Datenschutzmissbrauch: Formen, Folgen und Schutzmaßnahmen

Persönliche Daten gehören zu den sensibelsten Informationen, die Menschen im Alltag preisgeben. Werden sie ohne Erlaubnis erhoben, weitergegeben oder auf andere Weise zweckentfremdet, kann das einen Datenschutzmissbrauch darstellen. Die Folgen reichen von unerwünschter Werbung bis hin zu finanziellen Schäden und Identitätsbetrug.

Was bedeutet Datenschutzmissbrauch?

Von Datenschutzmissbrauch spricht man, wenn personenbezogene Daten unbefugt oder entgegen dem vorgesehenen Zweck verarbeitet werden. Personenbezogene Daten sind Informationen, mit denen eine Person direkt oder indirekt identifiziert werden kann. Dazu zählen etwa Name, Anschrift, E-Mail-Adresse, Telefonnummer, Standortdaten, Fotos sowie Gesundheits- und Finanzinformationen.

Nicht jede Verarbeitung persönlicher Daten ist automatisch unzulässig. Unternehmen und Organisationen benötigen jedoch eine gültige Rechtsgrundlage, müssen transparent über die Verarbeitung informieren und angemessene Schutzmaßnahmen treffen. In der Europäischen Union bilden insbesondere die Datenschutz-Grundverordnung (DSGVO) und ergänzende nationale Vorschriften den rechtlichen Rahmen.

Häufige Beispiele für Datenschutzmissbrauch

  • Unbefugte Weitergabe: Daten werden ohne passende Rechtsgrundlage an Dritte übermittelt oder verkauft.
  • Zweckentfremdung: Informationen werden für andere Zwecke genutzt, als ursprünglich erklärt oder vereinbart wurde.
  • Unberechtigter Zugriff: Mitarbeitende oder Außenstehende sehen Daten ein, obwohl sie dazu nicht befugt sind.
  • Datenpannen: Verlorene Geräte, Fehlversand von E-Mails oder ungesicherte Systeme machen persönliche Daten zugänglich.
  • Übermäßige Datenerhebung: Es werden mehr Informationen gesammelt, als für den jeweiligen Dienst erforderlich sind.
  • Identitätsmissbrauch: Gestohlene Daten werden verwendet, um sich als eine andere Person auszugeben, Konten zu übernehmen oder Verträge abzuschließen.

Mögliche Folgen

Die Auswirkungen hängen davon ab, welche Daten betroffen sind und wie sie verwendet werden. Betroffene können mit unerwünschten Kontaktaufnahmen, gezielter Betrugsversuchen, Rufschädigung oder dem Verlust der Kontrolle über persönliche Informationen konfrontiert sein. Werden Zugangsdaten oder Finanzinformationen offengelegt, können zusätzlich Konten gefährdet und wirtschaftliche Schäden verursacht werden.

Auch für Unternehmen kann ein Datenschutzvorfall erhebliche Folgen haben. Neben Vertrauensverlust und Kosten für die Aufarbeitung kommen je nach Sachlage rechtliche Konsequenzen in Betracht. Ob ein konkreter Vorfall rechtswidrig ist und welche Pflichten daraus entstehen, muss im Einzelfall beurteilt werden.

So lässt sich das Risiko verringern

Ein bewusster Umgang mit persönlichen Informationen kann viele Risiken reduzieren:

  • Teilen Sie online nur Daten, die für den jeweiligen Zweck wirklich notwendig sind.
  • Verwenden Sie für verschiedene Konten unterschiedliche, starke Passwörter und aktivieren Sie, wenn möglich, die Zwei-Faktor-Authentifizierung.
  • Prüfen Sie Datenschutzeinstellungen, Berechtigungen von Apps und die Echtheit von Nachrichten oder Webseiten.
  • Seien Sie vorsichtig bei unerwarteten Links, Anhängen und Aufforderungen zur Preisgabe vertraulicher Informationen.
  • Halten Sie Geräte und Programme aktuell und schützen Sie Geräte mit einer Bildschirmsperre.
  • Lesen Sie bei Online-Diensten zumindest die wesentlichen Informationen dazu, welche Daten zu welchem Zweck verarbeitet werden.

Organisationen sollten nur erforderliche Daten erheben, Zugriffe auf das Notwendige beschränken, Mitarbeitende schulen und geeignete technische sowie organisatorische Schutzmaßnahmen einsetzen. Ebenso wichtig sind klare Löschfristen und ein geregelter Umgang mit Datenschutzvorfällen.

Was tun, wenn Daten missbraucht wurden?

Wenn Sie vermuten, dass persönliche Daten betroffen sind, sichern Sie zunächst vorhandene Hinweise wie E-Mails, Nachrichten, Screenshots oder Schreiben. Ändern Sie gefährdete Passwörter und wenden Sie sich bei verdächtigen Kontobewegungen umgehend an den jeweiligen Anbieter oder das Finanzinstitut. Falls Dokumente oder Zugangsdaten betroffen sind, sollten Sie außerdem aufmerksam auf weitere ungewöhnliche Aktivitäten achten.

Sie können sich an die Organisation wenden, die Ihre Daten verarbeitet, und um Auskunft über die Verarbeitung bitten. Die DSGVO sieht unter anderem Rechte auf Auskunft, Berichtigung und – unter bestimmten Voraussetzungen – Löschung oder Einschränkung der Verarbeitung vor. Wenn sich Ihre Bedenken nicht klären lassen, können Sie sich an die zuständige Datenschutzaufsichtsbehörde wenden. Bei Betrugsverdacht kann zusätzlich eine Anzeige bei der Polizei sinnvoll sein.

Fazit

Datenschutzmissbrauch kann viele Formen annehmen und sowohl Einzelpersonen als auch Organisationen betreffen. Transparente Abläufe, sorgfältiger Umgang mit Daten und wirksame Schutzmaßnahmen helfen, Risiken zu verringern. Wer einen möglichen Vorfall frühzeitig dokumentiert und die passenden Stellen informiert, kann dazu beitragen, weitere Schäden zu verhindern.


8 Vorteile des Bewusstseins für Datenschutzmissbrauch

  1. Schärft das Bewusstsein für persönliche Daten.
  2. Hilft, Risiken frühzeitig zu erkennen.
  3. Fördert sichere Passwörter und Konten.
  4. Ermutigt zu sparsamer Datenweitergabe.
  5. Stärkt den Schutz vor Identitätsdiebstahl.
  6. Macht Betroffenenrechte bekannter.
  7. Verbessert Datenschutzmaßnahmen in Unternehmen.
  8. Fördert Vertrauen durch verantwortungsvollen Umgang mit Daten.


Sechs Nachteile des Datenschutzmissbrauchs: Risiken und Folgen im Überblick

  1. Verlust der Privatsphäre
  2. Risiko von Identitätsdiebstahl
  3. Finanzielle Schäden durch Betrug
  4. Unerwünschte Werbung und Spam
  5. Rufschädigung durch Datenlecks
  6. Vertrauensverlust gegenüber Unternehmen

Schärft das Bewusstsein für persönliche Daten.

Ein möglicher positiver Effekt von Datenschutzmissbrauch ist, dass er das Bewusstsein für den Wert persönlicher Daten schärfen kann. Wer erlebt, wie schnell Informationen ungewollt offengelegt oder zweckentfremdet werden, achtet oft stärker darauf, welche Daten online geteilt und welchen Diensten persönliche Angaben anvertraut werden. Dadurch gewinnen Themen wie sichere Passwörter, Datenschutzeinstellungen und informierte Einwilligungen an Bedeutung. Dieser Lerneffekt macht den Missbrauch selbst jedoch nicht weniger schädlich und ersetzt keine wirksamen Schutzmaßnahmen.

Hilft, Risiken frühzeitig zu erkennen.

Ein möglicher Vorteil der Auseinandersetzung mit Datenschutzmissbrauch besteht darin, Risiken frühzeitig zu erkennen. Wer aufmerksam darauf achtet, wie persönliche Daten erhoben, gespeichert und weitergegeben werden, kann Schwachstellen eher bemerken und rechtzeitig Schutzmaßnahmen ergreifen. So lassen sich etwa unsichere Passwörter ändern, verdächtige Zugriffe prüfen oder problematische Datenverarbeitungen melden, bevor größerer Schaden entsteht.

Fördert sichere Passwörter und Konten.

Ein wichtiger positiver Effekt der Beschäftigung mit Datenschutzmissbrauch ist, dass sie das Bewusstsein für die Sicherheit persönlicher Konten stärkt. Wer mögliche Risiken kennt, verwendet eher starke, einzigartige Passwörter, ändert kompromittierte Zugangsdaten schnell und aktiviert zusätzliche Schutzmaßnahmen wie die Zwei-Faktor-Authentifizierung. So lassen sich Konten besser vor unbefugtem Zugriff schützen.

Ermutigt zu sparsamer Datenweitergabe.

Ein bewusster Umgang mit dem Risiko des Datenschutzmissbrauchs ermutigt dazu, persönliche Daten sparsamer weiterzugeben. Wer vor dem Ausfüllen eines Formulars, dem Installieren einer App oder dem Teilen von Informationen prüft, welche Angaben wirklich notwendig sind, verringert unnötige Datenspuren und schützt seine Privatsphäre. So wird Datenminimierung zu einer hilfreichen Gewohnheit – online wie im Alltag.

Stärkt den Schutz vor Identitätsdiebstahl.

Ein bewusster Umgang mit Datenschutz kann den Schutz vor Identitätsdiebstahl stärken. Werden persönliche Angaben wie Geburtsdatum, Anschrift, Ausweiskopien und Zugangsdaten nur sparsam und über vertrauenswürdige Kanäle weitergegeben, sinkt das Risiko, dass Kriminelle sie für gefälschte Konten, betrügerische Bestellungen oder andere missbräuchliche Zwecke verwenden. Zusätzlichen Schutz bieten starke, einzigartige Passwörter und die Zwei-Faktor-Authentifizierung.

Macht Betroffenenrechte bekannter.

Datenschutzmissbrauch kann Betroffenenrechte stärker ins öffentliche Bewusstsein rücken. Wenn persönliche Daten unbefugt genutzt oder weitergegeben werden, informieren sich viele Menschen erstmals darüber, welche Rechte ihnen nach der DSGVO zustehen – etwa das Recht auf Auskunft, Berichtigung oder unter bestimmten Voraussetzungen Löschung ihrer Daten. So können Vorfälle dazu beitragen, dass Betroffene ihre Ansprüche besser kennen und Organisationen stärker für einen verantwortungsvollen Umgang mit personenbezogenen Daten sensibilisiert werden.

Verbessert Datenschutzmaßnahmen in Unternehmen.

Ein Datenschutzmissbrauch kann Unternehmen zwar erheblich schaden, zugleich aber Schwachstellen in bestehenden Abläufen sichtbar machen. Die Aufarbeitung eines Vorfalls kann dazu beitragen, Datenschutzmaßnahmen zu überprüfen und gezielt zu verbessern – etwa durch strengere Zugriffskontrollen, sicherere technische Systeme, klare Zuständigkeiten und regelmäßige Schulungen für Mitarbeitende. So lassen sich ähnliche Vorfälle künftig besser verhindern und der verantwortungsvolle Umgang mit personenbezogenen Daten stärken.

Fördert Vertrauen durch verantwortungsvollen Umgang mit Daten.

Ein verantwortungsvoller Umgang mit personenbezogenen Daten stärkt das Vertrauen zwischen Unternehmen und ihren Kundinnen und Kunden. Wer transparent erklärt, welche Informationen erhoben und wie sie geschützt werden, zeigt Respekt für die Privatsphäre und nimmt Datenschutz ernst. Das kann die Kundenbindung fördern und dazu beitragen, dass Menschen digitale Angebote mit größerer Sicherheit nutzen.

Verlust der Privatsphäre

Ein wesentlicher Nachteil von Datenschutzmissbrauch ist der Verlust der Privatsphäre. Gelangen persönliche Informationen ohne Zustimmung an Unbefugte oder werden sie für andere Zwecke verwendet, verlieren Betroffene die Kontrolle darüber, wer ihre Daten kennt und wie diese genutzt werden. Das kann dazu führen, dass sensible Details über das eigene Leben offengelegt, weiterverbreitet oder zur gezielten Beeinflussung verwendet werden. Dadurch fühlen sich viele Menschen verunsichert und in ihrer persönlichen Freiheit eingeschränkt.

Risiko von Identitätsdiebstahl

Ein besonders schwerwiegendes Risiko von Datenschutzmissbrauch ist der Identitätsdiebstahl. Gelangen persönliche Informationen wie Name, Geburtsdatum, Anschrift oder Zugangsdaten in falsche Hände, können Kriminelle sich als die betroffene Person ausgeben. Sie könnten beispielsweise Konten übernehmen, Bestellungen auf fremde Rechnung tätigen oder versuchen, Verträge abzuschließen. Betroffene bemerken den Missbrauch manchmal erst, wenn unerklärliche Abbuchungen, Mahnungen oder verdächtige Aktivitäten auftauchen. Deshalb sollten persönliche Daten geschützt und ungewöhnliche Kontobewegungen oder Nachrichten schnell überprüft werden.

Finanzielle Schäden durch Betrug

Datenschutzmissbrauch kann erhebliche finanzielle Schäden verursachen, wenn Kriminelle gestohlene persönliche oder finanzielle Daten für Betrug einsetzen. Mit Zugangsdaten, Kontoinformationen oder einer fremden Identität können sie beispielsweise unberechtigte Zahlungen auslösen, Einkäufe tätigen oder Kredite beantragen. Betroffene müssen dann oft Zeit und Geld aufwenden, um Konten zu sichern, Transaktionen zu klären und den Missbrauch nachzuweisen. Selbst wenn ein finanzieller Verlust erstattet wird, können die Aufarbeitung und mögliche Folgeschäden belastend sein.

Unerwünschte Werbung und Spam

Ein häufiger Nachteil von Datenschutzmissbrauch ist unerwünschte Werbung und Spam. Werden E-Mail-Adressen, Telefonnummern oder andere Kontaktdaten ohne Einwilligung weitergegeben oder für fremde Zwecke genutzt, erhalten Betroffene oft zahlreiche Werbenachrichten, Anrufe oder SMS. Das kann nicht nur lästig sein, sondern auch das Risiko erhöhen, auf betrügerische Nachrichten und Phishing-Versuche hereinzufallen.

Rufschädigung durch Datenlecks

Ein Datenleck kann den Ruf einer Person oder eines Unternehmens nachhaltig schädigen. Werden vertrauliche Informationen, private Nachrichten oder sensible Geschäftsdaten öffentlich, können Betroffene bloßgestellt, missverstanden oder gezielt angegriffen werden. Für Unternehmen kann die Offenlegung zudem das Vertrauen von Kundinnen und Kunden sowie Geschäftspartnern erschüttern – selbst dann, wenn das Leck durch einen externen Angriff verursacht wurde. Die Wiederherstellung des guten Rufs ist oft langwierig und erfordert transparente Kommunikation sowie konsequente Maßnahmen zum Schutz der betroffenen Daten.

Vertrauensverlust gegenüber Unternehmen

Datenschutzmissbrauch kann das Vertrauen in ein Unternehmen nachhaltig erschüttern. Wenn Kundinnen und Kunden erfahren, dass ihre persönlichen Daten ohne ausreichenden Schutz oder entgegen ihrer Erwartungen verwendet wurden, zweifeln sie möglicherweise an der Zuverlässigkeit und Verantwortungsbereitschaft des Unternehmens. Das kann dazu führen, dass sie Geschäftsbeziehungen beenden, Angebote nicht mehr nutzen oder sich für einen Wettbewerber entscheiden. Selbst nach der Behebung des Vorfalls kann es lange dauern, verlorenes Vertrauen zurückzugewinnen.
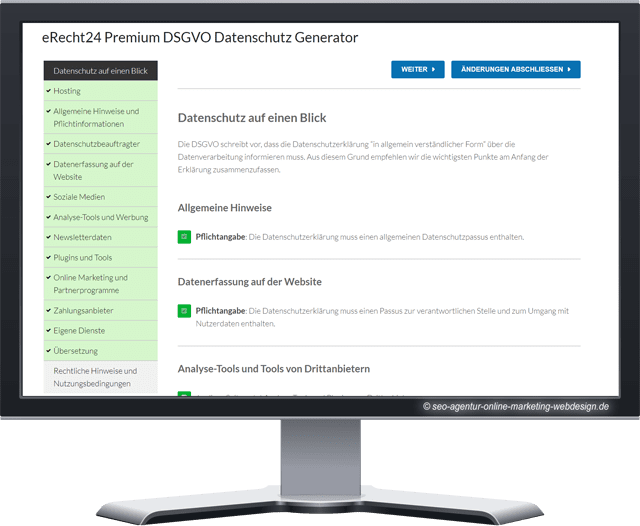
Datenschutzerklärung für einen Verein: Was muss enthalten sein?

Auch Vereine verarbeiten personenbezogene Daten – zum Beispiel Namen und Kontaktdaten ihrer Mitglieder, Angaben zu Beiträgen oder Fotos von Veranstaltungen. Deshalb müssen sie die Datenschutz-Grundverordnung (DSGVO) und ergänzende deutsche Datenschutzvorschriften beachten. Eine verständliche Datenschutzerklärung informiert Mitglieder, Interessierte und Besucher einer Vereinswebsite darüber, welche Daten der Verein verarbeitet und welche Rechte betroffene Personen haben.

Dieser Artikel gibt einen allgemeinen Überblick. Welche Angaben erforderlich sind, hängt davon ab, welche Daten ein Verein tatsächlich verarbeitet und welche Angebote er nutzt. Eine Datenschutzerklärung sollte daher auf die konkreten Abläufe zugeschnitten sein und regelmäßig überprüft werden.

Wer ist für den Datenschutz verantwortlich?

In der Regel ist der Verein als Organisation für die Verarbeitung personenbezogener Daten verantwortlich. In der Datenschutzerklärung sollten deshalb der vollständige Name des Vereins, eine ladungsfähige Anschrift sowie eine Kontaktmöglichkeit genannt werden. Falls ein Datenschutzbeauftragter bestellt wurde, sind auch dessen Kontaktdaten anzugeben.

Ob ein Verein einen Datenschutzbeauftragten benennen muss, richtet sich nach den gesetzlichen Voraussetzungen. In Deutschland ist dabei unter anderem relevant, wie viele Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Im Einzelfall können weitere Kriterien eine Rolle spielen.

Welche Informationen gehören in die Datenschutzerklärung?

Nach den Artikeln 13 und 14 DSGVO müssen betroffene Personen unter anderem darüber informiert werden:

  • wer für die Datenverarbeitung verantwortlich ist und wie der Verein erreichbar ist;
  • zu welchen Zwecken personenbezogene Daten verarbeitet werden;
  • auf welcher Rechtsgrundlage die Verarbeitung beruht;
  • wie lange die Daten gespeichert werden oder nach welchen Kriterien sich die Speicherdauer richtet;
  • ob Daten an andere Stellen weitergegeben werden;
  • welche Rechte betroffene Personen haben und wie sie diese ausüben können;
  • ob eine Bereitstellung bestimmter Daten erforderlich ist und welche Folgen es haben kann, wenn diese Angaben fehlen.

Werden Daten nicht direkt bei der betroffenen Person erhoben, können zusätzliche Informationen erforderlich sein – etwa zur Herkunft der Daten. Welche Hinweise im konkreten Fall nötig sind, hängt von den Umständen der Erhebung ab.

Typische Datenverarbeitungen im Vereinsalltag

Mitgliederverwaltung und Beiträge

Bei der Aufnahme und Betreuung von Mitgliedern verarbeitet ein Verein häufig Namen, Anschriften, Kontaktdaten, Eintrittsdatum und Angaben zur Mitgliedschaft. Für den Beitragseinzug können zusätzlich Bankverbindungen und Zahlungsinformationen benötigt werden. Die Datenschutzerklärung sollte die jeweiligen Zwecke und Rechtsgrundlagen verständlich beschreiben. Daten, die zur Durchführung der Mitgliedschaft erforderlich sind, können beispielsweise auf dem Mitgliedschaftsverhältnis beruhen. Für andere Zwecke kann eine gesonderte Rechtsgrundlage erforderlich sein.

Veranstaltungen und Kommunikation

Für Trainings, Versammlungen, Ausflüge oder Vereinsveranstaltungen können Anmeldedaten, Anwesenheitslisten und gegebenenfalls besondere Angaben erhoben werden. Der Verein sollte erklären, welche Informationen dafür benötigt werden, wie sie verwendet und wann sie gelöscht werden. Bei Gesundheitsdaten oder Daten von Kindern gelten zusätzliche Anforderungen; solche Angaben sollten nur erhoben werden, wenn dies erforderlich und rechtlich zulässig ist.

Fotos und Videos

Fotos und Videos, auf denen Personen erkennbar sind, können personenbezogene Daten darstellen. Soll Bildmaterial auf der Vereinswebsite, in sozialen Medien oder in einer Vereinszeitschrift veröffentlicht werden, muss der Verein die rechtlichen Voraussetzungen für Aufnahme und Veröffentlichung prüfen. Je nach Situation kann eine Einwilligung erforderlich oder eine andere Rechtsgrundlage einschlägig sein. Dabei sind insbesondere der Zweck, die Art der Veranstaltung und die berechtigten Erwartungen der abgebildeten Personen zu berücksichtigen.

Bei Kindern ist besondere Sorgfalt geboten. Der Verein sollte verständlich erklären, wo und zu welchem Zweck Bilder erscheinen sollen, und die erforderlichen Zustimmungen einholen. Eine pauschale Formulierung in der Datenschutzerklärung ersetzt nicht automatisch eine notwendige Einwilligung.

Vereinswebsite und Cookies

Beim Besuch einer Website können technische Daten wie IP-Adresse, Zeitpunkt des Zugriffs, aufgerufene Seiten und Informationen zum verwendeten Browser verarbeitet werden. Werden Analyse-, Einbettungs- oder Marketingdienste eingesetzt, muss der Verein deren Nutzung und die damit verbundenen Datenflüsse prüfen und transparent darstellen.

Für bestimmte Cookies und vergleichbare Technologien ist grundsätzlich eine Einwilligung erforderlich, sofern sie nicht unbedingt notwendig sind, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen. Einwilligungen müssen freiwillig und informiert sein und sich widerrufen lassen. Die Datenschutzhinweise sollten zu den tatsächlich verwendeten Funktionen der Website passen.

Newsletter und soziale Netzwerke

Für einen E-Mail-Newsletter sollte der Verein erläutern, welche Kontaktdaten verwendet werden, zu welchem Zweck der Versand erfolgt und wie eine Abmeldung möglich ist. Je nach Verfahren kann ein Anmelde- und Bestätigungsprozess eingesetzt werden, um die Anmeldung nachvollziehbar zu dokumentieren.

Verlinkt oder eingebettet ein Verein Inhalte sozialer Netzwerke, kann beim Aufruf der Seite eine Datenübermittlung an den jeweiligen Anbieter stattfinden. Die Datenschutzhinweise sollten beschreiben, welche Dienste eingebunden sind und was Besucherinnen und Besucher dabei beachten müssen.

Weitergabe an Dienstleister und Aufbewahrung

Viele Vereine nutzen externe Anbieter, etwa für Mitgliederverwaltung, Newsletterversand, Cloud-Speicher oder Website-Hosting. Werden diese Dienstleister im Auftrag des Vereins tätig, kann ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich sein. Außerdem sollte der Verein prüfen, ob Daten in Staaten außerhalb des Europäischen Wirtschaftsraums übermittelt werden und welche zusätzlichen Voraussetzungen dann gelten.

Personenbezogene Daten dürfen nicht unbegrenzt gespeichert werden. Der Verein sollte festlegen, wann Daten gelöscht oder anonymisiert werden. Dabei können gesetzliche Aufbewahrungspflichten, etwa für bestimmte Buchungs- und Steuerunterlagen, zu berücksichtigen sein.

Rechte der betroffenen Personen

Die Datenschutzerklärung muss über die Rechte informieren, die im jeweiligen Fall bestehen. Dazu können insbesondere das Recht auf Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung und Datenübertragbarkeit gehören. Betroffene Personen können außerdem unter bestimmten Voraussetzungen Widerspruch gegen eine Verarbeitung einlegen oder eine erteilte Einwilligung mit Wirkung für die Zukunft widerrufen.

Darüber hinaus besteht das Recht, sich bei einer zuständigen Datenschutzaufsichtsbehörde zu beschweren. Die Datenschutzhinweise sollten erklären, an wen sich Betroffene im Verein wenden können, wenn sie Fragen haben oder ihre Rechte ausüben möchten.

Häufige Fehler bei Vereinserklärungen

  • Eine Muster-Datenschutzerklärung wird unverändert übernommen, obwohl der Verein andere Dienste oder Abläufe nutzt.
  • Die Erklärung nennt Zwecke, die der Verein tatsächlich gar nicht verfolgt, oder lässt wichtige Verarbeitungen aus.
  • Speicherfristen und Empfänger der Daten bleiben unklar.
  • Eine allgemeine Datenschutzerklärung wird fälschlich als Einwilligung für jede Datenverarbeitung verstanden.
  • Die Erklärung wird nicht aktualisiert, obwohl neue Software, Formulare oder Online-Dienste hinzukommen.

Fazit

Eine gute Datenschutzerklärung für einen Verein ist verständlich, vollständig und auf die tatsächliche Datenverarbeitung abgestimmt. Sie sollte sowohl die Mitgliederverwaltung als auch Veranstaltungen, Veröffentlichungen, die Vereinswebsite und eingesetzte Dienstleister berücksichtigen. Da sich Vereinsabläufe und digitale Angebote ändern können, empfiehlt sich eine regelmäßige Überprüfung. Bei komplexen Datenverarbeitungen oder Unsicherheiten kann eine individuelle rechtliche oder datenschutzfachliche Beratung sinnvoll sein.


7 Wichtige Tipps zur Erstellung einer Datenschutzerklärung für Vereine

  1. Erfassen Sie, welche personenbezogenen Daten der Verein verarbeitet.
  2. Nennen Sie Zweck und Rechtsgrundlage jeder Datenverarbeitung.
  3. Informieren Sie über Verantwortliche und Kontaktmöglichkeiten.
  4. Erklären Sie, wie lange Daten gespeichert werden.
  5. Beschreiben Sie die Rechte der betroffenen Personen.
  6. Prüfen Sie, ob Daten an Dienstleister oder Dritte weitergegeben werden.
  7. Halten Sie die Erklärung aktuell und leicht auffindbar.

Erfassen Sie, welche personenbezogenen Daten der Verein verarbeitet.

Erfassen Sie zunächst systematisch, welche personenbezogenen Daten Ihr Verein verarbeitet und woher sie stammen. Dazu gehören beispielsweise Namen und Kontaktdaten von Mitgliedern, Angaben zur Beitragszahlung, Anmeldungen zu Veranstaltungen sowie Fotos oder Informationen aus Kontaktformularen. Notieren Sie auch, zu welchem Zweck die Daten genutzt werden, wer im Verein darauf zugreifen kann, ob sie an Dienstleister weitergegeben werden und wie lange sie gespeichert bleiben. Diese Bestandsaufnahme bildet die Grundlage für eine vollständige und verständliche Datenschutzerklärung.

Nennen Sie Zweck und Rechtsgrundlage jeder Datenverarbeitung.

Nennen Sie für jede Verarbeitung personenbezogener Daten klar und nachvollziehbar den Zweck und die passende Rechtsgrundlage. Erklären Sie zum Beispiel, ob Kontaktdaten für die Mitgliederverwaltung, den Beitragseinzug oder den Versand von Vereinsinformationen genutzt werden und ob die Verarbeitung zur Erfüllung der Mitgliedschaft erforderlich ist, auf einer gesetzlichen Pflicht oder einer Einwilligung beruht. So können Mitglieder verstehen, warum der Verein ihre Daten benötigt und welche Regeln dafür gelten.

Informieren Sie über Verantwortliche und Kontaktmöglichkeiten.

Nennen Sie in der Datenschutzerklärung klar, welcher Verein für die Verarbeitung personenbezogener Daten verantwortlich ist. Geben Sie dafür den vollständigen Vereinsnamen, die Anschrift und eine erreichbare Kontaktmöglichkeit an, zum Beispiel eine E-Mail-Adresse. So wissen Mitglieder und andere betroffene Personen, an wen sie sich bei Fragen zum Datenschutz oder zur Ausübung ihrer Rechte wenden können. Falls der Verein einen Datenschutzbeauftragten bestellt hat, sollten auch dessen Kontaktdaten aufgeführt werden.

Erklären Sie, wie lange Daten gespeichert werden.

Erklären Sie in der Datenschutzerklärung, wie lange der Verein personenbezogene Daten speichert. Nennen Sie möglichst konkrete Fristen oder beschreiben Sie verständliche Kriterien, nach denen die Speicherdauer festgelegt wird – zum Beispiel die Dauer der Mitgliedschaft oder gesetzliche Aufbewahrungspflichten. Sobald Daten für ihren ursprünglichen Zweck nicht mehr benötigt werden und keine rechtlichen Pflichten entgegenstehen, sollten sie gelöscht oder anonymisiert werden.

Beschreiben Sie die Rechte der betroffenen Personen.

Informieren Sie in der Datenschutzerklärung klar und verständlich über die Rechte betroffener Personen. Dazu gehören – soweit im konkreten Fall anwendbar – das Recht auf Auskunft, Berichtigung und Löschung ihrer Daten, die Einschränkung der Verarbeitung sowie das Recht auf Datenübertragbarkeit. Erklären Sie außerdem, wie Mitglieder und andere Betroffene diese Rechte gegenüber dem Verein geltend machen können. Weisen Sie auch auf das Recht hin, eine Einwilligung jederzeit mit Wirkung für die Zukunft zu widerrufen, der Verarbeitung unter bestimmten Voraussetzungen zu widersprechen und sich bei einer Datenschutzaufsichtsbehörde zu beschweren.

Prüfen Sie, ob Daten an Dienstleister oder Dritte weitergegeben werden.

Prüfen Sie, ob Ihr Verein personenbezogene Daten an Dienstleister oder andere Dritte weitergibt – etwa an Anbieter für Mitgliederverwaltung, Newsletter, Cloud-Speicher oder Website-Hosting. In der Datenschutzerklärung sollte transparent stehen, welche Daten zu welchem Zweck weitergegeben werden und wer sie erhält. Arbeiten Dienstleister im Auftrag des Vereins, ist außerdem zu prüfen, ob ein Vertrag zur Auftragsverarbeitung erforderlich ist.

Halten Sie die Erklärung aktuell und leicht auffindbar.

Halten Sie die Datenschutzerklärung Ihres Vereins aktuell und leicht auffindbar. Prüfen Sie sie regelmäßig und passen Sie sie an, wenn sich etwa die Mitgliederverwaltung, die Website oder die genutzten Dienste ändern. Verlinken Sie die Erklärung gut sichtbar auf Ihrer Website und stellen Sie sie Mitgliedern bei Bedarf auch auf anderem Weg zur Verfügung. So können Betroffene schnell nachvollziehen, wie der Verein ihre personenbezogenen Daten verarbeitet.

Datenschutzerklärung für eine Webseite: Was muss sie enthalten?

Wer eine Webseite betreibt, verarbeitet häufig personenbezogene Daten – etwa durch Kontaktformulare, Server-Protokolle, Analysewerkzeuge oder Cookies. Besucherinnen und Besucher müssen darüber verständlich informiert werden. Dafür dient die Datenschutzerklärung. Sie beschreibt, welche Daten erhoben werden, warum dies geschieht und welche Rechte betroffene Personen haben.

Eine Datenschutzerklärung ist keine allgemeine Formalität und sollte nicht einfach von einer anderen Webseite kopiert werden. Ihr Inhalt muss zu den tatsächlich eingesetzten Funktionen, Diensten und Abläufen passen.

Warum ist eine Datenschutzerklärung wichtig?

Die Datenschutz-Grundverordnung (DSGVO) verpflichtet Verantwortliche, betroffene Personen transparent über die Verarbeitung ihrer Daten zu informieren. Bei einer Webseite betrifft das zum Beispiel Daten, die beim Aufruf der Seite automatisch übertragen oder über ein Formular aktiv eingegeben werden.

Die Datenschutzerklärung erfüllt dabei eine Informationspflicht. Sie ersetzt weder die technische Absicherung der Webseite noch notwendige Einwilligungen. Auch das Impressum hat eine andere Aufgabe: Es enthält Anbieterinformationen, während die Datenschutzerklärung über den Umgang mit personenbezogenen Daten aufklärt.

Welche Angaben gehören in die Datenschutzerklärung?

Welche Informationen erforderlich sind, hängt von den konkreten Datenverarbeitungen ab. Typischerweise sollten folgende Punkte geprüft und erläutert werden:

  • Verantwortliche Stelle: Name und Kontaktdaten der Person oder Organisation, die über die Zwecke und Mittel der Verarbeitung entscheidet.
  • Datenschutzbeauftragte oder Datenschutzbeauftragter: Kontaktdaten, sofern eine solche Person benannt wurde oder gesetzlich benannt werden muss.
  • Verarbeitungszwecke und Rechtsgrundlagen: Für jeden Vorgang sollte erkennbar sein, warum Daten verarbeitet werden und auf welche Rechtsgrundlage sich dies stützt.
  • Verarbeitete Daten: Zum Beispiel Kontaktangaben, Nachrichteninhalte, Nutzungsdaten oder technische Verbindungsdaten.
  • Empfänger und Dienstleister: Angaben zu möglichen Empfängern, etwa Hosting-Anbietern, Newsletter-Diensten oder eingebundenen Drittanbietern.
  • Speicherdauer: Wie lange Daten gespeichert werden oder nach welchen Kriterien sich die Dauer richtet.
  • Datenübermittlungen in Drittländer: Falls Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet oder dorthin übermittelt werden, sind die maßgeblichen Informationen dazu anzugeben.
  • Rechte betroffener Personen: Dazu gehören – je nach Voraussetzungen – Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung, Datenübertragbarkeit und Widerspruch.
  • Beschwerderecht: Betroffene können sich bei einer zuständigen Datenschutz-Aufsichtsbehörde beschweren.
  • Pflicht zur Bereitstellung und Folgen: Wenn die Angabe bestimmter Daten erforderlich ist, sollte erklärt werden, ob sie freiwillig oder notwendig ist und was passiert, wenn sie nicht bereitgestellt werden.

Typische Funktionen einer Webseite

Hosting und Server-Protokolle

Beim Aufruf einer Webseite können technische Informationen in Server-Protokollen erfasst werden. Dazu können beispielsweise die IP-Adresse, Zeitpunkt des Zugriffs, angeforderte Seite, Browserinformationen und eine Fehlermeldung gehören. Die Datenschutzerklärung sollte beschreiben, welche Daten der Hosting-Anbieter verarbeitet, zu welchem Zweck dies geschieht und wie lange die Protokolle gespeichert werden. Die konkreten Angaben hängen vom Anbieter und der tatsächlichen Konfiguration ab.

Kontaktformulare und E-Mail-Anfragen

Wenn Besucher ein Kontaktformular nutzen, werden die eingegebenen Angaben verarbeitet, um die Anfrage zu bearbeiten. Die Datenschutzerklärung sollte benennen, welche Felder erhoben werden, wofür die Daten verwendet werden und wann sie gelöscht werden. Ähnliche Informationen gelten für Anfragen per E-Mail oder Telefon.

Cookies und vergleichbare Technologien

Cookies und ähnliche Technologien können Informationen auf einem Endgerät speichern oder darauf zugreifen. Nach § 25 TDDDG ist dafür grundsätzlich eine Einwilligung erforderlich, sofern die Speicherung oder der Zugriff nicht unbedingt erforderlich ist, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen. Zusätzlich muss für eine daran anschließende Verarbeitung personenbezogener Daten eine passende Rechtsgrundlage nach der DSGVO vorliegen.

Einwilligungen sollten informiert und freiwillig eingeholt werden. Einwilligungspflichtige Dienste dürfen grundsätzlich nicht bereits vor der Zustimmung aktiviert werden. Ein Cookie-Banner allein ersetzt jedoch keine vollständige Datenschutzerklärung: Auch dort müssen die einzelnen Verarbeitungen verständlich beschrieben werden.

Analyse, Werbung und externe Inhalte

Analyse- und Marketingdienste sowie eingebettete Inhalte – etwa Videos, Karten oder Schriftarten von externen Anbietern – können Daten an Dritte übermitteln. Vor der Einbindung sollte geprüft werden, welche Daten fließen, ob eine Einwilligung erforderlich ist und welche Einstellungen der Dienst ermöglicht. Die Datenschutzerklärung muss die tatsächlich verwendeten Dienste und deren Zweck korrekt wiedergeben.

Newsletter

Für den Versand eines Newsletters werden in der Regel Kontaktdaten wie die E-Mail-Adresse verarbeitet. Die Datenschutzerklärung sollte über die Anmeldung, den Versanddienstleister, die Dokumentation der Einwilligung und die Möglichkeit zur Abmeldung informieren. Werden darüber hinaus Öffnungen oder Klicks ausgewertet, sollte auch diese Verarbeitung erläutert werden.

Die Datenschutzerklärung verständlich und leicht auffindbar machen

Eine Datenschutzerklärung sollte in klarer Sprache verfasst und von jeder Seite aus leicht erreichbar sein – häufig über einen Link im Footer. Lange Fachbegriffe lassen sich nicht immer vermeiden, sollten aber erklärt werden. Ebenso wichtig ist, dass die Informationen mit der tatsächlichen Webseite übereinstimmen und bei Änderungen aktualisiert werden.

Häufige Fehler

  • Eine Vorlage wird übernommen, obwohl sie Dienste aufführt, die gar nicht genutzt werden.
  • Neue Plugins, Tracking-Werkzeuge oder externe Inhalte werden eingebunden, ohne die Datenschutzerklärung zu aktualisieren.
  • Es wird pauschal behauptet, Daten würden nicht an Dritte weitergegeben, obwohl Dienstleister beteiligt sind.
  • Speicherfristen oder Rechtsgrundlagen werden ungenau oder widersprüchlich beschrieben.
  • Einwilligungspflichtige Technologien starten bereits, bevor eine wirksame Zustimmung erteilt wurde.
  • Die Datenschutzerklärung ist schwer auffindbar oder nur in unverständlicher Sprache formuliert.

Checkliste für Webseitenbetreiber

  1. Alle Formulare, Cookies, Plugins, eingebetteten Inhalte und externen Dienste erfassen.
  2. Für jede Verarbeitung Zweck, Datenarten, Rechtsgrundlage, Empfänger und Speicherdauer prüfen.
  3. Kontrollieren, ob eine Einwilligung erforderlich ist und technisch korrekt eingeholt wird.
  4. Die Datenschutzerklärung auf die tatsächlichen Abläufe der Webseite abstimmen.
  5. Den Link zur Erklärung gut sichtbar und dauerhaft bereitstellen.
  6. Die Angaben regelmäßig sowie nach technischen oder organisatorischen Änderungen überprüfen.

Fazit

Eine gute Datenschutzerklärung informiert transparent darüber, wie eine Webseite mit personenbezogenen Daten umgeht. Entscheidend ist nicht, möglichst viele Standardtexte einzufügen, sondern die tatsächlichen Verarbeitungen vollständig und verständlich zu beschreiben. Da die Anforderungen vom jeweiligen Angebot und den eingesetzten Diensten abhängen, kann eine allgemeine Vorlage eine individuelle Prüfung nicht immer ersetzen.

Dieser Artikel dient der allgemeinen Information und ist keine Rechtsberatung. Für die konkrete Gestaltung einer Datenschutzerklärung sollten die Funktionen und Datenflüsse der jeweiligen Webseite geprüft werden.


Häufig gestellte Fragen zur Datenschutzerklärung auf Webseiten: Anforderungen, Erstellung und Aktualisierung

  1. Was muss in einer Datenschutzerklärung für eine Webseite stehen?
  2. Ist eine Datenschutzerklärung für jede Webseite gesetzlich vorgeschrieben?
  3. Wie erstelle ich eine Datenschutzerklärung für meine Webseite?
  4. Wo muss die Datenschutzerklärung auf der Webseite verlinkt sein?
  5. Muss ich für Cookies und Analysetools eine Einwilligung einholen?
  6. Wie oft muss ich die Datenschutzerklärung meiner Webseite aktualisieren?

Was muss in einer Datenschutzerklärung für eine Webseite stehen?

Eine Datenschutzerklärung für eine Webseite muss verständlich darüber informieren, wer für die Datenverarbeitung verantwortlich ist, welche personenbezogenen Daten zu welchen Zwecken und auf welcher Rechtsgrundlage verarbeitet werden und wie lange sie gespeichert bleiben. Außerdem sollte sie Empfänger oder Dienstleister, mögliche Übermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums sowie die Rechte der betroffenen Personen und ihr Beschwerderecht bei einer Datenschutzaufsichtsbehörde nennen. Je nach Webseite gehören auch Angaben zu Hosting, Kontaktformularen, Cookies, Analyse- und Marketingdiensten, Newslettern oder eingebetteten Inhalten dazu. Der genaue Inhalt richtet sich danach, welche Funktionen tatsächlich genutzt werden.

Ist eine Datenschutzerklärung für jede Webseite gesetzlich vorgeschrieben?

Ja, in der Regel benötigt jede Webseite, die personenbezogene Daten verarbeitet, eine Datenschutzerklärung. Das betrifft nicht nur Seiten mit Kontaktformularen oder Nutzerkonten: Schon beim Aufruf können etwa IP-Adressen und technische Verbindungsdaten verarbeitet werden. Nach der DSGVO müssen Besucher verständlich darüber informiert werden, welche Daten zu welchem Zweck und auf welcher Rechtsgrundlage verarbeitet werden, wie lange sie gespeichert bleiben und welche Rechte ihnen zustehen. Umfang und Inhalt der Erklärung richten sich nach den tatsächlichen Funktionen und Datenverarbeitungen der Webseite.

Wie erstelle ich eine Datenschutzerklärung für meine Webseite?

Eine Datenschutzerklärung erstellen Sie, indem Sie zunächst alle Datenverarbeitungen Ihrer Webseite erfassen – zum Beispiel Hosting, Kontaktformulare, Cookies, Analysewerkzeuge, Newsletter und eingebundene externe Dienste. Beschreiben Sie für jeden Vorgang verständlich, welche Daten zu welchem Zweck verarbeitet werden, welche Rechtsgrundlage gilt, wer die Daten erhält und wie lange sie gespeichert werden. Informieren Sie außerdem über die Rechte der betroffenen Personen und machen Sie die Erklärung leicht auffindbar, etwa über einen Link im Footer. Da die Inhalte zu den tatsächlichen Funktionen Ihrer Webseite passen und bei Änderungen aktualisiert werden müssen, sollte eine allgemeine Vorlage sorgfältig angepasst und gegebenenfalls rechtlich geprüft werden.

Wo muss die Datenschutzerklärung auf der Webseite verlinkt sein?

Die Datenschutzerklärung sollte auf Ihrer Webseite leicht auffindbar und von jeder Unterseite aus direkt erreichbar sein. Üblicherweise wird sie dauerhaft im Footer verlinkt; bei Formularen empfiehlt sich zusätzlich ein Hinweis in unmittelbarer Nähe, damit Nutzer die Informationen vor dem Absenden finden können. Achten Sie darauf, dass der Link eindeutig als „Datenschutzerklärung“ bezeichnet ist und nicht hinter mehreren Klicks verborgen liegt.

Muss ich für Cookies und Analysetools eine Einwilligung einholen?

Für technisch nicht notwendige Cookies und viele Analyse- oder Marketingtools ist in der Regel eine vorherige Einwilligung erforderlich. Nach dem TDDDG gilt das insbesondere, wenn Informationen auf dem Endgerät gespeichert oder ausgelesen werden; zusätzlich muss die anschließende Verarbeitung personenbezogener Daten eine Rechtsgrundlage nach der DSGVO haben. Eine Ausnahme kann für Technologien gelten, die unbedingt erforderlich sind, um einen ausdrücklich gewünschten Dienst bereitzustellen. Informieren Sie Besucher transparent und aktivieren Sie einwilligungspflichtige Dienste erst nach Zustimmung. Die genauen Anforderungen hängen von der eingesetzten Technik und ihrer Konfiguration ab.

Wie oft muss ich die Datenschutzerklärung meiner Webseite aktualisieren?

Die Datenschutzerklärung sollte immer dann aktualisiert werden, wenn sich die Datenverarbeitung auf Ihrer Webseite ändert – zum Beispiel, wenn Sie neue Analyse- oder Marketingdienste, Cookies, Plugins, Formulare oder externe Inhalte einbinden oder den Hosting-Anbieter wechseln. Prüfen Sie die Angaben außerdem regelmäßig, damit sie weiterhin mit den tatsächlichen Abläufen übereinstimmen. Eine feste allgemeine Aktualisierungsfrist gibt es nicht; entscheidend ist, dass die Informationen korrekt und aktuell sind.

Datenschutzerklärung für Mitarbeiter: Was Arbeitgeber beachten müssen

Arbeitgeber verarbeiten im Laufe eines Beschäftigungsverhältnisses zahlreiche personenbezogene Daten – vom Namen und der Anschrift bis hin zu Arbeitszeit-, Abrechnungs- und Bewerbungsdaten. Beschäftigte müssen verständlich darüber informiert werden, welche Daten verarbeitet werden, zu welchem Zweck dies geschieht und welche Rechte ihnen zustehen. Eine Datenschutzerklärung für Mitarbeiter schafft dafür Transparenz und unterstützt Unternehmen dabei, ihre datenschutzrechtlichen Pflichten zu erfüllen.

Was ist eine Datenschutzerklärung für Mitarbeiter?

Eine Datenschutzerklärung für Mitarbeiter, häufig auch Datenschutzinformation für Beschäftigte genannt, beschreibt die Verarbeitung personenbezogener Daten im Zusammenhang mit dem Arbeitsverhältnis. Sie informiert Beschäftigte darüber, welche Daten der Arbeitgeber erhebt oder erhält, wie lange diese gespeichert werden und an wen sie gegebenenfalls übermittelt werden.

Die Information ist nicht mit einer Einwilligung gleichzusetzen. Sie soll in erster Linie transparent erklären, was mit den Daten geschieht. Eine Unterschrift der Beschäftigten kann den Erhalt der Information dokumentieren, ersetzt aber keine erforderliche Rechtsgrundlage für die Verarbeitung.

Welche Angaben sollte die Information enthalten?

Nach der Datenschutz-Grundverordnung (DSGVO) müssen betroffene Personen unter anderem über folgende Punkte informiert werden:

  • Verantwortlicher: Name und Kontaktdaten des Unternehmens oder der zuständigen Stelle.
  • Datenschutzbeauftragter: Kontaktdaten, sofern ein Datenschutzbeauftragter benannt wurde.
  • Verarbeitungszwecke: Zum Beispiel Personalverwaltung, Entgeltabrechnung, Einsatzplanung oder Erfüllung gesetzlicher Pflichten.
  • Rechtsgrundlagen: Die rechtliche Grundlage für die jeweiligen Verarbeitungsvorgänge.
  • Datenempfänger: Interne Stellen und externe Empfänger, etwa Abrechnungsdienstleister oder Behörden.
  • Speicherdauer: Die vorgesehene Dauer der Speicherung oder die Kriterien, nach denen sie bestimmt wird.
  • Rechte der Beschäftigten: Informationen zu Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung und weiteren Rechten.
  • Beschwerderecht: Hinweis auf die Möglichkeit, sich bei einer Datenschutzaufsichtsbehörde zu beschweren.

Welche Mitarbeiterdaten können verarbeitet werden?

Der konkrete Umfang hängt von der Tätigkeit und den Abläufen des Unternehmens ab. Typische Kategorien sind:

  • Stammdaten wie Name, Anschrift und Geburtsdatum
  • Kontakt- und Notfallkontaktdaten
  • Angaben zu Beschäftigung, Qualifikation und beruflichem Werdegang
  • Arbeitszeit-, Abwesenheits- und Urlaubsinformationen
  • Bank- und Steuerdaten für die Entgeltabrechnung
  • Kommunikations- und IT-Nutzungsdaten, soweit dies erforderlich und zulässig ist
  • Gesundheitsdaten, etwa im Zusammenhang mit Arbeitsunfähigkeit oder besonderen Schutzpflichten

Besondere Kategorien personenbezogener Daten, darunter Gesundheitsdaten, unterliegen einem erhöhten Schutz. Ihre Verarbeitung ist nur unter den dafür geltenden gesetzlichen Voraussetzungen zulässig.

Rechtsgrundlagen im Beschäftigungsverhältnis

Die Verarbeitung von Beschäftigtendaten kann je nach Zweck auf unterschiedlichen Rechtsgrundlagen beruhen. Häufig relevant sind die Erforderlichkeit für die Durchführung des Arbeitsverhältnisses, gesetzliche Pflichten des Arbeitgebers und berechtigte Interessen. Für Datenverarbeitungen im Beschäftigungskontext ist außerdem § 26 des Bundesdatenschutzgesetzes (BDSG) zu beachten. Welche Grundlage greift, muss für den jeweiligen Zweck geprüft und nachvollziehbar dokumentiert werden.

Eine Einwilligung sollte nicht pauschal als Grundlage für sämtliche Verarbeitungen verwendet werden. Im Arbeitsverhältnis kann die Freiwilligkeit einer Einwilligung wegen des Abhängigkeitsverhältnisses besonders sorgfältig zu beurteilen sein.

Transparenz bei IT-Systemen und Überwachung

Nutzen Beschäftigte E-Mail, Internet, Zeiterfassung, Zutrittskontrollen oder andere digitale Systeme, sollte die Datenschutzinformation die damit verbundenen Verarbeitungen verständlich erklären. Dazu gehören die Zwecke, der Umfang der erfassten Daten, Zugriffsberechtigungen und gegebenenfalls Speicherdauern.

Eine Überwachung von Beschäftigten ist nicht allein deshalb zulässig, weil technische Möglichkeiten dafür vorhanden sind. Sie muss einen legitimen Zweck verfolgen, erforderlich und verhältnismäßig sein sowie den geltenden gesetzlichen Anforderungen entsprechen. Besteht ein Betriebsrat, können außerdem Mitbestimmungsrechte zu beachten sein.

Speicherung und Löschung

Personenbezogene Daten dürfen grundsätzlich nicht länger gespeichert werden, als es für den jeweiligen Zweck erforderlich ist. Zugleich können gesetzliche Aufbewahrungs- und Nachweispflichten eine längere Speicherung bestimmter Unterlagen verlangen. Eine gute Datenschutzinformation nennt deshalb entweder konkrete Fristen oder erläutert verständlich, nach welchen Kriterien die Speicherdauer festgelegt wird.

Rechte der Beschäftigten

Beschäftigte können – abhängig von den gesetzlichen Voraussetzungen – unter anderem Auskunft über ihre personenbezogenen Daten verlangen, unrichtige Angaben berichtigen lassen oder die Einschränkung beziehungsweise Löschung bestimmter Daten beantragen. Außerdem können sie sich bei einer zuständigen Datenschutzaufsichtsbehörde beschweren. Die Information sollte erklären, an wen solche Anliegen im Unternehmen gerichtet werden können.

So bleibt die Datenschutzerklärung aktuell

Eine Datenschutzinformation sollte die tatsächlichen Abläufe im Unternehmen widerspiegeln. Ändern sich eingesetzte Systeme, Dienstleister, Zwecke oder Aufbewahrungsfristen, sollte geprüft werden, ob die Information angepasst werden muss. Wichtig sind außerdem eine verständliche Sprache, eine leicht zugängliche Bereitstellung und klare Zuständigkeiten für Rückfragen.

Fazit

Eine sorgfältig erstellte Datenschutzerklärung für Mitarbeiter macht die Verarbeitung von Beschäftigtendaten nachvollziehbar und stärkt das Vertrauen im Unternehmen. Sie sollte nicht als allgemeines Muster verstanden werden, sondern die konkreten Prozesse, Datenkategorien und Rechtsgrundlagen des jeweiligen Arbeitgebers abbilden. Da die Anforderungen vom Einzelfall abhängen, empfiehlt sich bei Unsicherheiten eine Prüfung durch eine qualifizierte Datenschutz- oder Rechtsberatung.


6 Wichtige Tipps zur Erstellung einer Datenschutzerklärung für Mitarbeiter

  1. Erklären Sie, welche Mitarbeiterdaten erhoben werden.
  2. Nennen Sie Zweck und Rechtsgrundlage der Verarbeitung.
  3. Informieren Sie über Empfänger und mögliche Datenübermittlungen.
  4. Geben Sie Speicherfristen oder deren Kriterien an.
  5. Weisen Sie auf Rechte der Beschäftigten und Kontaktstellen hin.
  6. Halten Sie die Erklärung aktuell und leicht zugänglich.

Erklären Sie, welche Mitarbeiterdaten erhoben werden.

Erklären Sie transparent, welche personenbezogenen Mitarbeiterdaten Ihr Unternehmen erhebt – zum Beispiel Kontaktdaten, Angaben zur Beschäftigung, Arbeitszeiten, Abwesenheiten oder Informationen für die Lohnabrechnung. Beschreiben Sie außerdem, zu welchen Zwecken die jeweiligen Daten benötigt werden und ob besondere Daten, etwa Gesundheitsdaten, verarbeitet werden. Eine klare und verständliche Auflistung hilft Beschäftigten nachzuvollziehen, welche Informationen verwendet werden und warum.

Nennen Sie Zweck und Rechtsgrundlage der Verarbeitung.

Nennen Sie für jede Verarbeitung von Mitarbeiterdaten klar und verständlich den konkreten Zweck und die passende Rechtsgrundlage. Erläutern Sie zum Beispiel, ob die Daten für die Durchführung des Arbeitsverhältnisses, die Entgeltabrechnung oder die Erfüllung gesetzlicher Pflichten benötigt werden. So können Beschäftigte nachvollziehen, warum ihre Daten verarbeitet werden und worauf sich diese Verarbeitung rechtlich stützt.

Informieren Sie über Empfänger und mögliche Datenübermittlungen.

Informieren Sie Ihre Mitarbeiter transparent darüber, wer ihre personenbezogenen Daten erhält und ob diese an externe Stellen weitergegeben werden. Nennen Sie beispielsweise Lohnabrechnungsdienstleister, Versicherungen, Behörden oder IT-Dienstleister und erläutern Sie jeweils den Zweck der Übermittlung. Werden Daten in Länder außerhalb des Europäischen Wirtschaftsraums übertragen, weisen Sie auch darauf hin und informieren Sie über die geltenden Schutzmaßnahmen. Verwenden Sie dabei klare, verständliche Angaben, damit Beschäftigte nachvollziehen können, wohin ihre Daten gelangen.

Geben Sie Speicherfristen oder deren Kriterien an.

Geben Sie in der Datenschutzerklärung an, wie lange Mitarbeiterdaten gespeichert werden oder nach welchen Kriterien sich die Speicherdauer richtet. Nennen Sie, wenn möglich, konkrete Fristen für unterschiedliche Datenarten und erläutern Sie, ob gesetzliche Aufbewahrungspflichten oder betriebliche Erfordernisse eine längere Speicherung notwendig machen. So können Beschäftigte nachvollziehen, wann ihre Daten gelöscht werden und weshalb sie gegebenenfalls länger aufbewahrt bleiben.

Weisen Sie auf Rechte der Beschäftigten und Kontaktstellen hin.

Informieren Sie Beschäftigte klar und verständlich über ihre Datenschutzrechte. Dazu gehören – je nach Einzelfall – das Recht auf Auskunft, Berichtigung, Löschung und Einschränkung der Verarbeitung sowie das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren. Nennen Sie außerdem eine konkrete Kontaktstelle im Unternehmen, etwa die Personalabteilung oder den Datenschutzbeauftragten, und geben Sie an, wie Beschäftigte ihre Anliegen einreichen können.

Halten Sie die Erklärung aktuell und leicht zugänglich.

Halten Sie die Datenschutzerklärung für Mitarbeiter stets aktuell und leicht zugänglich. Prüfen Sie sie regelmäßig und passen Sie sie an, wenn sich etwa Verarbeitungszwecke, eingesetzte Systeme, Dienstleister oder Speicherfristen ändern. Stellen Sie sicher, dass alle Beschäftigten die Information unkompliziert finden können – zum Beispiel im Intranet, im Personalportal oder in den Einstellungsunterlagen.

Datenschutzerklärung für die Arztpraxis: Was sie enthalten muss

Arztpraxen verarbeiten besonders sensible Informationen: Namen und Kontaktdaten, Angaben zur Krankenversicherung sowie Befunde, Diagnosen und Behandlungsverläufe. Für diese Gesundheitsdaten gelten strenge Datenschutzanforderungen. Eine verständliche und vollständige Datenschutzerklärung informiert Patientinnen und Patienten darüber, welche Daten die Praxis verarbeitet, zu welchem Zweck dies geschieht und welche Rechte ihnen zustehen.

Warum braucht eine Arztpraxis eine Datenschutzerklärung?

Die Datenschutz-Grundverordnung (DSGVO) verpflichtet Verantwortliche, betroffene Personen transparent über die Verarbeitung ihrer personenbezogenen Daten zu informieren. Für Arztpraxen betrifft das sowohl Daten, die im Rahmen der Behandlung erhoben werden, als auch Informationen, die beispielsweise bei einer Kontaktaufnahme über die Website, am Telefon oder per E-Mail anfallen.

Gesundheitsdaten sind nach der DSGVO besonders geschützte personenbezogene Daten. Ihre Verarbeitung ist grundsätzlich untersagt, sofern keine passende gesetzliche Ausnahme greift. In der medizinischen Versorgung können sich die zulässigen Grundlagen unter anderem aus der Behandlung, gesetzlichen Pflichten und den einschlägigen Vorschriften des Gesundheitsrechts ergeben. Eine Datenschutzerklärung sollte die tatsächlich geltenden Grundlagen der jeweiligen Praxis korrekt abbilden.

Welche Inhalte gehören in die Datenschutzerklärung?

Verantwortliche Stelle und Kontaktmöglichkeiten

Die Erklärung muss benennen, wer für die Datenverarbeitung verantwortlich ist. In der Regel ist das die Praxisinhaberin oder der Praxisinhaber beziehungsweise die entsprechende Berufsausübungsgemeinschaft. Anzugeben sind eine ladungsfähige Anschrift und geeignete Kontaktmöglichkeiten. Ist eine Datenschutzbeauftragte oder ein Datenschutzbeauftragter benannt, gehören auch deren Kontaktdaten in die Erklärung.

Verarbeitete Daten und Zwecke

Die Praxis sollte verständlich erläutern, welche Daten sie verarbeitet und warum. Dazu können gehören:

  • Stammdaten und Kontaktdaten, etwa Name, Anschrift, Geburtsdatum, Telefonnummer und E-Mail-Adresse;
  • Versicherungs- und Abrechnungsdaten;
  • Gesundheitsdaten wie Anamnesen, Untersuchungsergebnisse, Diagnosen, Befunde und Behandlungsverläufe;
  • Informationen zu Terminen, Überweisungen und Kommunikation mit anderen Behandelnden;
  • bei einem Praxisbesuch auf der Website gegebenenfalls technische Nutzungsdaten.

Die Zwecke können beispielsweise die medizinische Untersuchung und Behandlung, die Dokumentation, die Abrechnung, die Terminorganisation sowie die Erfüllung gesetzlicher Pflichten umfassen. Die Angaben müssen zur tatsächlichen Praxisorganisation passen.

Rechtsgrundlagen

Die Datenschutzerklärung sollte die einschlägigen Rechtsgrundlagen für die jeweiligen Verarbeitungen nennen. Bei Gesundheitsdaten sind neben einer Grundlage nach Artikel 6 DSGVO auch die besonderen Voraussetzungen für die Verarbeitung besonderer Kategorien personenbezogener Daten nach Artikel 9 DSGVO zu berücksichtigen. Welche Vorschriften konkret anwendbar sind, hängt unter anderem von der Art der Praxis und der jeweiligen Verarbeitung ab.

Eine Datenschutzerklärung ist nicht automatisch eine Einwilligungserklärung. Soweit eine Verarbeitung tatsächlich auf einer Einwilligung beruht, muss diese gesondert und freiwillig eingeholt werden. Patientinnen und Patienten sollten darüber informiert werden, dass sie eine Einwilligung grundsätzlich mit Wirkung für die Zukunft widerrufen können.

Empfänger und Dienstleister

Die Praxis sollte erklären, an wen Daten weitergegeben werden können und aus welchem Grund. Je nach Behandlung und Organisation kommen etwa Labore, überweisende oder mitbehandelnde Stellen, Abrechnungsdienstleister, Krankenversicherungen und gesetzliche Stellen als Empfänger infrage. Werden externe Dienstleister eingesetzt, beispielsweise für die Praxissoftware, die IT-Betreuung oder die Website, ist zu prüfen, ob sie personenbezogene Daten im Auftrag verarbeiten und welche vertraglichen Schutzmaßnahmen erforderlich sind.

Daten dürfen nicht allein deshalb weitergegeben werden, weil dies organisatorisch praktisch ist. Maßgeblich sind die jeweilige Rechtsgrundlage, die berufliche Schweigepflicht und die geltenden Anforderungen an Vertraulichkeit und Sicherheit.

Speicherdauer

Patientendaten dürfen nicht unbegrenzt gespeichert werden. Die Erklärung sollte angeben, wie lange Daten aufbewahrt werden oder nach welchen Kriterien sich die Speicherdauer richtet. Dabei sind gesetzliche Aufbewahrungspflichten und mögliche weitere rechtliche Pflichten zu berücksichtigen. Für medizinische Dokumentationen gelten besondere Aufbewahrungsregeln; die konkrete Dauer kann je nach Unterlage und Rechtsgrundlage unterschiedlich sein.

Rechte der Patientinnen und Patienten

Die Datenschutzerklärung muss über die Rechte betroffener Personen informieren. Dazu gehören – jeweils unter den gesetzlichen Voraussetzungen – insbesondere:

  • das Recht auf Auskunft über die Verarbeitung und auf Erhalt einer Kopie der personenbezogenen Daten;
  • das Recht auf Berichtigung unrichtiger Daten;
  • das Recht auf Löschung oder Einschränkung der Verarbeitung, soweit keine gesetzlichen Pflichten oder anderen Gründe entgegenstehen;
  • das Recht auf Datenübertragbarkeit, wenn die gesetzlichen Voraussetzungen erfüllt sind;
  • das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren;
  • das Recht, eine erteilte Einwilligung jederzeit mit Wirkung für die Zukunft zu widerrufen.

Diese Rechte gelten nicht uneingeschränkt. Beispielsweise kann eine Praxis verpflichtet sein, bestimmte Behandlungsunterlagen trotz eines Löschungswunsches weiterhin aufzubewahren.

Website, Kontaktformular und Online-Terminbuchung

Betreibt die Praxis eine Website, sollte die Datenschutzerklärung auch deren Funktionen berücksichtigen. Dazu gehören insbesondere Server-Protokolldaten, Kontaktformulare, Online-Terminbuchungen, eingebundene Karten, Videos, Schriftarten oder Analyse- und Werbedienste. Für jede Funktion ist zu prüfen, welche Daten erhoben werden, wer sie erhält und auf welcher Rechtsgrundlage die Verarbeitung erfolgt.

Bei Kontaktformularen sollte deutlich werden, welche Angaben erforderlich sind und wofür sie genutzt werden. Patientinnen und Patienten sollten zudem darauf hingewiesen werden, sensible medizinische Informationen nicht unbedacht über ungesicherte Kontaktwege zu versenden. Die Datenschutzerklärung ersetzt keine angemessenen technischen und organisatorischen Sicherheitsmaßnahmen.

Datenschutzerklärung und Schweigepflicht

Datenschutzrecht und ärztliche Schweigepflicht schützen vertrauliche Informationen, sind aber nicht dasselbe. Eine Datenschutzerklärung erläutert die Verarbeitung personenbezogener Daten. Die Schweigepflicht verpflichtet Behandelnde und weitere zur Verschwiegenheit verpflichtete Personen, vertrauliche Informationen nicht unbefugt offenzulegen. Beide Anforderungen müssen im Praxisalltag berücksichtigt werden.

Häufige Fehler bei Praxisvorlagen

Eine unverändert übernommene Muster-Datenschutzerklärung ist oft unvollständig oder unzutreffend. Häufige Probleme sind veraltete Angaben, nicht genannte Dienstleister, unklare Speicherfristen und die Beschreibung von Funktionen, die auf der Website gar nicht eingesetzt werden. Ebenso problematisch ist es, tatsächlich verwendete Dienste oder Verarbeitungsvorgänge nicht zu erwähnen.

Die Datenschutzerklärung sollte deshalb regelmäßig überprüft werden – insbesondere bei Änderungen an der Praxissoftware, der Website, den Kommunikationswegen oder der Zusammenarbeit mit externen Dienstleistern. Sie sollte in klarer Sprache verfasst und für Patientinnen und Patienten leicht auffindbar sein.

Fazit

Eine gute Datenschutzerklärung für eine Arztpraxis beschreibt transparent und konkret, wie mit Patienten- und Website-Daten umgegangen wird. Sie muss zur tatsächlichen Praxis passen und sowohl die DSGVO als auch die besonderen Anforderungen an Gesundheitsdaten und Vertraulichkeit berücksichtigen. Da die erforderlichen Angaben vom Einzelfall abhängen, sollte eine Vorlage nicht ungeprüft übernommen werden. Dieser Artikel bietet eine allgemeine Orientierung und ersetzt keine individuelle rechtliche Beratung.


6 Wichtige Tipps zur Datenschutzerklärung in der Arztpraxis

  1. Stelle die Datenschutzerklärung gut sichtbar auf die Praxiswebsite.
  2. Erkläre, welche Gesundheitsdaten du zu welchen Zwecken verarbeitest.
  3. Nenne die Rechtsgrundlagen nach DSGVO für die Datenverarbeitung.
  4. Informiere über Empfänger, Auftragsverarbeiter und Übermittlungen.
  5. Beschreibe Speicherfristen und wann Daten gelöscht werden.
  6. Erkläre Betroffenenrechte und nenne eine Kontaktstelle für Datenschutzanfragen.

Stelle die Datenschutzerklärung gut sichtbar auf die Praxiswebsite.

Stelle die Datenschutzerklärung auf der Praxiswebsite gut sichtbar und von jeder Seite aus leicht erreichbar bereit – zum Beispiel über einen Link im Footer oder im Hauptmenü. So können Patientinnen und Patienten schnell nachlesen, welche personenbezogenen Daten die Praxis erhebt, wie sie verarbeitet werden und welche Rechte ihnen zustehen. Achte außerdem darauf, dass der Link eindeutig mit „Datenschutzerklärung“ bezeichnet ist und die Seite auch auf mobilen Geräten problemlos aufgerufen werden kann.

Erkläre, welche Gesundheitsdaten du zu welchen Zwecken verarbeitest.

Erklären Sie in Ihrer Datenschutzerklärung klar und verständlich, welche Gesundheitsdaten Ihre Arztpraxis verarbeitet und zu welchen Zwecken. Dazu können etwa Angaben zur Krankengeschichte, Diagnosen, Untersuchungsergebnisse, Befunde und Behandlungsverläufe gehören. Beschreiben Sie, ob diese Informationen für die medizinische Behandlung, die Dokumentation, die Abrechnung oder gesetzliche Pflichten benötigt werden. So können Patientinnen und Patienten nachvollziehen, wie ihre besonders sensiblen Daten verwendet werden.

Nenne die Rechtsgrundlagen nach DSGVO für die Datenverarbeitung.

Nennen Sie in der Datenschutzerklärung die konkreten Rechtsgrundlagen für die jeweiligen Verarbeitungsvorgänge. Bei Gesundheitsdaten reicht ein Verweis auf Artikel 6 DSGVO allein nicht aus: Neben einer passenden Grundlage nach Artikel 6, etwa zur Durchführung des Behandlungsvertrags oder zur Erfüllung gesetzlicher Pflichten, muss auch eine Ausnahme nach Artikel 9 Absatz 2 DSGVO greifen. Für die medizinische Versorgung kommt häufig Artikel 9 Absatz 2 Buchstabe h in Verbindung mit den einschlägigen nationalen Vorschriften infrage. Welche Grundlagen gelten, hängt vom jeweiligen Zweck ab und sollte für die Praxis individuell geprüft werden.

Informiere über Empfänger, Auftragsverarbeiter und Übermittlungen.

Informieren Sie in der Datenschutzerklärung transparent darüber, wer Patientendaten erhalten kann und warum. Dazu zählen beispielsweise Labore, mitbehandelnde Ärztinnen und Ärzte, Abrechnungsstellen oder Krankenversicherungen. Auch externe Dienstleister wie Praxissoftware-Anbieter oder IT-Betreuer sollten berücksichtigt werden, wenn sie Daten im Auftrag der Praxis verarbeiten. Werden Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt, erläutern Sie außerdem, in welche Länder dies geschieht und welche geeigneten Schutzmaßnahmen gelten. Beschreiben Sie nur tatsächlich stattfindende Übermittlungen und prüfen Sie regelmäßig, ob die Angaben noch aktuell sind.

Beschreibe Speicherfristen und wann Daten gelöscht werden.

Eine Datenschutzerklärung für die Arztpraxis sollte klar erläutern, wie lange personenbezogene Daten aufbewahrt werden und wann sie gelöscht werden. Nennen Sie nach Möglichkeit konkrete Speicherfristen oder die Kriterien, anhand derer sich diese bestimmen, etwa gesetzliche Aufbewahrungspflichten oder die Dauer einer Behandlung. Machen Sie außerdem deutlich, dass Daten nach Ablauf der jeweiligen Frist gelöscht werden, sofern keine andere rechtliche Pflicht oder ein berechtigter Grund für eine längere Speicherung besteht.

Erkläre Betroffenenrechte und nenne eine Kontaktstelle für Datenschutzanfragen.

Informieren Sie Patientinnen und Patienten in der Datenschutzerklärung verständlich über ihre Rechte. Dazu zählen – jeweils im Rahmen der gesetzlichen Voraussetzungen – das Recht auf Auskunft, Berichtigung, Löschung oder Einschränkung der Verarbeitung sowie das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren. Nennen Sie außerdem eine konkrete Kontaktstelle für Datenschutzanfragen, zum Beispiel die Praxisadresse und eine dafür vorgesehene E-Mail-Adresse. So wissen Betroffene, an wen sie sich wenden können, wenn sie ihre Rechte ausüben oder Fragen zur Verarbeitung ihrer Daten stellen möchten.

Datenschutzkonferenz zu Microsoft 365: Sicherheit und Compliance im Fokus

Microsoft 365 ist eine umfassende Suite von Anwendungen, die Unternehmen dabei unterstützt, effizient zu arbeiten und produktiv zu sein. Doch in einer Zeit, in der Datenschutz und Compliance immer wichtiger werden, ist es entscheidend, sich über die neuesten Entwicklungen und Best Practices auf dem Laufenden zu halten. Aus diesem Grund fand kürzlich die Datenschutzkonferenz zu Microsoft 365 statt, um Experten und Anwender zusammenzubringen.

Die Konferenz bot eine Plattform für den Austausch von Wissen und Erfahrungen im Bereich Datenschutz und Sicherheit in Verbindung mit der Nutzung von Microsoft 365. Zahlreiche Fachvorträge behandelten Themen wie die sichere Konfiguration von Office 365, den Umgang mit sensiblen Daten in SharePoint oder die Einhaltung rechtlicher Vorschriften im Zusammenhang mit der Nutzung von Microsoft-Diensten.

Eine zentrale Diskussion drehte sich um die Herausforderungen und Chancen, die mit der Implementierung von Microsoft 365 aus datenschutzrechtlicher Sicht verbunden sind. Experten aus verschiedenen Branchen teilten ihre Erkenntnisse und Empfehlungen, wie Unternehmen datenschutzkonforme Prozesse etablieren können, um sowohl interne Richtlinien als auch gesetzliche Anforderungen einzuhalten.

Die Datenschutzkonferenz zu Microsoft 365 verdeutlichte die Bedeutung eines ganzheitlichen Ansatzes zum Schutz von Daten in der Cloud. Durch den Einsatz geeigneter Sicherheitsmaßnahmen, Schulungsprogramme für Mitarbeiter und regelmäßige Überprüfungen können Organisationen sicherstellen, dass ihre Daten sicher sind und sie den geltenden Datenschutzbestimmungen entsprechen.

Die Teilnehmer der Konferenz waren sich einig: Datenschutz ist kein einmaliges Projekt, sondern eine kontinuierliche Aufgabe. Mit dem richtigen Wissen und den entsprechenden Tools können Unternehmen Microsoft 365 optimal nutzen und gleichzeitig die Integrität ihrer Daten schützen.


9 Tipps für den Datenschutz bei der Nutzung von Microsoft 365

  1. Informieren Sie sich über die Datenschutzrichtlinien von Microsoft 365.
  2. Stellen Sie sicher, dass Sie die Datenspeicherung und -verarbeitung in Microsoft 365 verstehen.
  3. Überprüfen Sie regelmäßig die Datenschutzeinstellungen in Ihrem Microsoft 365-Konto.
  4. Schulen Sie Ihre Mitarbeiter im Umgang mit Datenschutzaspekten in Microsoft 365.
  5. Nutzen Sie starke Passwörter und aktivieren Sie die Zwei-Faktor-Authentifizierung in Microsoft 365.
  6. Beschränken Sie den Zugriff auf sensible Daten nur auf autorisierte Personen.
  7. Halten Sie Ihre Software und Anwendungen in Microsoft 365 stets auf dem neuesten Stand, um Sicherheitslücken zu vermeiden.
  8. Sichern Sie regelmäßig Ihre Daten aus Microsoft 365, um diese im Falle eines Problems wiederherstellen zu können.
  9. Konsultieren Sie bei Unsicherheiten oder Fragen einen Datenschutzexperten.

Informieren Sie sich über die Datenschutzrichtlinien von Microsoft 365.

Es ist ratsam, sich über die Datenschutzrichtlinien von Microsoft 365 zu informieren. Indem man sich mit den Datenschutzbestimmungen vertraut macht, kann man ein besseres Verständnis dafür entwickeln, wie Microsoft mit den Daten umgeht, die über die Plattform gespeichert und verarbeitet werden. Dies ermöglicht es Unternehmen und Anwendern, sicherzustellen, dass sie die erforderlichen Maßnahmen ergreifen, um die Privatsphäre und Sicherheit ihrer Daten zu wahren und gleichzeitig den geltenden Datenschutzgesetzen gerecht zu werden.

Stellen Sie sicher, dass Sie die Datenspeicherung und -verarbeitung in Microsoft 365 verstehen.

Es ist entscheidend, sicherzustellen, dass Sie ein umfassendes Verständnis für die Datenspeicherung und -verarbeitung in Microsoft 365 haben. Indem Sie sich mit den Mechanismen und Prozessen vertraut machen, können Sie sicherstellen, dass Ihre Daten sicher und gemäß den geltenden Datenschutzbestimmungen behandelt werden. Ein solides Wissen über die Funktionsweise von Microsoft 365 ermöglicht es Ihnen, effektive Sicherheitsmaßnahmen zu ergreifen und datenschutzkonforme Arbeitsabläufe zu etablieren. So gewährleisten Sie nicht nur die Integrität Ihrer Daten, sondern auch die Einhaltung der Datenschutzrichtlinien.

Überprüfen Sie regelmäßig die Datenschutzeinstellungen in Ihrem Microsoft 365-Konto.

Es ist ratsam, regelmäßig die Datenschutzeinstellungen in Ihrem Microsoft 365-Konto zu überprüfen. Indem Sie sicherstellen, dass Ihre Datenschutzeinstellungen korrekt konfiguriert sind, können Sie die Sicherheit Ihrer Daten gewährleisten und sicherstellen, dass Sie den geltenden Datenschutzbestimmungen entsprechen. Durch regelmäßige Überprüfungen können potenzielle Sicherheitslücken identifiziert und behoben werden, um das Risiko von Datenschutzverletzungen zu minimieren. Daher ist es wichtig, diese bewährte Praxis in Ihre Datensicherungsstrategie zu integrieren, um ein hohes Maß an Datenschutz und Compliance in Ihrem Microsoft 365-Konto zu gewährleisten.

Schulen Sie Ihre Mitarbeiter im Umgang mit Datenschutzaspekten in Microsoft 365.

Eine wichtige Empfehlung, die auf der Datenschutzkonferenz zu Microsoft 365 hervorgehoben wurde, ist die Schulung der Mitarbeiter im Umgang mit Datenschutzaspekten in der Microsoft 365 Umgebung. Indem Unternehmen ihre Mitarbeiter gezielt über Best Practices und Richtlinien zum Schutz von sensiblen Daten in Microsoft 365 informieren, können sie das Bewusstsein für Datenschutz stärken und das Risiko von Datenschutzverletzungen reduzieren. Durch eine fundierte Schulung wird sichergestellt, dass die Mitarbeiter die Tools und Funktionen von Microsoft 365 sicher und verantwortungsbewusst nutzen, um die Sicherheit und Compliance der Unternehmensdaten zu gewährleisten.

Nutzen Sie starke Passwörter und aktivieren Sie die Zwei-Faktor-Authentifizierung in Microsoft 365.

Um die Sicherheit Ihrer Daten in Microsoft 365 zu gewährleisten, ist es ratsam, starke Passwörter zu verwenden und die Zwei-Faktor-Authentifizierung zu aktivieren. Starke Passwörter, die aus einer Kombination von Buchstaben, Zahlen und Sonderzeichen bestehen, erschweren unbefugten Zugriff erheblich. Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, indem sie neben dem Passwort eine weitere Bestätigungsmethode erfordert, wie beispielsweise einen SMS-Code oder eine Authentifizierungs-App. Indem Sie diese Maßnahmen umsetzen, erhöhen Sie den Schutz Ihrer sensiblen Daten und minimieren das Risiko von Datenschutzverletzungen.

Beschränken Sie den Zugriff auf sensible Daten nur auf autorisierte Personen.

Um die Sicherheit sensibler Daten in Microsoft 365 zu gewährleisten, ist es entscheidend, den Zugriff auf diese Informationen strikt zu kontrollieren und nur autorisierten Personen zu gewähren. Indem Unternehmen sicherstellen, dass nur befugte Mitarbeiter auf sensible Daten zugreifen können, minimieren sie das Risiko von Datenschutzverletzungen und unerlaubter Nutzung. Diese Maßnahme trägt dazu bei, die Vertraulichkeit und Integrität der Daten zu schützen und stellt sicher, dass sie nur von den Personen eingesehen werden können, die dazu berechtigt sind.

Halten Sie Ihre Software und Anwendungen in Microsoft 365 stets auf dem neuesten Stand, um Sicherheitslücken zu vermeiden.

Ein wichtiger Tipp, der auf der Datenschutzkonferenz zu Microsoft 365 hervorgehoben wurde, ist die Bedeutung, Ihre Software und Anwendungen stets auf dem neuesten Stand zu halten, um Sicherheitslücken zu vermeiden. Durch regelmäßige Updates und Patches können potenzielle Schwachstellen geschlossen und die Sicherheit Ihrer Daten in Microsoft 365 gewährleistet werden. Indem Sie sicherstellen, dass Ihre Systeme immer aktuell sind, tragen Sie aktiv dazu bei, die Integrität und Vertraulichkeit Ihrer digitalen Informationen zu schützen.

Sichern Sie regelmäßig Ihre Daten aus Microsoft 365, um diese im Falle eines Problems wiederherstellen zu können.

Eine wichtige Empfehlung, die auf der Datenschutzkonferenz zu Microsoft 365 hervorgehoben wurde, ist die regelmäßige Sicherung Ihrer Daten aus Microsoft 365. Durch das regelmäßige Erstellen von Backups können Sie sicherstellen, dass im Falle eines Problems oder Datenverlusts eine schnelle und zuverlässige Wiederherstellung möglich ist. Diese präventive Maßnahme trägt dazu bei, die Kontinuität Ihrer Geschäftsprozesse zu gewährleisten und die Sicherheit sowie Verfügbarkeit Ihrer digitalen Informationen zu schützen.

Konsultieren Sie bei Unsicherheiten oder Fragen einen Datenschutzexperten.

Bei Unsicherheiten oder Fragen im Zusammenhang mit Datenschutz und Microsoft 365 ist es ratsam, einen Datenschutzexperten zu konsultieren. Ein Experte kann Ihnen dabei helfen, spezifische Bedenken zu klären, individuelle Lösungen zu entwickeln und sicherzustellen, dass Ihre Datenmanagementpraktiken den geltenden Vorschriften entsprechen. Die Expertise eines Datenschutzspezialisten kann dazu beitragen, potenzielle Risiken zu minimieren und die Sicherheit Ihrer Daten in der Microsoft 365-Umgebung zu gewährleisten.

Datensicherheit im Unternehmen: Ein unverzichtbarer Schutzmechanismus

In der heutigen digitalen Ära, in der Unternehmen zunehmend auf Daten angewiesen sind, spielt die Datensicherheit eine entscheidende Rolle. Der Schutz sensibler Unternehmensinformationen vor unbefugtem Zugriff, Diebstahl oder Verlust ist von zentraler Bedeutung für den langfristigen Erfolg und die Reputation eines Unternehmens.

Die Implementierung effektiver Datensicherheitsmaßnahmen ist unerlässlich, um die Vertraulichkeit, Integrität und Verfügbarkeit von Unternehmensdaten zu gewährleisten. Durch den Einsatz von Verschlüsselungstechnologien, Zugriffskontrollen, regelmäßigen Sicherheitsaudits und Schulungen der Mitarbeiter können Unternehmen potenzielle Sicherheitslücken identifizieren und proaktiv beheben.

Ein Datenleck oder ein Cyberangriff kann nicht nur finanzielle Verluste verursachen, sondern auch das Vertrauen der Kunden erschüttern und das Ansehen des Unternehmens nachhaltig schädigen. Daher ist es wichtig, dass Unternehmen Datensicherheit als integralen Bestandteil ihrer Geschäftsstrategie betrachten und kontinuierlich in die Verbesserung ihrer Sicherheitsinfrastruktur investieren.

Neben der Einhaltung gesetzlicher Vorschriften wie der Datenschutz-Grundverordnung (DSGVO) ist es auch entscheidend, ein Bewusstsein für die Bedeutung von Datensicherheit auf allen Ebenen des Unternehmens zu schaffen. Jeder Mitarbeiter sollte für die Risiken von Datenverlust sensibilisiert werden und aktiv dazu beitragen, Sicherheitsstandards einzuhalten.

Letztendlich ist Datensicherheit kein einmaliger Prozess, sondern erfordert eine kontinuierliche Überwachung und Anpassung an sich verändernde Bedrohungen. Indem Unternehmen proaktiv auf potenzielle Sicherheitsrisiken reagieren und robuste Sicherheitsmaßnahmen implementieren, können sie ihre Daten vor Bedrohungen schützen und das Vertrauen ihrer Stakeholder stärken.


Häufig gestellte Fragen zur Datensicherheit in Unternehmen: Grundlagen, Maßnahmen und Bedeutung

  1. Was sind die 3 Grundprinzipien der Datensicherheit?
  2. Welche drei Maßnahmen zur Datensicherheit gibt es?
  3. Warum ist Datensicherheit für Unternehmen wichtig?
  4. Wie kann ein Unternehmen seine Daten schützen?
  5. Was gehört alles zur Datensicherheit?
  6. Was versteht man unter Datensicherheit in Unternehmen?
  7. Welche Formen der Datensicherheit gibt es?
  8. Was sind die 5 Säulen der Datensicherheit?

Was sind die 3 Grundprinzipien der Datensicherheit?

Die drei Grundprinzipien der Datensicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Daten nur von autorisierten Personen eingesehen werden können und vor unbefugtem Zugriff geschützt sind. Integrität gewährleistet, dass Daten korrekt und unverändert bleiben, sodass ihre Genauigkeit und Zuverlässigkeit erhalten bleiben. Verfügbarkeit stellt sicher, dass Daten jederzeit und von berechtigten Nutzern abgerufen werden können, um die kontinuierliche Nutzung und den reibungslosen Betrieb von Unternehmensprozessen zu gewährleisten. Durch die Einhaltung dieser drei Grundprinzipien können Unternehmen eine solide Datensicherheitsstrategie entwickeln, um ihre sensiblen Informationen effektiv zu schützen.

Welche drei Maßnahmen zur Datensicherheit gibt es?

In Bezug auf die Datensicherheit im Unternehmen gibt es drei wesentliche Maßnahmen, die zur Gewährleistung eines angemessenen Schutzniveaus beitragen. Erstens ist die Implementierung von Zugriffskontrollen entscheidend, um sicherzustellen, dass nur autorisierte Personen auf sensible Unternehmensdaten zugreifen können. Zweitens spielt die regelmäßige Datensicherung eine wichtige Rolle, um im Falle eines Datenverlusts oder einer Beschädigung eine schnelle Wiederherstellung zu ermöglichen. Drittens ist die Verschlüsselung von Daten ein effektives Mittel, um die Vertraulichkeit und Integrität von Informationen zu gewährleisten, insbesondere beim Transfer sensibler Daten über unsichere Netzwerke. Durch das gezielte Umsetzen dieser Maßnahmen können Unternehmen ihre Datensicherheit stärken und potenzielle Sicherheitsrisiken minimieren.

Warum ist Datensicherheit für Unternehmen wichtig?

Datensicherheit ist für Unternehmen von entscheidender Bedeutung, da sie dazu beiträgt, sensible Unternehmensinformationen vor potenziellen Bedrohungen zu schützen. Durch die Implementierung wirksamer Sicherheitsmaßnahmen können Unternehmen nicht nur die Vertraulichkeit und Integrität ihrer Daten gewährleisten, sondern auch das Vertrauen ihrer Kunden und Geschäftspartner stärken. Datensicherheitsvorfälle wie Datenlecks oder Cyberangriffe können erhebliche finanzielle Schäden verursachen und das Ansehen eines Unternehmens nachhaltig beeinträchtigen. Indem Unternehmen in robuste Datensicherheitslösungen investieren und ein Bewusstsein für die Bedeutung von Sicherheit auf allen Ebenen fördern, können sie sich vor potenziellen Risiken schützen und langfristigen Erfolg sicherstellen.

Wie kann ein Unternehmen seine Daten schützen?

Ein Unternehmen kann seine Daten schützen, indem es eine umfassende Datensicherheitsstrategie implementiert. Dazu gehören Maßnahmen wie die Verschlüsselung sensibler Informationen, die Implementierung von Zugriffskontrollen und Berechtigungssystemen, regelmäßige Sicherheitsaudits, Schulungen der Mitarbeiter im Umgang mit Daten sowie die Nutzung von sicheren IT-Infrastrukturen und -diensten. Darüber hinaus ist es wichtig, Richtlinien und Verfahren für den Umgang mit Daten zu etablieren, Datenschutzbestimmungen einzuhalten und eine Kultur der Sicherheit im gesamten Unternehmen zu fördern. Durch eine ganzheitliche Herangehensweise an die Datensicherheit kann ein Unternehmen effektiv vor potenziellen Bedrohungen schützen und das Vertrauen in seine Datenintegrität stärken.

Was gehört alles zur Datensicherheit?

Zur Datensicherheit in einem Unternehmen gehören verschiedene Maßnahmen und Prozesse, die darauf abzielen, die Vertraulichkeit, Integrität und Verfügbarkeit von Daten zu gewährleisten. Dazu zählen unter anderem die Implementierung von Zugriffskontrollen, Verschlüsselungstechnologien, regelmäßige Sicherheitsaudits, Backup-Strategien, Schulungen der Mitarbeiter im Umgang mit sensiblen Daten sowie die Einhaltung gesetzlicher Vorschriften wie der Datenschutz-Grundverordnung (DSGVO). Ein ganzheitlicher Ansatz zur Datensicherheit umfasst sowohl technische als auch organisatorische Maßnahmen, um potenzielle Sicherheitsrisiken zu minimieren und die Daten vor unbefugtem Zugriff oder Verlust zu schützen.

Was versteht man unter Datensicherheit in Unternehmen?

Datensicherheit in Unternehmen bezieht sich auf die Maßnahmen und Prozesse, die implementiert werden, um die Vertraulichkeit, Integrität und Verfügbarkeit von Unternehmensdaten zu gewährleisten. Dies umfasst den Schutz sensibler Informationen vor unbefugtem Zugriff, Diebstahl oder Manipulation. Datensicherheit beinhaltet auch die Sicherstellung, dass Daten vor Verlust durch technische Ausfälle oder menschliches Versagen geschützt sind. Durch den Einsatz von Verschlüsselungstechnologien, Zugriffskontrollen, regelmäßigen Sicherheitsaudits und Schulungen der Mitarbeiter können Unternehmen sicherstellen, dass ihre Daten geschützt sind und den gesetzlichen Anforderungen entsprechen.

Welche Formen der Datensicherheit gibt es?

Es gibt verschiedene Formen der Datensicherheit, die Unternehmen implementieren können, um ihre sensiblen Informationen zu schützen. Dazu gehören unter anderem Verschlüsselungstechnologien, Zugriffskontrollen, Firewalls, regelmäßige Sicherheitsaudits, Datensicherungssysteme und Schulungen der Mitarbeiter im Umgang mit Daten. Durch die Kombination dieser Sicherheitsmaßnahmen können Unternehmen ein umfassendes Sicherheitsnetz aufbauen, das es ihnen ermöglicht, potenzielle Sicherheitslücken zu identifizieren und zu beheben sowie die Vertraulichkeit und Integrität ihrer Daten zu gewährleisten. Jede Form der Datensicherheit spielt eine wichtige Rolle dabei, Cyberangriffe abzuwehren und das Risiko von Datenverlust oder -diebstahl zu minimieren.

Was sind die 5 Säulen der Datensicherheit?

Die 5 Säulen der Datensicherheit bilden das fundamentale Gerüst für einen umfassenden Schutz sensibler Unternehmensdaten. Zu diesen Säulen gehören Vertraulichkeit, Integrität, Verfügbarkeit, Authentizität und Revisionsfähigkeit. Vertraulichkeit gewährleistet, dass Daten nur von autorisierten Personen eingesehen werden können. Integrität stellt sicher, dass Daten vor unbefugter Veränderung geschützt sind. Verfügbarkeit bedeutet, dass Daten jederzeit und an jedem Ort zugänglich sind. Authentizität garantiert die Echtheit von Daten und Nutzern. Revisionsfähigkeit ermöglicht die Nachverfolgung von Änderungen und Zugriffen auf Daten zur Sicherstellung der Compliance und Transparenz im Unternehmen. Durch die Berücksichtigung dieser 5 Säulen können Unternehmen eine robuste Datensicherheitsstrategie entwickeln und ihre Informationen effektiv schützen.

Datensicherheit: Ziele und Bedeutung für Unternehmen

Die Datensicherheit ist ein zentrales Thema in der heutigen digitalen Welt, insbesondere für Unternehmen, die täglich mit sensiblen Informationen arbeiten. Der Schutz von Daten vor unbefugtem Zugriff, Verlust oder Diebstahl ist von entscheidender Bedeutung, um das Vertrauen der Kunden zu gewinnen und die Integrität des Unternehmens zu wahren.

Ziele der Datensicherheit

Die Ziele der Datensicherheit sind vielfältig und umfassen unter anderem:

  • Vertraulichkeit: Gewährleistung, dass Daten nur von autorisierten Personen eingesehen werden können.
  • Integrität: Sicherstellung, dass Daten korrekt und unverändert bleiben.
  • Verfügbarkeit: Sicherung, dass Daten jederzeit verfügbar sind und nicht durch Ausfälle oder Angriffe beeinträchtigt werden.
  • Nachvollziehbarkeit: Dokumentation aller Zugriffe und Änderungen an den Daten zur Rückverfolgung von Aktivitäten.
  • Abschreckung: Präventive Maßnahmen treffen, um potenzielle Angreifer abzuschrecken und Sicherheitslücken zu minimieren.

Bedeutung für Unternehmen

Für Unternehmen sind die Ziele der Datensicherheit von entscheidender Bedeutung. Ein erfolgreicher Schutz sensibler Informationen trägt nicht nur zum Schutz des eigenen Unternehmens bei, sondern stärkt auch das Vertrauen der Kunden. Durch die Einhaltung hoher Sicherheitsstandards können Unternehmen ihre Reputation wahren und rechtliche Konsequenzen vermeiden.

Darüber hinaus kann eine effektive Datensicherheitsstrategie dazu beitragen, die Effizienz der Geschäftsprozesse zu verbessern und Risiken zu minimieren. Investitionen in Sicherheitsmaßnahmen zahlen sich langfristig aus und tragen dazu bei, die Wettbewerbsfähigkeit des Unternehmens aufrechtzuerhalten.

Insgesamt ist die Datensicherheit ein unverzichtbarer Bestandteil jeder Unternehmensstrategie in einer zunehmend digitalisierten Welt. Durch klare Ziele und gezielte Maßnahmen können Unternehmen sicherstellen, dass ihre Daten geschützt sind und ihr Geschäft erfolgreich bleibt.


8 Wichtige Tipps zur Erreichung von Datensicherheitszielen

  1. Regelmäßige Sicherung von Daten durch Backups.
  2. Verwendung von sicheren Passwörtern und regelmäßiger Änderung dieser.
  3. Einsatz von Verschlüsselungstechnologien für sensible Daten.
  4. Schulung der Mitarbeiter im Umgang mit Datenschutz und Datensicherheit.
  5. Aktualisierung von Software und Betriebssystemen, um Sicherheitslücken zu schließen.
  6. Beschränkung des Zugriffs auf Daten nur auf autorisierte Personen.
  7. Überwachung der Systeme auf verdächtige Aktivitäten oder Angriffe.
  8. Erstellung eines Notfallplans für den Fall eines Datenverlusts oder einer Sicherheitsverletzung.

Regelmäßige Sicherung von Daten durch Backups.

Die regelmäßige Sicherung von Daten durch Backups ist ein entscheidender Aspekt der Datensicherheit. Durch das Anlegen von Backups können Unternehmen sicherstellen, dass ihre Informationen auch im Falle eines Datenverlusts oder einer Beschädigung wiederhergestellt werden können. Indem wichtige Daten regelmäßig gesichert werden, wird das Risiko von Datenverlust minimiert und die Integrität der Unternehmensinformationen gewährleistet. Backups sind somit ein unverzichtbares Instrument, um die Ziele der Datensicherheit zu erreichen und die Kontinuität des Geschäftsbetriebs zu sichern.

Verwendung von sicheren Passwörtern und regelmäßiger Änderung dieser.

Die Verwendung von sicheren Passwörtern und die regelmäßige Änderung dieser sind entscheidende Maßnahmen im Rahmen der Datensicherheit. Indem man komplexe Passwörter verwendet, die aus einer Kombination von Buchstaben, Zahlen und Sonderzeichen bestehen, kann das Risiko unbefugten Zugriffs erheblich reduziert werden. Zusätzlich ist es wichtig, Passwörter in regelmäßigen Abständen zu ändern, um potenziellen Angreifern keine Chance zu geben, Zugang zu sensiblen Informationen zu erlangen. Durch diese einfachen Schritte können Unternehmen und Einzelpersonen ihre Daten besser schützen und die Sicherheit ihres digitalen Umfelds gewährleisten.

Einsatz von Verschlüsselungstechnologien für sensible Daten.

Ein wichtiger Aspekt bei der Erreichung der Ziele der Datensicherheit ist der Einsatz von Verschlüsselungstechnologien für sensible Daten. Durch die Verschlüsselung werden Informationen in eine unleserliche Form umgewandelt, sodass sie nur von autorisierten Personen entschlüsselt und gelesen werden können. Dadurch wird die Vertraulichkeit der Daten gewährleistet und das Risiko unbefugten Zugriffs minimiert. Der gezielte Einsatz von Verschlüsselungstechnologien ist daher ein effektives Mittel, um die Sicherheit sensibler Daten zu erhöhen und den Schutz vor potenziellen Bedrohungen zu stärken.

Schulung der Mitarbeiter im Umgang mit Datenschutz und Datensicherheit.

Die Schulung der Mitarbeiter im Umgang mit Datenschutz und Datensicherheit ist ein wesentlicher Bestandteil der Datensicherheitsziele eines Unternehmens. Indem die Mitarbeiter über die Risiken und Best Practices informiert werden, können potenzielle Sicherheitslücken reduziert und das Bewusstsein für den Schutz sensibler Daten gestärkt werden. Durch gezielte Schulungen wird sichergestellt, dass die Mitarbeiter die Bedeutung von Datenschutzrichtlinien verstehen und in der Lage sind, angemessen auf Sicherheitsbedrohungen zu reagieren. Dies trägt dazu bei, das Sicherheitsniveau des Unternehmens insgesamt zu erhöhen und das Risiko von Datenlecks oder -verlusten zu minimieren.

Aktualisierung von Software und Betriebssystemen, um Sicherheitslücken zu schließen.

Eine wichtige Maßnahme zur Erreichung der Ziele der Datensicherheit ist die regelmäßige Aktualisierung von Software und Betriebssystemen, um potenzielle Sicherheitslücken zu schließen. Durch das Einspielen von Updates und Patches können Schwachstellen behoben werden, die von Angreifern ausgenutzt werden könnten. Indem Unternehmen sicherstellen, dass ihre Systeme immer auf dem neuesten Stand sind, tragen sie maßgeblich dazu bei, die Vertraulichkeit, Integrität und Verfügbarkeit ihrer Daten zu gewährleisten und sich vor potenziellen Bedrohungen zu schützen.

Beschränkung des Zugriffs auf Daten nur auf autorisierte Personen.

Die Beschränkung des Zugriffs auf Daten nur auf autorisierte Personen ist ein wesentliches Ziel der Datensicherheit. Indem Unternehmen sicherstellen, dass sensible Informationen nur von befugten Mitarbeitern oder Personen eingesehen werden können, wird die Vertraulichkeit der Daten gewahrt. Durch die Implementierung von Zugriffskontrollen und Berechtigungsmechanismen können potenzielle Sicherheitsrisiken minimiert und unerlaubte Zugriffe verhindert werden. Auf diese Weise wird nicht nur die Integrität der Daten geschützt, sondern auch das Vertrauen der Kunden gestärkt und rechtliche Anforderungen erfüllt.

Überwachung der Systeme auf verdächtige Aktivitäten oder Angriffe.

Eine wichtige Maßnahme im Rahmen der Datensicherheit ist die Überwachung der Systeme auf verdächtige Aktivitäten oder Angriffe. Durch kontinuierliches Monitoring können potenzielle Sicherheitsrisiken frühzeitig erkannt und entsprechende Gegenmaßnahmen ergriffen werden. Die Überwachung ermöglicht es Unternehmen, Anomalien im Datenverkehr oder ungewöhnliche Zugriffsversuche zu identifizieren und unverzüglich darauf zu reagieren, um die Integrität und Vertraulichkeit ihrer Daten zu schützen.

Erstellung eines Notfallplans für den Fall eines Datenverlusts oder einer Sicherheitsverletzung.

Die Erstellung eines Notfallplans für den Fall eines Datenverlusts oder einer Sicherheitsverletzung ist ein entscheidender Schritt im Rahmen der Datensicherheitsziele eines Unternehmens. Ein solcher Plan definiert klare Handlungsabläufe und Maßnahmen, die im Ernstfall umgesetzt werden können, um die Auswirkungen von Datenverlusten oder Sicherheitsverletzungen zu minimieren. Durch die rechtzeitige Vorbereitung auf solche Szenarien kann das Unternehmen effektiv und schnell reagieren, um den Schaden zu begrenzen und die Kontinuität des Geschäftsbetriebs sicherzustellen.

Datensicherheit in Unternehmen: Eine unverzichtbare Priorität

In der heutigen digitalen Welt sind Daten das Herzstück jedes Unternehmens. Die Sicherheit dieser Daten ist von entscheidender Bedeutung, da Cyberkriminalität und Datenschutzverletzungen weiterhin zunehmen. Unternehmen stehen vor der Herausforderung, ihre sensiblen Informationen vor Bedrohungen zu schützen und gleichzeitig die Einhaltung gesetzlicher Vorschriften sicherzustellen.

Die Datensicherheit in Unternehmen umfasst eine Vielzahl von Maßnahmen, die darauf abzielen, die Vertraulichkeit, Integrität und Verfügbarkeit von Daten zu gewährleisten. Dazu gehören unter anderem:

  • Firewalls und Verschlüsselung: Unternehmen setzen Firewalls ein, um den Datenverkehr zu überwachen und unerwünschte Zugriffe zu blockieren. Die Verschlüsselung von Daten sorgt dafür, dass sie nur von autorisierten Personen gelesen werden können.
  • Zugriffskontrolle: Durch die Vergabe von individuellen Zugriffsberechtigungen wird sichergestellt, dass Mitarbeiter nur auf die Daten zugreifen können, die für ihre Aufgaben erforderlich sind.
  • Sicherheitsrichtlinien und Schulungen: Unternehmen entwickeln klare Sicherheitsrichtlinien für den Umgang mit Daten und schulen ihre Mitarbeiter regelmäßig im Umgang mit sensiblen Informationen.
  • Datensicherung und Notfallwiederherstellung: Regelmäßige Backups gewährleisten, dass Unternehmensdaten im Falle eines Systemausfalls oder einer Cyberattacke wiederhergestellt werden können.

Die Einhaltung gesetzlicher Vorschriften wie der Datenschutz-Grundverordnung (DSGVO) ist für Unternehmen obligatorisch. Verstöße gegen Datenschutzbestimmungen können nicht nur zu finanziellen Verlusten führen, sondern auch das Vertrauen der Kunden beeinträchtigen und den Ruf eines Unternehmens schädigen.

Um die Datensicherheit in Unternehmen zu gewährleisten, ist es wichtig, kontinuierlich in Technologien und Prozesse zur Sicherung von Daten zu investieren. Ein ganzheitlicher Ansatz zur Datensicherheit trägt dazu bei, potenzielle Schwachstellen zu identifizieren und proaktiv zu beheben.

Insgesamt ist die Datensicherheit ein Eckpfeiler für den langfristigen Erfolg eines Unternehmens. Durch eine konsequente Umsetzung von Sicherheitsmaßnahmen können Firmen nicht nur ihre sensiblen Informationen schützen, sondern auch das Vertrauen ihrer Kunden stärken und sich als verlässlicher Partner am Markt positionieren.


5 Wichtige Tipps zur Datensicherheit in Unternehmen

  1. Regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Datensicherheit durchführen.
  2. Starke Passwörter verwenden und regelmäßig ändern.
  3. Zugriffsrechte auf sensible Daten nur an autorisierte Mitarbeiter vergeben.
  4. Regelmäßige Sicherheitsupdates für Software und Systeme durchführen.
  5. Regelmäßige Backups von wichtigen Daten erstellen und an einem sicheren Ort aufbewahren.

Regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Datensicherheit durchführen.

Regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Datensicherheit sind ein entscheidender Schritt, um die Datensicherheit in Unternehmen zu stärken. Durch gezielte Schulungsmaßnahmen können Mitarbeiter für potenzielle Gefahren sensibilisiert werden und lernen, wie sie aktiv zur Sicherheit von Unternehmensdaten beitragen können. Indem sie über aktuelle Bedrohungen informiert werden und Best Practices im Umgang mit sensiblen Informationen vermittelt bekommen, sind Mitarbeiter besser gerüstet, um Sicherheitsrisiken zu erkennen und angemessen darauf zu reagieren.

Starke Passwörter verwenden und regelmäßig ändern.

Ein wichtiger Tipp für die Datensicherheit in Unternehmen ist die Verwendung von starken Passwörtern und die regelmäßige Änderung dieser Passwörter. Starke Passwörter, die aus einer Kombination von Buchstaben, Zahlen und Sonderzeichen bestehen, erhöhen die Sicherheit von Konten und schützen sensible Daten vor unbefugtem Zugriff. Durch regelmäßiges Ändern der Passwörter wird das Risiko von Hackerangriffen weiter minimiert und die Integrität der Unternehmensdaten gewahrt.

Zugriffsrechte auf sensible Daten nur an autorisierte Mitarbeiter vergeben.

Es ist entscheidend, Zugriffsrechte auf sensible Daten nur an autorisierte Mitarbeiter zu vergeben, um die Datensicherheit in Unternehmen zu gewährleisten. Durch die gezielte Vergabe von Zugriffsberechtigungen wird sichergestellt, dass nur diejenigen Mitarbeiter auf sensible Informationen zugreifen können, die diese für ihre jeweiligen Aufgaben benötigen. Auf diese Weise wird das Risiko unbefugter Datenzugriffe minimiert und die Vertraulichkeit der Unternehmensdaten geschützt. Damit leistet die strikte Kontrolle der Zugriffsrechte einen wichtigen Beitrag zur Sicherheit und Integrität der Unternehmensdaten.

Regelmäßige Sicherheitsupdates für Software und Systeme durchführen.

Die regelmäßige Durchführung von Sicherheitsupdates für Software und Systeme ist ein entscheidender Schritt, um die Datensicherheit in Unternehmen zu gewährleisten. Durch Updates werden bekannte Sicherheitslücken geschlossen und Schwachstellen behoben, die von potenziellen Angreifern ausgenutzt werden könnten. Indem Unternehmen ihre Systeme kontinuierlich auf dem neuesten Stand halten, können sie das Risiko von Cyberangriffen minimieren und die Integrität ihrer Daten schützen.

Regelmäßige Backups von wichtigen Daten erstellen und an einem sicheren Ort aufbewahren.

Ein wichtiger Aspekt der Datensicherheit in Unternehmen ist die regelmäßige Erstellung von Backups wichtiger Daten und deren sichere Aufbewahrung an einem geschützten Ort. Durch das regelmäßige Sichern von Informationen können Unternehmen sicherstellen, dass sie im Falle eines Systemausfalls, einer Cyberattacke oder eines Datenverlusts schnell wiederhergestellt werden können. Die Aufbewahrung an einem sicheren Ort gewährleistet, dass die Backups vor physischen Schäden oder unbefugtem Zugriff geschützt sind, was die Integrität und Verfügbarkeit der Daten langfristig sicherstellt.

Datenschutz im Grundgesetz: Ein wichtiger Schutzmechanismus für Bürger und Unternehmen

Das Grundgesetz der Bundesrepublik Deutschland legt einen starken Fokus auf den Schutz der Privatsphäre und personenbezogener Daten. Der Datenschutz ist ein grundlegendes Recht, das in Artikel 2 Absatz 1 sowie in Artikel 1 Absatz 1 verankert ist. Diese Bestimmungen gewährleisten jedem Bürger das Recht auf informationelle Selbstbestimmung und schützen ihn vor unberechtigter Datenerhebung, -verarbeitung und -nutzung.

Der Datenschutz im Grundgesetz dient nicht nur dem Schutz der individuellen Privatsphäre, sondern auch dem Schutz vor staatlicher Überwachung und Willkür. Er legt klare Grenzen fest, welche Daten erhoben werden dürfen und wie sie verwendet werden dürfen. Dies schafft Vertrauen in die rechtsstaatlichen Strukturen und stärkt das Selbstbestimmungsrecht jedes Einzelnen.

Auch für Unternehmen spielt der Datenschutz im Grundgesetz eine entscheidende Rolle. Durch die klaren Vorgaben wird eine rechtliche Basis geschaffen, auf der Unternehmen ihre Datenverarbeitungsprozesse gestalten müssen. Dies schützt nicht nur die Kunden vor Missbrauch ihrer Daten, sondern trägt auch zur Sicherheit und Vertrauenswürdigkeit von Unternehmen bei.

Es ist wichtig, dass sowohl Bürger als auch Unternehmen sich der Bedeutung des Datenschutzes im Grundgesetz bewusst sind und aktiv dazu beitragen, die Privatsphäre und Datensicherheit zu wahren. Nur durch eine konsequente Einhaltung der datenschutzrechtlichen Bestimmungen kann ein verantwortungsvoller Umgang mit personenbezogenen Daten gewährleistet werden.


9 Wichtige Tipps zum Umgang mit dem Datenschutzgrundgesetz

  1. Informieren Sie sich über Ihre Rechte gemäß dem Datenschutzgrundgesetz.
  2. Behandeln Sie personenbezogene Daten vertraulich und sicher.
  3. Erfassen und speichern Sie nur notwendige Daten.
  4. Holen Sie stets die Einwilligung für die Verarbeitung von Daten ein.
  5. Sorgen Sie für angemessene Sicherheitsmaßnahmen zum Schutz der Daten.
  6. Geben Sie keine Daten an Dritte weiter ohne Zustimmung der Betroffenen.
  7. Achten Sie auf die Löschung von Daten nach Ablauf der Aufbewahrungsfrist.
  8. Informieren Sie Betroffene über die Verwendung ihrer Daten und deren Rechte.
  9. Schulen Sie Mitarbeiter regelmäßig im Umgang mit personenbezogenen Daten.

Informieren Sie sich über Ihre Rechte gemäß dem Datenschutzgrundgesetz.

Es ist entscheidend, dass Sie sich über Ihre Rechte gemäß dem Datenschutzgrundgesetz informieren. Nur wenn Sie wissen, welche Rechte Ihnen in Bezug auf den Schutz Ihrer persönlichen Daten zustehen, können Sie diese auch aktiv einfordern und schützen. Indem Sie sich mit den Bestimmungen des Datenschutzgrundgesetzes vertraut machen, stärken Sie nicht nur Ihre eigene Position im Umgang mit Datenverarbeitern, sondern tragen auch dazu bei, die Integrität und Sicherheit Ihrer persönlichen Informationen zu wahren.

Behandeln Sie personenbezogene Daten vertraulich und sicher.

Es ist von entscheidender Bedeutung, personenbezogene Daten gemäß den Vorgaben des Datenschutzes im Grundgesetz vertraulich und sicher zu behandeln. Durch die Gewährleistung der Vertraulichkeit und Sicherheit von persönlichen Informationen können sowohl Bürger als auch Unternehmen das Recht auf informationelle Selbstbestimmung respektieren und schützen. Indem Daten vor unberechtigtem Zugriff, Missbrauch oder Verlust geschützt werden, wird das Vertrauen gestärkt und die Integrität der Datennutzung gewahrt. Es liegt in der Verantwortung eines jeden Einzelnen, sensibel mit personenbezogenen Daten umzugehen und sicherzustellen, dass sie nicht in falsche Hände geraten.

Erfassen und speichern Sie nur notwendige Daten.

Ein wichtiger Grundsatz des Datenschutzes gemäß dem Grundgesetz ist es, nur die für den jeweiligen Zweck unbedingt erforderlichen Daten zu erfassen und zu speichern. Durch die Beschränkung auf notwendige Informationen wird sichergestellt, dass die Privatsphäre der Betroffenen bestmöglich geschützt wird und das Risiko von Datenmissbrauch minimiert wird. Indem Unternehmen und Organisationen nur relevante Daten erheben, tragen sie dazu bei, das Vertrauen der Nutzer in den Umgang mit ihren persönlichen Informationen zu stärken und die Einhaltung der gesetzlichen Datenschutzbestimmungen zu gewährleisten.

Holen Sie stets die Einwilligung für die Verarbeitung von Daten ein.

Es ist von entscheidender Bedeutung, stets die Einwilligung für die Verarbeitung von Daten gemäß dem Datenschutzgrundgesetz einzuholen. Die Einwilligung stellt sicher, dass die betroffene Person informiert ist und aktiv zustimmt, dass ihre Daten erhoben, verarbeitet und genutzt werden dürfen. Indem Unternehmen die Einwilligung transparent und nachvollziehbar einholen, tragen sie dazu bei, das Recht auf informationelle Selbstbestimmung zu respektieren und den Datenschutz zu gewährleisten.

Sorgen Sie für angemessene Sicherheitsmaßnahmen zum Schutz der Daten.

Es ist entscheidend, angemessene Sicherheitsmaßnahmen zu implementieren, um die Daten gemäß den Vorgaben des Datenschutz-Grundgesetzes zu schützen. Durch geeignete technische und organisatorische Maßnahmen können Sie sicherstellen, dass personenbezogene Daten vor unbefugtem Zugriff, Verlust oder Missbrauch geschützt sind. Dies beinhaltet unter anderem die Verschlüsselung von sensiblen Informationen, die regelmäßige Aktualisierung von Sicherheitssystemen sowie Schulungen für Mitarbeiter zur Sensibilisierung im Umgang mit Daten. Indem Sie für angemessene Sicherheitsmaßnahmen sorgen, tragen Sie dazu bei, die Vertraulichkeit und Integrität der Daten zu gewährleisten und das Vertrauen Ihrer Kunden und Geschäftspartner zu stärken.

Geben Sie keine Daten an Dritte weiter ohne Zustimmung der Betroffenen.

Ein wichtiger Grundsatz des Datenschutzes gemäß dem Grundgesetz ist es, keine Daten an Dritte weiterzugeben, ohne die Zustimmung der betroffenen Personen einzuholen. Dieser Schutzmechanismus gewährleistet, dass persönliche Informationen nur mit Einwilligung der Betroffenen weitergegeben werden und somit die informationelle Selbstbestimmung jedes Einzelnen respektiert wird. Indem man sensibel mit Daten umgeht und diese nicht ungefragt weitergibt, trägt man aktiv dazu bei, die Privatsphäre und den Datenschutz zu wahren.

Achten Sie auf die Löschung von Daten nach Ablauf der Aufbewahrungsfrist.

Es ist von großer Bedeutung, auf die Löschung von Daten nach Ablauf der Aufbewahrungsfrist zu achten, um den Datenschutz gemäß dem Grundgesetz zu gewährleisten. Durch die ordnungsgemäße und zeitnahe Löschung von Daten, die nicht mehr benötigt werden, wird sichergestellt, dass keine überflüssigen oder potenziell sensiblen Informationen unnötig gespeichert bleiben. Dies trägt dazu bei, das Risiko unbefugter Zugriffe oder Datenschutzverletzungen zu minimieren und die Einhaltung der gesetzlichen Vorgaben zum Schutz personenbezogener Daten sicherzustellen.

Informieren Sie Betroffene über die Verwendung ihrer Daten und deren Rechte.

Es ist von entscheidender Bedeutung, Betroffene über die Verwendung ihrer Daten und ihre Rechte gemäß dem Datenschutzgrundgesetz zu informieren. Transparenz und Aufklärung sind wesentliche Elemente eines verantwortungsvollen Umgangs mit personenbezogenen Daten. Indem Unternehmen oder Organisationen die Betroffenen darüber informieren, wie ihre Daten verwendet werden und welche Rechte sie in Bezug auf ihre Daten haben, wird Vertrauen geschaffen und das Selbstbestimmungsrecht der Einzelnen gestärkt. Diese proaktive Informationspolitik ist nicht nur gesetzlich vorgeschrieben, sondern auch ein wichtiger Schritt hin zu einer datenschutzkonformen Praxis, die den Schutz der Privatsphäre gewährleistet.

Schulen Sie Mitarbeiter regelmäßig im Umgang mit personenbezogenen Daten.

Es ist entscheidend, Mitarbeiter regelmäßig im Umgang mit personenbezogenen Daten zu schulen, um den Datenschutz gemäß dem Grundgesetz zu gewährleisten. Durch Schulungen werden die Mitarbeiter sensibilisiert für den verantwortungsvollen Umgang mit sensiblen Informationen und lernen, Datenschutzbestimmungen korrekt anzuwenden. Dadurch können potenzielle Datenschutzverletzungen vermieden werden und die Sicherheit der personenbezogenen Daten wird gewährleistet. Die regelmäßige Schulung der Mitarbeiter trägt dazu bei, ein Bewusstsein für den Datenschutz zu schaffen und die Einhaltung der gesetzlichen Vorgaben sicherzustellen.