Aufbewahrungsfristen nach der DSGVO: Wie lange dürfen Daten gespeichert werden?

Unternehmen müssen personenbezogene Daten nicht nur sicher verarbeiten, sondern auch rechtzeitig löschen. Die Datenschutz-Grundverordnung (DSGVO) nennt dafür jedoch keine einheitliche Aufbewahrungsfrist. Entscheidend ist, zu welchem Zweck Daten erhoben wurden und ob dieser Zweck oder eine gesetzliche Pflicht ihre weitere Speicherung noch rechtfertigt.

Was bedeutet der Grundsatz der Speicherbegrenzung?

Nach Artikel 5 Absatz 1 Buchstabe e DSGVO dürfen personenbezogene Daten nur so lange in einer Form gespeichert werden, die eine Identifizierung der betroffenen Personen ermöglicht, wie es für den jeweiligen Verarbeitungszweck erforderlich ist. Dieser Grundsatz wird als Speicherbegrenzung bezeichnet.

Ist der Zweck erfüllt und besteht keine andere Rechtsgrundlage für die weitere Speicherung, müssen die Daten gelöscht oder anonymisiert werden. Eine pauschale Regel wie „alle Daten werden zehn Jahre gespeichert“ ist deshalb meist nicht ausreichend. Unternehmen sollten für unterschiedliche Datenarten und Zwecke jeweils passende Fristen festlegen.

Wann müssen Daten länger aufbewahrt werden?

Eine längere Speicherung kann zulässig oder vorgeschrieben sein, wenn sie weiterhin erforderlich ist. Typische Gründe sind:

  • Gesetzliche Aufbewahrungspflichten: Zum Beispiel für Buchführungsunterlagen und Geschäftsbriefe.
  • Vertragliche Zwecke: Bestimmte Daten können während der Vertragslaufzeit benötigt werden, etwa zur Abwicklung von Zahlungen oder zur Erfüllung von Gewährleistungspflichten.
  • Rechtsansprüche: Unterlagen können vorübergehend benötigt werden, um Ansprüche geltend zu machen, auszuüben oder abzuwehren.
  • Besondere gesetzliche oder öffentliche Zwecke: In bestimmten Fällen sehen Gesetze längere Speicherungen vor.

Auch während einer gesetzlichen Aufbewahrungsfrist dürfen Daten nicht automatisch für beliebige andere Zwecke verwendet werden. Es kann erforderlich sein, sie für den laufenden Zugriff zu sperren oder ihre Nutzung einzuschränken.

Wichtige Aufbewahrungsfristen in Deutschland

Für viele geschäftliche Unterlagen gelten neben der DSGVO besondere Aufbewahrungspflichten. Die folgenden Angaben geben einen allgemeinen Überblick. Welche Frist im Einzelfall gilt, hängt von der Art der Unterlage und den Umständen ab.

  • Zehn Jahre: Unter anderem für Bücher und bestimmte Aufzeichnungen, Inventare, Jahresabschlüsse sowie Eröffnungsbilanzen.
  • Acht Jahre: Für Buchungsbelege. Die Frist wurde zum 1. Januar 2025 in vielen Fällen von zehn auf acht Jahre verkürzt.
  • Sechs Jahre: Unter anderem für empfangene und abgesandte Handels- oder Geschäftsbriefe sowie weitere steuerlich relevante Unterlagen, soweit keine längere Frist greift.

Die wichtigsten Regelungen finden sich insbesondere in § 147 Abgabenordnung (AO) und § 257 Handelsgesetzbuch (HGB). Der Beginn der Frist richtet sich nach der jeweiligen Unterlagenart. Häufig beginnt sie mit dem Ende des Kalenderjahres, in dem die Unterlage erstellt, empfangen oder versendet wurde beziehungsweise die letzte Eintragung vorgenommen wurde. In besonderen Fällen kann die Aufbewahrung länger erforderlich sein, etwa wenn die Unterlagen für eine noch offene Steuerfestsetzung bedeutsam sind.

Beispiele für personenbezogene Daten

Kunden- und Vertragsdaten

Daten können grundsätzlich so lange gespeichert werden, wie sie für die Durchführung eines Vertrags benötigt werden. Nach dessen Ende ist zu prüfen, ob einzelne Angaben noch für offene Zahlungen, Gewährleistungsfragen oder mögliche Rechtsansprüche gebraucht werden. Nicht benötigte Daten sollten gelöscht oder anonymisiert werden. Eine allgemeine Verjährungsfrist bedeutet nicht automatisch, dass sämtliche Kundendaten während des gesamten Zeitraums vollständig gespeichert bleiben dürfen.

Bewerbungsunterlagen

Nach Abschluss eines Bewerbungsverfahrens sollten nicht berücksichtigte Bewerbungsdaten grundsätzlich zeitnah gelöscht werden, sofern keine Einwilligung für eine längere Speicherung vorliegt. In der Praxis kann eine begrenzte Aufbewahrung zur Abwehr möglicher Ansprüche sinnvoll sein. Die Frist sollte jedoch auf den konkreten Zweck abgestimmt und dokumentiert werden; eine pauschale, unbegrenzte Speicherung ist nicht angemessen.

Beschäftigtendaten

Für Personalunterlagen gelten je nach Dokument unterschiedliche gesetzliche Fristen. Abrechnungs-, Steuer- und Sozialversicherungsunterlagen können speziellen Vorgaben unterliegen. Nach dem Ende des Beschäftigungsverhältnisses sollte daher geprüft werden, welche Unterlagen noch aufbewahrt werden müssen und welche Daten gelöscht werden können.

So legen Unternehmen angemessene Löschfristen fest

  1. Daten erfassen: Bestimmen Sie, welche personenbezogenen Daten gespeichert werden, wo sie liegen und welchem Zweck sie dienen.
  2. Rechtsgrundlage prüfen: Klären Sie, ob die Verarbeitung auf einem Vertrag, einer gesetzlichen Pflicht, einer Einwilligung oder einer anderen Rechtsgrundlage beruht.
  3. Frist je Datenart bestimmen: Berücksichtigen Sie gesetzliche Aufbewahrungspflichten, Vertragszwecke und mögliche Rechtsansprüche.
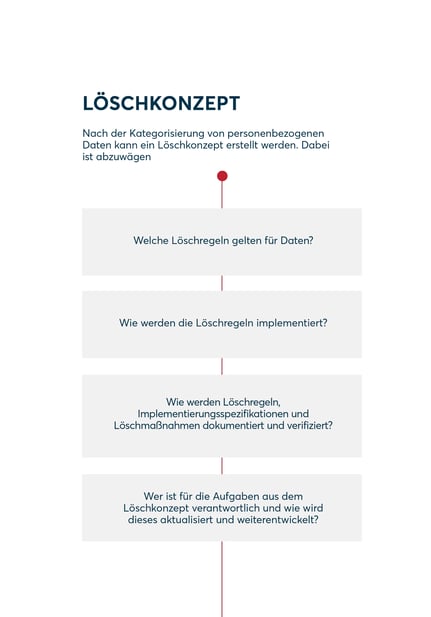
  4. Löschkonzept erstellen: Legen Sie fest, wann Daten gelöscht, anonymisiert oder für die weitere Nutzung gesperrt werden.
  5. Prozesse regelmäßig kontrollieren: Überprüfen Sie, ob die Fristen technisch und organisatorisch eingehalten werden – auch in Back-ups, E-Mail-Postfächern und bei Dienstleistern.
  6. Entscheidungen dokumentieren: Halten Sie fest, warum eine Frist gilt und welche Ausnahmen eine längere Speicherung rechtfertigen.

Löschen oder archivieren?

Wenn eine gesetzliche Pflicht die weitere Aufbewahrung verlangt, muss ein Unternehmen die betreffenden Unterlagen nicht zwingend löschen. Es sollte aber sicherstellen, dass sie nur für den erforderlichen Zweck verfügbar sind. Dazu können Zugriffsbeschränkungen, getrennte Archive und klare Berechtigungskonzepte beitragen.

Nach Ablauf der maßgeblichen Frist sind die Daten grundsätzlich zu löschen oder so zu anonymisieren, dass kein Personenbezug mehr hergestellt werden kann. Dabei sollte auch geprüft werden, ob Kopien in Sicherungssystemen oder bei externen Dienstleistern bestehen. Für technische Back-ups können besondere Löschverfahren erforderlich sein.

Fazit

Die DSGVO schreibt keine pauschale Aufbewahrungsfrist für personenbezogene Daten vor. Sie verlangt vielmehr, dass Daten nur so lange gespeichert werden, wie ein nachvollziehbarer Zweck oder eine gesetzliche Pflicht dies erfordert. Unternehmen sollten deshalb für jede Datenkategorie eine begründete Frist festlegen, ein Löschkonzept umsetzen und die Einhaltung regelmäßig überprüfen.

Hinweis: Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle Rechtsberatung. Die jeweils geltenden Fristen sollten anhand der konkreten Unterlagen und der aktuellen Gesetzeslage geprüft werden.


Vorteile der Aufbewahrungsfristen gemäß DSGVO: Datenschutz, Compliance und Transparenz fördern

  1. Schützt personenbezogene Daten vor unnötiger Speicherung.
  2. Hilft Unternehmen, DSGVO-Pflichten einzuhalten.
  3. Schafft klare Regeln für Archivierung und Löschung.
  4. Verringert Risiken bei Datenschutzverletzungen.
  5. Fördert transparente und verantwortungsvolle Datenverarbeitung.


7 Herausforderungen der DSGVO-Aufbewahrungsfristen: Risiken und Komplexitäten im Überblick

  1. Keine einheitlichen Fristen für alle Datenarten.
  2. Gesetzliche Vorgaben können komplex sein.
  3. Zu lange Speicherung erhöht Datenschutzrisiken.
  4. Zu frühes Löschen kann Aufbewahrungspflichten verletzen.
  5. Löschfristen sind oft schwer zu überblicken.
  6. Back-ups erschweren die vollständige Löschung.
  7. Regelmäßige Prüfungen kosten Zeit und Ressourcen.

Schützt personenbezogene Daten vor unnötiger Speicherung.

Aufbewahrungsfristen nach der DSGVO schützen personenbezogene Daten vor unnötiger Speicherung. Unternehmen müssen regelmäßig prüfen, ob sie Informationen noch für den ursprünglichen Zweck oder aufgrund gesetzlicher Pflichten benötigen. Sind die Daten nicht mehr erforderlich, müssen sie gelöscht oder anonymisiert werden. So sinkt das Risiko, dass sensible Angaben unbefugt eingesehen, weitergegeben oder bei einem Sicherheitsvorfall offengelegt werden.

Hilft Unternehmen, DSGVO-Pflichten einzuhalten.

Klare Aufbewahrungs- und Löschfristen helfen Unternehmen, ihre Pflichten aus der DSGVO zuverlässig einzuhalten. Wenn festgelegt ist, welche personenbezogenen Daten wie lange gespeichert werden dürfen, können unnötige Daten rechtzeitig gelöscht oder anonymisiert werden. So unterstützen Fristen insbesondere den Grundsatz der Speicherbegrenzung und erleichtern es, Datenschutzprozesse nachvollziehbar zu dokumentieren und bei Bedarf nachzuweisen.

Schafft klare Regeln für Archivierung und Löschung.

Aufbewahrungsfristen nach der DSGVO schaffen klare Regeln dafür, wie lange personenbezogene Daten archiviert werden dürfen und wann sie gelöscht werden müssen. Dadurch können Unternehmen einheitliche Abläufe festlegen, Verantwortlichkeiten besser zuordnen und vermeiden, dass Daten unnötig lange gespeichert bleiben. Klare Fristen erleichtern außerdem die Planung von Archivierung und Löschung und unterstützen einen verantwortungsvollen Umgang mit personenbezogenen Daten.

Verringert Risiken bei Datenschutzverletzungen.

Klare Aufbewahrungs- und Löschfristen verringern die Risiken bei Datenschutzverletzungen: Werden personenbezogene Daten gelöscht, sobald sie nicht mehr benötigt werden, stehen potenziellen Angreifern weniger sensible Informationen zur Verfügung. Das kann den möglichen Schaden eines Sicherheitsvorfalls begrenzen und erleichtert Unternehmen, ihre Datenbestände übersichtlich und sicher zu verwalten.

Fördert transparente und verantwortungsvolle Datenverarbeitung.

Aufbewahrungsfristen nach der DSGVO fördern eine transparente und verantwortungsvolle Datenverarbeitung, weil Unternehmen festlegen und nachvollziehbar dokumentieren müssen, warum sie personenbezogene Daten speichern und wann sie diese löschen. Klare Fristen helfen dabei, unnötige Datensammlungen zu vermeiden, Verantwortlichkeiten zu schaffen und Betroffenen verständlich zu erklären, wie lange ihre Informationen aufbewahrt werden.

Keine einheitlichen Fristen für alle Datenarten.

Ein Nachteil der Aufbewahrungsfristen im Zusammenhang mit der DSGVO ist, dass es keine einheitliche Frist für alle Datenarten gibt. Unternehmen müssen für jede Kategorie prüfen, welchem Zweck die Daten dienen und ob besondere gesetzliche Pflichten gelten. Dadurch wird die Verwaltung komplexer: Unterschiedliche Fristen müssen dokumentiert, regelmäßig überprüft und technisch umgesetzt werden. Ohne klare Zuständigkeiten oder ein gut organisiertes Löschkonzept steigt das Risiko, Daten zu lange aufzubewahren oder erforderliche Unterlagen zu früh zu löschen.

Gesetzliche Vorgaben können komplex sein.

Gesetzliche Vorgaben zu Aufbewahrungsfristen können komplex sein, weil je nach Datenart, Branche und Zweck unterschiedliche Gesetze und Fristen gelten. Unternehmen müssen beispielsweise datenschutzrechtliche Löschpflichten mit steuer- und handelsrechtlichen Aufbewahrungspflichten in Einklang bringen. Das erfordert sorgfältige Prüfung und regelmäßige Aktualisierungen, denn falsch angesetzte Fristen können sowohl zu einer unzulässigen Speicherung als auch zu einer verfrühten Löschung wichtiger Unterlagen führen.

Zu lange Speicherung erhöht Datenschutzrisiken.

Eine zu lange Speicherung personenbezogener Daten erhöht die Datenschutzrisiken: Je länger sensible Informationen aufbewahrt werden, desto größer ist die Gefahr, dass sie durch unbefugte Zugriffe, Datenpannen oder Sicherheitslücken offengelegt werden. Außerdem können überholte oder nicht mehr benötigte Daten missbraucht werden und das Vertrauen von Kundinnen, Kunden und Beschäftigten beeinträchtigen. Unternehmen sollten daher regelmäßig prüfen, ob der ursprüngliche Speicherzweck noch besteht, und Daten nach Ablauf der maßgeblichen Frist sicher löschen oder anonymisieren.

Zu frühes Löschen kann Aufbewahrungspflichten verletzen.

Ein Nachteil zu kurzer Aufbewahrungsfristen ist, dass Daten oder Unterlagen möglicherweise gelöscht werden, bevor gesetzliche Pflichten erfüllt sind. Das kann etwa Buchungsbelege, Steuerunterlagen oder wichtige Vertragsdokumente betreffen. Eine verfrühte Löschung kann zu rechtlichen und finanziellen Folgen führen und die Nachweisführung bei Prüfungen oder Streitfällen erschweren. Unternehmen sollten deshalb für jede Datenart sorgfältig prüfen, welche gesetzlichen Fristen gelten, und diese mit ihren datenschutzrechtlichen Löschpflichten abstimmen.

Löschfristen sind oft schwer zu überblicken.

Ein Nachteil der Aufbewahrungsfristen nach der DSGVO ist, dass Löschfristen oft schwer zu überblicken sind. Für unterschiedliche Datenarten gelten verschiedene gesetzliche, vertragliche oder zweckgebundene Fristen, die sich zudem ändern können. Unternehmen müssen deshalb genau dokumentieren, welche Daten wo gespeichert sind und wann sie gelöscht werden müssen. Ohne klare Zuständigkeiten und regelmäßige Kontrollen besteht das Risiko, Daten zu früh oder zu spät zu löschen – und damit rechtliche Vorgaben zu verletzen.

Back-ups erschweren die vollständige Löschung.

Ein Nachteil der Aufbewahrungsfristen nach der DSGVO ist, dass Back-ups die vollständige Löschung personenbezogener Daten erschweren können. Selbst wenn Daten aus dem aktiven System entfernt wurden, können sie in Sicherungskopien weiterhin enthalten sein und dort bis zum regulären Ablauf des Backup-Zyklus bestehen bleiben. Unternehmen sollten deshalb dokumentierte Löschverfahren einrichten, auch für Sicherungssysteme, und sicherstellen, dass wiederhergestellte Back-ups nicht bereits gelöschte Daten erneut dauerhaft in den laufenden Betrieb übernehmen.

Regelmäßige Prüfungen kosten Zeit und Ressourcen.

Regelmäßige Prüfungen der Aufbewahrungsfristen kosten Zeit und Ressourcen. Unternehmen müssen Datenbestände laufend überprüfen, gesetzliche Vorgaben im Blick behalten und Lösch- oder Archivierungsprozesse dokumentieren. Besonders bei großen Datenmengen und unterschiedlichen Speicherorten kann das zusätzlichen organisatorischen und technischen Aufwand verursachen.
Arbeitszeiterfassung und Datenschutz: Was Arbeitgeber beachten sollten

Arbeitszeiten zu erfassen ist für Arbeitgeber nicht nur eine Frage der Organisation. Beginn, Ende und Dauer der täglichen Arbeitszeit sind personenbezogene Daten und unterliegen deshalb den Vorgaben der Datenschutz-Grundverordnung (DSGVO) sowie des deutschen Beschäftigtendatenschutzes. Eine gute Arbeitszeiterfassung muss daher beides leisten: Arbeitszeiten verlässlich dokumentieren und die Privatsphäre der Beschäftigten schützen.

Warum Arbeitszeiten erfasst werden

Arbeitgeber sind verpflichtet, die Arbeitszeit im Rahmen der geltenden Vorgaben zu dokumentieren. Das Bundesarbeitsgericht hat 2022 klargestellt, dass Arbeitgeber ein System einrichten müssen, mit dem die Arbeitszeit erfasst werden kann. Die konkrete Ausgestaltung richtet sich nach den jeweils geltenden gesetzlichen Anforderungen und den betrieblichen Umständen.

Die Aufzeichnungen können unter anderem dazu dienen, Arbeitszeitgrenzen und Ruhezeiten einzuhalten, Überstunden nachvollziehbar zu behandeln und Nachweise gegenüber zuständigen Stellen zu führen. Für jeden Zweck sollten nur die Daten erhoben werden, die tatsächlich benötigt werden.

Welche Daten sind erforderlich?

Im Regelfall reichen Angaben wie Name oder Personalnummer sowie Beginn, Ende und Dauer der Arbeitszeit aus. Je nach Arbeitsmodell können auch Pausen, Abwesenheiten oder Korrekturen relevant sein. Zusätzliche Informationen sollten nur erfasst werden, wenn es dafür einen nachvollziehbaren und rechtmäßigen Grund gibt.

Besonders weitreichende Überwachung ist nicht automatisch gerechtfertigt. Eine Zeiterfassung per GPS, dauerhafte Standortkontrolle oder Bildschirmüberwachung dürfte für die gewöhnliche Erfassung von Arbeitszeiten meist nicht erforderlich sein. Solche Funktionen brauchen eine gesonderte Prüfung und eine klare Begründung.

Rechtsgrundlage und Transparenz

Die Verarbeitung von Arbeitszeitdaten benötigt eine Rechtsgrundlage. Je nach konkreter Pflicht und Ausgestaltung kommen insbesondere gesetzliche Verpflichtungen nach Artikel 6 Absatz 1 Buchstabe c DSGVO sowie Regelungen des Beschäftigtendatenschutzes, etwa § 26 BDSG, in Betracht. Welche Grundlage im Einzelfall trägt, sollte anhand des Zwecks und der geltenden Vorschriften geprüft werden. Eine Einwilligung ist im Arbeitsverhältnis wegen des Abhängigkeitsverhältnisses nicht ohne Weiteres die passende Grundlage.

Beschäftigte müssen verständlich darüber informiert werden, welche Daten erfasst werden, zu welchem Zweck, wer darauf zugreifen kann und wie lange die Daten gespeichert bleiben. Auch Informationen über eingesetzte Dienstleister oder digitale Systeme gehören dazu, sofern sie für die Verarbeitung relevant sind.

Zugriff, Sicherheit und Aufbewahrung

Der Zugriff auf Zeitaufzeichnungen sollte auf Personen beschränkt sein, die ihn für ihre Aufgaben benötigen, beispielsweise zuständige Mitarbeitende in der Personalverwaltung oder Führungskräfte im erforderlichen Umfang. Technische und organisatorische Maßnahmen wie individuelle Zugänge, Rollenberechtigungen, Protokollierung und sichere Übertragung helfen, unbefugte Einsicht oder Veränderung zu verhindern.

Arbeitszeitdaten dürfen nicht unbegrenzt gespeichert werden. Arbeitgeber sollten festlegen, welche Aufbewahrungsfristen für die jeweiligen Aufzeichnungen gelten, und Daten löschen oder anonymisieren, sobald sie für den Zweck und mögliche gesetzliche Nachweispflichten nicht mehr benötigt werden. Unterschiedliche Datenarten – etwa Arbeitszeitnachweise und Abrechnungsunterlagen – können dabei verschiedenen Fristen unterliegen.

Mitbestimmung und Auswahl eines Zeiterfassungssystems

Bei der Einführung technischer Systeme ist die betriebliche Mitbestimmung zu beachten. Insbesondere kann ein Mitbestimmungsrecht des Betriebsrats nach § 87 Absatz 1 Nummer 6 BetrVG bestehen, wenn eine technische Einrichtung dazu geeignet ist, Verhalten oder Leistung der Beschäftigten zu überwachen. Auch die Gestaltung der Arbeitszeit kann mitbestimmungsrechtliche Fragen aufwerfen.

Bei der Auswahl eines Systems sollten Arbeitgeber deshalb nicht nur Bedienbarkeit und Kosten prüfen. Wichtig sind auch Datenschutz durch Technikgestaltung, sparsame Datenerhebung, klare Berechtigungen, sichere Speicherung und eine nachvollziehbare Möglichkeit, fehlerhafte Einträge zu berichtigen. Wird ein externer Anbieter eingesetzt, müssen außerdem die datenschutzrechtlichen Rollen und erforderlichen Vereinbarungen geklärt werden.

Fazit

Datenschutzgerechte Arbeitszeiterfassung bedeutet nicht, auf Dokumentation zu verzichten. Entscheidend ist, ein geeignetes und verhältnismäßiges Verfahren einzusetzen: nur notwendige Daten erfassen, Beschäftigte transparent informieren, Zugriffe begrenzen und Daten nicht länger als erforderlich speichern. Eine frühzeitige Prüfung durch Personalabteilung, Datenschutzbeauftragte und gegebenenfalls Betriebsrat schafft Klarheit für alle Beteiligten.


Datenschutz bei der Arbeitszeiterfassung: 5 Wichtige Tipps

  1. Nur notwendige Arbeitszeitdaten erfassen.
  2. Beschäftigte transparent über Zweck und Umfang informieren.
  3. Zugriff auf Zeitdaten strikt begrenzen.
  4. Daten sicher speichern und übertragen.
  5. Löschfristen festlegen und einhalten.

Nur notwendige Arbeitszeitdaten erfassen.

Erfassen Sie bei der Arbeitszeiterfassung nur die Daten, die für die Dokumentation und Abrechnung der Arbeitszeit tatsächlich erforderlich sind – etwa Arbeitsbeginn, Arbeitsende und Pausen. Zusätzliche Angaben wie Standortdaten oder detaillierte Aktivitätsprotokolle sollten nur erhoben werden, wenn dafür ein klarer, rechtmäßiger Zweck besteht. So schützen Sie die Privatsphäre der Beschäftigten und setzen den Grundsatz der Datenminimierung nach der DSGVO um.

Beschäftigte transparent über Zweck und Umfang informieren.

Beschäftigte sollten klar und verständlich erfahren, warum ihre Arbeitszeit erfasst wird und welche Daten dabei anfallen. Informieren Sie beispielsweise darüber, ob Beginn, Ende und Pausen dokumentiert werden, wer auf die Aufzeichnungen zugreifen darf und wie lange sie gespeichert bleiben. Erklären Sie auch, ob ein digitales System oder ein externer Dienstleister eingesetzt wird. Eine transparente Information schafft Vertrauen und hilft Beschäftigten, ihre Datenschutzrechte wahrzunehmen.

Zugriff auf Zeitdaten strikt begrenzen.

Der Zugriff auf Arbeitszeitdaten sollte auf diejenigen Personen beschränkt sein, die diese Informationen für ihre konkrete Aufgabe benötigen – etwa zuständige Mitarbeitende in der Personalverwaltung. Führungskräfte sollten nur die für ihre Arbeit erforderlichen Angaben einsehen können; ein allgemeiner Zugriff im Unternehmen ist zu vermeiden. Individuelle Benutzerkonten, klare Rollen- und Berechtigungskonzepte sowie regelmäßige Überprüfungen helfen, unbefugte Einsichtnahmen zu verhindern und den Schutz der Beschäftigtendaten sicherzustellen.

Daten sicher speichern und übertragen.

Daten sicher speichern und übertragen

Arbeitszeitdaten sollten so gespeichert und übertragen werden, dass Unbefugte keinen Zugriff darauf erhalten. Nutzen Sie dafür aktuelle Verschlüsselungsverfahren, sichere Verbindungen und individuelle Benutzerkonten mit passenden Zugriffsrechten. Beschränken Sie den Zugriff auf Personen, die die Daten für ihre Aufgaben benötigen, und prüfen Sie Berechtigungen regelmäßig. Werden externe Dienstleister eingesetzt, sollten deren Datenschutz- und Sicherheitsmaßnahmen sorgfältig geprüft und die erforderlichen Vereinbarungen getroffen werden.

Löschfristen festlegen und einhalten.

Löschfristen festlegen und einhalten: Legen Sie für Arbeitszeitdaten klare Aufbewahrungs- und Löschfristen fest. Berücksichtigen Sie dabei gesetzliche Nachweispflichten und löschen oder anonymisieren Sie die Daten, sobald sie für den jeweiligen Zweck nicht mehr benötigt werden. Ein dokumentierter Löschprozess hilft, unnötige Datenspeicherung zu vermeiden und Datenschutzvorgaben zuverlässig einzuhalten.

Risikoanalyse im Datenschutz: Risiken erkennen und wirksam reduzieren

Eine Risikoanalyse im Datenschutz hilft Unternehmen und Organisationen dabei, Gefahren für personenbezogene Daten frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu planen. Sie ist ein wichtiger Bestandteil eines verantwortungsvollen Datenschutzmanagements und unterstützt dabei, die Anforderungen der Datenschutz-Grundverordnung (DSGVO) umzusetzen.

Im Mittelpunkt steht die Frage: Was könnte mit den Daten passieren, welche Folgen hätte das für die betroffenen Personen und wie lässt sich das Risiko verringern? Eine nachvollziehbare Analyse schafft Klarheit über mögliche Schwachstellen – von fehlenden Zugriffsregelungen bis hin zu technischen Sicherheitslücken.

Was bedeutet Risikoanalyse im Datenschutz?

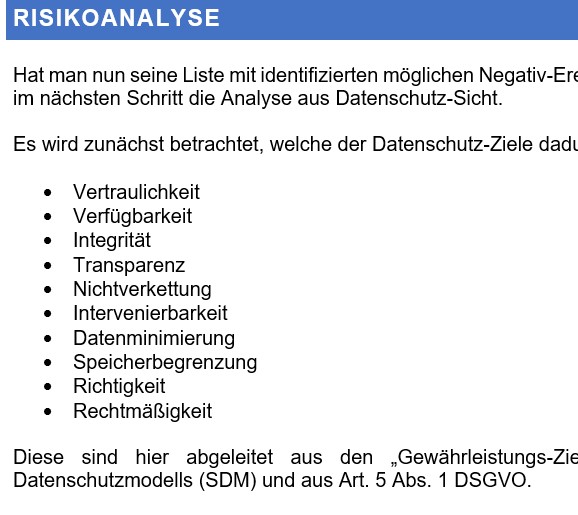
Bei einer datenschutzbezogenen Risikoanalyse werden Verarbeitungstätigkeiten und die dazugehörigen Risiken systematisch betrachtet. Untersucht wird, ob personenbezogene Daten beispielsweise verloren gehen, verändert, offengelegt oder unrechtmäßig verarbeitet werden könnten. Ebenso wichtig ist die Einschätzung, welche Auswirkungen ein Vorfall auf die Rechte und Freiheiten der betroffenen Personen hätte.

Eine Risikoanalyse ist nicht mit einer Datenschutz-Folgenabschätzung gleichzusetzen. Die Risikoanalyse ist ein allgemeines Instrument zur Bewertung und Behandlung von Datenschutzrisiken. Eine Datenschutz-Folgenabschätzung (DSFA) nach Artikel 35 DSGVO ist erforderlich, wenn eine geplante Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt.

Warum ist eine Risikoanalyse wichtig?

  • Risiken werden frühzeitig sichtbar: Schwachstellen können erkannt werden, bevor es zu einer Datenpanne kommt.
  • Schutzmaßnahmen lassen sich gezielt planen: Ressourcen werden dort eingesetzt, wo sie den größten Nutzen haben.
  • Entscheidungen werden nachvollziehbar: Die Organisation kann dokumentieren, wie Risiken bewertet und behandelt wurden.
  • Betroffene Personen werden besser geschützt: Mögliche Schäden wie Identitätsmissbrauch, finanzielle Nachteile oder der Verlust der Vertraulichkeit werden berücksichtigt.
  • Die Rechenschaftspflicht wird unterstützt: Die DSGVO verlangt, dass Verantwortliche die Einhaltung ihrer Datenschutzpflichten nachweisen können.

So führen Sie eine Datenschutz-Risikoanalyse durch

Verarbeitung und Daten erfassen

Beschreiben Sie zunächst, welche personenbezogenen Daten verarbeitet werden, zu welchem Zweck dies geschieht und wer Zugriff darauf hat. Berücksichtigen Sie auch, wo die Daten gespeichert werden, wie lange sie aufbewahrt bleiben und ob sie an Dienstleister oder andere Empfänger weitergegeben werden.

Hilfreich ist ein Verzeichnis der Verarbeitungstätigkeiten. Es bietet einen Überblick über die Verarbeitung und kann als Ausgangspunkt für die Analyse dienen.

Mögliche Bedrohungen und Schwachstellen ermitteln

Überlegen Sie, wodurch Daten beeinträchtigt werden könnten. Risiken entstehen nicht nur durch Hackerangriffe. Auch organisatorische Fehler, technische Störungen oder menschliches Versagen können dazu führen, dass Daten unbefugt zugänglich, verändert, verloren oder nicht verfügbar sind.

  • Fehlversand einer E-Mail mit personenbezogenen Daten
  • Unberechtigter Zugriff aufgrund zu weit gefasster Benutzerrechte
  • Verlust eines unverschlüsselten Laptops oder Datenträgers
  • Ausfall eines Systems ohne ausreichende Datensicherung
  • Phishing-Angriff oder Schadsoftware
  • Unklare Löschfristen oder nicht gelöschte Altbestände
  • Fehlerhafte Konfiguration eines Cloud-Dienstes

Auswirkungen auf betroffene Personen bewerten

Bewerten Sie nicht nur den möglichen Schaden für die Organisation, sondern vor allem die Folgen für die Menschen, deren Daten verarbeitet werden. Je nach Situation können beispielsweise Diskriminierung, finanzielle Verluste, Rufschädigung, Identitätsdiebstahl oder der Verlust der Kontrolle über persönliche Informationen drohen.

Besondere Aufmerksamkeit ist geboten, wenn sensible Daten verarbeitet werden, etwa Gesundheitsdaten oder Informationen über religiöse Überzeugungen. Auch Daten von Kindern oder Daten, die in großem Umfang verarbeitet werden, können eine erhöhte Schutzbedürftigkeit mit sich bringen.

Eintrittswahrscheinlichkeit und Schadenshöhe einschätzen

Für jedes Risiko wird eingeschätzt, wie wahrscheinlich es ist und wie schwerwiegend die möglichen Folgen wären. Eine einfache Risikomatrix kann dabei helfen, Risiken vergleichbar zu machen:

Eintrittswahrscheinlichkeit Mögliche Auswirkungen Beispielhafte Einstufung
Niedrig Gering Niedriges Risiko
Mittel Mittel Mittleres Risiko
Hoch Schwerwiegend Hohes Risiko

Eine Risikomatrix ist eine Orientierungshilfe, aber kein Ersatz für eine sorgfältige fachliche Bewertung. Die Kriterien und Einstufungen sollten zur jeweiligen Organisation und Verarbeitung passen.

Geeignete Maßnahmen festlegen

Im nächsten Schritt werden Maßnahmen ausgewählt, die das Risiko reduzieren. Dazu gehören technische und organisatorische Maßnahmen, häufig kurz TOM genannt. Die Maßnahmen sollten zum Risiko, zum Stand der Technik und zu den Kosten ihrer Umsetzung passen.

  • Verschlüsselung und sichere Übertragung von Daten
  • Rollen- und Berechtigungskonzepte nach dem Erforderlichkeitsprinzip
  • Mehr-Faktor-Authentifizierung für sensible Systeme
  • Regelmäßige Sicherheitsupdates und Datensicherungen
  • Schulungen zu Datenschutz, Phishing und sicherem Umgang mit Informationen
  • Verbindliche Lösch- und Aufbewahrungskonzepte
  • Vertragliche und organisatorische Prüfung von Dienstleistern
  • Verfahren zur Erkennung und Bearbeitung von Datenschutzvorfällen

Ergebnisse dokumentieren und regelmäßig überprüfen

Dokumentieren Sie die Verarbeitung, die ermittelten Risiken, die Bewertung und die beschlossenen Maßnahmen. Halten Sie außerdem fest, wer für die Umsetzung verantwortlich ist und bis wann sie erfolgen soll. Die Analyse sollte regelmäßig sowie bei wesentlichen Änderungen überprüft werden – zum Beispiel bei neuen IT-Systemen, geänderten Zwecken, neuen Dienstleistern oder veränderten gesetzlichen Anforderungen.

Wann ist eine Datenschutz-Folgenabschätzung erforderlich?

Ergibt die erste Bewertung, dass eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen verursacht, muss geprüft werden, ob eine Datenschutz-Folgenabschätzung erforderlich ist. Die DSGVO nennt als mögliche Fälle unter anderem die systematische und umfassende Bewertung persönlicher Aspekte mit automatisierten Verfahren, die umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten und die systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche.

Die DSFA ist eine vertiefte Prüfung. Sie beschreibt unter anderem die Verarbeitung, bewertet deren Notwendigkeit und Verhältnismäßigkeit, analysiert Risiken und legt Maßnahmen zu deren Bewältigung fest. Im Zweifel sollten Verantwortliche die einschlägigen Vorgaben und die Orientierungshilfen der zuständigen Datenschutzaufsichtsbehörde heranziehen.

Häufige Fehler bei der Risikoanalyse

  • Nur technische Risiken betrachten: Organisatorische Abläufe und menschliche Fehler gehören ebenfalls in die Analyse.
  • Die Auswirkungen auf Menschen übersehen: Entscheidend sind nicht allein finanzielle oder operative Folgen für die Organisation.
  • Risiken pauschal einstufen: Bewertungen sollten durch konkrete Annahmen und nachvollziehbare Kriterien gestützt sein.
  • Maßnahmen nicht nachverfolgen: Eine dokumentierte Maßnahme schützt nicht, wenn sie nicht umgesetzt und geprüft wird.
  • Die Analyse als einmalige Aufgabe behandeln: Datenschutzrisiken verändern sich mit Prozessen, Technologien und Bedrohungslagen.

Fazit

Eine strukturierte Risikoanalyse im Datenschutz schafft eine fundierte Grundlage für den Schutz personenbezogener Daten. Sie beginnt mit einem klaren Überblick über die Verarbeitung, bewertet mögliche Bedrohungen und deren Folgen für betroffene Personen und führt zu konkreten Schutzmaßnahmen. Wird die Analyse dokumentiert und regelmäßig aktualisiert, unterstützt sie sowohl die praktische Datensicherheit als auch die Erfüllung datenschutzrechtlicher Pflichten.


Sechs Tipps zur Durchführung einer Datenschutz-Risikoanalyse

  1. Erfasse alle personenbezogenen Daten und Verarbeitungszwecke.
  2. Bewerte Eintrittswahrscheinlichkeit und mögliche Schäden.
  3. Berücksichtige besonders schutzbedürftige Personengruppen.
  4. Prüfe Zugriffsrechte, Speicherorte und Übermittlungen.
  5. Leite konkrete Schutzmaßnahmen aus den Risiken ab.
  6. Dokumentiere und aktualisiere die Analyse regelmäßig.

Erfasse alle personenbezogenen Daten und Verarbeitungszwecke.

Erfassen Sie zunächst alle personenbezogenen Daten, die in Ihrer Organisation verarbeitet werden – etwa Namen, Kontaktdaten, Zahlungsinformationen oder Gesundheitsdaten. Halten Sie für jede Datenart fest, zu welchem Zweck sie verwendet wird, woher sie stammt, wer darauf zugreifen kann, wo sie gespeichert ist und wie lange sie aufbewahrt wird. Eine vollständige Übersicht macht Datenflüsse und mögliche Schwachstellen sichtbar und bildet die Grundlage für eine fundierte Risikoanalyse im Datenschutz.

Bewerte Eintrittswahrscheinlichkeit und mögliche Schäden.

Bewerten Sie für jedes identifizierte Datenschutzrisiko sowohl die Wahrscheinlichkeit seines Eintritts als auch die möglichen Folgen für die betroffenen Personen. Berücksichtigen Sie dabei zum Beispiel, wie viele Menschen betroffen sein könnten, welche Art von Daten gefährdet ist und ob daraus finanzielle Nachteile, Identitätsmissbrauch oder ein Verlust der Privatsphäre entstehen kann. Eine Risikomatrix kann helfen, die Ergebnisse einheitlich einzuordnen und dringende Maßnahmen zu priorisieren.

Berücksichtige besonders schutzbedürftige Personengruppen.

Berücksichtigen Sie bei der Datenschutz-Risikoanalyse besonders schutzbedürftige Personengruppen, etwa Kinder, ältere Menschen, pflegebedürftige Personen oder Menschen in Abhängigkeitsverhältnissen. Ein Datenverlust oder eine unbefugte Offenlegung kann für sie besonders schwerwiegende Folgen haben – zum Beispiel Diskriminierung, Ausgrenzung oder den Verlust wichtiger Unterstützungsleistungen. Prüfen Sie deshalb, welche spezifischen Risiken für diese Personen entstehen, und planen Sie passende Schutzmaßnahmen ein.

Prüfe Zugriffsrechte, Speicherorte und Übermittlungen.

Prüfen Sie regelmäßig, wer auf personenbezogene Daten zugreifen kann und ob die vergebenen Berechtigungen tatsächlich erforderlich sind. Kontrollieren Sie außerdem, an welchen Orten die Daten gespeichert werden – etwa auf lokalen Servern, in Cloud-Diensten oder bei externen Dienstleistern – und ob diese Speicherorte ausreichend geschützt sind. Beziehen Sie auch Übermittlungen innerhalb und außerhalb Ihrer Organisation ein: Klären Sie, welche Daten weitergegeben werden, an wen und über welche Kanäle. So lassen sich unnötige Zugriffe, unsichere Speicherorte und ungeschützte Datenübertragungen frühzeitig erkennen und reduzieren.

Leite konkrete Schutzmaßnahmen aus den Risiken ab.

Leiten Sie aus jedem erkannten Datenschutzrisiko konkrete und angemessene Schutzmaßnahmen ab. Bei einem hohen Risiko durch unbefugten Zugriff können beispielsweise strengere Berechtigungen und eine Mehr-Faktor-Authentifizierung helfen; bei möglichem Datenverlust sind regelmäßige, getestete Backups sinnvoll. Legen Sie fest, wer für die Umsetzung verantwortlich ist und bis wann sie erfolgen soll. Prüfen Sie anschließend regelmäßig, ob die Maßnahmen tatsächlich greifen und bei veränderten Abläufen oder Bedrohungen angepasst werden müssen.

Dokumentiere und aktualisiere die Analyse regelmäßig.

Dokumentiere die Risikoanalyse nachvollziehbar: Halte fest, welche Risiken bewertet wurden, wie du sie eingestuft hast und welche Maßnahmen vereinbart wurden. Prüfe regelmäßig, ob die Maßnahmen umgesetzt werden und weiterhin wirksam sind. Aktualisiere die Analyse außerdem, wenn sich Verarbeitungszwecke, Systeme, Dienstleister oder die Bedrohungslage ändern. So bleibt sie aussagekräftig und unterstützt den fortlaufenden Schutz personenbezogener Daten.

Sächsisches Datenschutzgesetz: Schutz und Regelungen für den Umgang mit Daten in Sachsen

Das Sächsische Datenschutzgesetz (SächsDSG) ist ein wichtiger rechtlicher Rahmen, der den Umgang mit personenbezogenen Daten in Sachsen regelt und den Schutz der Privatsphäre von Bürgerinnen und Bürgern sicherstellt. Es basiert auf den Vorgaben der Datenschutz-Grundverordnung (DSGVO) der Europäischen Union und ergänzt diese um spezifische Bestimmungen für das Bundesland Sachsen.

Eines der zentralen Ziele des Sächsischen Datenschutzgesetzes ist es, die Rechte und Freiheiten natürlicher Personen in Bezug auf die Verarbeitung ihrer Daten zu schützen. Dazu gehören unter anderem das Recht auf Auskunft über gespeicherte Daten, das Recht auf Berichtigung unrichtiger Daten sowie das Recht auf Löschung von Daten, wenn diese nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden.

Das Gesetz legt auch fest, dass Unternehmen und Organisationen, die personenbezogene Daten verarbeiten, bestimmte Sicherheitsvorkehrungen treffen müssen, um die Vertraulichkeit, Integrität und Verfügbarkeit dieser Daten zu gewährleisten. Dazu gehören beispielsweise Maßnahmen zur Verschlüsselung von Daten, zur Zugriffskontrolle und zur regelmäßigen Überprüfung der Datensicherheit.

Weiterhin enthält das Sächsische Datenschutzgesetz Regelungen zur Aufsicht und Kontrolle der Einhaltung datenschutzrechtlicher Vorschriften. Die Landesdatenschutzbeauftragte von Sachsen ist zuständig für die Überwachung der Einhaltung des Gesetzes sowie für die Beratung von Bürgerinnen und Bürgern in datenschutzrechtlichen Fragen.

Insgesamt trägt das Sächsische Datenschutzgesetz dazu bei, das Grundrecht auf informationelle Selbstbestimmung zu schützen und einen verantwortungsvollen Umgang mit personenbezogenen Daten sicherzustellen. Indem es klare Regeln für die Verarbeitung von Daten vorgibt und Mechanismen zur Durchsetzung dieser Regeln bereitstellt, schafft es Vertrauen bei Bürgerinnen und Bürgern sowie bei Unternehmen und Organisationen im Umgang mit sensiblen Informationen.


Neun Tipps zur Einhaltung des Sächsischen Datenschutzgesetzes (SächsDSG)

  1. Informieren Sie sich über die wichtigsten Bestimmungen des Sächsischen Datenschutzgesetzes (SächsDSG).
  2. Stellen Sie sicher, dass personenbezogene Daten gemäß dem Gesetz rechtmäßig und transparent verarbeitet werden.
  3. Achten Sie darauf, dass Daten nur für festgelegte Zwecke verwendet und nicht unberechtigt weitergegeben werden.
  4. Sorgen Sie für angemessene Sicherheitsmaßnahmen zum Schutz der Daten vor Verlust oder Missbrauch.
  5. Berücksichtigen Sie die Rechte der Betroffenen, wie das Recht auf Auskunft und Löschung ihrer Daten.
  6. Führen Sie Datenschutz-Folgenabschätzungen durch, wenn geplante Maßnahmen ein hohes Risiko für die Rechte und Freiheiten von Personen darstellen.
  7. Benennen Sie einen Datenschutzbeauftragten, falls dies gesetzlich vorgeschrieben ist oder es aufgrund der Art Ihrer Datenverarbeitung erforderlich ist.
  8. Dokumentieren Sie Ihre Datenschutzmaßnahmen sorgfältig, um die Einhaltung des Sächsischen Datenschutzgesetzes nachweisen zu können.
  9. Regelmäßige Schulungen und Sensibilisierung Ihrer Mitarbeiter zum Thema Datenschutz sind empfehlenswert.

Informieren Sie sich über die wichtigsten Bestimmungen des Sächsischen Datenschutzgesetzes (SächsDSG).

Informieren Sie sich über die wichtigsten Bestimmungen des Sächsischen Datenschutzgesetzes (SächsDSG), um ein Verständnis für die rechtlichen Vorgaben und den Schutz personenbezogener Daten in Sachsen zu erhalten. Durch die Kenntnis der zentralen Regelungen des Gesetzes können Sie sicherstellen, dass Sie den Anforderungen an den Datenschutz gerecht werden und Ihre Datenverarbeitungsprozesse rechtmäßig und datenschutzkonform gestalten. Bleiben Sie über die aktuellen Bestimmungen des Sächsischen Datenschutzgesetzes informiert, um einen verantwortungsvollen Umgang mit Daten zu gewährleisten und das Vertrauen Ihrer Kunden sowie Partner in Bezug auf Datenschutz zu stärken.

Stellen Sie sicher, dass personenbezogene Daten gemäß dem Gesetz rechtmäßig und transparent verarbeitet werden.

Es ist von entscheidender Bedeutung, sicherzustellen, dass personenbezogene Daten gemäß dem Sächsischen Datenschutzgesetz rechtmäßig und transparent verarbeitet werden. Dies bedeutet, dass Unternehmen und Organisationen klare rechtliche Grundlagen haben müssen, um personenbezogene Daten zu verarbeiten, und dass Betroffene über die Verarbeitung ihrer Daten informiert werden müssen. Die Einhaltung dieser Vorschriften gewährleistet nicht nur den Schutz der Privatsphäre und Rechte der Bürgerinnen und Bürger, sondern stärkt auch das Vertrauen in den Umgang mit sensiblen Informationen.

Achten Sie darauf, dass Daten nur für festgelegte Zwecke verwendet und nicht unberechtigt weitergegeben werden.

Es ist entscheidend, sicherzustellen, dass Daten gemäß den festgelegten Zwecken verwendet werden und nicht unberechtigt weitergegeben werden. Dieser Grundsatz des Sächsischen Datenschutzgesetzes unterstreicht die Bedeutung der Transparenz und Rechtmäßigkeit bei der Verarbeitung personenbezogener Daten. Durch die Einhaltung dieser Bestimmung wird nicht nur die Privatsphäre und Selbstbestimmung der Betroffenen geschützt, sondern auch das Vertrauen in den Umgang mit sensiblen Informationen gestärkt. Daher ist es unerlässlich, verantwortungsbewusst mit Daten umzugehen und sicherzustellen, dass diese nur für vorab definierte Zwecke genutzt werden.

Sorgen Sie für angemessene Sicherheitsmaßnahmen zum Schutz der Daten vor Verlust oder Missbrauch.

Es ist entscheidend, angemessene Sicherheitsmaßnahmen gemäß dem Sächsischen Datenschutzgesetz zu implementieren, um die Daten vor Verlust oder Missbrauch zu schützen. Dazu gehören Maßnahmen wie die Verschlüsselung von sensiblen Informationen, die Einführung von Zugriffskontrollen und die regelmäßige Überprüfung der Datensicherheit. Indem solche Schutzmechanismen etabliert werden, können Unternehmen und Organisationen sicherstellen, dass die Vertraulichkeit, Integrität und Verfügbarkeit der Daten gewährleistet sind und somit den Anforderungen des Datenschutzgesetzes entsprechen.

Berücksichtigen Sie die Rechte der Betroffenen, wie das Recht auf Auskunft und Löschung ihrer Daten.

Es ist von entscheidender Bedeutung, die Rechte der Betroffenen gemäß dem Sächsischen Datenschutzgesetz zu respektieren und zu berücksichtigen. Dazu gehört insbesondere das Recht auf Auskunft über die gespeicherten Daten sowie das Recht auf Löschung dieser Daten, wenn sie nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden. Indem Unternehmen und Organisationen diese Rechte ernst nehmen und entsprechende Maßnahmen ergreifen, tragen sie dazu bei, das Vertrauen der Bürgerinnen und Bürger in den Umgang mit ihren persönlichen Informationen zu stärken und die Datenschutzstandards zu wahren.

Führen Sie Datenschutz-Folgenabschätzungen durch, wenn geplante Maßnahmen ein hohes Risiko für die Rechte und Freiheiten von Personen darstellen.

Es ist wichtig, Datenschutz-Folgenabschätzungen gemäß dem Sächsischen Datenschutzgesetz durchzuführen, wenn geplante Maßnahmen ein hohes Risiko für die Rechte und Freiheiten von Personen darstellen. Durch eine gründliche Analyse können potenzielle Risiken frühzeitig identifiziert und geeignete Maßnahmen zur Minimierung dieser Risiken ergriffen werden. Auf diese Weise wird sichergestellt, dass der Schutz personenbezogener Daten gewährleistet ist und die Einhaltung der datenschutzrechtlichen Bestimmungen im Sinne der Betroffenen gewährleistet wird.

Benennen Sie einen Datenschutzbeauftragten, falls dies gesetzlich vorgeschrieben ist oder es aufgrund der Art Ihrer Datenverarbeitung erforderlich ist.

Es ist wichtig, einen Datenschutzbeauftragten zu benennen, wenn dies gesetzlich vorgeschrieben ist oder aufgrund der Art der Datenverarbeitung erforderlich ist. Gemäß dem Sächsischen Datenschutzgesetz sollten Unternehmen und Organisationen prüfen, ob sie verpflichtet sind, einen Datenschutzbeauftragten zu bestellen. Dieser Experte trägt dazu bei, die Einhaltung der Datenschutzvorschriften sicherzustellen und die Rechte und Freiheiten der Betroffenen zu schützen. Durch die Benennung eines Datenschutzbeauftragten zeigen Unternehmen ihr Engagement für den verantwortungsvollen Umgang mit personenbezogenen Daten und stärken das Vertrauen ihrer Kunden und Partner in ihre Datenschutzpraktiken.

Dokumentieren Sie Ihre Datenschutzmaßnahmen sorgfältig, um die Einhaltung des Sächsischen Datenschutzgesetzes nachweisen zu können.

Es ist entscheidend, Ihre Datenschutzmaßnahmen sorgfältig zu dokumentieren, um die Einhaltung des Sächsischen Datenschutzgesetzes nachweisen zu können. Durch eine detaillierte Dokumentation aller getroffenen Maßnahmen zur Sicherung und Verarbeitung von personenbezogenen Daten schaffen Sie Transparenz und Nachvollziehbarkeit. Im Falle einer Prüfung oder eines Vorfalls können Sie so belegen, dass Sie die gesetzlichen Anforderungen erfüllen und aktiv zum Schutz der Daten beitragen. Eine umfassende Dokumentation ist somit nicht nur ein wichtiger Bestandteil der Compliance, sondern auch ein Instrument zur Sicherstellung eines verantwortungsvollen Umgangs mit sensiblen Informationen.

Regelmäßige Schulungen und Sensibilisierung Ihrer Mitarbeiter zum Thema Datenschutz sind empfehlenswert.

Regelmäßige Schulungen und Sensibilisierung Ihrer Mitarbeiter zum Thema Datenschutz sind empfehlenswert, um die Einhaltung des Sächsischen Datenschutzgesetzes sicherzustellen. Durch gezielte Schulungsmaßnahmen können Ihre Mitarbeiter ein Bewusstsein für den richtigen Umgang mit personenbezogenen Daten entwickeln und Risiken im Umgang mit sensiblen Informationen minimieren. Dadurch wird nicht nur die Datensicherheit erhöht, sondern auch das Vertrauen von Kunden und Partnern gestärkt, da sie darauf vertrauen können, dass ihre Daten bei Ihrem Unternehmen in guten Händen sind.

Notfallplanung in der IT: Die Bedeutung von Vorbereitung und Reaktion

Die Notfallplanung in der IT ist ein entscheidender Bestandteil jeder Organisation, unabhängig von ihrer Größe oder Branche. In einer Welt, in der digitale Systeme und Daten eine zentrale Rolle spielen, ist es unerlässlich, auf mögliche Störungen vorbereitet zu sein und angemessen darauf zu reagieren.

Ein effektiver Notfallplan umfasst verschiedene Aspekte, darunter die Identifizierung potenzieller Risiken, die Entwicklung von Maßnahmen zur Prävention und Minimierung von Schäden sowie klare Anweisungen für den Ernstfall. Durch regelmäßige Schulungen und Tests kann sichergestellt werden, dass das Notfallmanagement reibungslos funktioniert, wenn es wirklich gebraucht wird.

Die Vorteile einer umfassenden Notfallplanung in der IT sind vielfältig. Sie hilft dabei, Ausfallzeiten zu minimieren, Datenverluste zu verhindern und die Kontinuität des Geschäftsbetriebs sicherzustellen. Darüber hinaus trägt sie dazu bei, das Vertrauen von Kunden und Partnern zu erhalten sowie rechtliche Anforderungen im Bereich Datenschutz und Sicherheit zu erfüllen.

Es ist wichtig zu betonen, dass die Notfallplanung nicht nur eine einmalige Aufgabe ist. Sie sollte kontinuierlich überprüft und aktualisiert werden, um auf veränderte Bedrohungen und Technologien reagieren zu können. Indem Organisationen proaktiv handeln und sich auf den Ernstfall vorbereiten, können sie ihre Widerstandsfähigkeit stärken und langfristigen Erfolg sicherstellen.


Häufig gestellte Fragen zur Notfallplanung in der IT: Bedeutung, Entwicklungsschritte und rechtliche Anforderungen

  1. Was ist Notfallplanung in der IT und warum ist sie wichtig?
  2. Welche Schritte umfasst die Entwicklung eines Notfallplans für die IT?
  3. Wie kann man potenzielle Risiken für die IT-Systeme identifizieren?
  4. Welche Maßnahmen können ergriffen werden, um Ausfallzeiten in der IT zu minimieren?
  5. Warum sind regelmäßige Schulungen und Tests im Rahmen der Notfallplanung entscheidend?
  6. Welche rechtlichen Anforderungen müssen bei der Notfallplanung in der IT beachtet werden?

Was ist Notfallplanung in der IT und warum ist sie wichtig?

Notfallplanung in der IT bezieht sich auf die strategische Vorbereitung und Reaktion auf unvorhergesehene Ereignisse oder Störungen, die den reibungslosen Betrieb von IT-Systemen und Daten gefährden könnten. Sie umfasst die Identifizierung potenzieller Risiken, die Entwicklung von Maßnahmen zur Prävention und Minimierung von Schäden sowie klare Anweisungen für den Ernstfall. Die Notfallplanung ist wichtig, da sie Unternehmen dabei unterstützt, Ausfallzeiten zu minimieren, Datenverluste zu verhindern und die Kontinuität des Geschäftsbetriebs sicherzustellen. Durch eine effektive Notfallplanung können Organisationen ihre Widerstandsfähigkeit stärken, das Vertrauen von Kunden und Partnern erhalten und rechtliche Anforderungen im Bereich Datenschutz und Sicherheit erfüllen.

Welche Schritte umfasst die Entwicklung eines Notfallplans für die IT?

Die Entwicklung eines Notfallplans für die IT umfasst mehrere entscheidende Schritte, um sicherzustellen, dass die Organisation angemessen auf mögliche Störungen reagieren kann. Zunächst ist es wichtig, potenzielle Risiken und Bedrohungen zu identifizieren, die den Betrieb der IT-Systeme beeinträchtigen könnten. Anschließend müssen Maßnahmen zur Prävention und Minimierung von Schäden definiert werden, um Ausfallzeiten zu reduzieren und Datenverluste zu verhindern. Klare Anweisungen für den Ernstfall sowie die Festlegung von Verantwortlichkeiten und Kommunikationswege sind ebenfalls entscheidend für einen effektiven Notfallplan. Regelmäßige Schulungen und Tests gewährleisten, dass das Notfallmanagement im Ernstfall reibungslos funktioniert und die Kontinuität des Geschäftsbetriebs gewährleistet ist.

Wie kann man potenzielle Risiken für die IT-Systeme identifizieren?

Um potenzielle Risiken für IT-Systeme zu identifizieren, ist es wichtig, eine gründliche Risikoanalyse durchzuführen. Hierbei sollten alle relevanten Aspekte der IT-Infrastruktur und -Prozesse sorgfältig untersucht werden. Dazu gehören beispielsweise Sicherheitslücken in der Software, physische Gefahren wie Feuer oder Wasserschäden, menschliche Fehler sowie externe Bedrohungen wie Cyberangriffe. Durch die Bewertung dieser potenziellen Risiken können Schwachstellen aufgedeckt und geeignete Maßnahmen zur Prävention und Minimierung entwickelt werden. Es ist entscheidend, dass diese Risikoanalyse regelmäßig wiederholt wird, um auf sich verändernde Bedingungen und neue Herausforderungen angemessen reagieren zu können.

Welche Maßnahmen können ergriffen werden, um Ausfallzeiten in der IT zu minimieren?

Um Ausfallzeiten in der IT zu minimieren, können verschiedene Maßnahmen ergriffen werden. Eine effektive Strategie umfasst die regelmäßige Wartung und Aktualisierung von Hardware und Software, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Die Implementierung redundanter Systeme und Backup-Lösungen kann ebenfalls dazu beitragen, einen reibungslosen Betrieb auch im Falle eines Ausfalls sicherzustellen. Darüber hinaus ist eine klare Dokumentation der IT-Infrastruktur sowie Schulungen für Mitarbeiterinnen und Mitarbeiter über Notfallverfahren entscheidend, um im Ernstfall schnell und angemessen reagieren zu können.

Warum sind regelmäßige Schulungen und Tests im Rahmen der Notfallplanung entscheidend?

Regelmäßige Schulungen und Tests im Rahmen der Notfallplanung sind entscheidend, da sie sicherstellen, dass das Notfallmanagement effektiv und reibungslos funktioniert, wenn es tatsächlich benötigt wird. Durch Schulungen werden Mitarbeiter auf mögliche Szenarien vorbereitet, lernen die richtigen Verhaltensweisen im Ernstfall und können schnell und angemessen reagieren. Tests ermöglichen es, die Wirksamkeit des Notfallplans zu überprüfen, Schwachstellen aufzudecken und Verbesserungen vorzunehmen. Auf diese Weise tragen regelmäßige Schulungen und Tests dazu bei, Ausfallzeiten zu minimieren, Datenverluste zu verhindern und die Organisation insgesamt widerstandsfähiger gegen Störungen zu machen.

Welche rechtlichen Anforderungen müssen bei der Notfallplanung in der IT beachtet werden?

Bei der Notfallplanung in der IT müssen verschiedene rechtliche Anforderungen beachtet werden, um die Compliance und Datensicherheit zu gewährleisten. Dazu gehören beispielsweise Vorschriften zum Datenschutz wie die DSGVO (Datenschutz-Grundverordnung) sowie branchenspezifische Regelungen. Es ist wichtig, sicherzustellen, dass der Notfallplan im Einklang mit diesen gesetzlichen Bestimmungen steht und entsprechende Maßnahmen zur Sicherung sensibler Daten vorsieht. Durch die Berücksichtigung rechtlicher Aspekte in der Notfallplanung können Unternehmen potenzielle Risiken minimieren und mögliche Konsequenzen bei Nichteinhaltung vermeiden.

Vertrag zur Auftragsdatenverarbeitung: Was Unternehmen wissen müssen

Wenn ein Unternehmen personenbezogene Daten durch einen externen Dienstleister verarbeiten lässt, ist häufig ein Vertrag zur Auftragsverarbeitung erforderlich. Der Begriff „Auftragsdatenverarbeitung“ stammt aus dem früheren Bundesdatenschutzgesetz. Seit dem Inkrafttreten der Datenschutz-Grundverordnung (DSGVO) lautet die offizielle Bezeichnung Auftragsverarbeitung. Der dazugehörige Vertrag wird meist als Auftragsverarbeitungsvertrag (AVV) bezeichnet.

Ein AVV legt fest, wie ein Dienstleister personenbezogene Daten im Auftrag eines Unternehmens verarbeiten darf und welche Datenschutzpflichten beide Seiten haben. Die zentrale Rechtsgrundlage ist Artikel 28 DSGVO.

Was ist Auftragsverarbeitung?

Eine Auftragsverarbeitung liegt vor, wenn ein Unternehmen personenbezogene Daten von einem externen Dienstleister nach seinen Weisungen verarbeiten lässt. Das Unternehmen bestimmt dabei grundsätzlich den Zweck und die wesentlichen Mittel der Verarbeitung. Der Dienstleister verarbeitet die Daten dagegen nicht für eigene Zwecke, sondern unterstützt das Unternehmen bei einer bestimmten Leistung.

Typische Beispiele sind:

  • Cloud- und Hosting-Dienste,
  • externe Lohn- und Gehaltsabrechnung,
  • IT-Wartung und technischer Support,
  • Versand von Newslettern durch einen externen Anbieter,
  • Speicherung oder Sicherung von Kundendaten,
  • externe Callcenter oder Kundenservice-Dienstleistungen.

Ob tatsächlich eine Auftragsverarbeitung vorliegt, hängt von der konkreten Zusammenarbeit ab. Entscheidend ist unter anderem, wer über die Zwecke und wesentlichen Mittel der Datenverarbeitung entscheidet. Ein Vertrag allein macht eine Dienstleistung nicht automatisch zur Auftragsverarbeitung.

Wann ist ein AVV erforderlich?

Ein AVV ist grundsätzlich erforderlich, wenn ein Verantwortlicher einen Dienstleister mit der Verarbeitung personenbezogener Daten beauftragt und dieser die Daten nach den Weisungen des Verantwortlichen verarbeitet. Verantwortlicher ist in der Regel das Unternehmen, das über die Zwecke und Mittel der Verarbeitung entscheidet.

Verarbeitet ein Dienstleister Daten hingegen für eigene Zwecke und entscheidet selbstständig über die Verwendung, kann er für diese Verarbeitung selbst Verantwortlicher sein. In anderen Fällen können mehrere Beteiligte gemeinsam über Zwecke und Mittel entscheiden; dann kann eine Vereinbarung über eine gemeinsame Verantwortlichkeit nach Artikel 26 DSGVO nötig sein. Die Einordnung sollte deshalb anhand der tatsächlichen Abläufe erfolgen.

Welche Inhalte muss der Vertrag enthalten?

Artikel 28 DSGVO gibt vor, welche Mindestangaben ein Vertrag zur Auftragsverarbeitung enthalten muss. Dazu gehören insbesondere:

  • Gegenstand und Dauer: Welche Dienstleistung wird erbracht und wie lange dauert die Verarbeitung?
  • Art und Zweck: Welche Verarbeitungsvorgänge finden statt und zu welchem Zweck?
  • Arten personenbezogener Daten: Zum Beispiel Kontakt-, Vertrags- oder Abrechnungsdaten.
  • Kategorien betroffener Personen: Etwa Kunden, Beschäftigte oder Interessenten.
  • Rechte und Pflichten des Verantwortlichen: Dazu zählen insbesondere Weisungs- und Kontrollrechte.
  • Weisungsbindung: Der Auftragsverarbeiter darf Daten grundsätzlich nur auf dokumentierte Weisung des Verantwortlichen verarbeiten.
  • Vertraulichkeit: Personen, die Zugang zu den Daten haben, müssen zur Vertraulichkeit verpflichtet sein.
  • Technische und organisatorische Maßnahmen: Der Dienstleister muss geeignete Schutzmaßnahmen umsetzen.
  • Unterauftragsverarbeiter: Der Vertrag muss regeln, unter welchen Bedingungen weitere Dienstleister eingesetzt werden dürfen.
  • Unterstützung des Verantwortlichen: Der Auftragsverarbeiter muss bei bestimmten Datenschutzpflichten mitwirken, etwa bei Betroffenenanfragen oder Datenschutzverletzungen.
  • Rückgabe und Löschung: Nach Ende der Dienstleistung müssen die Daten grundsätzlich zurückgegeben oder gelöscht werden, sofern keine gesetzliche Aufbewahrungspflicht entgegensteht.
  • Nachweise und Prüfungen: Der Verantwortliche muss die Einhaltung der vereinbarten Pflichten überprüfen können.

Technische und organisatorische Maßnahmen

Der Auftragsverarbeiter muss geeignete technische und organisatorische Maßnahmen (TOMs) zum Schutz der Daten ergreifen. Welche Maßnahmen angemessen sind, hängt unter anderem von Art, Umfang und Zweck der Verarbeitung sowie vom möglichen Risiko für betroffene Personen ab.

Zu den möglichen Maßnahmen zählen beispielsweise Zugriffsbeschränkungen, Verschlüsselung, regelmäßige Datensicherungen, Schutz vor unbefugtem Zugriff und Verfahren zur Wiederherstellung der Verfügbarkeit. Die Maßnahmen sollten im Vertrag oder in einer dazugehörigen Anlage konkret beschrieben und bei wesentlichen Änderungen überprüft werden.

Unterauftragsverarbeiter und Datenübermittlungen

Setzt der Auftragsverarbeiter weitere Dienstleister ein, gelten dafür besondere Anforderungen. Der Verantwortliche muss dem Einsatz grundsätzlich vorher zustimmen – entweder im Einzelfall oder auf Grundlage einer allgemeinen Genehmigung mit Informations- und Widerspruchsmöglichkeit. Der Auftragsverarbeiter muss den Unterauftragsverarbeiter vertraglich zu gleichwertigen Datenschutzpflichten verpflichten und bleibt gegenüber dem Verantwortlichen für dessen Einhaltung verantwortlich.

Werden personenbezogene Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt oder können sie dort eingesehen werden, sind zusätzlich die Regeln der DSGVO für internationale Datenübermittlungen zu beachten. Ein AVV allein schafft hierfür keine ausreichende Rechtsgrundlage.

Pflichten der Vertragsparteien

Der Verantwortliche bleibt dafür zuständig, dass die Verarbeitung rechtmäßig erfolgt. Dazu gehört unter anderem, eine geeignete Rechtsgrundlage zu haben und betroffene Personen ordnungsgemäß zu informieren. Außerdem muss der Verantwortliche einen geeigneten Auftragsverarbeiter auswählen und dessen Datenschutzmaßnahmen angemessen prüfen.

Der Auftragsverarbeiter muss die vertraglichen Weisungen beachten, geeignete Schutzmaßnahmen umsetzen und den Verantwortlichen bei der Erfüllung bestimmter Pflichten unterstützen. Erkennt er, dass eine Weisung seiner Ansicht nach gegen Datenschutzrecht verstößt, muss er den Verantwortlichen darauf hinweisen.

Was passiert bei einer Datenschutzverletzung?

Wird der Auftragsverarbeiter auf eine Verletzung des Schutzes personenbezogener Daten aufmerksam, muss er den Verantwortlichen ohne unangemessene Verzögerung informieren. Der Verantwortliche benötigt diese Information, um zu prüfen, ob eine Meldung an die zuständige Aufsichtsbehörde oder eine Benachrichtigung betroffener Personen erforderlich ist. Der Vertrag sollte daher auch festlegen, über welche Kontaktwege und mit welchen Informationen Sicherheitsvorfälle gemeldet werden.

Häufige Fehler bei AV-Verträgen

  • Ein Mustervertrag wird ungeprüft übernommen, obwohl er die tatsächliche Dienstleistung nicht beschreibt.
  • Verarbeitungstätigkeiten, Datenarten oder betroffene Personengruppen bleiben zu ungenau.
  • Technische und organisatorische Maßnahmen werden nur allgemein oder veraltet aufgeführt.
  • Der Einsatz von Unterauftragsverarbeitern und Änderungen daran sind nicht klar geregelt.
  • Prüfungsrechte bestehen nur auf dem Papier und lassen sich praktisch kaum nutzen.
  • Regelungen zu Rückgabe, Löschung oder Sicherheitsvorfällen fehlen.
  • Der Vertrag wird nicht aktualisiert, obwohl sich Dienstleistung oder Datenverarbeitung ändern.

Checkliste: Was vor der Unterzeichnung zu prüfen ist

  1. Ist die Beziehung tatsächlich eine Auftragsverarbeitung?
  2. Beschreibt der Vertrag die konkrete Dienstleistung und die betroffenen Daten vollständig?
  3. Sind die TOMs nachvollziehbar und für das Risiko angemessen?
  4. Sind Genehmigung und Kontrolle von Unterauftragsverarbeitern geregelt?
  5. Gibt es klare Abläufe für Weisungen, Betroffenenanfragen und Datenschutzverletzungen?
  6. Sind Rückgabe und Löschung der Daten nach Vertragsende festgelegt?
  7. Werden internationale Datenübermittlungen gesondert geprüft?

Fazit

Ein Vertrag zur Auftragsdatenverarbeitung – heute üblicherweise Auftragsverarbeitungsvertrag genannt – ist ein wichtiger Bestandteil der Zusammenarbeit mit externen Dienstleistern, wenn diese personenbezogene Daten im Auftrag verarbeiten. Ein wirksamer AVV sollte nicht nur die Mindestanforderungen der DSGVO wiederholen, sondern die tatsächlichen Datenflüsse, Sicherheitsmaßnahmen und Verantwortlichkeiten verständlich und konkret abbilden. Da die richtige Einordnung und Ausgestaltung vom Einzelfall abhängt, sollte der Vertrag regelmäßig überprüft und bei Änderungen angepasst werden.


Häufig gestellte Fragen zum Vertrag zur Auftragsdatenverarbeitung (AVV)

  1. Was ist ein Vertrag zur Auftragsdatenverarbeitung (AVV)?
  2. Wann ist ein Auftragsverarbeitungsvertrag gesetzlich erforderlich?
  3. Welche Inhalte muss ein AVV gemäß DSGVO enthalten?
  4. Wer muss den AVV erstellen und unterschreiben?
  5. Welche Pflichten haben Auftraggeber und Auftragsverarbeiter?
  6. Darf ein Auftragsverarbeiter Unterauftragsverarbeiter einsetzen?
  7. Was muss nach Beendigung des Vertrags mit den personenbezogenen Daten geschehen?

Was ist ein Vertrag zur Auftragsdatenverarbeitung (AVV)?

Ein Vertrag zur Auftragsdatenverarbeitung – nach der DSGVO meist Auftragsverarbeitungsvertrag (AVV) genannt – regelt, wie ein externer Dienstleister personenbezogene Daten im Auftrag eines Unternehmens verarbeiten darf. Er legt unter anderem fest, welche Daten zu welchem Zweck verarbeitet werden, welche Sicherheitsmaßnahmen gelten und welche Pflichten beide Seiten haben. Ein AVV ist grundsätzlich erforderlich, wenn ein Dienstleister personenbezogene Daten weisungsgebunden für ein Unternehmen verarbeitet.

Wann ist ein Auftragsverarbeitungsvertrag gesetzlich erforderlich?

Ein Auftragsverarbeitungsvertrag (AVV) ist nach Artikel 28 DSGVO erforderlich, wenn ein Unternehmen einen externen Dienstleister damit beauftragt, personenbezogene Daten in seinem Auftrag und nach seinen Weisungen zu verarbeiten. Das ist beispielsweise häufig bei Cloud-, Hosting- oder Lohnabrechnungsdiensten der Fall. Entscheidend sind die tatsächlichen Abläufe: Verarbeitet der Dienstleister Daten für eigene Zwecke oder entscheidet er selbst über die wesentlichen Zwecke und Mittel, kann eine andere datenschutzrechtliche Vereinbarung erforderlich sein.

Welche Inhalte muss ein AVV gemäß DSGVO enthalten?

Ein AVV muss gemäß Artikel 28 DSGVO unter anderem Gegenstand und Dauer der Verarbeitung, Art und Zweck der Datenverarbeitung sowie die Arten personenbezogener Daten und Kategorien betroffener Personen festlegen. Außerdem regelt er die Rechte und Pflichten des Verantwortlichen und des Auftragsverarbeiters, insbesondere dokumentierte Weisungen, Vertraulichkeit und technische und organisatorische Schutzmaßnahmen. Auch Vorgaben zum Einsatz von Unterauftragsverarbeitern, zur Unterstützung bei Betroffenenanfragen und Datenschutzpflichten, zur Meldung von Datenschutzverletzungen sowie zur Rückgabe oder Löschung der Daten nach Vertragsende gehören dazu. Schließlich muss der Vertrag Nachweise und Prüfungen ermöglichen, damit der Verantwortliche die Einhaltung der vereinbarten Pflichten kontrollieren kann.

Wer muss den AVV erstellen und unterschreiben?

Der AVV wird in der Regel vom Verantwortlichen vorbereitet oder dessen Dienstleister stellt einen Vertragsentwurf bereit; wichtig ist, dass beide Seiten die Vereinbarung vor Beginn der Auftragsverarbeitung prüfen und an die konkrete Dienstleistung anpassen. Unterschrieben wird der Vertrag von beiden Parteien: dem Verantwortlichen und dem Auftragsverarbeiter. Die Unterzeichnung kann handschriftlich oder – sofern rechtlich wirksam vereinbart – elektronisch erfolgen. Entscheidend ist, dass die Vereinbarung verbindlich geschlossen und dokumentiert wird.

Welche Pflichten haben Auftraggeber und Auftragsverarbeiter?

Der Auftraggeber bleibt dafür verantwortlich, dass die Verarbeitung personenbezogener Daten rechtmäßig erfolgt. Er muss einen geeigneten Auftragsverarbeiter auswählen, dokumentierte Weisungen erteilen und die Einhaltung der vereinbarten Datenschutzmaßnahmen angemessen überprüfen. Der Auftragsverarbeiter darf die Daten grundsätzlich nur gemäß diesen Weisungen verarbeiten. Außerdem muss er geeignete technische und organisatorische Maßnahmen umsetzen, Mitarbeitende zur Vertraulichkeit verpflichten, den Auftraggeber bei Betroffenenanfragen und Datenschutzpflichten unterstützen sowie Datenschutzverletzungen unverzüglich melden. Auch der Einsatz von Unterauftragsverarbeitern und die Rückgabe oder Löschung der Daten nach Vertragsende müssen entsprechend dem AV-Vertrag und der DSGVO geregelt werden.

Darf ein Auftragsverarbeiter Unterauftragsverarbeiter einsetzen?

Ja, ein Auftragsverarbeiter darf Unterauftragsverarbeiter einsetzen, wenn der Verantwortliche dem zuvor zugestimmt hat. Die Zustimmung kann für jeden Einzelfall oder allgemein erteilt werden. Bei einer allgemeinen Genehmigung muss der Auftragsverarbeiter den Verantwortlichen über geplante Änderungen informieren, damit dieser gegebenenfalls widersprechen kann. Außerdem muss der Auftragsverarbeiter dem Unterauftragsverarbeiter vertraglich Datenschutzpflichten auferlegen, die den Pflichten aus dem ursprünglichen Auftragsverarbeitungsvertrag entsprechen. Für die ordnungsgemäße Erfüllung dieser Pflichten bleibt der Auftragsverarbeiter gegenüber dem Verantwortlichen verantwortlich.

Was muss nach Beendigung des Vertrags mit den personenbezogenen Daten geschehen?

Nach Beendigung des Auftrags muss der Auftragsverarbeiter die personenbezogenen Daten nach Wahl des Verantwortlichen entweder zurückgeben oder datenschutzgerecht löschen – einschließlich vorhandener Kopien. Eine Ausnahme gilt, wenn gesetzliche Vorschriften eine weitere Speicherung verlangen; in diesem Fall sind die Daten entsprechend zu schützen und dürfen nur für den vorgeschriebenen Zweck aufbewahrt werden. Der Auftragsverarbeitungsvertrag sollte festlegen, wie die Rückgabe oder Löschung erfolgt und wie der Auftragsverarbeiter deren Durchführung nachweist.

ISO und Datenschutz: Standards für den verantwortungsvollen Umgang mit Daten

Datenschutz ist für Unternehmen, öffentliche Einrichtungen und andere Organisationen eine zentrale Aufgabe. Neben gesetzlichen Vorgaben wie der Datenschutz-Grundverordnung (DSGVO) können internationale ISO-Standards dabei helfen, den Umgang mit personenbezogenen Daten systematisch zu organisieren. Sie bieten Orientierung für Prozesse, Zuständigkeiten und Sicherheitsmaßnahmen.

Was bedeutet „ISO Datenschutz“?

„ISO Datenschutz“ bezeichnet keine einzelne Norm. Gemeint sind meist internationale Standards, die Datenschutz und Informationssicherheit unterstützen. Besonders relevant sind die Normen der ISO/IEC-Reihe. Sie beschreiben Anforderungen und Leitlinien, mit denen Organisationen ihre Abläufe strukturieren und regelmäßig verbessern können.

Wichtige ISO-Normen im Überblick

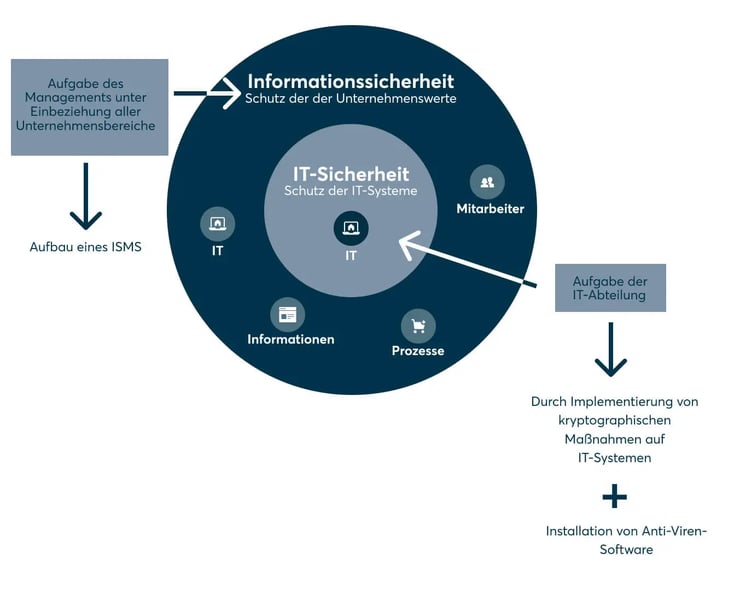
ISO/IEC 27001: Informationssicherheits-Management

ISO/IEC 27001 legt Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) fest. Dabei geht es unter anderem darum, Risiken für Informationen zu erkennen und angemessen zu behandeln. Ein ISMS kann dazu beitragen, personenbezogene Daten vor unbefugtem Zugriff, Verlust oder Veränderung zu schützen.

Die Norm betrifft nicht ausschließlich Datenschutz. Sie umfasst Informationen allgemein und berücksichtigt beispielsweise auch technische Systeme, organisatorische Abläufe und die Verantwortung von Mitarbeitenden.

ISO/IEC 27701: Datenschutz-Management

ISO/IEC 27701 ergänzt das Informationssicherheits-Management um Anforderungen und Leitlinien zum Datenschutz. Der Standard unterstützt Organisationen dabei, ein Datenschutz-Informationsmanagementsystem aufzubauen oder in ein bestehendes Managementsystem zu integrieren.

Die Norm behandelt Datenschutzrollen und -prozesse sowohl für Verantwortliche als auch für Auftragsverarbeiter. Sie kann dabei helfen, Aufgaben nachvollziehbar festzulegen und den Umgang mit personenbezogenen Daten systematisch zu steuern. Welche Ausgabe und Anforderungen gelten, sollte anhand des aktuellen Normenstands geprüft werden.

ISO/IEC 29100: Datenschutzrahmenwerk

ISO/IEC 29100 beschreibt grundlegende Datenschutzprinzipien und ein Rahmenwerk für den Schutz personenbezogener Daten in Informations- und Kommunikationstechnologien. Der Standard kann als Orientierung dienen, wenn Datenschutzanforderungen und geeignete Maßnahmen geplant werden.

Ersetzt eine ISO-Zertifizierung die DSGVO?

Nein. Eine Zertifizierung nach einem ISO-Standard ersetzt weder die DSGVO noch andere gesetzliche Pflichten. Die DSGVO gilt unabhängig davon, ob eine Organisation zertifiziert ist. Unternehmen müssen weiterhin prüfen, welche Rechtsgrundlage für eine Verarbeitung vorliegt, Informationspflichten erfüllen, Betroffenenrechte beachten und angemessene technische und organisatorische Maßnahmen umsetzen.

Ein ISO-Managementsystem kann die praktische Umsetzung unterstützen und Nachweise über strukturierte Prozesse liefern. Es garantiert jedoch nicht automatisch, dass jede einzelne Verarbeitung DSGVO-konform ist. Dafür müssen die tatsächlichen Datenverarbeitungen und die konkreten rechtlichen Anforderungen bewertet werden.

Welche Vorteile können ISO-Standards bieten?

  • Klare Zuständigkeiten: Rollen und Verantwortlichkeiten lassen sich verbindlich festlegen.
  • Systematisches Risikomanagement: Risiken für Informationen und personenbezogene Daten werden regelmäßig betrachtet.
  • Nachvollziehbare Prozesse: Abläufe, Maßnahmen und Entscheidungen können dokumentiert werden.
  • Kontinuierliche Verbesserung: Regelmäßige Prüfungen helfen, Schwachstellen zu erkennen und Maßnahmen anzupassen.
  • Vertrauen: Eine Zertifizierung kann Kunden und Geschäftspartnern zeigen, dass Sicherheits- und Datenschutzprozesse systematisch behandelt werden.

Wie lässt sich ein Datenschutz-Managementsystem einführen?

Am Anfang steht eine Bestandsaufnahme: Welche personenbezogenen Daten werden verarbeitet, zu welchen Zwecken und von wem? Anschließend sollten Risiken, Verantwortlichkeiten und bestehende Maßnahmen geprüft werden. Auf dieser Grundlage kann die Organisation passende Prozesse festlegen, Mitarbeitende schulen und die Wirksamkeit der Maßnahmen regelmäßig kontrollieren.

Ein Managementsystem sollte zur Größe, Tätigkeit und Risikolage der Organisation passen. Es geht nicht darum, möglichst viele Dokumente zu erstellen, sondern wirksame und im Alltag umsetzbare Abläufe zu etablieren. Interne Audits und regelmäßige Überprüfungen helfen dabei, das System aktuell zu halten.

Fazit

ISO-Standards können Organisationen dabei unterstützen, Informationssicherheit und Datenschutz strukturiert zu verwalten. ISO/IEC 27001 konzentriert sich auf Informationssicherheit, ISO/IEC 27701 auf Datenschutzmanagement und ISO/IEC 29100 auf grundlegende Datenschutzprinzipien. Sie sind hilfreiche Werkzeuge, ersetzen aber nicht die Prüfung der gesetzlichen Anforderungen. Entscheidend ist, dass Standards passend umgesetzt und mit den konkreten Pflichten nach der DSGVO verbunden werden.


Fünf Tipps zur Verbesserung des Datenschutzes nach ISO-Normen

  1. Datenschutzrisiken regelmäßig bewerten.
  2. Zugriffe nach dem Need-to-know-Prinzip vergeben.
  3. Personenbezogene Daten nur zweckgebunden verarbeiten.
  4. Datenschutzvorfälle dokumentieren und melden.
  5. Mitarbeitende regelmäßig schulen.

Datenschutzrisiken regelmäßig bewerten.

Bewerten Sie Datenschutzrisiken regelmäßig, denn Datenverarbeitungen, IT-Systeme und Bedrohungen können sich ändern. Prüfen Sie, welche personenbezogenen Daten verarbeitet werden, welche Gefahren für die Rechte und Freiheiten betroffener Personen bestehen und ob die bestehenden Schutzmaßnahmen noch angemessen sind. Halten Sie die Ergebnisse fest und passen Sie Prozesse sowie Maßnahmen bei Bedarf an. So bleibt Ihr Datenschutzmanagement wirksam und lässt sich kontinuierlich verbessern.

Zugriffe nach dem Need-to-know-Prinzip vergeben.

Vergeben Sie Zugriffsrechte nach dem Need-to-know-Prinzip: Mitarbeitende sollten nur auf die personenbezogenen Daten und Systeme zugreifen können, die sie für ihre jeweilige Aufgabe tatsächlich benötigen. So lässt sich das Risiko unbefugter Einsichtnahme oder versehentlicher Änderungen verringern. Prüfen Sie Berechtigungen regelmäßig und passen Sie sie an, wenn sich Aufgaben oder Zuständigkeiten ändern. Dieses Vorgehen unterstützt ein strukturiertes Datenschutz- und Informationssicherheitsmanagement nach ISO-Standards.

Personenbezogene Daten nur zweckgebunden verarbeiten.

Personenbezogene Daten dürfen nur für klar festgelegte und rechtmäßige Zwecke verarbeitet werden. Legen Sie daher bereits vor der Erhebung fest, wofür die Daten benötigt werden, und verwenden Sie sie nicht ohne passende Rechtsgrundlage für andere Zwecke weiter. Eine transparente Zweckbeschreibung und dokumentierte Prozesse unterstützen die Einhaltung der DSGVO und helfen, Datenschutzanforderungen im Rahmen eines ISO-konformen Managementsystems nachvollziehbar umzusetzen.

Datenschutzvorfälle dokumentieren und melden.

Datenschutzvorfälle sollten unverzüglich dokumentiert werden – auch dann, wenn ihre Auswirkungen zunächst unklar sind. Halten Sie fest, wann und wie der Vorfall entdeckt wurde, welche Daten und Personen betroffen sein könnten und welche Maßnahmen bereits ergriffen wurden. So kann die Organisation den Sachverhalt beurteilen, Risiken begrenzen und notwendige Schritte nachvollziehbar nachweisen. Ist eine Meldung an die zuständige Datenschutzaufsichtsbehörde erforderlich, muss sie nach der DSGVO grundsätzlich innerhalb von 72 Stunden nach Bekanntwerden erfolgen; betroffene Personen sind zu informieren, wenn voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten besteht. Klare interne Meldewege und dokumentierte Abläufe unterstützen dabei eine schnelle und angemessene Reaktion.

Mitarbeitende regelmäßig schulen.

Mitarbeitende sollten regelmäßig zum Datenschutz geschult werden, damit sie personenbezogene Daten sicher und verantwortungsvoll verarbeiten. Dabei helfen praxisnahe Beispiele, etwa zum Erkennen von Phishing-Nachrichten, zum sicheren Umgang mit Passwörtern und zur Weitergabe vertraulicher Informationen. Wiederkehrende Schulungen halten wichtige Regeln präsent und unterstützen ein Datenschutz-Managementsystem nach ISO dabei, im Arbeitsalltag wirksam zu sein.

BDSG und personenbezogene Daten: Was Unternehmen wissen müssen

Der Begriff „personenbezogene Daten“ ist zentral für den Datenschutz in Deutschland. Das Bundesdatenschutzgesetz (BDSG) regelt den Umgang mit solchen Daten gemeinsam mit der Datenschutz-Grundverordnung (DSGVO). Für Unternehmen, Behörden und andere Organisationen ist entscheidend zu verstehen, welche Informationen geschützt sind und unter welchen Voraussetzungen sie verarbeitet werden dürfen.

Was sind personenbezogene Daten?

Die grundlegende Definition steht in Artikel 4 Nummer 1 DSGVO. Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Eine Person kann direkt oder indirekt erkennbar sein – etwa anhand eines Namens, einer Kennnummer, von Standortdaten oder durch besondere Merkmale ihrer Identität.

Es muss also nicht immer der vollständige Name vorliegen. Auch mehrere Informationen, die zusammen eine Person bestimmbar machen, können personenbezogene Daten sein.

Beispiele für personenbezogene Daten

  • Name, Anschrift, Telefonnummer und E-Mail-Adresse
  • Kundennummer, Personalnummer oder Kontodaten
  • IP-Adresse und Standortdaten
  • Fotos, Video- und Tonaufnahmen, wenn Personen erkennbar sind
  • Informationen zu Gesundheit, Einkommen, Beruf oder Kaufverhalten

Auch Angaben ohne direkten Bezug zu einem Namen können personenbezogen sein, wenn eine Person mithilfe zusätzlicher Informationen ermittelt werden kann. Pseudonymisierte Daten bleiben daher grundsätzlich personenbezogene Daten. Wirklich anonymisierte Daten fallen dagegen nicht mehr darunter, sofern eine Identifizierung mit vernünftigerweise verfügbaren Mitteln nicht möglich ist.

Welche Rolle spielt das BDSG?

Die DSGVO gilt unmittelbar in Deutschland und enthält die allgemeinen Datenschutzregeln. Das BDSG ergänzt sie in bestimmten Bereichen und nutzt Spielräume, die die DSGVO den Mitgliedstaaten lässt. Es ist deshalb meist nicht entweder die DSGVO oder das BDSG maßgeblich, sondern beide Regelwerke sind zusammen zu betrachten.

Das BDSG enthält unter anderem Vorschriften zur Verarbeitung von Beschäftigtendaten, zur Videoüberwachung öffentlich zugänglicher Räume und zu besonderen Aufgaben von Datenschutzbehörden. Welche Vorschrift im Einzelfall gilt, hängt unter anderem davon ab, wer die Daten verarbeitet und zu welchem Zweck.

Wann dürfen personenbezogene Daten verarbeitet werden?

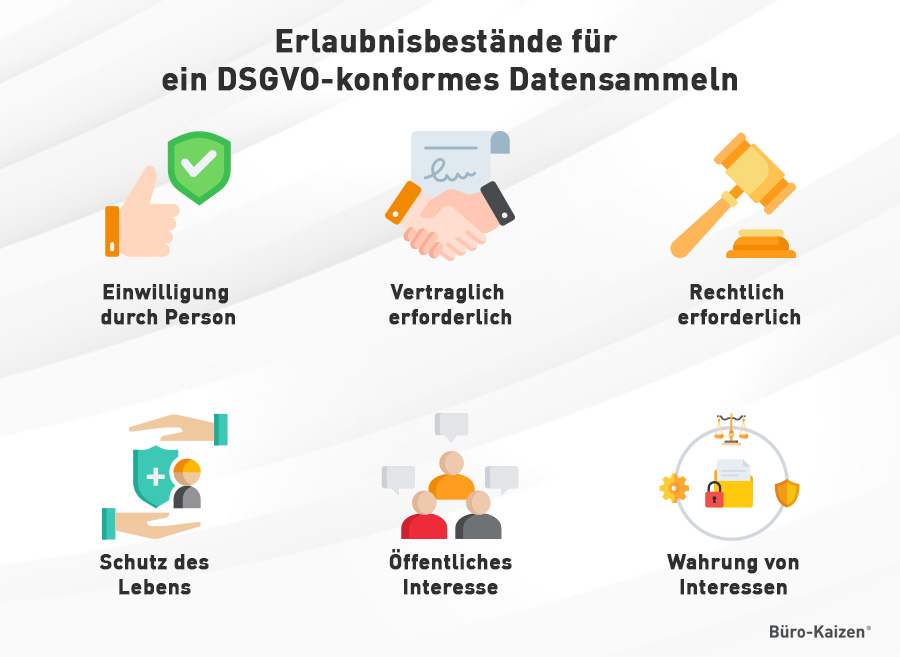
Jede Erhebung, Speicherung, Nutzung, Übermittlung oder Löschung personenbezogener Daten ist grundsätzlich eine Verarbeitung. Nach der DSGVO ist sie nur zulässig, wenn eine Rechtsgrundlage besteht. Häufige Rechtsgrundlagen sind:

  • Die betroffene Person hat wirksam eingewilligt.
  • Die Verarbeitung ist erforderlich, um einen Vertrag zu erfüllen oder vorvertragliche Maßnahmen durchzuführen.
  • Eine rechtliche Verpflichtung verlangt die Verarbeitung.
  • Die Verarbeitung ist zum Schutz lebenswichtiger Interessen erforderlich.
  • Eine Aufgabe im öffentlichen Interesse oder die Ausübung öffentlicher Gewalt macht sie erforderlich.
  • Ein berechtigtes Interesse liegt vor und überwiegt nicht die Rechte und Interessen der betroffenen Person.

Zusätzlich müssen die Grundsätze der DSGVO beachtet werden. Dazu gehören insbesondere Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Vertraulichkeit und Sicherheit. Organisationen sollten nur solche Daten erheben, die sie für einen klar festgelegten Zweck tatsächlich benötigen.

Besonders geschützte Daten

Für bestimmte Daten gelten strengere Regeln. Artikel 9 DSGVO nennt besondere Kategorien personenbezogener Daten. Dazu gehören beispielsweise Angaben zur Gesundheit, zur ethnischen Herkunft, zu politischen Meinungen, zur Religion, zur Gewerkschaftszugehörigkeit sowie genetische und biometrische Daten zur eindeutigen Identifizierung einer Person.

Ihre Verarbeitung ist grundsätzlich untersagt, sofern keine besondere Ausnahme greift – etwa eine ausdrückliche Einwilligung oder eine gesetzlich geregelte Erlaubnis. Daten über strafrechtliche Verurteilungen und Straftaten werden gesondert in Artikel 10 DSGVO geregelt.

Beschäftigtendaten und § 26 BDSG

Für Daten von Beschäftigten enthält § 26 BDSG besondere Regelungen. Personenbezogene Daten dürfen verarbeitet werden, wenn dies für die Begründung, Durchführung oder Beendigung des Beschäftigungsverhältnisses erforderlich ist. Auch die Aufdeckung bestimmter Straftaten im Beschäftigungsverhältnis kann unter engen Voraussetzungen eine Verarbeitung rechtfertigen.

Eine Einwilligung von Beschäftigten muss freiwillig sein. Wegen des Abhängigkeitsverhältnisses am Arbeitsplatz ist dabei besonders sorgfältig zu prüfen, ob tatsächlich eine freie Entscheidung möglich ist. Für konkrete Fälle sollten die einschlägigen Vorschriften der DSGVO, des BDSG und gegebenenfalls weiterer Gesetze gemeinsam geprüft werden.

Rechte betroffener Personen

Personen, deren Daten verarbeitet werden, haben nach der DSGVO verschiedene Rechte. Dazu zählen insbesondere:

  • das Recht auf Auskunft über die verarbeiteten Daten,
  • das Recht auf Berichtigung unrichtiger Daten,
  • das Recht auf Löschung oder Einschränkung der Verarbeitung, soweit die Voraussetzungen erfüllt sind,
  • das Recht auf Datenübertragbarkeit in bestimmten Fällen,
  • das Recht, einer Verarbeitung zu widersprechen, wenn die gesetzlichen Voraussetzungen vorliegen,
  • das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren.

Unternehmen und andere Verantwortliche müssen außerdem transparent darüber informieren, welche Daten sie zu welchem Zweck verarbeiten, wie lange sie gespeichert werden und welche Rechte betroffene Personen haben.

Was sollten Unternehmen beachten?

Ein wirksamer Datenschutz beginnt mit einem Überblick über die eigenen Datenverarbeitungen. Organisationen sollten Zwecke und Rechtsgrundlagen dokumentieren, Zugriffsrechte beschränken und geeignete technische sowie organisatorische Sicherheitsmaßnahmen treffen. Ebenso wichtig sind festgelegte Löschfristen, verständliche Datenschutzhinweise und ein Verfahren zur Bearbeitung von Betroffenenanfragen.

Ob eine bestimmte Information personenbezogen ist und welche Vorschrift des BDSG greift, hängt häufig vom Zusammenhang und vom Verarbeitungszweck ab. Bei umfangreicher, sensibler oder risikoreicher Verarbeitung empfiehlt sich eine Prüfung des konkreten Sachverhalts durch eine qualifizierte Datenschutzstelle oder Rechtsberatung.

Hinweis: Dieser Beitrag bietet eine allgemeine Information und ersetzt keine rechtliche Beratung.


Acht Vorteile des BDSG: Schutz und Transparenz bei personenbezogenen Daten

  1. Schützt die Privatsphäre natürlicher Personen.
  2. Ergänzt die DSGVO um deutsche Regelungen.
  3. Definiert klare Pflichten für Verantwortliche.
  4. Stärkt die Rechte betroffener Personen.
  5. Regelt den Umgang mit Beschäftigtendaten.
  6. Fördert transparente Datenverarbeitung.
  7. Verlangt angemessene Sicherheitsmaßnahmen.
  8. Hilft, Datenschutzrisiken zu begrenzen.


Herausforderungen des BDSG: Komplexität, Doppelregelungen und Mehraufwand im Umgang mit personenbezogenen Daten

  1. Die Abgrenzung personenbezogener Daten kann komplex sein.
  2. BDSG und DSGVO müssen gemeinsam berücksichtigt werden.
  3. Datenschutzpflichten verursachen zusätzlichen Aufwand.

Schützt die Privatsphäre natürlicher Personen.

Das BDSG schützt die Privatsphäre natürlicher Personen, indem es klare Regeln für den Umgang mit personenbezogenen Daten festlegt. Unternehmen und Behörden dürfen Informationen wie Namen, Kontaktdaten oder Gesundheitsangaben nicht beliebig erheben, speichern oder weitergeben, sondern benötigen dafür eine rechtliche Grundlage und müssen die geltenden Datenschutzprinzipien beachten. So erhalten Menschen mehr Kontrolle darüber, wie ihre Daten verwendet werden, und werden vor unangemessener oder missbräuchlicher Verarbeitung geschützt.

Ergänzt die DSGVO um deutsche Regelungen.

Das BDSG ergänzt die europaweit geltende DSGVO um nationale Regelungen für Deutschland. Es konkretisiert deren Vorgaben und nutzt Spielräume, die die DSGVO den Mitgliedstaaten lässt – etwa bei Beschäftigtendaten oder der Videoüberwachung. So berücksichtigt der Datenschutz neben den einheitlichen europäischen Grundsätzen auch besondere rechtliche Anforderungen in Deutschland.

Definiert klare Pflichten für Verantwortliche.

Ein wesentlicher Vorteil des BDSG im Zusammenspiel mit der DSGVO ist, dass es klare Pflichten für Verantwortliche festlegt. Unternehmen und Behörden müssen personenbezogene Daten rechtmäßig und zweckgebunden verarbeiten, angemessen schützen und betroffene Personen transparent informieren. Zudem sind sie verpflichtet, Datenschutzmaßnahmen und bestimmte Verarbeitungsvorgänge zu dokumentieren. Diese Vorgaben schaffen klare Zuständigkeiten und helfen dabei, Datenschutz im Arbeitsalltag verlässlich umzusetzen.

Stärkt die Rechte betroffener Personen.

Das BDSG stärkt gemeinsam mit der DSGVO die Rechte betroffener Personen im Umgang mit ihren personenbezogenen Daten. Betroffene können unter anderem Auskunft darüber verlangen, welche Daten verarbeitet werden, unrichtige Angaben berichtigen lassen und unter bestimmten Voraussetzungen die Löschung oder Einschränkung der Verarbeitung beantragen. Diese Rechte fördern Transparenz und geben Menschen mehr Kontrolle darüber, wie ihre persönlichen Informationen genutzt werden.

Regelt den Umgang mit Beschäftigtendaten.

Das BDSG regelt den Umgang mit personenbezogenen Daten von Beschäftigten und schafft damit wichtige Orientierung für Arbeitgeber und Mitarbeitende. § 26 BDSG legt fest, unter welchen Voraussetzungen Daten verarbeitet werden dürfen, etwa wenn dies für die Begründung, Durchführung oder Beendigung eines Arbeitsverhältnisses erforderlich ist. So trägt die Regelung dazu bei, den betrieblichen Umgang mit Beschäftigtendaten nachvollziehbar zu gestalten und die Privatsphäre der Mitarbeitenden zu schützen.

Fördert transparente Datenverarbeitung.

Das BDSG fördert eine transparente Verarbeitung personenbezogener Daten, indem es Verantwortliche dazu verpflichtet, nachvollziehbar mit Informationen umzugehen und betroffene Personen über wichtige Aspekte der Verarbeitung zu informieren. Dazu gehören beispielsweise die Zwecke und Rechtsgrundlagen der Datennutzung sowie die Rechte der Betroffenen. Diese Transparenz stärkt das Vertrauen und hilft Menschen, besser nachzuvollziehen, was mit ihren Daten geschieht.

Verlangt angemessene Sicherheitsmaßnahmen.

Das BDSG verlangt, personenbezogene Daten durch angemessene technische und organisatorische Maßnahmen zu schützen. Dazu können beispielsweise Zugriffsbeschränkungen, Verschlüsselung, regelmäßige Datensicherungen und klare Zuständigkeiten gehören. Welche Maßnahmen geeignet sind, richtet sich unter anderem nach Art und Umfang der Verarbeitung sowie nach dem jeweiligen Risiko. So unterstützt das Gesetz Unternehmen dabei, Daten vor unbefugtem Zugriff, Verlust oder Missbrauch zu bewahren und das Vertrauen der betroffenen Personen zu stärken.

Hilft, Datenschutzrisiken zu begrenzen.

Das BDSG hilft dabei, Datenschutzrisiken zu begrenzen, indem es klare Vorgaben für den Umgang mit personenbezogenen Daten festlegt. Unternehmen und Behörden müssen unter anderem prüfen, auf welcher Rechtsgrundlage sie Daten verarbeiten, den Zugriff angemessen schützen und nur erforderliche Informationen erheben. Solche Regeln können das Risiko von Datenmissbrauch, unbefugtem Zugriff und Datenschutzverletzungen verringern und stärken zugleich das Vertrauen der betroffenen Personen.

Die Abgrenzung personenbezogener Daten kann komplex sein.

Die Abgrenzung personenbezogener Daten kann komplex sein, weil Informationen nicht nur dann als personenbezogen gelten, wenn sie direkt einen Namen oder eine Adresse enthalten. Auch einzelne Angaben wie eine IP-Adresse, eine Kundennummer oder Standortdaten können in Verbindung mit weiteren Informationen eine Person identifizierbar machen. Unternehmen müssen daher im jeweiligen Zusammenhang sorgfältig prüfen, welche Daten unter die DSGVO und das BDSG fallen. Diese Einordnung kann zusätzlichen Prüf- und Dokumentationsaufwand verursachen und bei einer fehlerhaften Bewertung zu Datenschutzverstößen führen.

BDSG und DSGVO müssen gemeinsam berücksichtigt werden.

Ein möglicher Nachteil im Umgang mit personenbezogenen Daten besteht darin, dass Unternehmen häufig sowohl das BDSG als auch die DSGVO berücksichtigen müssen. Die DSGVO bildet zwar den europäischen Rechtsrahmen, wird in Deutschland jedoch durch nationale Vorschriften des BDSG ergänzt. Dadurch kann es anspruchsvoll sein, für eine konkrete Datenverarbeitung die jeweils einschlägigen Regelungen zu bestimmen und korrekt anzuwenden. Das erhöht den Prüf- und Dokumentationsaufwand und kann insbesondere bei komplexen oder sensiblen Verarbeitungsvorgängen zusätzlichen Beratungsbedarf verursachen.

Datenschutzpflichten verursachen zusätzlichen Aufwand.

Ein Nachteil der Regelungen zu personenbezogenen Daten im BDSG ist der zusätzliche organisatorische Aufwand, der für Unternehmen und andere verantwortliche Stellen entstehen kann. Sie müssen unter anderem dokumentieren, warum Daten verarbeitet werden, passende Schutzmaßnahmen einrichten, Mitarbeitende schulen und Anfragen betroffener Personen fristgerecht bearbeiten. Gerade kleinere Organisationen können dadurch personell und finanziell belastet werden. Dieser Aufwand ist jedoch Teil der Verantwortung, persönliche Daten rechtmäßig und sorgfältig zu schützen.

Microsoft Teams und DSGVO: Was Unternehmen beachten sollten

Microsoft Teams erleichtert die Zusammenarbeit per Chat, Videokonferenz und Dateiaustausch. Dabei werden personenbezogene Daten verarbeitet – etwa Namen, E-Mail-Adressen, Nachrichten, Audio- und Videodaten sowie Informationen zur Nutzung. Unternehmen müssen deshalb prüfen, wie Teams eingesetzt und konfiguriert wird, damit die Verarbeitung den Anforderungen der Datenschutz-Grundverordnung (DSGVO) entspricht.

Ist Microsoft Teams automatisch DSGVO-konform?

Die Nutzung von Microsoft Teams ist nicht allein deshalb DSGVO-konform, weil der Anbieter Datenschutzmaßnahmen bereitstellt. Microsoft stellt unter anderem vertragliche Datenschutzregelungen und Sicherheitsfunktionen zur Verfügung. Das Unternehmen, das Teams einsetzt, bleibt jedoch grundsätzlich dafür verantwortlich, die Verarbeitung rechtmäßig zu gestalten und geeignete Einstellungen zu wählen.

Entscheidend sind unter anderem der konkrete Einsatzzweck, die verarbeiteten Daten, die gewählten Einstellungen und die Vereinbarungen mit Microsoft. Eine pauschale Aussage, Teams sei für jeden Einsatz automatisch „DSGVO-konform“, greift daher zu kurz.

Rollen und Verträge klären

Unternehmen sollten dokumentieren, wer für welche Verarbeitung verantwortlich ist. Bei typischen geschäftlichen Nutzungen handelt das Unternehmen häufig als Verantwortlicher und Microsoft als Auftragsverarbeiter. In diesem Fall ist ein Vertrag zur Auftragsverarbeitung erforderlich. Die geltenden Microsoft-Vertragsbedingungen und Datenschutzunterlagen sollten geprüft und nachvollziehbar abgelegt werden.

Werden zusätzliche Apps, Bots oder Integrationen eingebunden, können weitere Anbieter Zugriff auf Daten erhalten. Für diese Dienste sind Zweck, Rechtsgrundlage, Berechtigungen und gegebenenfalls eigene Auftragsverarbeitungsverträge zu prüfen.

Rechtsgrundlage und Transparenz

Für jede Verarbeitung personenbezogener Daten braucht es eine Rechtsgrundlage. Im Beschäftigungskontext kann je nach Zweck beispielsweise die Erforderlichkeit für das Arbeitsverhältnis relevant sein. Einwilligungen sind nicht automatisch die passende Lösung, insbesondere wenn wegen des Abhängigkeitsverhältnisses keine echte Freiwilligkeit besteht.

Beschäftigte und andere betroffene Personen sollten verständlich darüber informiert werden, welche Daten Teams verarbeitet, zu welchen Zwecken dies geschieht, wie lange Daten gespeichert werden und an wen sie gegebenenfalls übermittelt werden. Die Informationen gehören in die Datenschutzhinweise des Unternehmens.

Aufzeichnungen, Transkripte und Chats

Besondere Aufmerksamkeit verdienen Besprechungsaufzeichnungen und Transkripte. Audio, Video, Beiträge im Chat und automatisch erstellte Mitschriften können sensible oder vertrauliche Informationen enthalten. Vor einer Aufzeichnung sollte der Zweck feststehen; außerdem sollten Teilnehmende informiert und erforderliche Rechtsgrundlagen geprüft werden.

Unternehmen sollten festlegen, wer Aufzeichnungen starten, ansehen, herunterladen oder teilen darf. Nicht benötigte Aufzeichnungen und Chats sollten nach einem klaren Löschkonzept entfernt werden. Auch Aufbewahrungspflichten und mögliche rechtliche Sperren sind dabei zu berücksichtigen.

Datenschutzfreundliche Einstellungen

Viele Risiken lassen sich durch eine sorgfältige Konfiguration verringern. Dazu gehören insbesondere:

  • Zugriffe auf Teams, Kanäle und Dateien nach dem Prinzip der geringsten Berechtigung vergeben.
  • Gastzugänge und externe Zusammenarbeit gezielt freigeben und regelmäßig überprüfen.
  • Aufzeichnungen, Transkriptionen und weitere Funktionen nur dort aktivieren, wo sie benötigt werden.
  • Mehrstufige Anmeldung und geeignete Sicherheitsrichtlinien einsetzen.
  • Aufbewahrungs- und Löschfristen festlegen und technisch unterstützen.
  • Administrationsrechte begrenzen und Änderungen an wichtigen Einstellungen kontrollieren.

Datenübermittlungen und Speicherorte

Der Speicherort von Daten ist ein wichtiger Prüfpunkt, aber nicht der einzige. Unternehmen sollten anhand der aktuellen Vertrags- und Produktinformationen nachvollziehen, wo Daten gespeichert und verarbeitet werden und ob Zugriffe oder Übermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums stattfinden können. Für solche Übermittlungen müssen die Anforderungen der DSGVO erfüllt sein. Dazu können geeignete Garantien und eine Bewertung der konkreten Umstände gehören.

Beschäftigtendatenschutz und Mitbestimmung

Teams kann technische Nutzungsinformationen erfassen, etwa zu Anmeldungen, Geräten oder Aktivitäten. Solche Daten dürfen nicht ohne Prüfung zur allgemeinen Leistungs- oder Verhaltenskontrolle eingesetzt werden. Unternehmen sollten den Zweck der Protokollierung begrenzen, Zugriffe regeln und die Beschäftigten transparent informieren.

Je nach Betrieb und geplanter Nutzung können außerdem Beteiligungsrechte des Betriebsrats betroffen sein. Eine frühzeitige Abstimmung hilft, Datenschutz, Sicherheitsanforderungen und betriebliche Interessen zusammenzuführen.

KI-Funktionen und neue Funktionen prüfen

Teams und verbundene Microsoft-Dienste entwickeln sich laufend weiter. Funktionen für automatische Zusammenfassungen, Transkriptionen oder KI-gestützte Unterstützung können zusätzliche Datenverarbeitungen mit sich bringen. Vor ihrer Aktivierung sollten Unternehmen prüfen, welche Daten verwendet werden, welche Einstellungen gelten, wer Zugriff erhält und ob die Funktion für den vorgesehenen Zweck erforderlich ist.

Praktische Prüfliste für Unternehmen

  1. Verarbeitungszwecke, Datenarten und Rechtsgrundlagen dokumentieren.
  2. Vertrag zur Auftragsverarbeitung und aktuelle Anbieterinformationen prüfen.
  3. Teams-Einstellungen für externe Zugriffe, Aufzeichnungen und Berechtigungen kontrollieren.
  4. Beschäftigte und weitere betroffene Personen verständlich informieren.
  5. Lösch-, Aufbewahrungs- und Zugriffskonzepte festlegen.
  6. Zusätzliche Apps, KI-Funktionen und internationale Datenübermittlungen gesondert bewerten.
  7. Bei hohem Risiko prüfen, ob eine Datenschutz-Folgenabschätzung erforderlich ist.

Fazit

Microsoft Teams kann in vielen Organisationen datenschutzgerecht eingesetzt werden. Dafür reicht es jedoch nicht, sich allein auf die Standardeinstellungen oder die Maßnahmen des Anbieters zu verlassen. Unternehmen sollten Rechtsgrundlagen, Verträge, Konfiguration, Transparenz und Löschfristen regelmäßig prüfen und ihre Nutzung an den tatsächlichen Bedarf anpassen. Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle rechtliche Beratung.


8 Tipps für Teams: Datenschutz und DSGVO-konforme Zusammenarbeit

  1. Auftragsverarbeitungsvertrag mit Microsoft prüfen.
  2. Nur erforderliche personenbezogene Daten teilen.
  3. Zugriffsrechte regelmäßig kontrollieren.
  4. Externe Gäste gezielt freischalten.
  5. Vertrauliche Chats und Dateien schützen.
  6. Aufbewahrungs- und Löschfristen festlegen.
  7. Besprechungen nicht unnötig aufzeichnen.
  8. Teammitglieder zum Datenschutz schulen.

Auftragsverarbeitungsvertrag mit Microsoft prüfen.

Prüfen Sie den Auftragsverarbeitungsvertrag (AV-Vertrag) mit Microsoft, bevor Sie Teams geschäftlich nutzen. Darin sollte nachvollziehbar geregelt sein, welche personenbezogenen Daten Microsoft in Ihrem Auftrag verarbeitet, zu welchen Zwecken dies geschieht und welche Sicherheitsmaßnahmen gelten. Achten Sie außerdem auf Bestimmungen zu Unterauftragnehmern, Löschfristen und möglichen Datenübermittlungen in Drittländer. Dokumentieren Sie die Prüfung und kontrollieren Sie regelmäßig, ob die Vertragsunterlagen noch aktuell sind.

Nur erforderliche personenbezogene Daten teilen.

Teilen Sie in Microsoft Teams nur personenbezogene Daten, die für den jeweiligen Zweck tatsächlich erforderlich sind. Bevor Sie Nachrichten, Dateien oder Gesprächsinhalte veröffentlichen, prüfen Sie, ob sensible Angaben weggelassen, anonymisiert oder über einen geschützten Kanal übermittelt werden können. Begrenzen Sie den Zugriff auf die Personen, die die Informationen wirklich benötigen, und vermeiden Sie es, vertrauliche Daten in öffentlichen Teams oder unnötig großen Gruppen zu teilen. So reduzieren Sie Datenschutzrisiken und unterstützen die Einhaltung der DSGVO.

Zugriffsrechte regelmäßig kontrollieren.

Kontrollieren Sie die Zugriffsrechte in Microsoft Teams regelmäßig, damit nur berechtigte Personen auf Teams, Kanäle, Chats und Dateien zugreifen können. Prüfen Sie insbesondere Gastkonten, externe Freigaben und nicht mehr benötigte Mitgliedschaften und entfernen Sie überflüssige Berechtigungen zeitnah. So verringern Sie das Risiko unbefugter Zugriffe und unterstützen den datenschutzkonformen Umgang mit personenbezogenen und vertraulichen Informationen.

Externe Gäste gezielt freischalten.

Schalten Sie externe Gäste in Microsoft Teams nur dann frei, wenn die Zusammenarbeit mit ihnen tatsächlich erforderlich ist. Prüfen Sie, welche Teams, Kanäle und Dateien Gäste sehen dürfen, und vergeben Sie ausschließlich die nötigen Berechtigungen. Legen Sie außerdem fest, wer Gäste einladen kann, überprüfen Sie externe Zugänge regelmäßig und entfernen Sie sie, sobald sie nicht mehr benötigt werden. So verringern Sie das Risiko, dass personenbezogene oder vertrauliche Informationen unbeabsichtigt offengelegt werden.

Vertrauliche Chats und Dateien schützen.

Vertrauliche Chats und Dateien schützen: Teilen Sie sensible Informationen in Microsoft Teams nur mit den Personen, die sie tatsächlich benötigen. Prüfen Sie regelmäßig die Mitgliedschaften in Teams und Kanälen, beschränken Sie externe Zugriffe und vergeben Sie Berechtigungen nach dem Prinzip der geringsten Rechte. Vermeiden Sie außerdem, vertrauliche Inhalte in öffentlichen Kanälen oder über unkontrollierte Links zu teilen. Klare Aufbewahrungs- und Löschfristen helfen dabei, personenbezogene Daten nicht länger als notwendig zu speichern.

Aufbewahrungs- und Löschfristen festlegen.

Legen Sie für Microsoft Teams klare Aufbewahrungs- und Löschfristen fest, damit Chats, Dateien, Besprechungsaufzeichnungen und Transkripte nicht länger als erforderlich gespeichert bleiben. Berücksichtigen Sie dabei den jeweiligen Zweck der Datenverarbeitung sowie gesetzliche Aufbewahrungspflichten und dokumentieren Sie, wer für die regelmäßige Überprüfung und Löschung verantwortlich ist. Nutzen Sie, wo passend, die Aufbewahrungsrichtlinien in Microsoft 365 und prüfen Sie regelmäßig, ob sie weiterhin zu den betrieblichen Abläufen und Datenschutzanforderungen passen.

Besprechungen nicht unnötig aufzeichnen.

Zeichnen Sie Besprechungen in Microsoft Teams nur auf, wenn dafür ein klarer und erforderlicher Zweck besteht. Aufzeichnungen können Stimmen, Bilder, Chatbeiträge und vertrauliche Informationen enthalten. Informieren Sie die Teilnehmenden vorab über die Aufnahme, ihren Zweck und die vorgesehene Speicherdauer. Prüfen Sie außerdem, wer Zugriff erhält, und löschen Sie die Aufzeichnung, sobald sie nicht mehr benötigt wird.

Teammitglieder zum Datenschutz schulen.

Regelmäßige Datenschutzschulungen helfen Teammitgliedern, Microsoft Teams sicher und verantwortungsvoll zu nutzen. Dabei sollten sie lernen, vertrauliche Informationen nur mit berechtigten Personen zu teilen, Gäste und externe Zugriffe sorgfältig zu prüfen und keine sensiblen Daten unnötig in Chats oder Besprechungen offenzulegen. Wichtig ist auch, den Umgang mit Aufzeichnungen, Transkripten und KI-Funktionen zu kennen sowie verdächtige Nachrichten oder Datenschutzvorfälle umgehend zu melden. So wird Datenschutz im Arbeitsalltag verständlich und praktisch umgesetzt.