§ 23 BDSG: Wann öffentliche Stellen personenbezogene Daten für andere Zwecke nutzen dürfen

Personenbezogene Daten werden grundsätzlich für einen bestimmten, bei ihrer Erhebung festgelegten Zweck verarbeitet. Doch darf eine Behörde Daten, die sie für einen bestimmten Anlass erhalten hat, später auch für einen anderen Zweck verwenden? § 23 des Bundesdatenschutzgesetzes (BDSG) regelt, unter welchen Voraussetzungen öffentliche Stellen solche Daten weiterverarbeiten dürfen.

Was bedeutet „Weiterverarbeitung zu einem anderen Zweck“?

Eine Weiterverarbeitung zu einem anderen Zweck liegt vor, wenn eine öffentliche Stelle personenbezogene Daten für einen Zweck nutzt, der von dem ursprünglichen Erhebungszweck abweicht. Beispielsweise können Angaben, die zunächst im Rahmen eines Verwaltungsverfahrens erhoben wurden, später für eine gesetzlich vorgesehene Kontroll- oder Prüfaufgabe relevant werden.

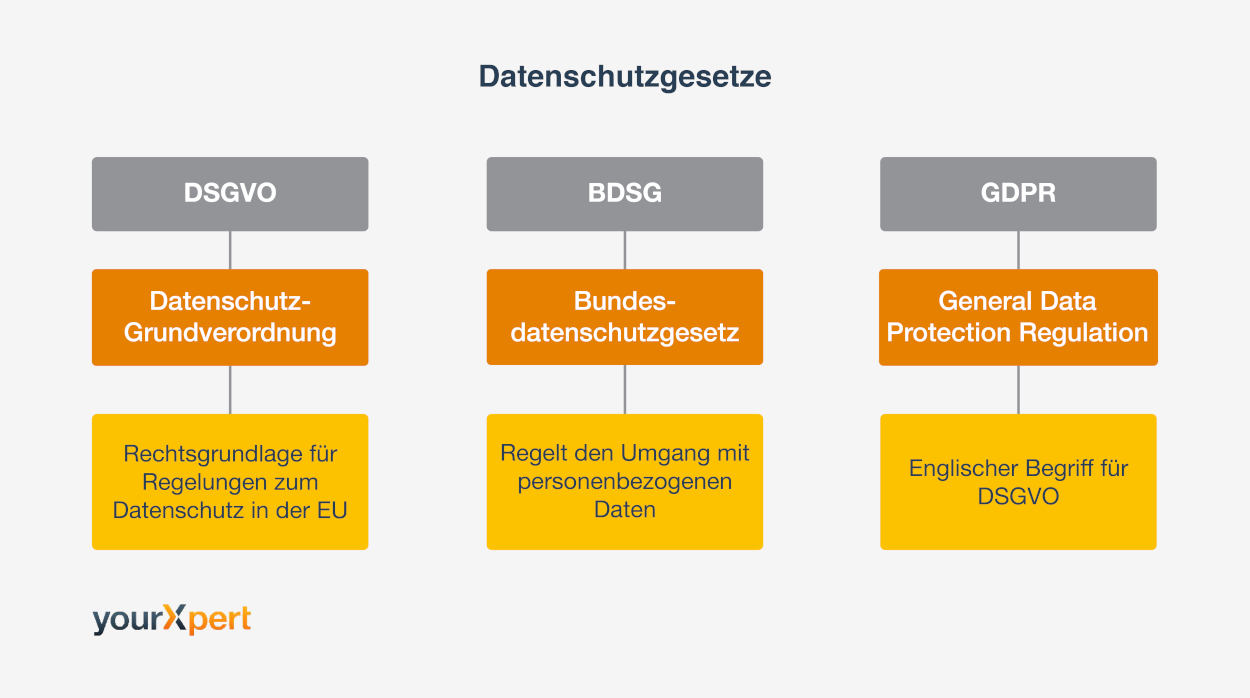
§ 23 BDSG steht im Zusammenhang mit dem Grundsatz der Zweckbindung aus der Datenschutz-Grundverordnung (DSGVO). Dieser Grundsatz soll verhindern, dass Daten ohne klare Rechtfertigung beliebig für neue Anliegen verwendet werden.

Die Voraussetzungen nach § 23 BDSG

§ 23 BDSG erlaubt öffentlichen Stellen eine zweckändernde Weiterverarbeitung unter bestimmten Voraussetzungen. Dazu zählen insbesondere Fälle, in denen:

  • offensichtlich ist, dass die weitere Verarbeitung im Interesse der betroffenen Person liegt;
  • Angaben der betroffenen Person überprüft werden müssen, weil tatsächliche Anhaltspunkte für ihre Unrichtigkeit bestehen;
  • die Verarbeitung erforderlich ist, um erhebliche Nachteile für das Gemeinwohl oder eine Gefahr für die öffentliche Sicherheit abzuwehren oder wichtige Gemeinwohlbelange zu wahren;
  • die Daten für die Verfolgung von Straftaten oder Ordnungswidrigkeiten oder für bestimmte Maßnahmen der Strafvollstreckung benötigt werden;
  • die Verarbeitung erforderlich ist, um eine schwerwiegende Beeinträchtigung der Rechte einer anderen Person abzuwenden; oder
  • die Daten für Aufsichts- und Kontrollaufgaben, Rechnungsprüfungen oder Organisationsuntersuchungen erforderlich sind.

Entscheidend ist in der Regel, dass die Weiterverarbeitung für den jeweiligen Zweck erforderlich ist. Die öffentliche Stelle muss also prüfen, ob der Zweck auch mit weniger eingriffsintensiven Mitteln erreicht werden kann.

§ 23 BDSG ist keine pauschale Erlaubnis

Die Vorschrift bedeutet nicht, dass Behörden vorhandene Daten frei für beliebige neue Aufgaben einsetzen dürfen. Es muss ein gesetzlich anerkannter Grund vorliegen, und die Verarbeitung muss die datenschutzrechtlichen Anforderungen erfüllen. Dazu gehören unter anderem die Grundsätze der Datenminimierung, der Richtigkeit und der Sicherheit personenbezogener Daten.

Außerdem ist § 23 BDSG im Zusammenhang mit der DSGVO und den weiteren einschlägigen Rechtsvorschriften zu lesen. Die öffentliche Stelle muss daher auch prüfen, ob eine passende Rechtsgrundlage für die Verarbeitung besteht und ob Informationspflichten gegenüber den betroffenen Personen gelten.

Für wen gilt die Vorschrift?

§ 23 BDSG betrifft öffentliche Stellen im Anwendungsbereich des Bundesdatenschutzgesetzes. Für Behörden und öffentliche Stellen der Länder können stattdessen die jeweiligen Landesdatenschutzgesetze und spezialgesetzlichen Regelungen maßgeblich sein. Welche Vorschrift gilt, hängt daher unter anderem davon ab, welche Stelle die Daten verarbeitet und in welchem Aufgabenbereich sie tätig ist.

Was können betroffene Personen tun?

Wer wissen möchte, warum eine Behörde personenbezogene Daten für einen bestimmten Zweck verarbeitet, kann sich an die zuständige Stelle wenden und Auskunft über die Datenverarbeitung verlangen. Je nach Situation kommen weitere Rechte nach der DSGVO in Betracht, etwa das Recht auf Berichtigung oder – unter bestimmten Voraussetzungen – das Recht auf Löschung. Für Beschwerden kann auch die zuständige Datenschutzaufsichtsbehörde kontaktiert werden.

Zusammenfassung

§ 23 BDSG schafft begrenzte Möglichkeiten für öffentliche Stellen, personenbezogene Daten auch für einen anderen Zweck als den ursprünglichen weiterzuverarbeiten. Dafür muss ein gesetzlich anerkannter Anlass vorliegen; die Verarbeitung muss erforderlich und mit den übrigen Datenschutzanforderungen vereinbar sein. Die Vorschrift ist deshalb keine allgemeine Freigabe zur beliebigen Nutzung behördlicher Daten.

Hinweis: Dieser Artikel bietet eine allgemeine Information und ersetzt keine Rechtsberatung. Für die Beurteilung eines konkreten Falls sind die aktuelle Gesetzesfassung und die einschlägigen Regelungen des Bundes oder des jeweiligen Landes maßgeblich.


5 Tipps zur Zweckänderung gemäß § 23 BDSG für öffentliche Stellen

  1. § 23 BDSG betrifft Zweckänderungen bei der Verarbeitung durch öffentliche Stellen.
  2. Prüfen Sie, ob einer der gesetzlich erlaubten Gründe für die Zweckänderung vorliegt.
  3. Nutzen Sie Daten nur, soweit die Weiterverarbeitung für den neuen Zweck erforderlich ist.
  4. Wägen Sie die Interessen der betroffenen Person sorgfältig ab.
  5. Dokumentieren Sie Zweck, Rechtsgrundlage und Abwägung; prüfen Sie auch Informationspflichten.

§ 23 BDSG betrifft Zweckänderungen bei der Verarbeitung durch öffentliche Stellen.

§ 23 BDSG regelt, unter welchen Voraussetzungen öffentliche Stellen personenbezogene Daten zu einem anderen Zweck weiterverarbeiten dürfen als dem, für den sie ursprünglich erhoben wurden. Eine solche Zweckänderung ist nicht beliebig zulässig: Sie muss gesetzlich gerechtfertigt und für den neuen Zweck erforderlich sein. Dabei sind auch die Grundsätze der DSGVO, insbesondere Zweckbindung und Datenminimierung, zu beachten.

Prüfen Sie, ob einer der gesetzlich erlaubten Gründe für die Zweckänderung vorliegt.

Prüfen Sie sorgfältig, ob für die geplante Zweckänderung tatsächlich einer der in § 23 BDSG vorgesehenen Gründe vorliegt. Eine Weiterverarbeitung personenbezogener Daten ist nicht allein deshalb zulässig, weil sie praktisch oder hilfreich erscheint: Es muss ein gesetzlich anerkannter Anlass bestehen, und die Verarbeitung muss für den neuen Zweck erforderlich sein. Dokumentieren Sie die Prüfung nachvollziehbar und berücksichtigen Sie auch die Vorgaben der DSGVO sowie gegebenenfalls einschlägige Spezialgesetze.

Nutzen Sie Daten nur, soweit die Weiterverarbeitung für den neuen Zweck erforderlich ist.

Nutzen Sie personenbezogene Daten für einen neuen Zweck nur in dem Umfang, der dafür tatsächlich erforderlich ist. Prüfen Sie vor der Weiterverarbeitung, welche Angaben benötigt werden, und lassen Sie nicht notwendige Daten außen vor. So berücksichtigen Sie den Grundsatz der Datenminimierung und tragen dazu bei, die Privatsphäre der betroffenen Personen zu schützen.

Wägen Sie die Interessen der betroffenen Person sorgfältig ab.

Bei einer Weiterverarbeitung nach § 23 BDSG sollten öffentliche Stellen sorgfältig abwägen, welche Auswirkungen die geplante Nutzung auf die betroffene Person hat. Dabei sind unter anderem die Sensibilität der Daten, der ursprüngliche Erhebungszweck und mögliche Folgen für die Person zu berücksichtigen. Je stärker die Weiterverarbeitung in ihre Rechte und Freiheiten eingreift, desto überzeugender muss der rechtliche Grund dafür sein. Die Entscheidung sollte nachvollziehbar dokumentiert werden.

Dokumentieren Sie Zweck, Rechtsgrundlage und Abwägung; prüfen Sie auch Informationspflichten.

Dokumentieren Sie bei einer Weiterverarbeitung nach § 23 BDSG sorgfältig den ursprünglichen und den neuen Zweck, die einschlägige Rechtsgrundlage sowie die Gründe, aus denen die Verarbeitung erforderlich und zulässig ist. Halten Sie außerdem fest, wie die Interessen und Grundrechte der betroffenen Personen berücksichtigt wurden. Prüfen Sie, ob Informationspflichten bestehen und ob die betroffenen Personen über die Zweckänderung und ihre Rechte informiert werden müssen.
Datenschutzerklärung für Privatpersonen: Was gilt für die eigene Website?

Auch Privatpersonen können eine Website betreiben – etwa einen persönlichen Blog, eine Fotoseite oder eine private Projektseite. Sobald dabei personenbezogene Daten verarbeitet werden, stellt sich die Frage nach einer Datenschutzerklärung. Ob sie erforderlich ist und welche Angaben hineingehören, hängt davon ab, wie die Website genutzt wird und welche Dienste eingebunden sind.

Gilt die DSGVO auch für Privatpersonen?

Die Datenschutz-Grundverordnung (DSGVO) enthält eine Ausnahme für Verarbeitungen, die ausschließlich zu persönlichen oder familiären Zwecken erfolgen. Diese sogenannte Haushaltsausnahme greift jedoch nicht automatisch, nur weil eine Website von einer Privatperson betrieben wird. Eine öffentlich erreichbare Website kann über den engen privaten Bereich hinausgehen. Entscheidend sind unter anderem Zweck, Reichweite und tatsächliche Nutzung.

Wer eine Website öffentlich zugänglich macht, sollte deshalb prüfen, ob die DSGVO anwendbar ist. Sobald sie gilt, müssen Besucherinnen und Besucher grundsätzlich über die Verarbeitung ihrer personenbezogenen Daten informiert werden. Eine passende Datenschutzerklärung ist dafür ein wichtiger Bestandteil.

Wann werden personenbezogene Daten verarbeitet?

Personenbezogene Daten sind Informationen, die sich auf eine bestimmte oder bestimmbare Person beziehen. Auf einer Website können sie auf verschiedene Weise verarbeitet werden, zum Beispiel durch:

  • Server-Logfiles, etwa IP-Adresse, Zeitpunkt des Zugriffs und aufgerufene Seite,
  • Kontaktformulare oder eine angegebene E-Mail-Adresse,
  • Kommentare, Newsletter oder Nutzerkonten,
  • Analyse-, Karten-, Video- oder Schriftartendienste,
  • Cookies und ähnliche Technologien.

Welche Daten tatsächlich anfallen, hängt von Hosting-Anbieter, Einstellungen und eingebundenen Diensten ab. Die Datenschutzerklärung sollte daher nicht auf Vermutungen beruhen, sondern die Website realistisch abbilden.

Welche Angaben gehören in die Datenschutzerklärung?

Ist die DSGVO anwendbar, muss die Erklärung verständlich und leicht zugänglich sein. Je nach Website gehören insbesondere folgende Informationen hinein:

  • Verantwortliche Person: Name und Kontaktmöglichkeit der Person, die über die Verarbeitung entscheidet.
  • Verarbeitungszwecke und Rechtsgrundlagen: Warum Daten verarbeitet werden und auf welcher rechtlichen Grundlage.
  • Empfänger und Dienstleister: Zum Beispiel Hosting-Anbieter oder externe Plattformen, die Daten erhalten können.
  • Speicherdauer: Wie lange Daten gespeichert werden oder nach welchen Kriterien die Dauer bestimmt wird.
  • Rechte der betroffenen Personen: Dazu zählen – soweit anwendbar – Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung und Widerspruch.
  • Beschwerderecht: Der Hinweis auf das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren.
  • Drittlandübermittlungen: Informationen dazu, wenn Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt werden.

Die konkreten Pflichtangaben richten sich nach den Umständen des Einzelfalls. Nicht jeder Punkt ist bei jeder privaten Website relevant.

Cookies, Statistik und externe Inhalte

Für technisch notwendige Funktionen gelten andere Anforderungen als für optionale Analyse- oder Marketingtechnologien. In Deutschland sind neben der DSGVO auch die Vorschriften des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) zu beachten. Für bestimmte Cookies und Zugriffe auf Endgeräte ist grundsätzlich eine Einwilligung erforderlich, sofern keine gesetzliche Ausnahme greift.

Auch eingebettete Videos, Karten, externe Schriftarten oder Social-Media-Inhalte können Daten an Drittanbieter übertragen. Prüfen Sie, ob solche Inhalte beim Laden der Seite bereits eine Verbindung zu den jeweiligen Anbietern herstellen. Falls erforderlich, sollte die Datenschutzerklärung diese Verarbeitung erklären und eine passende Einwilligungslösung eingesetzt werden.

Häufige Fehler bei Vorlagen

Eine allgemeine Mustererklärung ist nicht automatisch für jede Website geeignet. Häufige Fehler sind veraltete Angaben, nicht verwendete Dienste, fehlende Hinweise auf tatsächlich eingebundene Anbieter oder eine unzutreffende Rechtsgrundlage. Eine Erklärung sollte daher individuell angepasst und bei Änderungen an der Website aktualisiert werden.

Erheben Sie möglichst nur die Daten, die für den jeweiligen Zweck erforderlich sind. Eine datensparsame Website ist oft einfacher zu betreiben und verständlicher für Besucherinnen und Besucher.

Datenschutzerklärung und Impressum

Die Datenschutzerklärung ist nicht dasselbe wie ein Impressum. Das Impressum enthält Angaben zur Anbieterkennzeichnung, während die Datenschutzerklärung über die Verarbeitung personenbezogener Daten informiert. Ob eine private Website ein Impressum benötigt, hängt unter anderem davon ab, ob sie ausschließlich persönlichen oder familiären Zwecken dient. Im Zweifel sollten die gesetzlichen Anforderungen gesondert geprüft werden.

Fazit

Eine privat betriebene Website ist nicht automatisch von den Datenschutzvorschriften ausgenommen. Wer eine Seite öffentlich zugänglich macht oder Dienste einsetzt, die Besucherdaten verarbeiten, sollte sorgfältig prüfen, welche Pflichten gelten. Eine gute Datenschutzerklärung beschreibt transparent die tatsächlichen Abläufe – sie ersetzt jedoch weder die Prüfung der Website noch eine erforderliche Einwilligung.

Hinweis: Dieser Beitrag bietet allgemeine Informationen und keine Rechtsberatung. Bei Unsicherheiten oder einer geschäftlich genutzten Website empfiehlt sich eine individuelle rechtliche Prüfung.


Datenschutzerklärung für Privatpersonen: 5 Tipps zu Pflicht, Inhalt und Bereitstellung

  1. Prüfe, ob du überhaupt eine Datenschutzerklärung brauchst
  2. Nenne, welche personenbezogenen Daten du erhebst und zu welchen Zwecken.
  3. Informiere über Rechtsgrundlagen, Empfänger und Speicherdauer der Daten.
  4. Erkläre Betroffenenrechte und gib deine Kontaktdaten sowie die zuständige Aufsichtsbehörde an.
  5. Stelle die Erklärung leicht auffindbar bereit und aktualisiere sie bei Änderungen.

Prüfe, ob du überhaupt eine Datenschutzerklärung brauchst

Prüfe zuerst, ob du für deine Website tatsächlich eine Datenschutzerklärung benötigst. Die sogenannte Haushaltsausnahme kann für rein persönliche oder familiäre Tätigkeiten gelten, greift bei öffentlich zugänglichen Websites jedoch nicht automatisch. Sobald du beispielsweise Besucherdaten über Server-Logfiles, ein Kontaktformular, Cookies oder eingebundene externe Dienste verarbeitest, können Datenschutzpflichten entstehen. Entscheidend ist, wie deine Website genutzt wird und welche Daten dabei anfallen – prüfe diese Punkte sorgfältig, bevor du eine Erklärung erstellst.

Nenne, welche personenbezogenen Daten du erhebst und zu welchen Zwecken.

Führe in der Datenschutzerklärung konkret auf, welche personenbezogenen Daten auf der Website erhoben werden und warum. Dazu können beispielsweise IP-Adressen in Server-Logfiles, Kontaktdaten aus einem Formular oder Informationen aus Cookies gehören. Erkläre für jede Datenart den Zweck der Verarbeitung – etwa den sicheren Betrieb der Website, die Beantwortung von Anfragen oder die Reichweitenmessung – und nenne nur Daten und Zwecke, die tatsächlich zutreffen.

Informiere über Rechtsgrundlagen, Empfänger und Speicherdauer der Daten.

Informieren Sie in der Datenschutzerklärung klar und verständlich darüber, auf welcher Rechtsgrundlage personenbezogene Daten verarbeitet werden, etwa aufgrund einer Einwilligung oder weil die Verarbeitung für die Bereitstellung der Website erforderlich ist. Nennen Sie außerdem, an welche Empfänger oder Dienstleister Daten weitergegeben werden können, zum Beispiel an den Hosting-Anbieter. Geben Sie auch an, wie lange die Daten gespeichert werden oder nach welchen Kriterien sich die Speicherdauer richtet. Machen Sie nur Angaben, die zu den tatsächlichen Abläufen Ihrer Website passen.

Erkläre Betroffenenrechte und gib deine Kontaktdaten sowie die zuständige Aufsichtsbehörde an.

Informieren Sie Ihre Besucher verständlich über ihre Betroffenenrechte – etwa das Recht auf Auskunft, Berichtigung, Löschung und Widerspruch – und erklären Sie, wie sie diese geltend machen können. Geben Sie dafür Ihre Kontaktdaten an, zum Beispiel eine E-Mail-Adresse oder Postanschrift. Weisen Sie außerdem auf das Recht hin, sich bei einer Datenschutzaufsichtsbehörde zu beschweren, und nennen Sie die für Ihren Wohn- oder Geschäftssitz zuständige Behörde.

Stelle die Erklärung leicht auffindbar bereit und aktualisiere sie bei Änderungen.

Stellen Sie Ihre Datenschutzerklärung so bereit, dass Besucherinnen und Besucher sie schnell finden können – beispielsweise über einen gut sichtbaren Link im Footer. Prüfen Sie regelmäßig, ob die Angaben noch aktuell sind, und passen Sie die Erklärung an, sobald sich etwas ändert, etwa durch einen neuen Hosting-Anbieter, zusätzliche Cookies oder eingebundene externe Dienste.

Europäischer Datenschutzausschuss: Aufgaben und Bedeutung

Der Europäische Datenschutzausschuss (EDSA; englisch: European Data Protection Board, EDPB) ist ein unabhängiges Gremium der Europäischen Union. Er trägt dazu bei, dass die Datenschutz-Grundverordnung (DSGVO) in der EU einheitlich angewendet wird. Damit spielt der Ausschuss eine wichtige Rolle für den Schutz personenbezogener Daten und die Zusammenarbeit der europäischen Datenschutzaufsichtsbehörden.

Was ist der Europäische Datenschutzausschuss?

Der EDSA wurde mit der DSGVO eingerichtet und nahm seine Arbeit am 25. Mai 2018 auf. In ihm sind die nationalen Datenschutzaufsichtsbehörden der EU-Mitgliedstaaten sowie der Europäische Datenschutzbeauftragte vertreten. In Deutschland wirken die zuständigen Datenschutzaufsichtsbehörden von Bund und Ländern an der europäischen Zusammenarbeit mit.

Der Ausschuss ist keine zentrale Datenschutzbehörde, die selbst alle Unternehmen oder Organisationen in Europa beaufsichtigt. Die laufende Aufsicht und die Bearbeitung vieler Beschwerden liegen weiterhin bei den zuständigen nationalen Datenschutzbehörden. Der EDSA unterstützt sie dabei, ihre Aufgaben nach gemeinsamen Grundsätzen wahrzunehmen.

Die wichtigsten Aufgaben des EDSA

  • Einheitliche Auslegung der DSGVO: Der Ausschuss veröffentlicht Leitlinien, Empfehlungen und bewährte Verfahren zu Datenschutzfragen.
  • Zusammenarbeit der Aufsichtsbehörden: Er fördert den Austausch und die Abstimmung zwischen den nationalen Behörden.
  • Entscheidungen bei grenzüberschreitenden Fällen: Können sich Datenschutzbehörden bei bestimmten Verfahren nicht einigen, kann der EDSA verbindliche Entscheidungen treffen.
  • Stellungnahmen und Beratung: Der Ausschuss berät zu datenschutzrechtlichen Fragen und kann Stellungnahmen zu Entwürfen europäischer Regelungen abgeben.
  • Förderung gemeinsamer Standards: Er unterstützt eine möglichst kohärente Anwendung der Datenschutzvorschriften im Europäischen Wirtschaftsraum.

Warum ist der Ausschuss für Unternehmen wichtig?

Unternehmen, die personenbezogene Daten verarbeiten, müssen die DSGVO einhalten. Die Leitlinien des EDSA helfen dabei, zentrale Anforderungen besser zu verstehen – etwa zu Einwilligungen, Auskunftsrechten, Datenübermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums oder zur Rolle von Verantwortlichen und Auftragsverarbeitern.

Besonders relevant ist die Zusammenarbeit bei grenzüberschreitenden Verarbeitungsvorgängen. Ist ein Unternehmen in mehreren EU-Staaten tätig, können Datenschutzbehörden gemeinsam an einem Verfahren arbeiten. Der EDSA trägt dazu bei, unterschiedliche Auffassungen zu klären und eine einheitlichere Anwendung der Regeln zu fördern.

Welche Bedeutung hat der EDSA für Bürgerinnen und Bürger?

Der Ausschuss stärkt den Schutz personenbezogener Daten, indem er gemeinsame Auslegungen der DSGVO fördert. Das ist wichtig, wenn Daten in mehreren europäischen Ländern verarbeitet werden oder Beschwerden verschiedene Staaten betreffen. Einzelne Beschwerden werden in der Regel weiterhin bei der zuständigen nationalen Datenschutzbehörde eingereicht – in Deutschland meist bei der Datenschutzaufsichtsbehörde des jeweiligen Bundeslandes oder, je nach Zuständigkeit, beim Bund.

EDSA und Europäischer Datenschutzbeauftragter: der Unterschied

Der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte (EDSB) haben unterschiedliche Aufgaben. Der EDSA koordiniert die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden und unterstützt die einheitliche Anwendung der DSGVO. Der EDSB überwacht dagegen vor allem, wie die Organe und Einrichtungen der EU personenbezogene Daten verarbeiten.

Fazit

Der Europäische Datenschutzausschuss ist ein zentrales Gremium für die Abstimmung und einheitliche Anwendung des europäischen Datenschutzrechts. Durch Leitlinien, Zusammenarbeit und verbindliche Entscheidungen in bestimmten Streitfällen trägt er dazu bei, dass Datenschutzregeln in Europa möglichst konsistent ausgelegt werden. Für Unternehmen, Behörden und Bürgerinnen und Bürger ist seine Arbeit daher ein wichtiger Bestandteil des europäischen Datenschutzsystems.


Häufig gestellte Fragen zum Europäischen Datenschutzausschuss (EDSA)

  1. Was ist der Europäische Datenschutzausschuss (EDSA)?
  2. Welche Aufgaben hat der Europäische Datenschutzausschuss?
  3. Wer gehört dem Europäischen Datenschutzausschuss an?
  4. Wie trägt der EDSA zur einheitlichen Anwendung der DSGVO bei?
  5. Kann der Europäische Datenschutzausschuss Bußgelder verhängen?
  6. Welche Rolle spielt der EDSA bei grenzüberschreitenden Datenschutzfällen?
  7. Wie unterscheidet sich der EDSA vom Europäischen Datenschutzbeauftragten (EDSB)?
  8. Wie können Bürgerinnen und Bürger eine Beschwerde bei einer Datenschutzbehörde einreichen?
  9. Wo finde ich Leitlinien und Entscheidungen des Europäischen Datenschutzausschusses?

Was ist der Europäische Datenschutzausschuss (EDSA)?

Der Europäische Datenschutzausschuss (EDSA) ist ein unabhängiges Gremium der Europäischen Union, das die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden fördert und eine einheitliche Anwendung der Datenschutz-Grundverordnung (DSGVO) unterstützt. Er veröffentlicht unter anderem Leitlinien und Empfehlungen zu Datenschutzfragen und kann bei bestimmten grenzüberschreitenden Fällen verbindliche Entscheidungen treffen. Der EDSA beaufsichtigt jedoch nicht selbst alle Unternehmen; Beschwerden und konkrete Aufsichtsverfahren bearbeiten grundsätzlich die zuständigen nationalen Datenschutzbehörden.

Welche Aufgaben hat der Europäische Datenschutzausschuss?

Der Europäische Datenschutzausschuss (EDSA) fördert die einheitliche Anwendung der Datenschutz-Grundverordnung (DSGVO) in der EU. Dazu veröffentlicht er Leitlinien und Empfehlungen, unterstützt die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden und gibt Stellungnahmen zu Datenschutzfragen ab. Bei grenzüberschreitenden Fällen kann der EDSA außerdem verbindliche Entscheidungen treffen, wenn sich die beteiligten Aufsichtsbehörden nicht einigen.

Wer gehört dem Europäischen Datenschutzausschuss an?

Dem Europäischen Datenschutzausschuss gehören die Leiterinnen und Leiter der unabhängigen Datenschutzaufsichtsbehörden der EU-Mitgliedstaaten sowie der Europäische Datenschutzbeauftragte an. Auch die Europäische Kommission nimmt an den Sitzungen teil, hat jedoch kein Stimmrecht. Vertreterinnen und Vertreter der Datenschutzbehörden der EWR-Staaten Island, Liechtenstein und Norwegen können ebenfalls mitwirken, besitzen aber ebenfalls kein Stimmrecht.

Wie trägt der EDSA zur einheitlichen Anwendung der DSGVO bei?

Der Europäische Datenschutzausschuss (EDSA) fördert die einheitliche Anwendung der DSGVO, indem er die Zusammenarbeit zwischen den nationalen Datenschutzaufsichtsbehörden koordiniert und gemeinsame Leitlinien, Empfehlungen sowie bewährte Verfahren veröffentlicht. Bei grenzüberschreitenden Fällen unterstützt er die Behörden dabei, sich abzustimmen; wenn sie keine Einigung erzielen, kann der EDSA in bestimmten Verfahren verbindliche Entscheidungen treffen. So trägt er dazu bei, dass Datenschutzregeln in den EU-Mitgliedstaaten möglichst einheitlich ausgelegt und angewendet werden.

Kann der Europäische Datenschutzausschuss Bußgelder verhängen?

Nein, der Europäische Datenschutzausschuss verhängt grundsätzlich keine Bußgelder gegen Unternehmen oder andere Verantwortliche. Dafür sind die zuständigen nationalen Datenschutzaufsichtsbehörden zuständig, die bei Verstößen gegen die DSGVO Geldbußen festsetzen können. Der Ausschuss kann jedoch bei bestimmten grenzüberschreitenden Fällen verbindliche Entscheidungen treffen, etwa wenn sich beteiligte Aufsichtsbehörden nicht einigen. Die Umsetzung und Verhängung einer möglichen Geldbuße bleibt anschließend Aufgabe der zuständigen nationalen Behörde.

Welche Rolle spielt der EDSA bei grenzüberschreitenden Datenschutzfällen?

Bei grenzüberschreitenden Datenschutzfällen unterstützt der Europäische Datenschutzausschuss (EDSA) die zuständigen nationalen Aufsichtsbehörden dabei, die DSGVO einheitlich anzuwenden. Die Behörden arbeiten im sogenannten Kohärenzverfahren zusammen, wobei in der Regel die Aufsichtsbehörde am Hauptsitz des Unternehmens federführend ist. Können sich die beteiligten Behörden über einen Entscheidungsentwurf nicht einigen, kann der EDSA eine verbindliche Entscheidung treffen, die zur Klärung des Falls und zu einer einheitlichen Lösung in den betroffenen Mitgliedstaaten beiträgt.

Wie unterscheidet sich der EDSA vom Europäischen Datenschutzbeauftragten (EDSB)?

Der Europäische Datenschutzausschuss (EDSA) und der Europäische Datenschutzbeauftragte (EDSB) haben unterschiedliche Aufgaben. Der EDSA koordiniert die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden und fördert eine einheitliche Anwendung der DSGVO in Europa. Der EDSB hingegen überwacht, wie die Organe und Einrichtungen der Europäischen Union personenbezogene Daten verarbeiten, und berät sie zu Datenschutzfragen.

Wie können Bürgerinnen und Bürger eine Beschwerde bei einer Datenschutzbehörde einreichen?

Bürgerinnen und Bürger können eine Beschwerde bei der zuständigen Datenschutzaufsichtsbehörde einreichen, wenn sie vermuten, dass ihre personenbezogenen Daten rechtswidrig verarbeitet wurden. In der Regel ist die Behörde des Bundeslandes zuständig, in dem die betroffene Person wohnt oder arbeitet; bei Bundesbehörden und bestimmten Unternehmen kann der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit zuständig sein. Die Beschwerde lässt sich meist online, per E-Mail oder per Post einreichen. Sinnvoll ist es, den Sachverhalt möglichst genau zu schildern, das betroffene Unternehmen oder die Organisation zu nennen und relevante Unterlagen wie Schriftwechsel oder Screenshots beizufügen. Die Kontaktdaten und Hinweise zum Verfahren finden sich auf der Website der zuständigen Behörde.

Wo finde ich Leitlinien und Entscheidungen des Europäischen Datenschutzausschusses?

Leitlinien, Empfehlungen und Entscheidungen des Europäischen Datenschutzausschusses finden Sie auf der offiziellen Website des EDSA unter edpb.europa.eu, insbesondere in den Bereichen „Guidelines, Recommendations, Best Practices“ und „Consistency Findings“. Dort können Sie die Dokumente nach Thema, Veröffentlichungsdatum und Dokumenttyp durchsuchen. Viele Inhalte sind auf Englisch verfügbar; wichtige Leitlinien und Zusammenfassungen werden teilweise auch in anderen EU-Amtssprachen veröffentlicht.

eRecht und Datenschutz: Was Unternehmen online beachten sollten

Wer eine Website betreibt, einen Onlineshop führt oder digitale Dienste anbietet, muss zahlreiche rechtliche Anforderungen berücksichtigen. Ein zentraler Bereich ist der Datenschutz. Unter dem Begriff eRecht werden häufig rechtliche Fragen rund um das Internet und den elektronischen Geschäftsverkehr zusammengefasst. Dazu gehören neben dem Datenschutz beispielsweise Informationspflichten, Cookie-Einstellungen und Regeln für den Verkauf im Internet.

Was bedeutet Datenschutz im Internet?

Datenschutz soll sicherstellen, dass personenbezogene Daten verantwortungsvoll und rechtmäßig verarbeitet werden. Personenbezogene Daten sind alle Informationen, die sich einer bestimmten oder bestimmbaren Person zuordnen lassen. Dazu zählen etwa Namen, E-Mail-Adressen, IP-Adressen, Standortdaten und Bestellinformationen.

Die Datenschutz-Grundverordnung (DSGVO) bildet dafür einen wichtigen rechtlichen Rahmen. Sie gilt grundsätzlich für Unternehmen und Organisationen, die personenbezogene Daten von Menschen in der Europäischen Union verarbeiten. Ergänzend können weitere Vorschriften gelten, etwa das Bundesdatenschutzgesetz oder Regeln für digitale Dienste und elektronische Kommunikation.

Wichtige Datenschutzpflichten für Websites

Für den Betrieb einer Website reicht es nicht aus, lediglich eine Datenschutzerklärung bereitzustellen. Betreiber sollten prüfen, welche Daten tatsächlich erhoben werden, warum die Verarbeitung erforderlich ist und auf welcher Rechtsgrundlage sie erfolgt. Zu den typischen Aufgaben gehören:

  • Datenschutzerklärung: Besucher müssen verständlich darüber informiert werden, welche Daten verarbeitet werden, zu welchen Zwecken und wie lange sie gespeichert bleiben.
  • Cookies und ähnliche Technologien: Nicht notwendige Technologien dürfen häufig erst nach einer wirksamen Einwilligung eingesetzt werden. Die Auswahl sollte freiwillig und nachvollziehbar sein.
  • Kontakt- und Bestellformulare: Es sollten nur die Daten abgefragt werden, die für den jeweiligen Zweck erforderlich sind.
  • Auftragsverarbeitung: Werden externe Dienstleister eingesetzt, etwa für Hosting, Newsletter oder Zahlungsabwicklung, müssen die datenschutzrechtlichen Rollen und Vereinbarungen geprüft werden.
  • Datensicherheit: Geeignete technische und organisatorische Maßnahmen sollen Daten vor Verlust, unbefugtem Zugriff und Missbrauch schützen.

Einwilligung, Rechtsgrundlage und Transparenz

Eine Einwilligung ist nicht für jede Verarbeitung erforderlich. Je nach Situation kann eine andere Rechtsgrundlage einschlägig sein, zum Beispiel die Erfüllung eines Vertrags oder ein berechtigtes Interesse. Entscheidend ist, den konkreten Zweck zu prüfen und die passende Rechtsgrundlage zu bestimmen.

Wenn eine Einwilligung benötigt wird, muss sie freiwillig, informiert und eindeutig erfolgen. Nutzerinnen und Nutzer sollten außerdem erfahren, wie sie ihre Einwilligung widerrufen können. Eine verständliche Sprache und eine leicht zugängliche Datenschutzerklärung tragen dazu bei, Vertrauen zu schaffen.

Rechte betroffener Personen

Die DSGVO räumt betroffenen Personen verschiedene Rechte ein. Dazu zählen unter bestimmten Voraussetzungen das Recht auf Auskunft, Berichtigung und Löschung sowie das Recht auf Einschränkung der Verarbeitung. Auch Widerspruch und Datenübertragbarkeit können relevant sein. Unternehmen sollten festlegen, wie Anfragen entgegengenommen und fristgerecht bearbeitet werden.

Datenschutz als fortlaufende Aufgabe

Datenschutz ist keine einmalige Maßnahme. Websites verändern sich, neue Dienste kommen hinzu und rechtliche Anforderungen können sich weiterentwickeln. Deshalb empfiehlt es sich, eingesetzte Tools, Formulare, Cookies und Dienstleister regelmäßig zu überprüfen. Eine aktuelle Dokumentation hilft dabei, den Überblick über Verarbeitungstätigkeiten und Zuständigkeiten zu behalten.

Fazit

eRecht und Datenschutz gehören bei digitalen Angeboten eng zusammen. Wer Daten transparent und zweckgebunden verarbeitet, erforderliche Einwilligungen korrekt einholt und angemessene Sicherheitsmaßnahmen umsetzt, schafft eine bessere Grundlage für einen verantwortungsvollen Onlineauftritt. Die konkreten Pflichten hängen jedoch vom jeweiligen Angebot und den eingesetzten Technologien ab. Bei individuellen Rechtsfragen kann eine qualifizierte rechtliche Beratung sinnvoll sein.


eRecht Datenschutz: 6 Vorteile für Datenschutz, Vertrauen und Rechtssicherheit

  1. Schützt personenbezogene Daten.
  2. Stärkt das Vertrauen der Kundschaft.
  3. Macht Datenschutzpflichten verständlicher.
  4. Hilft, Risiken frühzeitig zu erkennen.
  5. Fördert transparente Datenverarbeitung.
  6. Unterstützt einen rechtssicheren Onlineauftritt.


Datenschutz im E-Recht: Komplexe Vorschriften, rechtliche Risiken und hoher Aufwand

  1. Die Datenschutzvorschriften sind komplex und ändern sich regelmäßig.
  2. Fehler bei Einwilligungen oder Datenschutzhinweisen können rechtliche Folgen haben.
  3. Die Umsetzung geeigneter Datenschutzmaßnahmen kostet Zeit und Ressourcen.

Schützt personenbezogene Daten.

Ein wichtiger Vorteil von eRecht und Datenschutz ist der Schutz personenbezogener Daten. Klare Regeln helfen dabei, Informationen wie Namen, Kontaktdaten oder Zahlungsangaben vor unbefugtem Zugriff und missbräuchlicher Verwendung zu bewahren. So behalten Menschen mehr Kontrolle über ihre Daten, während Unternehmen Vertrauen schaffen und verantwortungsvoll mit sensiblen Informationen umgehen können.

Stärkt das Vertrauen der Kundschaft.

Ein sorgfältiger Umgang mit personenbezogenen Daten stärkt das Vertrauen der Kundschaft. Wenn ein Unternehmen transparent erklärt, welche Informationen es erhebt und wie es diese schützt, fühlen sich Kundinnen und Kunden ernst genommen und sicherer. Das kann die Bereitschaft erhöhen, digitale Angebote zu nutzen und langfristige Kundenbeziehungen aufzubauen.

Macht Datenschutzpflichten verständlicher.

Ein großer Vorteil von eRecht Datenschutz ist, dass komplexe Datenschutzpflichten verständlicher werden. Klare Informationen und praktische Erklärungen helfen Unternehmen dabei, ihre Aufgaben besser einzuordnen und passende Maßnahmen für den Umgang mit personenbezogenen Daten zu erkennen. So fällt es leichter, Anforderungen wie Informationspflichten, Einwilligungen und den Schutz sensibler Daten im Arbeitsalltag zu berücksichtigen.

Hilft, Risiken frühzeitig zu erkennen.

Ein wichtiger Vorteil von eRecht-Datenschutz ist, dass mögliche Risiken frühzeitig erkannt werden können. Durch die regelmäßige Prüfung digitaler Prozesse, eingesetzter Tools und der Verarbeitung personenbezogener Daten lassen sich Schwachstellen und mögliche Verstöße rechtzeitig aufdecken. So können passende Maßnahmen ergriffen werden, bevor daraus Datenschutzprobleme, Vertrauensverluste oder rechtliche Konsequenzen entstehen.

Fördert transparente Datenverarbeitung.

Ein wesentlicher Vorteil von eRecht und Datenschutz ist, dass sie eine transparente Datenverarbeitung fördern. Unternehmen müssen verständlich offenlegen, welche personenbezogenen Daten sie erheben, zu welchem Zweck sie diese nutzen und wie lange sie gespeichert werden. So können Nutzerinnen und Nutzer besser nachvollziehen, was mit ihren Informationen geschieht, und ihre Datenschutzrechte gezielter wahrnehmen. Diese Offenheit stärkt Vertrauen und unterstützt einen verantwortungsvollen Umgang mit Daten.

Unterstützt einen rechtssicheren Onlineauftritt.

Ein großer Vorteil von eRecht und Datenschutz ist, dass sie einen rechtssicheren Onlineauftritt unterstützen. Wer Informationspflichten, Datenschutzvorgaben und die Regeln für Cookies und digitale Dienste berücksichtigt, schafft klare Abläufe und reduziert das Risiko rechtlicher Probleme. Zugleich wissen Besucherinnen und Besucher besser, wie ihre Daten verwendet werden – das stärkt Transparenz und Vertrauen.

Die Datenschutzvorschriften sind komplex und ändern sich regelmäßig.

Ein Nachteil des eRechts im Bereich Datenschutz ist, dass die Vorschriften komplex sind und sich regelmäßig ändern. Unternehmen müssen daher laufend prüfen, ob ihre Datenschutzerklärungen, Einwilligungen, Prozesse und technischen Maßnahmen noch den geltenden Anforderungen entsprechen. Das kann Zeit und Kosten verursachen und ist besonders für kleinere Betriebe eine Herausforderung. Wird eine Neuerung übersehen oder falsch umgesetzt, drohen zudem rechtliche Risiken.

Fehler bei Einwilligungen oder Datenschutzhinweisen können rechtliche Folgen haben.

Fehler bei Einwilligungen oder Datenschutzhinweisen können für Unternehmen rechtliche Folgen haben. Sind Informationen unvollständig oder unverständlich, oder wird eine erforderliche Einwilligung nicht wirksam eingeholt, kann dies zu Beschwerden, behördlichen Maßnahmen oder Bußgeldern führen. Deshalb sollten Datenschutzhinweise sorgfältig erstellt und regelmäßig überprüft werden.

Die Umsetzung geeigneter Datenschutzmaßnahmen kostet Zeit und Ressourcen.

Die Umsetzung geeigneter Datenschutzmaßnahmen kann für Unternehmen zeit- und ressourcenintensiv sein. Prozesse müssen geprüft, technische Schutzmaßnahmen eingerichtet und Mitarbeitende geschult werden. Hinzu kommen laufende Aufgaben wie die Aktualisierung von Datenschutzhinweisen und die Überprüfung eingesetzter Dienstleister. Besonders für kleinere Unternehmen kann es eine Herausforderung sein, dafür ausreichend Personal, Fachwissen und Budget bereitzustellen.

Meur Media und Datenschutz: Was Nutzerinnen und Nutzer wissen sollten

Datenschutz ist ein wichtiger Bestandteil jeder digitalen Kommunikation. Wenn Nutzerinnen und Nutzer die Website oder Angebote von Meur Media besuchen, können personenbezogene Daten verarbeitet werden – zum Beispiel dann, wenn sie ein Kontaktformular ausfüllen, einen Newsletter abonnieren oder mit eingebetteten Inhalten interagieren. Welche Daten dabei tatsächlich erhoben werden und zu welchem Zweck, sollte in der Datenschutzerklärung des jeweiligen Angebots nachvollziehbar beschrieben sein.

Welche Daten können verarbeitet werden?

Je nach den Funktionen einer Website können unterschiedliche Informationen anfallen. Dazu gehören Angaben, die Nutzerinnen und Nutzer selbst übermitteln, etwa Name, E-Mail-Adresse oder Nachrichtentext. Beim Aufruf einer Website können außerdem technische Informationen verarbeitet werden, beispielsweise IP-Adresse, Zeitpunkt des Zugriffs, Browsertyp und aufgerufene Seiten. Ob und in welchem Umfang dies bei Meur Media geschieht, ist den offiziellen Datenschutzhinweisen zu entnehmen.

Transparenz und Zweckbindung

Eine verständliche Datenschutzerklärung erläutert, wer für die Verarbeitung verantwortlich ist, welche Daten verarbeitet werden und aus welchen Gründen dies geschieht. Sie sollte außerdem Angaben zu Rechtsgrundlagen, Speicherdauer und möglichen Empfängern der Daten enthalten. Werden externe Dienste eingesetzt – etwa für Reichweitenmessung, Videos oder soziale Medien –, sollten diese ebenfalls verständlich aufgeführt werden.

Cookies und externe Dienste

Cookies und ähnliche Technologien können beispielsweise dazu dienen, grundlegende Funktionen bereitzustellen oder Einstellungen zu speichern. Analyse- und Marketingtechnologien können zusätzliche Daten erfassen. Ob solche Technologien verwendet werden und ob dafür eine Einwilligung erforderlich ist, hängt von ihrer konkreten Ausgestaltung ab. Nutzerinnen und Nutzer sollten die Cookie-Einstellungen und Hinweise von Meur Media prüfen, um zu erfahren, welche Möglichkeiten zur Auswahl oder zum Widerruf angeboten werden.

Rechte betroffener Personen

Nach der Datenschutz-Grundverordnung haben betroffene Personen – unter bestimmten Voraussetzungen – unter anderem das Recht auf Auskunft, Berichtigung und Löschung ihrer personenbezogenen Daten. Auch eine Einschränkung der Verarbeitung, ein Widerspruch oder eine Datenübertragbarkeit kann in Betracht kommen. Für Fragen oder Anliegen sollte der in der Datenschutzerklärung genannte Kontakt genutzt werden. Außerdem besteht grundsätzlich das Recht, sich bei einer zuständigen Datenschutzaufsichtsbehörde zu beschweren.

So können Sie Ihre Daten besser schützen

  • Lesen Sie die Datenschutzerklärung und die Hinweise zu Cookies, bevor Sie persönliche Angaben machen.
  • Übermitteln Sie nur Informationen, die für den jeweiligen Zweck erforderlich sind.
  • Prüfen Sie bei externen Inhalten, ob Daten an Drittanbieter weitergegeben werden.
  • Nutzen Sie die Kontaktmöglichkeiten in den offiziellen Datenschutzhinweisen, wenn Sie Auskunft wünschen oder Ihre Rechte ausüben möchten.

Fazit

Ein sorgfältiger Umgang mit personenbezogenen Daten setzt klare Informationen und nachvollziehbare Wahlmöglichkeiten voraus. Wer wissen möchte, wie Meur Media Daten verarbeitet, sollte die aktuelle Datenschutzerklärung des jeweiligen Angebots heranziehen. Dort finden sich die verbindlichen Angaben zu Verantwortlichkeit, Verarbeitungszwecken, eingesetzten Diensten und den Rechten der Nutzerinnen und Nutzer.


Häufig gestellte Fragen zum Datenschutz bei Meur Media

  1. Welche personenbezogenen Daten verarbeitet Meur Media?
  2. Zu welchen Zwecken verarbeitet Meur Media meine Daten?
  3. Verwendet Meur Media Cookies oder Tracking-Technologien?
  4. Gibt Meur Media personenbezogene Daten an Dritte weiter?
  5. Wie kann ich Auskunft über meine bei Meur Media gespeicherten Daten erhalten oder deren Löschung beantragen?
  6. Wie kann ich der Datenverarbeitung durch Meur Media widersprechen oder meine Einwilligung widerrufen?

Welche personenbezogenen Daten verarbeitet Meur Media?

Welche personenbezogenen Daten Meur Media verarbeitet, hängt davon ab, wie Sie die Website oder die angebotenen Dienste nutzen. Dazu können Angaben gehören, die Sie selbst übermitteln, etwa Name, E-Mail-Adresse und Inhalt Ihrer Nachricht. Beim Besuch der Website können außerdem technische Nutzungsdaten wie IP-Adresse, Zeitpunkt des Zugriffs, Browsertyp und aufgerufene Seiten verarbeitet werden. Welche Daten im Einzelnen erhoben werden, zu welchen Zwecken und wie lange sie gespeichert bleiben, erfahren Sie in der aktuellen Datenschutzerklärung von Meur Media.

Zu welchen Zwecken verarbeitet Meur Media meine Daten?

Meur Media verarbeitet personenbezogene Daten zu den Zwecken, die in der Datenschutzerklärung des jeweiligen Angebots erläutert werden. Je nach Ihrer Nutzung kann dies beispielsweise die Bereitstellung und Sicherheit der Website, die Beantwortung von Anfragen, die Abwicklung angeforderter Leistungen sowie – sofern eingesetzt und rechtlich zulässig – die Reichweitenmessung oder Personalisierung von Inhalten umfassen. Welche Zwecke im Einzelfall gelten, welche Rechtsgrundlage herangezogen wird und wie lange Daten gespeichert bleiben, erfahren Sie in den aktuellen Datenschutzhinweisen von Meur Media.

Verwendet Meur Media Cookies oder Tracking-Technologien?

Ob Meur Media Cookies oder andere Tracking-Technologien verwendet, hängt von den Funktionen der jeweiligen Website ab. Technisch notwendige Cookies können für den Betrieb erforderlich sein; Analyse- oder Marketingtechnologien können zusätzliche Informationen erfassen und gegebenenfalls eine Einwilligung erfordern. Welche Technologien konkret eingesetzt werden und wie sich Einstellungen ändern oder Einwilligungen widerrufen lassen, erfahren Sie in der Datenschutzerklärung und den Cookie-Einstellungen von Meur Media.

Gibt Meur Media personenbezogene Daten an Dritte weiter?

Ob Meur Media personenbezogene Daten an Dritte weitergibt, hängt davon ab, welche Dienste genutzt werden und welche Angaben Sie übermitteln. Eine Weitergabe kann beispielsweise an technische Dienstleister erfolgen, die Meur Media bei Hosting oder dem Betrieb der Website unterstützen, oder wenn gesetzliche Pflichten dies erfordern. Welche Empfänger betroffen sind und zu welchen Zwecken Daten verarbeitet werden, sollte in der aktuellen Datenschutzerklärung von Meur Media erläutert sein.

Wie kann ich Auskunft über meine bei Meur Media gespeicherten Daten erhalten oder deren Löschung beantragen?

Um Auskunft über die bei Meur Media gespeicherten personenbezogenen Daten zu erhalten oder deren Löschung zu beantragen, wenden Sie sich an die in der Datenschutzerklärung angegebenen Kontaktdaten. Beschreiben Sie Ihr Anliegen möglichst konkret und geben Sie an, welche Daten oder welcher Kontakt betroffen sind. Meur Media kann Sie bitten, Ihre Identität nachzuweisen, damit Ihre Daten vor unbefugtem Zugriff geschützt sind. Bitte beachten Sie, dass eine Löschung nicht in jedem Fall sofort oder vollständig möglich ist, etwa wenn gesetzliche Aufbewahrungspflichten entgegenstehen.

Wie kann ich der Datenverarbeitung durch Meur Media widersprechen oder meine Einwilligung widerrufen?

Sie können einer Datenverarbeitung, die auf berechtigtem Interesse beruht, aus Gründen, die sich aus Ihrer besonderen Situation ergeben, widersprechen. Eine erteilte Einwilligung können Sie jederzeit mit Wirkung für die Zukunft widerrufen; die Rechtmäßigkeit der Verarbeitung bis zum Widerruf bleibt davon unberührt. Nutzen Sie dafür die in der Datenschutzerklärung von Meur Media genannten Kontaktmöglichkeiten oder – bei Cookies und ähnlichen Technologien – die verfügbaren Datenschutz- bzw. Cookie-Einstellungen. In Ihrer Nachricht sollten Sie angeben, auf welche Verarbeitung sich Ihr Anliegen bezieht.

Microsoft Forms und Datenschutz: Was Sie wissen sollten

Microsoft Forms ist ein Online-Dienst zum Erstellen von Umfragen, Quizzen und Formularen. Die Nutzung ist unkompliziert – doch sobald persönliche oder vertrauliche Angaben abgefragt werden, sollte der Datenschutz mitgedacht werden. Entscheidend ist nicht nur, welche Fragen ein Formular enthält, sondern auch, wer darauf zugreifen kann, wie Antworten gespeichert werden und wie lange sie aufbewahrt bleiben.

Welche Daten werden bei Microsoft Forms verarbeitet?

Je nach Formular und Kontotyp können unterschiedliche Daten anfallen. Dazu gehören beispielsweise:

  • Antworten, die Teilnehmende in ein Formular eintragen
  • Name oder E-Mail-Adresse, sofern diese erfasst oder mit der Antwort verknüpft werden
  • technische Informationen, die bei der Nutzung des Dienstes verarbeitet werden
  • hochgeladene Dateien, wenn das Formular eine Upload-Funktion enthält

Welche Informationen Microsoft verarbeitet und wo sie gespeichert werden, kann unter anderem vom verwendeten Konto, den Einstellungen und dem Microsoft-365-Vertrag der Organisation abhängen. Prüfen Sie deshalb die für Ihr Konto und Ihren Mandanten geltenden Microsoft-Datenschutzinformationen und Vertragsbedingungen.

Antworten anonym oder mit Namen erfassen

Bei Formularen für Arbeit oder Schule können Organisatorinnen und Organisatoren – abhängig von Kontotyp und Einstellungen – festlegen, wer antworten darf und ob Namen erfasst werden. Bei einer anonymen Umfrage sollte überprüft werden, dass keine identifizierenden Angaben abgefragt werden und die gewählten Einstellungen tatsächlich keine Identifizierung ermöglichen.

Beachten Sie: Auch ohne Namensfeld können Antworten unter Umständen Rückschlüsse auf einzelne Personen zulassen, etwa bei sehr kleinen Gruppen oder durch die Kombination mehrerer Angaben. Versprechen Sie daher keine vollständige Anonymität, wenn eine Identifizierung nicht zuverlässig ausgeschlossen werden kann.

Wer kann die Antworten sehen?

Die erstellende Person und gegebenenfalls weitere Personen mit Bearbeitungsrechten können auf die Formulare und Ergebnisse zugreifen. Teilen Sie Formulare und Auswertungen deshalb nur mit den Personen, die diese tatsächlich benötigen. Prüfen Sie insbesondere:

  • ob ein Formular nur für Personen aus der eigenen Organisation oder auch für externe Teilnehmende geöffnet ist
  • wer das Formular bearbeiten darf
  • wer die Antworten einsehen oder exportieren kann
  • ob heruntergeladene Tabellen oder Berichte zusätzlich geschützt werden müssen

Ein geteilter Link kann einem größeren Personenkreis Zugang ermöglichen, als beabsichtigt. Kontrollieren Sie die Freigabeeinstellungen vor dem Versand und entfernen Sie nicht mehr benötigte Zugriffsrechte.

Microsoft Forms und die DSGVO

Die Nutzung von Microsoft Forms ist nicht automatisch datenschutzkonform oder datenschutzwidrig. Organisationen müssen prüfen, ob der konkrete Einsatz den geltenden Datenschutzanforderungen entspricht. Dazu gehören insbesondere ein klarer Zweck, eine passende Rechtsgrundlage, transparente Informationen für betroffene Personen und eine angemessene Begrenzung der erhobenen Daten.

Im beruflichen oder institutionellen Umfeld ist regelmäßig die Organisation für die datenschutzrechtliche Bewertung verantwortlich. Sie sollte außerdem prüfen, welche vertraglichen Regelungen mit Microsoft gelten, welche Verwaltungs- und Sicherheitsfunktionen verfügbar sind und ob eine Datenschutz-Folgenabschätzung erforderlich sein könnte. Bei sensiblen Daten oder Unsicherheit empfiehlt sich die Abstimmung mit der oder dem Datenschutzbeauftragten.

Praktische Maßnahmen für mehr Datenschutz

  • Nur notwendige Angaben erheben: Fragen Sie keine Daten ab, die für den Zweck des Formulars nicht erforderlich sind.
  • Teilnehmende informieren: Erklären Sie, warum Sie die Daten erheben, wer sie erhält und wie lange sie gespeichert werden.
  • Zugriffe begrenzen: Geben Sie Bearbeitungs- und Auswertungsrechte nur an einen kleinen, zuständigen Personenkreis.
  • Speicherdauer festlegen: Löschen Sie Antworten, sobald sie für den angegebenen Zweck nicht mehr benötigt werden – unter Berücksichtigung möglicher Aufbewahrungspflichten.
  • Besondere Daten vermeiden: Erheben Sie Gesundheitsdaten, Angaben zu Kindern oder andere sensible Informationen nur nach sorgfältiger Prüfung der Rechtsgrundlage und Schutzmaßnahmen.
  • Ergebnisse sicher weiterverarbeiten: Behandeln Sie exportierte Dateien und Auswertungen mit denselben Schutzmaßnahmen wie die ursprünglichen Antworten.
  • Einstellungen regelmäßig prüfen: Funktionen und Verwaltungsoptionen können sich je nach Konto und Microsoft-Konfiguration unterscheiden.

Fazit

Microsoft Forms kann für Umfragen und Datenerhebungen praktisch sein. Datenschutzgerechte Nutzung beginnt jedoch bei der Gestaltung des Formulars: Erheben Sie so wenig wie möglich, informieren Sie die Teilnehmenden verständlich und kontrollieren Sie sorgfältig, wer auf Antworten zugreifen kann. Für Organisationen sollten außerdem die geltenden Microsoft-Vertragsbedingungen, interne Richtlinien und die Anforderungen der DSGVO geprüft werden.


Häufig gestellte Fragen zum Datenschutz bei Microsoft Forms: Anonymität und DSGVO-Konformität

  1. Ist Forms Office anonym?
  2. Ist Microsoft Forms immer anonym?
  3. Ist Microsoft Dsgvo konform?
  4. Ist Microsoft Forms datenschutzkonform?
  5. Wie sicher sind MS Forms für die Erfassung personenbezogener Daten?
  6. Ist Google Forms datenschutzkonform?
  7. Sind Office Forms anonym?

Ist Forms Office anonym?

Microsoft Forms ist nicht automatisch anonym. Ob Antworten einer Person zugeordnet werden können, hängt von den Formulareinstellungen ab: Bei Antworten innerhalb einer Organisation kann die erfassende Person die Namensaufzeichnung deaktivieren; bei externen Antworten werden Namen normalerweise nicht automatisch erfasst. Allerdings können Antworten durch abgefragte Angaben oder den Kontext Rückschlüsse auf Teilnehmende erlauben. Prüfen Sie daher vor dem Teilen die Einstellungen und versprechen Sie Anonymität nur, wenn eine Identifizierung tatsächlich ausgeschlossen ist.

Ist Microsoft Forms immer anonym?

Nein, Microsoft Forms ist nicht grundsätzlich anonym. Ob Namen oder E-Mail-Adressen erfasst werden, hängt unter anderem von den Formulareinstellungen und dem verwendeten Microsoft-Konto ab. Auch wenn keine direkten Identifikationsdaten abgefragt werden, können Antworten durch ihre Inhalte oder den kleinen Kreis der Teilnehmenden Rückschlüsse auf einzelne Personen zulassen. Prüfen Sie daher vor dem Versand die Einstellungen zur Erfassung von Namen und informieren Sie Teilnehmende transparent darüber, welche Daten gespeichert und wer sie einsehen kann.

Ist Microsoft Dsgvo konform?

Microsoft bietet für viele seiner Dienste vertragliche und technische Maßnahmen zur Unterstützung der DSGVO an; daraus folgt jedoch nicht automatisch, dass jede Nutzung von Microsoft Forms DSGVO-konform ist. Das hängt unter anderem davon ab, welche Daten erhoben werden, wie Formulare und Zugriffsrechte konfiguriert sind, welche Vertragsbedingungen für das verwendete Konto gelten und wie lange Antworten gespeichert werden. Unternehmen und andere Organisationen müssen den konkreten Einsatz daher selbst prüfen, Betroffene transparent informieren und bei Bedarf ihre Datenschutzbeauftragten einbeziehen.

Ist Microsoft Forms datenschutzkonform?

Ob Microsoft Forms datenschutzkonform genutzt werden kann, hängt vom konkreten Einsatz, den Kontoeinstellungen und den geltenden Vertragsbedingungen ab. Der Dienst ist nicht automatisch datenschutzkonform oder -widrig: Verantwortliche sollten unter anderem Zweck und Rechtsgrundlage der Datenerhebung prüfen, nur erforderliche Angaben abfragen, Teilnehmende transparent informieren und Zugriffsrechte sowie Speicherdauer begrenzen. Bei sensiblen Daten oder Unsicherheit empfiehlt sich eine Prüfung durch die Datenschutzbeauftragten der Organisation.

Wie sicher sind MS Forms für die Erfassung personenbezogener Daten?

Microsoft Forms kann für die Erfassung personenbezogener Daten eingesetzt werden, doch die Sicherheit hängt von den gewählten Einstellungen, dem verwendeten Microsoft-Konto und den Schutzmaßnahmen der Organisation ab. Beschränken Sie den Zugriff auf Formulare und Antworten, erheben Sie nur die unbedingt benötigten Daten und informieren Sie die Teilnehmenden transparent über Zweck, Nutzung und Speicherdauer. Bei sensiblen Angaben sollte vorab geprüft werden, ob der Einsatz den internen Sicherheitsvorgaben und den Anforderungen der DSGVO entspricht.

Ist Google Forms datenschutzkonform?

Ob Google Forms datenschutzkonform genutzt werden kann, hängt vom konkreten Einsatz und den gewählten Einstellungen ab – der Dienst ist nicht automatisch DSGVO-konform oder -widrig. Verantwortliche sollten unter anderem eine passende Rechtsgrundlage festlegen, nur erforderliche Daten erheben, Teilnehmende transparent informieren, Zugriffs- und Speichereinstellungen prüfen und die geltenden Vertragsbedingungen zur Auftragsverarbeitung sowie mögliche Datenübermittlungen in Drittländer berücksichtigen. Bei sensiblen Daten oder Unsicherheit empfiehlt sich eine Prüfung durch die Datenschutzbeauftragte oder den Datenschutzbeauftragten.

Sind Office Forms anonym?

Ob Office Forms anonym ist, hängt von den Einstellungen und der Art des Kontos ab. Bei Formularen für Personen innerhalb einer Organisation kann die Option zur Namensaufzeichnung aktiviert sein; bei externen Antworten lassen sich Formulare häufig ohne Namensangabe ausfüllen. Anonymität ist jedoch nicht automatisch garantiert: Pflichtfelder, abgefragte Details oder kleine Teilnehmergruppen können Rückschlüsse auf einzelne Personen ermöglichen. Prüfen Sie daher vor dem Versand die Einstellungen zur Antworterfassung und informieren Sie Teilnehmende transparent darüber, welche Daten gespeichert werden.

Microsoft und die DSGVO: Was Unternehmen wissen sollten

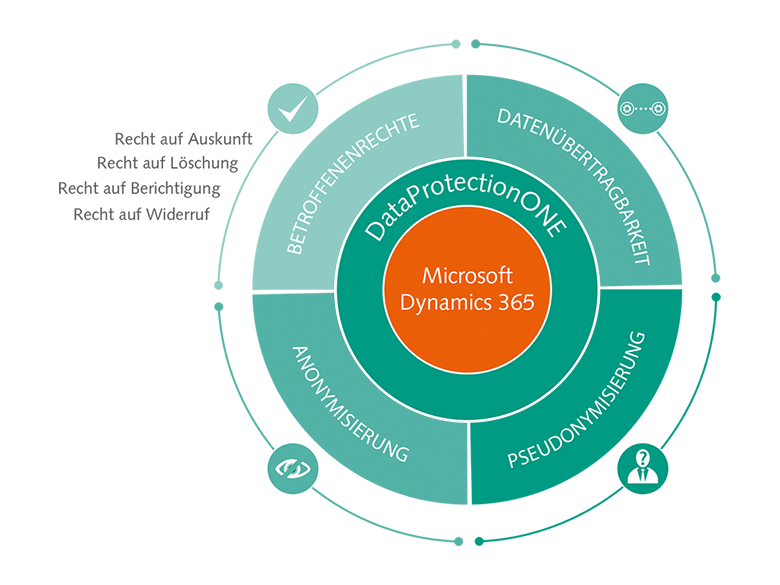
Microsoft-Dienste wie Microsoft 365, Azure, Dynamics 365 und Teams gehören in vielen Unternehmen zum Arbeitsalltag. Wer diese Angebote nutzt, verarbeitet häufig personenbezogene Daten – etwa Namen, E-Mail-Adressen, Kommunikationsinhalte oder Beschäftigtendaten. Deshalb stellt sich die Frage: Wie lassen sich Microsoft-Dienste im Einklang mit der Datenschutz-Grundverordnung (DSGVO) einsetzen?

Die kurze Antwort lautet: Microsoft stellt Vertragsbedingungen, Sicherheitsfunktionen und Informationen zum Datenschutz bereit. Die Nutzung eines Dienstes macht ein Unternehmen jedoch nicht automatisch DSGVO-konform. Dafür müssen Microsoft und der Kunde jeweils ihre eigenen datenschutzrechtlichen Pflichten erfüllen.

Wer ist für die Daten verantwortlich?

Die datenschutzrechtliche Rolle hängt davon ab, wer über Zweck und Mittel der jeweiligen Verarbeitung entscheidet. Im typischen Unternehmenseinsatz gilt häufig:

  • Das Unternehmen ist Verantwortlicher, wenn es bestimmt, warum und wie personenbezogene Daten verarbeitet werden – beispielsweise bei der Nutzung von Microsoft 365 für die interne Kommunikation.
  • Microsoft ist Auftragsverarbeiter, soweit Microsoft Daten im Auftrag des Unternehmens verarbeitet. In diesem Fall ist ein Vertrag zur Auftragsverarbeitung erforderlich.
  • Microsoft kann für bestimmte Verarbeitungen selbst Verantwortlicher sein, etwa wenn es Daten für eigene Zwecke verarbeitet. Welche Rolle gilt, hängt vom konkreten Dienst und Verarbeitungsvorgang ab.

Unternehmen sollten daher nicht pauschal von einer einzigen Rolle ausgehen, sondern die Vertragsunterlagen und Datenschutzinformationen für die tatsächlich genutzten Dienste prüfen.

Vertrag zur Auftragsverarbeitung

Artikel 28 DSGVO verlangt einen Vertrag zur Auftragsverarbeitung, wenn ein Dienstleister personenbezogene Daten im Auftrag eines Unternehmens verarbeitet. Microsoft stellt entsprechende Datenschutz- und Vertragsbedingungen für seine Cloud-Dienste bereit. Diese enthalten unter anderem Regelungen zu Verarbeitung, Sicherheit, Unterauftragsverarbeitern und Unterstützung bei bestimmten Datenschutzpflichten.

Vor der Nutzung sollte geprüft werden, welche Bedingungen für das jeweilige Produkt und den konkreten Vertrag gelten. Dazu gehören auch Informationen über Unterauftragsverarbeiter, Datenlöschung und die Unterstützung bei Anfragen betroffener Personen. Eine Vertragsklausel allein ersetzt allerdings keine eigene Prüfung der Verarbeitung.

Wo werden Microsoft-Daten verarbeitet?

Der Speicher- und Verarbeitungsort kann je nach Dienst, Mandantenkonfiguration, Vertrag und Art der Daten unterschiedlich sein. Microsoft bietet für bestimmte kommerzielle Cloud-Dienste eine sogenannte EU Data Boundary an. Sie soll die Speicherung und Verarbeitung bestimmter Kundendaten sowie bestimmter personenbezogener Daten innerhalb der Europäischen Union und der Europäischen Freihandelsassoziation ermöglichen. Umfang und Ausnahmen unterscheiden sich jedoch nach Dienst und Datenkategorie.

Eine EU-Datenregion bedeutet nicht automatisch, dass keinerlei Daten außerhalb der EU verarbeitet oder von dort aus eingesehen werden. Auch Support, Sicherheits- und Betriebsprozesse können besondere Regelungen haben. Unternehmen sollten deshalb die aktuellen Produktinformationen und Vertragsbedingungen prüfen und festhalten, welche Daten wohin übermittelt werden.

Datenübermittlungen in Drittländer

Bei Übermittlungen personenbezogener Daten außerhalb des Europäischen Wirtschaftsraums gelten die Vorgaben der DSGVO, insbesondere die Artikel 44 bis 49. Je nach Situation können beispielsweise ein Angemessenheitsbeschluss, Standardvertragsklauseln und zusätzliche Schutzmaßnahmen relevant sein.

Unternehmen sollten nicht allein auf allgemeine Aussagen zur Cloud oder zum Serverstandort vertrauen. Erforderlich ist eine Bewertung des konkreten Datenflusses: Welche Daten werden übertragen, zu welchem Zweck, durch wen und auf welcher rechtlichen Grundlage? Dabei sind auch mögliche Zugriffe durch Supportpersonal und Unterauftragsverarbeiter zu berücksichtigen.

Sicherheit und Verantwortlichkeit

Microsoft beschreibt technische und organisatorische Sicherheitsmaßnahmen für seine Dienste, etwa Funktionen für Identitäts- und Zugriffsverwaltung, Verschlüsselung, Protokollierung und Bedrohungserkennung. Welche Funktionen verfügbar sind, hängt vom Produkt und Lizenzmodell ab.

Die Verantwortung ist dabei geteilt: Microsoft schützt die Infrastruktur und erbringt den jeweiligen Dienst; das Unternehmen bleibt unter anderem für seine Nutzerkonten, Berechtigungen, Gerätesicherheit, Einstellungen und die Auswahl der gespeicherten Daten verantwortlich. Unzureichend konfigurierte Zugänge oder zu weitreichende Freigaben können daher trotz vorhandener Cloud-Sicherheitsfunktionen zu Datenschutzrisiken führen.

Praktische Prüfliste für Unternehmen

  • Dienste erfassen: Dokumentieren Sie, welche Microsoft-Produkte genutzt werden und welche personenbezogenen Daten darin verarbeitet werden.
  • Zwecke und Rechtsgrundlagen festlegen: Prüfen Sie, warum die Verarbeitung erforderlich ist und auf welcher Rechtsgrundlage sie erfolgt.
  • Verträge kontrollieren: Prüfen Sie die geltenden Datenschutz- und Auftragsverarbeitungsbedingungen für die jeweiligen Dienste.
  • Datenflüsse bewerten: Klären Sie Speicherorte, mögliche Übermittlungen, Unterauftragsverarbeiter und Supportzugriffe.
  • Einstellungen sicher konfigurieren: Nutzen Sie Mehr-Faktor-Authentifizierung, rollenbasierte Berechtigungen und geeignete Freigabe- und Aufbewahrungsregeln.
  • Datenschutzinformationen aktualisieren: Informieren Sie Beschäftigte und andere betroffene Personen transparent über die relevante Verarbeitung.
  • Risiken dokumentieren: Aktualisieren Sie das Verzeichnis der Verarbeitungstätigkeiten und prüfen Sie, ob eine Datenschutz-Folgenabschätzung erforderlich ist.
  • Löschung und Aufbewahrung regeln: Legen Sie fest, wie lange Daten benötigt werden und wie sie nach Vertragsende oder Ablauf der Aufbewahrungsfrist gelöscht werden.

Fazit

Microsoft-Dienste können im Rahmen der DSGVO eingesetzt werden, wenn die jeweilige Verarbeitung rechtmäßig, transparent und angemessen abgesichert ist. Entscheidend sind nicht nur die Datenschutzversprechen eines Anbieters, sondern auch die konkreten Vertragsbedingungen, der Datenfluss und die Konfiguration im eigenen Unternehmen. Eine sorgfältige Prüfung der genutzten Dienste hilft, Risiken zu erkennen und die datenschutzrechtlichen Pflichten nachvollziehbar zu erfüllen.

Hinweis: Dieser Artikel bietet allgemeine Informationen und ist keine Rechtsberatung. Für verbindliche Bewertungen sollten die aktuellen Microsoft-Vertragsunterlagen sowie die konkreten Prozesse des Unternehmens geprüft werden.


5 Tipps zur Einhaltung der DSGVO mit Microsoft-Diensten

  1. Microsoft-Auftragsverarbeitungsvertrag (AVV) prüfen und abschließen.
  2. Datenstandorte und mögliche Drittlandübermittlungen kontrollieren.
  3. Mehr-Faktor-Authentifizierung für Konten aktivieren.
  4. Zugriffsrechte regelmäßig überprüfen und begrenzen.
  5. Aufbewahrungsfristen festlegen und Löschkonzepte umsetzen.

Microsoft-Auftragsverarbeitungsvertrag (AVV) prüfen und abschließen.

Prüfen und schließen Sie den Microsoft-Auftragsverarbeitungsvertrag (AVV) ab, bevor Sie Microsoft-Dienste zur Verarbeitung personenbezogener Daten einsetzen. Der AVV sollte den Anforderungen des Artikels 28 DSGVO entsprechen und klar regeln, welche Daten zu welchen Zwecken verarbeitet werden, welche Sicherheitsmaßnahmen gelten und wie Microsoft Sie bei Datenschutzanfragen, Sicherheitsvorfällen und der Löschung von Daten unterstützt. Kontrollieren Sie außerdem die geltenden Vertragsbedingungen und Informationen zu Unterauftragsverarbeitern für die konkret genutzten Dienste und bewahren Sie die Dokumentation Ihrer Prüfung auf.

Datenstandorte und mögliche Drittlandübermittlungen kontrollieren.

Kontrollieren Sie bei Microsoft-Diensten, wo personenbezogene Daten gespeichert und verarbeitet werden und ob sie möglicherweise in Drittländer übermittelt werden. Prüfen Sie dafür die aktuellen Vertrags- und Produktinformationen, einschließlich Angaben zu Unterauftragsverarbeitern, Supportzugriffen und möglichen Ausnahmen bei EU-Datenregionen. Dokumentieren Sie die relevanten Datenflüsse und bewerten Sie, welche rechtlichen Garantien und zusätzlichen Schutzmaßnahmen erforderlich sind.

Mehr-Faktor-Authentifizierung für Konten aktivieren.

Aktivieren Sie die Mehr-Faktor-Authentifizierung (MFA) für Microsoft-Konten, um sie zusätzlich zum Passwort abzusichern. Bei der Anmeldung ist dann ein weiterer Nachweis erforderlich, zum Beispiel eine Bestätigung in einer Authenticator-App. So wird es für Unbefugte deutlich schwieriger, auf Konten und darin gespeicherte personenbezogene Daten zuzugreifen – selbst wenn ein Passwort bekannt geworden ist. Richten Sie MFA möglichst für alle Nutzerinnen und Nutzer ein und legen Sie sichere Wiederherstellungsoptionen fest.

Zugriffsrechte regelmäßig überprüfen und begrenzen.

Überprüfen Sie die Zugriffsrechte in Microsoft-Diensten regelmäßig und beschränken Sie sie auf das notwendige Minimum. Beschäftigte sollten nur auf die Daten und Funktionen zugreifen können, die sie für ihre Aufgaben benötigen. Entfernen Sie Berechtigungen, sobald sie nicht mehr erforderlich sind, etwa bei einem Rollenwechsel oder dem Ausscheiden einer Person. So sinkt das Risiko unbefugter Einsicht, versehentlicher Änderungen und Datenschutzverletzungen.

Aufbewahrungsfristen festlegen und Löschkonzepte umsetzen.

Legen Sie für personenbezogene Daten klare Aufbewahrungsfristen fest und dokumentieren Sie, wann und warum Daten gelöscht oder anonymisiert werden. Setzen Sie in den verwendeten Microsoft-Diensten passende Aufbewahrungs- und Löschregeln um und überprüfen Sie regelmäßig, ob diese korrekt funktionieren. So vermeiden Sie, dass Daten länger als erforderlich gespeichert werden, und unterstützen die Einhaltung der DSGVO.

PDF24 und Datenschutz: Was Sie bei der Nutzung beachten sollten

PDF24 bietet verschiedene Werkzeuge zum Erstellen, Bearbeiten und Umwandeln von PDF-Dateien. Dazu gehören Online-Tools im Browser und Programme für den Computer. Für den Datenschutz ist vor allem wichtig, wie Sie ein Werkzeug verwenden: Wird ein Dokument lokal auf Ihrem Gerät verarbeitet oder dafür an einen Online-Dienst übertragen?

Online-Tools und lokale Verarbeitung

Bei einem Online-PDF-Tool wird die Datei in der Regel über das Internet an den Dienst übermittelt, damit die gewünschte Bearbeitung stattfinden kann. Das kann praktisch sein, bedeutet aber, dass Sie vor dem Hochladen prüfen sollten, ob das Dokument vertrauliche oder personenbezogene Angaben enthält.

PDF24 Creator ist ein Desktop-Programm für Windows. Bei Funktionen, die lokal ausgeführt werden, kann die Verarbeitung auf dem eigenen Computer stattfinden, ohne dass die Datei an einen Online-Dienst gesendet werden muss. Welche Funktionen tatsächlich lokal arbeiten und ob einzelne Features eine Internetverbindung benötigen, sollten Sie für Ihre konkrete Version und Nutzung prüfen.

Welche Daten können betroffen sein?

Ein PDF kann mehr enthalten als den sichtbaren Text. Dazu zählen Namen, Adressen, Unterschriften, Kundendaten, Gesundheitsinformationen, Kommentare, Formularangaben oder eingebettete Metadaten. Auch eine scheinbar harmlose Datei kann deshalb vertrauliche Informationen enthalten.

Bei der Nutzung eines Online-Dienstes können neben der Datei technische Nutzungsdaten anfallen, etwa Informationen zur Verbindung oder zum verwendeten Browser. Welche Daten erhoben und wie lange sie gespeichert werden, hängt von den geltenden Datenschutzinformationen des Anbieters und dem jeweiligen Dienst ab.

So nutzen Sie PDF24 datenschutzbewusst

  • Vertrauliche Dateien nicht unüberlegt hochladen: Prüfen Sie vor der Nutzung eines Online-Tools, ob das Dokument sensible oder personenbezogene Daten enthält.
  • Lokale Verarbeitung erwägen: Für vertrauliche Dokumente kann ein lokal installiertes Programm geeigneter sein, sofern die gewünschte Funktion ohne Dateiübertragung arbeitet.
  • Datenschutzinformationen lesen: Informieren Sie sich in den aktuellen Datenschutz- und Nutzungsbedingungen über Verarbeitung, Speicherung und Löschung.
  • Dateien vor dem Teilen bereinigen: Entfernen Sie nicht benötigte Kommentare, Metadaten und persönliche Angaben. Beachten Sie, dass das bloße Überdecken von Text in einem PDF ihn nicht immer dauerhaft entfernt.
  • Arbeitsgeräte absichern: Verwenden Sie aktuelle Software, starke Zugangsdaten und eine verschlüsselte Festplatte, wenn Sie Dokumente lokal bearbeiten.
  • Vorgaben im Unternehmen beachten: Bei Kunden-, Beschäftigten- oder Gesundheitsdaten sollten interne Datenschutzregeln und gegebenenfalls Vorgaben zur Auftragsverarbeitung berücksichtigt werden.

PDF24 im beruflichen Einsatz

Unternehmen und öffentliche Stellen sollten vor der Verarbeitung personenbezogener Daten prüfen, ob die eingesetzte PDF24-Funktion zu ihrem Datenschutzkonzept passt. Dabei spielen unter anderem der Zweck der Verarbeitung, die Art der Daten, die technische Umsetzung und die geltenden vertraglichen Bedingungen eine Rolle. Bei besonders sensiblen Informationen empfiehlt sich eine Prüfung durch die zuständige Datenschutzstelle oder eine fachkundige Beratung.

Fazit

PDF24 kann je nach Werkzeug und Arbeitsweise unterschiedlich genutzt werden. Für den Datenschutz ist entscheidend, ob eine Datei lokal verarbeitet oder an einen Online-Dienst übertragen wird. Prüfen Sie deshalb vor jeder Bearbeitung die gewählte Funktion, die aktuellen Datenschutzinformationen und den Inhalt des Dokuments. So lässt sich besser einschätzen, welche Nutzung für Ihre Dateien angemessen ist.


9 Tipps für den sicheren Umgang mit PDF24 und Datenschutz

  1. Prüfe die Datenschutzhinweise von PDF24 vor der Nutzung.
  2. Lade keine vertraulichen Dokumente in Online-Tools hoch.
  3. Entferne persönliche Daten aus PDFs, wenn sie nicht benötigt werden.
  4. Achte beim Schwärzen darauf, Text dauerhaft zu entfernen.
  5. Nutze für sensible Dateien möglichst eine lokale Anwendung.
  6. Prüfe Berechtigungen und Einstellungen der verwendeten PDF24-App.
  7. Teile bearbeitete PDFs nur mit vertrauenswürdigen Personen.
  8. Lösche temporäre Dateien und Downloads nach der Nutzung.
  9. Verwende starke Passwörter für geschützte PDF-Dateien.

Prüfe die Datenschutzhinweise von PDF24 vor der Nutzung.

Prüfen Sie vor der Nutzung die aktuellen Datenschutzhinweise von PDF24. Dort erfahren Sie, welche Daten bei den jeweiligen Online- und Desktop-Tools verarbeitet werden, ob Dateien übertragen oder gespeichert werden und welche Löschfristen gelten. So können Sie besser einschätzen, ob der gewählte Dienst für Ihr Dokument geeignet ist – insbesondere, wenn es vertrauliche oder personenbezogene Informationen enthält.

Lade keine vertraulichen Dokumente in Online-Tools hoch.

Lade keine vertraulichen Dokumente in Online-Tools hoch, wenn du nicht sicher bist, wie die Dateien verarbeitet und gespeichert werden. PDFs können sensible Angaben wie Namen, Adressen, Unterschriften oder Kundendaten enthalten. Nutze für solche Dateien möglichst ein Programm, das sie lokal auf deinem Gerät verarbeitet, und prüfe vorab die Datenschutzinformationen des jeweiligen Dienstes.

Entferne persönliche Daten aus PDFs, wenn sie nicht benötigt werden.

Entfernen Sie persönliche Daten aus PDFs, wenn sie für den vorgesehenen Zweck nicht benötigt werden. Dazu können beispielsweise Namen, Adressen, Unterschriften, Kommentare oder Metadaten gehören. Prüfen Sie nach der Bearbeitung, ob die Angaben tatsächlich dauerhaft gelöscht wurden: Text lediglich mit einem schwarzen Balken zu überdecken, reicht oft nicht aus, da er sich möglicherweise weiterhin kopieren oder wiederherstellen lässt.

Achte beim Schwärzen darauf, Text dauerhaft zu entfernen.

Achte beim Schwärzen darauf, dass der Text dauerhaft aus dem PDF entfernt wird und nicht nur durch einen schwarzen Balken verdeckt ist. Sonst kann der Inhalt möglicherweise weiterhin kopiert, durchsucht oder durch Entfernen der Abdeckung sichtbar gemacht werden. Verwende in PDF24 eine Funktion zum echten Schwärzen und prüfe anschließend, ob sich der geschwärzte Text weder markieren noch in der Suche finden lässt.

Nutze für sensible Dateien möglichst eine lokale Anwendung.

Nutze für sensible Dateien möglichst eine lokale Anwendung wie PDF24 Creator. So können Dokumente direkt auf deinem Computer verarbeitet werden, ohne sie für die Bearbeitung an einen Online-Dienst hochzuladen. Prüfe dennoch, ob die jeweilige Funktion tatsächlich lokal arbeitet, und beachte die Datenschutz- und Sicherheitseinstellungen deiner Software.

Prüfe Berechtigungen und Einstellungen der verwendeten PDF24-App.

Prüfen Sie regelmäßig die Berechtigungen und Einstellungen der verwendeten PDF24-App. Erlauben Sie nur Zugriffe, die für die gewünschte Funktion erforderlich sind, und kontrollieren Sie beispielsweise, ob die App auf Dateien, Speicher oder Netzwerk zugreifen darf. Achten Sie außerdem auf Datenschutzoptionen und deaktivieren Sie Funktionen, die Sie nicht benötigen. So behalten Sie besser im Blick, welche Daten die App verarbeiten kann.

Teile bearbeitete PDFs nur mit vertrauenswürdigen Personen.

Teile bearbeitete PDFs nur mit vertrauenswürdigen Personen und prüfe vor dem Versand sorgfältig, welche Informationen die Datei enthält. Auch nach der Bearbeitung können vertrauliche Angaben, Kommentare oder Metadaten im Dokument verbleiben. Entferne nicht benötigte Inhalte, schütze die Datei bei Bedarf mit einem Kennwort und versende sie über einen sicheren Kommunikationsweg.

Lösche temporäre Dateien und Downloads nach der Nutzung.

Lösche temporäre Dateien und heruntergeladene PDFs nach der Nutzung, besonders wenn du Dokumente mit personenbezogenen oder vertraulichen Angaben bearbeitet hast. Leere anschließend bei Bedarf auch den Papierkorb und entferne Dateien aus dem Download-Ordner. So verringerst du das Risiko, dass andere Personen auf gemeinsam genutzten Geräten Zugriff auf deine Dokumente erhalten.

Verwende starke Passwörter für geschützte PDF-Dateien.

Verwende starke Passwörter, wenn du PDF-Dateien mit vertraulichen oder personenbezogenen Informationen schützt. Ein gutes Passwort ist lang, schwer zu erraten und besteht idealerweise aus einer zufälligen Kombination verschiedener Wörter, Zahlen und Sonderzeichen. Vermeide leicht erkennbare Angaben wie Namen oder Geburtsdaten und teile das Passwort möglichst über einen separaten, sicheren Kommunikationsweg mit. So erschwerst du Unbefugten den Zugriff auf deine Dokumente.

Newsletter und DSGVO: Was Unternehmen beachten müssen

Ein Newsletter ist eine praktische Möglichkeit, Kundinnen, Kunden und Interessierte über Neuigkeiten, Angebote oder Veranstaltungen zu informieren. Beim Versand werden jedoch personenbezogene Daten verarbeitet – etwa E-Mail-Adressen und gegebenenfalls Namen oder Nutzungsdaten. Deshalb müssen Unternehmen die Anforderungen der Datenschutz-Grundverordnung (DSGVO) und des Wettbewerbsrechts beachten.

Welche Rechtsgrundlage gilt für den Newsletterversand?

In den meisten Fällen ist eine ausdrückliche Einwilligung die passende Rechtsgrundlage für den Versand eines Werbe-Newsletters. Sie muss freiwillig, informiert und eindeutig sein. Eine vorangekreuzte Checkbox oder die bloße Nutzung eines Angebots genügt nicht.

Unter bestimmten Voraussetzungen erlaubt § 7 Absatz 3 des Gesetzes gegen den unlauteren Wettbewerb (UWG) den Versand von Werbung per E-Mail auch ohne eine gesonderte Einwilligung. Das kann beispielsweise für eigene, ähnliche Angebote an bestehende Kundinnen und Kunden gelten. Dafür müssen jedoch alle gesetzlichen Bedingungen erfüllt sein, darunter ein klarer Hinweis auf die jederzeitige Widerspruchsmöglichkeit. Die Ausnahme gilt nicht pauschal für jeden Newsletter.

Einwilligung und Double-Opt-in

Ein Double-Opt-in-Verfahren ist eine bewährte Methode, um die Anmeldung nachzuweisen. Nach der Eingabe der E-Mail-Adresse erhält die Person eine Bestätigungsnachricht und muss den darin enthaltenen Link anklicken. So lässt sich besser belegen, dass die Anmeldung tatsächlich von der Inhaberin oder dem Inhaber der Adresse vorgenommen wurde.

Die DSGVO schreibt nicht ausdrücklich ein bestimmtes Anmeldeverfahren vor. Unternehmen müssen aber nachweisen können, dass eine wirksame Einwilligung vorliegt. Deshalb sollten sie den Anmeldezeitpunkt, den verwendeten Einwilligungstext und die Bestätigung dokumentieren. Die Bestätigungs-E-Mail sollte ausschließlich der Verifizierung dienen und keine Werbung enthalten.

Was muss im Anmeldeformular stehen?

Vor der Anmeldung sollten Interessierte verständlich erfahren, wer den Newsletter versendet und wofür ihre Daten verwendet werden. Die Datenschutzhinweise müssen leicht erreichbar sein. Je nach Gestaltung des Angebots sollten insbesondere folgende Punkte klar sein:

  • welche Daten abgefragt werden und welche davon erforderlich sind,
  • zu welchem Zweck der Newsletter versendet wird,
  • wie häufig ungefähr mit Nachrichten zu rechnen ist,
  • wie die Einwilligung widerrufen werden kann,
  • wo die vollständigen Datenschutzhinweise zu finden sind.

Für den Versand genügt häufig die E-Mail-Adresse. Weitere Angaben, etwa der Name, sollten nur abgefragt werden, wenn sie tatsächlich benötigt werden. Eine Einwilligung für mehrere unterschiedliche Zwecke sollte nicht unnötig gebündelt werden.

Abmeldung und Widerruf einfach machen

Jede Person kann eine Einwilligung jederzeit widerrufen. Der Widerruf muss so einfach sein wie die Erteilung der Einwilligung. Deshalb sollte jede Newsletter-Nachricht einen gut sichtbaren Abmeldelink enthalten. Nach der Abmeldung darf die Adresse nicht weiter für den Newsletterversand genutzt werden.

Es kann sinnvoll sein, einen begrenzten Sperrvermerk aufzubewahren, damit eine abgemeldete Adresse nicht versehentlich erneut in den Verteiler aufgenommen wird. Dafür sollte nur das erforderliche Minimum gespeichert und die Aufbewahrung nachvollziehbar begründet werden.

Newsletter-Dienstleister und Auftragsverarbeitung

Viele Unternehmen nutzen externe Newsletter-Plattformen. Wenn ein Dienstleister personenbezogene Daten im Auftrag verarbeitet, ist in der Regel ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich. Unternehmen sollten außerdem prüfen, welche Daten der Anbieter verarbeitet, wo sie gespeichert werden und welche Unterauftragnehmer beteiligt sind.

Bei einer Übermittlung von Daten in Länder außerhalb des Europäischen Wirtschaftsraums sind zusätzlich die Regeln für internationale Datentransfers zu beachten. Die Auswahl des Anbieters sollte daher nicht allein nach Preis oder Funktionsumfang erfolgen.

Öffnungs- und Klickmessung

Newsletter-Systeme können messen, ob Nachrichten geöffnet oder Links angeklickt werden. Solche Auswertungen können zusätzliche personenbezogene Nutzungsdaten erzeugen. Unternehmen sollten in ihren Datenschutzhinweisen transparent erklären, welche Messungen stattfinden und zu welchen Zwecken sie genutzt werden.

Tracking-Technologien können außerdem Anforderungen des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) auslösen, insbesondere wenn Informationen auf dem Endgerät gespeichert oder aus diesem ausgelesen werden. Ob eine Einwilligung erforderlich ist, hängt von der konkreten Technik und ihrem Einsatz ab. Wer keine individuelle Erfolgsmessung benötigt, kann sie deaktivieren oder auf möglichst datensparsame Statistiken zurückgreifen.

Checkliste für einen datenschutzgerechten Newsletter

  • Eine passende Rechtsgrundlage für den Versand festlegen.
  • Einwilligungen freiwillig, verständlich und nachweisbar einholen.
  • Das Anmeldeverfahren und den Einwilligungstext dokumentieren.
  • Nur erforderliche Daten erheben und die Verarbeitung transparent erklären.
  • Bei externen Versanddiensten die Auftragsverarbeitung und Datenstandorte prüfen.
  • In jeder Nachricht eine einfache Abmeldung ermöglichen.
  • Tracking und Erfolgsmessung datenschutzrechtlich bewerten.
  • Verteiler regelmäßig überprüfen und nicht mehr benötigte Daten löschen.

Fazit

Ein Newsletter lässt sich datenschutzgerecht gestalten, wenn Rechtsgrundlage, Anmeldung, Dokumentation und Abmeldung sorgfältig umgesetzt werden. Besonders wichtig sind eine wirksame Einwilligung, nachvollziehbare Informationen und ein verantwortungsvoller Umgang mit Mess- und Nutzungsdaten. Da die rechtliche Bewertung vom konkreten Angebot und der eingesetzten Technik abhängt, sollten Unternehmen ihre Abläufe bei Bedarf rechtlich prüfen lassen.


Neun Vorteile DSGVO-konformer Newsletter: Vertrauen, Sicherheit und Fairness

  1. DSGVO-konforme Newsletter stärken das Vertrauen.
  2. Einwilligungen sind transparent und nachweisbar.
  3. Double-Opt-in schützt vor falschen Anmeldungen.
  4. Klare Datenschutzhinweise schaffen Orientierung.
  5. Einfache Abmeldungen respektieren die Wahlfreiheit.
  6. Datensparsame Formulare reduzieren Risiken.
  7. Geprüfte Dienstleister erhöhen die Datensicherheit.
  8. Transparente Tracking-Regeln fördern Fairness.
  9. Saubere Prozesse helfen, Vorschriften einzuhalten.


Herausforderungen bei Newslettern im Hinblick auf die DSGVO-Bestimmungen

  1. Einwilligungen müssen korrekt eingeholt und dokumentiert werden.
  2. Double-Opt-in kann den Anmeldeprozess verlängern.
  3. Tracking erfordert zusätzliche Datenschutzprüfungen.
  4. Externe Newsletter-Dienste bringen mehr Aufwand bei der Auftragsverarbeitung.

DSGVO-konforme Newsletter stärken das Vertrauen.

DSGVO-konforme Newsletter stärken das Vertrauen Ihrer Abonnentinnen und Abonnenten. Wenn klar erklärt wird, welche Daten zu welchem Zweck verwendet werden, und eine Anmeldung sowie Abmeldung einfach und transparent möglich sind, fühlen sich Empfängerinnen und Empfänger ernst genommen. Ein sorgfältiger Umgang mit persönlichen Informationen zeigt, dass Datenschutz für Ihr Unternehmen wichtig ist – und schafft eine verlässliche Grundlage für eine langfristige Kundenbeziehung.

Einwilligungen sind transparent und nachweisbar.

Ein wesentlicher Vorteil eines DSGVO-konformen Newsletters ist, dass Einwilligungen transparent eingeholt und nachvollziehbar dokumentiert werden. Abonnentinnen und Abonnenten erfahren klar, wofür ihre E-Mail-Adresse verwendet wird und wie sie sich wieder abmelden können. Unternehmen können zugleich belegen, wann und auf welcher Grundlage eine Anmeldung erfolgt ist. Das schafft Vertrauen und sorgt für klare, verlässliche Abläufe beim Newsletterversand.

Double-Opt-in schützt vor falschen Anmeldungen.

Das Double-Opt-in-Verfahren schützt vor falschen oder versehentlichen Anmeldungen: Nach der Eingabe der E-Mail-Adresse muss die Anmeldung über einen Bestätigungslink ausdrücklich bestätigt werden. So können Unternehmen besser sicherstellen, dass die Adresse tatsächlich der anmeldenden Person gehört, und zugleich dokumentieren, dass die Anmeldung bestätigt wurde. Das stärkt die Qualität des Verteilers und hilft, ungewollte Newsletter zu vermeiden.

Klare Datenschutzhinweise schaffen Orientierung.

Klare Datenschutzhinweise schaffen Orientierung und stärken das Vertrauen der Abonnentinnen und Abonnenten. Sie erfahren, wer den Newsletter versendet, welche personenbezogenen Daten zu welchem Zweck verarbeitet werden und wie sie ihre Einwilligung widerrufen oder sich abmelden können. Werden diese Informationen verständlich und leicht zugänglich bereitgestellt, können Interessierte eine fundierte Entscheidung treffen – und Unternehmen erfüllen zugleich wichtige Transparenzanforderungen der DSGVO.

Einfache Abmeldungen respektieren die Wahlfreiheit.

Ein klar sichtbarer und leicht nutzbarer Abmeldelink gibt Empfängerinnen und Empfängern jederzeit die Kontrolle über den Newsletterbezug. So wird ihre Entscheidung respektiert und der Widerruf der Einwilligung unkompliziert ermöglicht – ein wichtiger Bestandteil eines transparenten und DSGVO-konformen Umgangs mit personenbezogenen Daten.

Datensparsame Formulare reduzieren Risiken.

Datensparsame Newsletter-Formulare fragen nur die Informationen ab, die für den Versand tatsächlich erforderlich sind – meist genügt die E-Mail-Adresse. Je weniger personenbezogene Daten erhoben und gespeichert werden, desto geringer ist das Risiko von Datenmissbrauch, Verlust oder unbefugtem Zugriff. Das unterstützt einen verantwortungsvollen Umgang mit Daten und hilft Unternehmen, die Grundsätze der DSGVO zur Datenminimierung einzuhalten.

Geprüfte Dienstleister erhöhen die Datensicherheit.

Die Zusammenarbeit mit geprüften Newsletter-Dienstleistern kann die Datensicherheit deutlich erhöhen. Seriöse Anbieter setzen technische und organisatorische Schutzmaßnahmen ein, beschränken Zugriffe auf personenbezogene Daten und unterstützen Unternehmen bei der Einhaltung relevanter Datenschutzanforderungen. Vor der Auswahl sollten dennoch Sicherheitsstandards, Speicherorte und Unterauftragnehmer geprüft sowie ein Vertrag zur Auftragsverarbeitung abgeschlossen werden.

Transparente Tracking-Regeln fördern Fairness.

Transparente Tracking-Regeln machen den Newsletter-Versand fairer: Leserinnen und Leser erfahren klar, ob Öffnungen oder Klicks gemessen werden und wofür diese Daten genutzt werden. So können sie informierter entscheiden, ob sie dem Tracking zustimmen möchten. Unternehmen schaffen dadurch Vertrauen und zeigen, dass sie die Privatsphäre ihrer Abonnentinnen und Abonnenten respektieren.

Saubere Prozesse helfen, Vorschriften einzuhalten.

Saubere und klar dokumentierte Newsletter-Prozesse erleichtern es, die Anforderungen der DSGVO einzuhalten. Wenn Anmeldung, Einwilligung, Datenverarbeitung und Abmeldung eindeutig geregelt sind, lassen sich Verantwortlichkeiten besser zuordnen und Vorgänge leichter nachweisen. Das schafft verlässliche Abläufe, reduziert das Risiko von Fehlern und stärkt zugleich das Vertrauen der Abonnentinnen und Abonnenten.

Einwilligungen müssen korrekt eingeholt und dokumentiert werden.

Ein Nachteil beim Newsletterversand ist der zusätzliche Aufwand für die Einwilligungsverwaltung. Unternehmen müssen sicherstellen, dass die Anmeldung freiwillig und eindeutig erfolgt, die betroffenen Personen ausreichend informiert werden und sich die Zustimmung später nachweisen lässt. Dazu gehört, den Einwilligungstext sowie Zeitpunkt und Ablauf der Anmeldung sorgfältig zu dokumentieren. Werden diese Anforderungen nicht erfüllt, kann das zu Beschwerden oder rechtlichen Konsequenzen führen.

Double-Opt-in kann den Anmeldeprozess verlängern.

Ein möglicher Nachteil des Double-Opt-in-Verfahrens ist, dass es den Anmeldeprozess verlängert: Nach dem Ausfüllen des Formulars müssen Interessierte zusätzlich ihre E-Mails abrufen und den Bestätigungslink anklicken. Wird die Nachricht übersehen, landet sie im Spam-Ordner oder erfolgt die Bestätigung erst später, wird die Anmeldung nicht abgeschlossen. Dadurch kann es zu weniger bestätigten Newsletter-Anmeldungen kommen.

Tracking erfordert zusätzliche Datenschutzprüfungen.

Das Tracking von Newsletter-Öffnungen und Link-Klicks kann zusätzliche Datenschutzprüfungen erforderlich machen. Unternehmen müssen transparent darlegen, welche Nutzungsdaten erfasst werden, zu welchem Zweck dies geschieht und ob dafür eine Einwilligung notwendig ist. Je nach eingesetzter Technik können außerdem weitere datenschutzrechtliche Anforderungen gelten. Dadurch steigen der Prüfungs- und Dokumentationsaufwand – insbesondere, wenn externe Newsletter-Dienstleister beteiligt sind.

Externe Newsletter-Dienste bringen mehr Aufwand bei der Auftragsverarbeitung.

Die Nutzung externer Newsletter-Dienste kann den Verwaltungsaufwand erhöhen, da Unternehmen die datenschutzrechtlichen Pflichten rund um die Auftragsverarbeitung erfüllen müssen. Dazu gehört insbesondere, mit dem Anbieter einen Vertrag zur Auftragsverarbeitung abzuschließen und zu prüfen, welche personenbezogenen Daten verarbeitet werden, wo sie gespeichert sind und ob Unterauftragnehmer beteiligt sind. Werden Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet, müssen außerdem die dafür geltenden zusätzlichen Anforderungen berücksichtigt werden.

Neue Datenschutzverordnung: Was Unternehmen und Verbraucher wissen sollten

Die Suche nach einer „neuen Datenschutzverordnung“ wirft häufig Fragen auf: Gibt es neue Regeln für personenbezogene Daten? Müssen Unternehmen ihre Datenschutzerklärung ändern? Und welche Rechte haben Verbraucher? Entscheidend ist die Unterscheidung zwischen der bestehenden Datenschutz-Grundverordnung, ergänzenden Gesetzen und neuen Anforderungen durch technische Entwicklungen.

Welche Datenschutzverordnung gilt in Deutschland?

Die zentrale Grundlage für den Datenschutz ist weiterhin die europäische Datenschutz-Grundverordnung, kurz DSGVO. Sie gilt seit dem 25. Mai 2018 und regelt, unter welchen Voraussetzungen personenbezogene Daten verarbeitet werden dürfen. Dazu zählen beispielsweise Namen, E-Mail-Adressen, Standortinformationen und unter bestimmten Umständen auch IP-Adressen.

In Deutschland wird die DSGVO unter anderem durch das Bundesdatenschutzgesetz (BDSG) ergänzt. Für den Zugriff auf Informationen auf Endgeräten, etwa beim Einsatz von Cookies, ist außerdem das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG) relevant. Je nach Branche können weitere Vorschriften hinzukommen.

Die Bezeichnung „neue Datenschutzverordnung“ bedeutet daher nicht automatisch, dass die DSGVO ersetzt wurde. Häufig geht es um ergänzende Regelungen, Gerichtsurteile oder konkretisierte Anforderungen der Datenschutzaufsichtsbehörden.

Die wichtigsten Grundsätze der DSGVO

Wer personenbezogene Daten verarbeitet, muss mehrere grundlegende Anforderungen beachten:

  • Rechtmäßigkeit: Jede Verarbeitung benötigt eine geeignete Rechtsgrundlage, beispielsweise einen Vertrag, eine gesetzliche Verpflichtung oder eine wirksame Einwilligung.
  • Transparenz: Betroffene müssen verständlich erfahren, welche Daten zu welchen Zwecken verarbeitet werden.
  • Zweckbindung: Daten dürfen grundsätzlich nur für festgelegte und legitime Zwecke verwendet werden.
  • Datenminimierung: Es dürfen nur diejenigen Daten verarbeitet werden, die für den jeweiligen Zweck erforderlich sind.
  • Speicherbegrenzung: Personenbezogene Daten dürfen nicht ohne sachlichen oder rechtlichen Grund unbegrenzt gespeichert werden.
  • Sicherheit: Geeignete technische und organisatorische Maßnahmen müssen die Daten schützen.

Unternehmen müssen die Einhaltung dieser Grundsätze außerdem nachweisen können. Datenschutz besteht deshalb nicht allein aus einer Datenschutzerklärung, sondern auch aus dokumentierten und tatsächlich umgesetzten Prozessen.

Welche Rechte haben Verbraucher?

Die DSGVO gibt betroffenen Personen verschiedene Rechte. Dazu gehören insbesondere Auskunft, Berichtigung, Löschung und Einschränkung der Verarbeitung. Unter bestimmten Voraussetzungen bestehen außerdem Rechte auf Datenübertragbarkeit und Widerspruch.

Eine erteilte Einwilligung kann jederzeit mit Wirkung für die Zukunft widerrufen werden. Wer einen Datenschutzverstoß vermutet, kann sich bei einer zuständigen Datenschutzaufsichtsbehörde beschweren.

Anfragen zur Ausübung dieser Rechte sind grundsätzlich innerhalb eines Monats zu beantworten. Bei komplexen oder zahlreichen Anträgen kann die Frist unter den gesetzlichen Voraussetzungen verlängert werden.

Was müssen Websitebetreiber bei Cookies beachten?

Für das Speichern von Informationen auf einem Endgerät oder den Zugriff darauf ist nach dem TDDDG grundsätzlich eine Einwilligung erforderlich. Ausnahmen gelten unter anderem, wenn der Vorgang unbedingt notwendig ist, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen.

Viele Analyse- und Marketingtechnologien benötigen deshalb eine vorherige Einwilligung. Soweit dabei personenbezogene Daten verarbeitet werden, müssen zusätzlich die Anforderungen der DSGVO erfüllt sein. Ein Cookie-Banner allein gewährleistet noch keine Rechtskonformität: Entscheidend sind auch die tatsächlichen Datenflüsse und die technische Umsetzung.

Warum Cloud-Dienste und künstliche Intelligenz neue Prüfungen erfordern

Neue Technologien verändern nicht automatisch die datenschutzrechtlichen Grundregeln, schaffen aber zusätzliche Risiken. Vor dem Einsatz von Cloud-Diensten oder KI-Anwendungen sollten Unternehmen prüfen, welche personenbezogenen Daten verarbeitet werden, welche Anbieter Zugriff erhalten und ob Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt werden.

Je nach Konstellation sind ein Auftragsverarbeitungsvertrag, geeignete Garantien für internationale Datenübermittlungen oder eine Datenschutz-Folgenabschätzung erforderlich. Die europäische KI-Verordnung ersetzt die DSGVO nicht; beide Regelwerke können nebeneinander anwendbar sein.

Praktische Schritte für Unternehmen

  1. Datenverarbeitungen, Zwecke und Rechtsgrundlagen erfassen.
  2. Datenschutzhinweise mit den tatsächlichen Abläufen abgleichen.
  3. Einwilligungsmechanismen und eingesetzte Trackingdienste überprüfen.
  4. Verträge mit Dienstleistern sowie internationale Datenübermittlungen prüfen.
  5. Löschfristen, Zugriffsrechte und Sicherheitsmaßnahmen festlegen.
  6. Beschäftigte schulen und Verfahren für Betroffenenanfragen sowie Datenschutzverletzungen einrichten.

Fazit: Datenschutz bleibt eine laufende Aufgabe

Hinter dem Begriff „neue Datenschutzverordnung“ stehen häufig Veränderungen im Umfeld der DSGVO statt einer vollständig neuen Rechtsgrundlage. Für Unternehmen kommt es darauf an, rechtliche Entwicklungen zu verfolgen und Datenschutzmaßnahmen regelmäßig an die eingesetzten Technologien anzupassen. Verbraucher profitieren vor allem von transparenten Informationen und wirksam durchsetzbaren Rechten.

Hinweis: Dieser Artikel bietet allgemeine Informationen und ersetzt keine individuelle Rechtsberatung. Für konkrete Entscheidungen sollten die jeweils geltenden Vorschriften und aktuellen behördlichen Hinweise geprüft werden.


Neue Datenschutzverordnung: 5 häufige Fragen zu Änderungen, Geltungsbereich und Inkrafttreten

  1. Welche neuen Regelungen gibt es im Datenschutz?
  2. Wann wurde die DSGVO Zuletzt geändert?
  3. Welche Änderungen bringt das neue Datenschutzgesetz ab 2026?
  4. Für wen gilt die neue DSGVO?
  5. Wann trat das neue Datenschutzgesetz in Kraft?

Welche neuen Regelungen gibt es im Datenschutz?

Eine einzelne neue Datenschutzverordnung, die die DSGVO ersetzt, gibt es nicht: Die DSGVO bleibt die zentrale Grundlage und wird durch weitere Vorschriften ergänzt. Für Cookies und den Zugriff auf Informationen auf Endgeräten gilt in Deutschland das TDDDG; außerdem können je nach Einsatzbereich neue Regeln etwa aus dem Data Act oder der KI-Verordnung relevant sein. Unternehmen sollten daher prüfen, welche Vorschriften für ihre konkreten Datenverarbeitungen gelten, und Datenschutzhinweise, Einwilligungen sowie technische Abläufe aktuell halten.

Wann wurde die DSGVO Zuletzt geändert?

Die DSGVO wurde zuletzt durch die Verordnung (EU) 2019/1243 vom 20. Juni 2019 geändert. Dabei ging es vor allem um die Anpassung bestimmter Befugnisse der Europäischen Kommission; die grundlegenden Datenschutzregeln blieben unverändert. Ergänzende EU-Vorschriften und Gerichtsurteile können die Anwendung der DSGVO dennoch weiterentwickeln.

Welche Änderungen bringt das neue Datenschutzgesetz ab 2026?

Ein einheitliches neues Datenschutzgesetz, das ab 2026 die DSGVO ersetzt, gibt es nicht: In Deutschland gelten weiterhin die Datenschutz-Grundverordnung (DSGVO) und ergänzend das Bundesdatenschutzgesetz (BDSG). Ab 2026 können jedoch weitere EU-Regeln die Datenverarbeitung beeinflussen – etwa die Vorgaben der KI-Verordnung, die grundsätzlich ab dem 2. August 2026 gelten, wobei einzelne Bestimmungen eigene Fristen haben. Welche Pflichten konkret entstehen, hängt davon ab, welche Daten und Systeme ein Unternehmen nutzt; deshalb sollten Organisationen ihre Prozesse prüfen und aktuelle Übergangsfristen beachten.

Für wen gilt die neue DSGVO?

Die DSGVO gilt für Unternehmen, Behörden, Vereine und andere Organisationen, die personenbezogene Daten von Menschen in der EU verarbeiten – unabhängig von ihrer Größe oder davon, ob sie in der EU ansässig sind. Auch Unternehmen außerhalb der EU müssen sie beachten, wenn sie Waren oder Dienstleistungen für Menschen in der EU anbieten oder deren Verhalten beobachten. Für rein persönliche oder familiäre Tätigkeiten gilt die DSGVO in der Regel nicht.

Wann trat das neue Datenschutzgesetz in Kraft?

Die Datenschutz-Grundverordnung (DSGVO), die zentrale Datenschutzregelung in Deutschland und der EU, trat am 25. Mai 2018 in Kraft und gilt seit diesem Tag unmittelbar. Ergänzend dazu gilt in Deutschland das Bundesdatenschutzgesetz (BDSG) in seiner überarbeiteten Fassung ebenfalls seit dem 25. Mai 2018. Wenn von einer „neuen Datenschutzverordnung“ die Rede ist, kann damit jedoch auch eine spätere ergänzende Regelung gemeint sein; das konkrete Inkrafttreten hängt dann vom jeweiligen Gesetz ab.