Auftragsdatenverarbeitung nach DSGVO: Was Unternehmen wissen müssen
Viele Unternehmen lassen personenbezogene Daten durch externe Dienstleister verarbeiten – etwa durch Cloud-Anbieter, IT-Support, Lohnbüros oder Newsletter-Plattformen. Wenn ein Dienstleister Daten im Auftrag und nach Weisung eines Unternehmens verarbeitet, gelten die Regeln zur Auftragsverarbeitung der Datenschutz-Grundverordnung (DSGVO).
Der häufig verwendete Begriff „Auftragsdatenverarbeitung“ stammt aus dem früheren Bundesdatenschutzgesetz. Seit Geltung der DSGVO lautet die offizielle Bezeichnung „Auftragsverarbeitung“. Die wesentlichen Anforderungen finden sich insbesondere in Artikel 28 DSGVO.
Was bedeutet Auftragsverarbeitung?
Bei einer Auftragsverarbeitung verarbeitet ein Dienstleister – der sogenannte Auftragsverarbeiter – personenbezogene Daten für ein anderes Unternehmen. Dieses Unternehmen ist in der Regel der Verantwortliche, weil es über Zwecke und wesentliche Mittel der Verarbeitung entscheidet.
Typische Beispiele sind:
- das Hosting einer Website oder einer Datenbank,
- die Nutzung eines Cloud- oder CRM-Systems,
- der Versand von E-Mail-Newslettern,
- die externe Lohn- und Gehaltsabrechnung,
- IT-Wartung mit möglichem Zugriff auf personenbezogene Daten.
Ob tatsächlich eine Auftragsverarbeitung vorliegt, hängt nicht allein von der Bezeichnung des Vertrags ab. Entscheidend ist, welche Aufgaben der Dienstleister übernimmt und wer über den Zweck und die wesentlichen Mittel der Verarbeitung bestimmt.
Wann ist ein Auftragsverarbeitungsvertrag erforderlich?
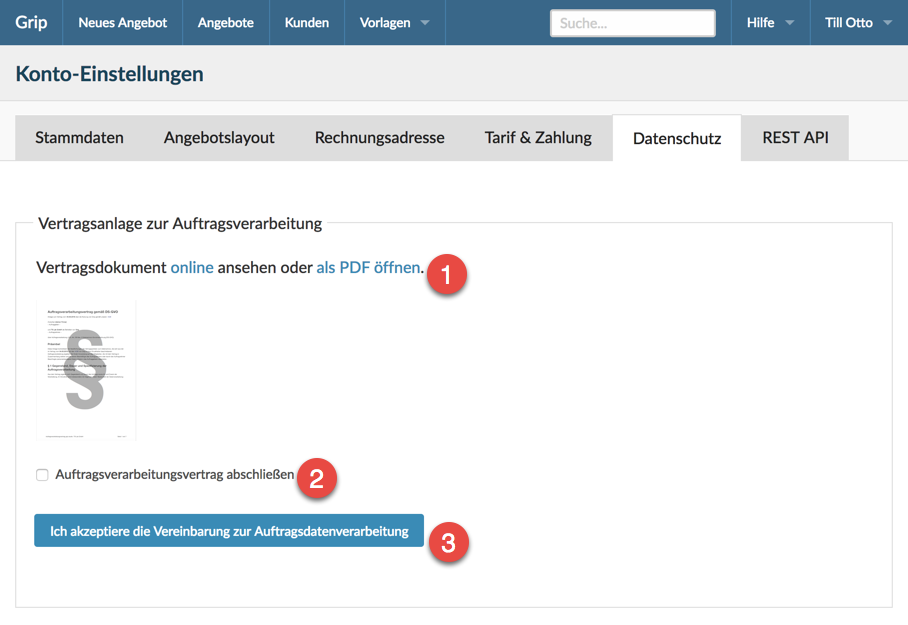
Verarbeitet ein Dienstleister personenbezogene Daten im Auftrag eines Unternehmens, muss die Zusammenarbeit nach Artikel 28 DSGVO durch einen Vertrag oder ein anderes Rechtsinstrument geregelt werden. Dieser Vertrag wird häufig als Auftragsverarbeitungsvertrag (AVV) bezeichnet.
Ein AVV ist nicht automatisch erforderlich, nur weil ein externer Anbieter beteiligt ist. Handelt ein Anbieter bei einer Verarbeitung selbstständig und bestimmt eigene Zwecke, kann er ein eigenständiger Verantwortlicher sein. In anderen Fällen können mehrere Beteiligte gemeinsam verantwortlich sein. Die Rollen sollten deshalb für jede Verarbeitung sorgfältig geprüft werden.
Welche Inhalte muss ein AVV enthalten?
Der Vertrag muss die Verarbeitung konkret beschreiben und die Pflichten beider Parteien festlegen. Artikel 28 DSGVO verlangt unter anderem Angaben zu:
- Gegenstand und Dauer: Welche Leistung wird erbracht und wie lange werden Daten verarbeitet?
- Art und Zweck: Welche Verarbeitungsvorgänge finden zu welchem Zweck statt?
- Daten und betroffene Personen: Welche Datenkategorien und Personengruppen sind betroffen?
- Weisungen: Der Dienstleister darf Daten grundsätzlich nur auf dokumentierte Weisung des Verantwortlichen verarbeiten.
- Vertraulichkeit: Personen, die mit den Daten umgehen, müssen zur Vertraulichkeit verpflichtet sein.
- Technische und organisatorische Maßnahmen: Der Dienstleister muss angemessene Schutzmaßnahmen umsetzen.
- Unterauftragsverarbeiter: Es ist festzulegen, unter welchen Voraussetzungen weitere Dienstleister eingesetzt werden dürfen.
- Unterstützung: Der Auftragsverarbeiter muss den Verantwortlichen beispielsweise bei Betroffenenanfragen, Datenschutzverletzungen und Datenschutz-Folgenabschätzungen unterstützen.
- Löschung oder Rückgabe: Nach Ende der Leistung sind Daten nach Wahl des Verantwortlichen zurückzugeben oder zu löschen, soweit keine gesetzliche Aufbewahrungspflicht entgegensteht.
- Nachweise und Kontrollen: Der Verantwortliche muss die Einhaltung der vereinbarten Pflichten überprüfen können.
Ein allgemeines Vertragsmuster kann als Ausgangspunkt dienen, ersetzt aber nicht die Prüfung der konkreten Verarbeitung. Vertragsanlagen sollten insbesondere die betroffenen Daten, Verarbeitungsvorgänge und Sicherheitsmaßnahmen nachvollziehbar beschreiben.
Verantwortung von Unternehmen und Dienstleistern
Auch wenn ein Unternehmen die Verarbeitung an einen Dienstleister auslagert, bleibt es für die Auswahl und Kontrolle des Auftragsverarbeiters verantwortlich. Es muss einen Anbieter auswählen, der ausreichende Garantien für geeignete technische und organisatorische Maßnahmen bietet. Außerdem sollte es regelmäßig überprüfen, ob die vereinbarten Schutzmaßnahmen tatsächlich bestehen und umgesetzt werden.
Der Auftragsverarbeiter muss seinerseits die Vorgaben der DSGVO und des AVV einhalten. Er darf die Daten nicht für eigene Zwecke nutzen und muss den Verantwortlichen informieren, wenn eine Weisung seiner Einschätzung nach gegen Datenschutzrecht verstößt. Beide Parteien können unter den Voraussetzungen der DSGVO für Schäden haften.
Unterauftragsverarbeiter und Datenübermittlungen
Setzt der Auftragsverarbeiter weitere Dienstleister ein, gelten dafür besondere Anforderungen. Der Verantwortliche muss die Nutzung genehmigen – entweder einzeln oder im Rahmen einer allgemeinen Genehmigung mit Informations- und Widerspruchsmöglichkeit. Der ursprüngliche Auftragsverarbeiter muss dem Unterauftragsverarbeiter im Wesentlichen dieselben Datenschutzpflichten auferlegen und bleibt dem Verantwortlichen gegenüber für dessen Einhaltung verantwortlich.
Werden personenbezogene Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet oder dorthin übermittelt, sind zusätzlich die Regeln der DSGVO für internationale Datenübermittlungen zu beachten. Ein AVV allein schafft dafür keine ausreichende Rechtsgrundlage. Je nach Fall können beispielsweise ein Angemessenheitsbeschluss oder geeignete Garantien wie Standardvertragsklauseln erforderlich sein.
Praktische Checkliste für einen AVV
- Rollen der beteiligten Parteien und den tatsächlichen Ablauf der Verarbeitung prüfen.
- Alle Datenkategorien, betroffenen Personen, Zwecke und Verarbeitungsschritte dokumentieren.
- Technische und organisatorische Maßnahmen des Dienstleisters bewerten.
- Regeln zu Weisungen, Meldungen von Datenschutzverletzungen und Unterstützung festlegen.
- Genehmigung und Kontrolle von Unterauftragsverarbeitern regeln.
- Speicherorte, mögliche Drittlandübermittlungen und deren Schutzmaßnahmen klären.
- Verfahren für Rückgabe oder Löschung der Daten nach Vertragsende vereinbaren.
- Nachweise, Prüfungen und regelmäßige Aktualisierungen des Vertrags vorsehen.
Fazit
Die Auftragsverarbeitung nach DSGVO ist mehr als eine formale Vertragsanlage. Ein sorgfältig gestalteter AVV schafft klare Zuständigkeiten und legt fest, wie personenbezogene Daten geschützt und verarbeitet werden. Unternehmen sollten daher nicht nur einen Vertrag abschließen, sondern auch die tatsächliche Verarbeitung, die Sicherheitsmaßnahmen und den Einsatz weiterer Dienstleister regelmäßig überprüfen.
Dieser Beitrag dient der allgemeinen Information und stellt keine individuelle Rechtsberatung dar.
9 Vorteile der Auftragsverarbeitung nach DSGVO
- Klare Zuständigkeiten bei der Datenverarbeitung
- Vertragliche Regeln nach DSGVO
- Mehr Transparenz über Datenflüsse
- Verbindliche Weisungen an Dienstleister
- Dokumentierte Sicherheitsmaßnahmen
- Geregelter Einsatz von Unterauftragnehmern
- Bessere Kontrolle externer Dienstleister
- Klare Abläufe bei Datenschutzvorfällen
- Regeln zu Rückgabe und Löschung von Daten
7 Nachteile der Auftragsverarbeitung nach DSGVO
- Zusätzlicher Aufwand für Verträge und Dokumentation.
- Dienstleister müssen sorgfältig geprüft werden.
- Regelmäßige Kontrollen kosten Zeit und Geld.
- Unklare Rollen können zu Datenschutzverstößen führen.
- Unterauftragsverarbeiter erschweren die Kontrolle.
- Drittlandübermittlungen bringen zusätzliche Anforderungen mit sich.
- Verstöße können hohe Bußgelder und Haftungsrisiken verursachen.
Klare Zuständigkeiten bei der Datenverarbeitung
Ein wesentlicher Vorteil der Auftragsverarbeitung nach DSGVO sind klare Zuständigkeiten: Der Verantwortliche legt Zweck und wesentliche Mittel der Verarbeitung fest, während der Auftragsverarbeiter die Daten nach dokumentierten Weisungen verarbeitet. Ein Auftragsverarbeitungsvertrag hält Aufgaben, Sicherheitsmaßnahmen und Meldepflichten verbindlich fest. So wissen beide Seiten, wer für welche Schritte zuständig ist, was Missverständnisse reduziert und den Datenschutz im Arbeitsalltag erleichtert.
Vertragliche Regeln nach DSGVO
Ein wesentlicher Vorteil der Auftragsverarbeitung nach DSGVO sind klare vertragliche Regeln. Im Auftragsverarbeitungsvertrag werden unter anderem Zweck und Dauer der Verarbeitung, zulässige Weisungen, Sicherheitsmaßnahmen sowie der Umgang mit Unterauftragnehmern festgelegt. Dadurch wissen Unternehmen und Dienstleister, welche Pflichten sie haben und wie personenbezogene Daten zu schützen sind. Das schafft Transparenz, erleichtert die Zusammenarbeit und hilft, Datenschutzanforderungen verlässlich umzusetzen.
Mehr Transparenz über Datenflüsse
Mehr Transparenz über Datenflüsse
Die Auftragsverarbeitung nach DSGVO schafft mehr Transparenz darüber, wohin personenbezogene Daten fließen und wie sie verarbeitet werden. Im Auftragsverarbeitungsvertrag werden unter anderem Verarbeitungszwecke, Datenarten, Zuständigkeiten und der Einsatz von Unterauftragsverarbeitern festgehalten. So kann ein Unternehmen besser nachvollziehen, welche Dienstleister Zugriff auf Daten haben, und seine Datenverarbeitungsprozesse gezielter dokumentieren und kontrollieren.
Verbindliche Weisungen an Dienstleister
Verbindliche Weisungen an Dienstleister
Ein wichtiger Vorteil der Auftragsverarbeitung nach DSGVO ist, dass das Unternehmen dem Dienstleister verbindliche, dokumentierte Weisungen zur Verarbeitung personenbezogener Daten erteilen kann. So lässt sich festlegen, welche Daten zu welchen Zwecken und auf welche Weise verarbeitet werden dürfen. Der Dienstleister darf die Daten grundsätzlich nicht eigenmächtig für andere Zwecke nutzen. Das schafft klare Zuständigkeiten und hilft dem Unternehmen, die Kontrolle über den Umgang mit personenbezogenen Daten zu behalten.
Dokumentierte Sicherheitsmaßnahmen
Dokumentierte Sicherheitsmaßnahmen: Bei einer Auftragsverarbeitung werden die technischen und organisatorischen Maßnahmen zum Schutz personenbezogener Daten im Auftragsverarbeitungsvertrag festgehalten. Dadurch ist klar dokumentiert, welche Sicherheitsvorkehrungen der Dienstleister treffen muss – etwa Regelungen zu Zugriffsrechten, Verschlüsselung, Datensicherung und Vertraulichkeit. Das schafft Transparenz, erleichtert die Überprüfung der vereinbarten Standards und hilft beiden Parteien, ihre Datenschutzpflichten nachvollziehbar zu erfüllen.
Geregelter Einsatz von Unterauftragnehmern
Ein wichtiger Vorteil der Auftragsverarbeitung nach DSGVO ist der geregelte Einsatz von Unterauftragnehmern. Der Auftragsverarbeiter darf weitere Dienstleister nicht beliebig einbinden, sondern benötigt dafür die Genehmigung des Verantwortlichen – entweder im Einzelfall oder auf Grundlage einer allgemeinen Genehmigung mit Informations- und Widerspruchsmöglichkeit. Zudem muss er den Unterauftragnehmern entsprechende Datenschutzpflichten auferlegen. So bleibt nachvollziehbar, wer personenbezogene Daten verarbeitet, und das Unternehmen kann besser kontrollieren, dass auch beteiligte Dritte die vereinbarten Datenschutz- und Sicherheitsanforderungen einhalten.
Bessere Kontrolle externer Dienstleister
Ein wesentlicher Vorteil der Auftragsverarbeitung nach DSGVO ist die bessere Kontrolle externer Dienstleister. Im Auftragsverarbeitungsvertrag werden klare Vorgaben dazu festgelegt, wie personenbezogene Daten genutzt, geschützt und gespeichert werden dürfen. Unternehmen können außerdem Nachweise über die Sicherheitsmaßnahmen verlangen und die Einhaltung der vereinbarten Pflichten überprüfen. So bleiben Zuständigkeiten transparent und sensible Daten werden auch dann kontrolliert verarbeitet, wenn externe Anbieter beteiligt sind.
Klare Abläufe bei Datenschutzvorfällen
Klare Abläufe bei Datenschutzvorfällen: Eine Auftragsverarbeitungsvereinbarung legt fest, wie der Dienstleister den Verantwortlichen im Fall einer Datenschutzverletzung informiert und unterstützt. So können beide Seiten schnell handeln, Zuständigkeiten koordinieren und erforderliche Maßnahmen zur Begrenzung des Vorfalls einleiten. Klare Meldewege erleichtern außerdem die Prüfung, ob und wann eine Meldung an die zuständige Aufsichtsbehörde oder eine Benachrichtigung betroffener Personen notwendig ist.
Regeln zu Rückgabe und Löschung von Daten
Klare Regeln zur Rückgabe und Löschung personenbezogener Daten sind ein wichtiger Vorteil der Auftragsverarbeitung nach DSGVO. Im Auftragsverarbeitungsvertrag wird festgelegt, was mit den Daten geschieht, sobald die vereinbarte Dienstleistung endet: Der Dienstleister muss sie nach Wahl des Verantwortlichen zurückgeben oder löschen, sofern keine gesetzliche Pflicht zur Aufbewahrung besteht. Das verringert das Risiko, dass Daten unnötig lange gespeichert oder unkontrolliert weiterverwendet werden, und schafft klare Abläufe für einen datenschutzgerechten Vertragsabschluss.
Zusätzlicher Aufwand für Verträge und Dokumentation.
Ein Nachteil der Auftragsverarbeitung nach DSGVO ist der zusätzliche Aufwand für Verträge und Dokumentation. Unternehmen müssen mit jedem Auftragsverarbeiter einen passenden Vertrag zur Auftragsverarbeitung abschließen und darin unter anderem Verarbeitungszwecke, Datenarten, Sicherheitsmaßnahmen sowie den Umgang mit Unterauftragnehmern festhalten. Darüber hinaus sind Dienstleister sorgfältig auszuwählen, Nachweise zu prüfen und Änderungen regelmäßig zu dokumentieren. Das kann Zeit und Ressourcen binden – besonders dann, wenn viele externe Anbieter eingebunden sind.
Dienstleister müssen sorgfältig geprüft werden.
Ein Nachteil der Auftragsverarbeitung nach DSGVO ist der zusätzliche Aufwand bei der Auswahl und laufenden Kontrolle von Dienstleistern. Unternehmen müssen prüfen, ob ein Anbieter geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten umsetzt, und sich entsprechende Nachweise vorlegen lassen. Auch Änderungen – etwa der Einsatz neuer Unterauftragsverarbeiter oder veränderte Speicherorte – sollten überwacht werden. Diese sorgfältige Prüfung kostet Zeit und Ressourcen, ist jedoch wichtig, um Datenschutzrisiken zu reduzieren und die eigenen Pflichten als Verantwortlicher zu erfüllen.
Regelmäßige Kontrollen kosten Zeit und Geld.
Regelmäßige Kontrollen des Auftragsverarbeiters sind wichtig, können für Unternehmen jedoch mit erheblichem Zeit- und Kostenaufwand verbunden sein. Sie müssen etwa Sicherheitsmaßnahmen prüfen, Nachweise auswerten und Änderungen bei Unterauftragnehmern oder Verarbeitungsabläufen im Blick behalten. Besonders bei mehreren Dienstleistern oder komplexen Datenverarbeitungen erfordert diese Überwachung zusätzliche personelle Ressourcen und kann laufende Ausgaben verursachen.
Unklare Rollen können zu Datenschutzverstößen führen.
Unklare Rollen zwischen Verantwortlichem und Auftragsverarbeiter können zu Datenschutzverstößen führen. Ist nicht eindeutig geregelt, wer über Zwecke und Mittel der Verarbeitung entscheidet, bleiben wichtige Pflichten womöglich unerfüllt – etwa bei der Bearbeitung von Betroffenenanfragen, der Meldung von Datenschutzverletzungen oder der Kontrolle von Sicherheitsmaßnahmen. Unternehmen sollten Zuständigkeiten daher vor Beginn der Zusammenarbeit sorgfältig prüfen und im Auftragsverarbeitungsvertrag klar festhalten.
Unterauftragsverarbeiter erschweren die Kontrolle.
Ein Nachteil der Auftragsverarbeitung nach DSGVO ist, dass Unterauftragsverarbeiter die Kontrolle über Datenverarbeitungsprozesse erschweren können. Beauftragt ein Dienstleister weitere Unternehmen, etwa für Cloud-Speicherung oder technischen Support, wird die Verarbeitungskette länger und weniger übersichtlich. Das verantwortliche Unternehmen muss nachvollziehen können, wer Zugriff auf personenbezogene Daten hat, wo diese verarbeitet werden und ob alle Beteiligten die vereinbarten Datenschutz- und Sicherheitsanforderungen einhalten. Dafür sind klare Genehmigungs- und Informationsregeln sowie regelmäßige Prüfungen nötig, was zusätzlichen Zeit- und Verwaltungsaufwand verursachen kann.
Drittlandübermittlungen bringen zusätzliche Anforderungen mit sich.
Drittlandübermittlungen bringen zusätzliche Anforderungen mit sich: Werden personenbezogene Daten im Rahmen einer Auftragsverarbeitung in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt oder können dort abgerufen werden, gelten neben dem Auftragsverarbeitungsvertrag weitere Vorgaben der DSGVO. Unternehmen müssen prüfen, ob ein gültiger Angemessenheitsbeschluss vorliegt oder geeignete Garantien – etwa Standardvertragsklauseln – erforderlich sind. Je nach Zielland kann außerdem eine zusätzliche Bewertung der Risiken und ergänzende Schutzmaßnahmen nötig sein. Das erhöht den Prüfungs- und Dokumentationsaufwand und kann die Auswahl geeigneter Dienstleister erschweren.
Verstöße können hohe Bußgelder und Haftungsrisiken verursachen.
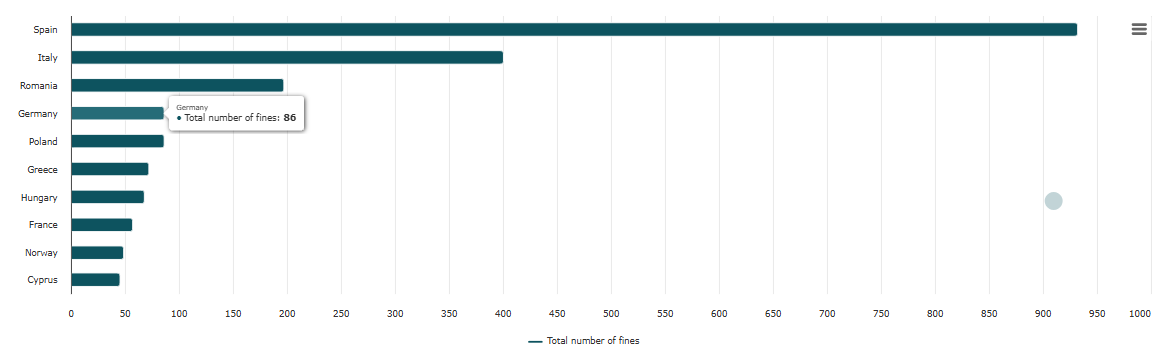
Verstöße gegen die Vorgaben der DSGVO zur Auftragsverarbeitung können für Unternehmen erhebliche Folgen haben. Dazu zählen empfindliche Bußgelder sowie Haftungsrisiken, etwa wenn unzureichende Sicherheitsmaßnahmen zu einer Datenschutzverletzung führen oder Verantwortlichkeiten im Auftragsverarbeitungsvertrag unklar geregelt sind. Unternehmen sollten Dienstleister daher sorgfältig auswählen, einen vollständigen AVV abschließen und die Einhaltung der vereinbarten Datenschutzmaßnahmen regelmäßig überprüfen.