Vertrag zur Auftragsdatenverarbeitung: Was Unternehmen wissen müssen

Wenn ein Unternehmen personenbezogene Daten durch einen externen Dienstleister verarbeiten lässt, ist häufig ein Vertrag zur Auftragsverarbeitung erforderlich. Der Begriff „Auftragsdatenverarbeitung“ stammt aus dem früheren Bundesdatenschutzgesetz. Seit dem Inkrafttreten der Datenschutz-Grundverordnung (DSGVO) lautet die offizielle Bezeichnung Auftragsverarbeitung. Der dazugehörige Vertrag wird meist als Auftragsverarbeitungsvertrag (AVV) bezeichnet.

Ein AVV legt fest, wie ein Dienstleister personenbezogene Daten im Auftrag eines Unternehmens verarbeiten darf und welche Datenschutzpflichten beide Seiten haben. Die zentrale Rechtsgrundlage ist Artikel 28 DSGVO.

Was ist Auftragsverarbeitung?

Eine Auftragsverarbeitung liegt vor, wenn ein Unternehmen personenbezogene Daten von einem externen Dienstleister nach seinen Weisungen verarbeiten lässt. Das Unternehmen bestimmt dabei grundsätzlich den Zweck und die wesentlichen Mittel der Verarbeitung. Der Dienstleister verarbeitet die Daten dagegen nicht für eigene Zwecke, sondern unterstützt das Unternehmen bei einer bestimmten Leistung.

Typische Beispiele sind:

  • Cloud- und Hosting-Dienste,
  • externe Lohn- und Gehaltsabrechnung,
  • IT-Wartung und technischer Support,
  • Versand von Newslettern durch einen externen Anbieter,
  • Speicherung oder Sicherung von Kundendaten,
  • externe Callcenter oder Kundenservice-Dienstleistungen.

Ob tatsächlich eine Auftragsverarbeitung vorliegt, hängt von der konkreten Zusammenarbeit ab. Entscheidend ist unter anderem, wer über die Zwecke und wesentlichen Mittel der Datenverarbeitung entscheidet. Ein Vertrag allein macht eine Dienstleistung nicht automatisch zur Auftragsverarbeitung.

Wann ist ein AVV erforderlich?

Ein AVV ist grundsätzlich erforderlich, wenn ein Verantwortlicher einen Dienstleister mit der Verarbeitung personenbezogener Daten beauftragt und dieser die Daten nach den Weisungen des Verantwortlichen verarbeitet. Verantwortlicher ist in der Regel das Unternehmen, das über die Zwecke und Mittel der Verarbeitung entscheidet.

Verarbeitet ein Dienstleister Daten hingegen für eigene Zwecke und entscheidet selbstständig über die Verwendung, kann er für diese Verarbeitung selbst Verantwortlicher sein. In anderen Fällen können mehrere Beteiligte gemeinsam über Zwecke und Mittel entscheiden; dann kann eine Vereinbarung über eine gemeinsame Verantwortlichkeit nach Artikel 26 DSGVO nötig sein. Die Einordnung sollte deshalb anhand der tatsächlichen Abläufe erfolgen.

Welche Inhalte muss der Vertrag enthalten?

Artikel 28 DSGVO gibt vor, welche Mindestangaben ein Vertrag zur Auftragsverarbeitung enthalten muss. Dazu gehören insbesondere:

  • Gegenstand und Dauer: Welche Dienstleistung wird erbracht und wie lange dauert die Verarbeitung?
  • Art und Zweck: Welche Verarbeitungsvorgänge finden statt und zu welchem Zweck?
  • Arten personenbezogener Daten: Zum Beispiel Kontakt-, Vertrags- oder Abrechnungsdaten.
  • Kategorien betroffener Personen: Etwa Kunden, Beschäftigte oder Interessenten.
  • Rechte und Pflichten des Verantwortlichen: Dazu zählen insbesondere Weisungs- und Kontrollrechte.
  • Weisungsbindung: Der Auftragsverarbeiter darf Daten grundsätzlich nur auf dokumentierte Weisung des Verantwortlichen verarbeiten.
  • Vertraulichkeit: Personen, die Zugang zu den Daten haben, müssen zur Vertraulichkeit verpflichtet sein.
  • Technische und organisatorische Maßnahmen: Der Dienstleister muss geeignete Schutzmaßnahmen umsetzen.
  • Unterauftragsverarbeiter: Der Vertrag muss regeln, unter welchen Bedingungen weitere Dienstleister eingesetzt werden dürfen.
  • Unterstützung des Verantwortlichen: Der Auftragsverarbeiter muss bei bestimmten Datenschutzpflichten mitwirken, etwa bei Betroffenenanfragen oder Datenschutzverletzungen.
  • Rückgabe und Löschung: Nach Ende der Dienstleistung müssen die Daten grundsätzlich zurückgegeben oder gelöscht werden, sofern keine gesetzliche Aufbewahrungspflicht entgegensteht.
  • Nachweise und Prüfungen: Der Verantwortliche muss die Einhaltung der vereinbarten Pflichten überprüfen können.

Technische und organisatorische Maßnahmen

Der Auftragsverarbeiter muss geeignete technische und organisatorische Maßnahmen (TOMs) zum Schutz der Daten ergreifen. Welche Maßnahmen angemessen sind, hängt unter anderem von Art, Umfang und Zweck der Verarbeitung sowie vom möglichen Risiko für betroffene Personen ab.

Zu den möglichen Maßnahmen zählen beispielsweise Zugriffsbeschränkungen, Verschlüsselung, regelmäßige Datensicherungen, Schutz vor unbefugtem Zugriff und Verfahren zur Wiederherstellung der Verfügbarkeit. Die Maßnahmen sollten im Vertrag oder in einer dazugehörigen Anlage konkret beschrieben und bei wesentlichen Änderungen überprüft werden.

Unterauftragsverarbeiter und Datenübermittlungen

Setzt der Auftragsverarbeiter weitere Dienstleister ein, gelten dafür besondere Anforderungen. Der Verantwortliche muss dem Einsatz grundsätzlich vorher zustimmen – entweder im Einzelfall oder auf Grundlage einer allgemeinen Genehmigung mit Informations- und Widerspruchsmöglichkeit. Der Auftragsverarbeiter muss den Unterauftragsverarbeiter vertraglich zu gleichwertigen Datenschutzpflichten verpflichten und bleibt gegenüber dem Verantwortlichen für dessen Einhaltung verantwortlich.

Werden personenbezogene Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt oder können sie dort eingesehen werden, sind zusätzlich die Regeln der DSGVO für internationale Datenübermittlungen zu beachten. Ein AVV allein schafft hierfür keine ausreichende Rechtsgrundlage.

Pflichten der Vertragsparteien

Der Verantwortliche bleibt dafür zuständig, dass die Verarbeitung rechtmäßig erfolgt. Dazu gehört unter anderem, eine geeignete Rechtsgrundlage zu haben und betroffene Personen ordnungsgemäß zu informieren. Außerdem muss der Verantwortliche einen geeigneten Auftragsverarbeiter auswählen und dessen Datenschutzmaßnahmen angemessen prüfen.

Der Auftragsverarbeiter muss die vertraglichen Weisungen beachten, geeignete Schutzmaßnahmen umsetzen und den Verantwortlichen bei der Erfüllung bestimmter Pflichten unterstützen. Erkennt er, dass eine Weisung seiner Ansicht nach gegen Datenschutzrecht verstößt, muss er den Verantwortlichen darauf hinweisen.

Was passiert bei einer Datenschutzverletzung?

Wird der Auftragsverarbeiter auf eine Verletzung des Schutzes personenbezogener Daten aufmerksam, muss er den Verantwortlichen ohne unangemessene Verzögerung informieren. Der Verantwortliche benötigt diese Information, um zu prüfen, ob eine Meldung an die zuständige Aufsichtsbehörde oder eine Benachrichtigung betroffener Personen erforderlich ist. Der Vertrag sollte daher auch festlegen, über welche Kontaktwege und mit welchen Informationen Sicherheitsvorfälle gemeldet werden.

Häufige Fehler bei AV-Verträgen

  • Ein Mustervertrag wird ungeprüft übernommen, obwohl er die tatsächliche Dienstleistung nicht beschreibt.
  • Verarbeitungstätigkeiten, Datenarten oder betroffene Personengruppen bleiben zu ungenau.
  • Technische und organisatorische Maßnahmen werden nur allgemein oder veraltet aufgeführt.
  • Der Einsatz von Unterauftragsverarbeitern und Änderungen daran sind nicht klar geregelt.
  • Prüfungsrechte bestehen nur auf dem Papier und lassen sich praktisch kaum nutzen.
  • Regelungen zu Rückgabe, Löschung oder Sicherheitsvorfällen fehlen.
  • Der Vertrag wird nicht aktualisiert, obwohl sich Dienstleistung oder Datenverarbeitung ändern.

Checkliste: Was vor der Unterzeichnung zu prüfen ist

  1. Ist die Beziehung tatsächlich eine Auftragsverarbeitung?
  2. Beschreibt der Vertrag die konkrete Dienstleistung und die betroffenen Daten vollständig?
  3. Sind die TOMs nachvollziehbar und für das Risiko angemessen?
  4. Sind Genehmigung und Kontrolle von Unterauftragsverarbeitern geregelt?
  5. Gibt es klare Abläufe für Weisungen, Betroffenenanfragen und Datenschutzverletzungen?
  6. Sind Rückgabe und Löschung der Daten nach Vertragsende festgelegt?
  7. Werden internationale Datenübermittlungen gesondert geprüft?

Fazit

Ein Vertrag zur Auftragsdatenverarbeitung – heute üblicherweise Auftragsverarbeitungsvertrag genannt – ist ein wichtiger Bestandteil der Zusammenarbeit mit externen Dienstleistern, wenn diese personenbezogene Daten im Auftrag verarbeiten. Ein wirksamer AVV sollte nicht nur die Mindestanforderungen der DSGVO wiederholen, sondern die tatsächlichen Datenflüsse, Sicherheitsmaßnahmen und Verantwortlichkeiten verständlich und konkret abbilden. Da die richtige Einordnung und Ausgestaltung vom Einzelfall abhängt, sollte der Vertrag regelmäßig überprüft und bei Änderungen angepasst werden.


Häufig gestellte Fragen zum Vertrag zur Auftragsdatenverarbeitung (AVV)

  1. Was ist ein Vertrag zur Auftragsdatenverarbeitung (AVV)?
  2. Wann ist ein Auftragsverarbeitungsvertrag gesetzlich erforderlich?
  3. Welche Inhalte muss ein AVV gemäß DSGVO enthalten?
  4. Wer muss den AVV erstellen und unterschreiben?
  5. Welche Pflichten haben Auftraggeber und Auftragsverarbeiter?
  6. Darf ein Auftragsverarbeiter Unterauftragsverarbeiter einsetzen?
  7. Was muss nach Beendigung des Vertrags mit den personenbezogenen Daten geschehen?

Was ist ein Vertrag zur Auftragsdatenverarbeitung (AVV)?

Ein Vertrag zur Auftragsdatenverarbeitung – nach der DSGVO meist Auftragsverarbeitungsvertrag (AVV) genannt – regelt, wie ein externer Dienstleister personenbezogene Daten im Auftrag eines Unternehmens verarbeiten darf. Er legt unter anderem fest, welche Daten zu welchem Zweck verarbeitet werden, welche Sicherheitsmaßnahmen gelten und welche Pflichten beide Seiten haben. Ein AVV ist grundsätzlich erforderlich, wenn ein Dienstleister personenbezogene Daten weisungsgebunden für ein Unternehmen verarbeitet.

Wann ist ein Auftragsverarbeitungsvertrag gesetzlich erforderlich?

Ein Auftragsverarbeitungsvertrag (AVV) ist nach Artikel 28 DSGVO erforderlich, wenn ein Unternehmen einen externen Dienstleister damit beauftragt, personenbezogene Daten in seinem Auftrag und nach seinen Weisungen zu verarbeiten. Das ist beispielsweise häufig bei Cloud-, Hosting- oder Lohnabrechnungsdiensten der Fall. Entscheidend sind die tatsächlichen Abläufe: Verarbeitet der Dienstleister Daten für eigene Zwecke oder entscheidet er selbst über die wesentlichen Zwecke und Mittel, kann eine andere datenschutzrechtliche Vereinbarung erforderlich sein.

Welche Inhalte muss ein AVV gemäß DSGVO enthalten?

Ein AVV muss gemäß Artikel 28 DSGVO unter anderem Gegenstand und Dauer der Verarbeitung, Art und Zweck der Datenverarbeitung sowie die Arten personenbezogener Daten und Kategorien betroffener Personen festlegen. Außerdem regelt er die Rechte und Pflichten des Verantwortlichen und des Auftragsverarbeiters, insbesondere dokumentierte Weisungen, Vertraulichkeit und technische und organisatorische Schutzmaßnahmen. Auch Vorgaben zum Einsatz von Unterauftragsverarbeitern, zur Unterstützung bei Betroffenenanfragen und Datenschutzpflichten, zur Meldung von Datenschutzverletzungen sowie zur Rückgabe oder Löschung der Daten nach Vertragsende gehören dazu. Schließlich muss der Vertrag Nachweise und Prüfungen ermöglichen, damit der Verantwortliche die Einhaltung der vereinbarten Pflichten kontrollieren kann.

Wer muss den AVV erstellen und unterschreiben?

Der AVV wird in der Regel vom Verantwortlichen vorbereitet oder dessen Dienstleister stellt einen Vertragsentwurf bereit; wichtig ist, dass beide Seiten die Vereinbarung vor Beginn der Auftragsverarbeitung prüfen und an die konkrete Dienstleistung anpassen. Unterschrieben wird der Vertrag von beiden Parteien: dem Verantwortlichen und dem Auftragsverarbeiter. Die Unterzeichnung kann handschriftlich oder – sofern rechtlich wirksam vereinbart – elektronisch erfolgen. Entscheidend ist, dass die Vereinbarung verbindlich geschlossen und dokumentiert wird.

Welche Pflichten haben Auftraggeber und Auftragsverarbeiter?

Der Auftraggeber bleibt dafür verantwortlich, dass die Verarbeitung personenbezogener Daten rechtmäßig erfolgt. Er muss einen geeigneten Auftragsverarbeiter auswählen, dokumentierte Weisungen erteilen und die Einhaltung der vereinbarten Datenschutzmaßnahmen angemessen überprüfen. Der Auftragsverarbeiter darf die Daten grundsätzlich nur gemäß diesen Weisungen verarbeiten. Außerdem muss er geeignete technische und organisatorische Maßnahmen umsetzen, Mitarbeitende zur Vertraulichkeit verpflichten, den Auftraggeber bei Betroffenenanfragen und Datenschutzpflichten unterstützen sowie Datenschutzverletzungen unverzüglich melden. Auch der Einsatz von Unterauftragsverarbeitern und die Rückgabe oder Löschung der Daten nach Vertragsende müssen entsprechend dem AV-Vertrag und der DSGVO geregelt werden.

Darf ein Auftragsverarbeiter Unterauftragsverarbeiter einsetzen?

Ja, ein Auftragsverarbeiter darf Unterauftragsverarbeiter einsetzen, wenn der Verantwortliche dem zuvor zugestimmt hat. Die Zustimmung kann für jeden Einzelfall oder allgemein erteilt werden. Bei einer allgemeinen Genehmigung muss der Auftragsverarbeiter den Verantwortlichen über geplante Änderungen informieren, damit dieser gegebenenfalls widersprechen kann. Außerdem muss der Auftragsverarbeiter dem Unterauftragsverarbeiter vertraglich Datenschutzpflichten auferlegen, die den Pflichten aus dem ursprünglichen Auftragsverarbeitungsvertrag entsprechen. Für die ordnungsgemäße Erfüllung dieser Pflichten bleibt der Auftragsverarbeiter gegenüber dem Verantwortlichen verantwortlich.

Was muss nach Beendigung des Vertrags mit den personenbezogenen Daten geschehen?

Nach Beendigung des Auftrags muss der Auftragsverarbeiter die personenbezogenen Daten nach Wahl des Verantwortlichen entweder zurückgeben oder datenschutzgerecht löschen – einschließlich vorhandener Kopien. Eine Ausnahme gilt, wenn gesetzliche Vorschriften eine weitere Speicherung verlangen; in diesem Fall sind die Daten entsprechend zu schützen und dürfen nur für den vorgeschriebenen Zweck aufbewahrt werden. Der Auftragsverarbeitungsvertrag sollte festlegen, wie die Rückgabe oder Löschung erfolgt und wie der Auftragsverarbeiter deren Durchführung nachweist.
ISO und Datenschutz: Standards für den verantwortungsvollen Umgang mit Daten

Datenschutz ist für Unternehmen, öffentliche Einrichtungen und andere Organisationen eine zentrale Aufgabe. Neben gesetzlichen Vorgaben wie der Datenschutz-Grundverordnung (DSGVO) können internationale ISO-Standards dabei helfen, den Umgang mit personenbezogenen Daten systematisch zu organisieren. Sie bieten Orientierung für Prozesse, Zuständigkeiten und Sicherheitsmaßnahmen.

Was bedeutet „ISO Datenschutz“?

„ISO Datenschutz“ bezeichnet keine einzelne Norm. Gemeint sind meist internationale Standards, die Datenschutz und Informationssicherheit unterstützen. Besonders relevant sind die Normen der ISO/IEC-Reihe. Sie beschreiben Anforderungen und Leitlinien, mit denen Organisationen ihre Abläufe strukturieren und regelmäßig verbessern können.

Wichtige ISO-Normen im Überblick

ISO/IEC 27001: Informationssicherheits-Management

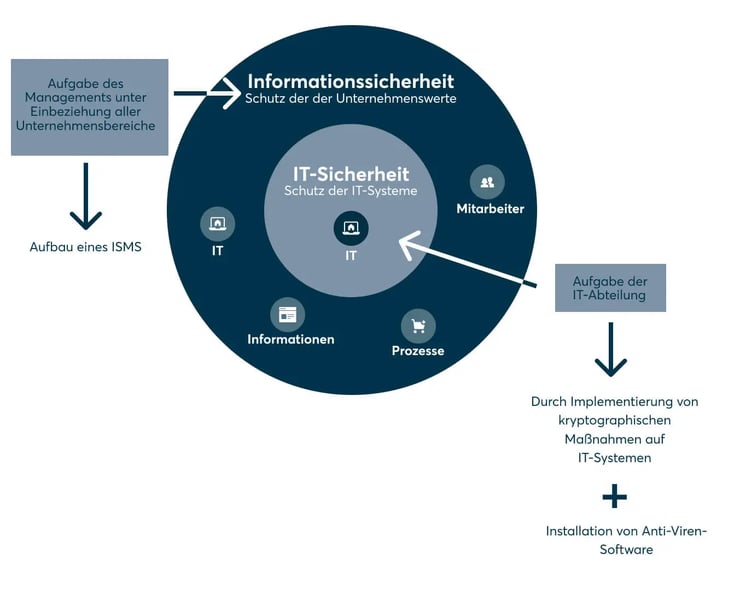
ISO/IEC 27001 legt Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) fest. Dabei geht es unter anderem darum, Risiken für Informationen zu erkennen und angemessen zu behandeln. Ein ISMS kann dazu beitragen, personenbezogene Daten vor unbefugtem Zugriff, Verlust oder Veränderung zu schützen.

Die Norm betrifft nicht ausschließlich Datenschutz. Sie umfasst Informationen allgemein und berücksichtigt beispielsweise auch technische Systeme, organisatorische Abläufe und die Verantwortung von Mitarbeitenden.

ISO/IEC 27701: Datenschutz-Management

ISO/IEC 27701 ergänzt das Informationssicherheits-Management um Anforderungen und Leitlinien zum Datenschutz. Der Standard unterstützt Organisationen dabei, ein Datenschutz-Informationsmanagementsystem aufzubauen oder in ein bestehendes Managementsystem zu integrieren.

Die Norm behandelt Datenschutzrollen und -prozesse sowohl für Verantwortliche als auch für Auftragsverarbeiter. Sie kann dabei helfen, Aufgaben nachvollziehbar festzulegen und den Umgang mit personenbezogenen Daten systematisch zu steuern. Welche Ausgabe und Anforderungen gelten, sollte anhand des aktuellen Normenstands geprüft werden.

ISO/IEC 29100: Datenschutzrahmenwerk

ISO/IEC 29100 beschreibt grundlegende Datenschutzprinzipien und ein Rahmenwerk für den Schutz personenbezogener Daten in Informations- und Kommunikationstechnologien. Der Standard kann als Orientierung dienen, wenn Datenschutzanforderungen und geeignete Maßnahmen geplant werden.

Ersetzt eine ISO-Zertifizierung die DSGVO?

Nein. Eine Zertifizierung nach einem ISO-Standard ersetzt weder die DSGVO noch andere gesetzliche Pflichten. Die DSGVO gilt unabhängig davon, ob eine Organisation zertifiziert ist. Unternehmen müssen weiterhin prüfen, welche Rechtsgrundlage für eine Verarbeitung vorliegt, Informationspflichten erfüllen, Betroffenenrechte beachten und angemessene technische und organisatorische Maßnahmen umsetzen.

Ein ISO-Managementsystem kann die praktische Umsetzung unterstützen und Nachweise über strukturierte Prozesse liefern. Es garantiert jedoch nicht automatisch, dass jede einzelne Verarbeitung DSGVO-konform ist. Dafür müssen die tatsächlichen Datenverarbeitungen und die konkreten rechtlichen Anforderungen bewertet werden.

Welche Vorteile können ISO-Standards bieten?

  • Klare Zuständigkeiten: Rollen und Verantwortlichkeiten lassen sich verbindlich festlegen.
  • Systematisches Risikomanagement: Risiken für Informationen und personenbezogene Daten werden regelmäßig betrachtet.
  • Nachvollziehbare Prozesse: Abläufe, Maßnahmen und Entscheidungen können dokumentiert werden.
  • Kontinuierliche Verbesserung: Regelmäßige Prüfungen helfen, Schwachstellen zu erkennen und Maßnahmen anzupassen.
  • Vertrauen: Eine Zertifizierung kann Kunden und Geschäftspartnern zeigen, dass Sicherheits- und Datenschutzprozesse systematisch behandelt werden.

Wie lässt sich ein Datenschutz-Managementsystem einführen?

Am Anfang steht eine Bestandsaufnahme: Welche personenbezogenen Daten werden verarbeitet, zu welchen Zwecken und von wem? Anschließend sollten Risiken, Verantwortlichkeiten und bestehende Maßnahmen geprüft werden. Auf dieser Grundlage kann die Organisation passende Prozesse festlegen, Mitarbeitende schulen und die Wirksamkeit der Maßnahmen regelmäßig kontrollieren.

Ein Managementsystem sollte zur Größe, Tätigkeit und Risikolage der Organisation passen. Es geht nicht darum, möglichst viele Dokumente zu erstellen, sondern wirksame und im Alltag umsetzbare Abläufe zu etablieren. Interne Audits und regelmäßige Überprüfungen helfen dabei, das System aktuell zu halten.

Fazit

ISO-Standards können Organisationen dabei unterstützen, Informationssicherheit und Datenschutz strukturiert zu verwalten. ISO/IEC 27001 konzentriert sich auf Informationssicherheit, ISO/IEC 27701 auf Datenschutzmanagement und ISO/IEC 29100 auf grundlegende Datenschutzprinzipien. Sie sind hilfreiche Werkzeuge, ersetzen aber nicht die Prüfung der gesetzlichen Anforderungen. Entscheidend ist, dass Standards passend umgesetzt und mit den konkreten Pflichten nach der DSGVO verbunden werden.


Fünf Tipps zur Verbesserung des Datenschutzes nach ISO-Normen

  1. Datenschutzrisiken regelmäßig bewerten.
  2. Zugriffe nach dem Need-to-know-Prinzip vergeben.
  3. Personenbezogene Daten nur zweckgebunden verarbeiten.
  4. Datenschutzvorfälle dokumentieren und melden.
  5. Mitarbeitende regelmäßig schulen.

Datenschutzrisiken regelmäßig bewerten.

Bewerten Sie Datenschutzrisiken regelmäßig, denn Datenverarbeitungen, IT-Systeme und Bedrohungen können sich ändern. Prüfen Sie, welche personenbezogenen Daten verarbeitet werden, welche Gefahren für die Rechte und Freiheiten betroffener Personen bestehen und ob die bestehenden Schutzmaßnahmen noch angemessen sind. Halten Sie die Ergebnisse fest und passen Sie Prozesse sowie Maßnahmen bei Bedarf an. So bleibt Ihr Datenschutzmanagement wirksam und lässt sich kontinuierlich verbessern.

Zugriffe nach dem Need-to-know-Prinzip vergeben.

Vergeben Sie Zugriffsrechte nach dem Need-to-know-Prinzip: Mitarbeitende sollten nur auf die personenbezogenen Daten und Systeme zugreifen können, die sie für ihre jeweilige Aufgabe tatsächlich benötigen. So lässt sich das Risiko unbefugter Einsichtnahme oder versehentlicher Änderungen verringern. Prüfen Sie Berechtigungen regelmäßig und passen Sie sie an, wenn sich Aufgaben oder Zuständigkeiten ändern. Dieses Vorgehen unterstützt ein strukturiertes Datenschutz- und Informationssicherheitsmanagement nach ISO-Standards.

Personenbezogene Daten nur zweckgebunden verarbeiten.

Personenbezogene Daten dürfen nur für klar festgelegte und rechtmäßige Zwecke verarbeitet werden. Legen Sie daher bereits vor der Erhebung fest, wofür die Daten benötigt werden, und verwenden Sie sie nicht ohne passende Rechtsgrundlage für andere Zwecke weiter. Eine transparente Zweckbeschreibung und dokumentierte Prozesse unterstützen die Einhaltung der DSGVO und helfen, Datenschutzanforderungen im Rahmen eines ISO-konformen Managementsystems nachvollziehbar umzusetzen.

Datenschutzvorfälle dokumentieren und melden.

Datenschutzvorfälle sollten unverzüglich dokumentiert werden – auch dann, wenn ihre Auswirkungen zunächst unklar sind. Halten Sie fest, wann und wie der Vorfall entdeckt wurde, welche Daten und Personen betroffen sein könnten und welche Maßnahmen bereits ergriffen wurden. So kann die Organisation den Sachverhalt beurteilen, Risiken begrenzen und notwendige Schritte nachvollziehbar nachweisen. Ist eine Meldung an die zuständige Datenschutzaufsichtsbehörde erforderlich, muss sie nach der DSGVO grundsätzlich innerhalb von 72 Stunden nach Bekanntwerden erfolgen; betroffene Personen sind zu informieren, wenn voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten besteht. Klare interne Meldewege und dokumentierte Abläufe unterstützen dabei eine schnelle und angemessene Reaktion.

Mitarbeitende regelmäßig schulen.

Mitarbeitende sollten regelmäßig zum Datenschutz geschult werden, damit sie personenbezogene Daten sicher und verantwortungsvoll verarbeiten. Dabei helfen praxisnahe Beispiele, etwa zum Erkennen von Phishing-Nachrichten, zum sicheren Umgang mit Passwörtern und zur Weitergabe vertraulicher Informationen. Wiederkehrende Schulungen halten wichtige Regeln präsent und unterstützen ein Datenschutz-Managementsystem nach ISO dabei, im Arbeitsalltag wirksam zu sein.

BDSG und personenbezogene Daten: Was Unternehmen wissen müssen

Der Begriff „personenbezogene Daten“ ist zentral für den Datenschutz in Deutschland. Das Bundesdatenschutzgesetz (BDSG) regelt den Umgang mit solchen Daten gemeinsam mit der Datenschutz-Grundverordnung (DSGVO). Für Unternehmen, Behörden und andere Organisationen ist entscheidend zu verstehen, welche Informationen geschützt sind und unter welchen Voraussetzungen sie verarbeitet werden dürfen.

Was sind personenbezogene Daten?

Die grundlegende Definition steht in Artikel 4 Nummer 1 DSGVO. Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Eine Person kann direkt oder indirekt erkennbar sein – etwa anhand eines Namens, einer Kennnummer, von Standortdaten oder durch besondere Merkmale ihrer Identität.

Es muss also nicht immer der vollständige Name vorliegen. Auch mehrere Informationen, die zusammen eine Person bestimmbar machen, können personenbezogene Daten sein.

Beispiele für personenbezogene Daten

  • Name, Anschrift, Telefonnummer und E-Mail-Adresse
  • Kundennummer, Personalnummer oder Kontodaten
  • IP-Adresse und Standortdaten
  • Fotos, Video- und Tonaufnahmen, wenn Personen erkennbar sind
  • Informationen zu Gesundheit, Einkommen, Beruf oder Kaufverhalten

Auch Angaben ohne direkten Bezug zu einem Namen können personenbezogen sein, wenn eine Person mithilfe zusätzlicher Informationen ermittelt werden kann. Pseudonymisierte Daten bleiben daher grundsätzlich personenbezogene Daten. Wirklich anonymisierte Daten fallen dagegen nicht mehr darunter, sofern eine Identifizierung mit vernünftigerweise verfügbaren Mitteln nicht möglich ist.

Welche Rolle spielt das BDSG?

Die DSGVO gilt unmittelbar in Deutschland und enthält die allgemeinen Datenschutzregeln. Das BDSG ergänzt sie in bestimmten Bereichen und nutzt Spielräume, die die DSGVO den Mitgliedstaaten lässt. Es ist deshalb meist nicht entweder die DSGVO oder das BDSG maßgeblich, sondern beide Regelwerke sind zusammen zu betrachten.

Das BDSG enthält unter anderem Vorschriften zur Verarbeitung von Beschäftigtendaten, zur Videoüberwachung öffentlich zugänglicher Räume und zu besonderen Aufgaben von Datenschutzbehörden. Welche Vorschrift im Einzelfall gilt, hängt unter anderem davon ab, wer die Daten verarbeitet und zu welchem Zweck.

Wann dürfen personenbezogene Daten verarbeitet werden?

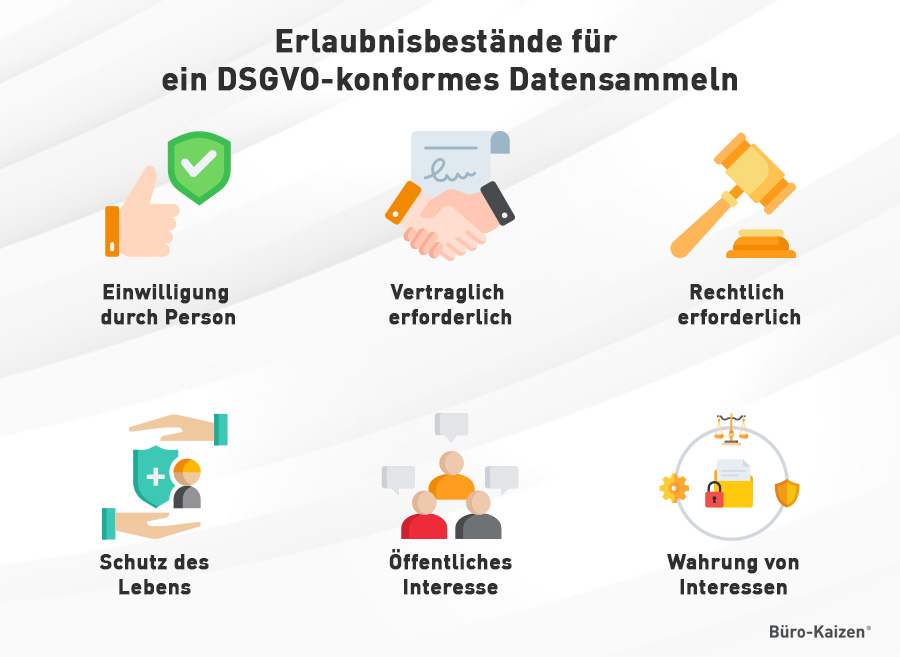
Jede Erhebung, Speicherung, Nutzung, Übermittlung oder Löschung personenbezogener Daten ist grundsätzlich eine Verarbeitung. Nach der DSGVO ist sie nur zulässig, wenn eine Rechtsgrundlage besteht. Häufige Rechtsgrundlagen sind:

  • Die betroffene Person hat wirksam eingewilligt.
  • Die Verarbeitung ist erforderlich, um einen Vertrag zu erfüllen oder vorvertragliche Maßnahmen durchzuführen.
  • Eine rechtliche Verpflichtung verlangt die Verarbeitung.
  • Die Verarbeitung ist zum Schutz lebenswichtiger Interessen erforderlich.
  • Eine Aufgabe im öffentlichen Interesse oder die Ausübung öffentlicher Gewalt macht sie erforderlich.
  • Ein berechtigtes Interesse liegt vor und überwiegt nicht die Rechte und Interessen der betroffenen Person.

Zusätzlich müssen die Grundsätze der DSGVO beachtet werden. Dazu gehören insbesondere Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Vertraulichkeit und Sicherheit. Organisationen sollten nur solche Daten erheben, die sie für einen klar festgelegten Zweck tatsächlich benötigen.

Besonders geschützte Daten

Für bestimmte Daten gelten strengere Regeln. Artikel 9 DSGVO nennt besondere Kategorien personenbezogener Daten. Dazu gehören beispielsweise Angaben zur Gesundheit, zur ethnischen Herkunft, zu politischen Meinungen, zur Religion, zur Gewerkschaftszugehörigkeit sowie genetische und biometrische Daten zur eindeutigen Identifizierung einer Person.

Ihre Verarbeitung ist grundsätzlich untersagt, sofern keine besondere Ausnahme greift – etwa eine ausdrückliche Einwilligung oder eine gesetzlich geregelte Erlaubnis. Daten über strafrechtliche Verurteilungen und Straftaten werden gesondert in Artikel 10 DSGVO geregelt.

Beschäftigtendaten und § 26 BDSG

Für Daten von Beschäftigten enthält § 26 BDSG besondere Regelungen. Personenbezogene Daten dürfen verarbeitet werden, wenn dies für die Begründung, Durchführung oder Beendigung des Beschäftigungsverhältnisses erforderlich ist. Auch die Aufdeckung bestimmter Straftaten im Beschäftigungsverhältnis kann unter engen Voraussetzungen eine Verarbeitung rechtfertigen.

Eine Einwilligung von Beschäftigten muss freiwillig sein. Wegen des Abhängigkeitsverhältnisses am Arbeitsplatz ist dabei besonders sorgfältig zu prüfen, ob tatsächlich eine freie Entscheidung möglich ist. Für konkrete Fälle sollten die einschlägigen Vorschriften der DSGVO, des BDSG und gegebenenfalls weiterer Gesetze gemeinsam geprüft werden.

Rechte betroffener Personen

Personen, deren Daten verarbeitet werden, haben nach der DSGVO verschiedene Rechte. Dazu zählen insbesondere:

  • das Recht auf Auskunft über die verarbeiteten Daten,
  • das Recht auf Berichtigung unrichtiger Daten,
  • das Recht auf Löschung oder Einschränkung der Verarbeitung, soweit die Voraussetzungen erfüllt sind,
  • das Recht auf Datenübertragbarkeit in bestimmten Fällen,
  • das Recht, einer Verarbeitung zu widersprechen, wenn die gesetzlichen Voraussetzungen vorliegen,
  • das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren.

Unternehmen und andere Verantwortliche müssen außerdem transparent darüber informieren, welche Daten sie zu welchem Zweck verarbeiten, wie lange sie gespeichert werden und welche Rechte betroffene Personen haben.

Was sollten Unternehmen beachten?

Ein wirksamer Datenschutz beginnt mit einem Überblick über die eigenen Datenverarbeitungen. Organisationen sollten Zwecke und Rechtsgrundlagen dokumentieren, Zugriffsrechte beschränken und geeignete technische sowie organisatorische Sicherheitsmaßnahmen treffen. Ebenso wichtig sind festgelegte Löschfristen, verständliche Datenschutzhinweise und ein Verfahren zur Bearbeitung von Betroffenenanfragen.

Ob eine bestimmte Information personenbezogen ist und welche Vorschrift des BDSG greift, hängt häufig vom Zusammenhang und vom Verarbeitungszweck ab. Bei umfangreicher, sensibler oder risikoreicher Verarbeitung empfiehlt sich eine Prüfung des konkreten Sachverhalts durch eine qualifizierte Datenschutzstelle oder Rechtsberatung.

Hinweis: Dieser Beitrag bietet eine allgemeine Information und ersetzt keine rechtliche Beratung.


Acht Vorteile des BDSG: Schutz und Transparenz bei personenbezogenen Daten

  1. Schützt die Privatsphäre natürlicher Personen.
  2. Ergänzt die DSGVO um deutsche Regelungen.
  3. Definiert klare Pflichten für Verantwortliche.
  4. Stärkt die Rechte betroffener Personen.
  5. Regelt den Umgang mit Beschäftigtendaten.
  6. Fördert transparente Datenverarbeitung.
  7. Verlangt angemessene Sicherheitsmaßnahmen.
  8. Hilft, Datenschutzrisiken zu begrenzen.


Herausforderungen des BDSG: Komplexität, Doppelregelungen und Mehraufwand im Umgang mit personenbezogenen Daten

  1. Die Abgrenzung personenbezogener Daten kann komplex sein.
  2. BDSG und DSGVO müssen gemeinsam berücksichtigt werden.
  3. Datenschutzpflichten verursachen zusätzlichen Aufwand.

Schützt die Privatsphäre natürlicher Personen.

Das BDSG schützt die Privatsphäre natürlicher Personen, indem es klare Regeln für den Umgang mit personenbezogenen Daten festlegt. Unternehmen und Behörden dürfen Informationen wie Namen, Kontaktdaten oder Gesundheitsangaben nicht beliebig erheben, speichern oder weitergeben, sondern benötigen dafür eine rechtliche Grundlage und müssen die geltenden Datenschutzprinzipien beachten. So erhalten Menschen mehr Kontrolle darüber, wie ihre Daten verwendet werden, und werden vor unangemessener oder missbräuchlicher Verarbeitung geschützt.

Ergänzt die DSGVO um deutsche Regelungen.

Das BDSG ergänzt die europaweit geltende DSGVO um nationale Regelungen für Deutschland. Es konkretisiert deren Vorgaben und nutzt Spielräume, die die DSGVO den Mitgliedstaaten lässt – etwa bei Beschäftigtendaten oder der Videoüberwachung. So berücksichtigt der Datenschutz neben den einheitlichen europäischen Grundsätzen auch besondere rechtliche Anforderungen in Deutschland.

Definiert klare Pflichten für Verantwortliche.

Ein wesentlicher Vorteil des BDSG im Zusammenspiel mit der DSGVO ist, dass es klare Pflichten für Verantwortliche festlegt. Unternehmen und Behörden müssen personenbezogene Daten rechtmäßig und zweckgebunden verarbeiten, angemessen schützen und betroffene Personen transparent informieren. Zudem sind sie verpflichtet, Datenschutzmaßnahmen und bestimmte Verarbeitungsvorgänge zu dokumentieren. Diese Vorgaben schaffen klare Zuständigkeiten und helfen dabei, Datenschutz im Arbeitsalltag verlässlich umzusetzen.

Stärkt die Rechte betroffener Personen.

Das BDSG stärkt gemeinsam mit der DSGVO die Rechte betroffener Personen im Umgang mit ihren personenbezogenen Daten. Betroffene können unter anderem Auskunft darüber verlangen, welche Daten verarbeitet werden, unrichtige Angaben berichtigen lassen und unter bestimmten Voraussetzungen die Löschung oder Einschränkung der Verarbeitung beantragen. Diese Rechte fördern Transparenz und geben Menschen mehr Kontrolle darüber, wie ihre persönlichen Informationen genutzt werden.

Regelt den Umgang mit Beschäftigtendaten.

Das BDSG regelt den Umgang mit personenbezogenen Daten von Beschäftigten und schafft damit wichtige Orientierung für Arbeitgeber und Mitarbeitende. § 26 BDSG legt fest, unter welchen Voraussetzungen Daten verarbeitet werden dürfen, etwa wenn dies für die Begründung, Durchführung oder Beendigung eines Arbeitsverhältnisses erforderlich ist. So trägt die Regelung dazu bei, den betrieblichen Umgang mit Beschäftigtendaten nachvollziehbar zu gestalten und die Privatsphäre der Mitarbeitenden zu schützen.

Fördert transparente Datenverarbeitung.

Das BDSG fördert eine transparente Verarbeitung personenbezogener Daten, indem es Verantwortliche dazu verpflichtet, nachvollziehbar mit Informationen umzugehen und betroffene Personen über wichtige Aspekte der Verarbeitung zu informieren. Dazu gehören beispielsweise die Zwecke und Rechtsgrundlagen der Datennutzung sowie die Rechte der Betroffenen. Diese Transparenz stärkt das Vertrauen und hilft Menschen, besser nachzuvollziehen, was mit ihren Daten geschieht.

Verlangt angemessene Sicherheitsmaßnahmen.

Das BDSG verlangt, personenbezogene Daten durch angemessene technische und organisatorische Maßnahmen zu schützen. Dazu können beispielsweise Zugriffsbeschränkungen, Verschlüsselung, regelmäßige Datensicherungen und klare Zuständigkeiten gehören. Welche Maßnahmen geeignet sind, richtet sich unter anderem nach Art und Umfang der Verarbeitung sowie nach dem jeweiligen Risiko. So unterstützt das Gesetz Unternehmen dabei, Daten vor unbefugtem Zugriff, Verlust oder Missbrauch zu bewahren und das Vertrauen der betroffenen Personen zu stärken.

Hilft, Datenschutzrisiken zu begrenzen.

Das BDSG hilft dabei, Datenschutzrisiken zu begrenzen, indem es klare Vorgaben für den Umgang mit personenbezogenen Daten festlegt. Unternehmen und Behörden müssen unter anderem prüfen, auf welcher Rechtsgrundlage sie Daten verarbeiten, den Zugriff angemessen schützen und nur erforderliche Informationen erheben. Solche Regeln können das Risiko von Datenmissbrauch, unbefugtem Zugriff und Datenschutzverletzungen verringern und stärken zugleich das Vertrauen der betroffenen Personen.

Die Abgrenzung personenbezogener Daten kann komplex sein.

Die Abgrenzung personenbezogener Daten kann komplex sein, weil Informationen nicht nur dann als personenbezogen gelten, wenn sie direkt einen Namen oder eine Adresse enthalten. Auch einzelne Angaben wie eine IP-Adresse, eine Kundennummer oder Standortdaten können in Verbindung mit weiteren Informationen eine Person identifizierbar machen. Unternehmen müssen daher im jeweiligen Zusammenhang sorgfältig prüfen, welche Daten unter die DSGVO und das BDSG fallen. Diese Einordnung kann zusätzlichen Prüf- und Dokumentationsaufwand verursachen und bei einer fehlerhaften Bewertung zu Datenschutzverstößen führen.

BDSG und DSGVO müssen gemeinsam berücksichtigt werden.

Ein möglicher Nachteil im Umgang mit personenbezogenen Daten besteht darin, dass Unternehmen häufig sowohl das BDSG als auch die DSGVO berücksichtigen müssen. Die DSGVO bildet zwar den europäischen Rechtsrahmen, wird in Deutschland jedoch durch nationale Vorschriften des BDSG ergänzt. Dadurch kann es anspruchsvoll sein, für eine konkrete Datenverarbeitung die jeweils einschlägigen Regelungen zu bestimmen und korrekt anzuwenden. Das erhöht den Prüf- und Dokumentationsaufwand und kann insbesondere bei komplexen oder sensiblen Verarbeitungsvorgängen zusätzlichen Beratungsbedarf verursachen.

Datenschutzpflichten verursachen zusätzlichen Aufwand.

Ein Nachteil der Regelungen zu personenbezogenen Daten im BDSG ist der zusätzliche organisatorische Aufwand, der für Unternehmen und andere verantwortliche Stellen entstehen kann. Sie müssen unter anderem dokumentieren, warum Daten verarbeitet werden, passende Schutzmaßnahmen einrichten, Mitarbeitende schulen und Anfragen betroffener Personen fristgerecht bearbeiten. Gerade kleinere Organisationen können dadurch personell und finanziell belastet werden. Dieser Aufwand ist jedoch Teil der Verantwortung, persönliche Daten rechtmäßig und sorgfältig zu schützen.

Microsoft Teams und DSGVO: Was Unternehmen beachten sollten

Microsoft Teams erleichtert die Zusammenarbeit per Chat, Videokonferenz und Dateiaustausch. Dabei werden personenbezogene Daten verarbeitet – etwa Namen, E-Mail-Adressen, Nachrichten, Audio- und Videodaten sowie Informationen zur Nutzung. Unternehmen müssen deshalb prüfen, wie Teams eingesetzt und konfiguriert wird, damit die Verarbeitung den Anforderungen der Datenschutz-Grundverordnung (DSGVO) entspricht.

Ist Microsoft Teams automatisch DSGVO-konform?

Die Nutzung von Microsoft Teams ist nicht allein deshalb DSGVO-konform, weil der Anbieter Datenschutzmaßnahmen bereitstellt. Microsoft stellt unter anderem vertragliche Datenschutzregelungen und Sicherheitsfunktionen zur Verfügung. Das Unternehmen, das Teams einsetzt, bleibt jedoch grundsätzlich dafür verantwortlich, die Verarbeitung rechtmäßig zu gestalten und geeignete Einstellungen zu wählen.

Entscheidend sind unter anderem der konkrete Einsatzzweck, die verarbeiteten Daten, die gewählten Einstellungen und die Vereinbarungen mit Microsoft. Eine pauschale Aussage, Teams sei für jeden Einsatz automatisch „DSGVO-konform“, greift daher zu kurz.

Rollen und Verträge klären

Unternehmen sollten dokumentieren, wer für welche Verarbeitung verantwortlich ist. Bei typischen geschäftlichen Nutzungen handelt das Unternehmen häufig als Verantwortlicher und Microsoft als Auftragsverarbeiter. In diesem Fall ist ein Vertrag zur Auftragsverarbeitung erforderlich. Die geltenden Microsoft-Vertragsbedingungen und Datenschutzunterlagen sollten geprüft und nachvollziehbar abgelegt werden.

Werden zusätzliche Apps, Bots oder Integrationen eingebunden, können weitere Anbieter Zugriff auf Daten erhalten. Für diese Dienste sind Zweck, Rechtsgrundlage, Berechtigungen und gegebenenfalls eigene Auftragsverarbeitungsverträge zu prüfen.

Rechtsgrundlage und Transparenz

Für jede Verarbeitung personenbezogener Daten braucht es eine Rechtsgrundlage. Im Beschäftigungskontext kann je nach Zweck beispielsweise die Erforderlichkeit für das Arbeitsverhältnis relevant sein. Einwilligungen sind nicht automatisch die passende Lösung, insbesondere wenn wegen des Abhängigkeitsverhältnisses keine echte Freiwilligkeit besteht.

Beschäftigte und andere betroffene Personen sollten verständlich darüber informiert werden, welche Daten Teams verarbeitet, zu welchen Zwecken dies geschieht, wie lange Daten gespeichert werden und an wen sie gegebenenfalls übermittelt werden. Die Informationen gehören in die Datenschutzhinweise des Unternehmens.

Aufzeichnungen, Transkripte und Chats

Besondere Aufmerksamkeit verdienen Besprechungsaufzeichnungen und Transkripte. Audio, Video, Beiträge im Chat und automatisch erstellte Mitschriften können sensible oder vertrauliche Informationen enthalten. Vor einer Aufzeichnung sollte der Zweck feststehen; außerdem sollten Teilnehmende informiert und erforderliche Rechtsgrundlagen geprüft werden.

Unternehmen sollten festlegen, wer Aufzeichnungen starten, ansehen, herunterladen oder teilen darf. Nicht benötigte Aufzeichnungen und Chats sollten nach einem klaren Löschkonzept entfernt werden. Auch Aufbewahrungspflichten und mögliche rechtliche Sperren sind dabei zu berücksichtigen.

Datenschutzfreundliche Einstellungen

Viele Risiken lassen sich durch eine sorgfältige Konfiguration verringern. Dazu gehören insbesondere:

  • Zugriffe auf Teams, Kanäle und Dateien nach dem Prinzip der geringsten Berechtigung vergeben.
  • Gastzugänge und externe Zusammenarbeit gezielt freigeben und regelmäßig überprüfen.
  • Aufzeichnungen, Transkriptionen und weitere Funktionen nur dort aktivieren, wo sie benötigt werden.
  • Mehrstufige Anmeldung und geeignete Sicherheitsrichtlinien einsetzen.
  • Aufbewahrungs- und Löschfristen festlegen und technisch unterstützen.
  • Administrationsrechte begrenzen und Änderungen an wichtigen Einstellungen kontrollieren.

Datenübermittlungen und Speicherorte

Der Speicherort von Daten ist ein wichtiger Prüfpunkt, aber nicht der einzige. Unternehmen sollten anhand der aktuellen Vertrags- und Produktinformationen nachvollziehen, wo Daten gespeichert und verarbeitet werden und ob Zugriffe oder Übermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums stattfinden können. Für solche Übermittlungen müssen die Anforderungen der DSGVO erfüllt sein. Dazu können geeignete Garantien und eine Bewertung der konkreten Umstände gehören.

Beschäftigtendatenschutz und Mitbestimmung

Teams kann technische Nutzungsinformationen erfassen, etwa zu Anmeldungen, Geräten oder Aktivitäten. Solche Daten dürfen nicht ohne Prüfung zur allgemeinen Leistungs- oder Verhaltenskontrolle eingesetzt werden. Unternehmen sollten den Zweck der Protokollierung begrenzen, Zugriffe regeln und die Beschäftigten transparent informieren.

Je nach Betrieb und geplanter Nutzung können außerdem Beteiligungsrechte des Betriebsrats betroffen sein. Eine frühzeitige Abstimmung hilft, Datenschutz, Sicherheitsanforderungen und betriebliche Interessen zusammenzuführen.

KI-Funktionen und neue Funktionen prüfen

Teams und verbundene Microsoft-Dienste entwickeln sich laufend weiter. Funktionen für automatische Zusammenfassungen, Transkriptionen oder KI-gestützte Unterstützung können zusätzliche Datenverarbeitungen mit sich bringen. Vor ihrer Aktivierung sollten Unternehmen prüfen, welche Daten verwendet werden, welche Einstellungen gelten, wer Zugriff erhält und ob die Funktion für den vorgesehenen Zweck erforderlich ist.

Praktische Prüfliste für Unternehmen

  1. Verarbeitungszwecke, Datenarten und Rechtsgrundlagen dokumentieren.
  2. Vertrag zur Auftragsverarbeitung und aktuelle Anbieterinformationen prüfen.
  3. Teams-Einstellungen für externe Zugriffe, Aufzeichnungen und Berechtigungen kontrollieren.
  4. Beschäftigte und weitere betroffene Personen verständlich informieren.
  5. Lösch-, Aufbewahrungs- und Zugriffskonzepte festlegen.
  6. Zusätzliche Apps, KI-Funktionen und internationale Datenübermittlungen gesondert bewerten.
  7. Bei hohem Risiko prüfen, ob eine Datenschutz-Folgenabschätzung erforderlich ist.

Fazit

Microsoft Teams kann in vielen Organisationen datenschutzgerecht eingesetzt werden. Dafür reicht es jedoch nicht, sich allein auf die Standardeinstellungen oder die Maßnahmen des Anbieters zu verlassen. Unternehmen sollten Rechtsgrundlagen, Verträge, Konfiguration, Transparenz und Löschfristen regelmäßig prüfen und ihre Nutzung an den tatsächlichen Bedarf anpassen. Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle rechtliche Beratung.


8 Tipps für Teams: Datenschutz und DSGVO-konforme Zusammenarbeit

  1. Auftragsverarbeitungsvertrag mit Microsoft prüfen.
  2. Nur erforderliche personenbezogene Daten teilen.
  3. Zugriffsrechte regelmäßig kontrollieren.
  4. Externe Gäste gezielt freischalten.
  5. Vertrauliche Chats und Dateien schützen.
  6. Aufbewahrungs- und Löschfristen festlegen.
  7. Besprechungen nicht unnötig aufzeichnen.
  8. Teammitglieder zum Datenschutz schulen.

Auftragsverarbeitungsvertrag mit Microsoft prüfen.

Prüfen Sie den Auftragsverarbeitungsvertrag (AV-Vertrag) mit Microsoft, bevor Sie Teams geschäftlich nutzen. Darin sollte nachvollziehbar geregelt sein, welche personenbezogenen Daten Microsoft in Ihrem Auftrag verarbeitet, zu welchen Zwecken dies geschieht und welche Sicherheitsmaßnahmen gelten. Achten Sie außerdem auf Bestimmungen zu Unterauftragnehmern, Löschfristen und möglichen Datenübermittlungen in Drittländer. Dokumentieren Sie die Prüfung und kontrollieren Sie regelmäßig, ob die Vertragsunterlagen noch aktuell sind.

Nur erforderliche personenbezogene Daten teilen.

Teilen Sie in Microsoft Teams nur personenbezogene Daten, die für den jeweiligen Zweck tatsächlich erforderlich sind. Bevor Sie Nachrichten, Dateien oder Gesprächsinhalte veröffentlichen, prüfen Sie, ob sensible Angaben weggelassen, anonymisiert oder über einen geschützten Kanal übermittelt werden können. Begrenzen Sie den Zugriff auf die Personen, die die Informationen wirklich benötigen, und vermeiden Sie es, vertrauliche Daten in öffentlichen Teams oder unnötig großen Gruppen zu teilen. So reduzieren Sie Datenschutzrisiken und unterstützen die Einhaltung der DSGVO.

Zugriffsrechte regelmäßig kontrollieren.

Kontrollieren Sie die Zugriffsrechte in Microsoft Teams regelmäßig, damit nur berechtigte Personen auf Teams, Kanäle, Chats und Dateien zugreifen können. Prüfen Sie insbesondere Gastkonten, externe Freigaben und nicht mehr benötigte Mitgliedschaften und entfernen Sie überflüssige Berechtigungen zeitnah. So verringern Sie das Risiko unbefugter Zugriffe und unterstützen den datenschutzkonformen Umgang mit personenbezogenen und vertraulichen Informationen.

Externe Gäste gezielt freischalten.

Schalten Sie externe Gäste in Microsoft Teams nur dann frei, wenn die Zusammenarbeit mit ihnen tatsächlich erforderlich ist. Prüfen Sie, welche Teams, Kanäle und Dateien Gäste sehen dürfen, und vergeben Sie ausschließlich die nötigen Berechtigungen. Legen Sie außerdem fest, wer Gäste einladen kann, überprüfen Sie externe Zugänge regelmäßig und entfernen Sie sie, sobald sie nicht mehr benötigt werden. So verringern Sie das Risiko, dass personenbezogene oder vertrauliche Informationen unbeabsichtigt offengelegt werden.

Vertrauliche Chats und Dateien schützen.

Vertrauliche Chats und Dateien schützen: Teilen Sie sensible Informationen in Microsoft Teams nur mit den Personen, die sie tatsächlich benötigen. Prüfen Sie regelmäßig die Mitgliedschaften in Teams und Kanälen, beschränken Sie externe Zugriffe und vergeben Sie Berechtigungen nach dem Prinzip der geringsten Rechte. Vermeiden Sie außerdem, vertrauliche Inhalte in öffentlichen Kanälen oder über unkontrollierte Links zu teilen. Klare Aufbewahrungs- und Löschfristen helfen dabei, personenbezogene Daten nicht länger als notwendig zu speichern.

Aufbewahrungs- und Löschfristen festlegen.

Legen Sie für Microsoft Teams klare Aufbewahrungs- und Löschfristen fest, damit Chats, Dateien, Besprechungsaufzeichnungen und Transkripte nicht länger als erforderlich gespeichert bleiben. Berücksichtigen Sie dabei den jeweiligen Zweck der Datenverarbeitung sowie gesetzliche Aufbewahrungspflichten und dokumentieren Sie, wer für die regelmäßige Überprüfung und Löschung verantwortlich ist. Nutzen Sie, wo passend, die Aufbewahrungsrichtlinien in Microsoft 365 und prüfen Sie regelmäßig, ob sie weiterhin zu den betrieblichen Abläufen und Datenschutzanforderungen passen.

Besprechungen nicht unnötig aufzeichnen.

Zeichnen Sie Besprechungen in Microsoft Teams nur auf, wenn dafür ein klarer und erforderlicher Zweck besteht. Aufzeichnungen können Stimmen, Bilder, Chatbeiträge und vertrauliche Informationen enthalten. Informieren Sie die Teilnehmenden vorab über die Aufnahme, ihren Zweck und die vorgesehene Speicherdauer. Prüfen Sie außerdem, wer Zugriff erhält, und löschen Sie die Aufzeichnung, sobald sie nicht mehr benötigt wird.

Teammitglieder zum Datenschutz schulen.

Regelmäßige Datenschutzschulungen helfen Teammitgliedern, Microsoft Teams sicher und verantwortungsvoll zu nutzen. Dabei sollten sie lernen, vertrauliche Informationen nur mit berechtigten Personen zu teilen, Gäste und externe Zugriffe sorgfältig zu prüfen und keine sensiblen Daten unnötig in Chats oder Besprechungen offenzulegen. Wichtig ist auch, den Umgang mit Aufzeichnungen, Transkripten und KI-Funktionen zu kennen sowie verdächtige Nachrichten oder Datenschutzvorfälle umgehend zu melden. So wird Datenschutz im Arbeitsalltag verständlich und praktisch umgesetzt.

Google Signals und Datenschutzerklärung: Was Websitebetreiber wissen sollten

Wer Google Analytics 4 (GA4) auf einer Website einsetzt, kann Google Signals aktivieren. Die Funktion kann zusätzliche Informationen für Berichte und Werbefunktionen bereitstellen. Gleichzeitig wirft sie Fragen zum Datenschutz auf: Welche Daten werden verarbeitet, welche Hinweise gehören in die Datenschutzerklärung und welche Einstellungen sind erforderlich?

Was ist Google Signals?

Google Signals ist eine Funktion von Google Analytics. Sie kann Daten von Nutzerinnen und Nutzern einbeziehen, die in einem Google-Konto angemeldet sind und personalisierte Werbung aktiviert haben. Dadurch kann Google bestimmte Aktivitäten über verschiedene Geräte hinweg zuordnen und in aggregierter Form für Analytics-Berichte verfügbar machen.

Je nach Konfiguration und verfügbaren Daten kann Google Signals unter anderem Informationen zu geräteübergreifenden Interaktionen sowie zu demografischen Merkmalen und Interessen in Berichten unterstützen. Die Funktion ist nicht mit einer vollständigen, personenbezogenen Aufzeichnung aller Aktivitäten gleichzusetzen: Berichte werden grundsätzlich aggregiert und können Beschränkungen unterliegen, wenn nur wenige Daten vorliegen.

Welche Bedeutung hat Google Signals für den Datenschutz?

Auch wenn Berichte aggregiert dargestellt werden, kann die Verarbeitung von Daten durch Google Signals datenschutzrechtlich relevant sein. Websitebetreiber sollten insbesondere prüfen:

  • welche Analytics- und Werbefunktionen tatsächlich aktiviert sind,
  • ob und wie Einwilligungen über das Cookie- oder Consent-Management eingeholt werden,
  • welche Daten Google verarbeitet und zu welchen Zwecken,
  • ob Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt werden können,
  • wie lange Daten gespeichert werden und welche Lösch- oder Deaktivierungsmöglichkeiten bestehen.

Die konkrete datenschutzrechtliche Bewertung hängt von der technischen Einrichtung, den verwendeten Google-Diensten und den eigenen Verarbeitungszwecken ab. Die bloße Erwähnung von Google Signals in einer Datenschutzerklärung macht den Einsatz daher nicht automatisch rechtmäßig.

Einwilligung und Consent-Management

Für Analyse- und Werbetechnologien können nach deutschem und europäischem Recht besondere Anforderungen gelten. Ob vor dem Einsatz von Google Analytics und Google Signals eine Einwilligung erforderlich ist, sollte anhand der konkreten Konfiguration und der geltenden Rechtslage geprüft werden. In vielen Fällen wird die Nutzung entsprechender Technologien über ein Consent-Banner gesteuert.

Das Banner sollte verständlich erklären, welche Kategorien von Technologien eingesetzt werden und welche Zwecke damit verfolgt werden. Werden Google Analytics oder Werbefunktionen erst nach einer Einwilligung aktiviert, muss die technische Einbindung diese Auswahl tatsächlich berücksichtigen. Eine Widerrufsmöglichkeit sollte ebenfalls leicht erreichbar sein.

Google Consent Mode kann Signale zur Einwilligung an Google übermitteln und die Funktionsweise bestimmter Google-Dienste entsprechend anpassen. Er ersetzt jedoch nicht die erforderliche Information der Nutzerinnen und Nutzer und ist für sich genommen keine Einwilligung.

Was sollte in der Datenschutzerklärung stehen?

Die Datenschutzerklärung sollte den Einsatz von Google Analytics und Google Signals konkret und nachvollziehbar beschreiben. Dazu gehören – soweit zutreffend – Angaben zu folgenden Punkten:

  • Name und Funktion des eingesetzten Dienstes sowie Anbieterangaben,
  • Zwecke der Verarbeitung, beispielsweise Reichweitenmessung oder geräteübergreifende Auswertung,
  • Art der verarbeiteten Daten und die Funktionsweise von Google Signals in verständlicher Form,
  • Rechtsgrundlage der Verarbeitung,
  • Empfänger der Daten und mögliche Übermittlungen in Drittländer,
  • Speicherdauer beziehungsweise die dafür maßgeblichen Einstellungen,
  • Informationen zur Einwilligung, zum Widerruf und zu weiteren Betroffenenrechten,
  • gegebenenfalls Hinweise auf Möglichkeiten, personalisierte Werbung im Google-Konto zu verwalten.

Vermeiden Sie pauschale Aussagen wie „Google Signals sammelt keine personenbezogenen Daten“. Ob Daten einen Personenbezug haben, lässt sich nicht allein daraus ableiten, dass Analytics-Berichte aggregiert angezeigt werden. Die Beschreibung sollte zur tatsächlichen Einrichtung passen.

Beispiel für einen Datenschutzhinweis

Der folgende Text ist ein allgemeines Muster und muss an die eigene Website, die eingesetzten Google-Dienste und die tatsächlichen Einstellungen angepasst werden:

Google Analytics und Google Signals: Wir nutzen Google Analytics, einen Webanalysedienst von Google, um die Nutzung unserer Website auszuwerten und unsere Angebote zu verbessern. Soweit aktiviert, kann Google Signals zusätzliche, aggregierte Auswertungen ermöglichen, etwa zu geräteübergreifenden Interaktionen und – abhängig von den verfügbaren Daten und Einstellungen – zu demografischen Merkmalen und Interessen. Dabei können Daten von Personen einbezogen werden, die in einem Google-Konto angemeldet sind und personalisierte Werbung aktiviert haben. Die Verarbeitung erfolgt auf Grundlage von [Rechtsgrundlage eintragen]. Weitere Informationen zu den verarbeiteten Daten, den Speichereinstellungen und möglichen Drittlandübermittlungen finden Sie in den Datenschutzhinweisen von Google. Ihre Einwilligung können Sie jederzeit mit Wirkung für die Zukunft über [Link oder Einstellungen des Consent-Banners] widerrufen.

Das Muster ist keine fertige Rechtsberatung. Insbesondere Rechtsgrundlage, Anbieterangaben, Speicherfristen und Informationen zu internationalen Datenübermittlungen müssen mit der tatsächlichen Konfiguration abgeglichen werden.

Google Signals überprüfen oder deaktivieren

Websitebetreiber können die Google-Signals-Einstellungen in der Verwaltung ihres Google-Analytics-Kontos prüfen und gegebenenfalls ändern. Zusätzlich sollten die Einbindung von GA4, die Einstellungen zur personalisierten Werbung, die Consent-Banner-Konfiguration und die Datenaufbewahrung gemeinsam überprüft werden. Eine Änderung in Analytics kann Auswirkungen auf verfügbare Berichte und Werbefunktionen haben.

Fazit

Google Signals kann zusätzliche Einblicke in die Nutzung einer Website ermöglichen. Der Einsatz sollte jedoch transparent, datenschutzbewusst und passend zur tatsächlichen technischen Konfiguration beschrieben werden. Prüfen Sie insbesondere die Einwilligungsverwaltung, die Rechtsgrundlage, die Google-Einstellungen und die Datenschutzerklärung regelmäßig. Bei Unsicherheiten empfiehlt sich eine individuelle datenschutzrechtliche Prüfung.


7 Vorteile der Google Signals Datenschutzerklärung: Ein Leitfaden für Datenschutz und Einwilligung

  1. Erklärt Google Signals verständlich.
  2. Zeigt wichtige Datenschutzaspekte auf.
  3. Betont die Bedeutung einer wirksamen Einwilligung.
  4. Hilft bei der Prüfung des Consent-Banners.
  5. Nennt wichtige Inhalte für die Datenschutzerklärung.
  6. Weist auf mögliche Drittlandübermittlungen hin.
  7. Empfiehlt regelmäßige Überprüfung der Einstellungen.


Herausforderungen der Google Signals Datenschutzerklärung: Anpassung, Einwilligung und Drittlandübermittlung

  1. Die Datenschutzerklärung muss an die tatsächliche Google-Signals-Konfiguration angepasst werden.
  2. Unklare Einwilligungs- und Widerrufshinweise können Nutzer verunsichern.
  3. Drittlandübermittlungen und Speicherdauer erfordern sorgfältige Prüfung.

Erklärt Google Signals verständlich.

Eine gute Datenschutzerklärung erklärt Google Signals verständlich und ohne unnötige Fachbegriffe. Sie beschreibt, welche Funktion der Dienst hat, wie er für zusammengefasste Auswertungen genutzt werden kann und welche Rolle dabei Google-Konten und personalisierte Werbung spielen können. So erhalten Besucherinnen und Besucher eine klare Vorstellung davon, was die Aktivierung von Google Signals bedeutet und können besser nachvollziehen, wie ihre Daten verarbeitet werden.

Zeigt wichtige Datenschutzaspekte auf.

Ein großer Vorteil einer Datenschutzerklärung zu Google Signals ist, dass sie wichtige Datenschutzaspekte transparent aufzeigt. Nutzerinnen und Nutzer erfahren, welche Daten im Zusammenhang mit Google Signals verarbeitet werden können, zu welchen Zwecken dies geschieht und welche Möglichkeiten sie haben, ihre Einwilligung zu verwalten oder zu widerrufen. So trägt eine verständliche Information dazu bei, Vertrauen zu schaffen und den verantwortungsvollen Umgang mit Daten nachvollziehbar zu machen.

Betont die Bedeutung einer wirksamen Einwilligung.

Eine klare Information zu Google Signals in der Datenschutzerklärung unterstreicht, wie wichtig eine wirksame Einwilligung ist. Nutzerinnen und Nutzer sollten verständlich erfahren, welche Daten zu welchen Zwecken verarbeitet werden und dass sie frei entscheiden können, ob sie zustimmen. Eine transparente Einwilligungslösung schafft Vertrauen und gibt ihnen die Möglichkeit, ihre Auswahl jederzeit zu ändern oder zu widerrufen.

Google Signals kann dabei helfen, die Einstellungen des Consent-Banners zu überprüfen: Durch den Abgleich der aktivierten Funktionen mit den erfassten Analytics-Daten lässt sich besser erkennen, ob Google Signals erst nach der erforderlichen Einwilligung eingesetzt wird. So können Websitebetreiber prüfen, ob die technische Einbindung den Auswahlmöglichkeiten im Banner entspricht. Die Auswertung ersetzt jedoch keine rechtliche Prüfung und sollte datenschutzfreundlich sowie ohne Rückschluss auf einzelne Personen erfolgen.

Nennt wichtige Inhalte für die Datenschutzerklärung.

Ein großer Vorteil von Informationen zu Google Signals in der Datenschutzerklärung ist, dass sie Websitebetreibern Orientierung zu den erforderlichen Angaben geben. Dazu gehören etwa der Zweck der Verarbeitung, die dabei möglicherweise erfassten Daten, die eingesetzten Google-Dienste, die Rechtsgrundlage sowie Hinweise zu Einwilligung, Widerruf und möglichen Datenübermittlungen. So können Nutzerinnen und Nutzer besser nachvollziehen, wie Google Signals eingesetzt wird, während Betreiber ihre Datenschutzhinweise transparenter und passender zu ihrer technischen Einrichtung gestalten können.

Weist auf mögliche Drittlandübermittlungen hin.

Ein klarer Hinweis auf mögliche Drittlandübermittlungen in der Datenschutzerklärung sorgt für Transparenz darüber, dass Daten im Zusammenhang mit Google Signals unter Umständen auch außerhalb des Europäischen Wirtschaftsraums verarbeitet werden können. So erfahren Nutzerinnen und Nutzer, welche internationalen Datenflüsse möglich sind und können besser nachvollziehen, welche Schutzmaßnahmen und Rechte dabei relevant sind.

Empfiehlt regelmäßige Überprüfung der Einstellungen.

Eine regelmäßige Überprüfung der Google-Signals-Einstellungen hilft dabei, die Datenschutzerklärung aktuell und korrekt zu halten. Da sich Funktionen, Einwilligungsoptionen und technische Konfigurationen ändern können, sollten Websitebetreiber in festen Abständen prüfen, ob die Angaben zur Datenverarbeitung noch mit den tatsächlich genutzten Einstellungen übereinstimmen. So lassen sich veraltete Informationen vermeiden und Transparenz gegenüber den Nutzerinnen und Nutzern fördern.

Die Datenschutzerklärung muss an die tatsächliche Google-Signals-Konfiguration angepasst werden.

Die Datenschutzerklärung muss genau zur tatsächlichen Konfiguration von Google Signals passen. Werden darin Funktionen, Datenarten oder Zwecke beschrieben, die gar nicht aktiviert sind – oder fehlen tatsächlich genutzte Funktionen –, kann das Nutzerinnen und Nutzer irreführen und zu rechtlichen Risiken führen. Deshalb sollten Websitebetreiber ihre Google-Analytics-Einstellungen regelmäßig mit den Angaben in der Datenschutzerklärung abgleichen und diese bei Änderungen zeitnah aktualisieren.

Unklare Einwilligungs- und Widerrufshinweise können Nutzer verunsichern.

Unklare Hinweise zur Einwilligung und zum Widerruf bei Google Signals können Nutzerinnen und Nutzer verunsichern. Wenn nicht deutlich erklärt wird, welche Daten zu welchen Zwecken verarbeitet werden und wie sich eine Einwilligung ändern oder zurückziehen lässt, fällt es schwer, eine informierte Entscheidung zu treffen. Eine verständliche Datenschutzerklärung sollte deshalb die Nutzung von Google Signals transparent beschreiben und klar aufzeigen, wo Einwilligungen verwaltet und widerrufen werden können.

Drittlandübermittlungen und Speicherdauer erfordern sorgfältige Prüfung.

Bei der Nutzung von Google Signals sollten mögliche Drittlandübermittlungen und die Speicherdauer besonders sorgfältig geprüft werden. Dabei ist zu klären, in welche Länder Daten übermittelt werden können, welche Schutzmaßnahmen dafür gelten und wie lange die Daten entsprechend den gewählten Analytics-Einstellungen gespeichert bleiben. Die Datenschutzerklärung sollte diese Punkte transparent und passend zur tatsächlichen Konfiguration erläutern.

Datensicherheit: Beispiele und praktische Maßnahmen

Datensicherheit umfasst alle technischen und organisatorischen Maßnahmen, die Daten vor Verlust, Manipulation, unbefugtem Zugriff und anderen Gefahren schützen. Sie betrifft persönliche Informationen ebenso wie Geschäftsunterlagen, Kundendaten und digitale Systeme. Die folgenden Beispiele zeigen, wie Datensicherheit im Alltag und in Unternehmen umgesetzt werden kann.

Starke Passwörter und Mehr-Faktor-Authentifizierung

Ein sicheres Passwort ist lang, einzigartig und schwer zu erraten. Für jeden Dienst sollte ein eigenes Passwort verwendet werden. Ein Passwortmanager kann dabei helfen, Zugangsdaten sicher zu erstellen und aufzubewahren. Zusätzlich erhöht die Mehr-Faktor-Authentifizierung (MFA) den Schutz: Neben dem Passwort ist dann beispielsweise ein Code aus einer Authentifizierungs-App erforderlich.

Daten verschlüsseln

Verschlüsselung macht Daten für Unbefugte unlesbar. Sie ist ein wichtiges Mittel, um vertrauliche Informationen bei Speicherung und Übertragung zu schützen. Beispiele dafür sind eine verschlüsselte Festplatte auf einem Laptop, verschlüsselte Sicherungskopien oder eine geschützte Verbindung beim Besuch einer Website. Besonders bei mobilen Geräten und sensiblen Dokumenten kann Verschlüsselung das Risiko bei Verlust oder Diebstahl deutlich verringern.

Regelmäßige Datensicherungen erstellen

Eine Datensicherung schützt vor dem Verlust wichtiger Dateien, etwa durch einen Geräteausfall, versehentliches Löschen, Schadsoftware oder einen Cyberangriff. Unternehmen können beispielsweise automatische, regelmäßig erstellte Backups nutzen und eine Kopie getrennt vom Hauptsystem aufbewahren. Entscheidend ist auch, die Wiederherstellung der Daten regelmäßig zu testen. Ein Backup ist nur dann hilfreich, wenn es im Notfall tatsächlich funktioniert.

Zugriffsrechte gezielt vergeben

Nicht jede Person benötigt Zugriff auf alle Daten. Das Prinzip der geringsten Rechte bedeutet, dass Beschäftigte nur auf die Informationen und Systeme zugreifen können, die sie für ihre Arbeit brauchen. So kann etwa die Personalabteilung auf bestimmte Personalunterlagen zugreifen, während andere Mitarbeitende keinen Zugang dazu haben. Werden Aufgaben oder Zuständigkeiten geändert, sollten die Zugriffsrechte überprüft und nicht mehr benötigte Berechtigungen entfernt werden.

Software und Geräte aktuell halten

Updates schließen häufig Sicherheitslücken in Betriebssystemen, Apps und anderen Programmen. Werden Aktualisierungen lange aufgeschoben, können bekannte Schwachstellen zum Einfallstor für Angriffe werden. Automatische Updates und ein klarer Prozess für die Wartung von Geräten sind daher einfache, aber wirksame Beispiele für Datensicherheit.

Phishing erkennen und melden

Bei Phishing versuchen Angreifer, mit gefälschten E-Mails, Textnachrichten oder Websites an Passwörter und andere vertrauliche Daten zu gelangen. Ein typisches Beispiel ist eine Nachricht, die zu einer dringenden Anmeldung über einen Link auffordert. Absenderadresse, Schreibweise und Zieladresse sollten sorgfältig geprüft werden. In Unternehmen sollten Mitarbeitende wissen, an wen sie verdächtige Nachrichten melden können.

Geräte und Arbeitsplätze schützen

Datensicherheit betrifft nicht nur digitale Einstellungen. Ein Laptop sollte gesperrt werden, wenn der Arbeitsplatz verlassen wird, und mobile Geräte sollten mit einer Bildschirmsperre geschützt sein. Vertrauliche Unterlagen gehören nicht offen auf Schreibtische oder in frei zugängliche Bereiche. Bei der Entsorgung von Datenträgern müssen gespeicherte Informationen sicher gelöscht oder die Datenträger fachgerecht vernichtet werden.

Sicherheitsmaßnahmen für mobiles Arbeiten

Wer von unterwegs oder im Homeoffice arbeitet, sollte öffentliche WLAN-Netze mit Vorsicht nutzen. Eine sichere Verbindung, aktuelle Geräte und geschützte Zugänge helfen, Unternehmensdaten zu sichern. Vertrauliche Gespräche sollten außerdem nicht an Orten geführt werden, an denen andere mithören können. Für den Zugriff auf interne Systeme kann ein Unternehmen zusätzliche Schutzmaßnahmen wie ein VPN einsetzen.

Einen Notfallplan vorbereiten

Auch mit guten Schutzmaßnahmen lässt sich ein Sicherheitsvorfall nicht immer ausschließen. Ein Notfallplan legt fest, wer im Ernstfall informiert wird, welche Systeme abgesichert oder vom Netz getrennt werden und wie wichtige Daten wiederhergestellt werden. Regelmäßige Übungen helfen dabei, Zuständigkeiten zu klären und Reaktionszeiten zu verbessern.

Fazit: Datensicherheit entsteht durch mehrere Maßnahmen

Ein einzelnes Werkzeug kann Daten nicht umfassend schützen. Gute Datensicherheit entsteht durch das Zusammenspiel aus starken Zugangsdaten, Verschlüsselung, Backups, passenden Zugriffsrechten, aktuellen Systemen und geschulten Menschen. Welche Maßnahmen sinnvoll sind, hängt davon ab, welche Daten verarbeitet werden und welchen Risiken sie ausgesetzt sind. Wer Schutzmaßnahmen regelmäßig überprüft und an neue Anforderungen anpasst, verringert das Risiko von Datenverlust und unbefugtem Zugriff.


8 Tipps zur Datensicherheit: Praktische Beispiele für den Schutz Ihrer Informationen

  1. Nutze für jedes Konto ein eigenes, starkes Passwort.
  2. Aktiviere Zwei-Faktor-Authentifizierung für E-Mail und Banking.
  3. Verschlüssele vertrauliche Dateien vor dem Versand.
  4. Erstelle regelmäßig verschlüsselte Backups wichtiger Daten.
  5. Prüfe Absender und Links, bevor du Anhänge öffnest.
  6. Sperre deinen Bildschirm, wenn du den Arbeitsplatz verlässt.
  7. Teile Kundendaten nur mit berechtigten Personen.
  8. Installiere Sicherheitsupdates zeitnah auf allen Geräten.

Nutze für jedes Konto ein eigenes, starkes Passwort.

Verwende für jedes Konto ein eigenes, starkes Passwort, damit ein kompromittiertes Passwort nicht auch den Zugriff auf andere Dienste ermöglicht. Ein gutes Passwort ist lang und schwer zu erraten – am besten eine einzigartige Kombination aus mehreren zufälligen Wörtern, Zahlen und Sonderzeichen. Ein Passwortmanager hilft dabei, sichere Passwörter zu erstellen und bequem zu verwalten.

Aktiviere Zwei-Faktor-Authentifizierung für E-Mail und Banking.

Aktiviere die Zwei-Faktor-Authentifizierung für dein E-Mail-Konto und Online-Banking, um sie zusätzlich zum Passwort abzusichern. Bei der Anmeldung wird neben dem Passwort ein zweiter Nachweis verlangt, zum Beispiel ein einmaliger Code aus einer Authentifizierungs-App oder eine Bestätigung auf einem vertrauenswürdigen Gerät. So wird es für Unbefugte deutlich schwieriger, auf deine Konten zuzugreifen – selbst wenn dein Passwort bekannt geworden ist.

Verschlüssele vertrauliche Dateien vor dem Versand.

Verschlüssele vertrauliche Dateien, bevor du sie versendest. So können Unbefugte den Inhalt nicht ohne Weiteres lesen, selbst wenn die Nachricht oder der Anhang abgefangen wird. Verwende ein sicheres, aktuelles Verschlüsselungsverfahren und teile das Passwort über einen anderen Kanal als die Datei – zum Beispiel telefonisch statt in derselben E-Mail.

Erstelle regelmäßig verschlüsselte Backups wichtiger Daten.

Erstelle regelmäßig verschlüsselte Backups wichtiger Daten, damit sie bei einem Geräteausfall, versehentlichem Löschen oder einem Cyberangriff wiederhergestellt werden können. Bewahre Sicherungskopien möglichst getrennt von den Originaldaten auf und schütze sie mit einer starken Verschlüsselung. Prüfe außerdem von Zeit zu Zeit, ob sich die Backups tatsächlich öffnen und wiederherstellen lassen – nur so ist sichergestellt, dass sie im Ernstfall helfen.

Prüfe bei unerwarteten E-Mails immer sorgfältig, ob der Absender tatsächlich vertrauenswürdig ist, bevor du Anhänge öffnest oder auf Links klickst. Achte auf ungewöhnliche E-Mail-Adressen, verdächtige Formulierungen und Links, deren Ziel nicht zur angezeigten Adresse passt. Im Zweifel öffnest du den Anhang nicht und bestätigst die Anfrage über einen bekannten, unabhängigen Kontaktweg. So verringerst du das Risiko, auf Phishing hereinzufallen oder Schadsoftware herunterzuladen.

Sperre deinen Bildschirm, wenn du den Arbeitsplatz verlässt.

Sperre deinen Bildschirm, sobald du deinen Arbeitsplatz verlässt – auch wenn es nur für einen kurzen Moment ist. So verhinderst du, dass andere Personen unbeaufsichtigt auf deine Dateien, E-Mails oder Programme zugreifen. Aktiviere eine automatische Bildschirmsperre nach kurzer Inaktivität und verwende ein sicheres Passwort oder eine andere zuverlässige Anmeldemethode.

Teile Kundendaten nur mit berechtigten Personen.

Teile Kundendaten ausschließlich mit Personen, die sie für ihre Arbeit benötigen und ausdrücklich dazu berechtigt sind. Begrenze Zugriffsrechte auf das notwendige Maß und überprüfe sie regelmäßig, besonders wenn sich Aufgaben oder Zuständigkeiten ändern. So reduzierst du das Risiko, dass vertrauliche Informationen versehentlich offengelegt oder unbefugt verwendet werden.

Installiere Sicherheitsupdates zeitnah auf allen Geräten.

Installiere Sicherheitsupdates zeitnah auf allen Geräten – darunter Computer, Smartphones, Tablets, Router und Anwendungen. Updates schließen häufig bekannte Sicherheitslücken, die Angreifer sonst ausnutzen könnten. Aktiviere nach Möglichkeit automatische Aktualisierungen und starte Geräte bei Bedarf neu, damit die Änderungen wirksam werden. So bleiben deine Systeme besser vor Schadsoftware und unbefugtem Zugriff geschützt.

Datenschutzmissbrauch: Formen, Folgen und Schutzmaßnahmen

Persönliche Daten gehören zu den sensibelsten Informationen, die Menschen im Alltag preisgeben. Werden sie ohne Erlaubnis erhoben, weitergegeben oder auf andere Weise zweckentfremdet, kann das einen Datenschutzmissbrauch darstellen. Die Folgen reichen von unerwünschter Werbung bis hin zu finanziellen Schäden und Identitätsbetrug.

Was bedeutet Datenschutzmissbrauch?

Von Datenschutzmissbrauch spricht man, wenn personenbezogene Daten unbefugt oder entgegen dem vorgesehenen Zweck verarbeitet werden. Personenbezogene Daten sind Informationen, mit denen eine Person direkt oder indirekt identifiziert werden kann. Dazu zählen etwa Name, Anschrift, E-Mail-Adresse, Telefonnummer, Standortdaten, Fotos sowie Gesundheits- und Finanzinformationen.

Nicht jede Verarbeitung persönlicher Daten ist automatisch unzulässig. Unternehmen und Organisationen benötigen jedoch eine gültige Rechtsgrundlage, müssen transparent über die Verarbeitung informieren und angemessene Schutzmaßnahmen treffen. In der Europäischen Union bilden insbesondere die Datenschutz-Grundverordnung (DSGVO) und ergänzende nationale Vorschriften den rechtlichen Rahmen.

Häufige Beispiele für Datenschutzmissbrauch

  • Unbefugte Weitergabe: Daten werden ohne passende Rechtsgrundlage an Dritte übermittelt oder verkauft.
  • Zweckentfremdung: Informationen werden für andere Zwecke genutzt, als ursprünglich erklärt oder vereinbart wurde.
  • Unberechtigter Zugriff: Mitarbeitende oder Außenstehende sehen Daten ein, obwohl sie dazu nicht befugt sind.
  • Datenpannen: Verlorene Geräte, Fehlversand von E-Mails oder ungesicherte Systeme machen persönliche Daten zugänglich.
  • Übermäßige Datenerhebung: Es werden mehr Informationen gesammelt, als für den jeweiligen Dienst erforderlich sind.
  • Identitätsmissbrauch: Gestohlene Daten werden verwendet, um sich als eine andere Person auszugeben, Konten zu übernehmen oder Verträge abzuschließen.

Mögliche Folgen

Die Auswirkungen hängen davon ab, welche Daten betroffen sind und wie sie verwendet werden. Betroffene können mit unerwünschten Kontaktaufnahmen, gezielter Betrugsversuchen, Rufschädigung oder dem Verlust der Kontrolle über persönliche Informationen konfrontiert sein. Werden Zugangsdaten oder Finanzinformationen offengelegt, können zusätzlich Konten gefährdet und wirtschaftliche Schäden verursacht werden.

Auch für Unternehmen kann ein Datenschutzvorfall erhebliche Folgen haben. Neben Vertrauensverlust und Kosten für die Aufarbeitung kommen je nach Sachlage rechtliche Konsequenzen in Betracht. Ob ein konkreter Vorfall rechtswidrig ist und welche Pflichten daraus entstehen, muss im Einzelfall beurteilt werden.

So lässt sich das Risiko verringern

Ein bewusster Umgang mit persönlichen Informationen kann viele Risiken reduzieren:

  • Teilen Sie online nur Daten, die für den jeweiligen Zweck wirklich notwendig sind.
  • Verwenden Sie für verschiedene Konten unterschiedliche, starke Passwörter und aktivieren Sie, wenn möglich, die Zwei-Faktor-Authentifizierung.
  • Prüfen Sie Datenschutzeinstellungen, Berechtigungen von Apps und die Echtheit von Nachrichten oder Webseiten.
  • Seien Sie vorsichtig bei unerwarteten Links, Anhängen und Aufforderungen zur Preisgabe vertraulicher Informationen.
  • Halten Sie Geräte und Programme aktuell und schützen Sie Geräte mit einer Bildschirmsperre.
  • Lesen Sie bei Online-Diensten zumindest die wesentlichen Informationen dazu, welche Daten zu welchem Zweck verarbeitet werden.

Organisationen sollten nur erforderliche Daten erheben, Zugriffe auf das Notwendige beschränken, Mitarbeitende schulen und geeignete technische sowie organisatorische Schutzmaßnahmen einsetzen. Ebenso wichtig sind klare Löschfristen und ein geregelter Umgang mit Datenschutzvorfällen.

Was tun, wenn Daten missbraucht wurden?

Wenn Sie vermuten, dass persönliche Daten betroffen sind, sichern Sie zunächst vorhandene Hinweise wie E-Mails, Nachrichten, Screenshots oder Schreiben. Ändern Sie gefährdete Passwörter und wenden Sie sich bei verdächtigen Kontobewegungen umgehend an den jeweiligen Anbieter oder das Finanzinstitut. Falls Dokumente oder Zugangsdaten betroffen sind, sollten Sie außerdem aufmerksam auf weitere ungewöhnliche Aktivitäten achten.

Sie können sich an die Organisation wenden, die Ihre Daten verarbeitet, und um Auskunft über die Verarbeitung bitten. Die DSGVO sieht unter anderem Rechte auf Auskunft, Berichtigung und – unter bestimmten Voraussetzungen – Löschung oder Einschränkung der Verarbeitung vor. Wenn sich Ihre Bedenken nicht klären lassen, können Sie sich an die zuständige Datenschutzaufsichtsbehörde wenden. Bei Betrugsverdacht kann zusätzlich eine Anzeige bei der Polizei sinnvoll sein.

Fazit

Datenschutzmissbrauch kann viele Formen annehmen und sowohl Einzelpersonen als auch Organisationen betreffen. Transparente Abläufe, sorgfältiger Umgang mit Daten und wirksame Schutzmaßnahmen helfen, Risiken zu verringern. Wer einen möglichen Vorfall frühzeitig dokumentiert und die passenden Stellen informiert, kann dazu beitragen, weitere Schäden zu verhindern.


8 Vorteile des Bewusstseins für Datenschutzmissbrauch

  1. Schärft das Bewusstsein für persönliche Daten.
  2. Hilft, Risiken frühzeitig zu erkennen.
  3. Fördert sichere Passwörter und Konten.
  4. Ermutigt zu sparsamer Datenweitergabe.
  5. Stärkt den Schutz vor Identitätsdiebstahl.
  6. Macht Betroffenenrechte bekannter.
  7. Verbessert Datenschutzmaßnahmen in Unternehmen.
  8. Fördert Vertrauen durch verantwortungsvollen Umgang mit Daten.


Sechs Nachteile des Datenschutzmissbrauchs: Risiken und Folgen im Überblick

  1. Verlust der Privatsphäre
  2. Risiko von Identitätsdiebstahl
  3. Finanzielle Schäden durch Betrug
  4. Unerwünschte Werbung und Spam
  5. Rufschädigung durch Datenlecks
  6. Vertrauensverlust gegenüber Unternehmen

Schärft das Bewusstsein für persönliche Daten.

Ein möglicher positiver Effekt von Datenschutzmissbrauch ist, dass er das Bewusstsein für den Wert persönlicher Daten schärfen kann. Wer erlebt, wie schnell Informationen ungewollt offengelegt oder zweckentfremdet werden, achtet oft stärker darauf, welche Daten online geteilt und welchen Diensten persönliche Angaben anvertraut werden. Dadurch gewinnen Themen wie sichere Passwörter, Datenschutzeinstellungen und informierte Einwilligungen an Bedeutung. Dieser Lerneffekt macht den Missbrauch selbst jedoch nicht weniger schädlich und ersetzt keine wirksamen Schutzmaßnahmen.

Hilft, Risiken frühzeitig zu erkennen.

Ein möglicher Vorteil der Auseinandersetzung mit Datenschutzmissbrauch besteht darin, Risiken frühzeitig zu erkennen. Wer aufmerksam darauf achtet, wie persönliche Daten erhoben, gespeichert und weitergegeben werden, kann Schwachstellen eher bemerken und rechtzeitig Schutzmaßnahmen ergreifen. So lassen sich etwa unsichere Passwörter ändern, verdächtige Zugriffe prüfen oder problematische Datenverarbeitungen melden, bevor größerer Schaden entsteht.

Fördert sichere Passwörter und Konten.

Ein wichtiger positiver Effekt der Beschäftigung mit Datenschutzmissbrauch ist, dass sie das Bewusstsein für die Sicherheit persönlicher Konten stärkt. Wer mögliche Risiken kennt, verwendet eher starke, einzigartige Passwörter, ändert kompromittierte Zugangsdaten schnell und aktiviert zusätzliche Schutzmaßnahmen wie die Zwei-Faktor-Authentifizierung. So lassen sich Konten besser vor unbefugtem Zugriff schützen.

Ermutigt zu sparsamer Datenweitergabe.

Ein bewusster Umgang mit dem Risiko des Datenschutzmissbrauchs ermutigt dazu, persönliche Daten sparsamer weiterzugeben. Wer vor dem Ausfüllen eines Formulars, dem Installieren einer App oder dem Teilen von Informationen prüft, welche Angaben wirklich notwendig sind, verringert unnötige Datenspuren und schützt seine Privatsphäre. So wird Datenminimierung zu einer hilfreichen Gewohnheit – online wie im Alltag.

Stärkt den Schutz vor Identitätsdiebstahl.

Ein bewusster Umgang mit Datenschutz kann den Schutz vor Identitätsdiebstahl stärken. Werden persönliche Angaben wie Geburtsdatum, Anschrift, Ausweiskopien und Zugangsdaten nur sparsam und über vertrauenswürdige Kanäle weitergegeben, sinkt das Risiko, dass Kriminelle sie für gefälschte Konten, betrügerische Bestellungen oder andere missbräuchliche Zwecke verwenden. Zusätzlichen Schutz bieten starke, einzigartige Passwörter und die Zwei-Faktor-Authentifizierung.

Macht Betroffenenrechte bekannter.

Datenschutzmissbrauch kann Betroffenenrechte stärker ins öffentliche Bewusstsein rücken. Wenn persönliche Daten unbefugt genutzt oder weitergegeben werden, informieren sich viele Menschen erstmals darüber, welche Rechte ihnen nach der DSGVO zustehen – etwa das Recht auf Auskunft, Berichtigung oder unter bestimmten Voraussetzungen Löschung ihrer Daten. So können Vorfälle dazu beitragen, dass Betroffene ihre Ansprüche besser kennen und Organisationen stärker für einen verantwortungsvollen Umgang mit personenbezogenen Daten sensibilisiert werden.

Verbessert Datenschutzmaßnahmen in Unternehmen.

Ein Datenschutzmissbrauch kann Unternehmen zwar erheblich schaden, zugleich aber Schwachstellen in bestehenden Abläufen sichtbar machen. Die Aufarbeitung eines Vorfalls kann dazu beitragen, Datenschutzmaßnahmen zu überprüfen und gezielt zu verbessern – etwa durch strengere Zugriffskontrollen, sicherere technische Systeme, klare Zuständigkeiten und regelmäßige Schulungen für Mitarbeitende. So lassen sich ähnliche Vorfälle künftig besser verhindern und der verantwortungsvolle Umgang mit personenbezogenen Daten stärken.

Fördert Vertrauen durch verantwortungsvollen Umgang mit Daten.

Ein verantwortungsvoller Umgang mit personenbezogenen Daten stärkt das Vertrauen zwischen Unternehmen und ihren Kundinnen und Kunden. Wer transparent erklärt, welche Informationen erhoben und wie sie geschützt werden, zeigt Respekt für die Privatsphäre und nimmt Datenschutz ernst. Das kann die Kundenbindung fördern und dazu beitragen, dass Menschen digitale Angebote mit größerer Sicherheit nutzen.

Verlust der Privatsphäre

Ein wesentlicher Nachteil von Datenschutzmissbrauch ist der Verlust der Privatsphäre. Gelangen persönliche Informationen ohne Zustimmung an Unbefugte oder werden sie für andere Zwecke verwendet, verlieren Betroffene die Kontrolle darüber, wer ihre Daten kennt und wie diese genutzt werden. Das kann dazu führen, dass sensible Details über das eigene Leben offengelegt, weiterverbreitet oder zur gezielten Beeinflussung verwendet werden. Dadurch fühlen sich viele Menschen verunsichert und in ihrer persönlichen Freiheit eingeschränkt.

Risiko von Identitätsdiebstahl

Ein besonders schwerwiegendes Risiko von Datenschutzmissbrauch ist der Identitätsdiebstahl. Gelangen persönliche Informationen wie Name, Geburtsdatum, Anschrift oder Zugangsdaten in falsche Hände, können Kriminelle sich als die betroffene Person ausgeben. Sie könnten beispielsweise Konten übernehmen, Bestellungen auf fremde Rechnung tätigen oder versuchen, Verträge abzuschließen. Betroffene bemerken den Missbrauch manchmal erst, wenn unerklärliche Abbuchungen, Mahnungen oder verdächtige Aktivitäten auftauchen. Deshalb sollten persönliche Daten geschützt und ungewöhnliche Kontobewegungen oder Nachrichten schnell überprüft werden.

Finanzielle Schäden durch Betrug

Datenschutzmissbrauch kann erhebliche finanzielle Schäden verursachen, wenn Kriminelle gestohlene persönliche oder finanzielle Daten für Betrug einsetzen. Mit Zugangsdaten, Kontoinformationen oder einer fremden Identität können sie beispielsweise unberechtigte Zahlungen auslösen, Einkäufe tätigen oder Kredite beantragen. Betroffene müssen dann oft Zeit und Geld aufwenden, um Konten zu sichern, Transaktionen zu klären und den Missbrauch nachzuweisen. Selbst wenn ein finanzieller Verlust erstattet wird, können die Aufarbeitung und mögliche Folgeschäden belastend sein.

Unerwünschte Werbung und Spam

Ein häufiger Nachteil von Datenschutzmissbrauch ist unerwünschte Werbung und Spam. Werden E-Mail-Adressen, Telefonnummern oder andere Kontaktdaten ohne Einwilligung weitergegeben oder für fremde Zwecke genutzt, erhalten Betroffene oft zahlreiche Werbenachrichten, Anrufe oder SMS. Das kann nicht nur lästig sein, sondern auch das Risiko erhöhen, auf betrügerische Nachrichten und Phishing-Versuche hereinzufallen.

Rufschädigung durch Datenlecks

Ein Datenleck kann den Ruf einer Person oder eines Unternehmens nachhaltig schädigen. Werden vertrauliche Informationen, private Nachrichten oder sensible Geschäftsdaten öffentlich, können Betroffene bloßgestellt, missverstanden oder gezielt angegriffen werden. Für Unternehmen kann die Offenlegung zudem das Vertrauen von Kundinnen und Kunden sowie Geschäftspartnern erschüttern – selbst dann, wenn das Leck durch einen externen Angriff verursacht wurde. Die Wiederherstellung des guten Rufs ist oft langwierig und erfordert transparente Kommunikation sowie konsequente Maßnahmen zum Schutz der betroffenen Daten.

Vertrauensverlust gegenüber Unternehmen

Datenschutzmissbrauch kann das Vertrauen in ein Unternehmen nachhaltig erschüttern. Wenn Kundinnen und Kunden erfahren, dass ihre persönlichen Daten ohne ausreichenden Schutz oder entgegen ihrer Erwartungen verwendet wurden, zweifeln sie möglicherweise an der Zuverlässigkeit und Verantwortungsbereitschaft des Unternehmens. Das kann dazu führen, dass sie Geschäftsbeziehungen beenden, Angebote nicht mehr nutzen oder sich für einen Wettbewerber entscheiden. Selbst nach der Behebung des Vorfalls kann es lange dauern, verlorenes Vertrauen zurückzugewinnen.

Datenschutzerklärung für einen Verein: Was muss enthalten sein?

Auch Vereine verarbeiten personenbezogene Daten – zum Beispiel Namen und Kontaktdaten ihrer Mitglieder, Angaben zu Beiträgen oder Fotos von Veranstaltungen. Deshalb müssen sie die Datenschutz-Grundverordnung (DSGVO) und ergänzende deutsche Datenschutzvorschriften beachten. Eine verständliche Datenschutzerklärung informiert Mitglieder, Interessierte und Besucher einer Vereinswebsite darüber, welche Daten der Verein verarbeitet und welche Rechte betroffene Personen haben.

Dieser Artikel gibt einen allgemeinen Überblick. Welche Angaben erforderlich sind, hängt davon ab, welche Daten ein Verein tatsächlich verarbeitet und welche Angebote er nutzt. Eine Datenschutzerklärung sollte daher auf die konkreten Abläufe zugeschnitten sein und regelmäßig überprüft werden.

Wer ist für den Datenschutz verantwortlich?

In der Regel ist der Verein als Organisation für die Verarbeitung personenbezogener Daten verantwortlich. In der Datenschutzerklärung sollten deshalb der vollständige Name des Vereins, eine ladungsfähige Anschrift sowie eine Kontaktmöglichkeit genannt werden. Falls ein Datenschutzbeauftragter bestellt wurde, sind auch dessen Kontaktdaten anzugeben.

Ob ein Verein einen Datenschutzbeauftragten benennen muss, richtet sich nach den gesetzlichen Voraussetzungen. In Deutschland ist dabei unter anderem relevant, wie viele Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Im Einzelfall können weitere Kriterien eine Rolle spielen.

Welche Informationen gehören in die Datenschutzerklärung?

Nach den Artikeln 13 und 14 DSGVO müssen betroffene Personen unter anderem darüber informiert werden:

  • wer für die Datenverarbeitung verantwortlich ist und wie der Verein erreichbar ist;
  • zu welchen Zwecken personenbezogene Daten verarbeitet werden;
  • auf welcher Rechtsgrundlage die Verarbeitung beruht;
  • wie lange die Daten gespeichert werden oder nach welchen Kriterien sich die Speicherdauer richtet;
  • ob Daten an andere Stellen weitergegeben werden;
  • welche Rechte betroffene Personen haben und wie sie diese ausüben können;
  • ob eine Bereitstellung bestimmter Daten erforderlich ist und welche Folgen es haben kann, wenn diese Angaben fehlen.

Werden Daten nicht direkt bei der betroffenen Person erhoben, können zusätzliche Informationen erforderlich sein – etwa zur Herkunft der Daten. Welche Hinweise im konkreten Fall nötig sind, hängt von den Umständen der Erhebung ab.

Typische Datenverarbeitungen im Vereinsalltag

Mitgliederverwaltung und Beiträge

Bei der Aufnahme und Betreuung von Mitgliedern verarbeitet ein Verein häufig Namen, Anschriften, Kontaktdaten, Eintrittsdatum und Angaben zur Mitgliedschaft. Für den Beitragseinzug können zusätzlich Bankverbindungen und Zahlungsinformationen benötigt werden. Die Datenschutzerklärung sollte die jeweiligen Zwecke und Rechtsgrundlagen verständlich beschreiben. Daten, die zur Durchführung der Mitgliedschaft erforderlich sind, können beispielsweise auf dem Mitgliedschaftsverhältnis beruhen. Für andere Zwecke kann eine gesonderte Rechtsgrundlage erforderlich sein.

Veranstaltungen und Kommunikation

Für Trainings, Versammlungen, Ausflüge oder Vereinsveranstaltungen können Anmeldedaten, Anwesenheitslisten und gegebenenfalls besondere Angaben erhoben werden. Der Verein sollte erklären, welche Informationen dafür benötigt werden, wie sie verwendet und wann sie gelöscht werden. Bei Gesundheitsdaten oder Daten von Kindern gelten zusätzliche Anforderungen; solche Angaben sollten nur erhoben werden, wenn dies erforderlich und rechtlich zulässig ist.

Fotos und Videos

Fotos und Videos, auf denen Personen erkennbar sind, können personenbezogene Daten darstellen. Soll Bildmaterial auf der Vereinswebsite, in sozialen Medien oder in einer Vereinszeitschrift veröffentlicht werden, muss der Verein die rechtlichen Voraussetzungen für Aufnahme und Veröffentlichung prüfen. Je nach Situation kann eine Einwilligung erforderlich oder eine andere Rechtsgrundlage einschlägig sein. Dabei sind insbesondere der Zweck, die Art der Veranstaltung und die berechtigten Erwartungen der abgebildeten Personen zu berücksichtigen.

Bei Kindern ist besondere Sorgfalt geboten. Der Verein sollte verständlich erklären, wo und zu welchem Zweck Bilder erscheinen sollen, und die erforderlichen Zustimmungen einholen. Eine pauschale Formulierung in der Datenschutzerklärung ersetzt nicht automatisch eine notwendige Einwilligung.

Vereinswebsite und Cookies

Beim Besuch einer Website können technische Daten wie IP-Adresse, Zeitpunkt des Zugriffs, aufgerufene Seiten und Informationen zum verwendeten Browser verarbeitet werden. Werden Analyse-, Einbettungs- oder Marketingdienste eingesetzt, muss der Verein deren Nutzung und die damit verbundenen Datenflüsse prüfen und transparent darstellen.

Für bestimmte Cookies und vergleichbare Technologien ist grundsätzlich eine Einwilligung erforderlich, sofern sie nicht unbedingt notwendig sind, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen. Einwilligungen müssen freiwillig und informiert sein und sich widerrufen lassen. Die Datenschutzhinweise sollten zu den tatsächlich verwendeten Funktionen der Website passen.

Newsletter und soziale Netzwerke

Für einen E-Mail-Newsletter sollte der Verein erläutern, welche Kontaktdaten verwendet werden, zu welchem Zweck der Versand erfolgt und wie eine Abmeldung möglich ist. Je nach Verfahren kann ein Anmelde- und Bestätigungsprozess eingesetzt werden, um die Anmeldung nachvollziehbar zu dokumentieren.

Verlinkt oder eingebettet ein Verein Inhalte sozialer Netzwerke, kann beim Aufruf der Seite eine Datenübermittlung an den jeweiligen Anbieter stattfinden. Die Datenschutzhinweise sollten beschreiben, welche Dienste eingebunden sind und was Besucherinnen und Besucher dabei beachten müssen.

Weitergabe an Dienstleister und Aufbewahrung

Viele Vereine nutzen externe Anbieter, etwa für Mitgliederverwaltung, Newsletterversand, Cloud-Speicher oder Website-Hosting. Werden diese Dienstleister im Auftrag des Vereins tätig, kann ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich sein. Außerdem sollte der Verein prüfen, ob Daten in Staaten außerhalb des Europäischen Wirtschaftsraums übermittelt werden und welche zusätzlichen Voraussetzungen dann gelten.

Personenbezogene Daten dürfen nicht unbegrenzt gespeichert werden. Der Verein sollte festlegen, wann Daten gelöscht oder anonymisiert werden. Dabei können gesetzliche Aufbewahrungspflichten, etwa für bestimmte Buchungs- und Steuerunterlagen, zu berücksichtigen sein.

Rechte der betroffenen Personen

Die Datenschutzerklärung muss über die Rechte informieren, die im jeweiligen Fall bestehen. Dazu können insbesondere das Recht auf Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung und Datenübertragbarkeit gehören. Betroffene Personen können außerdem unter bestimmten Voraussetzungen Widerspruch gegen eine Verarbeitung einlegen oder eine erteilte Einwilligung mit Wirkung für die Zukunft widerrufen.

Darüber hinaus besteht das Recht, sich bei einer zuständigen Datenschutzaufsichtsbehörde zu beschweren. Die Datenschutzhinweise sollten erklären, an wen sich Betroffene im Verein wenden können, wenn sie Fragen haben oder ihre Rechte ausüben möchten.

Häufige Fehler bei Vereinserklärungen

  • Eine Muster-Datenschutzerklärung wird unverändert übernommen, obwohl der Verein andere Dienste oder Abläufe nutzt.
  • Die Erklärung nennt Zwecke, die der Verein tatsächlich gar nicht verfolgt, oder lässt wichtige Verarbeitungen aus.
  • Speicherfristen und Empfänger der Daten bleiben unklar.
  • Eine allgemeine Datenschutzerklärung wird fälschlich als Einwilligung für jede Datenverarbeitung verstanden.
  • Die Erklärung wird nicht aktualisiert, obwohl neue Software, Formulare oder Online-Dienste hinzukommen.

Fazit

Eine gute Datenschutzerklärung für einen Verein ist verständlich, vollständig und auf die tatsächliche Datenverarbeitung abgestimmt. Sie sollte sowohl die Mitgliederverwaltung als auch Veranstaltungen, Veröffentlichungen, die Vereinswebsite und eingesetzte Dienstleister berücksichtigen. Da sich Vereinsabläufe und digitale Angebote ändern können, empfiehlt sich eine regelmäßige Überprüfung. Bei komplexen Datenverarbeitungen oder Unsicherheiten kann eine individuelle rechtliche oder datenschutzfachliche Beratung sinnvoll sein.


7 Wichtige Tipps zur Erstellung einer Datenschutzerklärung für Vereine

  1. Erfassen Sie, welche personenbezogenen Daten der Verein verarbeitet.
  2. Nennen Sie Zweck und Rechtsgrundlage jeder Datenverarbeitung.
  3. Informieren Sie über Verantwortliche und Kontaktmöglichkeiten.
  4. Erklären Sie, wie lange Daten gespeichert werden.
  5. Beschreiben Sie die Rechte der betroffenen Personen.
  6. Prüfen Sie, ob Daten an Dienstleister oder Dritte weitergegeben werden.
  7. Halten Sie die Erklärung aktuell und leicht auffindbar.

Erfassen Sie, welche personenbezogenen Daten der Verein verarbeitet.

Erfassen Sie zunächst systematisch, welche personenbezogenen Daten Ihr Verein verarbeitet und woher sie stammen. Dazu gehören beispielsweise Namen und Kontaktdaten von Mitgliedern, Angaben zur Beitragszahlung, Anmeldungen zu Veranstaltungen sowie Fotos oder Informationen aus Kontaktformularen. Notieren Sie auch, zu welchem Zweck die Daten genutzt werden, wer im Verein darauf zugreifen kann, ob sie an Dienstleister weitergegeben werden und wie lange sie gespeichert bleiben. Diese Bestandsaufnahme bildet die Grundlage für eine vollständige und verständliche Datenschutzerklärung.

Nennen Sie Zweck und Rechtsgrundlage jeder Datenverarbeitung.

Nennen Sie für jede Verarbeitung personenbezogener Daten klar und nachvollziehbar den Zweck und die passende Rechtsgrundlage. Erklären Sie zum Beispiel, ob Kontaktdaten für die Mitgliederverwaltung, den Beitragseinzug oder den Versand von Vereinsinformationen genutzt werden und ob die Verarbeitung zur Erfüllung der Mitgliedschaft erforderlich ist, auf einer gesetzlichen Pflicht oder einer Einwilligung beruht. So können Mitglieder verstehen, warum der Verein ihre Daten benötigt und welche Regeln dafür gelten.

Informieren Sie über Verantwortliche und Kontaktmöglichkeiten.

Nennen Sie in der Datenschutzerklärung klar, welcher Verein für die Verarbeitung personenbezogener Daten verantwortlich ist. Geben Sie dafür den vollständigen Vereinsnamen, die Anschrift und eine erreichbare Kontaktmöglichkeit an, zum Beispiel eine E-Mail-Adresse. So wissen Mitglieder und andere betroffene Personen, an wen sie sich bei Fragen zum Datenschutz oder zur Ausübung ihrer Rechte wenden können. Falls der Verein einen Datenschutzbeauftragten bestellt hat, sollten auch dessen Kontaktdaten aufgeführt werden.

Erklären Sie, wie lange Daten gespeichert werden.

Erklären Sie in der Datenschutzerklärung, wie lange der Verein personenbezogene Daten speichert. Nennen Sie möglichst konkrete Fristen oder beschreiben Sie verständliche Kriterien, nach denen die Speicherdauer festgelegt wird – zum Beispiel die Dauer der Mitgliedschaft oder gesetzliche Aufbewahrungspflichten. Sobald Daten für ihren ursprünglichen Zweck nicht mehr benötigt werden und keine rechtlichen Pflichten entgegenstehen, sollten sie gelöscht oder anonymisiert werden.

Beschreiben Sie die Rechte der betroffenen Personen.

Informieren Sie in der Datenschutzerklärung klar und verständlich über die Rechte betroffener Personen. Dazu gehören – soweit im konkreten Fall anwendbar – das Recht auf Auskunft, Berichtigung und Löschung ihrer Daten, die Einschränkung der Verarbeitung sowie das Recht auf Datenübertragbarkeit. Erklären Sie außerdem, wie Mitglieder und andere Betroffene diese Rechte gegenüber dem Verein geltend machen können. Weisen Sie auch auf das Recht hin, eine Einwilligung jederzeit mit Wirkung für die Zukunft zu widerrufen, der Verarbeitung unter bestimmten Voraussetzungen zu widersprechen und sich bei einer Datenschutzaufsichtsbehörde zu beschweren.

Prüfen Sie, ob Daten an Dienstleister oder Dritte weitergegeben werden.

Prüfen Sie, ob Ihr Verein personenbezogene Daten an Dienstleister oder andere Dritte weitergibt – etwa an Anbieter für Mitgliederverwaltung, Newsletter, Cloud-Speicher oder Website-Hosting. In der Datenschutzerklärung sollte transparent stehen, welche Daten zu welchem Zweck weitergegeben werden und wer sie erhält. Arbeiten Dienstleister im Auftrag des Vereins, ist außerdem zu prüfen, ob ein Vertrag zur Auftragsverarbeitung erforderlich ist.

Halten Sie die Erklärung aktuell und leicht auffindbar.

Halten Sie die Datenschutzerklärung Ihres Vereins aktuell und leicht auffindbar. Prüfen Sie sie regelmäßig und passen Sie sie an, wenn sich etwa die Mitgliederverwaltung, die Website oder die genutzten Dienste ändern. Verlinken Sie die Erklärung gut sichtbar auf Ihrer Website und stellen Sie sie Mitgliedern bei Bedarf auch auf anderem Weg zur Verfügung. So können Betroffene schnell nachvollziehen, wie der Verein ihre personenbezogenen Daten verarbeitet.

Datenschutzerklärung für eine Webseite: Was muss sie enthalten?

Wer eine Webseite betreibt, verarbeitet häufig personenbezogene Daten – etwa durch Kontaktformulare, Server-Protokolle, Analysewerkzeuge oder Cookies. Besucherinnen und Besucher müssen darüber verständlich informiert werden. Dafür dient die Datenschutzerklärung. Sie beschreibt, welche Daten erhoben werden, warum dies geschieht und welche Rechte betroffene Personen haben.

Eine Datenschutzerklärung ist keine allgemeine Formalität und sollte nicht einfach von einer anderen Webseite kopiert werden. Ihr Inhalt muss zu den tatsächlich eingesetzten Funktionen, Diensten und Abläufen passen.

Warum ist eine Datenschutzerklärung wichtig?

Die Datenschutz-Grundverordnung (DSGVO) verpflichtet Verantwortliche, betroffene Personen transparent über die Verarbeitung ihrer Daten zu informieren. Bei einer Webseite betrifft das zum Beispiel Daten, die beim Aufruf der Seite automatisch übertragen oder über ein Formular aktiv eingegeben werden.

Die Datenschutzerklärung erfüllt dabei eine Informationspflicht. Sie ersetzt weder die technische Absicherung der Webseite noch notwendige Einwilligungen. Auch das Impressum hat eine andere Aufgabe: Es enthält Anbieterinformationen, während die Datenschutzerklärung über den Umgang mit personenbezogenen Daten aufklärt.

Welche Angaben gehören in die Datenschutzerklärung?

Welche Informationen erforderlich sind, hängt von den konkreten Datenverarbeitungen ab. Typischerweise sollten folgende Punkte geprüft und erläutert werden:

  • Verantwortliche Stelle: Name und Kontaktdaten der Person oder Organisation, die über die Zwecke und Mittel der Verarbeitung entscheidet.
  • Datenschutzbeauftragte oder Datenschutzbeauftragter: Kontaktdaten, sofern eine solche Person benannt wurde oder gesetzlich benannt werden muss.
  • Verarbeitungszwecke und Rechtsgrundlagen: Für jeden Vorgang sollte erkennbar sein, warum Daten verarbeitet werden und auf welche Rechtsgrundlage sich dies stützt.
  • Verarbeitete Daten: Zum Beispiel Kontaktangaben, Nachrichteninhalte, Nutzungsdaten oder technische Verbindungsdaten.
  • Empfänger und Dienstleister: Angaben zu möglichen Empfängern, etwa Hosting-Anbietern, Newsletter-Diensten oder eingebundenen Drittanbietern.
  • Speicherdauer: Wie lange Daten gespeichert werden oder nach welchen Kriterien sich die Dauer richtet.
  • Datenübermittlungen in Drittländer: Falls Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet oder dorthin übermittelt werden, sind die maßgeblichen Informationen dazu anzugeben.
  • Rechte betroffener Personen: Dazu gehören – je nach Voraussetzungen – Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung, Datenübertragbarkeit und Widerspruch.
  • Beschwerderecht: Betroffene können sich bei einer zuständigen Datenschutz-Aufsichtsbehörde beschweren.
  • Pflicht zur Bereitstellung und Folgen: Wenn die Angabe bestimmter Daten erforderlich ist, sollte erklärt werden, ob sie freiwillig oder notwendig ist und was passiert, wenn sie nicht bereitgestellt werden.

Typische Funktionen einer Webseite

Hosting und Server-Protokolle

Beim Aufruf einer Webseite können technische Informationen in Server-Protokollen erfasst werden. Dazu können beispielsweise die IP-Adresse, Zeitpunkt des Zugriffs, angeforderte Seite, Browserinformationen und eine Fehlermeldung gehören. Die Datenschutzerklärung sollte beschreiben, welche Daten der Hosting-Anbieter verarbeitet, zu welchem Zweck dies geschieht und wie lange die Protokolle gespeichert werden. Die konkreten Angaben hängen vom Anbieter und der tatsächlichen Konfiguration ab.

Kontaktformulare und E-Mail-Anfragen

Wenn Besucher ein Kontaktformular nutzen, werden die eingegebenen Angaben verarbeitet, um die Anfrage zu bearbeiten. Die Datenschutzerklärung sollte benennen, welche Felder erhoben werden, wofür die Daten verwendet werden und wann sie gelöscht werden. Ähnliche Informationen gelten für Anfragen per E-Mail oder Telefon.

Cookies und vergleichbare Technologien

Cookies und ähnliche Technologien können Informationen auf einem Endgerät speichern oder darauf zugreifen. Nach § 25 TDDDG ist dafür grundsätzlich eine Einwilligung erforderlich, sofern die Speicherung oder der Zugriff nicht unbedingt erforderlich ist, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen. Zusätzlich muss für eine daran anschließende Verarbeitung personenbezogener Daten eine passende Rechtsgrundlage nach der DSGVO vorliegen.

Einwilligungen sollten informiert und freiwillig eingeholt werden. Einwilligungspflichtige Dienste dürfen grundsätzlich nicht bereits vor der Zustimmung aktiviert werden. Ein Cookie-Banner allein ersetzt jedoch keine vollständige Datenschutzerklärung: Auch dort müssen die einzelnen Verarbeitungen verständlich beschrieben werden.

Analyse, Werbung und externe Inhalte

Analyse- und Marketingdienste sowie eingebettete Inhalte – etwa Videos, Karten oder Schriftarten von externen Anbietern – können Daten an Dritte übermitteln. Vor der Einbindung sollte geprüft werden, welche Daten fließen, ob eine Einwilligung erforderlich ist und welche Einstellungen der Dienst ermöglicht. Die Datenschutzerklärung muss die tatsächlich verwendeten Dienste und deren Zweck korrekt wiedergeben.

Newsletter

Für den Versand eines Newsletters werden in der Regel Kontaktdaten wie die E-Mail-Adresse verarbeitet. Die Datenschutzerklärung sollte über die Anmeldung, den Versanddienstleister, die Dokumentation der Einwilligung und die Möglichkeit zur Abmeldung informieren. Werden darüber hinaus Öffnungen oder Klicks ausgewertet, sollte auch diese Verarbeitung erläutert werden.

Die Datenschutzerklärung verständlich und leicht auffindbar machen

Eine Datenschutzerklärung sollte in klarer Sprache verfasst und von jeder Seite aus leicht erreichbar sein – häufig über einen Link im Footer. Lange Fachbegriffe lassen sich nicht immer vermeiden, sollten aber erklärt werden. Ebenso wichtig ist, dass die Informationen mit der tatsächlichen Webseite übereinstimmen und bei Änderungen aktualisiert werden.

Häufige Fehler

  • Eine Vorlage wird übernommen, obwohl sie Dienste aufführt, die gar nicht genutzt werden.
  • Neue Plugins, Tracking-Werkzeuge oder externe Inhalte werden eingebunden, ohne die Datenschutzerklärung zu aktualisieren.
  • Es wird pauschal behauptet, Daten würden nicht an Dritte weitergegeben, obwohl Dienstleister beteiligt sind.
  • Speicherfristen oder Rechtsgrundlagen werden ungenau oder widersprüchlich beschrieben.
  • Einwilligungspflichtige Technologien starten bereits, bevor eine wirksame Zustimmung erteilt wurde.
  • Die Datenschutzerklärung ist schwer auffindbar oder nur in unverständlicher Sprache formuliert.

Checkliste für Webseitenbetreiber

  1. Alle Formulare, Cookies, Plugins, eingebetteten Inhalte und externen Dienste erfassen.
  2. Für jede Verarbeitung Zweck, Datenarten, Rechtsgrundlage, Empfänger und Speicherdauer prüfen.
  3. Kontrollieren, ob eine Einwilligung erforderlich ist und technisch korrekt eingeholt wird.
  4. Die Datenschutzerklärung auf die tatsächlichen Abläufe der Webseite abstimmen.
  5. Den Link zur Erklärung gut sichtbar und dauerhaft bereitstellen.
  6. Die Angaben regelmäßig sowie nach technischen oder organisatorischen Änderungen überprüfen.

Fazit

Eine gute Datenschutzerklärung informiert transparent darüber, wie eine Webseite mit personenbezogenen Daten umgeht. Entscheidend ist nicht, möglichst viele Standardtexte einzufügen, sondern die tatsächlichen Verarbeitungen vollständig und verständlich zu beschreiben. Da die Anforderungen vom jeweiligen Angebot und den eingesetzten Diensten abhängen, kann eine allgemeine Vorlage eine individuelle Prüfung nicht immer ersetzen.

Dieser Artikel dient der allgemeinen Information und ist keine Rechtsberatung. Für die konkrete Gestaltung einer Datenschutzerklärung sollten die Funktionen und Datenflüsse der jeweiligen Webseite geprüft werden.


Häufig gestellte Fragen zur Datenschutzerklärung auf Webseiten: Anforderungen, Erstellung und Aktualisierung

  1. Was muss in einer Datenschutzerklärung für eine Webseite stehen?
  2. Ist eine Datenschutzerklärung für jede Webseite gesetzlich vorgeschrieben?
  3. Wie erstelle ich eine Datenschutzerklärung für meine Webseite?
  4. Wo muss die Datenschutzerklärung auf der Webseite verlinkt sein?
  5. Muss ich für Cookies und Analysetools eine Einwilligung einholen?
  6. Wie oft muss ich die Datenschutzerklärung meiner Webseite aktualisieren?

Was muss in einer Datenschutzerklärung für eine Webseite stehen?

Eine Datenschutzerklärung für eine Webseite muss verständlich darüber informieren, wer für die Datenverarbeitung verantwortlich ist, welche personenbezogenen Daten zu welchen Zwecken und auf welcher Rechtsgrundlage verarbeitet werden und wie lange sie gespeichert bleiben. Außerdem sollte sie Empfänger oder Dienstleister, mögliche Übermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums sowie die Rechte der betroffenen Personen und ihr Beschwerderecht bei einer Datenschutzaufsichtsbehörde nennen. Je nach Webseite gehören auch Angaben zu Hosting, Kontaktformularen, Cookies, Analyse- und Marketingdiensten, Newslettern oder eingebetteten Inhalten dazu. Der genaue Inhalt richtet sich danach, welche Funktionen tatsächlich genutzt werden.

Ist eine Datenschutzerklärung für jede Webseite gesetzlich vorgeschrieben?

Ja, in der Regel benötigt jede Webseite, die personenbezogene Daten verarbeitet, eine Datenschutzerklärung. Das betrifft nicht nur Seiten mit Kontaktformularen oder Nutzerkonten: Schon beim Aufruf können etwa IP-Adressen und technische Verbindungsdaten verarbeitet werden. Nach der DSGVO müssen Besucher verständlich darüber informiert werden, welche Daten zu welchem Zweck und auf welcher Rechtsgrundlage verarbeitet werden, wie lange sie gespeichert bleiben und welche Rechte ihnen zustehen. Umfang und Inhalt der Erklärung richten sich nach den tatsächlichen Funktionen und Datenverarbeitungen der Webseite.

Wie erstelle ich eine Datenschutzerklärung für meine Webseite?

Eine Datenschutzerklärung erstellen Sie, indem Sie zunächst alle Datenverarbeitungen Ihrer Webseite erfassen – zum Beispiel Hosting, Kontaktformulare, Cookies, Analysewerkzeuge, Newsletter und eingebundene externe Dienste. Beschreiben Sie für jeden Vorgang verständlich, welche Daten zu welchem Zweck verarbeitet werden, welche Rechtsgrundlage gilt, wer die Daten erhält und wie lange sie gespeichert werden. Informieren Sie außerdem über die Rechte der betroffenen Personen und machen Sie die Erklärung leicht auffindbar, etwa über einen Link im Footer. Da die Inhalte zu den tatsächlichen Funktionen Ihrer Webseite passen und bei Änderungen aktualisiert werden müssen, sollte eine allgemeine Vorlage sorgfältig angepasst und gegebenenfalls rechtlich geprüft werden.

Wo muss die Datenschutzerklärung auf der Webseite verlinkt sein?

Die Datenschutzerklärung sollte auf Ihrer Webseite leicht auffindbar und von jeder Unterseite aus direkt erreichbar sein. Üblicherweise wird sie dauerhaft im Footer verlinkt; bei Formularen empfiehlt sich zusätzlich ein Hinweis in unmittelbarer Nähe, damit Nutzer die Informationen vor dem Absenden finden können. Achten Sie darauf, dass der Link eindeutig als „Datenschutzerklärung“ bezeichnet ist und nicht hinter mehreren Klicks verborgen liegt.

Muss ich für Cookies und Analysetools eine Einwilligung einholen?

Für technisch nicht notwendige Cookies und viele Analyse- oder Marketingtools ist in der Regel eine vorherige Einwilligung erforderlich. Nach dem TDDDG gilt das insbesondere, wenn Informationen auf dem Endgerät gespeichert oder ausgelesen werden; zusätzlich muss die anschließende Verarbeitung personenbezogener Daten eine Rechtsgrundlage nach der DSGVO haben. Eine Ausnahme kann für Technologien gelten, die unbedingt erforderlich sind, um einen ausdrücklich gewünschten Dienst bereitzustellen. Informieren Sie Besucher transparent und aktivieren Sie einwilligungspflichtige Dienste erst nach Zustimmung. Die genauen Anforderungen hängen von der eingesetzten Technik und ihrer Konfiguration ab.

Wie oft muss ich die Datenschutzerklärung meiner Webseite aktualisieren?

Die Datenschutzerklärung sollte immer dann aktualisiert werden, wenn sich die Datenverarbeitung auf Ihrer Webseite ändert – zum Beispiel, wenn Sie neue Analyse- oder Marketingdienste, Cookies, Plugins, Formulare oder externe Inhalte einbinden oder den Hosting-Anbieter wechseln. Prüfen Sie die Angaben außerdem regelmäßig, damit sie weiterhin mit den tatsächlichen Abläufen übereinstimmen. Eine feste allgemeine Aktualisierungsfrist gibt es nicht; entscheidend ist, dass die Informationen korrekt und aktuell sind.