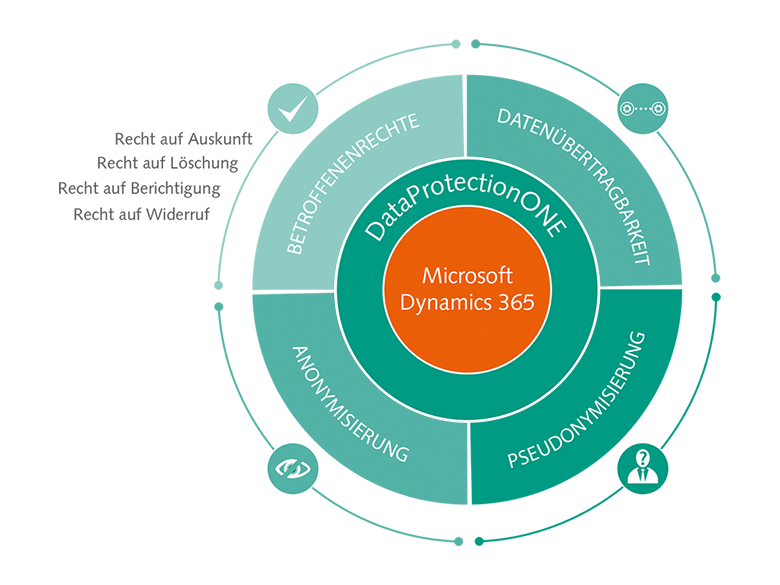
Microsoft und die DSGVO: Was Unternehmen wissen sollten

Microsoft-Dienste wie Microsoft 365, Azure, Dynamics 365 und Teams gehören in vielen Unternehmen zum Arbeitsalltag. Wer diese Angebote nutzt, verarbeitet häufig personenbezogene Daten – etwa Namen, E-Mail-Adressen, Kommunikationsinhalte oder Beschäftigtendaten. Deshalb stellt sich die Frage: Wie lassen sich Microsoft-Dienste im Einklang mit der Datenschutz-Grundverordnung (DSGVO) einsetzen?

Die kurze Antwort lautet: Microsoft stellt Vertragsbedingungen, Sicherheitsfunktionen und Informationen zum Datenschutz bereit. Die Nutzung eines Dienstes macht ein Unternehmen jedoch nicht automatisch DSGVO-konform. Dafür müssen Microsoft und der Kunde jeweils ihre eigenen datenschutzrechtlichen Pflichten erfüllen.

Wer ist für die Daten verantwortlich?

Die datenschutzrechtliche Rolle hängt davon ab, wer über Zweck und Mittel der jeweiligen Verarbeitung entscheidet. Im typischen Unternehmenseinsatz gilt häufig:

  • Das Unternehmen ist Verantwortlicher, wenn es bestimmt, warum und wie personenbezogene Daten verarbeitet werden – beispielsweise bei der Nutzung von Microsoft 365 für die interne Kommunikation.
  • Microsoft ist Auftragsverarbeiter, soweit Microsoft Daten im Auftrag des Unternehmens verarbeitet. In diesem Fall ist ein Vertrag zur Auftragsverarbeitung erforderlich.
  • Microsoft kann für bestimmte Verarbeitungen selbst Verantwortlicher sein, etwa wenn es Daten für eigene Zwecke verarbeitet. Welche Rolle gilt, hängt vom konkreten Dienst und Verarbeitungsvorgang ab.

Unternehmen sollten daher nicht pauschal von einer einzigen Rolle ausgehen, sondern die Vertragsunterlagen und Datenschutzinformationen für die tatsächlich genutzten Dienste prüfen.

Vertrag zur Auftragsverarbeitung

Artikel 28 DSGVO verlangt einen Vertrag zur Auftragsverarbeitung, wenn ein Dienstleister personenbezogene Daten im Auftrag eines Unternehmens verarbeitet. Microsoft stellt entsprechende Datenschutz- und Vertragsbedingungen für seine Cloud-Dienste bereit. Diese enthalten unter anderem Regelungen zu Verarbeitung, Sicherheit, Unterauftragsverarbeitern und Unterstützung bei bestimmten Datenschutzpflichten.

Vor der Nutzung sollte geprüft werden, welche Bedingungen für das jeweilige Produkt und den konkreten Vertrag gelten. Dazu gehören auch Informationen über Unterauftragsverarbeiter, Datenlöschung und die Unterstützung bei Anfragen betroffener Personen. Eine Vertragsklausel allein ersetzt allerdings keine eigene Prüfung der Verarbeitung.

Wo werden Microsoft-Daten verarbeitet?

Der Speicher- und Verarbeitungsort kann je nach Dienst, Mandantenkonfiguration, Vertrag und Art der Daten unterschiedlich sein. Microsoft bietet für bestimmte kommerzielle Cloud-Dienste eine sogenannte EU Data Boundary an. Sie soll die Speicherung und Verarbeitung bestimmter Kundendaten sowie bestimmter personenbezogener Daten innerhalb der Europäischen Union und der Europäischen Freihandelsassoziation ermöglichen. Umfang und Ausnahmen unterscheiden sich jedoch nach Dienst und Datenkategorie.

Eine EU-Datenregion bedeutet nicht automatisch, dass keinerlei Daten außerhalb der EU verarbeitet oder von dort aus eingesehen werden. Auch Support, Sicherheits- und Betriebsprozesse können besondere Regelungen haben. Unternehmen sollten deshalb die aktuellen Produktinformationen und Vertragsbedingungen prüfen und festhalten, welche Daten wohin übermittelt werden.

Datenübermittlungen in Drittländer

Bei Übermittlungen personenbezogener Daten außerhalb des Europäischen Wirtschaftsraums gelten die Vorgaben der DSGVO, insbesondere die Artikel 44 bis 49. Je nach Situation können beispielsweise ein Angemessenheitsbeschluss, Standardvertragsklauseln und zusätzliche Schutzmaßnahmen relevant sein.

Unternehmen sollten nicht allein auf allgemeine Aussagen zur Cloud oder zum Serverstandort vertrauen. Erforderlich ist eine Bewertung des konkreten Datenflusses: Welche Daten werden übertragen, zu welchem Zweck, durch wen und auf welcher rechtlichen Grundlage? Dabei sind auch mögliche Zugriffe durch Supportpersonal und Unterauftragsverarbeiter zu berücksichtigen.

Sicherheit und Verantwortlichkeit

Microsoft beschreibt technische und organisatorische Sicherheitsmaßnahmen für seine Dienste, etwa Funktionen für Identitäts- und Zugriffsverwaltung, Verschlüsselung, Protokollierung und Bedrohungserkennung. Welche Funktionen verfügbar sind, hängt vom Produkt und Lizenzmodell ab.

Die Verantwortung ist dabei geteilt: Microsoft schützt die Infrastruktur und erbringt den jeweiligen Dienst; das Unternehmen bleibt unter anderem für seine Nutzerkonten, Berechtigungen, Gerätesicherheit, Einstellungen und die Auswahl der gespeicherten Daten verantwortlich. Unzureichend konfigurierte Zugänge oder zu weitreichende Freigaben können daher trotz vorhandener Cloud-Sicherheitsfunktionen zu Datenschutzrisiken führen.

Praktische Prüfliste für Unternehmen

  • Dienste erfassen: Dokumentieren Sie, welche Microsoft-Produkte genutzt werden und welche personenbezogenen Daten darin verarbeitet werden.
  • Zwecke und Rechtsgrundlagen festlegen: Prüfen Sie, warum die Verarbeitung erforderlich ist und auf welcher Rechtsgrundlage sie erfolgt.
  • Verträge kontrollieren: Prüfen Sie die geltenden Datenschutz- und Auftragsverarbeitungsbedingungen für die jeweiligen Dienste.
  • Datenflüsse bewerten: Klären Sie Speicherorte, mögliche Übermittlungen, Unterauftragsverarbeiter und Supportzugriffe.
  • Einstellungen sicher konfigurieren: Nutzen Sie Mehr-Faktor-Authentifizierung, rollenbasierte Berechtigungen und geeignete Freigabe- und Aufbewahrungsregeln.
  • Datenschutzinformationen aktualisieren: Informieren Sie Beschäftigte und andere betroffene Personen transparent über die relevante Verarbeitung.
  • Risiken dokumentieren: Aktualisieren Sie das Verzeichnis der Verarbeitungstätigkeiten und prüfen Sie, ob eine Datenschutz-Folgenabschätzung erforderlich ist.
  • Löschung und Aufbewahrung regeln: Legen Sie fest, wie lange Daten benötigt werden und wie sie nach Vertragsende oder Ablauf der Aufbewahrungsfrist gelöscht werden.

Fazit

Microsoft-Dienste können im Rahmen der DSGVO eingesetzt werden, wenn die jeweilige Verarbeitung rechtmäßig, transparent und angemessen abgesichert ist. Entscheidend sind nicht nur die Datenschutzversprechen eines Anbieters, sondern auch die konkreten Vertragsbedingungen, der Datenfluss und die Konfiguration im eigenen Unternehmen. Eine sorgfältige Prüfung der genutzten Dienste hilft, Risiken zu erkennen und die datenschutzrechtlichen Pflichten nachvollziehbar zu erfüllen.

Hinweis: Dieser Artikel bietet allgemeine Informationen und ist keine Rechtsberatung. Für verbindliche Bewertungen sollten die aktuellen Microsoft-Vertragsunterlagen sowie die konkreten Prozesse des Unternehmens geprüft werden.


5 Tipps zur Einhaltung der DSGVO mit Microsoft-Diensten

  1. Microsoft-Auftragsverarbeitungsvertrag (AVV) prüfen und abschließen.
  2. Datenstandorte und mögliche Drittlandübermittlungen kontrollieren.
  3. Mehr-Faktor-Authentifizierung für Konten aktivieren.
  4. Zugriffsrechte regelmäßig überprüfen und begrenzen.
  5. Aufbewahrungsfristen festlegen und Löschkonzepte umsetzen.

Microsoft-Auftragsverarbeitungsvertrag (AVV) prüfen und abschließen.

Prüfen und schließen Sie den Microsoft-Auftragsverarbeitungsvertrag (AVV) ab, bevor Sie Microsoft-Dienste zur Verarbeitung personenbezogener Daten einsetzen. Der AVV sollte den Anforderungen des Artikels 28 DSGVO entsprechen und klar regeln, welche Daten zu welchen Zwecken verarbeitet werden, welche Sicherheitsmaßnahmen gelten und wie Microsoft Sie bei Datenschutzanfragen, Sicherheitsvorfällen und der Löschung von Daten unterstützt. Kontrollieren Sie außerdem die geltenden Vertragsbedingungen und Informationen zu Unterauftragsverarbeitern für die konkret genutzten Dienste und bewahren Sie die Dokumentation Ihrer Prüfung auf.

Datenstandorte und mögliche Drittlandübermittlungen kontrollieren.

Kontrollieren Sie bei Microsoft-Diensten, wo personenbezogene Daten gespeichert und verarbeitet werden und ob sie möglicherweise in Drittländer übermittelt werden. Prüfen Sie dafür die aktuellen Vertrags- und Produktinformationen, einschließlich Angaben zu Unterauftragsverarbeitern, Supportzugriffen und möglichen Ausnahmen bei EU-Datenregionen. Dokumentieren Sie die relevanten Datenflüsse und bewerten Sie, welche rechtlichen Garantien und zusätzlichen Schutzmaßnahmen erforderlich sind.

Mehr-Faktor-Authentifizierung für Konten aktivieren.

Aktivieren Sie die Mehr-Faktor-Authentifizierung (MFA) für Microsoft-Konten, um sie zusätzlich zum Passwort abzusichern. Bei der Anmeldung ist dann ein weiterer Nachweis erforderlich, zum Beispiel eine Bestätigung in einer Authenticator-App. So wird es für Unbefugte deutlich schwieriger, auf Konten und darin gespeicherte personenbezogene Daten zuzugreifen – selbst wenn ein Passwort bekannt geworden ist. Richten Sie MFA möglichst für alle Nutzerinnen und Nutzer ein und legen Sie sichere Wiederherstellungsoptionen fest.

Zugriffsrechte regelmäßig überprüfen und begrenzen.

Überprüfen Sie die Zugriffsrechte in Microsoft-Diensten regelmäßig und beschränken Sie sie auf das notwendige Minimum. Beschäftigte sollten nur auf die Daten und Funktionen zugreifen können, die sie für ihre Aufgaben benötigen. Entfernen Sie Berechtigungen, sobald sie nicht mehr erforderlich sind, etwa bei einem Rollenwechsel oder dem Ausscheiden einer Person. So sinkt das Risiko unbefugter Einsicht, versehentlicher Änderungen und Datenschutzverletzungen.

Aufbewahrungsfristen festlegen und Löschkonzepte umsetzen.

Legen Sie für personenbezogene Daten klare Aufbewahrungsfristen fest und dokumentieren Sie, wann und warum Daten gelöscht oder anonymisiert werden. Setzen Sie in den verwendeten Microsoft-Diensten passende Aufbewahrungs- und Löschregeln um und überprüfen Sie regelmäßig, ob diese korrekt funktionieren. So vermeiden Sie, dass Daten länger als erforderlich gespeichert werden, und unterstützen die Einhaltung der DSGVO.
Office 365 und die Datenschutz-Grundverordnung (DSGVO)

Die Datenschutz-Grundverordnung (DSGVO) ist eine wichtige gesetzliche Regelung, die den Schutz personenbezogener Daten in der Europäischen Union sicherstellen soll. Unternehmen, die mit personenbezogenen Daten arbeiten, müssen sicherstellen, dass sie die Anforderungen der DSGVO erfüllen, um Bußgelder und rechtliche Konsequenzen zu vermeiden.

Office 365 von Microsoft ist eine beliebte Suite von Büroanwendungen, die von vielen Unternehmen weltweit genutzt wird. Angesichts der Sensibilität vieler in Office 365 verarbeiteter Daten ist es wichtig zu verstehen, wie sich diese Anwendungssuite mit den Anforderungen der DSGVO in Einklang bringen lässt.

Microsoft hat verschiedene Funktionen und Tools in Office 365 integriert, um sicherzustellen, dass Unternehmen die Bestimmungen der DSGVO einhalten können. Dazu gehören beispielsweise Funktionen zur Verschlüsselung von Daten, Zugriffssteuerung und Datensicherung.

Darüber hinaus bietet Office 365 Unternehmen die Möglichkeit, Datenschutzeinstellungen anzupassen und Compliance-Richtlinien festzulegen. Durch regelmäßige Updates und Schulungen unterstützt Microsoft seine Kunden dabei, stets auf dem neuesten Stand der DSGVO-Anforderungen zu bleiben.

Es ist jedoch wichtig zu beachten, dass die Verantwortung für die Einhaltung der DSGVO letztendlich beim Unternehmen liegt. Es ist unerlässlich, interne Prozesse zu etablieren und Mitarbeiter entsprechend zu schulen, um sicherzustellen, dass personenbezogene Daten gemäß den gesetzlichen Vorgaben geschützt werden.

Insgesamt bietet Office 365 eine solide Grundlage für Unternehmen, um die Anforderungen der DSGVO zu erfüllen. Durch eine Kombination aus Technologie und organisatorischen Maßnahmen können Unternehmen sicherstellen, dass ihre Daten sicher sind und sie im Einklang mit den geltenden Datenschutzbestimmungen handeln.


Häufig gestellte Fragen zur DSGVO-Compliance in Office 365

  1. Welche Funktionen in Office 365 unterstützen die Einhaltung der DSGVO?
  2. Wie kann ich sicherstellen, dass meine Daten in Office 365 gemäß der DSGVO geschützt sind?
  3. Bietet Microsoft Schulungen oder Ressourcen zur DSGVO-Compliance in Office 365 an?
  4. Muss mein Unternehmen zusätzliche Maßnahmen ergreifen, um die DSGVO-Anforderungen in Office 365 zu erfüllen?
  5. Welche Datenschutzeinstellungen kann ich in Office 365 konfigurieren, um die DSGVO einzuhalten?
  6. Was passiert, wenn mein Unternehmen gegen die DSGVO-Richtlinien in Bezug auf Office 365 verstößt?
  7. Gibt es spezielle Tools oder Berichte in Office 365, um den Datenschutz und die Compliance mit der DSGVO zu überwachen?

Welche Funktionen in Office 365 unterstützen die Einhaltung der DSGVO?

In Office 365 sind verschiedene Funktionen integriert, die Unternehmen dabei unterstützen, die Anforderungen der Datenschutz-Grundverordnung (DSGVO) einzuhalten. Dazu gehören beispielsweise Tools zur Verschlüsselung von Daten, Zugriffssteuerung und Datensicherung. Darüber hinaus bietet Office 365 die Möglichkeit, Datenschutzeinstellungen individuell anzupassen und Compliance-Richtlinien festzulegen. Durch regelmäßige Updates und Schulungen sorgt Microsoft dafür, dass Unternehmen stets auf dem neuesten Stand der DSGVO-Anforderungen bleiben können. Mit diesen integrierten Funktionen können Unternehmen sicherstellen, dass sie personenbezogene Daten gemäß den gesetzlichen Vorgaben schützen und somit die Einhaltung der DSGVO gewährleisten.

Wie kann ich sicherstellen, dass meine Daten in Office 365 gemäß der DSGVO geschützt sind?

Um sicherzustellen, dass Ihre Daten in Office 365 gemäß der Datenschutz-Grundverordnung (DSGVO) geschützt sind, sollten Sie einige wichtige Maßnahmen ergreifen. Zunächst ist es ratsam, die Datenschutzeinstellungen in Office 365 entsprechend anzupassen und sicherzustellen, dass nur autorisierte Personen Zugriff auf sensible Daten haben. Darüber hinaus ist es empfehlenswert, die Verschlüsselungsfunktionen von Office 365 zu nutzen, um die Sicherheit Ihrer Daten während der Übertragung und Speicherung zu gewährleisten. Regelmäßige Schulungen für Mitarbeiter über den Umgang mit personenbezogenen Daten und die DSGVO-Anforderungen sind ebenfalls entscheidend, um ein Bewusstsein für Datenschutz zu schaffen und Compliance sicherzustellen. Letztendlich ist es wichtig, interne Prozesse zu etablieren und regelmäßige Überprüfungen durchzuführen, um sicherzustellen, dass Ihre Daten in Office 365 den Standards der DSGVO entsprechen.

Bietet Microsoft Schulungen oder Ressourcen zur DSGVO-Compliance in Office 365 an?

Microsoft bietet umfangreiche Schulungen und Ressourcen zur DSGVO-Compliance in Office 365 an. Unternehmen, die Office 365 nutzen und sicherstellen möchten, dass sie die Anforderungen der Datenschutz-Grundverordnung (DSGVO) erfüllen, können von den Schulungsangeboten des Unternehmens profitieren. Microsoft stellt regelmäßig informative Materialien, Online-Kurse und Schulungen bereit, um Unternehmen bei der Einhaltung der Datenschutzbestimmungen zu unterstützen. Diese Ressourcen helfen den Nutzern von Office 365 dabei, ihr Wissen über die DSGVO zu vertiefen und praktische Maßnahmen zur Compliance umzusetzen.

Muss mein Unternehmen zusätzliche Maßnahmen ergreifen, um die DSGVO-Anforderungen in Office 365 zu erfüllen?

Ja, Unternehmen müssen zusätzliche Maßnahmen ergreifen, um die DSGVO-Anforderungen in Office 365 zu erfüllen. Obwohl Microsoft verschiedene Datenschutzfunktionen in Office 365 integriert hat, liegt die letztendliche Verantwortung für die Einhaltung der DSGVO beim Unternehmen selbst. Es ist wichtig, interne Prozesse zu überprüfen und gegebenenfalls anzupassen, um sicherzustellen, dass personenbezogene Daten gemäß den gesetzlichen Vorgaben geschützt werden. Dies kann die Anpassung von Datenschutzeinstellungen, Schulungen für Mitarbeiter und die Implementierung zusätzlicher Sicherheitsmaßnahmen umfassen. Durch eine sorgfältige Prüfung und Anpassung der vorhandenen Systeme können Unternehmen sicherstellen, dass sie den Anforderungen der DSGVO in Office 365 gerecht werden.

Welche Datenschutzeinstellungen kann ich in Office 365 konfigurieren, um die DSGVO einzuhalten?

In Office 365 können Sie verschiedene Datenschutzeinstellungen konfigurieren, um die Anforderungen der Datenschutz-Grundverordnung (DSGVO) einzuhalten. Dazu gehören beispielsweise die Verschlüsselung von Daten, die Zugriffssteuerung für bestimmte Benutzergruppen, die Festlegung von Compliance-Richtlinien sowie die Möglichkeit, Datenschutzeinstellungen individuell anzupassen. Durch die gezielte Konfiguration dieser Einstellungen können Unternehmen sicherstellen, dass personenbezogene Daten gemäß den Vorgaben der DSGVO geschützt und verarbeitet werden. Es ist ratsam, sich mit den verschiedenen Datenschutzeinstellungen in Office 365 vertraut zu machen und diese entsprechend den individuellen Anforderungen des Unternehmens anzupassen, um eine rechtskonforme Datenverarbeitung sicherzustellen.

Was passiert, wenn mein Unternehmen gegen die DSGVO-Richtlinien in Bezug auf Office 365 verstößt?

Wenn Ihr Unternehmen gegen die DSGVO-Richtlinien in Bezug auf Office 365 verstößt, können schwerwiegende Konsequenzen drohen. Gemäß der Datenschutz-Grundverordnung können Verstöße mit empfindlichen Geldstrafen belegt werden. Je nach Art und Umfang des Verstoßes können diese Bußgelder erheblich sein und das finanzielle Wohl Ihres Unternehmens beeinträchtigen. Darüber hinaus kann ein Verstoß gegen die DSGVO das Vertrauen Ihrer Kunden und Partner in Bezug auf den Schutz ihrer Daten erschüttern, was langfristige Auswirkungen auf Ihren Ruf und Ihr Geschäft haben kann. Es ist daher von entscheidender Bedeutung, dass Unternehmen die Bestimmungen der DSGVO ernst nehmen und sicherstellen, dass sie diese in Bezug auf Office 365 strikt einhalten, um rechtliche Konsequenzen zu vermeiden.

Gibt es spezielle Tools oder Berichte in Office 365, um den Datenschutz und die Compliance mit der DSGVO zu überwachen?

Ja, in Office 365 gibt es spezielle Tools und Berichte, die Unternehmen dabei unterstützen, den Datenschutz und die Compliance mit der Datenschutz-Grundverordnung (DSGVO) zu überwachen. Zu den Funktionen gehören beispielsweise das Security & Compliance Center sowie das Audit-Protokollierungstool. Diese Tools ermöglichen es Unternehmen, Aktivitäten zu überwachen, Richtlinien durchzusetzen und potenzielle Datenschutzverletzungen zu erkennen. Darüber hinaus bieten sie detaillierte Berichte und Analysen, die es Unternehmen erleichtern, ihre Datenschutzpraktiken zu verbessern und sicherzustellen, dass sie den Anforderungen der DSGVO entsprechen.

Microsoft 365 Datenschutz: Sicherheit und Compliance in der Cloud

Microsoft 365, früher bekannt als Office 365, ist eine umfassende Suite von Anwendungen und Diensten, die Unternehmen dabei unterstützt, effizient zusammenzuarbeiten und produktiv zu arbeiten. Doch wie steht es um den Datenschutz in der Cloud? Microsoft legt großen Wert auf die Sicherheit und den Schutz der Daten seiner Nutzer.

Microsoft 365 bietet eine Vielzahl von Funktionen und Kontrollen, die es Unternehmen ermöglichen, ihre Daten zu schützen und gesetzliche Anforderungen einzuhalten. Dazu gehören unter anderem:

  • Datenschutzrichtlinien: Microsoft verpflichtet sich dazu, die Privatsphäre seiner Nutzer zu respektieren und transparent darüber zu informieren, wie Daten gesammelt und verwendet werden.
  • Datensicherheit: Microsoft implementiert strenge Sicherheitsmaßnahmen, um die Vertraulichkeit, Integrität und Verfügbarkeit der Daten zu gewährleisten. Dazu gehören Verschlüsselungstechnologien, Zugriffskontrollen und Überwachungsfunktionen.
  • Compliance-Unterstützung: Microsoft 365 hilft Unternehmen dabei, geltende Datenschutzbestimmungen einzuhalten. Die Plattform bietet Tools zur Verwaltung von Compliance-Anforderungen wie der DSGVO oder dem HIPAA.
  • Datenschutzeinstellungen: Administratoren haben die Möglichkeit, Datenschutzeinstellungen anzupassen und individuell anzupassen, um den spezifischen Anforderungen ihres Unternehmens gerecht zu werden.

Insgesamt bietet Microsoft 365 einen hohen Standard an Datenschutzmaßnahmen und unterstützt Unternehmen dabei, ihre sensiblen Informationen sicher in der Cloud zu speichern und zu verarbeiten. Durch kontinuierliche Verbesserungen und Updates stellt Microsoft sicher, dass seine Plattform den neuesten Sicherheitsstandards entspricht.

Für Unternehmen, die auf der Suche nach einer sicheren und compliance-konformen Lösung für ihre Arbeitsumgebung sind, ist Microsoft 365 eine vertrauenswürdige Wahl. Mit einem starken Fokus auf Datenschutz und Datensicherheit ermöglicht es Unternehmen jeder Größe, effektiv in der Cloud zu arbeiten.


Sechs Tipps zum Datenschutz in Microsoft 365: Sicherheit und Schutz Ihrer Daten gewährleisten

  1. Informieren Sie sich über die Datenschutzrichtlinien von Microsoft 365.
  2. Nutzen Sie die Sicherheitseinstellungen in Microsoft 365 vollständig aus.
  3. Schulen Sie Ihre Mitarbeiter regelmäßig zum Thema Datenschutz in Microsoft 365.
  4. Verschlüsseln Sie sensible Daten, bevor Sie sie in Microsoft 365 speichern.
  5. Überwachen Sie den Zugriff auf Daten und setzen Sie Berechtigungen angemessen.
  6. Halten Sie Ihre Software und Systeme in Microsoft 365 stets auf dem neuesten Stand.

Informieren Sie sich über die Datenschutzrichtlinien von Microsoft 365.

Es ist ratsam, sich über die Datenschutzrichtlinien von Microsoft 365 zu informieren. Indem Sie die Datenschutzbestimmungen von Microsoft 365 gründlich durchlesen, erhalten Sie einen Einblick in die Maßnahmen und Kontrollen, die Microsoft implementiert hat, um die Sicherheit und den Schutz Ihrer Daten zu gewährleisten. Durch das Verständnis der Datenschutzrichtlinien können Sie sicherstellen, dass Ihre sensiblen Informationen angemessen geschützt sind und dass Sie die Plattform optimal nutzen können, während Sie gleichzeitig die geltenden Datenschutzvorschriften einhalten.

Nutzen Sie die Sicherheitseinstellungen in Microsoft 365 vollständig aus.

Um die Sicherheit Ihrer Daten in Microsoft 365 zu gewährleisten, ist es entscheidend, die Sicherheitseinstellungen vollständig auszunutzen. Indem Sie die verschiedenen Sicherheitsfunktionen und -kontrollen aktivieren und anpassen, können Sie Ihre sensiblen Informationen effektiv schützen und die Einhaltung von Datenschutzbestimmungen sicherstellen. Nutzen Sie beispielsweise die Möglichkeiten zur Verschlüsselung, Zugriffskontrolle und Überwachung, um die Vertraulichkeit und Integrität Ihrer Daten zu gewährleisten. Durch das konsequente Anwenden der Sicherheitseinstellungen in Microsoft 365 tragen Sie maßgeblich dazu bei, dass Ihre Daten sicher und geschützt in der Cloud verwaltet werden.

Schulen Sie Ihre Mitarbeiter regelmäßig zum Thema Datenschutz in Microsoft 365.

Es ist entscheidend, Ihre Mitarbeiter regelmäßig im Bereich Datenschutz in Microsoft 365 zu schulen. Durch Schulungen können sie ein Verständnis für die Datenschutzrichtlinien und -praktiken entwickeln, die in der Plattform implementiert sind. Auf diese Weise können Mitarbeiter dazu beitragen, potenzielle Sicherheitsrisiken zu minimieren und verantwortungsbewusst mit sensiblen Daten umzugehen. Eine kontinuierliche Schulung gewährleistet, dass Ihr Team stets über die neuesten Best Practices informiert ist und somit aktiv zum Schutz der Daten in Microsoft 365 beiträgt.

Verschlüsseln Sie sensible Daten, bevor Sie sie in Microsoft 365 speichern.

Eine wichtige Maßnahme für den Datenschutz in Microsoft 365 ist die Verschlüsselung sensibler Daten, bevor sie in der Plattform gespeichert werden. Durch die Verschlüsselung werden die Daten in eine nicht lesbare Form umgewandelt, sodass sie selbst bei unbefugtem Zugriff geschützt sind. Indem Unternehmen sensible Informationen vor dem Speichern in Microsoft 365 verschlüsseln, tragen sie maßgeblich dazu bei, die Vertraulichkeit und Integrität ihrer Daten zu wahren und Compliance-Anforderungen zu erfüllen. Dieser Schutzschritt stellt sicher, dass selbst im Falle von Sicherheitsvorfällen oder Datenlecks die sensiblen Informationen geschützt bleiben.

Überwachen Sie den Zugriff auf Daten und setzen Sie Berechtigungen angemessen.

Es ist entscheidend, den Zugriff auf Daten in Microsoft 365 zu überwachen und Berechtigungen angemessen zu setzen. Indem Unternehmen kontrollieren, wer auf welche Informationen zugreifen kann, können sie die Sicherheit ihrer Daten gewährleisten und Compliance-Anforderungen erfüllen. Durch die Überwachung von Zugriffen können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden, um Datenlecks oder unbefugte Zugriffe zu verhindern. Mit einer sorgfältigen Vergabe von Berechtigungen können Unternehmen sicherstellen, dass nur autorisierte Mitarbeiter auf sensible Daten zugreifen dürfen, was zu einem effektiven Datenschutz in Microsoft 365 beiträgt.

Halten Sie Ihre Software und Systeme in Microsoft 365 stets auf dem neuesten Stand.

Es ist entscheidend, Ihre Software und Systeme in Microsoft 365 stets auf dem neuesten Stand zu halten, um einen optimalen Datenschutz zu gewährleisten. Durch regelmäßige Updates werden Sicherheitslücken geschlossen und neue Funktionen implementiert, die dazu beitragen, die Integrität und Vertraulichkeit Ihrer Daten zu schützen. Indem Sie sicherstellen, dass Ihre Microsoft 365-Umgebung immer aktuell ist, tragen Sie maßgeblich dazu bei, potenzielle Sicherheitsrisiken zu minimieren und die Compliance mit Datenschutzbestimmungen aufrechtzuerhalten.