OH KIS Datenschutz: sicherer Umgang mit sensiblen Gesundheitsdaten

Wer nach „OH KIS Datenschutz“ sucht, möchte wissen, wie persönliche Informationen in einem Krankenhausinformationssystem geschützt werden. Gerade im Gesundheitswesen ist das Thema besonders wichtig: Patientendaten enthalten häufig Angaben zur Gesundheit und zählen nach der Datenschutz-Grundverordnung (DSGVO) zu den besonders geschützten personenbezogenen Daten.

Welche konkreten Funktionen und Datenschutzmaßnahmen ein bestimmtes OH-KIS-System bietet, hängt vom jeweiligen Produkt, Anbieter und Einsatzort ab. Die folgenden Grundsätze zeigen, worauf Einrichtungen bei der Nutzung eines Krankenhausinformationssystems achten sollten.

Welche Daten verarbeitet ein KIS?

Ein Krankenhausinformationssystem (KIS) kann Informationen erfassen, speichern und für berechtigte Mitarbeitende verfügbar machen. Dazu gehören je nach Einsatz beispielsweise:

  • Stammdaten und Kontaktdaten von Patientinnen und Patienten
  • Aufnahme-, Behandlungs- und Entlassungsinformationen
  • Diagnosen, Befunde und Therapieangaben
  • Abrechnungs- und Versicherungsdaten
  • Informationen über Zugriffe und Änderungen im System

Gesundheitsdaten unterliegen einem besonderen Schutz. Ihre Verarbeitung muss auf einer zulässigen Rechtsgrundlage beruhen und auf das erforderliche Maß beschränkt sein.

Wichtige Datenschutzanforderungen

Ein datenschutzgerechter Betrieb eines KIS beginnt mit klaren Verantwortlichkeiten und nachvollziehbaren Abläufen. Die Einrichtung sollte festlegen, zu welchen Zwecken Daten verarbeitet werden, wer darauf zugreifen darf und wie lange sie gespeichert werden müssen. Auch die Informationspflichten gegenüber den betroffenen Personen sind zu berücksichtigen.

Zu den zentralen Schutzmaßnahmen zählen:

  • Rollen- und Berechtigungskonzepte: Mitarbeitende erhalten nur Zugriff auf die Informationen, die sie für ihre Aufgaben benötigen.
  • Starke Authentifizierung: Sichere Passwörter und gegebenenfalls eine zusätzliche Anmeldung erschweren unbefugte Zugriffe.
  • Protokollierung: Zugriffe und wichtige Änderungen sollten nachvollziehbar dokumentiert und regelmäßig überprüft werden.
  • Verschlüsselung: Geeignete Verschlüsselungsverfahren können Daten bei der Übertragung und Speicherung schützen.
  • Datensicherung und Notfallplanung: Regelmäßige Backups und getestete Wiederherstellungsprozesse unterstützen den Betrieb bei technischen Störungen.
  • Schulung der Beschäftigten: Klare Regeln helfen, Fehlversand, unberechtigte Einsichtnahmen und andere Datenschutzvorfälle zu vermeiden.

Verantwortlichkeiten und externe Anbieter

Die Gesundheitseinrichtung bleibt für die rechtmäßige Verarbeitung der Daten verantwortlich, auch wenn ein externer Dienstleister an Betrieb, Wartung oder Hosting beteiligt ist. In solchen Fällen muss geprüft werden, welche Rolle der Anbieter einnimmt und ob die erforderlichen vertraglichen Vereinbarungen bestehen. Dazu gehört, die technischen und organisatorischen Maßnahmen des Anbieters angemessen zu bewerten.

Vor der Einführung oder einer wesentlichen Änderung eines KIS sollte außerdem geprüft werden, ob eine Datenschutz-Folgenabschätzung erforderlich ist. Das kann insbesondere bei umfangreicher Verarbeitung sensibler Daten oder beim Einsatz neuer Technologien relevant sein.

Datenschutz im Alltag

Technische Schutzmaßnahmen allein reichen nicht aus. Auch der Arbeitsalltag spielt eine wichtige Rolle. Bildschirme sollten vor Einblicken geschützt, Benutzerkonten nicht gemeinsam genutzt und Unterlagen sicher aufbewahrt werden. Zugriffe auf Patientendaten aus Neugier oder ohne dienstlichen Anlass sind zu unterlassen. Verdächtige Zugriffe oder mögliche Datenpannen sollten unverzüglich nach den internen Meldewegen behandelt werden.

Was Patientinnen und Patienten beachten können

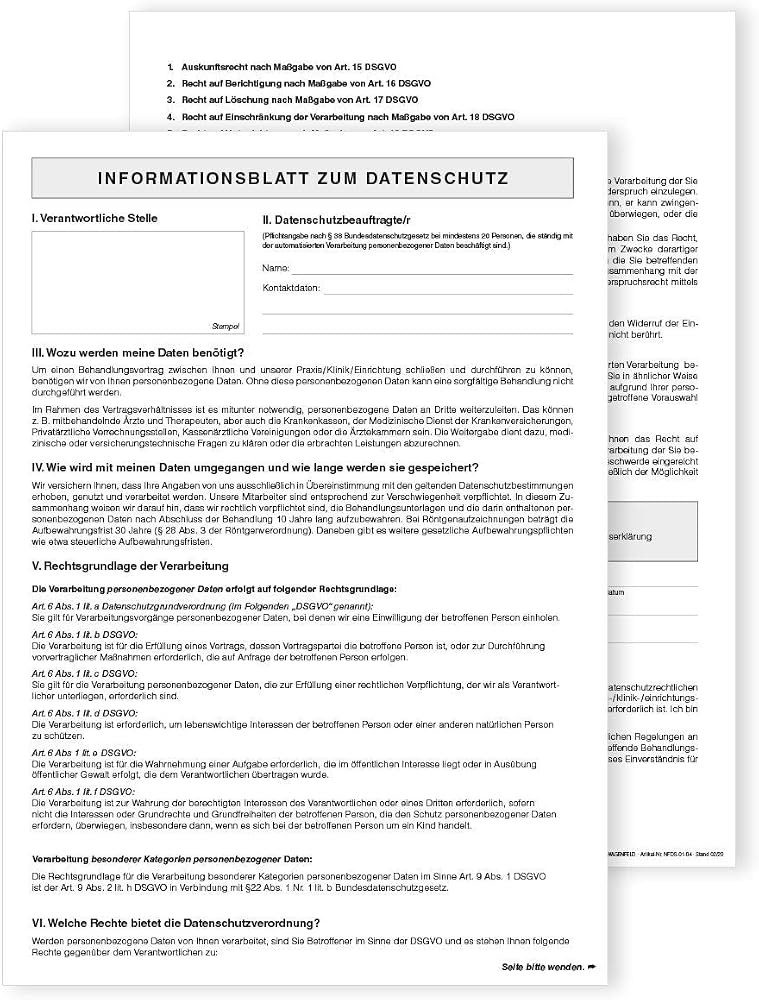
Patientinnen und Patienten können sich bei der behandelnden Einrichtung darüber informieren, welche Daten verarbeitet werden, zu welchen Zwecken dies geschieht und an wen Daten gegebenenfalls übermittelt werden. Die zuständige Datenschutzinformation erläutert außerdem, welche Rechte bestehen und an wen sich Fragen oder Anliegen richten lassen.

Fazit: OH KIS Datenschutz regelmäßig überprüfen

Ein wirksamer Datenschutz bei OH KIS oder einem anderen Krankenhausinformationssystem verbindet rechtliche Anforderungen mit technischen und organisatorischen Maßnahmen. Entscheidend sind klar geregelte Zugriffsrechte, transparente Verantwortlichkeiten, sichere Abläufe und regelmäßige Kontrollen. Da die konkrete Umsetzung vom jeweiligen System und dessen Einsatz abhängt, sollten Einrichtungen die Produktunterlagen, Verträge und Datenschutzinformationen des Anbieters sorgfältig prüfen.


Häufig gestellte Fragen zum Datenschutz bei OH KIS: Verarbeitung, Schutz und Rechte von Patientendaten

  1. Welche personenbezogenen Daten verarbeitet OH KIS?
  2. Wie schützt OH KIS sensible Gesundheitsdaten?
  3. Wer kann in OH KIS auf Patientendaten zugreifen?
  4. Auf welcher Rechtsgrundlage werden Daten in OH KIS verarbeitet?
  5. Wo werden die in OH KIS gespeicherten Daten gespeichert?
  6. Werden Daten aus OH KIS an Dritte oder externe Dienstleister weitergegeben?
  7. Welche Datenschutzrechte haben Patientinnen und Patienten bei der Verarbeitung ihrer Daten in OH KIS?
  8. Was sollte ich tun, wenn ich einen Datenschutzvorfall oder unberechtigten Zugriff in OH KIS vermute?

Welche personenbezogenen Daten verarbeitet OH KIS?

Welche personenbezogenen Daten OH KIS verarbeitet, hängt von der eingesetzten Lösung, ihrer Konfiguration und den Abläufen der jeweiligen Einrichtung ab. Typischerweise können dazu Stammdaten wie Name, Geburtsdatum und Kontaktdaten, Angaben zur Versicherung sowie Gesundheitsdaten wie Diagnosen, Befunde, Behandlungen und Medikationsinformationen gehören. Je nach Nutzung können außerdem Abrechnungsdaten sowie Protokolldaten zu Anmeldungen und Zugriffen verarbeitet werden. Welche Daten im konkreten Fall erhoben werden und zu welchem Zweck, erfahren Sie in der Datenschutzerklärung der zuständigen Einrichtung.

Wie schützt OH KIS sensible Gesundheitsdaten?

OH KIS sollte sensible Gesundheitsdaten durch ein Zusammenspiel aus technischen und organisatorischen Maßnahmen schützen. Dazu gehören rollenbasierte Zugriffsrechte, sodass Mitarbeitende nur die Daten sehen, die sie für ihre Aufgaben benötigen, sowie sichere Anmeldemethoden, Verschlüsselung und eine Protokollierung von Zugriffen. Regelmäßige Updates, Datensicherungen und Schulungen können den Schutz zusätzlich unterstützen. Welche Maßnahmen tatsächlich eingesetzt werden, hängt von der konkreten OH-KIS-Version und ihrer Konfiguration ab. Für verbindliche Informationen empfiehlt es sich, die Datenschutzunterlagen des Anbieters und die Hinweise der jeweiligen Gesundheitseinrichtung zu prüfen.

Wer kann in OH KIS auf Patientendaten zugreifen?

In OH KIS sollten nur berechtigte Mitarbeitende auf Patientendaten zugreifen können – und nur, soweit dies für ihre jeweiligen Aufgaben erforderlich ist. Die Zugriffsrechte werden üblicherweise über persönliche Benutzerkonten und rollenbasierte Berechtigungen geregelt; Zugriffe können zudem protokolliert und überprüft werden. Welche Personen konkret Zugriff haben und welche Daten sie einsehen dürfen, hängt von der Konfiguration des Systems und den Vorgaben der jeweiligen Gesundheitseinrichtung ab.

Auf welcher Rechtsgrundlage werden Daten in OH KIS verarbeitet?

Die Verarbeitung von Daten in OH KIS richtet sich nach dem jeweiligen Zweck und der verantwortlichen Einrichtung; das System selbst ist keine Rechtsgrundlage. Für Behandlungsdaten kommen insbesondere die Erfüllung des Behandlungsvertrags oder gesetzliche Pflichten sowie die einschlägigen Regelungen für Gesundheitsdaten nach Artikel 9 DSGVO in Betracht. Welche Grundlage im konkreten Fall gilt, muss die verantwortliche Einrichtung prüfen und in ihrer Datenschutzerklärung erläutern.

Wo werden die in OH KIS gespeicherten Daten gespeichert?

Wo die in OH KIS gespeicherten Daten liegen, hängt davon ab, wie die jeweilige Einrichtung das System betreibt und welche Hosting-Vereinbarungen gelten. Die Speicherung kann beispielsweise auf eigenen Servern der Einrichtung oder in einem externen Rechenzentrum erfolgen. Verbindliche Angaben zum Speicherort, zu möglichen Übermittlungen in andere Länder und zu den Schutzmaßnahmen finden Sie in den Datenschutzinformationen und Verträgen der zuständigen Einrichtung beziehungsweise des Anbieters.

Werden Daten aus OH KIS an Dritte oder externe Dienstleister weitergegeben?

Ob Daten aus OH KIS an Dritte oder externe Dienstleister weitergegeben werden, hängt davon ab, wie die jeweilige Einrichtung das System nutzt und welche Anbieter eingebunden sind. Eine Weitergabe kann beispielsweise für Hosting, Wartung oder technischen Support erforderlich sein. Dabei müssen die geltenden Datenschutzvorschriften eingehalten werden; externe Dienstleister dürfen Daten nur im vereinbarten Umfang und zu festgelegten Zwecken verarbeiten. Welche Empfänger beteiligt sind und auf welcher Rechtsgrundlage die Verarbeitung erfolgt, erfahren Sie in den Datenschutzinformationen Ihrer Einrichtung.

Welche Datenschutzrechte haben Patientinnen und Patienten bei der Verarbeitung ihrer Daten in OH KIS?

Patientinnen und Patienten haben nach der DSGVO unter anderem das Recht, Auskunft über die Verarbeitung ihrer Daten zu erhalten und eine Kopie der gespeicherten personenbezogenen Daten anzufordern. Je nach Situation können sie außerdem die Berichtigung unrichtiger Angaben, die Einschränkung der Verarbeitung oder – sofern die gesetzlichen Voraussetzungen erfüllt sind – die Löschung ihrer Daten verlangen. Auch Widerspruchs- und Beschwerderechte können bestehen. Da Gesundheitsdaten häufig aufgrund gesetzlicher Pflichten oder zur medizinischen Behandlung verarbeitet werden, gelten für manche Rechte Ausnahmen und besondere Voraussetzungen. Für eine Anfrage zu Daten im OH KIS wenden sich Betroffene am besten an die behandelnde Einrichtung oder deren Datenschutzbeauftragte.

Was sollte ich tun, wenn ich einen Datenschutzvorfall oder unberechtigten Zugriff in OH KIS vermute?

Wenn Sie in OH KIS einen Datenschutzvorfall oder unberechtigten Zugriff vermuten, melden Sie den Verdacht unverzüglich über die dafür vorgesehenen internen Meldewege, zum Beispiel an Ihre Führungskraft, die IT-Sicherheitsstelle oder den Datenschutzbeauftragten. Sichern Sie relevante Angaben wie Zeitpunkt, betroffene Daten und beobachtete Auffälligkeiten, ohne selbst weitere Nachforschungen anzustellen oder Spuren zu verändern. Geben Sie Ihre Zugangsdaten nicht weiter und ändern Sie diese nur nach den geltenden internen Anweisungen. Die zuständigen Stellen prüfen den Vorfall, begrenzen mögliche Folgen und veranlassen gegebenenfalls die erforderlichen Meldungen.
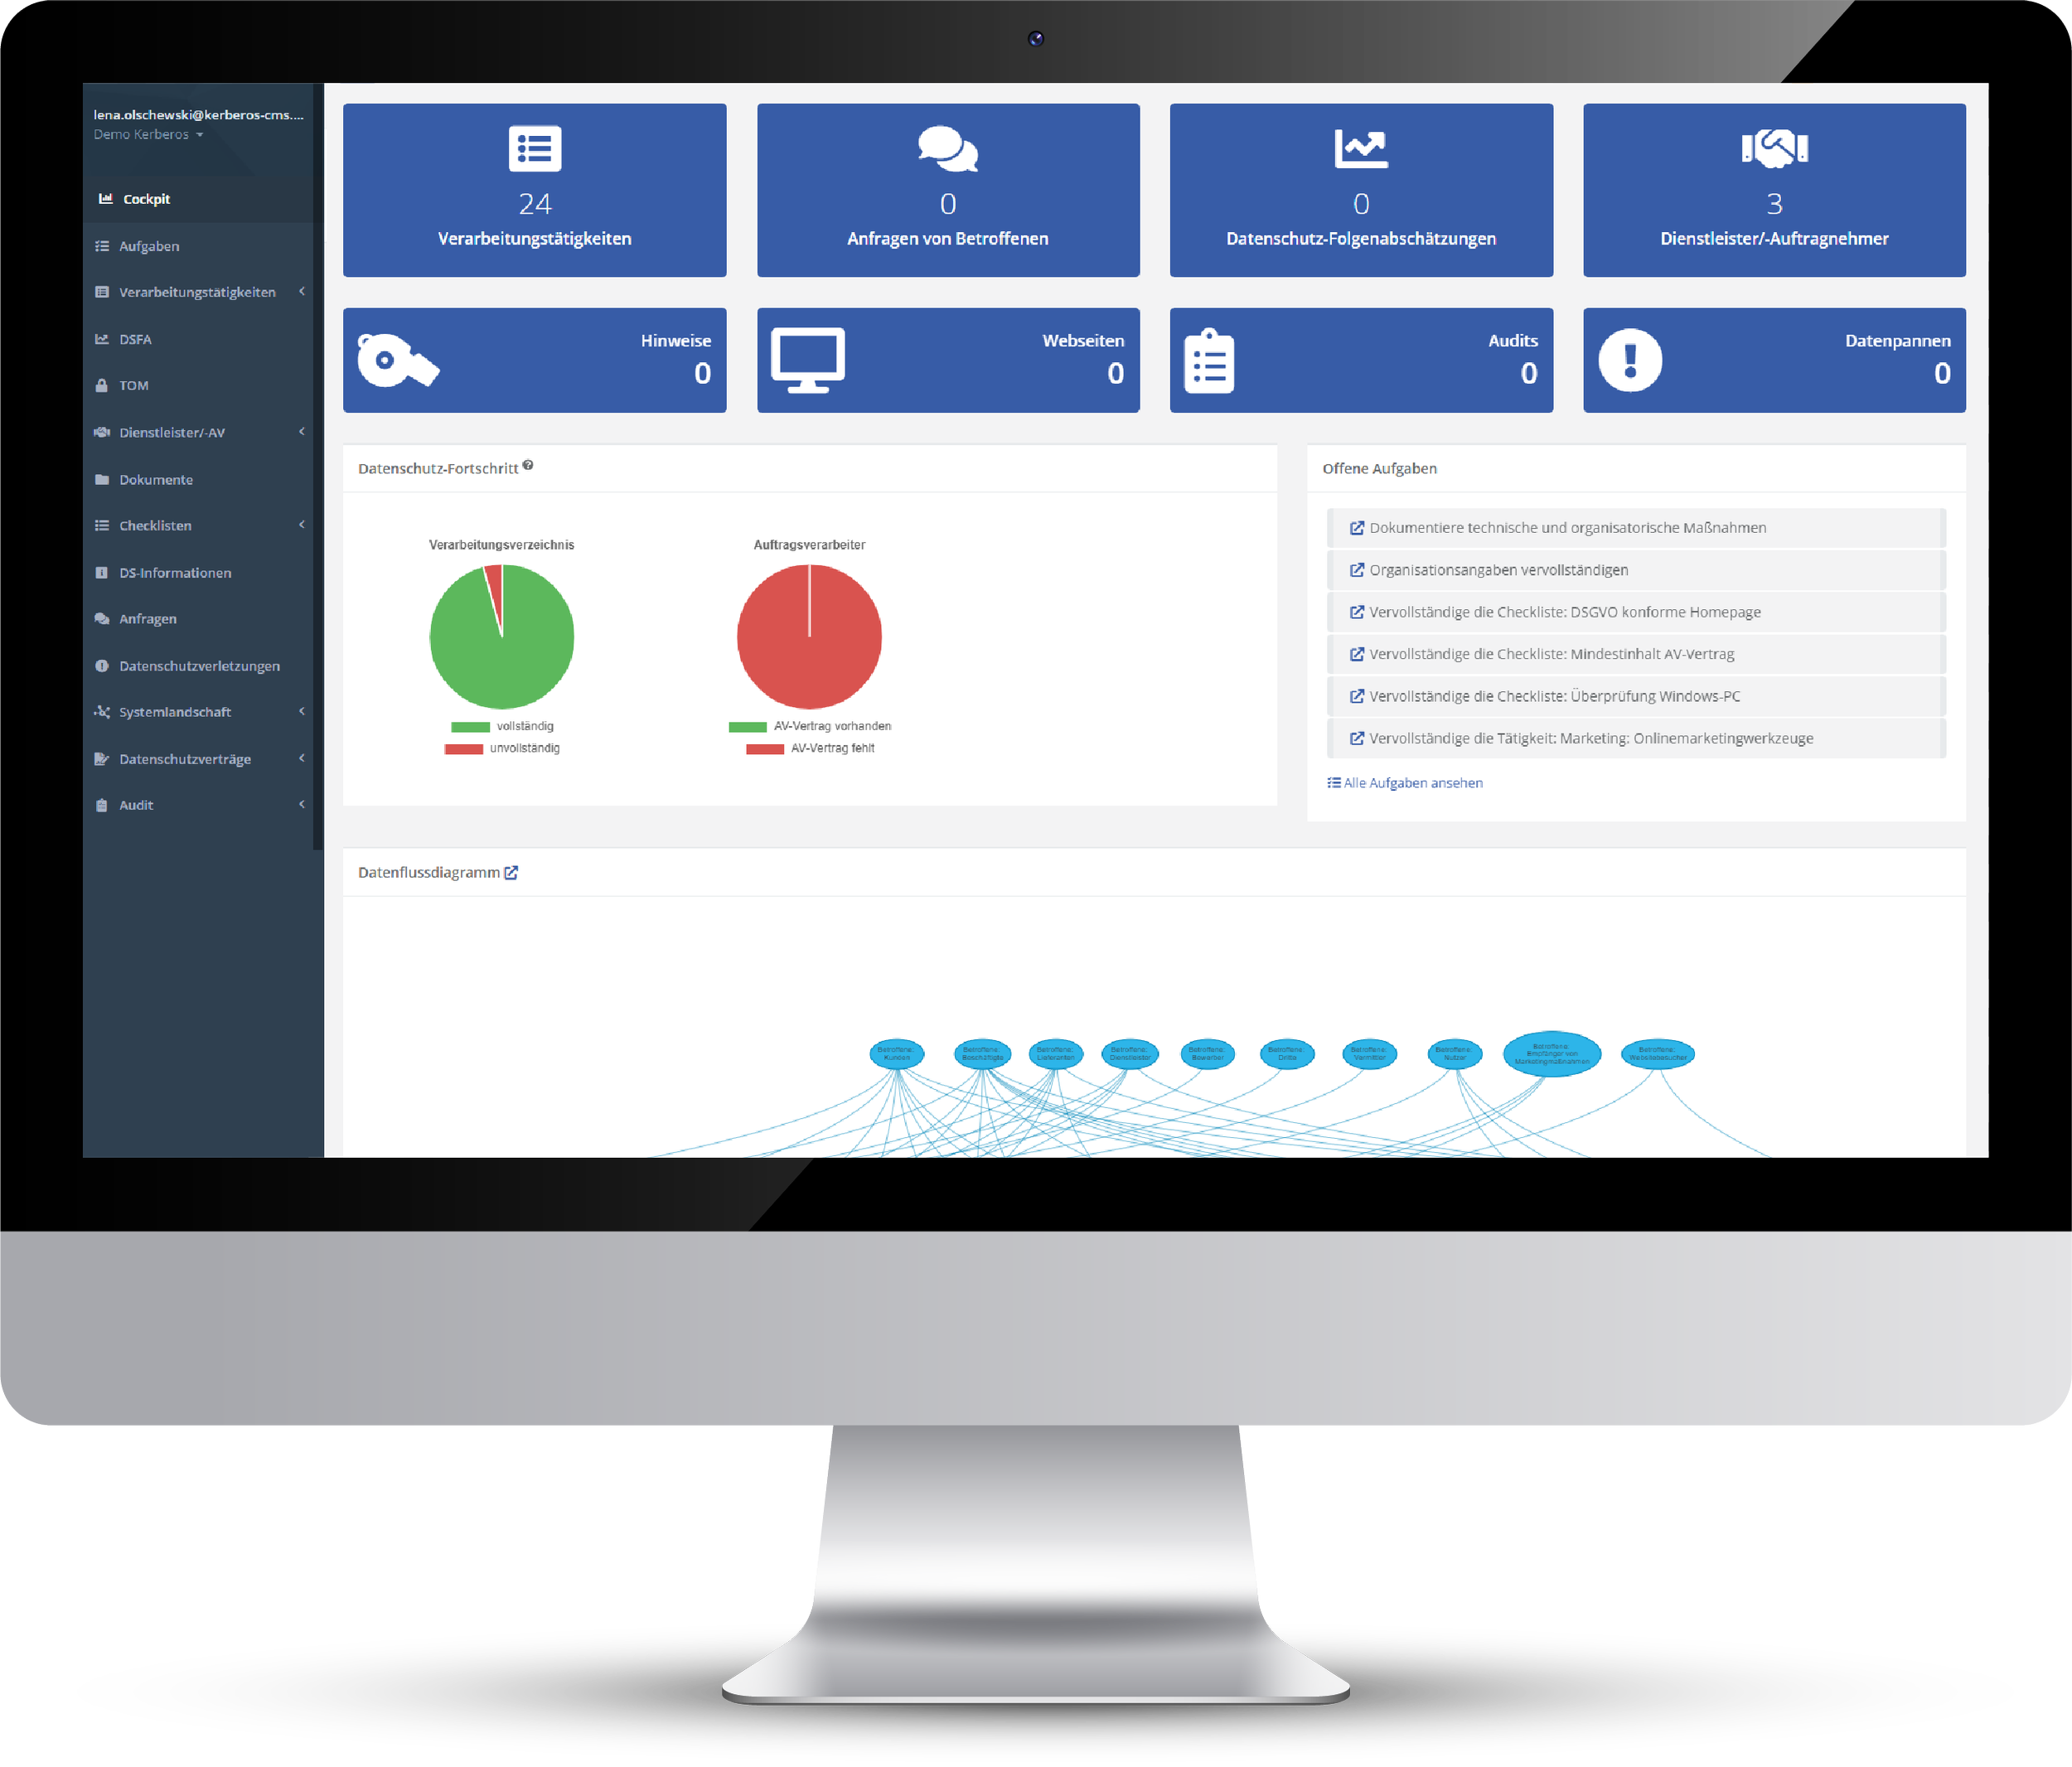
DPMS und Datenschutz: Datenschutz systematisch organisieren

Datenschutz betrifft nahezu alle Bereiche eines Unternehmens: von der Personalverwaltung über den Kundenservice bis hin zu Marketing und IT. Damit personenbezogene Daten rechtmäßig und sicher verarbeitet werden, müssen Unternehmen zahlreiche Aufgaben koordinieren. Ein DPMS – häufig als Datenschutz-Management-System verstanden – kann dabei helfen, Datenschutzprozesse strukturiert zu planen, umzusetzen und regelmäßig zu überprüfen.

Was bedeutet DPMS im Datenschutz?

Die Abkürzung DPMS wird nicht überall einheitlich verwendet. Im Zusammenhang mit Datenschutz steht sie meist für ein System oder einen organisatorischen Ansatz, mit dem ein Unternehmen seine Datenschutzaufgaben verwaltet. Dazu gehören beispielsweise Zuständigkeiten, interne Richtlinien, Verzeichnisse von Verarbeitungstätigkeiten, Schulungen, Datenschutzprüfungen und der Umgang mit Datenschutzvorfällen.

Ein DPMS ist nicht automatisch eine bestimmte Software. Es kann aus dokumentierten Abläufen und Verantwortlichkeiten bestehen, durch digitale Werkzeuge unterstützt werden oder beides miteinander verbinden. Entscheidend ist, dass die gewählte Lösung zur Größe, Struktur und Art der Datenverarbeitung im Unternehmen passt.

Warum ist ein systematisches Datenschutzmanagement wichtig?

Die Datenschutz-Grundverordnung (DSGVO) verlangt, dass Unternehmen personenbezogene Daten nach klaren Grundsätzen verarbeiten und ihre Einhaltung nachvollziehbar belegen können. Ein geordnetes Datenschutzmanagement erleichtert es, Anforderungen im Alltag umzusetzen und den Überblick über Verarbeitungsvorgänge zu behalten.

  • Klare Zuständigkeiten: Mitarbeitende wissen, wer für einzelne Datenschutzaufgaben verantwortlich ist.
  • Dokumentierte Abläufe: Prozesse für Anfragen betroffener Personen, Datenschutzvorfälle und neue Verarbeitungsvorgänge sind festgelegt.
  • Besserer Überblick: Unternehmen können leichter erkennen, welche personenbezogenen Daten verarbeitet werden und zu welchem Zweck.
  • Regelmäßige Prüfung: Maßnahmen und Dokumentationen lassen sich an neue Prozesse, Risiken oder rechtliche Entwicklungen anpassen.

Typische Bestandteile eines DPMS

Der konkrete Aufbau hängt vom Unternehmen ab. Häufig umfasst ein Datenschutz-Management-System die folgenden Bausteine:

Verantwortlichkeiten und Datenschutzorganisation

Zu Beginn sollte feststehen, wer Datenschutzaufgaben übernimmt, wer Entscheidungen trifft und wie Informationen im Unternehmen weitergegeben werden. Ist ein Datenschutzbeauftragter benannt, sollten dessen Aufgaben und Einbindung in die Organisation ebenfalls berücksichtigt werden.

Verzeichnis von Verarbeitungstätigkeiten

Das Verzeichnis dokumentiert bestimmte Verarbeitungstätigkeiten mit personenbezogenen Daten. Es unterstützt Unternehmen dabei, Zwecke, Datenkategorien, Empfänger, Speicherfristen und Sicherheitsmaßnahmen nachvollziehbar festzuhalten.

Datenschutzprüfungen und Risikobewertung

Neue oder geänderte Prozesse sollten daraufhin geprüft werden, welche Auswirkungen sie auf den Schutz personenbezogener Daten haben. Ergibt eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten betroffener Personen, kann eine Datenschutz-Folgenabschätzung erforderlich sein.

Technische und organisatorische Maßnahmen

Unternehmen müssen geeignete Maßnahmen treffen, um personenbezogene Daten zu schützen. Dazu können beispielsweise Zugriffsbeschränkungen, Verschlüsselung, Datensicherungen, Berechtigungskonzepte und klare Regeln für den Umgang mit Informationen gehören. Welche Maßnahmen angemessen sind, richtet sich unter anderem nach dem jeweiligen Risiko.

Umgang mit Datenschutzvorfällen

Ein festgelegter Ablauf hilft, einen möglichen Datenschutzvorfall schnell zu erkennen, zu bewerten und zu bearbeiten. Dazu gehört auch, zu prüfen, ob eine Meldung an die zuständige Aufsichtsbehörde oder eine Benachrichtigung betroffener Personen erforderlich ist. Die DSGVO sieht hierfür in bestimmten Fällen kurze Fristen vor.

Schulungen und Sensibilisierung

Datenschutz ist nicht allein eine Aufgabe der IT-Abteilung. Mitarbeitende sollten wissen, wie sie mit personenbezogenen Daten umgehen, verdächtige Vorgänge melden und Anfragen weiterleiten. Regelmäßige, auf die jeweilige Tätigkeit abgestimmte Schulungen unterstützen eine datenschutzbewusste Arbeitsweise.

DPMS einführen: ein praktischer Einstieg

Die Einführung eines DPMS muss nicht mit einem umfangreichen Projekt beginnen. Ein schrittweises Vorgehen kann helfen, zunächst die wichtigsten Aufgaben zu ordnen:

  1. Bestandsaufnahme durchführen: Erfassen, welche Geschäftsbereiche personenbezogene Daten verarbeiten und welche Datenschutzdokumente bereits vorhanden sind.
  2. Lücken und Risiken erkennen: Prüfen, wo Zuständigkeiten, Abläufe oder Nachweise fehlen.
  3. Prioritäten festlegen: Besonders dringliche oder risikoreiche Themen zuerst bearbeiten.
  4. Prozesse dokumentieren: Verständliche Verfahren für wiederkehrende Aufgaben erstellen und Verantwortliche benennen.
  5. Regelmäßig überprüfen: Das System bei organisatorischen, technischen oder rechtlichen Änderungen aktualisieren.

Software oder manuelle Verwaltung?

Eine DPMS-Software kann dabei unterstützen, Aufgaben, Fristen, Dokumente und Prüfungen zentral zu verwalten. Das ist besonders dann hilfreich, wenn viele Verarbeitungstätigkeiten oder mehrere Standorte koordiniert werden müssen. Für kleinere Organisationen können einfache, gut gepflegte Dokumentationen und etablierte Arbeitsabläufe zunächst ausreichen.

Software allein gewährleistet jedoch keine DSGVO-Konformität. Wichtig sind eine sorgfältige Einrichtung, klare Verantwortlichkeiten und die regelmäßige Pflege der Inhalte. Bei der Auswahl eines Werkzeugs sollten Unternehmen unter anderem auf Zugriffsschutz, Datenspeicherung, Änderungsnachweise und die Einbindung bestehender Prozesse achten.

Fazit

Ein DPMS bietet einen strukturierten Rahmen, um Datenschutzaufgaben im Unternehmen dauerhaft zu organisieren. Es unterstützt dabei, Verantwortlichkeiten festzulegen, Verarbeitungsvorgänge zu dokumentieren und Risiken regelmäßig zu prüfen. Ob digital, manuell oder in einer Kombination aus beidem: Ein wirksames Datenschutzmanagement sollte verständlich, aktuell und an die tatsächlichen Abläufe des Unternehmens angepasst sein.


Häufig gestellte Fragen zum Datenschutzmanagement (DPMS)

  1. Welche Software für Datenschutzmanagement gibt es?
  2. Was sind die drei Säulen des Datenschutzes?
  3. Was ist DPMS?
  4. Was sind die 7 Grundprinzipien des Datenschutzes?

Welche Software für Datenschutzmanagement gibt es?

Für das Datenschutzmanagement gibt es spezialisierte Plattformen wie OneTrust, DataGuard, caralegal und die Akarion Privacy Suite. Sie unterstützen Unternehmen beispielsweise bei der Pflege des Verzeichnisses von Verarbeitungstätigkeiten, der Verwaltung von Datenschutzaufgaben und Fristen, der Dokumentation technischer und organisatorischer Maßnahmen sowie der Bearbeitung von Betroffenenanfragen und Datenschutzvorfällen. Welche Software geeignet ist, hängt von Unternehmensgröße, Branche, vorhandenen IT-Systemen und benötigtem Funktionsumfang ab. Vor der Auswahl sollten außerdem Datenschutz, Hosting-Standort, Zugriffsrechte und mögliche Schnittstellen geprüft werden; eine Software allein gewährleistet keine DSGVO-Konformität.

Was sind die drei Säulen des Datenschutzes?

Die drei häufig genannten Säulen des Datenschutzes sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass nur befugte Personen auf personenbezogene Daten zugreifen können. Integrität stellt sicher, dass Daten korrekt und vor unbefugter Veränderung geschützt sind. Verfügbarkeit bedeutet, dass berechtigte Personen bei Bedarf auf die Daten zugreifen können. Diese Schutzziele stammen aus der Informationssicherheit und unterstützen den Schutz personenbezogener Daten.

Was ist DPMS?

DPMS steht im Zusammenhang mit Datenschutz meist für ein Datenschutz-Management-System. Es umfasst Regeln, Zuständigkeiten und Abläufe, mit denen ein Unternehmen seine Datenschutzaufgaben organisiert – etwa die Dokumentation von Verarbeitungstätigkeiten, die Prüfung von Risiken, den Umgang mit Datenschutzvorfällen und die Schulung von Mitarbeitenden. Ein DPMS kann digital unterstützt werden, ist aber nicht zwingend eine bestimmte Software.

Was sind die 7 Grundprinzipien des Datenschutzes?

Die sieben Grundprinzipien des Datenschutzes nach der DSGVO sind Rechtmäßigkeit, Verarbeitung nach Treu und Glauben sowie Transparenz, Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung, Integrität und Vertraulichkeit sowie Rechenschaftspflicht. Das bedeutet: Personenbezogene Daten müssen auf einer gültigen Rechtsgrundlage und nachvollziehbar verarbeitet werden, einem klar festgelegten Zweck dienen und auf das notwendige Maß beschränkt bleiben. Sie müssen richtig und aktuell sein, dürfen nicht länger als erforderlich gespeichert werden und sind vor unbefugtem Zugriff oder Verlust zu schützen. Verantwortliche müssen außerdem nachweisen können, dass sie diese Grundsätze einhalten.

IT-Sicherheitscheck: So prüfen Sie die Sicherheit Ihres Unternehmens

Cyberangriffe, technische Ausfälle und menschliche Fehler können erhebliche Folgen für Unternehmen haben. Ein regelmäßiger IT-Sicherheitscheck hilft dabei, Schwachstellen frühzeitig zu erkennen und passende Schutzmaßnahmen abzuleiten. Dabei wird geprüft, wie gut Systeme, Daten und Arbeitsabläufe gegen digitale und organisatorische Risiken geschützt sind.

Was ist ein IT-Sicherheitscheck?

Ein IT-Sicherheitscheck ist eine strukturierte Bestandsaufnahme der Sicherheitslage. Je nach Umfang werden technische Systeme, Zugriffsrechte, Netzwerke, Software, Datensicherungen und interne Prozesse untersucht. Ziel ist es, Risiken sichtbar zu machen und konkrete Empfehlungen für Verbesserungen zu entwickeln.

Ein solcher Check ist nicht automatisch ein vollständiges Sicherheitsaudit oder ein Penetrationstest. Umfang und Tiefe richten sich nach den Anforderungen des Unternehmens, der vorhandenen IT und dem gewünschten Prüfziel.

Welche Bereiche werden geprüft?

Ein IT-Sicherheitscheck kann unter anderem folgende Bereiche umfassen:

  • Geräte und Software: Sind Betriebssysteme und Anwendungen aktuell? Werden nicht mehr benötigte Programme entfernt?
  • Benutzerkonten und Berechtigungen: Haben Mitarbeitende nur Zugriff auf die Informationen und Systeme, die sie für ihre Aufgaben benötigen?
  • Passwörter und Anmeldung: Gibt es klare Vorgaben für sichere Passwörter und wird, wo möglich, eine Mehr-Faktor-Authentifizierung eingesetzt?
  • Netzwerk und Fernzugriff: Sind WLAN, Router, Firewalls und externe Zugänge angemessen abgesichert?
  • Datensicherung: Werden wichtige Daten regelmäßig gesichert und lässt sich die Wiederherstellung tatsächlich durchführen?
  • E-Mail-Sicherheit: Gibt es Schutz vor Phishing, schädlichen Anhängen und gefälschten Absendern?
  • Datenschutz und Umgang mit Informationen: Werden sensible Daten angemessen gespeichert, weitergegeben und gelöscht?
  • Notfallplanung: Ist geregelt, wer bei einem Sicherheitsvorfall informiert wird und welche Schritte zuerst erfolgen?

So läuft ein IT-Sicherheitscheck ab

  1. Ziele festlegen: Zunächst wird geklärt, welche Systeme und Risiken im Mittelpunkt stehen und welche Anforderungen berücksichtigt werden müssen.
  2. IT erfassen: Geräte, Anwendungen, Konten, Datenbestände und bestehende Sicherheitsmaßnahmen werden dokumentiert.
  3. Schwachstellen untersuchen: Je nach vereinbartem Umfang erfolgen Gespräche, Dokumentenprüfungen, technische Kontrollen oder gezielte Tests.
  4. Risiken bewerten: Die Ergebnisse werden nach Eintrittswahrscheinlichkeit und möglichen Auswirkungen eingeordnet.
  5. Maßnahmen priorisieren: Der Abschlussbericht sollte verständliche Empfehlungen enthalten – idealerweise mit Prioritäten, Zuständigkeiten und nächsten Schritten.
  6. Umsetzung überprüfen: Nach der Behebung wichtiger Schwachstellen kann ein Folgetermin zeigen, ob die Maßnahmen wirksam umgesetzt wurden.

Warum ist ein regelmäßiger Check sinnvoll?

Die IT eines Unternehmens verändert sich laufend: Neue Mitarbeitende kommen hinzu, Programme werden aktualisiert, Arbeitsplätze wechseln ins Homeoffice und zusätzliche Cloud-Dienste werden eingeführt. Dadurch können neue Risiken entstehen oder bestehende Schutzmaßnahmen an Wirkung verlieren.

Ein regelmäßiger IT-Sicherheitscheck unterstützt Unternehmen dabei, Sicherheitslücken und veraltete Abläufe zu erkennen, Verantwortlichkeiten zu klären und Investitionen gezielt zu planen. Er kann außerdem helfen, die Vorbereitung auf einen Sicherheitsvorfall zu verbessern. Eine Prüfung allein verhindert jedoch keine Angriffe und ersetzt weder laufende Wartung noch ein funktionierendes Sicherheitskonzept.

Was Unternehmen selbst vorbereiten können

Auch ohne umfangreiche Prüfung lassen sich wichtige Grundlagen schaffen:

  • Eine aktuelle Übersicht aller Geräte, Programme und Cloud-Dienste führen.
  • Unnötige Benutzerkonten und Berechtigungen entfernen.
  • Updates zeitnah installieren und nicht mehr unterstützte Software ersetzen.
  • Mehr-Faktor-Authentifizierung für wichtige Konten aktivieren.
  • Datensicherungen regelmäßig testen, statt nur ihren Abschluss zu kontrollieren.
  • Mitarbeitende für Phishing und den sicheren Umgang mit vertraulichen Daten sensibilisieren.
  • Einen einfachen Ablaufplan für IT-Störungen und Sicherheitsvorfälle erstellen.

Fazit

Ein IT-Sicherheitscheck schafft einen nachvollziehbaren Überblick über den Schutz von Systemen, Daten und Arbeitsabläufen. Besonders wertvoll ist er, wenn die Ergebnisse nicht in einem Bericht liegen bleiben, sondern in einen realistischen Maßnahmenplan münden. Unternehmen sollten den Check daher als wiederkehrenden Bestandteil ihrer IT-Sicherheit betrachten und die wichtigsten Erkenntnisse konsequent umsetzen.


Häufig gestellte Fragen zum IT-Sicherheitscheck

  1. Was ist ein IT-Sicherheitscheck?
  2. Welche Bereiche werden bei einem IT-Sicherheitscheck geprüft?
  3. Wie läuft ein IT-Sicherheitscheck ab?
  4. Wie oft sollte ein IT-Sicherheitscheck durchgeführt werden?
  5. Was kostet ein IT-Sicherheitscheck?

Was ist ein IT-Sicherheitscheck?

Ein IT-Sicherheitscheck ist eine systematische Prüfung der IT eines Unternehmens, bei der mögliche Schwachstellen und Risiken aufgedeckt werden. Dabei können unter anderem Geräte, Software, Netzwerke, Benutzerrechte, Datensicherungen und interne Abläufe untersucht werden. Ziel ist es, den aktuellen Sicherheitsstand einzuschätzen und konkrete Maßnahmen zu empfehlen, mit denen sich Daten und Systeme besser schützen lassen.

Welche Bereiche werden bei einem IT-Sicherheitscheck geprüft?

Bei einem IT-Sicherheitscheck werden je nach Umfang unter anderem Geräte und Software, Netzwerke, Benutzerkonten und Zugriffsrechte sowie Passwörter und Anmeldeverfahren geprüft. Auch Datensicherungen, E-Mail-Schutz, der Umgang mit sensiblen Informationen und Maßnahmen für den Notfall können Teil der Untersuchung sein. Ziel ist es, Schwachstellen und Risiken zu erkennen und daraus konkrete, priorisierte Empfehlungen für mehr IT-Sicherheit abzuleiten.

Wie läuft ein IT-Sicherheitscheck ab?

Ein IT-Sicherheitscheck beginnt mit der Festlegung des Umfangs und der Ziele: Dabei wird geklärt, welche Systeme, Daten und Abläufe untersucht werden sollen. Anschließend werden die IT-Infrastruktur und vorhandene Schutzmaßnahmen erfasst und – je nach vereinbartem Umfang – durch Gespräche, Dokumentenprüfungen und technische Tests auf Schwachstellen geprüft. Die Ergebnisse werden nach ihrem Risiko bewertet und in einem Bericht mit konkreten, priorisierten Handlungsempfehlungen zusammengefasst. Danach können die Maßnahmen umgesetzt und ihre Wirksamkeit bei Bedarf erneut überprüft werden.

Wie oft sollte ein IT-Sicherheitscheck durchgeführt werden?

Ein IT-Sicherheitscheck sollte mindestens einmal jährlich durchgeführt werden. Bei größeren Änderungen – etwa neuen IT-Systemen, einem Wechsel in die Cloud, einer Umstellung auf Homeoffice oder nach einem Sicherheitsvorfall – empfiehlt sich eine zusätzliche Prüfung. Auch Unternehmen mit besonders sensiblen Daten oder erhöhtem Risiko sollten ihre IT-Sicherheit häufiger bewerten. Entscheidend ist, den Check regelmäßig zu wiederholen und empfohlene Maßnahmen nachzuverfolgen.

Was kostet ein IT-Sicherheitscheck?

Die Kosten für einen IT-Sicherheitscheck hängen von Umfang und Komplexität der IT-Infrastruktur ab. Eine Prüfung einzelner Geräte oder grundlegender Sicherheitsmaßnahmen ist meist günstiger als eine umfassende Analyse mehrerer Standorte, Netzwerke und Cloud-Dienste. Auch die gewünschte Prüftiefe und der Aufwand für die Auswertung beeinflussen den Preis. Ein konkretes Angebot lässt sich am besten erstellen, wenn vorab geklärt ist, welche Systeme und Risiken untersucht werden sollen.

GDPR Enforcement Tracker: Bußgelder und Entscheidungen zur DSGVO im Überblick

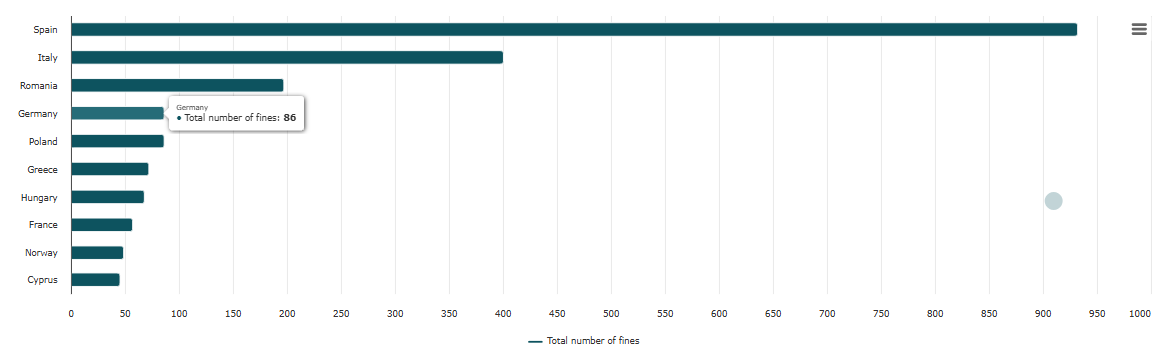
Seit die Datenschutz-Grundverordnung (DSGVO) im Mai 2018 anwendbar wurde, haben Datenschutzbehörden in Europa zahlreiche Unternehmen und Organisationen überprüft und Sanktionen verhängt. Ein GDPR Enforcement Tracker bündelt öffentlich bekannte Fälle und macht sichtbar, wie Datenschutzrecht in der Praxis durchgesetzt wird. Für Unternehmen, Datenschutzverantwortliche und Forschende kann ein solcher Überblick helfen, Entwicklungen und wiederkehrende Risiken besser zu verstehen.

Was ist ein GDPR Enforcement Tracker?

Ein GDPR Enforcement Tracker ist eine Datenbank, die Maßnahmen von Datenschutzaufsichtsbehörden im Zusammenhang mit der DSGVO dokumentiert. Häufig erfasst sie unter anderem:

  • das betroffene Unternehmen oder die betroffene Organisation,
  • das Land und die zuständige Aufsichtsbehörde,
  • das Datum und die Art der Entscheidung,
  • die Höhe eines verhängten Bußgeldes,
  • die beanstandeten Vorgänge oder DSGVO-Bestimmungen.

Ein bekannter europäischer Überblick ist der von der Wirtschaftskanzlei CMS bereitgestellte GDPR Enforcement Tracker. Er sammelt öffentlich verfügbare Informationen zu veröffentlichten Bußgeldentscheidungen. Die Aufnahme in eine solche Datenbank ersetzt jedoch nicht die Prüfung der zugrunde liegenden Behördenentscheidung.

Wozu ist der Tracker nützlich?

Die Datenbank kann zeigen, welche Arten von Datenschutzverstößen Aufsichtsbehörden verfolgen. Dazu gehören beispielsweise unzureichende Sicherheitsmaßnahmen, eine fehlende oder mangelhafte Rechtsgrundlage für die Verarbeitung, Verstöße gegen Informationspflichten sowie Probleme beim Umgang mit Betroffenenrechten.

Unternehmen können solche Fälle als Ausgangspunkt für eine eigene Risikoprüfung nutzen. Sie können untersuchen, ob vergleichbare Verarbeitungsvorgänge im eigenen Betrieb vorkommen und ob Zuständigkeiten, technische Maßnahmen und interne Abläufe ausreichend geregelt sind. Der Tracker eignet sich außerdem für Marktbeobachtung und Forschung, etwa um Entscheidungen verschiedener Länder oder Branchen miteinander zu vergleichen.

Wie lassen sich die Einträge richtig einordnen?

Die Höhe eines Bußgeldes erzählt nicht die ganze Geschichte. Bei der Bemessung können unter anderem Art, Schwere und Dauer des Verstoßes, die Zahl der betroffenen Personen, der Umgang mit dem Vorfall und die Zusammenarbeit mit der Aufsichtsbehörde eine Rolle spielen. Auch Unternehmensgröße und nationale Verfahrensbedingungen können den Vergleich erschweren.

Wichtig ist zudem der Verfahrensstand. Eine veröffentlichte Entscheidung kann angefochten werden; Gerichte können sie bestätigen, ändern oder aufheben. Datenbanken werden außerdem nicht immer sofort aktualisiert. Wer sich auf einen Eintrag stützt, sollte daher nach Möglichkeit die Originalentscheidung und spätere Gerichtsentscheidungen prüfen.

Grenzen eines Enforcement Trackers

Ein Tracker bildet nur die Fälle ab, zu denen Informationen öffentlich zugänglich und in der Datenbank erfasst sind. Nicht jede aufsichtsbehördliche Maßnahme wird als Bußgeld veröffentlicht. Behörden können auch Verwarnungen, Anordnungen oder andere Abhilfemaßnahmen ergreifen. Die Zahl der Einträge allein lässt daher keinen sicheren Schluss darauf zu, wie konsequent eine Behörde insgesamt tätig ist.

Auch ein direkter Vergleich zwischen Ländern ist mit Vorsicht zu behandeln. Unterschiede bei Veröffentlichungspraxis, Zuständigkeiten, Verfahrensdauer und Rechtsmitteln beeinflussen, was in einer Datenbank sichtbar wird. Ein Tracker ist deshalb ein Recherchewerkzeug, aber keine vollständige Statistik zur gesamten Durchsetzung der DSGVO.

Fazit

Ein GDPR Enforcement Tracker bietet einen hilfreichen Einstieg in die europäische Datenschutzpraxis. Er macht veröffentlichte Bußgeldentscheidungen auffindbar und kann dabei unterstützen, typische Compliance-Risiken zu erkennen. Für belastbare rechtliche oder geschäftliche Entscheidungen sollten die Einträge jedoch im Kontext gelesen und mit den Originalquellen abgeglichen werden. Entscheidend bleibt, aus den dokumentierten Fällen konkrete und angemessene Maßnahmen für den eigenen Datenschutz abzuleiten.


Vorteile des DSGVO-Durchsetzungs-Trackers: Effiziente Recherche und Compliance-Unterstützung

  1. Bündelt veröffentlichte DSGVO-Bußgelder an einem Ort.
  2. Erleichtert die Recherche zu Datenschutzentscheidungen.
  3. Zeigt häufige Arten von Datenschutzverstößen.
  4. Unterstützt den Vergleich von Fällen und Ländern.
  5. Hilft Unternehmen, Compliance-Risiken zu erkennen.
  6. Bietet Einblicke in die Durchsetzung der DSGVO.
  7. Spart Zeit bei der Suche nach relevanten Fällen.
  8. Kann als Ausgangspunkt für interne Datenschutzprüfungen dienen.


Sechs Nachteile des GDPR Enforcement Trackers: Eine kritische Betrachtung

  1. Nicht alle Fälle werden erfasst.
  2. Daten können veraltet sein.
  3. Bußgelder sind schwer vergleichbar.
  4. Einträge zeigen oft wenig Kontext.
  5. Rechtsmittel werden teils verspätet ergänzt.
  6. Die Datenbank ersetzt keine Rechtsberatung.

Bündelt veröffentlichte DSGVO-Bußgelder an einem Ort.

Ein wesentlicher Vorteil des GDPR Enforcement Trackers ist, dass er veröffentlichte DSGVO-Bußgelder an einem Ort bündelt. Statt Informationen auf den Webseiten verschiedener Datenschutzbehörden suchen zu müssen, erhalten Nutzerinnen und Nutzer einen übersichtlichen Zugang zu zahlreichen Fällen aus Europa. Das erleichtert die Recherche, den Vergleich von Entscheidungen und das Erkennen wiederkehrender Datenschutzverstöße.

Erleichtert die Recherche zu Datenschutzentscheidungen.

Ein wesentlicher Vorteil des GDPR Enforcement Trackers ist, dass er die Recherche zu Datenschutzentscheidungen deutlich erleichtert. Statt Informationen mühsam auf den Websites verschiedener Aufsichtsbehörden zusammensuchen zu müssen, können Nutzer veröffentlichte Fälle zentral durchsuchen und nach Kriterien wie Land, Branche, Verstoß oder Bußgeldhöhe filtern. So lassen sich relevante Entscheidungen schneller finden, vergleichen und als Ausgangspunkt für die eigene Datenschutz- und Compliance-Arbeit nutzen.

Zeigt häufige Arten von Datenschutzverstößen.

Ein wesentlicher Vorteil des GDPR Enforcement Trackers ist, dass er häufige Arten von Datenschutzverstößen sichtbar macht. Anhand dokumentierter Entscheidungen lässt sich erkennen, welche Probleme besonders oft zu Maßnahmen oder Bußgeldern führen – etwa unzureichende Sicherheitsvorkehrungen, fehlende Rechtsgrundlagen oder mangelhafte Informationen für betroffene Personen. Unternehmen können diese Erkenntnisse nutzen, um eigene Prozesse gezielt zu überprüfen und mögliche Risiken frühzeitig zu erkennen.

Unterstützt den Vergleich von Fällen und Ländern.

Ein GDPR Enforcement Tracker unterstützt den Vergleich von Datenschutzfällen und Ländern, indem er wichtige Informationen wie betroffene Organisationen, beanstandete Verstöße, Bußgeldhöhen und zuständige Aufsichtsbehörden übersichtlich zusammenführt. So lassen sich wiederkehrende Muster erkennen und Unterschiede in der Durchsetzung der DSGVO besser einordnen. Dabei sollten Ergebnisse stets mit Vorsicht verglichen werden, da sich Veröffentlichungspraxis, Verfahrensstand und nationale Rahmenbedingungen unterscheiden können.

Hilft Unternehmen, Compliance-Risiken zu erkennen.

Ein GDPR Enforcement Tracker hilft Unternehmen, Compliance-Risiken frühzeitig zu erkennen, indem er veröffentlichte Entscheidungen und Sanktionen im Zusammenhang mit der DSGVO übersichtlich zusammenfasst. Die dokumentierten Fälle zeigen, welche Datenschutzverstöße Aufsichtsbehörden beanstanden und welche Bereiche besondere Aufmerksamkeit erfordern. Unternehmen können diese Erkenntnisse nutzen, um ihre eigenen Prozesse, Sicherheitsmaßnahmen und Datenschutzpflichten zu überprüfen und mögliche Schwachstellen gezielt zu beheben.

Bietet Einblicke in die Durchsetzung der DSGVO.

Ein GDPR Enforcement Tracker bietet wertvolle Einblicke in die praktische Durchsetzung der DSGVO. Er zeigt anhand veröffentlichter Entscheidungen, welche Datenschutzverstöße Aufsichtsbehörden beanstanden und welche Maßnahmen oder Bußgelder sie verhängen. So lassen sich wiederkehrende Schwerpunkte erkennen und Entwicklungen in der europäischen Datenschutzpraxis besser nachvollziehen. Unternehmen können diese Informationen nutzen, um mögliche Risiken im eigenen Umgang mit personenbezogenen Daten frühzeitig zu prüfen.

Spart Zeit bei der Suche nach relevanten Fällen.

Ein GDPR Enforcement Tracker spart Zeit bei der Suche nach relevanten Fällen, indem er veröffentlichte Entscheidungen und Bußgelder zentral an einem Ort bündelt. Statt zahlreiche Webseiten von Aufsichtsbehörden einzeln zu durchsuchen, lassen sich passende Fälle meist gezielt nach Land, Thema oder Höhe der Sanktion finden. So erhalten Unternehmen und Datenschutzverantwortliche schneller einen Überblick über vergleichbare Verstöße und wichtige Entwicklungen.

Kann als Ausgangspunkt für interne Datenschutzprüfungen dienen.

Ein GDPR Enforcement Tracker kann als Ausgangspunkt für interne Datenschutzprüfungen dienen, indem er zeigt, welche Verstöße Aufsichtsbehörden häufig beanstanden und welche Maßnahmen daraus folgen. Unternehmen können relevante Fälle mit ihren eigenen Datenverarbeitungen vergleichen, mögliche Schwachstellen erkennen und gezielt prüfen, ob Rechtsgrundlagen, Informationspflichten, Sicherheitsmaßnahmen und Abläufe für Betroffenenanfragen ausreichend umgesetzt sind. Die Einträge ersetzen keine individuelle rechtliche Bewertung, können aber dabei helfen, Prüfbereiche zu priorisieren und Compliance-Maßnahmen anzustoßen.

Nicht alle Fälle werden erfasst.

Ein wesentlicher Nachteil eines GDPR Enforcement Trackers ist, dass er nicht alle Fälle der DSGVO-Durchsetzung erfasst. Viele Datenbanken beruhen auf öffentlich verfügbaren Informationen und konzentrieren sich vor allem auf veröffentlichte Bußgeldentscheidungen. Verwarnungen, laufende Verfahren oder andere Maßnahmen der Aufsichtsbehörden können daher fehlen. Der Tracker bietet somit einen nützlichen Überblick, bildet die tatsächliche Durchsetzungspraxis jedoch nicht vollständig ab.

Daten können veraltet sein.

Ein möglicher Nachteil eines GDPR Enforcement Trackers ist, dass die erfassten Daten veraltet sein können. Neue Entscheidungen, Änderungen im Verfahrensstand oder spätere Gerichtsurteile werden nicht unbedingt sofort eingetragen. Dadurch kann ein Eintrag ein unvollständiges oder überholtes Bild vermitteln. Wer sich auf die Informationen stützt, sollte deshalb das Aktualisierungsdatum prüfen und nach Möglichkeit die Angaben mit den Originalquellen der zuständigen Datenschutzbehörde abgleichen.

Bußgelder sind schwer vergleichbar.

Bußgelder im GDPR Enforcement Tracker lassen sich nur bedingt miteinander vergleichen. Ihre Höhe hängt von vielen Faktoren ab, darunter Art und Schwere des Verstoßes, Unternehmensgröße, Zahl der betroffenen Personen und die Zusammenarbeit mit der Aufsichtsbehörde. Zudem unterscheiden sich nationale Verfahren und die Veröffentlichungspraxis der Behörden. Ein höheres Bußgeld bedeutet daher nicht automatisch, dass ein Fall schwerwiegender war als ein anderer.

Einträge zeigen oft wenig Kontext.

Ein möglicher Nachteil eines GDPR Enforcement Trackers ist, dass einzelne Einträge häufig nur wenig Kontext bieten. Eine kurze Zusammenfassung zu Verstoß und Bußgeld erklärt nicht immer, wie es zu der Entscheidung kam, welche Umstände die Aufsichtsbehörde berücksichtigt hat oder ob später Rechtsmittel eingelegt wurden. Dadurch können Fälle auf den ersten Blick vergleichbar wirken, obwohl sie sich in wichtigen Details unterscheiden. Für eine fundierte Einschätzung sollten daher auch die vollständige Behördenentscheidung und gegebenenfalls spätere Gerichtsentscheidungen herangezogen werden.

Rechtsmittel werden teils verspätet ergänzt.

Ein möglicher Nachteil des GDPR Enforcement Trackers ist, dass Informationen zu Rechtsmitteln mitunter erst verspätet ergänzt werden. Wird eine Bußgeldentscheidung angefochten oder später gerichtlich geändert, kann der Tracker vorübergehend einen unvollständigen oder nicht mehr aktuellen Stand zeigen. Wer einen Fall bewertet oder Entscheidungen miteinander vergleicht, sollte deshalb zusätzlich die Originalquellen und den aktuellen Verfahrensstand prüfen.

Die Datenbank ersetzt keine Rechtsberatung.

Ein GDPR Enforcement Tracker bietet einen hilfreichen Überblick über veröffentlichte Entscheidungen, ersetzt jedoch keine individuelle Rechtsberatung. Die Einträge bilden meist nur ausgewählte Informationen ab und berücksichtigen nicht zwangsläufig alle Besonderheiten eines konkreten Falls, etwa aktuelle Gerichtsentscheidungen, nationale Verfahrensregeln oder die spezifischen Umstände eines Unternehmens. Wer daraus rechtliche Schlüsse für die eigene Situation ziehen möchte, sollte die Originalquellen prüfen und bei Bedarf qualifizierte rechtliche Beratung einholen.

Hotjar und DSGVO: Was Unternehmen beachten sollten

Hotjar hilft Websitebetreibern dabei, das Verhalten ihrer Besucher besser zu verstehen. Je nach eingesetzten Funktionen können beispielsweise Klicks, Scrollbewegungen und Interaktionen auf einer Website erfasst werden. Diese Einblicke können bei der Verbesserung der Nutzerfreundlichkeit helfen. Gleichzeitig stellt sich die Frage: Lässt sich Hotjar datenschutzkonform nach der Datenschutz-Grundverordnung (DSGVO) einsetzen?

Die kurze Antwort lautet: Das kann möglich sein, erfordert aber eine sorgfältige Prüfung und passende Einstellungen. Ein Cookie-Banner allein macht die Nutzung nicht automatisch DSGVO-konform.

Welche Daten kann Hotjar erfassen?

Hotjar bietet Funktionen zur Analyse des Nutzerverhaltens, darunter Heatmaps, Sitzungsaufzeichnungen und Umfragen. Dabei können – abhängig von der Konfiguration und den besuchten Seiten – Informationen wie Seitenaufrufe, Klicks, Scrollverhalten, Geräte- und Browserdaten sowie technische Kennungen verarbeitet werden. Auch Angaben, die Nutzer in Formularen machen, können ein Risiko darstellen, wenn sie in Aufzeichnungen sichtbar werden.

Websitebetreiber sollten deshalb nicht pauschal davon ausgehen, dass die erfassten Informationen anonym sind. Sobald sich Daten einer Person zuordnen lassen oder eine Identifizierung ermöglichen, können sie personenbezogene Daten im Sinne der DSGVO sein.

Einwilligung vor dem Einsatz einholen

Für viele Analyse- und Tracking-Technologien ist in Deutschland vor dem Zugriff auf Informationen im Endgerät oder deren Speicherung eine Einwilligung erforderlich. Maßgeblich sind dabei neben der DSGVO auch die Regeln des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG). Ob eine Einwilligung erforderlich ist, hängt unter anderem von der konkreten Funktion und ihrer technischen Umsetzung ab.

Wenn eine Einwilligung erforderlich ist, sollte Hotjar erst aktiviert werden, nachdem die betreffende Person ausdrücklich zugestimmt hat. Die Einwilligung muss freiwillig, informiert und widerrufbar sein. Eine Ablehnung sollte genauso einfach möglich sein wie eine Zustimmung. Wird die Einwilligung widerrufen, müssen die entsprechenden Funktionen beendet werden.

Auftragsverarbeitung und internationale Datenübermittlungen

Unternehmen müssen klären, welche Rolle Hotjar bei der Verarbeitung einnimmt und ob ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich ist. Dazu gehören auch die jeweils geltenden Vertragsunterlagen, Angaben zu Unterauftragsverarbeitern und Informationen darüber, wo Daten verarbeitet werden.

Werden personenbezogene Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt, sind zusätzlich die Anforderungen der DSGVO für Drittlandübermittlungen zu prüfen. Dabei können etwa Angemessenheitsbeschlüsse oder geeignete Garantien wie Standardvertragsklauseln relevant sein. Die aktuelle Dokumentation des Anbieters sollte vor der Nutzung geprüft und regelmäßig erneut bewertet werden.

Datenschutzfreundliche Einstellungen

Vor dem Start sollten Unternehmen die Hotjar-Einstellungen und die eigene Website so konfigurieren, dass möglichst wenige Daten erfasst werden. Besonders wichtig sind Maßnahmen gegen die Aufzeichnung sensibler Inhalte:

  • Formularfelder mit Passwörtern, Zahlungsdaten oder anderen vertraulichen Angaben von Aufzeichnungen ausschließen.
  • Bereiche mit sensiblen Informationen ausblenden oder die Aufzeichnung auf den erforderlichen Umfang begrenzen.
  • Nur die Funktionen aktivieren, die für einen klar definierten Zweck benötigt werden.
  • Aufbewahrungsfristen festlegen und Daten nicht länger als erforderlich speichern.
  • Verfügbare Optionen zur Reduzierung oder Maskierung personenbezogener Daten nutzen.

Die konkrete Bezeichnung und Verfügbarkeit einzelner Funktionen kann sich ändern. Daher sollten die technischen Einstellungen anhand der aktuellen Hotjar-Dokumentation überprüft werden.

Websitebesucher transparent informieren

Die Datenschutzerklärung sollte verständlich erklären, dass Hotjar eingesetzt wird und zu welchen Zwecken. Sie sollte außerdem die verarbeiteten Datenkategorien, die Rechtsgrundlage, die Empfänger beziehungsweise Dienstleister, mögliche Drittlandübermittlungen, die Speicherdauer und die Rechte der betroffenen Personen beschreiben.

Auch der Einwilligungsdialog sollte den Einsatz der entsprechenden Analysefunktion klar benennen. Allgemeine Formulierungen wie „Wir verwenden Cookies“ reichen häufig nicht aus, wenn damit nicht erkennbar wird, welche Art von Verarbeitung stattfindet.

Verantwortlichkeiten dokumentieren

Die Nutzung sollte in das Verzeichnis der Verarbeitungstätigkeiten aufgenommen werden, sofern dies erforderlich ist. Unternehmen sollten außerdem dokumentieren, warum Hotjar eingesetzt wird, welche Rechtsgrundlage sie heranziehen, welche Schutzmaßnahmen gelten und wie Einwilligungen verwaltet werden. Bei umfangreicher oder besonders risikoreicher Verarbeitung kann zusätzlich eine Datenschutz-Folgenabschätzung zu prüfen sein.

Fazit: Hotjar nur nach sorgfältiger Prüfung einsetzen

Hotjar kann wertvolle Erkenntnisse zur Verbesserung einer Website liefern. Für einen datenschutzgerechten Einsatz müssen Unternehmen jedoch mehr tun, als ein Skript einzubinden: Sie sollten die Rechtsgrundlage prüfen, erforderliche Einwilligungen vor der Aktivierung einholen, sensible Inhalte schützen, Verträge und Datenübermittlungen bewerten und ihre Datenschutzhinweise anpassen.

Die passende Umsetzung hängt vom konkreten Einsatz, den Einstellungen und den verarbeiteten Daten ab. Dieser Artikel bietet eine allgemeine Orientierung und ersetzt keine individuelle Rechtsberatung.


7 Vorteile von Hotjar für DSGVO-konforme Nutzeranalyse

  1. Ermöglicht datenschutzbewusste Analyse des Nutzerverhaltens.
  2. Hilft, Einwilligungen transparent einzuholen.
  3. Bietet Möglichkeiten zum Maskieren sensibler Inhalte.
  4. Unterstützt die Optimierung der Nutzerfreundlichkeit.
  5. Kann mit klaren Datenschutzhinweisen eingesetzt werden.
  6. Erleichtert die Auswertung von Website-Interaktionen.
  7. Lässt sich bei sorgfältiger Konfiguration in Datenschutzprozesse einbinden.


Herausforderungen der DSGVO-Konformität bei der Nutzung von Hotjar: Fünf wichtige Aspekte

  1. Einwilligung kann vor dem Laden erforderlich sein.
  2. Fehlkonfiguration kann sensible Daten offenlegen.
  3. Datenschutzerklärung muss angepasst werden.
  4. Drittlandübermittlungen müssen geprüft werden.
  5. Die DSGVO-Konformität erfordert laufende Kontrolle.

Ermöglicht datenschutzbewusste Analyse des Nutzerverhaltens.

Hotjar ermöglicht eine datenschutzbewusste Analyse des Nutzerverhaltens, wenn das Tool sorgfältig konfiguriert und nur im erforderlichen Umfang eingesetzt wird. Funktionen wie Heatmaps können zeigen, welche Bereiche einer Website besonders häufig angeklickt oder angesehen werden, ohne dass dafür zwangsläufig umfangreiche personenbezogene Profile erstellt werden müssen. Durch geeignete Einstellungen, das Ausblenden sensibler Inhalte und – sofern erforderlich – eine vorherige Einwilligung lassen sich wertvolle Erkenntnisse zur Verbesserung der Nutzerfreundlichkeit gewinnen und zugleich Datenschutzanforderungen berücksichtigen.

Hilft, Einwilligungen transparent einzuholen.

Ein datenschutzkonformer Einsatz von Hotjar kann dazu beitragen, Einwilligungen transparent einzuholen. Wird das Tool erst nach einer aktiven Zustimmung über ein Consent-Management-Tool geladen, können Websitebesucher klar darüber informiert werden, welche Analysefunktionen eingesetzt werden und welche Daten dabei verarbeitet werden. Eine verständliche Auswahl zwischen Zustimmung und Ablehnung stärkt die Selbstbestimmung der Nutzer und unterstützt eine nachvollziehbare Einwilligung nach DSGVO.

Bietet Möglichkeiten zum Maskieren sensibler Inhalte.

Ein wichtiger Vorteil von Hotjar im Hinblick auf den Datenschutz ist die Möglichkeit, sensible Inhalte in Sitzungsaufzeichnungen zu maskieren. So können Websitebetreiber beispielsweise Formularfelder oder andere Bereiche ausblenden, in denen Besucher persönliche oder vertrauliche Angaben machen. Dadurch lässt sich das Risiko verringern, dass solche Informationen in Analyseaufzeichnungen sichtbar werden. Die Maskierung sollte passend zur Website konfiguriert und regelmäßig überprüft werden, damit sensible Daten zuverlässig geschützt bleiben.

Unterstützt die Optimierung der Nutzerfreundlichkeit.

Hotjar kann dabei helfen, die Nutzerfreundlichkeit einer Website gezielt zu verbessern. Mithilfe von Heatmaps und – sofern datenschutzkonform eingerichtet – Sitzungsaufzeichnungen lassen sich beispielsweise schwer auffindbare Schaltflächen, unübersichtliche Seitenbereiche oder mögliche Hürden im Bestellprozess erkennen. Unternehmen können diese Erkenntnisse nutzen, um Seiten verständlicher und einfacher bedienbar zu gestalten. Voraussetzung ist, dass die Datenerfassung transparent erfolgt, erforderliche Einwilligungen eingeholt werden und sensible Informationen geschützt bleiben.

Kann mit klaren Datenschutzhinweisen eingesetzt werden.

Hotjar kann eingesetzt werden, wenn Besucher klar und verständlich über die Datenverarbeitung informiert werden. Datenschutzhinweise sollten erklären, welche Daten zu welchem Zweck erfasst werden, welche Funktionen von Hotjar zum Einsatz kommen und wie lange die Daten gespeichert bleiben. So können Nutzer eine informierte Entscheidung treffen; sofern eine Einwilligung erforderlich ist, muss diese vor dem Start der entsprechenden Analysefunktionen eingeholt werden.

Erleichtert die Auswertung von Website-Interaktionen.

Ein wesentlicher Vorteil von Hotjar ist, dass sich Website-Interaktionen leichter auswerten lassen: Heatmaps und Sitzungsaufzeichnungen zeigen beispielsweise, welche Bereiche Besucher anklicken, wie weit sie scrollen und an welchen Stellen sie die Seite verlassen. So können Unternehmen mögliche Hürden erkennen und ihre Website gezielter verbessern. Für einen DSGVO-konformen Einsatz sollten die nötigen Einwilligungen eingeholt, sensible Inhalte geschützt und nur die erforderlichen Daten verarbeitet werden.

Lässt sich bei sorgfältiger Konfiguration in Datenschutzprozesse einbinden.

Ein wesentlicher Vorteil von Hotjar: Bei sorgfältiger Konfiguration lässt sich das Tool in bestehende Datenschutzprozesse einbinden. Dazu gehören beispielsweise eine kontrollierte Aktivierung nach der erforderlichen Einwilligung, das Ausblenden sensibler Inhalte und eine transparente Information in der Datenschutzerklärung. So können Unternehmen Nutzungserkenntnisse gewinnen und zugleich ihre Datenschutzmaßnahmen berücksichtigen. Die konkrete DSGVO-Konformität hängt jedoch vom jeweiligen Einsatz und der technischen Umsetzung ab.

Einwilligung kann vor dem Laden erforderlich sein.

Ein wichtiger Nachteil beim Einsatz von Hotjar ist, dass eine Einwilligung der Nutzerinnen und Nutzer erforderlich sein kann, bevor das Tool geladen oder Daten im Endgerät gespeichert beziehungsweise ausgelesen werden. In diesem Fall darf Hotjar erst aktiviert werden, nachdem eine gültige Einwilligung über das Consent-Management eingeholt wurde. Das kann die technische Einrichtung komplexer machen und dazu führen, dass weniger Nutzungsdaten erfasst werden, wenn Besucherinnen und Besucher ablehnen. Die konkreten Anforderungen hängen von der eingesetzten Funktion und ihrer technischen Umsetzung ab.

Fehlkonfiguration kann sensible Daten offenlegen.

Eine Fehlkonfiguration von Hotjar kann dazu führen, dass sensible Informationen in Heatmaps oder Sitzungsaufzeichnungen sichtbar werden. Werden etwa Formularfelder, Kontodaten oder andere vertrauliche Bereiche nicht zuverlässig ausgeblendet, können personenbezogene Daten unbeabsichtigt erfasst und verarbeitet werden. Unternehmen sollten deshalb die Einstellungen sorgfältig prüfen, sensible Inhalte konsequent maskieren und regelmäßig testen, welche Daten tatsächlich aufgezeichnet werden.

Datenschutzerklärung muss angepasst werden.

Wenn Sie Hotjar auf Ihrer Website einsetzen, muss Ihre Datenschutzerklärung entsprechend angepasst werden. Darin sollten Sie transparent erläutern, welche Daten Hotjar erfasst, zu welchem Zweck und auf welcher Rechtsgrundlage die Verarbeitung erfolgt. Außerdem gehören Informationen zu möglichen Empfängern, Speicherfristen, Drittlandübermittlungen und den Rechten der betroffenen Personen dazu. Das erfordert zusätzlichen Aufwand und eine sorgfältige Prüfung, damit die Angaben mit der tatsächlichen Nutzung und Konfiguration von Hotjar übereinstimmen.

Drittlandübermittlungen müssen geprüft werden.

Ein möglicher Nachteil beim Einsatz von Hotjar ist, dass Unternehmen prüfen müssen, ob personenbezogene Daten in ein Drittland außerhalb des Europäischen Wirtschaftsraums übermittelt werden. In diesem Fall sind die Anforderungen der DSGVO an internationale Datentransfers zu beachten, etwa hinsichtlich eines Angemessenheitsbeschlusses oder geeigneter Garantien wie Standardvertragsklauseln. Dafür müssen Unternehmen die aktuellen Angaben des Anbieters und die eigenen Einstellungen sorgfältig überprüfen und die Bewertung dokumentieren.

Die DSGVO-Konformität erfordert laufende Kontrolle.

Die DSGVO-Konformität von Hotjar ist keine einmalige Aufgabe, sondern erfordert eine laufende Kontrolle. Unternehmen sollten regelmäßig prüfen, ob Einwilligungen korrekt eingeholt werden, die gewählten Einstellungen weiterhin datenschutzfreundlich sind und sich Funktionen, Vertragsbedingungen oder Datenverarbeitungsorte geändert haben. Auch die Datenschutzerklärung und die internen Datenschutzunterlagen müssen bei Bedarf aktualisiert werden. Ohne diese kontinuierliche Überprüfung kann eine ursprünglich passende Konfiguration mit der Zeit nicht mehr den geltenden Anforderungen oder dem tatsächlichen Einsatz entsprechen.

IT-Notfallplan: So bleibt Ihr Unternehmen handlungsfähig

Ein Serverausfall, ein Cyberangriff oder ein beschädigtes Rechenzentrum kann den Geschäftsbetrieb erheblich beeinträchtigen. Ein IT-Notfallplan hilft Unternehmen, in solchen Situationen schnell und geordnet zu reagieren. Er legt fest, wer welche Aufgaben übernimmt, welche Systeme zuerst wiederhergestellt werden und wie Mitarbeitende, Kunden und weitere Beteiligte informiert werden.

Was ist ein IT-Notfallplan?

Ein IT-Notfallplan ist eine dokumentierte Anleitung für den Umgang mit schwerwiegenden Störungen der IT. Er beschreibt Maßnahmen, Zuständigkeiten und Kommunikationswege – von den ersten Schritten nach einem Vorfall bis zur Wiederaufnahme des regulären Betriebs.

Der Plan sollte nicht nur technische Wiederherstellungsmaßnahmen enthalten. Auch Geschäftsprozesse, Mitarbeitende, externe Dienstleister und mögliche Auswirkungen auf Kunden müssen berücksichtigt werden. Ein IT-Notfallplan ist damit ein wichtiger Teil des betrieblichen Notfall- und Krisenmanagements.

Welche Notfälle sollte der Plan abdecken?

Die möglichen Szenarien hängen von der Größe und Tätigkeit des Unternehmens ab. Typische Beispiele sind:

  • Cyberangriffe, etwa Ransomware oder unbefugte Zugriffe
  • Ausfälle von Servern, Netzwerken oder Cloud-Diensten
  • Verlust oder Beschädigung wichtiger Daten
  • Stromausfälle, Feuer, Wasserschäden oder andere Schäden an IT-Räumen
  • Ausfall zentraler Dienstleister oder Kommunikationssysteme
  • Fehlerhafte Updates oder Änderungen an IT-Systemen

Die wichtigsten Bestandteile eines IT-Notfallplans

Kritische Systeme und Prozesse

Erfassen Sie, welche IT-Systeme und Geschäftsprozesse für den Betrieb unverzichtbar sind. Dokumentieren Sie außerdem, wovon sie abhängen – zum Beispiel von bestimmten Anwendungen, Netzwerken, Datenbanken oder Dienstleistern. So lässt sich festlegen, was im Notfall zuerst wiederhergestellt werden muss.

Zuständigkeiten und Vertretungen

Benennen Sie eine Person oder ein Team, das den Notfall koordiniert. Halten Sie fest, wer technische Maßnahmen umsetzt, wer Entscheidungen trifft und wer die interne sowie externe Kommunikation übernimmt. Für jede wichtige Funktion sollte es eine Vertretung geben, damit der Plan auch bei Abwesenheiten funktioniert.

Alarmierung und Eskalation

Beschreiben Sie, wie ein Vorfall gemeldet und bewertet wird. Legen Sie fest, ab wann eine Störung als IT-Notfall gilt, wen die Meldung erreichen muss und wann weitere Verantwortliche oder externe Fachleute hinzugezogen werden. Kontaktdaten sollten auch dann erreichbar sein, wenn die Unternehmens-IT nicht funktioniert.

Wiederherstellungsziele und Prioritäten

Für wichtige Systeme sollte geklärt sein, wie schnell sie wieder verfügbar sein müssen und welcher Datenverlust höchstens akzeptabel ist. Diese Ziele helfen dabei, passende technische und organisatorische Maßnahmen zu planen. Sie sollten mit den Verantwortlichen der betroffenen Geschäftsbereiche abgestimmt werden.

Datensicherung und Wiederherstellung

Backups sind nur dann hilfreich, wenn sie verfügbar und wiederherstellbar sind. Der Plan sollte daher festlegen, welche Daten gesichert werden, wie die Sicherungen geschützt sind und wer eine Wiederherstellung durchführen darf. Regelmäßige Wiederherstellungstests zeigen, ob Sicherungen im Ernstfall tatsächlich funktionieren.

Kommunikationsplan

Im Notfall müssen Mitarbeitende wissen, was sie tun sollen und über welche Kanäle sie informiert werden. Legen Sie alternative Kommunikationswege fest, falls E-Mail oder Telefonie ausfallen. Je nach Vorfall können auch Kunden, Partner, Dienstleister oder zuständige Stellen informiert werden müssen. Dabei sollten Verantwortlichkeiten und Freigabeprozesse klar geregelt sein.

Was ist im IT-Notfall zuerst zu tun?

  1. Vorfall melden: Mitarbeitende sollten wissen, an wen sie eine Störung oder einen möglichen Sicherheitsvorfall melden.
  2. Lage bewerten: Prüfen Sie, welche Systeme und Geschäftsprozesse betroffen sind und ob sich der Vorfall ausbreitet.
  3. Schäden begrenzen: Ergreifen Sie geeignete Maßnahmen, um weitere Auswirkungen zu verhindern. Bei einem vermuteten Cyberangriff sollte nicht unüberlegt gehandelt werden; ziehen Sie die zuständigen IT- und Sicherheitsexperten hinzu.
  4. Notfallteam aktivieren: Informieren Sie die festgelegten Verantwortlichen und dokumentieren Sie wichtige Entscheidungen und Maßnahmen.
  5. Priorisiert wiederherstellen: Bringen Sie zuerst die für den Geschäftsbetrieb wichtigsten Systeme und Daten zurück.
  6. Betrieb kontrolliert aufnehmen: Prüfen Sie, ob Systeme sicher und zuverlässig funktionieren, bevor sie wieder vollständig genutzt werden.

Den IT-Notfallplan regelmäßig testen

Ein Dokument allein schützt nicht vor Ausfällen. Mitarbeitende und Verantwortliche müssen wissen, wo der Plan liegt und wie er angewendet wird. Übungen können als kurze Besprechung, Szenarioübung oder technischer Wiederherstellungstest durchgeführt werden. Dabei lässt sich feststellen, ob Kontaktdaten aktuell, Zuständigkeiten eindeutig und Wiederherstellungsmaßnahmen praktikabel sind.

Nach Änderungen an Systemen, Geschäftsprozessen oder Dienstleistern sollte der Plan überprüft und angepasst werden. Auch nach einem tatsächlichen Vorfall empfiehlt sich eine Auswertung: Was hat funktioniert, wo gab es Verzögerungen und welche Maßnahmen sollten verbessert werden?

Häufige Fehler bei der Notfallplanung

  • Der Plan ist veraltet oder nur einer einzelnen Person bekannt.
  • Kontaktdaten und Zugänge sind im Notfall nicht verfügbar.
  • Backups werden erstellt, aber ihre Wiederherstellung wird nicht getestet.
  • Abhängigkeiten von Dienstleistern und Cloud-Diensten bleiben unberücksichtigt.
  • Es gibt keine klaren Prioritäten für die Wiederaufnahme des Betriebs.
  • Kommunikation und Vertretungsregelungen sind nicht festgelegt.

Fazit

Ein gut gepflegter IT-Notfallplan kann Ausfallzeiten verkürzen, Schäden begrenzen und für klare Abläufe sorgen. Entscheidend sind realistische Prioritäten, eindeutige Zuständigkeiten, verlässliche Backups und regelmäßige Übungen. Unternehmen sollten den Plan an ihre tatsächlichen Geschäftsprozesse anpassen und ihn als lebendiges Dokument behandeln – nicht als einmalige Pflichtaufgabe.


Häufig gestellte Fragen zum IT-Notfallplan: Alles, was Sie wissen müssen

  1. Was ist ein IT Notfallplan?
  2. Was gehört in einen Notfallplan?
  3. Wie sieht ein IT-Notfallplan aus?
  4. Was ist ein Notfall in der IT?
  5. Welche Notfallmanagement-Tools gibt es?
  6. Was gehört in einen IT-Notfallplan?
  7. Wer erstellt IT-Notfallplan?
  8. Was bedeutet Notfallplan?

Was ist ein IT Notfallplan?

Ein IT-Notfallplan ist eine dokumentierte Anleitung dafür, wie ein Unternehmen bei schwerwiegenden IT-Störungen vorgeht – etwa bei einem Cyberangriff, einem Serverausfall oder dem Verlust wichtiger Daten. Er legt fest, wer im Notfall welche Aufgaben übernimmt, wie Mitarbeitende informiert werden, welche Systeme zuerst wiederhergestellt werden und welche Maßnahmen zur Sicherung und Wiederherstellung von Daten erforderlich sind. Ziel ist es, Schäden und Ausfallzeiten zu begrenzen und den Geschäftsbetrieb möglichst schnell wieder aufzunehmen.

Was gehört in einen Notfallplan?

Ein IT-Notfallplan sollte die wichtigsten Risiken und kritischen Systeme des Unternehmens benennen sowie klare Zuständigkeiten, Vertretungen und Alarmierungswege festlegen. Außerdem gehören konkrete Maßnahmen zur Eindämmung eines Vorfalls und zur Wiederherstellung von Systemen und Daten hinein – einschließlich Backup-Verfahren, Wiederherstellungsprioritäten und alternativer Kommunikationswege. Ergänzt wird der Plan durch aktuelle Kontaktlisten, wichtige Abhängigkeiten von Dienstleistern und regelmäßige Tests, damit die Abläufe im Ernstfall funktionieren.

Wie sieht ein IT-Notfallplan aus?

Ein IT-Notfallplan ist ein übersichtliches Dokument, das festlegt, wie ein Unternehmen bei einem IT-Ausfall oder Cybervorfall vorgeht. Er enthält typischerweise eine Liste kritischer Systeme und Geschäftsprozesse, klare Zuständigkeiten und Vertretungen, Alarmierungs- und Kommunikationswege sowie konkrete Schritte zur Eindämmung des Vorfalls und zur Wiederherstellung des Betriebs. Auch Backup-Verfahren, Prioritäten und wichtige Kontaktdaten gehören dazu. Der Plan sollte leicht zugänglich, regelmäßig aktualisiert und durch Übungen getestet werden.

Was ist ein Notfall in der IT?

Ein IT-Notfall liegt vor, wenn eine Störung oder ein Ereignis wichtige IT-Systeme, Daten oder Geschäftsprozesse erheblich beeinträchtigt oder deren Sicherheit gefährdet. Dazu zählen beispielsweise ein längerer Server- oder Netzwerkausfall, ein Cyberangriff, der Verlust wichtiger Daten oder Schäden durch Feuer und Wassereinbruch. Entscheidend ist, ob der normale Betrieb nicht mehr zuverlässig möglich ist und schnelle, koordinierte Maßnahmen nötig sind, um den Schaden zu begrenzen und die Systeme wiederherzustellen.

Welche Notfallmanagement-Tools gibt es?

Für das IT-Notfallmanagement gibt es verschiedene Tools: Incident- und Ticketing-Systeme helfen, Störungen zu erfassen, zu priorisieren und Verantwortlichen zuzuweisen. Alarmierungs- und Krisenkommunikationslösungen informieren Mitarbeitende über alternative Kanäle, während Business-Continuity- und Notfallmanagement-Software Pläne, Zuständigkeiten, Kontaktlisten und Übungen zentral verwaltet. Ergänzend unterstützen Backup- und Monitoring-Tools dabei, Ausfälle frühzeitig zu erkennen und Systeme wiederherzustellen. Wichtig ist, dass die gewählten Lösungen zum Unternehmen passen und im Notfall auch dann erreichbar sind, wenn die reguläre IT-Infrastruktur ausfällt.

Was gehört in einen IT-Notfallplan?

Ein IT-Notfallplan sollte die wichtigsten IT-Systeme und Geschäftsprozesse, klare Zuständigkeiten und Vertretungen sowie Alarmierungs- und Kommunikationswege festlegen. Außerdem gehören konkrete Abläufe zur Eindämmung von Vorfällen, zur Wiederherstellung von Systemen und Daten sowie Prioritäten und Wiederherstellungsziele hinein. Wichtig sind auch aktuelle Kontaktdaten, Hinweise zu Backups und externen Dienstleistern sowie regelmäßige Tests und Aktualisierungen des Plans.

Wer erstellt IT-Notfallplan?

Ein IT-Notfallplan wird idealerweise gemeinsam von der IT-Abteilung, der Geschäftsführung und den Verantwortlichen für wichtige Geschäftsprozesse erstellt. Die IT kennt die Systeme, Abhängigkeiten und Wiederherstellungsmaßnahmen; die Fachbereiche legen fest, welche Abläufe besonders kritisch sind; die Geschäftsführung entscheidet über Prioritäten und Ressourcen. Je nach Bedarf können außerdem Datenschutz-, Informationssicherheits- und externe IT-Fachleute eingebunden werden. Wichtig ist, dass Zuständigkeiten klar geregelt sind und der Plan regelmäßig geprüft und aktualisiert wird.

Was bedeutet Notfallplan?

Ein Notfallplan ist eine dokumentierte Anleitung, die festlegt, wie ein Unternehmen auf eine schwerwiegende Störung oder Krise reagiert. Ein IT-Notfallplan beschreibt beispielsweise, wer im Fall eines Cyberangriffs, Systemausfalls oder Datenverlusts welche Aufgaben übernimmt, wie wichtige Systeme wiederhergestellt werden und wie Mitarbeitende informiert werden. Ziel ist es, Schäden und Ausfallzeiten zu begrenzen und den Betrieb so schnell und sicher wie möglich fortzusetzen.

DSGVO Artikel 17: Recht auf Löschung

Artikel 17 der Datenschutz-Grundverordnung (DSGVO) regelt das Recht auf Löschung personenbezogener Daten. Dieses Recht wird häufig auch als „Recht auf Vergessenwerden“ bezeichnet. Es ermöglicht betroffenen Personen, unter bestimmten Voraussetzungen die Löschung ihrer Daten von einem Unternehmen, einer Behörde oder einer anderen verantwortlichen Stelle zu verlangen.

Wann besteht ein Anspruch auf Löschung?

Verantwortliche müssen personenbezogene Daten unverzüglich löschen, wenn einer der in Artikel 17 Absatz 1 DSGVO genannten Gründe vorliegt. Das ist insbesondere der Fall, wenn:

  • die Daten für den Zweck, für den sie erhoben oder verarbeitet wurden, nicht mehr erforderlich sind;
  • die betroffene Person ihre Einwilligung widerruft und es keine andere Rechtsgrundlage für die Verarbeitung gibt;
  • die betroffene Person Widerspruch gegen die Verarbeitung einlegt und keine vorrangigen berechtigten Gründe für die Verarbeitung bestehen;
  • die Daten unrechtmäßig verarbeitet wurden;
  • die Löschung erforderlich ist, um eine rechtliche Verpflichtung nach EU- oder nationalem Recht zu erfüllen;
  • die Daten im Zusammenhang mit dem Angebot von Diensten der Informationsgesellschaft an ein Kind erhoben wurden.

Bei Direktwerbung gilt eine besondere Regel: Widerspricht eine Person der Verarbeitung ihrer Daten zu diesem Zweck, dürfen die Daten nicht weiter für Direktwerbung verarbeitet werden.

Das Recht ist nicht uneingeschränkt

Ein Löschungsantrag führt nicht in jedem Fall dazu, dass Daten entfernt werden müssen. Artikel 17 Absatz 3 DSGVO sieht Ausnahmen vor. Eine Löschung kann beispielsweise ausgeschlossen sein, wenn die Verarbeitung erforderlich ist, um das Recht auf freie Meinungsäußerung und Information auszuüben oder eine rechtliche Verpflichtung zu erfüllen.

Weitere Ausnahmen betreffen unter anderem Aufgaben im öffentlichen Interesse, bestimmte Zwecke der öffentlichen Gesundheit sowie Archiv-, Forschungs- und Statistikzwecke. Auch wenn Daten zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen benötigt werden, kann eine Löschung abgelehnt werden.

Besondere Regeln für öffentlich zugängliche Daten

Hat eine verantwortliche Stelle personenbezogene Daten öffentlich gemacht und muss sie diese löschen, muss sie unter Berücksichtigung der verfügbaren Technologie und der Umsetzungskosten angemessene Schritte unternehmen, um andere Verantwortliche über das Löschungsverlangen zu informieren. Das betrifft insbesondere Links, Kopien oder Replikationen der Daten.

Wie kann ein Löschungsantrag gestellt werden?

Ein Antrag kann direkt an die verantwortliche Stelle gerichtet werden, zum Beispiel an deren Datenschutzkontakt oder Datenschutzbeauftragte. Es empfiehlt sich, klar zu benennen, welche Daten gelöscht werden sollen und – soweit bekannt – weshalb ein Löschungsgrund vorliegt. Ein Antrag muss jedoch nicht zwingend eine bestimmte Form haben.

Die verantwortliche Stelle muss grundsätzlich innerhalb eines Monats über die ergriffenen Maßnahmen oder die Gründe für eine Ablehnung informieren. Bei komplexen oder zahlreichen Anträgen kann diese Frist um bis zu zwei weitere Monate verlängert werden. Über die Verlängerung und deren Gründe muss die antragstellende Person innerhalb des ersten Monats informiert werden.

Die Bearbeitung ist grundsätzlich kostenlos. Bei offensichtlich unbegründeten oder exzessiven Anträgen darf die verantwortliche Stelle jedoch ein angemessenes Entgelt verlangen oder die Bearbeitung verweigern. Sie muss dies begründen können. Bestehen begründete Zweifel an der Identität der antragstellenden Person, kann sie zusätzliche Informationen zur Identitätsbestätigung anfordern.

Was tun, wenn der Antrag abgelehnt wird?

Wird ein Löschungsantrag abgelehnt, muss die verantwortliche Stelle die Gründe mitteilen. Betroffene Personen können sich an die zuständige Datenschutzaufsichtsbehörde wenden oder gerichtlichen Rechtsschutz in Anspruch nehmen. Welche Aufsichtsbehörde zuständig ist, hängt vom jeweiligen Fall und dem Sitz der verantwortlichen Stelle ab.

Fazit

Artikel 17 DSGVO gibt Menschen ein wichtiges Recht, die Löschung ihrer personenbezogenen Daten zu verlangen. Es greift jedoch nur unter bestimmten Voraussetzungen und kann durch gesetzliche Pflichten, öffentliche Interessen oder andere Ausnahmen begrenzt sein. Ob ein Anspruch besteht, hängt daher immer von den konkreten Umständen und der jeweiligen Rechtsgrundlage der Datenverarbeitung ab.

Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar.


Häufig gestellte Fragen zu Artikel 17 der DSGVO: Ihr Recht auf Datenlöschung verstehen

  1. Was regelt Artikel 17 der DSGVO?
  2. Wann habe ich nach Artikel 17 DSGVO ein Recht auf Löschung meiner personenbezogenen Daten?
  3. Wie kann ich die Löschung meiner Daten nach der DSGVO beantragen?
  4. Wie lange darf ein Unternehmen für die Bearbeitung meines Löschungsantrags benötigen?
  5. Muss ein Unternehmen alle meine Daten löschen, wenn ich es dazu auffordere?
  6. Welche Ausnahmen vom Recht auf Löschung sieht Artikel 17 DSGVO vor?
  7. Was kann ich tun, wenn mein Antrag auf Datenlöschung abgelehnt wird?
  8. Ist die Bearbeitung eines Löschungsantrags nach Artikel 17 DSGVO kostenlos?

Was regelt Artikel 17 der DSGVO?

Artikel 17 der DSGVO regelt das Recht auf Löschung personenbezogener Daten, auch „Recht auf Vergessenwerden“ genannt. Unter bestimmten Voraussetzungen können Betroffene verlangen, dass ihre Daten unverzüglich gelöscht werden – zum Beispiel, wenn sie für den ursprünglichen Zweck nicht mehr benötigt werden oder eine Einwilligung widerrufen wurde und keine andere Rechtsgrundlage besteht. Das Recht gilt jedoch nicht uneingeschränkt: Gesetzliche Aufbewahrungspflichten und weitere Ausnahmen können einer Löschung entgegenstehen.

Wann habe ich nach Artikel 17 DSGVO ein Recht auf Löschung meiner personenbezogenen Daten?

Nach Artikel 17 DSGVO haben Sie grundsätzlich das Recht, die Löschung Ihrer personenbezogenen Daten zu verlangen, wenn diese für den ursprünglichen Zweck nicht mehr erforderlich sind, Sie eine Einwilligung widerrufen und keine andere Rechtsgrundlage besteht, Sie erfolgreich Widerspruch gegen die Verarbeitung einlegen oder die Daten unrechtmäßig verarbeitet wurden. Ein Löschungsanspruch kann außerdem bestehen, wenn die Löschung gesetzlich vorgeschrieben ist. Das Recht gilt jedoch nicht uneingeschränkt: Eine verantwortliche Stelle darf Daten unter bestimmten Voraussetzungen weiter speichern, etwa zur Erfüllung gesetzlicher Pflichten oder zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen.

Wie kann ich die Löschung meiner Daten nach der DSGVO beantragen?

Sie können die Löschung Ihrer personenbezogenen Daten beantragen, indem Sie sich direkt an das Unternehmen oder die Organisation wenden, die Ihre Daten verarbeitet – zum Beispiel per E-Mail an den Datenschutzkontakt oder die Datenschutzbeauftragte. Beschreiben Sie möglichst konkret, welche Daten gelöscht werden sollen, und geben Sie gegebenenfalls den Grund für Ihren Antrag an. Eine bestimmte Form ist grundsätzlich nicht vorgeschrieben. Die verantwortliche Stelle muss Ihnen in der Regel innerhalb eines Monats antworten. Wird Ihr Antrag abgelehnt, muss sie die Gründe dafür nennen.

Wie lange darf ein Unternehmen für die Bearbeitung meines Löschungsantrags benötigen?

Ein Unternehmen muss Ihren Löschungsantrag grundsätzlich unverzüglich und spätestens innerhalb eines Monats nach Eingang bearbeiten. Ist der Antrag besonders komplex oder liegen mehrere Anträge vor, darf die Frist um bis zu zwei weitere Monate verlängert werden. Das Unternehmen muss Sie jedoch innerhalb des ersten Monats über die Verlängerung und deren Gründe informieren. Wird der Antrag abgelehnt, muss es Ihnen ebenfalls innerhalb der geltenden Frist die Gründe dafür mitteilen und Sie über Ihre Beschwerde- und Rechtsschutzmöglichkeiten informieren.

Muss ein Unternehmen alle meine Daten löschen, wenn ich es dazu auffordere?

Nein, ein Unternehmen muss nicht automatisch alle Ihre Daten löschen, nur weil Sie dies verlangen. Nach Artikel 17 DSGVO besteht ein Anspruch auf Löschung, wenn bestimmte Voraussetzungen erfüllt sind – etwa wenn die Daten für ihren ursprünglichen Zweck nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden. Das Unternehmen darf oder muss Daten jedoch unter Umständen weiterhin speichern, zum Beispiel aufgrund gesetzlicher Aufbewahrungspflichten oder zur Geltendmachung und Verteidigung von Rechtsansprüchen. Es muss Ihren Antrag prüfen und Sie grundsätzlich innerhalb eines Monats über die Entscheidung informieren.

Welche Ausnahmen vom Recht auf Löschung sieht Artikel 17 DSGVO vor?

Artikel 17 DSGVO sieht Ausnahmen vom Recht auf Löschung vor, wenn die weitere Verarbeitung beispielsweise zur Wahrnehmung des Rechts auf freie Meinungsäußerung und Information oder zur Erfüllung einer rechtlichen Verpflichtung erforderlich ist. Eine Löschung kann außerdem ausgeschlossen sein, wenn die Daten für eine Aufgabe im öffentlichen Interesse, aus Gründen der öffentlichen Gesundheit oder für Archiv-, Forschungs- und Statistikzwecke benötigt werden und die gesetzlichen Voraussetzungen erfüllt sind. Auch zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen dürfen Daten unter Umständen weiterhin gespeichert werden. Ob eine Ausnahme greift, hängt stets vom Einzelfall ab.

Was kann ich tun, wenn mein Antrag auf Datenlöschung abgelehnt wird?

Wird Ihr Antrag auf Datenlöschung abgelehnt, muss die verantwortliche Stelle Ihnen die Gründe dafür mitteilen. Prüfen Sie, ob die Begründung nachvollziehbar ist und ob eine Ausnahme nach Artikel 17 Absatz 3 DSGVO greift, etwa weil die Daten aufgrund einer gesetzlichen Pflicht aufbewahrt werden müssen. Können Sie die Entscheidung nicht nachvollziehen, bitten Sie um eine genauere Erklärung oder wenden Sie sich an die zuständige Datenschutzaufsichtsbehörde. Außerdem können Sie gerichtlichen Rechtsschutz in Anspruch nehmen. Dies ist eine allgemeine Information und keine Rechtsberatung.

Ist die Bearbeitung eines Löschungsantrags nach Artikel 17 DSGVO kostenlos?

Grundsätzlich ist die Bearbeitung eines Löschungsantrags nach Artikel 17 DSGVO kostenlos. Bei offensichtlich unbegründeten oder exzessiven Anträgen darf die verantwortliche Stelle jedoch ein angemessenes Entgelt verlangen oder die Bearbeitung ablehnen. Sie muss dies im Einzelfall begründen können.

Personio und Datenschutz: Was Unternehmen wissen sollten

Personio ist eine HR-Software, mit der Unternehmen unter anderem Personalstammdaten, Abwesenheiten, Bewerbungen und Gehaltsinformationen verwalten können. Weil dabei personenbezogene und teilweise besonders schützenswerte Daten verarbeitet werden, ist der Datenschutz ein wichtiger Teil der Einführung und Nutzung. Unternehmen sollten nicht nur die technischen Funktionen betrachten, sondern auch klären, welche Daten zu welchem Zweck verarbeitet werden und wer dafür verantwortlich ist.

Wer ist für die Daten verantwortlich?

Bei der Nutzung einer HR-Plattform ist die Rollenverteilung entscheidend. In der Regel bestimmt das Unternehmen, welche Beschäftigten- oder Bewerberdaten zu welchen Zwecken verarbeitet werden. Damit bleibt es grundsätzlich für die Rechtmäßigkeit dieser Verarbeitung verantwortlich. Der Softwareanbieter verarbeitet Daten typischerweise im Auftrag des Unternehmens. Die konkrete Einordnung muss jedoch anhand der tatsächlichen Leistungen und Vertragsunterlagen geprüft werden.

Unternehmen sollten deshalb vor dem Einsatz die aktuellen Datenschutz- und Vertragsdokumente von Personio prüfen. Dazu gehört insbesondere eine Vereinbarung zur Auftragsverarbeitung gemäß Artikel 28 der Datenschutz-Grundverordnung (DSGVO), sofern Personio als Auftragsverarbeiter tätig ist.

Welche personenbezogenen Daten können verarbeitet werden?

Der Umfang hängt davon ab, welche Personio-Funktionen ein Unternehmen verwendet und welche Informationen es dort einträgt. Dazu können beispielsweise gehören:

  • Kontaktdaten und Angaben zur Beschäftigung,
  • Arbeitszeiten, Abwesenheiten und Urlaubsanträge,
  • Gehalts- und Bankdaten,
  • Bewerbungsunterlagen und Gesprächsnotizen,
  • Leistungs- oder Entwicklungsinformationen,
  • in bestimmten Fällen besondere Kategorien personenbezogener Daten, etwa Gesundheitsangaben.

Besonders sensible Informationen sollten nur verarbeitet werden, wenn dafür eine klare Rechtsgrundlage und ein konkreter betrieblicher Zweck bestehen. Zugriffsrechte sollten auf die Personen beschränkt sein, die diese Daten tatsächlich benötigen.

Rechtsgrundlage und Zweckbindung

Die Nutzung einer Software allein begründet noch keine Rechtsgrundlage für die Verarbeitung. Unternehmen müssen für die jeweiligen Datenverarbeitungen eine passende Grundlage nach der DSGVO bestimmen und dokumentieren. Im Beschäftigungskontext können je nach Zweck gesetzliche Pflichten, die Durchführung des Arbeitsverhältnisses oder andere zulässige Grundlagen relevant sein. Eine Einwilligung ist nicht automatisch die passende Lösung, da sie im Beschäftigungsverhältnis besondere Anforderungen mit sich bringt.

Außerdem gilt der Grundsatz der Zweckbindung: Daten sollten nur für festgelegte, nachvollziehbare Zwecke genutzt werden. Informationen, die für die Personalverwaltung erhoben wurden, dürfen nicht ohne Weiteres für andere Zwecke verwendet werden.

Datenschutz bei Einführung und täglicher Nutzung

Ein datenschutzgerechter Einsatz beginnt mit einer sorgfältigen Konfiguration. Unternehmen sollten vor dem Start festlegen, welche Module benötigt werden, welche Datenfelder verpflichtend sind und wer auf welche Informationen zugreifen darf. Eine sparsame Datenerhebung und ein klar geregeltes Berechtigungskonzept senken das Risiko unnötiger Zugriffe.

Zu den praktischen Maßnahmen gehören:

  • Rollen und Zugriffsrechte regelmäßig überprüfen,
  • administrative Konten und Passwörter angemessen schützen,
  • Beschäftigte über die Nutzung und Verarbeitung ihrer Daten informieren,
  • Schulungen für Personalverantwortliche und Systemadministratoren anbieten,
  • Daten nicht länger speichern, als es für den jeweiligen Zweck erforderlich ist,
  • Austritte und Rollenwechsel zeitnah im System berücksichtigen.

Aufbewahrung und Löschung

Für Personal- und Bewerbungsdaten gelten unterschiedliche Aufbewahrungsfristen. Manche Informationen müssen aufgrund gesetzlicher Pflichten über einen bestimmten Zeitraum aufbewahrt werden; andere sollten gelöscht werden, sobald der Zweck entfällt. Unternehmen sollten deshalb ein Löschkonzept erstellen, das die jeweiligen Datenarten, Fristen und Verantwortlichkeiten berücksichtigt.

Bei der Nutzung von Personio sollte geprüft werden, welche Möglichkeiten zur Löschung, Archivierung oder Anonymisierung verfügbar sind und wie sich diese in die internen Abläufe integrieren lassen. Dabei sind auch Datenexporte, verbundene Systeme und gegebenenfalls vorhandene Sicherungskopien zu berücksichtigen.

Betroffenenrechte und Informationspflichten

Beschäftigte und Bewerberinnen oder Bewerber haben nach der DSGVO verschiedene Rechte. Dazu zählen unter anderem das Recht auf Auskunft, Berichtigung und – unter den gesetzlichen Voraussetzungen – Löschung oder Einschränkung der Verarbeitung. Das Unternehmen muss Anfragen fristgerecht bearbeiten und nachvollziehen können, welche personenbezogenen Daten in den verwendeten Systemen gespeichert sind.

Auch die Informationspflichten sollten erfüllt werden. Betroffene müssen verständlich erfahren, welche Daten zu welchen Zwecken verarbeitet werden, auf welcher Rechtsgrundlage dies geschieht, wie lange die Daten gespeichert werden und an wen sie gegebenenfalls übermittelt werden.

Hosting, Unterauftragnehmer und internationale Übermittlungen

Vor Vertragsabschluss sollten Unternehmen nachvollziehen, wo Daten gespeichert und verarbeitet werden und welche Unterauftragnehmer beteiligt sind. Ebenso wichtig ist die Prüfung, ob Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt werden können und welche Garantien dafür gelten. Maßgeblich sind die jeweils aktuellen Vertragsunterlagen und Datenschutzinformationen des Anbieters.

Solche Angaben können sich ändern. Daher empfiehlt es sich, die Dokumentation nicht nur bei der Einführung, sondern auch regelmäßig danach zu prüfen.

Checkliste für Unternehmen

  • Verarbeitungszwecke und Rechtsgrundlagen für jede Datenkategorie festlegen.
  • Aktuelle Vereinbarung zur Auftragsverarbeitung und Datenschutzinformationen prüfen.
  • Verzeichnis der Verarbeitungstätigkeiten aktualisieren.
  • Zugriffsrechte nach dem Erforderlichkeitsprinzip konfigurieren.
  • Lösch- und Aufbewahrungsfristen festlegen und praktisch umsetzen.
  • Beschäftigte und Bewerbende transparent informieren.
  • Unterauftragnehmer, Speicherorte und mögliche Drittlandübermittlungen prüfen.
  • Prozesse für Auskunftsersuchen und Datenschutzvorfälle festlegen.

Fazit

Personio kann Personalprozesse digital unterstützen, entbindet Unternehmen aber nicht von ihren Datenschutzpflichten. Entscheidend sind eine passende Rechtsgrundlage, transparente Informationen, begrenzte Zugriffsrechte und ein durchdachtes Löschkonzept. Da die konkreten Einstellungen, Vertragsbedingungen und genutzten Funktionen variieren können, sollten Unternehmen die aktuelle Dokumentation von Personio prüfen und ihre Nutzung gegebenenfalls mit ihrer oder ihrem Datenschutzbeauftragten abstimmen. Dieser Beitrag bietet eine allgemeine Orientierung und keine individuelle Rechtsberatung.


5 Tipps für den Datenschutz in Personio: So schützen Sie sensible Personaldaten effektiv

  1. Vergib in Personio nur die nötigen Zugriffsrechte.
  2. Erfasse nur Daten, die für den Personalprozess erforderlich sind.
  3. Nutze starke Passwörter und aktiviere Mehr-Faktor-Authentifizierung.
  4. Lösche oder anonymisiere Daten gemäß den geltenden Aufbewahrungsfristen.
  5. Teile sensible Personaldaten nur über freigegebene, sichere Wege.

Vergib in Personio nur die nötigen Zugriffsrechte.

Vergib in Personio nur die Zugriffsrechte, die Mitarbeitende für ihre jeweilige Aufgabe tatsächlich benötigen. So können sensible Personal-, Gehalts- und Bewerbungsdaten vor unnötigen Zugriffen geschützt werden. Prüfe Rollen und Berechtigungen regelmäßig und passe sie an, wenn sich Zuständigkeiten ändern oder Mitarbeitende das Unternehmen verlassen.

Erfasse nur Daten, die für den Personalprozess erforderlich sind.

Erfasse in Personio nur personenbezogene Daten, die für den jeweiligen Personalprozess tatsächlich erforderlich sind. So bleibt die Datenverarbeitung auf das notwendige Maß beschränkt und entspricht dem Grundsatz der Datenminimierung gemäß DSGVO. Prüfe regelmäßig, ob vorhandene Datenfelder und gespeicherte Angaben noch gebraucht werden, und verzichte auf zusätzliche Informationen ohne klaren Zweck.

Nutze starke Passwörter und aktiviere Mehr-Faktor-Authentifizierung.

Verwende für Personio ein starkes, einzigartiges Passwort, das du nicht für andere Dienste nutzt. Aktiviere zusätzlich die Mehr-Faktor-Authentifizierung, sofern sie für dein Konto verfügbar ist. So reicht ein gestohlenes oder erratenes Passwort allein nicht aus, um auf sensible Personal- und Bewerbungsdaten zuzugreifen. Bewahre Zugangsdaten sicher auf und gib Bestätigungscodes niemals an andere Personen weiter.

Lösche oder anonymisiere Daten gemäß den geltenden Aufbewahrungsfristen.

Lösche oder anonymisiere personenbezogene Daten in Personio, sobald der Zweck ihrer Verarbeitung entfällt und keine gesetzlichen Aufbewahrungspflichten mehr bestehen. Lege für unterschiedliche Datenarten klare Fristen fest und überprüfe regelmäßig, ob sie noch benötigt werden. So vermeidest du eine unnötig lange Speicherung und unterstützt die Einhaltung der Datenschutz-Grundverordnung (DSGVO).

Teile sensible Personaldaten nur über freigegebene, sichere Wege.

Sensible Personaldaten sollten ausschließlich über die vom Unternehmen freigegebenen und angemessen geschützten Wege geteilt werden. Nutzen Sie dafür vorgesehene Systeme und Berechtigungen, statt Informationen etwa über private E-Mail-Konten, Messenger oder ungeschützte Dateien zu versenden. Prüfen Sie vor dem Teilen, ob die empfangende Person tatsächlich Zugriff benötigt, und verwenden Sie zusätzliche Schutzmaßnahmen wie Verschlüsselung, sofern verfügbar.

Vertrag zur Auftragsdatenverarbeitung: Was Unternehmen wissen müssen

Wenn ein Unternehmen personenbezogene Daten durch einen externen Dienstleister verarbeiten lässt, reicht ein gewöhnlicher Dienstleistungsvertrag häufig nicht aus. Die Datenschutz-Grundverordnung (DSGVO) verlangt in solchen Fällen einen besonderen Vertrag zur Auftragsverarbeitung – oft kurz AV-Vertrag oder AVV genannt. Der ältere Begriff „Auftragsdatenverarbeitung“ wird umgangssprachlich weiterhin verwendet; die DSGVO spricht von „Auftragsverarbeitung“.

Der Vertrag legt fest, wie der Dienstleister die Daten verarbeiten darf und welche Pflichten beide Seiten haben. Er hilft dabei, Datenschutzanforderungen nachvollziehbar umzusetzen und Zuständigkeiten klar zu regeln.

Was bedeutet Auftragsverarbeitung?

Bei einer Auftragsverarbeitung verarbeitet ein Dienstleister personenbezogene Daten im Auftrag und nach Weisung eines anderen Unternehmens oder einer anderen Organisation. Das Unternehmen, das über Zwecke und wesentliche Mittel der Verarbeitung entscheidet, ist der Verantwortliche. Der Dienstleister wird als Auftragsverarbeiter bezeichnet.

Typische Beispiele sind:

  • Cloud- und Hosting-Dienste, bei denen Kundendaten gespeichert werden
  • externe Lohn- und Gehaltsabrechnung
  • IT-Wartung oder technischer Support mit möglichem Zugriff auf personenbezogene Daten
  • Versand- und Fulfillment-Dienstleistungen
  • externe Anbieter für Newsletter, Kundenmanagement oder Bewerbungsmanagement

Ob tatsächlich eine Auftragsverarbeitung vorliegt, hängt von der konkreten Zusammenarbeit ab. Entscheidend ist unter anderem, wer über den Zweck der Datenverarbeitung entscheidet und ob der Dienstleister die Daten eigenständig für eigene Zwecke nutzt.

Wann ist ein AV-Vertrag erforderlich?

Nach Artikel 28 DSGVO muss die Verarbeitung durch einen Auftragsverarbeiter durch einen Vertrag oder ein anderes verbindliches Rechtsinstrument geregelt sein. Ein AVV ist daher erforderlich, wenn ein Dienstleister personenbezogene Daten im Auftrag des Verantwortlichen verarbeitet.

Ein Vertrag ist nicht allein deshalb ein AVV, weil ein Anbieter mit personenbezogenen Daten in Berührung kommen könnte. Die tatsächliche Rolle des Anbieters muss geprüft werden. Verarbeitet ein Dienstleister Daten für eigene Zwecke und entscheidet selbst über deren Nutzung, kann er beispielsweise eigenständig Verantwortlicher sein. Sind mehrere Stellen gemeinsam für Zwecke und Mittel verantwortlich, kann eine Vereinbarung über gemeinsame Verantwortlichkeit nach Artikel 26 DSGVO erforderlich sein.

Welche Inhalte muss der Vertrag enthalten?

Artikel 28 DSGVO nennt verbindliche Mindestanforderungen. Der AVV sollte insbesondere folgende Punkte regeln:

  • Gegenstand und Dauer: Welche Dienstleistung wird erbracht und wie lange dauert die Verarbeitung?
  • Art und Zweck der Verarbeitung: Welche Verarbeitungsvorgänge führt der Dienstleister durch und zu welchem Zweck?
  • Art der personenbezogenen Daten und betroffene Personen: Zum Beispiel Kontaktdaten von Kunden oder Beschäftigtendaten.
  • Weisungen: Der Auftragsverarbeiter darf Daten grundsätzlich nur auf dokumentierte Weisung des Verantwortlichen verarbeiten.
  • Vertraulichkeit: Personen, die Zugriff auf die Daten haben, müssen zur Vertraulichkeit verpflichtet sein.
  • Technische und organisatorische Maßnahmen: Der Vertrag muss angemessene Maßnahmen zum Schutz der Daten beschreiben oder verbindlich einbeziehen.
  • Unterauftragsverarbeiter: Es muss geregelt sein, ob und unter welchen Voraussetzungen weitere Dienstleister eingesetzt werden dürfen.
  • Unterstützung des Verantwortlichen: Der Dienstleister muss, soweit möglich, bei Betroffenenanfragen, Datenschutzverletzungen und Datenschutz-Folgenabschätzungen unterstützen.
  • Umgang mit Daten nach Vertragsende: Der Vertrag muss vorsehen, ob Daten zurückgegeben oder gelöscht werden, sofern keine gesetzliche Aufbewahrungspflicht entgegensteht.
  • Nachweise und Prüfungen: Der Verantwortliche muss die Einhaltung der vereinbarten Pflichten überprüfen können.

Technische und organisatorische Maßnahmen

Die technischen und organisatorischen Maßnahmen (TOM) sind ein zentraler Bestandteil eines AV-Vertrags. Sie sollen ein dem Risiko angemessenes Schutzniveau gewährleisten. Dazu können beispielsweise Zugriffskontrollen, Verschlüsselung, Datensicherungen, Berechtigungskonzepte und Verfahren zur Wiederherstellung der Verfügbarkeit gehören.

Die Maßnahmen sollten nicht nur allgemein erwähnt, sondern für die konkrete Dienstleistung nachvollziehbar beschrieben werden. Da sich Systeme und Risiken ändern können, sollte außerdem festgelegt sein, wie Änderungen dokumentiert und kommuniziert werden.

Unterauftragsverarbeiter und Drittlandübermittlungen

Setzt der Auftragsverarbeiter weitere Dienstleister ein, gelten diese als Unterauftragsverarbeiter, sofern sie ebenfalls personenbezogene Daten im Auftrag verarbeiten. Der AVV muss die Voraussetzungen für ihren Einsatz regeln. Dazu gehören etwa eine vorherige Genehmigung oder ein allgemeines Genehmigungsverfahren mit Informations- und Widerspruchsmöglichkeiten.

Der Auftragsverarbeiter muss die Datenschutzpflichten an seine Unterauftragsverarbeiter weitergeben und bleibt gegenüber dem Verantwortlichen für deren Einhaltung verantwortlich. Werden Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt oder können Anbieter aus solchen Ländern darauf zugreifen, sind zusätzlich die Regeln für internationale Datenübermittlungen zu prüfen.

Pflichten des Verantwortlichen

Mit dem Abschluss eines AVV gibt der Verantwortliche seine Verantwortung für den Datenschutz nicht ab. Er muss den Dienstleister sorgfältig auswählen und prüfen, ob dieser ausreichende Garantien für eine datenschutzkonforme Verarbeitung bietet. Außerdem muss er die Verarbeitung rechtmäßig gestalten, geeignete Weisungen erteilen und die Einhaltung der vereinbarten Maßnahmen in angemessenen Abständen überprüfen.

Häufige Fehler bei AV-Verträgen

  • Ein Mustervertrag wird unterschrieben, ohne zu prüfen, ob er zur konkreten Dienstleistung passt.
  • Die betroffenen Datenarten, Personengruppen und Verarbeitungsvorgänge bleiben zu ungenau beschrieben.
  • Technische und organisatorische Maßnahmen werden nur pauschal oder veraltet aufgeführt.
  • Unterauftragsverarbeiter und deren Standorte sind nicht transparent geregelt.
  • Es gibt keine praktikablen Abläufe für Weisungen, Datenschutzvorfälle oder Betroffenenanfragen.
  • Die Regelungen zu Rückgabe und Löschung nach Vertragsende fehlen oder sind unklar.

Checkliste vor der Unterzeichnung

  1. Ist der Dienstleister tatsächlich Auftragsverarbeiter und nicht eigenständig oder gemeinsam Verantwortlicher?
  2. Sind Zweck, Dauer und Umfang der Verarbeitung konkret beschrieben?
  3. Sind die TOM angemessen, aktuell und nachvollziehbar dokumentiert?
  4. Ist der Einsatz von Unterauftragsverarbeitern geregelt?
  5. Gibt es klare Verfahren für Weisungen, Sicherheitsvorfälle und Anfragen betroffener Personen?
  6. Sind Prüf- und Nachweismöglichkeiten vorgesehen?
  7. Ist festgelegt, was nach Ende der Zusammenarbeit mit den Daten geschieht?
  8. Wurden mögliche Übermittlungen in Drittländer gesondert geprüft?

Fazit

Ein Vertrag zur Auftragsverarbeitung ist mehr als eine formale Anlage zum Dienstleistungsvertrag. Er schafft verbindliche Regeln für den Umgang mit personenbezogenen Daten und verteilt Aufgaben zwischen Verantwortlichem und Auftragsverarbeiter. Unternehmen sollten den AVV deshalb auf die tatsächliche Verarbeitung abstimmen, regelmäßig überprüfen und gemeinsam mit den dazugehörigen technischen und organisatorischen Maßnahmen aktuell halten.

Hinweis: Dieser Beitrag bietet allgemeine Informationen und ersetzt keine individuelle rechtliche Beratung.


Häufig gestellte Fragen zum Vertrag zur Auftragsdatenverarbeitung (ADV)

  1. Was muss ein AV-Vertrag enthalten?
  2. Wann braucht man einen Auftragsdatenverarbeitungsvertrag?
  3. Wann brauche ich einen Vertrag zur Auftragsdatenverarbeitung?
  4. Was ist ein Auftragsverarbeitungsvertrag?
  5. Unter welchen Voraussetzungen ist eine Auftragsdatenbearbeitung zulässig?
  6. Wer muss Auftragsverarbeitungsvertrag erstellen?

Was muss ein AV-Vertrag enthalten?

Ein AV-Vertrag muss die Verarbeitung personenbezogener Daten konkret beschreiben. Dazu gehören insbesondere Gegenstand und Dauer der Verarbeitung, Art und Zweck, die betroffenen Personengruppen und Datenarten sowie die Rechte und Pflichten des Verantwortlichen. Außerdem regelt der Vertrag die dokumentierten Weisungen, Vertraulichkeit, technische und organisatorische Schutzmaßnahmen, den Einsatz von Unterauftragsverarbeitern und die Unterstützung bei Betroffenenanfragen oder Datenschutzverletzungen. Auch muss festgelegt sein, wie Prüfungen ermöglicht und die Daten nach Vertragsende zurückgegeben oder gelöscht werden.

Wann braucht man einen Auftragsdatenverarbeitungsvertrag?

Einen Auftragsverarbeitungsvertrag (AVV) braucht man, wenn ein Unternehmen personenbezogene Daten von einem externen Dienstleister verarbeiten lässt und dieser dabei nach den Weisungen des Unternehmens handelt. Typische Beispiele sind Cloud-Hosting, Lohnabrechnung oder Newsletter-Dienste. Grundlage ist Artikel 28 DSGVO. Ob ein AVV erforderlich ist, hängt von der konkreten Zusammenarbeit ab: Verwendet der Dienstleister die Daten für eigene Zwecke oder entscheidet selbst über die Verarbeitung, kann er eine andere datenschutzrechtliche Rolle haben.

Wann brauche ich einen Vertrag zur Auftragsdatenverarbeitung?

Einen Vertrag zur Auftragsverarbeitung (AVV) benötigen Sie, wenn ein externer Dienstleister personenbezogene Daten in Ihrem Auftrag und nach Ihren Weisungen verarbeitet. Das ist beispielsweise bei Cloud- oder Hosting-Anbietern, externen Lohnabrechnungen oder Newsletter-Diensten häufig der Fall. Der AVV regelt unter anderem den Zweck und Umfang der Verarbeitung, Sicherheitsmaßnahmen sowie den Umgang mit Unterauftragnehmern. Prüfen Sie die konkrete Zusammenarbeit: Nutzt der Anbieter Daten für eigene Zwecke oder entscheidet selbst über deren Verarbeitung, kann eine andere datenschutzrechtliche Vereinbarung erforderlich sein.

Was ist ein Auftragsverarbeitungsvertrag?

Ein Auftragsverarbeitungsvertrag (AV-Vertrag oder AVV) ist eine verbindliche Vereinbarung zwischen einem Verantwortlichen und einem Dienstleister, der personenbezogene Daten im Auftrag verarbeitet. Er legt unter anderem fest, welche Daten zu welchem Zweck und für welche Dauer verarbeitet werden, welche Sicherheitsmaßnahmen gelten und wie mit Unterauftragsverarbeitern, Betroffenenanfragen sowie der Rückgabe oder Löschung der Daten nach Vertragsende umzugehen ist. Nach der DSGVO ist ein solcher Vertrag erforderlich, wenn eine Verarbeitung im Auftrag vorliegt.

Unter welchen Voraussetzungen ist eine Auftragsdatenbearbeitung zulässig?

Eine Auftragsdatenverarbeitung ist zulässig, wenn der Verantwortliche den Dienstleister sorgfältig auswählt und dieser ausreichende Garantien für eine datenschutzkonforme Verarbeitung bietet. Außerdem muss die Verarbeitung selbst rechtmäßig sein und durch einen Vertrag nach Artikel 28 DSGVO geregelt werden. Darin sind unter anderem Zweck und Umfang der Verarbeitung, dokumentierte Weisungen, technische und organisatorische Schutzmaßnahmen sowie der Einsatz von Unterauftragsverarbeitern festzulegen. Der Dienstleister darf die Daten grundsätzlich nur nach Weisung verarbeiten; auch bei einer Beauftragung bleibt der Verantwortliche für die Einhaltung der Datenschutzvorschriften mitverantwortlich.

Wer muss Auftragsverarbeitungsvertrag erstellen?

Grundsätzlich ist der Verantwortliche dafür zuständig, sicherzustellen, dass ein Auftragsverarbeitungsvertrag (AVV) abgeschlossen wird, bevor der Dienstleister personenbezogene Daten in seinem Auftrag verarbeitet. Der Entwurf kann jedoch vom Verantwortlichen, vom Auftragsverarbeiter oder gemeinsam erstellt werden. Entscheidend ist, dass der Vertrag die Anforderungen des Artikels 28 DSGVO erfüllt, zur konkreten Verarbeitung passt und von beiden Parteien verbindlich vereinbart wird.

Aufbewahrungsfristen nach der DSGVO: Wie lange dürfen Daten gespeichert werden?

Unternehmen müssen personenbezogene Daten nicht nur sicher verarbeiten, sondern auch rechtzeitig löschen. Die Datenschutz-Grundverordnung (DSGVO) nennt dafür jedoch keine einheitliche Aufbewahrungsfrist. Entscheidend ist, zu welchem Zweck Daten erhoben wurden und ob dieser Zweck oder eine gesetzliche Pflicht ihre weitere Speicherung noch rechtfertigt.

Was bedeutet der Grundsatz der Speicherbegrenzung?

Nach Artikel 5 Absatz 1 Buchstabe e DSGVO dürfen personenbezogene Daten nur so lange in einer Form gespeichert werden, die eine Identifizierung der betroffenen Personen ermöglicht, wie es für den jeweiligen Verarbeitungszweck erforderlich ist. Dieser Grundsatz wird als Speicherbegrenzung bezeichnet.

Ist der Zweck erfüllt und besteht keine andere Rechtsgrundlage für die weitere Speicherung, müssen die Daten gelöscht oder anonymisiert werden. Eine pauschale Regel wie „alle Daten werden zehn Jahre gespeichert“ ist deshalb meist nicht ausreichend. Unternehmen sollten für unterschiedliche Datenarten und Zwecke jeweils passende Fristen festlegen.

Wann müssen Daten länger aufbewahrt werden?

Eine längere Speicherung kann zulässig oder vorgeschrieben sein, wenn sie weiterhin erforderlich ist. Typische Gründe sind:

  • Gesetzliche Aufbewahrungspflichten: Zum Beispiel für Buchführungsunterlagen und Geschäftsbriefe.
  • Vertragliche Zwecke: Bestimmte Daten können während der Vertragslaufzeit benötigt werden, etwa zur Abwicklung von Zahlungen oder zur Erfüllung von Gewährleistungspflichten.
  • Rechtsansprüche: Unterlagen können vorübergehend benötigt werden, um Ansprüche geltend zu machen, auszuüben oder abzuwehren.
  • Besondere gesetzliche oder öffentliche Zwecke: In bestimmten Fällen sehen Gesetze längere Speicherungen vor.

Auch während einer gesetzlichen Aufbewahrungsfrist dürfen Daten nicht automatisch für beliebige andere Zwecke verwendet werden. Es kann erforderlich sein, sie für den laufenden Zugriff zu sperren oder ihre Nutzung einzuschränken.

Wichtige Aufbewahrungsfristen in Deutschland

Für viele geschäftliche Unterlagen gelten neben der DSGVO besondere Aufbewahrungspflichten. Die folgenden Angaben geben einen allgemeinen Überblick. Welche Frist im Einzelfall gilt, hängt von der Art der Unterlage und den Umständen ab.

  • Zehn Jahre: Unter anderem für Bücher und bestimmte Aufzeichnungen, Inventare, Jahresabschlüsse sowie Eröffnungsbilanzen.
  • Acht Jahre: Für Buchungsbelege. Die Frist wurde zum 1. Januar 2025 in vielen Fällen von zehn auf acht Jahre verkürzt.
  • Sechs Jahre: Unter anderem für empfangene und abgesandte Handels- oder Geschäftsbriefe sowie weitere steuerlich relevante Unterlagen, soweit keine längere Frist greift.

Die wichtigsten Regelungen finden sich insbesondere in § 147 Abgabenordnung (AO) und § 257 Handelsgesetzbuch (HGB). Der Beginn der Frist richtet sich nach der jeweiligen Unterlagenart. Häufig beginnt sie mit dem Ende des Kalenderjahres, in dem die Unterlage erstellt, empfangen oder versendet wurde beziehungsweise die letzte Eintragung vorgenommen wurde. In besonderen Fällen kann die Aufbewahrung länger erforderlich sein, etwa wenn die Unterlagen für eine noch offene Steuerfestsetzung bedeutsam sind.

Beispiele für personenbezogene Daten

Kunden- und Vertragsdaten

Daten können grundsätzlich so lange gespeichert werden, wie sie für die Durchführung eines Vertrags benötigt werden. Nach dessen Ende ist zu prüfen, ob einzelne Angaben noch für offene Zahlungen, Gewährleistungsfragen oder mögliche Rechtsansprüche gebraucht werden. Nicht benötigte Daten sollten gelöscht oder anonymisiert werden. Eine allgemeine Verjährungsfrist bedeutet nicht automatisch, dass sämtliche Kundendaten während des gesamten Zeitraums vollständig gespeichert bleiben dürfen.

Bewerbungsunterlagen

Nach Abschluss eines Bewerbungsverfahrens sollten nicht berücksichtigte Bewerbungsdaten grundsätzlich zeitnah gelöscht werden, sofern keine Einwilligung für eine längere Speicherung vorliegt. In der Praxis kann eine begrenzte Aufbewahrung zur Abwehr möglicher Ansprüche sinnvoll sein. Die Frist sollte jedoch auf den konkreten Zweck abgestimmt und dokumentiert werden; eine pauschale, unbegrenzte Speicherung ist nicht angemessen.

Beschäftigtendaten

Für Personalunterlagen gelten je nach Dokument unterschiedliche gesetzliche Fristen. Abrechnungs-, Steuer- und Sozialversicherungsunterlagen können speziellen Vorgaben unterliegen. Nach dem Ende des Beschäftigungsverhältnisses sollte daher geprüft werden, welche Unterlagen noch aufbewahrt werden müssen und welche Daten gelöscht werden können.

So legen Unternehmen angemessene Löschfristen fest

  1. Daten erfassen: Bestimmen Sie, welche personenbezogenen Daten gespeichert werden, wo sie liegen und welchem Zweck sie dienen.
  2. Rechtsgrundlage prüfen: Klären Sie, ob die Verarbeitung auf einem Vertrag, einer gesetzlichen Pflicht, einer Einwilligung oder einer anderen Rechtsgrundlage beruht.
  3. Frist je Datenart bestimmen: Berücksichtigen Sie gesetzliche Aufbewahrungspflichten, Vertragszwecke und mögliche Rechtsansprüche.
  4. Löschkonzept erstellen: Legen Sie fest, wann Daten gelöscht, anonymisiert oder für die weitere Nutzung gesperrt werden.
  5. Prozesse regelmäßig kontrollieren: Überprüfen Sie, ob die Fristen technisch und organisatorisch eingehalten werden – auch in Back-ups, E-Mail-Postfächern und bei Dienstleistern.
  6. Entscheidungen dokumentieren: Halten Sie fest, warum eine Frist gilt und welche Ausnahmen eine längere Speicherung rechtfertigen.

Löschen oder archivieren?

Wenn eine gesetzliche Pflicht die weitere Aufbewahrung verlangt, muss ein Unternehmen die betreffenden Unterlagen nicht zwingend löschen. Es sollte aber sicherstellen, dass sie nur für den erforderlichen Zweck verfügbar sind. Dazu können Zugriffsbeschränkungen, getrennte Archive und klare Berechtigungskonzepte beitragen.

Nach Ablauf der maßgeblichen Frist sind die Daten grundsätzlich zu löschen oder so zu anonymisieren, dass kein Personenbezug mehr hergestellt werden kann. Dabei sollte auch geprüft werden, ob Kopien in Sicherungssystemen oder bei externen Dienstleistern bestehen. Für technische Back-ups können besondere Löschverfahren erforderlich sein.

Fazit

Die DSGVO schreibt keine pauschale Aufbewahrungsfrist für personenbezogene Daten vor. Sie verlangt vielmehr, dass Daten nur so lange gespeichert werden, wie ein nachvollziehbarer Zweck oder eine gesetzliche Pflicht dies erfordert. Unternehmen sollten deshalb für jede Datenkategorie eine begründete Frist festlegen, ein Löschkonzept umsetzen und die Einhaltung regelmäßig überprüfen.

Hinweis: Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle Rechtsberatung. Die jeweils geltenden Fristen sollten anhand der konkreten Unterlagen und der aktuellen Gesetzeslage geprüft werden.


Vorteile der Aufbewahrungsfristen gemäß DSGVO: Datenschutz, Compliance und Transparenz fördern

  1. Schützt personenbezogene Daten vor unnötiger Speicherung.
  2. Hilft Unternehmen, DSGVO-Pflichten einzuhalten.
  3. Schafft klare Regeln für Archivierung und Löschung.
  4. Verringert Risiken bei Datenschutzverletzungen.
  5. Fördert transparente und verantwortungsvolle Datenverarbeitung.


7 Herausforderungen der DSGVO-Aufbewahrungsfristen: Risiken und Komplexitäten im Überblick

  1. Keine einheitlichen Fristen für alle Datenarten.
  2. Gesetzliche Vorgaben können komplex sein.
  3. Zu lange Speicherung erhöht Datenschutzrisiken.
  4. Zu frühes Löschen kann Aufbewahrungspflichten verletzen.
  5. Löschfristen sind oft schwer zu überblicken.
  6. Back-ups erschweren die vollständige Löschung.
  7. Regelmäßige Prüfungen kosten Zeit und Ressourcen.

Schützt personenbezogene Daten vor unnötiger Speicherung.

Aufbewahrungsfristen nach der DSGVO schützen personenbezogene Daten vor unnötiger Speicherung. Unternehmen müssen regelmäßig prüfen, ob sie Informationen noch für den ursprünglichen Zweck oder aufgrund gesetzlicher Pflichten benötigen. Sind die Daten nicht mehr erforderlich, müssen sie gelöscht oder anonymisiert werden. So sinkt das Risiko, dass sensible Angaben unbefugt eingesehen, weitergegeben oder bei einem Sicherheitsvorfall offengelegt werden.

Hilft Unternehmen, DSGVO-Pflichten einzuhalten.

Klare Aufbewahrungs- und Löschfristen helfen Unternehmen, ihre Pflichten aus der DSGVO zuverlässig einzuhalten. Wenn festgelegt ist, welche personenbezogenen Daten wie lange gespeichert werden dürfen, können unnötige Daten rechtzeitig gelöscht oder anonymisiert werden. So unterstützen Fristen insbesondere den Grundsatz der Speicherbegrenzung und erleichtern es, Datenschutzprozesse nachvollziehbar zu dokumentieren und bei Bedarf nachzuweisen.

Schafft klare Regeln für Archivierung und Löschung.

Aufbewahrungsfristen nach der DSGVO schaffen klare Regeln dafür, wie lange personenbezogene Daten archiviert werden dürfen und wann sie gelöscht werden müssen. Dadurch können Unternehmen einheitliche Abläufe festlegen, Verantwortlichkeiten besser zuordnen und vermeiden, dass Daten unnötig lange gespeichert bleiben. Klare Fristen erleichtern außerdem die Planung von Archivierung und Löschung und unterstützen einen verantwortungsvollen Umgang mit personenbezogenen Daten.

Verringert Risiken bei Datenschutzverletzungen.

Klare Aufbewahrungs- und Löschfristen verringern die Risiken bei Datenschutzverletzungen: Werden personenbezogene Daten gelöscht, sobald sie nicht mehr benötigt werden, stehen potenziellen Angreifern weniger sensible Informationen zur Verfügung. Das kann den möglichen Schaden eines Sicherheitsvorfalls begrenzen und erleichtert Unternehmen, ihre Datenbestände übersichtlich und sicher zu verwalten.

Fördert transparente und verantwortungsvolle Datenverarbeitung.

Aufbewahrungsfristen nach der DSGVO fördern eine transparente und verantwortungsvolle Datenverarbeitung, weil Unternehmen festlegen und nachvollziehbar dokumentieren müssen, warum sie personenbezogene Daten speichern und wann sie diese löschen. Klare Fristen helfen dabei, unnötige Datensammlungen zu vermeiden, Verantwortlichkeiten zu schaffen und Betroffenen verständlich zu erklären, wie lange ihre Informationen aufbewahrt werden.

Keine einheitlichen Fristen für alle Datenarten.

Ein Nachteil der Aufbewahrungsfristen im Zusammenhang mit der DSGVO ist, dass es keine einheitliche Frist für alle Datenarten gibt. Unternehmen müssen für jede Kategorie prüfen, welchem Zweck die Daten dienen und ob besondere gesetzliche Pflichten gelten. Dadurch wird die Verwaltung komplexer: Unterschiedliche Fristen müssen dokumentiert, regelmäßig überprüft und technisch umgesetzt werden. Ohne klare Zuständigkeiten oder ein gut organisiertes Löschkonzept steigt das Risiko, Daten zu lange aufzubewahren oder erforderliche Unterlagen zu früh zu löschen.

Gesetzliche Vorgaben können komplex sein.

Gesetzliche Vorgaben zu Aufbewahrungsfristen können komplex sein, weil je nach Datenart, Branche und Zweck unterschiedliche Gesetze und Fristen gelten. Unternehmen müssen beispielsweise datenschutzrechtliche Löschpflichten mit steuer- und handelsrechtlichen Aufbewahrungspflichten in Einklang bringen. Das erfordert sorgfältige Prüfung und regelmäßige Aktualisierungen, denn falsch angesetzte Fristen können sowohl zu einer unzulässigen Speicherung als auch zu einer verfrühten Löschung wichtiger Unterlagen führen.

Zu lange Speicherung erhöht Datenschutzrisiken.

Eine zu lange Speicherung personenbezogener Daten erhöht die Datenschutzrisiken: Je länger sensible Informationen aufbewahrt werden, desto größer ist die Gefahr, dass sie durch unbefugte Zugriffe, Datenpannen oder Sicherheitslücken offengelegt werden. Außerdem können überholte oder nicht mehr benötigte Daten missbraucht werden und das Vertrauen von Kundinnen, Kunden und Beschäftigten beeinträchtigen. Unternehmen sollten daher regelmäßig prüfen, ob der ursprüngliche Speicherzweck noch besteht, und Daten nach Ablauf der maßgeblichen Frist sicher löschen oder anonymisieren.

Zu frühes Löschen kann Aufbewahrungspflichten verletzen.

Ein Nachteil zu kurzer Aufbewahrungsfristen ist, dass Daten oder Unterlagen möglicherweise gelöscht werden, bevor gesetzliche Pflichten erfüllt sind. Das kann etwa Buchungsbelege, Steuerunterlagen oder wichtige Vertragsdokumente betreffen. Eine verfrühte Löschung kann zu rechtlichen und finanziellen Folgen führen und die Nachweisführung bei Prüfungen oder Streitfällen erschweren. Unternehmen sollten deshalb für jede Datenart sorgfältig prüfen, welche gesetzlichen Fristen gelten, und diese mit ihren datenschutzrechtlichen Löschpflichten abstimmen.

Löschfristen sind oft schwer zu überblicken.

Ein Nachteil der Aufbewahrungsfristen nach der DSGVO ist, dass Löschfristen oft schwer zu überblicken sind. Für unterschiedliche Datenarten gelten verschiedene gesetzliche, vertragliche oder zweckgebundene Fristen, die sich zudem ändern können. Unternehmen müssen deshalb genau dokumentieren, welche Daten wo gespeichert sind und wann sie gelöscht werden müssen. Ohne klare Zuständigkeiten und regelmäßige Kontrollen besteht das Risiko, Daten zu früh oder zu spät zu löschen – und damit rechtliche Vorgaben zu verletzen.

Back-ups erschweren die vollständige Löschung.

Ein Nachteil der Aufbewahrungsfristen nach der DSGVO ist, dass Back-ups die vollständige Löschung personenbezogener Daten erschweren können. Selbst wenn Daten aus dem aktiven System entfernt wurden, können sie in Sicherungskopien weiterhin enthalten sein und dort bis zum regulären Ablauf des Backup-Zyklus bestehen bleiben. Unternehmen sollten deshalb dokumentierte Löschverfahren einrichten, auch für Sicherungssysteme, und sicherstellen, dass wiederhergestellte Back-ups nicht bereits gelöschte Daten erneut dauerhaft in den laufenden Betrieb übernehmen.

Regelmäßige Prüfungen kosten Zeit und Ressourcen.

Regelmäßige Prüfungen der Aufbewahrungsfristen kosten Zeit und Ressourcen. Unternehmen müssen Datenbestände laufend überprüfen, gesetzliche Vorgaben im Blick behalten und Lösch- oder Archivierungsprozesse dokumentieren. Besonders bei großen Datenmengen und unterschiedlichen Speicherorten kann das zusätzlichen organisatorischen und technischen Aufwand verursachen.