Newsletter und DSGVO: Was Unternehmen beachten müssen

Ein Newsletter ist eine praktische Möglichkeit, Kundinnen, Kunden und Interessierte über Neuigkeiten, Angebote oder Veranstaltungen zu informieren. Beim Versand werden jedoch personenbezogene Daten verarbeitet – etwa E-Mail-Adressen und gegebenenfalls Namen oder Nutzungsdaten. Deshalb müssen Unternehmen die Anforderungen der Datenschutz-Grundverordnung (DSGVO) und des Wettbewerbsrechts beachten.

Welche Rechtsgrundlage gilt für den Newsletterversand?

In den meisten Fällen ist eine ausdrückliche Einwilligung die passende Rechtsgrundlage für den Versand eines Werbe-Newsletters. Sie muss freiwillig, informiert und eindeutig sein. Eine vorangekreuzte Checkbox oder die bloße Nutzung eines Angebots genügt nicht.

Unter bestimmten Voraussetzungen erlaubt § 7 Absatz 3 des Gesetzes gegen den unlauteren Wettbewerb (UWG) den Versand von Werbung per E-Mail auch ohne eine gesonderte Einwilligung. Das kann beispielsweise für eigene, ähnliche Angebote an bestehende Kundinnen und Kunden gelten. Dafür müssen jedoch alle gesetzlichen Bedingungen erfüllt sein, darunter ein klarer Hinweis auf die jederzeitige Widerspruchsmöglichkeit. Die Ausnahme gilt nicht pauschal für jeden Newsletter.

Einwilligung und Double-Opt-in

Ein Double-Opt-in-Verfahren ist eine bewährte Methode, um die Anmeldung nachzuweisen. Nach der Eingabe der E-Mail-Adresse erhält die Person eine Bestätigungsnachricht und muss den darin enthaltenen Link anklicken. So lässt sich besser belegen, dass die Anmeldung tatsächlich von der Inhaberin oder dem Inhaber der Adresse vorgenommen wurde.

Die DSGVO schreibt nicht ausdrücklich ein bestimmtes Anmeldeverfahren vor. Unternehmen müssen aber nachweisen können, dass eine wirksame Einwilligung vorliegt. Deshalb sollten sie den Anmeldezeitpunkt, den verwendeten Einwilligungstext und die Bestätigung dokumentieren. Die Bestätigungs-E-Mail sollte ausschließlich der Verifizierung dienen und keine Werbung enthalten.

Was muss im Anmeldeformular stehen?

Vor der Anmeldung sollten Interessierte verständlich erfahren, wer den Newsletter versendet und wofür ihre Daten verwendet werden. Die Datenschutzhinweise müssen leicht erreichbar sein. Je nach Gestaltung des Angebots sollten insbesondere folgende Punkte klar sein:

  • welche Daten abgefragt werden und welche davon erforderlich sind,
  • zu welchem Zweck der Newsletter versendet wird,
  • wie häufig ungefähr mit Nachrichten zu rechnen ist,
  • wie die Einwilligung widerrufen werden kann,
  • wo die vollständigen Datenschutzhinweise zu finden sind.

Für den Versand genügt häufig die E-Mail-Adresse. Weitere Angaben, etwa der Name, sollten nur abgefragt werden, wenn sie tatsächlich benötigt werden. Eine Einwilligung für mehrere unterschiedliche Zwecke sollte nicht unnötig gebündelt werden.

Abmeldung und Widerruf einfach machen

Jede Person kann eine Einwilligung jederzeit widerrufen. Der Widerruf muss so einfach sein wie die Erteilung der Einwilligung. Deshalb sollte jede Newsletter-Nachricht einen gut sichtbaren Abmeldelink enthalten. Nach der Abmeldung darf die Adresse nicht weiter für den Newsletterversand genutzt werden.

Es kann sinnvoll sein, einen begrenzten Sperrvermerk aufzubewahren, damit eine abgemeldete Adresse nicht versehentlich erneut in den Verteiler aufgenommen wird. Dafür sollte nur das erforderliche Minimum gespeichert und die Aufbewahrung nachvollziehbar begründet werden.

Newsletter-Dienstleister und Auftragsverarbeitung

Viele Unternehmen nutzen externe Newsletter-Plattformen. Wenn ein Dienstleister personenbezogene Daten im Auftrag verarbeitet, ist in der Regel ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich. Unternehmen sollten außerdem prüfen, welche Daten der Anbieter verarbeitet, wo sie gespeichert werden und welche Unterauftragnehmer beteiligt sind.

Bei einer Übermittlung von Daten in Länder außerhalb des Europäischen Wirtschaftsraums sind zusätzlich die Regeln für internationale Datentransfers zu beachten. Die Auswahl des Anbieters sollte daher nicht allein nach Preis oder Funktionsumfang erfolgen.

Öffnungs- und Klickmessung

Newsletter-Systeme können messen, ob Nachrichten geöffnet oder Links angeklickt werden. Solche Auswertungen können zusätzliche personenbezogene Nutzungsdaten erzeugen. Unternehmen sollten in ihren Datenschutzhinweisen transparent erklären, welche Messungen stattfinden und zu welchen Zwecken sie genutzt werden.

Tracking-Technologien können außerdem Anforderungen des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) auslösen, insbesondere wenn Informationen auf dem Endgerät gespeichert oder aus diesem ausgelesen werden. Ob eine Einwilligung erforderlich ist, hängt von der konkreten Technik und ihrem Einsatz ab. Wer keine individuelle Erfolgsmessung benötigt, kann sie deaktivieren oder auf möglichst datensparsame Statistiken zurückgreifen.

Checkliste für einen datenschutzgerechten Newsletter

  • Eine passende Rechtsgrundlage für den Versand festlegen.
  • Einwilligungen freiwillig, verständlich und nachweisbar einholen.
  • Das Anmeldeverfahren und den Einwilligungstext dokumentieren.
  • Nur erforderliche Daten erheben und die Verarbeitung transparent erklären.
  • Bei externen Versanddiensten die Auftragsverarbeitung und Datenstandorte prüfen.
  • In jeder Nachricht eine einfache Abmeldung ermöglichen.
  • Tracking und Erfolgsmessung datenschutzrechtlich bewerten.
  • Verteiler regelmäßig überprüfen und nicht mehr benötigte Daten löschen.

Fazit

Ein Newsletter lässt sich datenschutzgerecht gestalten, wenn Rechtsgrundlage, Anmeldung, Dokumentation und Abmeldung sorgfältig umgesetzt werden. Besonders wichtig sind eine wirksame Einwilligung, nachvollziehbare Informationen und ein verantwortungsvoller Umgang mit Mess- und Nutzungsdaten. Da die rechtliche Bewertung vom konkreten Angebot und der eingesetzten Technik abhängt, sollten Unternehmen ihre Abläufe bei Bedarf rechtlich prüfen lassen.


Neun Vorteile DSGVO-konformer Newsletter: Vertrauen, Sicherheit und Fairness

  1. DSGVO-konforme Newsletter stärken das Vertrauen.
  2. Einwilligungen sind transparent und nachweisbar.
  3. Double-Opt-in schützt vor falschen Anmeldungen.
  4. Klare Datenschutzhinweise schaffen Orientierung.
  5. Einfache Abmeldungen respektieren die Wahlfreiheit.
  6. Datensparsame Formulare reduzieren Risiken.
  7. Geprüfte Dienstleister erhöhen die Datensicherheit.
  8. Transparente Tracking-Regeln fördern Fairness.
  9. Saubere Prozesse helfen, Vorschriften einzuhalten.


Herausforderungen bei Newslettern im Hinblick auf die DSGVO-Bestimmungen

  1. Einwilligungen müssen korrekt eingeholt und dokumentiert werden.
  2. Double-Opt-in kann den Anmeldeprozess verlängern.
  3. Tracking erfordert zusätzliche Datenschutzprüfungen.
  4. Externe Newsletter-Dienste bringen mehr Aufwand bei der Auftragsverarbeitung.

DSGVO-konforme Newsletter stärken das Vertrauen.

DSGVO-konforme Newsletter stärken das Vertrauen Ihrer Abonnentinnen und Abonnenten. Wenn klar erklärt wird, welche Daten zu welchem Zweck verwendet werden, und eine Anmeldung sowie Abmeldung einfach und transparent möglich sind, fühlen sich Empfängerinnen und Empfänger ernst genommen. Ein sorgfältiger Umgang mit persönlichen Informationen zeigt, dass Datenschutz für Ihr Unternehmen wichtig ist – und schafft eine verlässliche Grundlage für eine langfristige Kundenbeziehung.

Einwilligungen sind transparent und nachweisbar.

Ein wesentlicher Vorteil eines DSGVO-konformen Newsletters ist, dass Einwilligungen transparent eingeholt und nachvollziehbar dokumentiert werden. Abonnentinnen und Abonnenten erfahren klar, wofür ihre E-Mail-Adresse verwendet wird und wie sie sich wieder abmelden können. Unternehmen können zugleich belegen, wann und auf welcher Grundlage eine Anmeldung erfolgt ist. Das schafft Vertrauen und sorgt für klare, verlässliche Abläufe beim Newsletterversand.

Double-Opt-in schützt vor falschen Anmeldungen.

Das Double-Opt-in-Verfahren schützt vor falschen oder versehentlichen Anmeldungen: Nach der Eingabe der E-Mail-Adresse muss die Anmeldung über einen Bestätigungslink ausdrücklich bestätigt werden. So können Unternehmen besser sicherstellen, dass die Adresse tatsächlich der anmeldenden Person gehört, und zugleich dokumentieren, dass die Anmeldung bestätigt wurde. Das stärkt die Qualität des Verteilers und hilft, ungewollte Newsletter zu vermeiden.

Klare Datenschutzhinweise schaffen Orientierung.

Klare Datenschutzhinweise schaffen Orientierung und stärken das Vertrauen der Abonnentinnen und Abonnenten. Sie erfahren, wer den Newsletter versendet, welche personenbezogenen Daten zu welchem Zweck verarbeitet werden und wie sie ihre Einwilligung widerrufen oder sich abmelden können. Werden diese Informationen verständlich und leicht zugänglich bereitgestellt, können Interessierte eine fundierte Entscheidung treffen – und Unternehmen erfüllen zugleich wichtige Transparenzanforderungen der DSGVO.

Einfache Abmeldungen respektieren die Wahlfreiheit.

Ein klar sichtbarer und leicht nutzbarer Abmeldelink gibt Empfängerinnen und Empfängern jederzeit die Kontrolle über den Newsletterbezug. So wird ihre Entscheidung respektiert und der Widerruf der Einwilligung unkompliziert ermöglicht – ein wichtiger Bestandteil eines transparenten und DSGVO-konformen Umgangs mit personenbezogenen Daten.

Datensparsame Formulare reduzieren Risiken.

Datensparsame Newsletter-Formulare fragen nur die Informationen ab, die für den Versand tatsächlich erforderlich sind – meist genügt die E-Mail-Adresse. Je weniger personenbezogene Daten erhoben und gespeichert werden, desto geringer ist das Risiko von Datenmissbrauch, Verlust oder unbefugtem Zugriff. Das unterstützt einen verantwortungsvollen Umgang mit Daten und hilft Unternehmen, die Grundsätze der DSGVO zur Datenminimierung einzuhalten.

Geprüfte Dienstleister erhöhen die Datensicherheit.

Die Zusammenarbeit mit geprüften Newsletter-Dienstleistern kann die Datensicherheit deutlich erhöhen. Seriöse Anbieter setzen technische und organisatorische Schutzmaßnahmen ein, beschränken Zugriffe auf personenbezogene Daten und unterstützen Unternehmen bei der Einhaltung relevanter Datenschutzanforderungen. Vor der Auswahl sollten dennoch Sicherheitsstandards, Speicherorte und Unterauftragnehmer geprüft sowie ein Vertrag zur Auftragsverarbeitung abgeschlossen werden.

Transparente Tracking-Regeln fördern Fairness.

Transparente Tracking-Regeln machen den Newsletter-Versand fairer: Leserinnen und Leser erfahren klar, ob Öffnungen oder Klicks gemessen werden und wofür diese Daten genutzt werden. So können sie informierter entscheiden, ob sie dem Tracking zustimmen möchten. Unternehmen schaffen dadurch Vertrauen und zeigen, dass sie die Privatsphäre ihrer Abonnentinnen und Abonnenten respektieren.

Saubere Prozesse helfen, Vorschriften einzuhalten.

Saubere und klar dokumentierte Newsletter-Prozesse erleichtern es, die Anforderungen der DSGVO einzuhalten. Wenn Anmeldung, Einwilligung, Datenverarbeitung und Abmeldung eindeutig geregelt sind, lassen sich Verantwortlichkeiten besser zuordnen und Vorgänge leichter nachweisen. Das schafft verlässliche Abläufe, reduziert das Risiko von Fehlern und stärkt zugleich das Vertrauen der Abonnentinnen und Abonnenten.

Einwilligungen müssen korrekt eingeholt und dokumentiert werden.

Ein Nachteil beim Newsletterversand ist der zusätzliche Aufwand für die Einwilligungsverwaltung. Unternehmen müssen sicherstellen, dass die Anmeldung freiwillig und eindeutig erfolgt, die betroffenen Personen ausreichend informiert werden und sich die Zustimmung später nachweisen lässt. Dazu gehört, den Einwilligungstext sowie Zeitpunkt und Ablauf der Anmeldung sorgfältig zu dokumentieren. Werden diese Anforderungen nicht erfüllt, kann das zu Beschwerden oder rechtlichen Konsequenzen führen.

Double-Opt-in kann den Anmeldeprozess verlängern.

Ein möglicher Nachteil des Double-Opt-in-Verfahrens ist, dass es den Anmeldeprozess verlängert: Nach dem Ausfüllen des Formulars müssen Interessierte zusätzlich ihre E-Mails abrufen und den Bestätigungslink anklicken. Wird die Nachricht übersehen, landet sie im Spam-Ordner oder erfolgt die Bestätigung erst später, wird die Anmeldung nicht abgeschlossen. Dadurch kann es zu weniger bestätigten Newsletter-Anmeldungen kommen.

Tracking erfordert zusätzliche Datenschutzprüfungen.

Das Tracking von Newsletter-Öffnungen und Link-Klicks kann zusätzliche Datenschutzprüfungen erforderlich machen. Unternehmen müssen transparent darlegen, welche Nutzungsdaten erfasst werden, zu welchem Zweck dies geschieht und ob dafür eine Einwilligung notwendig ist. Je nach eingesetzter Technik können außerdem weitere datenschutzrechtliche Anforderungen gelten. Dadurch steigen der Prüfungs- und Dokumentationsaufwand – insbesondere, wenn externe Newsletter-Dienstleister beteiligt sind.

Externe Newsletter-Dienste bringen mehr Aufwand bei der Auftragsverarbeitung.

Die Nutzung externer Newsletter-Dienste kann den Verwaltungsaufwand erhöhen, da Unternehmen die datenschutzrechtlichen Pflichten rund um die Auftragsverarbeitung erfüllen müssen. Dazu gehört insbesondere, mit dem Anbieter einen Vertrag zur Auftragsverarbeitung abzuschließen und zu prüfen, welche personenbezogenen Daten verarbeitet werden, wo sie gespeichert sind und ob Unterauftragnehmer beteiligt sind. Werden Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet, müssen außerdem die dafür geltenden zusätzlichen Anforderungen berücksichtigt werden.
Schulungen zur IT-Sicherheit: Wissen, das Unternehmen schützt

Cyberangriffe, Phishing und der Verlust vertraulicher Daten können Unternehmen jeder Größe treffen. Technische Schutzmaßnahmen sind wichtig – doch sie allein reichen oft nicht aus. Mitarbeitende, die Risiken erkennen und sicher mit digitalen Informationen umgehen, tragen entscheidend zum Schutz eines Unternehmens bei. Schulungen zur IT-Sicherheit vermitteln das nötige Wissen und helfen, sichere Verhaltensweisen im Arbeitsalltag zu etablieren.

Warum sind IT-Sicherheitsschulungen wichtig?

Viele Sicherheitsvorfälle beginnen mit einer scheinbar alltäglichen Situation: Eine Person öffnet einen schädlichen E-Mail-Anhang, verwendet ein leicht zu erratendes Passwort oder gibt vertrauliche Informationen am Telefon weiter. Regelmäßige Schulungen helfen, solche Gefahren frühzeitig zu erkennen und angemessen darauf zu reagieren.

Gut geschulte Mitarbeitende können dazu beitragen, Sicherheitsvorfälle zu vermeiden oder ihre Auswirkungen zu begrenzen. Gleichzeitig stärken klare Regeln und ein gemeinsames Sicherheitsverständnis die Sicherheitskultur im Unternehmen.

Welche Themen sollten Schulungen abdecken?

Die Inhalte einer Schulung sollten zur Tätigkeit, zur Branche und zu den konkreten Risiken des Unternehmens passen. Häufig gehören folgende Themen dazu:

  • Phishing und Social Engineering: Verdächtige E-Mails, Nachrichten und Anrufe erkennen und sicher darauf reagieren.
  • Passwortsicherheit: Starke, einzigartige Passwörter verwenden und, wo verfügbar, Mehr-Faktor-Authentifizierung einsetzen.
  • Umgang mit Daten: Vertrauliche Informationen angemessen speichern, versenden und vor unbefugtem Zugriff schützen.
  • Sicheres Arbeiten unterwegs: Risiken bei öffentlichen WLAN-Netzen, mobilen Geräten und der Arbeit im Homeoffice beachten.
  • Geräte- und Software-Sicherheit: Updates zeitnah installieren und nur freigegebene Programme und Dienste nutzen.
  • Vorfallmeldung: Wissen, an wen man sich bei einem verdächtigen Vorgang oder möglichen Datenverlust wenden soll.

Welche Formate eignen sich?

IT-Sicherheitsschulungen können als Präsenzveranstaltung, Onlinekurs oder kurze Lerneinheit durchgeführt werden. Ergänzend bieten sich praktische Übungen an, zum Beispiel realitätsnahe Phishing-Simulationen oder gemeinsame Fallbeispiele. Entscheidend ist, dass die Inhalte verständlich und auf den Arbeitsalltag der Teilnehmenden zugeschnitten sind.

Kurze, regelmäßig wiederholte Einheiten sind oft wirksamer als eine einmalige Schulung mit vielen Informationen. Erinnerungen, kurze Tests und aktuelle Beispiele helfen dabei, das Wissen langfristig zu festigen.

So wird eine Schulung im Unternehmen wirksam

  1. Bedarf ermitteln: Welche Risiken und Arbeitsabläufe sind für das Unternehmen besonders relevant?
  2. Ziele festlegen: Sollen Mitarbeitende beispielsweise Phishing besser erkennen oder Vorfälle schneller melden können?
  3. Inhalte anpassen: Beispiele aus dem eigenen Arbeitsumfeld machen die Schulung greifbarer.
  4. Regelmäßig schulen: Neue Bedrohungen und veränderte Arbeitsweisen erfordern wiederkehrende Aktualisierungen.
  5. Erfolg überprüfen: Rückmeldungen, kurze Wissensfragen und beobachtbare Veränderungen im Verhalten geben Hinweise auf die Wirksamkeit.

Eine offene Sicherheitskultur schaffen

Schulungen entfalten ihre Wirkung am besten, wenn Fragen und Fehlermeldungen willkommen sind. Mitarbeitende sollten wissen, dass sie einen möglichen Sicherheitsvorfall sofort melden können, ohne zunächst selbst nach einer Lösung suchen zu müssen. Eine klare Ansprechstelle und verständliche interne Abläufe erleichtern die Reaktion im Ernstfall.

Fazit

Schulungen zur IT-Sicherheit sind ein wichtiger Bestandteil eines umfassenden Sicherheitskonzepts. Sie helfen Mitarbeitenden, Risiken im digitalen Alltag zu erkennen, sensible Daten verantwortungsvoll zu behandeln und im Verdachtsfall richtig zu handeln. Mit regelmäßigen, praxisnahen und auf das Unternehmen abgestimmten Schulungen lässt sich das Sicherheitsbewusstsein nachhaltig stärken.


IT-Sicherheitsschulungen: Die 5 häufigsten Fragen und Antworten

  1. Was ist eine IT-Sicherheitsschulung?
  2. Warum sind IT-Sicherheitsschulungen für Unternehmen wichtig?
  3. Welche Themen werden in einer IT-Sicherheitsschulung behandelt?
  4. Wie oft sollten Mitarbeitende zu IT-Sicherheit geschult werden?
  5. Wie können Unternehmen den Erfolg einer IT-Sicherheitsschulung messen?

Was ist eine IT-Sicherheitsschulung?

Eine IT-Sicherheitsschulung vermittelt Mitarbeitenden, wie sie digitale Risiken erkennen und sicher mit Geräten, Daten und Online-Diensten umgehen. Typische Inhalte sind der Schutz vor Phishing und anderen Cyberangriffen, sichere Passwörter, der verantwortungsvolle Umgang mit vertraulichen Informationen sowie das richtige Verhalten bei einem Sicherheitsvorfall. Ziel ist es, menschliche Fehler zu vermeiden und die Informationssicherheit im Unternehmen zu stärken.

Warum sind IT-Sicherheitsschulungen für Unternehmen wichtig?

IT-Sicherheitsschulungen sind für Unternehmen wichtig, weil viele Cyberangriffe mit menschlichem Verhalten beginnen – etwa durch das Öffnen einer Phishing-E-Mail oder den unsicheren Umgang mit Passwörtern und vertraulichen Daten. Schulungen helfen Mitarbeitenden, Bedrohungen frühzeitig zu erkennen, Sicherheitsregeln im Arbeitsalltag anzuwenden und verdächtige Vorfälle richtig zu melden. So können Unternehmen das Risiko von Datenverlusten und Betriebsunterbrechungen verringern und zugleich eine nachhaltige Sicherheitskultur fördern.

Welche Themen werden in einer IT-Sicherheitsschulung behandelt?

In einer IT-Sicherheitsschulung werden typische digitale Risiken und der sichere Umgang mit ihnen behandelt. Dazu gehören unter anderem das Erkennen von Phishing und Social Engineering, sichere Passwörter und Mehr-Faktor-Authentifizierung, der Schutz vertraulicher Daten sowie der sichere Umgang mit E-Mails, Geräten, Software und öffentlichen WLAN-Netzen. Häufig lernen Teilnehmende außerdem, wie sie verdächtige Aktivitäten oder mögliche Sicherheitsvorfälle erkennen und im Unternehmen korrekt melden. Die genauen Inhalte richten sich nach den Aufgaben und Risiken des jeweiligen Unternehmens.

Wie oft sollten Mitarbeitende zu IT-Sicherheit geschult werden?

Mitarbeitende sollten mindestens einmal jährlich zu IT-Sicherheit geschult werden. Sinnvoll sind außerdem kurze, regelmäßige Auffrischungen und zusätzliche Schulungen, wenn sich Bedrohungen, Arbeitsabläufe oder eingesetzte Technologien wesentlich ändern. So bleibt das Wissen aktuell und Sicherheitsregeln lassen sich besser im Arbeitsalltag verankern.

Wie können Unternehmen den Erfolg einer IT-Sicherheitsschulung messen?

Unternehmen können den Erfolg einer IT-Sicherheitsschulung anhand verschiedener Kennzahlen und Beobachtungen beurteilen. Kurze Tests vor und nach der Schulung zeigen, ob sich das Wissen der Mitarbeitenden verbessert hat. Phishing-Simulationen können zudem messen, ob verdächtige Nachrichten häufiger erkannt und gemeldet werden. Auch die Zahl und Art gemeldeter Sicherheitsvorfälle, die Teilnahmequote sowie Rückmeldungen der Teilnehmenden liefern hilfreiche Hinweise. Wichtig ist, diese Ergebnisse regelmäßig auszuwerten und die Schulungsinhalte bei Bedarf anzupassen, statt den Erfolg nur an einem einzelnen Test festzumachen.

Rechte nach der DSGVO: Was Betroffene wissen sollten

Die Datenschutz-Grundverordnung (DSGVO) gibt Menschen in der Europäischen Union weitreichende Rechte darüber, wie ihre personenbezogenen Daten erhoben und verwendet werden. Diese Rechte sollen Transparenz schaffen und Betroffenen mehr Kontrolle über ihre Daten ermöglichen. Sie gelten gegenüber Unternehmen, Behörden und anderen Stellen, die personenbezogene Daten verarbeiten.

Recht auf Information und Transparenz

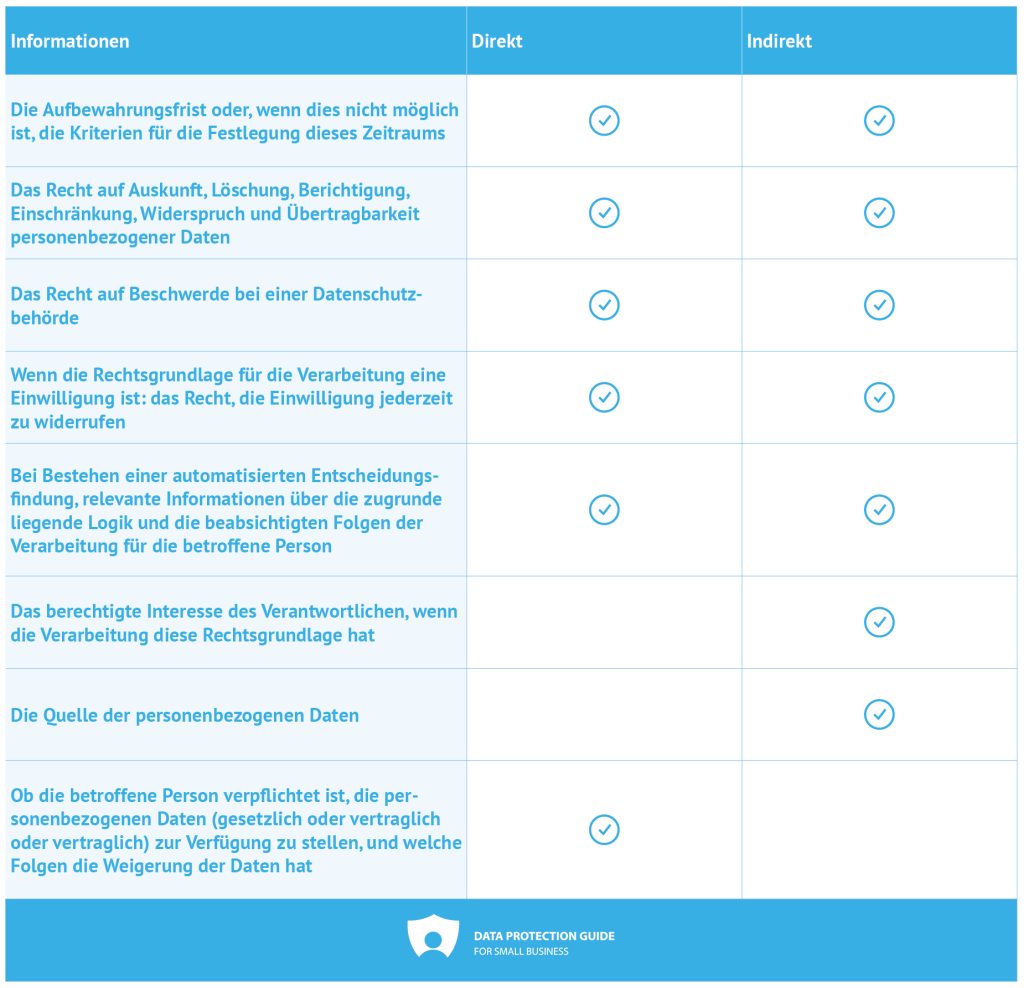
Wer Daten erhebt, muss grundsätzlich verständlich darüber informieren, welche personenbezogenen Daten verarbeitet werden, zu welchem Zweck dies geschieht und auf welcher Rechtsgrundlage. Zu den Informationen gehören außerdem unter anderem die Speicherdauer, mögliche Empfänger der Daten und die Rechte der betroffenen Person. Die wichtigsten Informationspflichten sind in den Artikeln 12 bis 14 DSGVO geregelt.

Recht auf Auskunft

Nach Artikel 15 DSGVO können Betroffene erfahren, ob eine Stelle personenbezogene Daten über sie verarbeitet. Ist das der Fall, können sie Auskunft über die verarbeiteten Daten und weitere Informationen verlangen. Dazu zählen etwa Verarbeitungszwecke, Datenkategorien, Empfänger sowie die geplante Speicherdauer. Auf Wunsch ist grundsätzlich auch eine Kopie der personenbezogenen Daten bereitzustellen.

Recht auf Berichtigung

Sind gespeicherte personenbezogene Daten unrichtig oder unvollständig, kann nach Artikel 16 DSGVO ihre Berichtigung oder Ergänzung verlangt werden. Das kann beispielsweise eine falsche Anschrift oder ein veralteter Eintrag sein.

Recht auf Löschung

Das Recht auf Löschung wird häufig als „Recht auf Vergessenwerden“ bezeichnet. Unter den Voraussetzungen des Artikels 17 DSGVO können Betroffene verlangen, dass ihre personenbezogenen Daten gelöscht werden – etwa wenn die Daten für den ursprünglichen Zweck nicht mehr benötigt werden oder eine Einwilligung widerrufen wurde und keine andere Rechtsgrundlage für die Verarbeitung besteht.

Das Recht gilt jedoch nicht uneingeschränkt. Eine Löschung kann beispielsweise ausgeschlossen sein, wenn die Verarbeitung zur Erfüllung einer gesetzlichen Pflicht, zur Wahrnehmung einer Aufgabe im öffentlichen Interesse oder zur Geltendmachung beziehungsweise Verteidigung von Rechtsansprüchen erforderlich ist.

Recht auf Einschränkung der Verarbeitung

In bestimmten Fällen können Betroffene verlangen, dass die Verarbeitung ihrer Daten vorübergehend eingeschränkt wird (Artikel 18 DSGVO). Das kommt beispielsweise infrage, wenn die Richtigkeit der Daten bestritten wird und eine Prüfung aussteht. Während der Einschränkung dürfen die Daten grundsätzlich nur noch unter bestimmten Voraussetzungen weiterverarbeitet werden.

Recht auf Datenübertragbarkeit

Artikel 20 DSGVO ermöglicht es, bestimmte Daten in einem strukturierten, gängigen und maschinenlesbaren Format zu erhalten. Unter bestimmten Bedingungen können Betroffene außerdem verlangen, dass die Daten direkt an einen anderen Anbieter übermittelt werden. Dieses Recht betrifft Daten, die eine Person selbst bereitgestellt hat, wenn die Verarbeitung auf einer Einwilligung oder einem Vertrag beruht und automatisiert erfolgt.

Recht auf Widerspruch

Wenn Daten auf Grundlage eines berechtigten Interesses oder zur Wahrnehmung einer öffentlichen Aufgabe verarbeitet werden, kann nach Artikel 21 DSGVO Widerspruch eingelegt werden. Die verantwortliche Stelle muss dann prüfen, ob zwingende schutzwürdige Gründe für die Verarbeitung bestehen. Gegen die Verarbeitung personenbezogener Daten für Direktwerbung kann jederzeit Widerspruch eingelegt werden; anschließend dürfen die Daten für diesen Zweck nicht weiterverarbeitet werden.

Rechte bei automatisierten Entscheidungen

Artikel 22 DSGVO schützt Betroffene vor bestimmten Entscheidungen, die ausschließlich automatisiert getroffen werden und rechtliche Wirkung entfalten oder sie ähnlich erheblich beeinträchtigen. Das kann etwa bei einzelnen automatisierten Bewertungen oder Auswahlentscheidungen relevant sein. Es gelten Ausnahmen, beispielsweise wenn die Entscheidung für den Abschluss oder die Erfüllung eines Vertrags erforderlich ist oder eine ausdrückliche Einwilligung vorliegt. Je nach Fall müssen Schutzmaßnahmen vorgesehen sein, etwa die Möglichkeit, eine menschliche Überprüfung zu verlangen.

Einwilligung widerrufen

Beruht eine Verarbeitung auf einer Einwilligung, kann diese jederzeit mit Wirkung für die Zukunft widerrufen werden. Der Widerruf ändert nichts daran, dass die Verarbeitung bis zu diesem Zeitpunkt rechtmäßig gewesen sein kann. Der Widerruf sollte ebenso einfach möglich sein wie die Erteilung der Einwilligung.

Beschwerde bei einer Datenschutzaufsichtsbehörde

Wer der Ansicht ist, dass die Verarbeitung personenbezogener Daten gegen die DSGVO verstößt, kann sich nach Artikel 77 DSGVO bei einer Datenschutzaufsichtsbehörde beschweren. Zuständig ist häufig die Behörde am Wohnort, am Arbeitsplatz oder am Ort des mutmaßlichen Verstoßes. Eine Beschwerde ist grundsätzlich kostenlos.

So können Betroffene ihre Rechte ausüben

Ein Antrag kann direkt an die verantwortliche Stelle gerichtet werden, zum Beispiel an deren Datenschutzkontakt oder Datenschutzbeauftragte. Das Anliegen sollte möglichst klar benannt werden: etwa als Auskunfts-, Berichtigungs- oder Löschungsantrag. Die Stelle darf zusätzliche Angaben zur Identitätsprüfung verlangen, wenn begründete Zweifel an der Identität bestehen. Dabei sollten nicht mehr Informationen abgefragt werden, als für die Prüfung erforderlich sind.

Grundsätzlich muss die verantwortliche Stelle ohne unangemessene Verzögerung und spätestens innerhalb eines Monats antworten. Bei komplexen oder zahlreichen Anträgen kann diese Frist um bis zu zwei weitere Monate verlängert werden. Über die Verlängerung und ihre Gründe muss die betroffene Person innerhalb des ersten Monats informiert werden. Die Bearbeitung ist grundsätzlich kostenlos; bei offenkundig unbegründeten oder exzessiven Anträgen kann die Stelle unter bestimmten Voraussetzungen ein angemessenes Entgelt verlangen oder die Bearbeitung ablehnen.

Fazit

Die DSGVO gibt Betroffenen wichtige Möglichkeiten, die Verarbeitung ihrer personenbezogenen Daten nachzuvollziehen und in bestimmten Fällen zu beeinflussen. Welche Rechte im Einzelfall greifen, hängt jedoch von der Rechtsgrundlage und dem Zweck der Verarbeitung ab. Bei Unsicherheiten können die Datenschutzhinweise der verantwortlichen Stelle und die zuständige Datenschutzaufsichtsbehörde weiterhelfen.

Hinweis: Dieser Artikel bietet eine allgemeine Information und ersetzt keine rechtliche Beratung.


Deine DSGVO-Rechte: 6 Tipps für mehr Kontrolle über deine Daten

  1. Fordere Auskunft über gespeicherte personenbezogene Daten an.
  2. Lass unrichtige Daten berichtigen.
  3. Beantrage die Löschung deiner Daten, wenn die Voraussetzungen erfüllt sind.
  4. Bitte um Einschränkung der Verarbeitung.
  5. Nutze dein Recht auf Datenübertragbarkeit, wenn es anwendbar ist.
  6. Widersprich bestimmten Verarbeitungen, etwa für Direktwerbung.

Fordere Auskunft über gespeicherte personenbezogene Daten an.

Fordere gemäß Artikel 15 DSGVO Auskunft darüber an, ob und welche personenbezogenen Daten über dich gespeichert sind. Du kannst außerdem Informationen dazu verlangen, zu welchem Zweck die Daten verarbeitet werden, woher sie stammen, an wen sie weitergegeben wurden und wie lange sie gespeichert bleiben. Richte deine Anfrage direkt an das betreffende Unternehmen oder die verantwortliche Stelle und beschreibe möglichst klar, welche Auskunft du wünschst. Grundsätzlich muss eine Antwort innerhalb eines Monats erfolgen.

Lass unrichtige Daten berichtigen.

Sind personenbezogene Daten über Sie falsch oder unvollständig, können Sie nach Artikel 16 DSGVO verlangen, dass sie berichtigt oder ergänzt werden. Wenden Sie sich dazu an die verantwortliche Stelle und nennen Sie möglichst genau, welche Angaben korrigiert werden sollen. Falls nötig, können Sie Nachweise beifügen. Die Stelle muss Ihren Antrag prüfen und die Daten ohne unangemessene Verzögerung berichtigen.

Beantrage die Löschung deiner Daten, wenn die Voraussetzungen erfüllt sind.

Wenn die Voraussetzungen nach der DSGVO erfüllt sind, kannst du bei der verantwortlichen Stelle die Löschung deiner personenbezogenen Daten beantragen. Das ist zum Beispiel möglich, wenn die Daten für ihren ursprünglichen Zweck nicht mehr benötigt werden oder du eine Einwilligung widerrufen hast und keine andere Rechtsgrundlage für die Verarbeitung besteht. Formuliere deinen Antrag klar und gib an, welche Daten gelöscht werden sollen. Beachte, dass gesetzliche Aufbewahrungspflichten oder andere Ausnahmen einer Löschung entgegenstehen können.

Bitte um Einschränkung der Verarbeitung.

Wenn Sie Zweifel an der Richtigkeit Ihrer Daten haben oder der Verarbeitung widersprechen möchten, können Sie unter bestimmten Voraussetzungen nach Artikel 18 DSGVO die Einschränkung der Verarbeitung verlangen. Das bedeutet, dass die verantwortliche Stelle Ihre Daten grundsätzlich weiterhin speichern, aber vorübergehend nur eingeschränkt nutzen darf. Teilen Sie Ihren Antrag direkt der zuständigen Organisation mit und nennen Sie möglichst den Grund für Ihr Anliegen. Die Stelle muss Sie informieren, bevor sie eine Einschränkung wieder aufhebt.

Nutze dein Recht auf Datenübertragbarkeit, wenn es anwendbar ist.

Nutze dein Recht auf Datenübertragbarkeit, wenn es anwendbar ist: Nach der DSGVO kannst du bestimmte personenbezogene Daten, die du einem Anbieter bereitgestellt hast, in einem strukturierten, gängigen und maschinenlesbaren Format erhalten. Unter den gesetzlichen Voraussetzungen kannst du außerdem verlangen, dass die Daten direkt an einen anderen Anbieter übermittelt werden. Das Recht gilt insbesondere bei automatisierter Verarbeitung auf Grundlage deiner Einwilligung oder eines Vertrags. So wird es einfacher, den Anbieter zu wechseln und deine Daten mitzunehmen.

Widersprich bestimmten Verarbeitungen, etwa für Direktwerbung.

Du kannst der Verarbeitung deiner personenbezogenen Daten für bestimmte Zwecke widersprechen. Das gilt besonders für Direktwerbung: Sobald du Widerspruch einlegst, dürfen deine Daten nicht mehr für diesen Zweck verwendet werden. Der Widerspruch ist kostenlos und kann jederzeit erfolgen. Am besten richtest du ihn direkt an das Unternehmen, zum Beispiel über den Abmeldelink in einer Werbe-E-Mail oder über die dort angegebenen Datenschutz-Kontaktdaten.

Risikomanagement-Schulung: Risiken erkennen, bewerten und steuern

Risiken gehören zum Geschäftsalltag: Neue Vorschriften, technische Störungen, Lieferengpässe oder veränderte Marktbedingungen können die Ziele eines Unternehmens beeinträchtigen. Eine Risikomanagement-Schulung vermittelt, wie Risiken systematisch erkannt, eingeschätzt und behandelt werden. So können Mitarbeitende und Führungskräfte fundierter entscheiden und besser auf mögliche Veränderungen vorbereitet sein.

Was bedeutet Risikomanagement?

Risikomanagement umfasst alle abgestimmten Maßnahmen, mit denen eine Organisation Unsicherheiten im Hinblick auf ihre Ziele handhabt. Dazu gehört nicht nur, mögliche Gefahren zu reduzieren. Auch Chancen können berücksichtigt werden, wenn sie sich aus Veränderungen oder neuen Entwicklungen ergeben.

Ein strukturierter Prozess besteht meist aus mehreren Schritten: Zunächst werden Rahmenbedingungen und Ziele festgelegt. Anschließend identifiziert das Unternehmen relevante Risiken, analysiert ihre Ursachen und möglichen Folgen und bewertet ihre Bedeutung. Darauf aufbauend werden geeignete Maßnahmen geplant und umgesetzt. Eine regelmäßige Überwachung stellt sicher, dass sich Veränderungen frühzeitig bemerkbar machen.

Was vermittelt eine Risikomanagement-Schulung?

Die genauen Inhalte richten sich nach Branche, Funktion und Kenntnisstand der Teilnehmenden. Häufig behandelt eine Schulung folgende Themen:

  • Grundbegriffe und Ziele des Risikomanagements
  • Methoden zur Identifikation von Risiken, etwa Workshops, Checklisten oder Prozessanalysen
  • Bewertung von Eintrittswahrscheinlichkeit und möglichen Auswirkungen
  • Priorisierung und Dokumentation von Risiken
  • Auswahl und Planung geeigneter Maßnahmen
  • Verantwortlichkeiten, Meldewege und Kommunikation
  • Überwachung, Berichterstattung und regelmäßige Überprüfung
  • Einbindung des Risikomanagements in bestehende Unternehmensprozesse

Je nach Bedarf kann die Schulung auch spezielle Bereiche aufgreifen, beispielsweise Informationssicherheit, Datenschutz, Arbeitsschutz, Lieferketten oder Projektmanagement. Internationale Leitlinien wie ISO 31000 können dabei als Orientierung dienen.

Für wen ist die Schulung geeignet?

Eine Risikomanagement-Schulung ist für unterschiedliche Personengruppen sinnvoll. Führungskräfte lernen, Risiken in Entscheidungen einzubeziehen und Zuständigkeiten klar zu definieren. Mitarbeitende erhalten Werkzeuge, um Risiken in ihrem Arbeitsbereich zu erkennen und weiterzugeben. Fachkräfte aus den Bereichen Compliance, Qualität, Revision, Informationssicherheit oder Projektmanagement können ihre Kenntnisse vertiefen und Methoden gezielter anwenden.

Auch für Unternehmen, die ihr Risikomanagement neu aufbauen oder bestehende Abläufe verbessern möchten, kann eine gemeinsame Schulung hilfreich sein. Ein einheitliches Verständnis erleichtert die Zusammenarbeit zwischen Abteilungen und unterstützt eine offene Kommunikation über mögliche Probleme.

Welche Vorteile bietet eine Risikomanagement-Schulung?

Gut geschulte Beschäftigte können mögliche Schwachstellen früher erkennen und nachvollziehbar einschätzen. Das ermöglicht es, Maßnahmen rechtzeitig zu planen, statt erst auf einen Vorfall zu reagieren. Gleichzeitig schafft ein gemeinsames Vorgehen mehr Klarheit darüber, wer für welche Aufgaben verantwortlich ist.

Eine Schulung kann außerdem dazu beitragen, Risiken einheitlicher zu dokumentieren und Informationen verständlicher weiterzugeben. Dadurch wird die Grundlage für fundierte Entscheidungen verbessert. Sie ersetzt jedoch weder die Verantwortung der Unternehmensleitung noch eine individuelle Analyse der konkreten Unternehmensrisiken.

Wie läuft eine Schulung ab?

Risikomanagement-Schulungen werden als Präsenzveranstaltung, Online-Seminar oder internes Training angeboten. Neben der Vermittlung von Grundlagen sind praktische Übungen besonders nützlich: Die Teilnehmenden können beispielsweise Risiken aus einem beispielhaften Prozess erfassen, nach festgelegten Kriterien bewerten und passende Maßnahmen entwickeln.

Für Unternehmen empfiehlt es sich, Beispiele aus dem eigenen Arbeitsalltag einzubeziehen. Dadurch lässt sich das Gelernte leichter auf konkrete Abläufe übertragen. Je nach Zielgruppe kann die Schulung als kompakter Überblick oder als vertiefendes Programm mit mehreren Modulen gestaltet werden.

Worauf sollte man bei der Auswahl achten?

Bei der Auswahl einer Schulung sollten die Lernziele, die Vorkenntnisse der Teilnehmenden und die branchenspezifischen Anforderungen berücksichtigt werden. Wichtig ist, dass Inhalte und Übungen zum tatsächlichen Arbeitsumfeld passen. Auch die Erfahrung der Schulungsleitung, die verwendeten Methoden und die Möglichkeit für Fragen sollten in die Entscheidung einfließen.
Vorab kann es hilfreich sein, folgende Punkte zu klären:

  • Welche Risiken und Geschäftsbereiche stehen im Mittelpunkt?
  • Welche Rollen und Verantwortlichkeiten sollen geschult werden?
  • Wie viel Zeit steht zur Verfügung?
  • Soll die Schulung allgemeine Grundlagen oder vertiefte Fachkenntnisse vermitteln?
  • Wie werden die Lernergebnisse in die tägliche Arbeit übertragen?

Fazit

Eine Risikomanagement-Schulung stärkt die Fähigkeit, Unsicherheiten strukturiert zu behandeln. Sie vermittelt Methoden zur Risikoerkennung und -bewertung und unterstützt eine klare Kommunikation im Unternehmen. Entscheidend ist, dass das erworbene Wissen regelmäßig angewendet und an veränderte Bedingungen angepasst wird. So wird Risikomanagement zu einem fortlaufenden Bestandteil verantwortungsvoller Unternehmensführung.


8 Wichtige Tipps für eine Effektive Risikomanagement-Schulung

  1. Lernziele der Schulung klar definieren.
  2. Risiken systematisch identifizieren und bewerten.
  3. Praxisnahe Fallbeispiele einsetzen.
  4. Risikomatrix verständlich erklären.
  5. Maßnahmen nach Dringlichkeit priorisieren.
  6. Zuständigkeiten eindeutig festlegen.
  7. Meldewege und Eskalation üben.
  8. Wissen regelmäßig auffrischen und überprüfen.

Lernziele der Schulung klar definieren.

Klare Lernziele bilden die Grundlage für eine wirksame Risikomanagement-Schulung. Legen Sie vorab fest, was die Teilnehmenden anschließend wissen und praktisch anwenden sollen – etwa Risiken systematisch zu erkennen, ihre Eintrittswahrscheinlichkeit und Auswirkungen einzuschätzen oder geeignete Maßnahmen abzuleiten. Stimmen Sie die Ziele auf die jeweiligen Aufgaben und Vorkenntnisse ab und formulieren Sie sie möglichst konkret. So lassen sich passende Inhalte und Übungen auswählen und der Lernerfolg später besser beurteilen.

Risiken systematisch identifizieren und bewerten.

Ein zentraler Bestandteil jeder Risikomanagement-Schulung ist, Risiken systematisch zu identifizieren und zu bewerten. Dabei werden mögliche Gefahren und Unsicherheiten aus verschiedenen Bereichen erfasst, ihre Ursachen untersucht und ihre potenziellen Auswirkungen eingeschätzt. Werden zusätzlich Eintrittswahrscheinlichkeit und mögliche Schadenshöhe berücksichtigt, lassen sich Risiken nachvollziehbar priorisieren. So können Unternehmen ihre Ressourcen gezielt einsetzen und passende Maßnahmen rechtzeitig planen.

Praxisnahe Fallbeispiele einsetzen.

Praxisnahe Fallbeispiele machen eine Risikomanagement-Schulung besonders anschaulich. Anhand realistischer Situationen aus dem Arbeitsalltag können Teilnehmende üben, Risiken frühzeitig zu erkennen, ihre möglichen Auswirkungen einzuschätzen und geeignete Maßnahmen abzuleiten. Beispiele aus der eigenen Branche oder dem Unternehmen erleichtern den Transfer in die Praxis und fördern den Austausch über unterschiedliche Perspektiven.

Risikomatrix verständlich erklären.

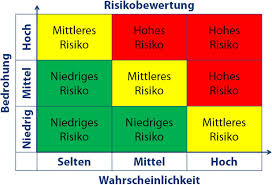
Eine Risikomatrix hilft dabei, Risiken übersichtlich einzuordnen und zu priorisieren. In einer Risikomanagement-Schulung sollte verständlich erklärt werden, wie Eintrittswahrscheinlichkeit und mögliche Auswirkungen bewertet und in der Matrix miteinander kombiniert werden. Anhand konkreter Beispiele lernen die Teilnehmenden, die Ergebnisse richtig zu interpretieren, wichtige Risiken zu erkennen und passende Maßnahmen abzuleiten. Dabei ist wichtig zu betonen, dass die Matrix eine Orientierung bietet und eine fachliche Einschätzung nicht ersetzt.

Maßnahmen nach Dringlichkeit priorisieren.

Maßnahmen nach Dringlichkeit zu priorisieren hilft dabei, begrenzte Zeit und Ressourcen gezielt einzusetzen. Beginnen Sie mit den Risiken, die besonders schwerwiegende Folgen haben können oder unmittelbar eintreten könnten. Berücksichtigen Sie dabei sowohl die Eintrittswahrscheinlichkeit als auch das mögliche Ausmaß des Schadens. Legen Sie für jede Maßnahme eine verantwortliche Person und einen realistischen Termin fest und überprüfen Sie regelmäßig, ob sich die Prioritäten verändert haben.

Zuständigkeiten eindeutig festlegen.

Eindeutig festgelegte Zuständigkeiten sind eine wichtige Grundlage für wirksames Risikomanagement. In einer Schulung sollte geklärt werden, wer Risiken erkennt und meldet, wer sie bewertet und wer über geeignete Maßnahmen entscheidet. Sind Aufgaben und Meldewege transparent, lassen sich Informationen schneller weitergeben und Verzögerungen vermeiden. So wissen alle Beteiligten, welchen Beitrag sie leisten und an wen sie sich bei Fragen oder neuen Risiken wenden können.

Meldewege und Eskalation üben.

Klare Meldewege und Eskalationsstufen helfen dabei, Risiken rechtzeitig an die richtigen Stellen weiterzugeben. Üben Sie in der Risikomanagement-Schulung anhand realistischer Szenarien, wer wann informiert werden muss, welche Informationen wichtig sind und wie dringende Fälle eskaliert werden. So gewinnen Mitarbeitende Sicherheit im Ernstfall, Missverständnisse werden reduziert und notwendige Maßnahmen können schneller eingeleitet werden.

Wissen regelmäßig auffrischen und überprüfen.

Wissen im Risikomanagement sollte regelmäßig aufgefrischt und überprüft werden, da sich Risiken, Vorschriften und betriebliche Abläufe verändern können. Wiederholungsschulungen, kurze Wissenschecks und praxisnahe Übungen helfen dabei, wichtige Methoden im Gedächtnis zu behalten und Wissenslücken frühzeitig zu erkennen. So bleibt das Team darauf vorbereitet, Risiken sicher einzuschätzen und angemessen darauf zu reagieren.

Löschkonzept im Datenschutz: Daten richtig und nachweisbar löschen

Personenbezogene Daten dürfen nicht unbegrenzt gespeichert werden. Die Datenschutz-Grundverordnung (DSGVO) verpflichtet Verantwortliche dazu, Daten nur so lange aufzubewahren, wie es für den jeweiligen Zweck erforderlich ist. Ein Löschkonzept hilft dabei, diese Vorgabe systematisch umzusetzen. Es legt fest, welche Daten wann, auf welcher Grundlage und auf welche Weise gelöscht oder anonymisiert werden.

Was ist ein Löschkonzept?

Ein Löschkonzept ist eine dokumentierte Regelung für den gesamten Lebenszyklus personenbezogener Daten. Es beschreibt, wo Daten gespeichert sind, welche Aufbewahrungsfristen gelten und was nach Ablauf dieser Fristen geschieht. Dazu gehören beispielsweise Daten in Kundendatenbanken, Personalakten, E-Mail-Systemen, Papierarchiven und bei externen Dienstleistern.

Ein gutes Konzept beschränkt sich nicht auf eine Liste von Fristen. Es enthält auch Zuständigkeiten, technische und organisatorische Maßnahmen sowie Verfahren für Ausnahmen, etwa bei gesetzlichen Aufbewahrungspflichten oder laufenden Rechtsstreitigkeiten.

Warum ist ein Löschkonzept wichtig?

Nach dem Grundsatz der Speicherbegrenzung aus Artikel 5 Absatz 1 Buchstabe e DSGVO müssen personenbezogene Daten gelöscht oder anonymisiert werden, sobald sie für den Zweck ihrer Verarbeitung nicht mehr benötigt werden und keine andere Rechtsgrundlage für die weitere Speicherung besteht. Ein Löschkonzept unterstützt Unternehmen dabei, diese Pflicht in nachvollziehbare Prozesse zu übersetzen.

  • Datenschutz: Nicht mehr benötigte Daten werden nicht unnötig weiter vorgehalten.
  • Rechtssicherheit: Aufbewahrungs- und Löschentscheidungen lassen sich anhand festgelegter Kriterien begründen.
  • Übersicht: Unternehmen erhalten einen besseren Überblick über Datenbestände und Speicherorte.
  • Effizienz: Regelmäßige Löschroutinen können Speicher und Verwaltungsaufwand reduzieren.
  • Nachweisbarkeit: Zuständigkeiten und durchgeführte Maßnahmen können dokumentiert werden.

Welche Daten und Systeme muss das Konzept berücksichtigen?

Zu Beginn sollte ermittelt werden, welche personenbezogenen Daten verarbeitet werden und in welchen Systemen sie liegen. Dazu zählen nicht nur zentrale Datenbanken, sondern auch weniger offensichtliche Speicherorte. Ein Löschkonzept kann unter anderem folgende Bereiche umfassen:

  • Kunden-, Interessenten- und Lieferantendaten
  • Personal- und Bewerbungsunterlagen
  • Rechnungen, Verträge und Geschäftskorrespondenz
  • E-Mail-Postfächer und gemeinsam genutzte Laufwerke
  • Protokoll- und Nutzungsdaten
  • Papierakten und externe Archivsysteme
  • Cloud-Dienste und Systeme von Auftragsverarbeitern
  • Backups und andere Sicherungskopien

Die Erfassung sollte an das Verzeichnis der Verarbeitungstätigkeiten und die tatsächliche IT-Landschaft anknüpfen. Entscheidend ist, dass auch Kopien und Daten bei Dienstleistern berücksichtigt werden.

So erstellen Sie ein Löschkonzept

Verarbeitungen und Speicherorte erfassen

Erstellen Sie zunächst eine Übersicht der Datenarten, Verarbeitungszwecke, betroffenen Personengruppen und Systeme. Dokumentieren Sie außerdem, wer für die jeweilige Verarbeitung verantwortlich ist und ob externe Dienstleister beteiligt sind.

Lösch- und Aufbewahrungsfristen festlegen

Für jede Datenkategorie sollte geprüft werden, wie lange die Daten für ihren ursprünglichen Zweck benötigt werden und ob gesetzliche Aufbewahrungspflichten oder andere Gründe für eine längere Speicherung bestehen. Es gibt keine einheitliche Frist für alle personenbezogenen Daten. Die Frist hängt unter anderem von der Datenart, dem Verarbeitungszweck und den einschlägigen gesetzlichen Vorgaben ab.

Halten Sie fest, wann die Frist beginnt. Das kann beispielsweise das Ende eines Vertrags, der Abschluss eines Vorgangs oder der letzte Kontakt sein. Prüfen Sie die maßgeblichen Fristen für Ihren konkreten Fall und berücksichtigen Sie, dass einzelne Daten innerhalb eines Datensatzes unterschiedlichen Regeln unterliegen können.

Löschregeln und Verantwortlichkeiten bestimmen

Legen Sie fest, wer die Löschung veranlasst, wer sie technisch ausführt und wer die Umsetzung kontrolliert. Beschreiben Sie außerdem, ob die Löschung automatisiert, regelmäßig manuell oder anlassbezogen erfolgt. Klare Zuständigkeiten helfen, dass festgelegte Fristen im Arbeitsalltag tatsächlich eingehalten werden.

Geeignete Löschverfahren auswählen

Die Methode muss zum Datenträger und zum Risiko passen. In digitalen Systemen kann eine Löschung beispielsweise durch das Entfernen eines Datensatzes, das Überschreiben von Speicherbereichen oder geeignete Verfahren zur Vernichtung von Datenträgern erfolgen. Bei Papierunterlagen ist eine sichere Vernichtung erforderlich. Das bloße Verschieben in einen Papierkorb oder das Entfernen einer Datei aus einer Benutzeransicht bedeutet nicht in jedem Fall, dass die Daten dauerhaft gelöscht wurden.

Ausnahmen und Sperrungen regeln

Manchmal dürfen Daten trotz abgelaufenem ursprünglichem Zweck nicht sofort gelöscht werden, etwa weil gesetzliche Aufbewahrungspflichten bestehen oder ein Rechtsanspruch geltend gemacht, ausgeübt oder verteidigt werden muss. In solchen Fällen sollten die Daten auf das notwendige Maß beschränkt, gegen eine anderweitige Nutzung geschützt und nach Wegfall des Grundes gelöscht werden.

Umsetzung dokumentieren und regelmäßig überprüfen

Dokumentieren Sie die vorgesehenen Regeln sowie wesentliche Löschläufe und Ausnahmen angemessen. Das Protokoll sollte nicht selbst unnötig viele personenbezogene Daten enthalten. Überprüfen Sie das Konzept regelmäßig und aktualisieren Sie es, wenn sich Prozesse, Systeme, Zuständigkeiten oder rechtliche Anforderungen ändern.

Löschen, Sperren oder Anonymisieren?

Diese Maßnahmen sind nicht gleichbedeutend:

  • Löschen: Personenbezogene Daten werden so entfernt, dass sie nicht mehr verfügbar oder wiederherstellbar sind, soweit dies nach den eingesetzten Systemen und Verfahren möglich und erforderlich ist.
  • Einschränken oder Sperren: Daten bleiben erhalten, dürfen aber nur noch für bestimmte Zwecke verarbeitet werden, beispielsweise zur Erfüllung einer Aufbewahrungspflicht.
  • Anonymisieren: Der Personenbezug wird so beseitigt, dass eine Identifizierung der betroffenen Person nicht mehr möglich ist. Werden Daten lediglich pseudonymisiert, bleiben sie grundsätzlich personenbezogen.

Was gilt für Backups und Sicherungskopien?

Backups stellen Unternehmen vor besondere Herausforderungen, weil einzelne Datensätze darin oft nicht ohne Weiteres separat entfernt werden können. Das Löschkonzept sollte beschreiben, wie mit solchen Sicherungskopien umgegangen wird. Möglich sind etwa festgelegte Überschreibungszyklen, beschränkte Zugriffsrechte und Verfahren, die verhindern, dass bereits gelöschte Daten bei einer Wiederherstellung dauerhaft wieder in den Produktivbetrieb gelangen.

Die konkrete Lösung hängt von der technischen Architektur und den geltenden Pflichten ab. Sie sollte so gestaltet sein, dass Daten nicht länger als nötig in Sicherungskopien verbleiben und bei einer Wiederherstellung die Löschregeln erneut angewendet werden.

Zusammenarbeit mit Dienstleistern

Werden personenbezogene Daten durch Auftragsverarbeiter verarbeitet, sollte auch deren Umgang mit Löschungen berücksichtigt werden. Vereinbarungen und Prozesse sollten klären, wie Löschanweisungen umgesetzt werden, welche Fristen für Sicherungskopien gelten und wie die Löschung nach Ende der Zusammenarbeit erfolgt. Unternehmen sollten zudem prüfen, ob die vereinbarten Verfahren zu den eigenen Löschregeln passen.

Häufige Fehler beim Löschkonzept

  • Es werden Fristen festgelegt, ohne Speicherorte und Kopien zu erfassen.
  • Alle Daten eines Systems erhalten dieselbe Frist, obwohl Zwecke und Rechtsgrundlagen verschieden sind.
  • Es bleibt unklar, wer Löschungen ausführt und kontrolliert.
  • Backups, E-Mail-Postfächer oder Daten bei Dienstleistern werden nicht berücksichtigt.
  • Ausnahmen werden nicht dokumentiert oder nicht regelmäßig überprüft.
  • Das Konzept wird erstellt, aber nicht in technische und organisatorische Abläufe überführt.

Fazit

Ein wirksames Löschkonzept verbindet rechtliche Anforderungen mit der praktischen Datenverarbeitung eines Unternehmens. Es schafft klare Regeln dafür, welche personenbezogenen Daten wie lange benötigt werden, wer für die Löschung zuständig ist und wie Ausnahmen behandelt werden. Entscheidend ist, dass das Konzept nicht nur dokumentiert, sondern regelmäßig angewendet, kontrolliert und an veränderte Prozesse angepasst wird.

Die konkreten Aufbewahrungs- und Löschfristen sollten stets anhand der jeweiligen Daten, Zwecke und gesetzlichen Anforderungen geprüft werden. Dieser Beitrag bietet allgemeine Informationen und ersetzt keine individuelle rechtliche Beratung.


Löschkonzept im Datenschutz: Die 8 häufigsten Fragen zur DSGVO-konformen Datenlöschung

  1. Was ist ein Löschkonzept im Datenschutz?
  2. Ist ein Löschkonzept nach der DSGVO verpflichtend?
  3. Welche Inhalte muss ein Löschkonzept enthalten?
  4. Wie legt man Lösch- und Aufbewahrungsfristen für personenbezogene Daten fest?
  5. Wie oft müssen personenbezogene Daten überprüft und gelöscht werden?
  6. Wie werden gesetzliche Aufbewahrungspflichten und Löschfristen miteinander vereinbart?
  7. Wie müssen personenbezogene Daten in Backups und Sicherungskopien gelöscht werden?
  8. Wie dokumentiert und weist man die ordnungsgemäße Löschung von Daten nach?

Was ist ein Löschkonzept im Datenschutz?

Ein Löschkonzept im Datenschutz ist eine dokumentierte Regelung, die festlegt, welche personenbezogenen Daten wann und wie gelöscht oder anonymisiert werden. Es berücksichtigt den jeweiligen Verarbeitungszweck, gesetzliche Aufbewahrungspflichten und mögliche Ausnahmen, etwa bei laufenden Rechtsstreitigkeiten. Außerdem beschreibt es Zuständigkeiten und Verfahren, damit Daten nicht länger als erforderlich gespeichert und Löschvorgänge nachvollziehbar umgesetzt werden.

Ist ein Löschkonzept nach der DSGVO verpflichtend?

Ein eigenständiges Dokument mit dem Titel „Löschkonzept“ schreibt die DSGVO nicht ausdrücklich vor. Verantwortliche müssen jedoch personenbezogene Daten auf das notwendige Maß und die erforderliche Dauer beschränken und nachweisen können, dass sie diese Pflichten einhalten. Ein dokumentiertes Löschkonzept ist daher ein wichtiges praktisches Mittel, um Löschfristen, Zuständigkeiten, Verfahren und Ausnahmen nachvollziehbar festzulegen. Welche Maßnahmen angemessen sind, hängt unter anderem von Art, Umfang und Risiko der Datenverarbeitung ab.

Welche Inhalte muss ein Löschkonzept enthalten?

Ein Löschkonzept sollte alle relevanten Datenarten und Speicherorte erfassen und für jede Verarbeitung festlegen, zu welchem Zweck die Daten genutzt werden, welche Lösch- oder Aufbewahrungsfristen gelten und wann diese beginnen. Außerdem sollte es beschreiben, wie und durch wen die Löschung, Anonymisierung oder gegebenenfalls Einschränkung der Verarbeitung erfolgt. Wichtig sind auch klare Zuständigkeiten, der Umgang mit Ausnahmen wie gesetzlichen Aufbewahrungspflichten, die Einbeziehung von Backups und Dienstleistern sowie Verfahren zur Dokumentation und regelmäßigen Überprüfung der Löschmaßnahmen.

Wie legt man Lösch- und Aufbewahrungsfristen für personenbezogene Daten fest?

Lösch- und Aufbewahrungsfristen werden für jede Datenkategorie anhand des Verarbeitungszwecks und der geltenden gesetzlichen Vorgaben festgelegt. Zunächst ist zu prüfen, wie lange die Daten für den ursprünglichen Zweck benötigt werden und ob gesetzliche Aufbewahrungspflichten oder Gründe wie die Durchsetzung beziehungsweise Abwehr von Rechtsansprüchen eine längere Speicherung erfordern. Dabei sollte auch eindeutig festgelegt werden, wann die Frist beginnt – etwa mit Vertragsende oder dem Abschluss eines Vorgangs. Sobald der Zweck entfällt und keine weitere Rechtsgrundlage für die Speicherung besteht, sind die Daten zu löschen oder, sofern geeignet, zu anonymisieren. Die Fristen und Ausnahmen sollten dokumentiert und regelmäßig überprüft werden.

Wie oft müssen personenbezogene Daten überprüft und gelöscht werden?

Personenbezogene Daten sollten regelmäßig und anlassbezogen überprüft werden – ein einheitliches Prüfintervall schreibt die DSGVO nicht vor. Legen Sie im Löschkonzept fest, wie oft die einzelnen Datenbestände kontrolliert werden und wann konkrete Löschfristen beginnen, zum Beispiel nach Vertragsende oder Abschluss eines Vorgangs. Daten sind zu löschen, sobald sie für ihren Zweck nicht mehr benötigt werden und keine Aufbewahrungspflicht oder ein anderer zulässiger Grund für die weitere Speicherung besteht. Beschränken solche Gründe die Löschung, sollten die Daten bis zum Wegfall des Grundes vor einer anderweitigen Nutzung geschützt werden.

Wie werden gesetzliche Aufbewahrungspflichten und Löschfristen miteinander vereinbart?

Gesetzliche Aufbewahrungspflichten haben Vorrang vor einer Löschung, wenn sie für bestimmte Daten gelten. Diese Daten sollten jedoch nur für den vorgeschriebenen Zweck aufbewahrt und währenddessen, soweit möglich, für andere Verarbeitungen gesperrt oder in ihrer Nutzung eingeschränkt werden. Das Löschkonzept sollte für jede Datenkategorie die maßgebliche Aufbewahrungsfrist, ihren Beginn und das anschließende Löschverfahren festlegen. Nach Ablauf der Pflicht sind die Daten zu löschen, sofern keine andere Rechtsgrundlage oder ein dokumentierter Ausnahmefall eine weitere Speicherung erfordert.

Wie müssen personenbezogene Daten in Backups und Sicherungskopien gelöscht werden?

Personenbezogene Daten in Backups müssen nach einem festgelegten Verfahren gelöscht werden, sobald sie nicht mehr benötigt werden und keine Aufbewahrungspflicht oder andere rechtliche Grundlage für die Speicherung besteht. Eine sofortige Einzel-Löschung aus jeder Sicherungskopie ist technisch nicht immer praktikabel; in diesem Fall sollten Backups besonders geschützt, nur für Wiederherstellungszwecke verwendet und nach einem klar definierten, angemessenen Ablauf überschrieben oder gelöscht werden. Wird ein Backup wiederhergestellt, müssen bereits zuvor gelöschte Daten erneut aus dem produktiven System entfernt werden. Das Löschkonzept sollte diese Abläufe, Fristen und Zuständigkeiten dokumentieren.

Wie dokumentiert und weist man die ordnungsgemäße Löschung von Daten nach?

Die ordnungsgemäße Löschung lässt sich durch ein Löschprotokoll nachweisen. Darin sollten mindestens der Zeitpunkt, die betroffenen Daten oder Datenkategorien, das verwendete Löschverfahren und die zuständige Stelle festgehalten werden. Ergänzend können automatisierte Systemmeldungen, Prüfberichte oder Bestätigungen von Auftragsverarbeitern als Nachweise dienen. Achten Sie darauf, im Protokoll selbst keine unnötigen personenbezogenen Daten zu speichern; häufig genügt eine Dokumentation auf Vorgangs- oder Kategorienebene. Legen Sie außerdem fest, wie lange Löschprotokolle aufbewahrt werden und wer darauf zugreifen darf.

KDG und Datenschutz: Was das kirchliche Datenschutzgesetz regelt

Datenschutz ist auch für kirchliche Einrichtungen ein wichtiger Bestandteil ihrer täglichen Arbeit. In der katholischen Kirche in Deutschland gilt dafür neben den allgemeinen staatlichen Datenschutzvorschriften ein eigenes Regelwerk: das Gesetz über den Kirchlichen Datenschutz, kurz KDG. Es orientiert sich in vielen Punkten an der Datenschutz-Grundverordnung (DSGVO), enthält jedoch kirchenspezifische Regelungen.

Was ist das KDG?

Das KDG ist die zentrale Datenschutzregelung der katholischen Kirche in Deutschland. Es legt fest, unter welchen Voraussetzungen kirchliche Stellen personenbezogene Daten erheben, speichern, verwenden und weitergeben dürfen. Ziel ist es, die Rechte und Freiheiten betroffener Personen zu schützen und zugleich den besonderen Aufgaben kirchlicher Einrichtungen Rechnung zu tragen.

Das Gesetz wurde 2018 in einer überarbeiteten Fassung eingeführt. Es lehnt sich an die DSGVO an, ist aber ein eigenständiges kirchliches Gesetz. Für evangelische Einrichtungen gilt grundsätzlich ein anderes Regelwerk, das Datenschutzgesetz der Evangelischen Kirche in Deutschland (DSG-EKD).

Für wen gilt das KDG?

Das KDG gilt insbesondere für zahlreiche Stellen innerhalb der katholischen Kirche, etwa für Diözesen, Kirchengemeinden und kirchliche Einrichtungen. Auch bestimmte kirchliche Verbände, Organisationen und Unternehmen können in seinen Anwendungsbereich fallen. Welche Datenschutzregelung konkret gilt, hängt von der jeweiligen Stelle und ihrer rechtlichen Zuordnung ab.

Bei Einrichtungen in kirchlicher Trägerschaft sollte deshalb geprüft werden, ob das KDG, die DSGVO oder eine andere spezielle Regelung anzuwenden ist. Die bloße Zugehörigkeit zu einer kirchlichen Organisation beantwortet diese Frage nicht in jedem Fall.

Grundsätze der Datenverarbeitung

Wie die DSGVO verlangt auch das KDG, dass personenbezogene Daten rechtmäßig, transparent und für einen klar festgelegten Zweck verarbeitet werden. Daten sollen auf das notwendige Maß beschränkt und angemessen geschützt werden. Außerdem müssen sie korrekt sein und dürfen nicht länger gespeichert werden, als es für den jeweiligen Zweck erforderlich ist.

Besondere Anforderungen gelten für sensible Informationen, zum Beispiel Angaben zur Gesundheit, zu religiösen Überzeugungen oder zur sozialen Situation. Solche Daten dürfen nur unter den jeweils geltenden gesetzlichen Voraussetzungen verarbeitet werden.

Rechte betroffener Personen

Personen, deren Daten verarbeitet werden, haben nach dem KDG verschiedene Rechte. Dazu gehören insbesondere:

  • das Recht auf Auskunft über gespeicherte personenbezogene Daten,
  • das Recht auf Berichtigung unrichtiger Daten,
  • das Recht auf Löschung oder Einschränkung der Verarbeitung, sofern die gesetzlichen Voraussetzungen erfüllt sind,
  • das Recht, einer Verarbeitung in bestimmten Fällen zu widersprechen, und
  • das Recht auf Beschwerde bei der zuständigen kirchlichen Datenschutzaufsicht.

Die Ausübung dieser Rechte kann an bestimmte Voraussetzungen geknüpft sein. Zudem können gesetzliche Aufbewahrungspflichten oder andere rechtliche Gründe einer Löschung entgegenstehen.

Verantwortung kirchlicher Einrichtungen

Einrichtungen, die dem KDG unterliegen, müssen geeignete organisatorische und technische Maßnahmen zum Schutz personenbezogener Daten umsetzen. Dazu zählen beispielsweise geregelte Zugriffsrechte, sichere Aufbewahrung, Mitarbeiterschulungen und klare Verfahren für den Umgang mit Datenschutzvorfällen.

Je nach Einrichtung und Umfang der Datenverarbeitung ist außerdem eine oder ein betrieblicher beziehungsweise kirchlicher Datenschutzbeauftragter zu benennen. Diese Person berät die verantwortliche Stelle, unterstützt bei der Einhaltung der Datenschutzvorgaben und dient als Anlaufstelle für Fragen.

Kirchliche Datenschutzaufsicht

Die Einhaltung des KDG wird durch kirchliche Datenschutzaufsichtsbehörden kontrolliert. Zuständig ist in der Regel eine unabhängige kirchliche Aufsichtsstelle, deren Zuständigkeitsbereich von der jeweiligen kirchlichen Einrichtung abhängt. Betroffene können sich an die zuständige Stelle wenden, wenn sie der Ansicht sind, dass ihre Daten nicht rechtmäßig verarbeitet werden.

Was bedeutet das KDG im Alltag?

Für Mitglieder, Beschäftigte, Ehrenamtliche und Klientinnen und Klienten bedeutet das KDG, dass kirchliche Stellen sorgfältig mit persönlichen Informationen umgehen müssen. Dazu gehört, verständlich über die Datenverarbeitung zu informieren und Daten nur dann zu nutzen, wenn eine gültige Rechtsgrundlage besteht. Auch die Weitergabe an andere Stellen muss rechtlich zulässig und auf das erforderliche Maß beschränkt sein.

Wer wissen möchte, welche Daten eine kirchliche Einrichtung verarbeitet, kann sich zunächst direkt an diese Einrichtung wenden. Für eine Beschwerde oder eine weitergehende Klärung kommt die zuständige kirchliche Datenschutzaufsicht infrage.

Fazit

Das KDG schafft einen verbindlichen Rahmen für den Datenschutz in vielen Bereichen der katholischen Kirche in Deutschland. Es verbindet grundlegende Datenschutzprinzipien mit kirchenspezifischen Vorgaben und räumt betroffenen Personen wichtige Rechte ein. Da Zuständigkeiten und Anforderungen je nach Einrichtung unterschiedlich sein können, empfiehlt sich bei konkreten Fragen eine Prüfung des Einzelfalls oder eine Beratung durch eine fachkundige Stelle.

Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar. Maßgeblich sind die jeweils geltende Gesetzesfassung und die konkreten Umstände des Einzelfalls.


5 Vorteile des KDG: Datenschutz und klare Regeln für katholische Einrichtungen

  1. Schützt personenbezogene Daten in katholischen Einrichtungen.
  2. Stärkt die Rechte betroffener Personen.
  3. Schafft klare Regeln für die Datenverarbeitung.
  4. Fördert Transparenz und verantwortungsvollen Umgang mit Daten.
  5. Sieht kirchliche Datenschutzaufsicht vor.


Nachteile des KDG: Mehr Verwaltungsaufwand, schwierige DSGVO-Abgrenzung und höhere Umsetzungskosten

  1. Zusätzliche Regeln können die Verwaltung erschweren.
  2. Die Abgrenzung zur DSGVO ist nicht immer einfach.
  3. Umsetzung und Schulungen kosten Zeit und Geld.

Schützt personenbezogene Daten in katholischen Einrichtungen.

Ein wesentlicher Vorteil des KDG-Datenschutzes ist, dass er personenbezogene Daten in katholischen Einrichtungen gezielt schützt. Klare Vorgaben zur Erhebung, Nutzung, Speicherung und Weitergabe von Informationen helfen dabei, die Privatsphäre von Mitgliedern, Beschäftigten, Ehrenamtlichen und weiteren betroffenen Personen zu wahren. So schafft das KDG einen verlässlichen Rahmen für einen verantwortungsvollen Umgang mit sensiblen Daten.

Stärkt die Rechte betroffener Personen.

Ein wesentlicher Vorteil des KDG-Datenschutzes ist, dass er die Rechte betroffener Personen stärkt. Menschen können unter anderem Auskunft darüber verlangen, welche personenbezogenen Daten verarbeitet werden, und unter bestimmten Voraussetzungen deren Berichtigung, Löschung oder Einschränkung der Verarbeitung fordern. Außerdem können sie einer Verarbeitung widersprechen und sich bei der zuständigen kirchlichen Datenschutzaufsicht beschweren. So schafft das KDG mehr Transparenz und gibt Betroffenen wirksame Möglichkeiten, die Kontrolle über ihre persönlichen Daten zu behalten.

Schafft klare Regeln für die Datenverarbeitung.

Ein wesentlicher Vorteil des KDG-Datenschutzes ist, dass er klare Regeln für die Verarbeitung personenbezogener Daten schafft. Kirchliche Einrichtungen erhalten dadurch Orientierung dazu, wann und zu welchem Zweck Daten erhoben, gespeichert oder weitergegeben werden dürfen. Klare Vorgaben fördern transparente Abläufe, erleichtern die Einhaltung datenschutzrechtlicher Anforderungen und stärken das Vertrauen der Menschen, deren Daten verarbeitet werden.

Fördert Transparenz und verantwortungsvollen Umgang mit Daten.

Ein wesentlicher Vorteil des KDG ist, dass es Transparenz und einen verantwortungsvollen Umgang mit personenbezogenen Daten fördert. Kirchliche Einrichtungen müssen nachvollziehbar erklären, welche Daten sie zu welchem Zweck verarbeiten, und geeignete Schutzmaßnahmen treffen. So können Betroffene ihre Rechte besser wahrnehmen und darauf vertrauen, dass ihre persönlichen Informationen sorgfältig und nur im erforderlichen Umfang genutzt werden.

Sieht kirchliche Datenschutzaufsicht vor.

Ein Vorteil des KDG ist die vorgesehene kirchliche Datenschutzaufsicht. Sie überwacht, ob kirchliche Einrichtungen die Datenschutzbestimmungen einhalten, und bietet Betroffenen eine Anlaufstelle für Fragen oder Beschwerden. Durch diese spezialisierte Kontrolle können Datenschutzverstöße gezielter geprüft und die Rechte der betroffenen Personen gestärkt werden.

Zusätzliche Regeln können die Verwaltung erschweren.

Ein möglicher Nachteil des KDG-Datenschutzes ist der zusätzliche Verwaltungsaufwand, den die besonderen kirchlichen Regelungen mit sich bringen können. Einrichtungen müssen neben den allgemeinen Datenschutzanforderungen auch prüfen, welche KDG-Vorgaben für ihre Arbeit gelten, Zuständigkeiten klären und interne Abläufe entsprechend dokumentieren. Das kann Prozesse komplizierter machen und zusätzliche Zeit sowie Fachkenntnisse erfordern – besonders bei kleineren Organisationen mit begrenzten Ressourcen.

Die Abgrenzung zur DSGVO ist nicht immer einfach.

Die Abgrenzung zwischen dem KDG und der DSGVO ist nicht immer einfach. Gerade bei kirchlichen Einrichtungen mit unterschiedlichen Träger- und Organisationsstrukturen kann unklar sein, welches Regelwerk für eine konkrete Datenverarbeitung gilt. Das erschwert mitunter die rechtliche Einordnung und erfordert eine sorgfältige Prüfung der Zuständigkeiten und des jeweiligen Anwendungsbereichs.

Umsetzung und Schulungen kosten Zeit und Geld.

Ein möglicher Nachteil des KDG-Datenschutzes ist der Aufwand für die praktische Umsetzung: Einrichtungen müssen Abläufe prüfen, technische und organisatorische Maßnahmen einführen und ihre Dokumentation aktuell halten. Hinzu kommen regelmäßige Schulungen, damit Mitarbeitende wissen, wie sie mit personenbezogenen Daten umgehen müssen. Das kostet Zeit und Geld – besonders für kleinere Organisationen mit begrenzten personellen und finanziellen Ressourcen.

Kirchlicher Datenschutz: Was gilt für Kirchen und ihre Einrichtungen?

Kirchen und religiöse Einrichtungen verarbeiten täglich personenbezogene Daten – etwa bei Taufen, Trauungen, Seelsorge, Gemeindearbeit, Beschäftigung oder der Betreuung in kirchlichen Schulen und sozialen Einrichtungen. Dabei gelten besondere Datenschutzregeln. In Deutschland spricht man häufig vom kirchlichen Datenschutz: einem eigenständigen Datenschutzrecht, das die kirchliche Selbstbestimmung berücksichtigt und zugleich den Schutz persönlicher Daten gewährleisten soll.

Warum gibt es eigene kirchliche Datenschutzgesetze?

Die Datenschutz-Grundverordnung (DSGVO) eröffnet Kirchen und bestimmten religiösen Gemeinschaften die Möglichkeit, eigene umfassende Datenschutzregeln anzuwenden. Voraussetzung ist, dass diese Regeln mit der DSGVO in Einklang stehen. Diese Möglichkeit knüpft an Artikel 91 DSGVO an.

In Deutschland nutzen insbesondere die katholische und die evangelische Kirche eigene Datenschutzordnungen. Sie regeln unter anderem, wann Daten verarbeitet werden dürfen, welche Informationspflichten bestehen und wie die Rechte betroffener Personen geschützt werden. Die kirchlichen Vorschriften orientieren sich dabei an den grundlegenden Anforderungen der DSGVO.

Die wichtigsten Regelwerke

Katholische Kirche: KDG

Für viele katholische kirchliche Stellen gilt das Gesetz über den kirchlichen Datenschutz (KDG). Es enthält Vorgaben zur Verarbeitung personenbezogener Daten, zu technischen und organisatorischen Schutzmaßnahmen sowie zu den Rechten der betroffenen Personen. Welche konkreten Regelungen gelten, kann von der zuständigen kirchlichen Stelle und ihrem Anwendungsbereich abhängen.

Evangelische Kirche: DSG-EKD

Im Bereich der Evangelischen Kirche in Deutschland gilt das Datenschutzgesetz der Evangelischen Kirche in Deutschland (DSG-EKD). Es bildet den Rahmen für den Datenschutz in der EKD und ihren Gliedkirchen sowie in weiteren erfassten kirchlichen Einrichtungen. Ergänzende Regelungen können je nach Landeskirche oder Einrichtung relevant sein.

Andere Religionsgemeinschaften können ebenfalls eigene Datenschutzregelungen haben. Ob ein kirchliches Datenschutzgesetz auf eine bestimmte Organisation anwendbar ist, hängt von deren rechtlicher Zugehörigkeit und dem jeweiligen Regelwerk ab. Nicht jede Einrichtung mit religiösem Bezug fällt automatisch darunter.

Besonders sensible Daten

Informationen über religiöse Überzeugungen gehören nach der DSGVO zu den besonderen Kategorien personenbezogener Daten. Solche Angaben können beispielsweise aus Mitgliedschaftsverzeichnissen, Spendenunterlagen, seelsorgerischen Kontakten oder der Teilnahme an religiösen Angeboten hervorgehen.

Für ihre Verarbeitung gelten erhöhte Anforderungen. Eine kirchliche Stelle benötigt eine passende Rechtsgrundlage und muss den Zugriff auf die Daten angemessen beschränken. Auch der Grundsatz der Datenminimierung ist wichtig: Es sollen nur solche Informationen erhoben und genutzt werden, die für den jeweiligen Zweck tatsächlich erforderlich sind.

Welche Rechte haben betroffene Personen?

Werden personenbezogene Daten verarbeitet, stehen den betroffenen Personen grundsätzlich verschiedene Rechte zu. Dazu gehören insbesondere:

  • das Recht auf Information darüber, wie und zu welchem Zweck Daten verwendet werden,
  • das Recht auf Auskunft über gespeicherte personenbezogene Daten,
  • das Recht, unrichtige Daten berichtigen zu lassen,
  • unter bestimmten Voraussetzungen das Recht auf Löschung oder Einschränkung der Verarbeitung,
  • das Recht, einer Verarbeitung zu widersprechen, soweit die gesetzlichen Voraussetzungen erfüllt sind,
  • das Recht, sich bei der zuständigen Datenschutzaufsicht zu beschweren.

Diese Rechte können im Einzelfall gesetzlichen Einschränkungen unterliegen. So kann beispielsweise die Löschung bestimmter Informationen ausgeschlossen sein, wenn eine kirchliche Stelle sie aufgrund einer rechtlichen Pflicht oder eines berechtigten Aufbewahrungszwecks weiterhin speichern muss. Ob eine Einschränkung greift, ist anhand des konkreten Falls zu prüfen.

Datenschutzaufsicht in der Kirche

Kirchliche Datenschutzgesetze sehen eigene Aufsichtsstrukturen vor. Je nach kirchlicher Zugehörigkeit ist eine kirchliche Datenschutzaufsichtsbehörde zuständig. Diese überwacht die Einhaltung der Datenschutzregeln, bearbeitet Beschwerden und kann kirchliche Stellen beraten oder Maßnahmen anordnen.

Auch innerhalb kirchlicher Organisationen können Datenschutzbeauftragte eine wichtige Rolle spielen. Sie unterstützen Verantwortliche und Beschäftigte, beraten bei datenschutzrechtlichen Fragen und helfen dabei, Risiken frühzeitig zu erkennen. Die Zuständigkeit richtet sich nach dem jeweils geltenden kirchlichen Regelwerk.

Was müssen kirchliche Einrichtungen praktisch beachten?

Kirchengemeinden, Verbände, Schulen, Krankenhäuser und soziale Träger sollten zunächst feststellen, welches Datenschutzrecht für sie gilt. Anschließend empfiehlt sich eine systematische Prüfung der Datenverarbeitung. Dazu zählen unter anderem:

  • Verarbeitungszwecke und Rechtsgrundlagen nachvollziehbar festzuhalten,
  • betroffene Personen verständlich über die Verarbeitung zu informieren,
  • Zugriffsrechte nach dem Erforderlichkeitsprinzip zu vergeben,
  • Daten durch angemessene technische und organisatorische Maßnahmen zu schützen,
  • Aufbewahrungs- und Löschfristen festzulegen,
  • Auftragsverarbeitungsverträge mit externen Dienstleistern zu prüfen,
  • Beschäftigte regelmäßig für den Umgang mit personenbezogenen Daten zu sensibilisieren.

Besondere Aufmerksamkeit verdienen Daten aus Seelsorge und Beratung. Hier können Informationen anvertraut werden, deren Offenlegung erhebliche persönliche Folgen hätte. Deshalb sollten kirchliche Stellen klare Zuständigkeiten, sichere Kommunikationswege und passende Zugriffsbeschränkungen vorsehen.

Fazit

Kirchlicher Datenschutz verbindet den Schutz persönlicher Daten mit den besonderen Strukturen und Aufgaben religiöser Gemeinschaften. Für viele katholische und evangelische Einrichtungen bilden KDG beziehungsweise DSG-EKD die maßgeblichen Regelwerke. Welche Vorschriften konkret gelten, hängt jedoch von der jeweiligen Organisation ab. Eine sorgfältige Prüfung der Zuständigkeit und der verarbeiteten Daten ist daher ein wichtiger erster Schritt zu einem wirksamen Datenschutz.

Hinweis: Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle rechtliche Beratung. Maßgeblich sind die jeweils geltenden Gesetze und die konkrete Situation der betreffenden Einrichtung.


Vorteile des Kirchlichen Datenschutzes: Schutz, Vertrauen und Verantwortung in kirchlichen Einrichtungen

  1. Schützt sensible religiöse und persönliche Daten.
  2. Stärkt das Vertrauen in kirchliche Einrichtungen.
  3. Berücksichtigt die besonderen Aufgaben der Kirchen.
  4. Gibt Betroffenen klare Datenschutzrechte.
  5. Fördert einen verantwortungsvollen Umgang mit Daten.


Herausforderungen des Kirchlichen Datenschutzes: Komplexität, Zuständigkeiten und Unsicherheiten

  1. Unterschiedliche Regelwerke erschweren den Überblick.
  2. Zuständigkeiten der Aufsichtsstellen können unklar sein.
  3. Die Umsetzung bindet Zeit und Ressourcen.
  4. Ausnahmen können Betroffene verunsichern.

Schützt sensible religiöse und persönliche Daten.

Ein wichtiger Vorteil des kirchlichen Datenschutzes ist der besondere Schutz sensibler religiöser und persönlicher Daten. Angaben zur Religionszugehörigkeit, seelsorgerische Gespräche oder Informationen aus der Gemeindearbeit können sehr vertraulich sein. Klare Datenschutzregeln helfen, den Zugriff auf solche Daten zu begrenzen und sie nur für festgelegte, rechtmäßige Zwecke zu verwenden. So wird die Privatsphäre der betroffenen Personen gewahrt.

Stärkt das Vertrauen in kirchliche Einrichtungen.

Kirchlicher Datenschutz stärkt das Vertrauen in kirchliche Einrichtungen, indem er den sorgfältigen und verantwortungsvollen Umgang mit persönlichen Informationen sicherstellt. Wenn Mitglieder, Beschäftigte und Ratsuchende wissen, dass sensible Angaben geschützt und nur für festgelegte Zwecke verwendet werden, fühlen sie sich eher sicher, persönliche Anliegen oder Daten anzuvertrauen. So fördert ein verlässlicher Datenschutz transparente Beziehungen und unterstützt die Glaubwürdigkeit kirchlicher Arbeit.

Berücksichtigt die besonderen Aufgaben der Kirchen.

Ein wesentlicher Vorteil des kirchlichen Datenschutzes ist, dass er die besonderen Aufgaben und Strukturen der Kirchen berücksichtigt. Dazu zählen beispielsweise Seelsorge, Gemeindearbeit und die Begleitung von Menschen in unterschiedlichen Lebenssituationen. Die Datenschutzregeln können so auf kirchliche Abläufe zugeschnitten werden und zugleich den verantwortungsvollen Umgang mit sensiblen persönlichen Informationen unterstützen.

Gibt Betroffenen klare Datenschutzrechte.

Ein wesentlicher Vorteil des kirchlichen Datenschutzes ist, dass er Betroffenen klare Rechte einräumt. Sie können beispielsweise Auskunft darüber verlangen, welche personenbezogenen Daten eine kirchliche Stelle verarbeitet und zu welchem Zweck. Außerdem können sie unter bestimmten Voraussetzungen die Berichtigung oder Löschung ihrer Daten beantragen, der Verarbeitung widersprechen und sich bei der zuständigen Datenschutzaufsicht beschweren. Diese Rechte schaffen Transparenz und ermöglichen es Betroffenen, besser nachzuvollziehen und mitzubestimmen, wie ihre persönlichen Informationen verwendet werden.

Fördert einen verantwortungsvollen Umgang mit Daten.

Kirchlicher Datenschutz fördert einen verantwortungsvollen Umgang mit personenbezogenen Daten. Klare Regeln helfen kirchlichen Einrichtungen, Informationen nur für festgelegte Zwecke und im erforderlichen Umfang zu nutzen. Zugleich stärken sichere Abläufe und ein bewusster Umgang mit sensiblen Angaben das Vertrauen von Gemeindemitgliedern, Mitarbeitenden und Ratsuchenden.

Unterschiedliche Regelwerke erschweren den Überblick.

Ein Nachteil des kirchlichen Datenschutzes ist, dass unterschiedliche Regelwerke den Überblick erschweren können. Je nach kirchlicher Zugehörigkeit und Art der Einrichtung gelten beispielsweise verschiedene Datenschutzgesetze und Zuständigkeiten. Für Gemeinden, Mitarbeitende und externe Dienstleister ist deshalb nicht immer sofort klar, welche Vorschriften maßgeblich sind und an wen sie sich bei Fragen wenden müssen. Das kann die Umsetzung im Alltag komplizierter machen und zusätzlichen Abstimmungsaufwand verursachen.

Zuständigkeiten der Aufsichtsstellen können unklar sein.

Ein möglicher Nachteil des kirchlichen Datenschutzes ist, dass die Zuständigkeiten der Aufsichtsstellen nicht immer leicht zu erkennen sind. Je nach Konfession, kirchlicher Zugehörigkeit und Art der Einrichtung können unterschiedliche Datenschutzgesetze und Aufsichtsbehörden gelten. Für Betroffene und Organisationen kann es dadurch schwierig sein, die richtige Anlaufstelle für Fragen oder Beschwerden zu finden.

Die Umsetzung bindet Zeit und Ressourcen.

Die Umsetzung des kirchlichen Datenschutzes kann erhebliche Zeit und Ressourcen binden. Einrichtungen müssen Zuständigkeiten klären, Datenverarbeitungen dokumentieren, Beschäftigte schulen und technische sowie organisatorische Schutzmaßnahmen regelmäßig überprüfen. Gerade kleinere Gemeinden und Organisationen verfügen dafür oft nur über begrenzte personelle und finanzielle Mittel. Die laufende Pflege der Prozesse kann dadurch zusätzliche Arbeit verursachen und Kapazitäten beanspruchen, die andernorts benötigt werden.

Ausnahmen können Betroffene verunsichern.

Ausnahmen im kirchlichen Datenschutz können Betroffene verunsichern, wenn unklar bleibt, welche Regeln für ihre Daten gelten und warum bestimmte Informationen verarbeitet oder gespeichert werden dürfen. Unterschiedliche Zuständigkeiten und besondere kirchliche Vorschriften sind für Außenstehende nicht immer leicht zu durchschauen. Um Vertrauen zu schaffen, sollten kirchliche Einrichtungen ihre Datenschutzpraxis verständlich erklären und transparent über Rechte, Ausnahmen und Ansprechpersonen informieren.

IT-Sicherheitssysteme: Unternehmen wirksam vor digitalen Bedrohungen schützen

Digitale Technologien sind aus dem Geschäftsalltag nicht mehr wegzudenken. Unternehmen speichern vertrauliche Informationen, kommunizieren über vernetzte Systeme und nutzen Cloud-Dienste für wichtige Arbeitsabläufe. Gleichzeitig nehmen Cyberangriffe, Datenmissbrauch und technische Ausfälle zu. Moderne IT-Sicherheitssysteme helfen dabei, Risiken zu erkennen, Zugriffe zu kontrollieren und wichtige Daten sowie IT-Infrastrukturen zu schützen.

Was sind IT-Sicherheitssysteme?

IT-Sicherheitssysteme umfassen technische Lösungen, organisatorische Maßnahmen und festgelegte Prozesse, die Computer, Netzwerke, Anwendungen und Daten vor unbefugtem Zugriff oder Schaden schützen. Sie bilden keine einzelne Software, sondern bestehen aus mehreren aufeinander abgestimmten Komponenten.

Zu den wichtigsten Schutzzielen gehören:

  • Vertraulichkeit: Informationen sind nur für berechtigte Personen zugänglich.
  • Integrität: Daten bleiben korrekt und werden nicht unbemerkt verändert.
  • Verfügbarkeit: Systeme und Informationen stehen bei Bedarf zur Verfügung.

Wichtige Bestandteile moderner IT-Sicherheit

Firewalls und Netzwerkschutz

Firewalls überwachen den Datenverkehr zwischen Netzwerken und können Verbindungen anhand festgelegter Regeln blockieren oder zulassen. Ergänzende Systeme zur Erkennung und Abwehr von Angriffen helfen, verdächtige Aktivitäten im Netzwerk aufzuspüren. Eine sichere Konfiguration ist dabei ebenso wichtig wie regelmäßige Aktualisierungen.

Schutz vor Schadsoftware

Antiviren- und Endpoint-Security-Lösungen schützen Computer, Server und mobile Geräte vor Schadprogrammen. Moderne Systeme analysieren neben bekannten Bedrohungen auch auffälliges Verhalten. So können sie unter Umständen neue oder bislang unbekannte Angriffe erkennen.

Identitäts- und Zugriffsmanagement

Ein durchdachtes Berechtigungsmanagement stellt sicher, dass Mitarbeitende nur auf die Informationen und Anwendungen zugreifen können, die sie für ihre Aufgaben benötigen. Mehr-Faktor-Authentifizierung bietet zusätzlichen Schutz, indem bei der Anmeldung neben dem Passwort ein weiterer Nachweis erforderlich ist.

Verschlüsselung und Datensicherung

Verschlüsselung schützt Daten während der Übertragung und Speicherung vor unbefugtem Einblick. Regelmäßige Backups ermöglichen es, Informationen nach einem technischen Defekt, einem Cyberangriff oder einem versehentlichen Löschen wiederherzustellen. Sicherungskopien sollten regelmäßig geprüft und getrennt von den produktiven Systemen aufbewahrt werden.

Überwachung und Protokollierung

Monitoring- und Protokollierungslösungen erfassen Ereignisse in Netzwerken und IT-Systemen. Sie können ungewöhnliche Anmeldungen, unerwartete Datenübertragungen oder andere Auffälligkeiten sichtbar machen. Eine zeitnahe Auswertung erleichtert es, mögliche Sicherheitsvorfälle frühzeitig zu untersuchen.

Warum ein mehrschichtiger Schutz wichtig ist

Keine einzelne Sicherheitsmaßnahme kann sämtliche Risiken beseitigen. Eine Firewall verhindert beispielsweise nicht, dass jemand auf eine gefälschte E-Mail hereinfällt. Ebenso ersetzt ein starkes Passwort keine Datensicherung. Deshalb setzen Unternehmen auf ein mehrschichtiges Sicherheitskonzept, bei dem technische Lösungen, klare Regeln und geschulte Mitarbeitende zusammenwirken.

Ein solches Konzept sollte zur Größe des Unternehmens, zu den verarbeiteten Daten und zu den konkreten Arbeitsabläufen passen. Dabei sind auch mobile Geräte, externe Dienstleister, Cloud-Anwendungen und der Fernzugriff auf Unternehmenssysteme zu berücksichtigen.

IT-Sicherheit beginnt bei den Mitarbeitenden

Viele Sicherheitsvorfälle werden durch Phishing, unsichere Passwörter oder unbeabsichtigte Fehler begünstigt. Regelmäßige Schulungen helfen Mitarbeitenden, verdächtige Nachrichten zu erkennen, vertrauliche Informationen sorgfältig zu behandeln und Sicherheitsvorfälle richtig zu melden. Verständliche Richtlinien und feste Ansprechpersonen unterstützen eine sichere Arbeitsweise im Alltag.

IT-Sicherheitssysteme regelmäßig überprüfen

Bedrohungen und technische Umgebungen verändern sich laufend. Deshalb sollten Unternehmen ihre IT-Sicherheit regelmäßig überprüfen. Dazu gehören Software-Updates, die Kontrolle von Benutzerrechten, Schwachstellenanalysen und Tests der Wiederherstellungsverfahren. Ein Notfallplan legt fest, wer im Ernstfall welche Schritte übernimmt und wie wichtige Geschäftsprozesse möglichst schnell wieder aufgenommen werden.

Fazit

IT-Sicherheitssysteme sind ein zentraler Bestandteil eines verantwortungsvollen Umgangs mit digitalen Informationen. Wirksamer Schutz entsteht durch das Zusammenspiel von Netzwerksicherheit, Zugriffskontrollen, Verschlüsselung, Datensicherung, Überwachung und geschulten Mitarbeitenden. Wer Risiken regelmäßig bewertet und Maßnahmen an die eigenen Anforderungen anpasst, kann die Widerstandsfähigkeit seiner IT verbessern und digitale Geschäftsprozesse verlässlicher schützen.


Häufig gestellte Fragen zu IT-Sicherheitssystemen: Grundlagen, Anbieter und Beispiele

  1. Was sind die 3 Grundsätze der Informationssicherheit?
  2. Welche IT-Sicherheitsanbieter gibt es?
  3. Welche Arten von IT-Sicherheit gibt es?
  4. Was ist IT-Sicherheit einfach erklärt?
  5. Was gehört alles zur IT-Sicherheit?
  6. Was sind die 3 primären Schutzziele der IT-Sicherheit?
  7. Was sind die vier Säulen der IT-Sicherheit?
  8. Welche Beispiele gibt es für IT-Sicherheit?

Was sind die 3 Grundsätze der Informationssicherheit?

Die drei Grundsätze der Informationssicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Informationen nur von dazu berechtigten Personen eingesehen werden können. Integrität stellt sicher, dass Daten korrekt und vollständig bleiben und nicht unbemerkt verändert werden. Verfügbarkeit bedeutet, dass Informationen und IT-Systeme bei Bedarf zuverlässig nutzbar sind. Gemeinsam bilden diese Schutzziele die Grundlage für wirksame IT-Sicherheitsmaßnahmen.

Welche IT-Sicherheitsanbieter gibt es?

Zu den bekannten IT-Sicherheitsanbietern zählen internationale Unternehmen wie Microsoft, Cisco, Palo Alto Networks, Fortinet, Sophos, CrowdStrike und ESET. Sie bieten unter anderem Lösungen für Netzwerkschutz, Endgerätesicherheit, Cloud-Sicherheit und Bedrohungserkennung an. Welcher Anbieter geeignet ist, hängt von Faktoren wie Unternehmensgröße, bestehender IT-Infrastruktur, Schutzbedarf und Budget ab. Vergleichen Sie daher nicht nur Funktionen und Kosten, sondern auch Support, Integrationsmöglichkeiten und die Anforderungen an Datenschutz und Compliance.

Welche Arten von IT-Sicherheit gibt es?

Zu den wichtigsten Arten der IT-Sicherheit gehören Netzwerksicherheit, die Datenverkehr und Netzwerke vor Angriffen schützt, sowie Endgerätesicherheit für Computer, Smartphones und Server. Anwendungssicherheit schützt Software vor Schwachstellen, während Informations- und Datensicherheit den Schutz vertraulicher Daten durch Zugriffskontrollen, Verschlüsselung und Backups gewährleistet. Ergänzend sorgen Identitäts- und Zugriffsschutz, Cloud-Sicherheit und organisatorische Maßnahmen wie Sicherheitsrichtlinien und Mitarbeiterschulungen für einen umfassenden Schutz. In der Praxis greifen diese Bereiche ineinander und sollten gemeinsam auf die individuellen Risiken eines Unternehmens abgestimmt werden.

Was ist IT-Sicherheit einfach erklärt?

IT-Sicherheit bedeutet, Computer, Netzwerke, Programme und Daten vor unbefugtem Zugriff, Manipulation, Verlust und Ausfällen zu schützen. Dazu gehören technische Maßnahmen wie Firewalls, sichere Passwörter, Verschlüsselung und regelmäßige Datensicherungen ebenso wie klare Regeln und geschulte Mitarbeitende. Einfach gesagt: IT-Sicherheit sorgt dafür, dass Informationen vertraulich bleiben, korrekt sind und bei Bedarf verfügbar stehen.

Was gehört alles zur IT-Sicherheit?

Zur IT-Sicherheit gehören alle technischen und organisatorischen Maßnahmen, die IT-Systeme, Netzwerke und Daten vor unbefugtem Zugriff, Verlust, Manipulation und Ausfällen schützen. Dazu zählen unter anderem Firewalls, Virenschutz, sichere Passwörter und Mehr-Faktor-Authentifizierung, Zugriffskontrollen, Verschlüsselung, regelmäßige Software-Updates und Datensicherungen. Ebenso wichtig sind die Überwachung von Systemen, Notfallpläne und die Schulung von Mitarbeitenden, damit sie Risiken wie Phishing erkennen und sicher mit Informationen umgehen können.

Was sind die 3 primären Schutzziele der IT-Sicherheit?

Die drei primären Schutzziele der IT-Sicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Informationen nur für berechtigte Personen zugänglich sind. Integrität stellt sicher, dass Daten korrekt und vollständig bleiben und nicht unbemerkt verändert werden. Verfügbarkeit bedeutet, dass Systeme und Informationen bei Bedarf zuverlässig genutzt werden können. Gemeinsam bilden diese Schutzziele die Grundlage für den Schutz von Daten und IT-Systemen.

Was sind die vier Säulen der IT-Sicherheit?

Die vier Säulen der IT-Sicherheit werden häufig als Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität beschrieben. Vertraulichkeit bedeutet, dass nur berechtigte Personen auf Informationen zugreifen können. Integrität stellt sicher, dass Daten korrekt und vor unbemerkten Veränderungen geschützt sind. Verfügbarkeit sorgt dafür, dass Systeme und Informationen bei Bedarf erreichbar sind. Authentizität bestätigt, dass Nutzer, Geräte oder Daten tatsächlich die Identität besitzen, die sie vorgeben. Je nach Sicherheitsmodell wird statt Authentizität auch die Nachvollziehbarkeit als vierte Säule genannt.

Welche Beispiele gibt es für IT-Sicherheit?

Beispiele für IT-Sicherheit sind Firewalls, die unerwünschte Netzwerkverbindungen blockieren, sowie Antiviren- und Endpoint-Security-Programme, die Geräte vor Schadsoftware schützen. Mehr-Faktor-Authentifizierung und sichere Passwörter erschweren unbefugte Zugriffe, während Verschlüsselung vertrauliche Daten schützt. Regelmäßige Backups helfen, Informationen nach einem Ausfall oder Cyberangriff wiederherzustellen. Ergänzend gehören Software-Updates, Zugriffsbeschränkungen, Mitarbeiterschulungen und die Überwachung von IT-Systemen zu wichtigen Sicherheitsmaßnahmen.

IT-Sicherheitscheck: So schützen Sie Ihr Unternehmen vor digitalen Risiken

Cyberangriffe, Datenverlust und technische Ausfälle können Unternehmen jeder Größe treffen. Ein regelmäßiger IT-Sicherheitscheck hilft dabei, Schwachstellen frühzeitig zu erkennen und geeignete Schutzmaßnahmen einzuleiten. Dabei wird geprüft, wie gut Systeme, Daten und Arbeitsabläufe gegen aktuelle Bedrohungen abgesichert sind.

Was ist ein IT-Sicherheitscheck?

Ein IT-Sicherheitscheck ist eine strukturierte Bestandsaufnahme der technischen und organisatorischen Sicherheitsmaßnahmen eines Unternehmens. Er betrachtet beispielsweise Computer, Server, Netzwerke, Cloud-Dienste, Benutzerkonten und Datensicherungen. Auch der Umgang mit Passwörtern, Zugriffsrechten und Sicherheitsvorfällen kann Teil der Prüfung sein.

Der Umfang richtet sich nach den individuellen Anforderungen. Ein kleiner Betrieb benötigt möglicherweise eine kompakte Überprüfung der wichtigsten Systeme. Bei größeren oder besonders regulierten Organisationen kann eine umfassendere Analyse erforderlich sein.

Warum ist ein regelmäßiger Sicherheitscheck wichtig?

IT-Systeme und Bedrohungen verändern sich laufend. Neue Geräte, Softwareupdates, Mitarbeitende oder externe Dienstleister können die Sicherheitslage beeinflussen. Ein einmaliger Check bietet daher keine dauerhafte Garantie. Wiederkehrende Prüfungen unterstützen Unternehmen dabei, Veränderungen zu berücksichtigen und Sicherheitslücken rechtzeitig zu schließen.

Ein IT-Sicherheitscheck kann unter anderem dabei helfen:

  • veraltete Software und fehlende Sicherheitsupdates zu erkennen,
  • unsichere Einstellungen oder übermäßige Zugriffsrechte aufzudecken,
  • Datensicherungen und Wiederherstellungsverfahren zu überprüfen,
  • Risiken durch Phishing und andere Angriffe zu verringern,
  • Prioritäten für geplante Sicherheitsmaßnahmen festzulegen.

Welche Bereiche sollten geprüft werden?

Geräte und Software

Prüfen Sie, ob Betriebssysteme, Anwendungen und Firmware aktuell sind. Nicht mehr unterstützte Programme erhalten häufig keine Sicherheitsupdates und sollten ersetzt oder vom Netzwerk getrennt werden. Ebenso wichtig sind einheitliche Sicherheitskonfigurationen für Computer, Smartphones und andere Geräte.

Benutzerkonten und Zugriffsrechte

Jede Person sollte nur auf die Systeme und Daten zugreifen können, die für ihre Arbeit erforderlich sind. Entfernen Sie nicht mehr benötigte Konten und überprüfen Sie regelmäßig administrative Berechtigungen. Für wichtige Dienste sollte eine Mehr-Faktor-Authentifizierung aktiviert sein.

Passwörter und Anmeldung

Schwache oder wiederverwendete Passwörter erleichtern unbefugten Zugriff. Unternehmen sollten sichere Anmeldeverfahren vorgeben und die Nutzung eines Passwortmanagers erwägen. Wo möglich, sollten zusätzliche Schutzfaktoren wie Authentifizierungs-Apps oder Sicherheitsschlüssel eingesetzt werden.

Netzwerk und Fernzugriff

Netzwerkgeräte wie Router und Firewalls müssen sicher konfiguriert und aktuell gehalten werden. Prüfen Sie, welche Dienste von außen erreichbar sind und ob Fernzugriffe ausreichend geschützt sind. Nicht benötigte Netzwerkverbindungen und offene Zugänge sollten deaktiviert werden.

Datensicherung und Wiederherstellung

Backups sind nur dann hilfreich, wenn sie verfügbar und wiederherstellbar sind. Kontrollieren Sie, ob wichtige Daten regelmäßig gesichert werden und ob Kopien vor unbefugter Änderung oder Verschlüsselung geschützt sind. Testen Sie die Wiederherstellung in festgelegten Abständen.

E-Mail und Schutz vor Phishing

E-Mail zählt zu den häufig genutzten Einfallstoren für Cyberangriffe. Neben technischen Schutzmaßnahmen ist die Aufmerksamkeit der Mitarbeitenden entscheidend. Schulungen und klare Meldewege helfen dabei, verdächtige Nachrichten schneller zu erkennen und sicher darauf zu reagieren.

Notfallplanung

Ein Sicherheitsvorfall lässt sich nicht immer verhindern. Legen Sie deshalb fest, wer im Ernstfall informiert wird, welche Systeme zuerst abgesichert werden und wie der Geschäftsbetrieb fortgeführt werden kann. Ein verständlicher Notfallplan sollte regelmäßig überprüft und geübt werden.

Wie läuft ein IT-Sicherheitscheck ab?

  1. Bestandsaufnahme: Erfassen Sie wichtige Systeme, Daten, Konten und Dienstleister.
  2. Risikobewertung: Bewerten Sie mögliche Bedrohungen und deren Auswirkungen auf den Betrieb.
  3. Prüfung: Untersuchen Sie technische Einstellungen und organisatorische Abläufe.
  4. Maßnahmenplanung: Priorisieren Sie Schwachstellen nach Dringlichkeit und möglichem Schaden.
  5. Umsetzung und Nachkontrolle: Beheben Sie festgestellte Probleme und überprüfen Sie anschließend die Wirksamkeit der Maßnahmen.

Was sollte nach dem Check passieren?

Ein Ergebnisbericht ist erst dann wertvoll, wenn daraus konkrete Schritte folgen. Beginnen Sie mit Maßnahmen, die ein hohes Risiko reduzieren und mit vertretbarem Aufwand umgesetzt werden können. Dazu zählen häufig das Installieren ausstehender Updates, das Aktivieren der Mehr-Faktor-Authentifizierung und die Überprüfung von Backups.

Halten Sie Verantwortlichkeiten und Fristen fest. So lässt sich nachvollziehen, welche Risiken bereits behandelt wurden und wo weiterer Handlungsbedarf besteht. Bei komplexen Systemen oder besonders sensiblen Daten kann die Unterstützung qualifizierter IT-Sicherheitsfachleute sinnvoll sein.

Fazit

Ein IT-Sicherheitscheck schafft einen Überblick über den Schutzstatus eines Unternehmens und macht Verbesserungsbedarf sichtbar. Er ersetzt weder eine umfassende Sicherheitsstrategie noch eine professionelle Prüfung, kann aber ein wirksamer erster Schritt sein. Wer Systeme, Zugriffsrechte, Backups und Notfallabläufe regelmäßig überprüft, stärkt die Widerstandsfähigkeit gegenüber digitalen Bedrohungen.


5 Wichtige Tipps für einen effektiven IT-Sicherheitscheck

  1. Verwende starke, einzigartige Passwörter.
  2. Aktiviere die Mehr-Faktor-Authentifizierung.
  3. Installiere Sicherheitsupdates zeitnah.
  4. Prüfe regelmäßig Zugriffsrechte und Benutzerkonten.
  5. Sichere wichtige Daten verschlüsselt und regelmäßig.

Verwende starke, einzigartige Passwörter.

Verwende für jedes Konto ein starkes, einzigartiges Passwort. Lange Passwörter oder Passphrasen aus mehreren zufälligen Wörtern sind meist schwerer zu erraten als kurze, einfache Kombinationen. Wiederhole Passwörter nicht für verschiedene Dienste, denn wird eines offengelegt, könnten Angreifer sonst auch auf weitere Konten zugreifen. Ein Passwortmanager hilft dabei, sichere Zugangsdaten zu erstellen und bequem zu verwalten.

Aktiviere die Mehr-Faktor-Authentifizierung.

Aktivieren Sie die Mehr-Faktor-Authentifizierung (MFA) für E-Mail-Konten, Cloud-Dienste und andere wichtige Systeme. Neben dem Passwort ist dabei ein zusätzlicher Nachweis erforderlich, zum Beispiel ein einmaliger Code aus einer Authentifizierungs-App oder ein Sicherheitsschlüssel. So bleiben Konten besser geschützt, selbst wenn ein Passwort gestohlen oder erraten wird. Bevorzugen Sie sichere Verfahren wie Authentifizierungs-Apps oder Sicherheitsschlüssel und prüfen Sie regelmäßig, für welche Konten MFA aktiviert ist.

Installiere Sicherheitsupdates zeitnah.

Installiere Sicherheitsupdates zeitnah, damit bekannte Schwachstellen in Betriebssystemen, Programmen und Geräten geschlossen werden. Aktiviere automatische Updates, wo dies sinnvoll ist, und prüfe regelmäßig, ob auch Router, Sicherheitssoftware und mobile Geräte auf dem neuesten Stand sind. So verringerst du das Risiko, dass Angreifer veraltete Software als Einfallstor nutzen.

Prüfe regelmäßig Zugriffsrechte und Benutzerkonten.

Prüfen Sie regelmäßig, wer Zugriff auf Ihre Systeme und Daten hat. Entfernen Sie nicht mehr benötigte Benutzerkonten und passen Sie Berechtigungen an, wenn sich Aufgaben oder Zuständigkeiten ändern. So stellen Sie sicher, dass Mitarbeitende nur auf die Informationen zugreifen können, die sie für ihre Arbeit benötigen, und verringern das Risiko unbefugter Zugriffe.

Sichere wichtige Daten verschlüsselt und regelmäßig.

Wichtige Daten sollten regelmäßig verschlüsselt gesichert werden, damit sie bei einem Cyberangriff, Geräteausfall oder Datenverlust geschützt und wiederherstellbar bleiben. Verwenden Sie dafür eine zuverlässige Backup-Lösung, bewahren Sie Sicherungskopien getrennt von den Originaldaten auf und schützen Sie sie mit starken Passwörtern oder zusätzlichen Sicherheitsmaßnahmen. Testen Sie außerdem regelmäßig, ob sich die gesicherten Daten tatsächlich wiederherstellen lassen.

Persönlichkeitsrecht und Datenschutz: Was Sie wissen sollten

Persönlichkeitsrecht und Datenschutz schützen Menschen davor, dass persönliche Informationen oder Aspekte ihres Lebens unzulässig erhoben, verwendet oder veröffentlicht werden. Beide Bereiche hängen eng zusammen, sind aber nicht identisch: Das Persönlichkeitsrecht schützt die persönliche Entfaltung und Würde umfassend. Das Datenschutzrecht regelt insbesondere den Umgang mit personenbezogenen Daten.

Was bedeutet Persönlichkeitsrecht?

Das allgemeine Persönlichkeitsrecht ist in Deutschland vor allem aus der Menschenwürde und dem Recht auf freie Entfaltung der Persönlichkeit im Grundgesetz abgeleitet. Es schützt unter anderem die Privatsphäre, die persönliche Ehre und das Recht, grundsätzlich selbst darüber zu bestimmen, wie man sich der Öffentlichkeit präsentiert.

Ein wichtiger Bestandteil ist das Recht auf informationelle Selbstbestimmung. Es gibt Menschen grundsätzlich die Möglichkeit, mitzuentscheiden, wann und in welchem Umfang persönliche Informationen offengelegt und verwendet werden. Dieses Recht ist jedoch nicht grenzenlos. Je nach Situation müssen auch andere Interessen berücksichtigt werden, etwa die Meinungs- und Pressefreiheit.

Was schützt das Datenschutzrecht?

Die Datenschutz-Grundverordnung (DSGVO) und ergänzende nationale Vorschriften, darunter das Bundesdatenschutzgesetz (BDSG), schützen personenbezogene Daten. Darunter fallen alle Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen. Dazu gehören beispielsweise Name, Anschrift, Kontaktdaten, Standortinformationen, Online-Kennungen und Gesundheitsdaten.

Wer personenbezogene Daten verarbeitet, benötigt dafür grundsätzlich eine rechtliche Grundlage. Je nach Fall kann das etwa eine Einwilligung, die Erfüllung eines Vertrags, eine gesetzliche Pflicht oder ein berechtigtes Interesse sein. Außerdem müssen Daten unter anderem zweckgebunden, auf das notwendige Maß beschränkt und angemessen geschützt verarbeitet werden.

Welche Rechte haben Betroffene?

Die DSGVO räumt betroffenen Personen verschiedene Rechte ein. Dazu zählen insbesondere:

  • Auskunft: Sie können erfahren, ob und zu welchen Zwecken Ihre Daten verarbeitet werden.
  • Berichtigung: Unrichtige personenbezogene Daten können berichtigt werden.
  • Löschung: Unter bestimmten Voraussetzungen können Sie die Löschung Ihrer Daten verlangen.
  • Einschränkung der Verarbeitung: In bestimmten Fällen kann die weitere Nutzung der Daten eingeschränkt werden.
  • Datenübertragbarkeit: Unter bestimmten Voraussetzungen können Sie Daten in einem gängigen, maschinenlesbaren Format erhalten oder übertragen lassen.
  • Widerspruch: Gegen bestimmte Verarbeitungen können Sie aus Gründen Ihrer besonderen Situation Widerspruch einlegen. Gegen Direktwerbung ist ein Widerspruch jederzeit möglich.

Welche Rechte im konkreten Fall greifen, hängt von der jeweiligen Verarbeitung und den gesetzlichen Voraussetzungen ab. Verantwortliche Stellen müssen Anfragen grundsätzlich innerhalb der gesetzlichen Fristen beantworten.

Persönlichkeitsrecht im Internet

Im Internet können sich persönliche Inhalte schnell verbreiten. Fotos, Videos, Kommentare und private Informationen können das Persönlichkeitsrecht verletzen, wenn sie ohne ausreichende rechtliche Grundlage veröffentlicht werden. Bei der Verbreitung von Bildern sind neben dem Datenschutz häufig auch das Recht am eigenen Bild und die Regelungen des Kunsturhebergesetzes relevant.

Eine Einwilligung ist bei der Veröffentlichung eines Bildes oft wichtig, aber nicht in jedem Fall allein entscheidend. Es können gesetzliche Ausnahmen gelten, etwa für bestimmte Bilder aus dem Zeitgeschehen. Auch dann ist eine Abwägung der betroffenen Rechte und Interessen erforderlich. Die bloße Auffindbarkeit eines Fotos im Internet bedeutet nicht automatisch, dass es beliebig weiterverwendet werden darf.

Wenn Persönlichkeitsrechte verletzt werden

Bei einer möglichen Verletzung kann es sinnvoll sein, Beweise zu sichern, zum Beispiel durch Screenshots mit Datum und Fundstelle. Betroffene können die verantwortliche Person oder Organisation zur Entfernung oder Berichtigung eines Inhalts auffordern. Bei Datenschutzverstößen ist außerdem eine Beschwerde bei der zuständigen Datenschutzaufsichtsbehörde möglich.

Je nach Sachlage kommen weitere Ansprüche in Betracht, etwa auf Unterlassung, Löschung oder Schadensersatz. Bei schwerwiegenden oder dringenden Fällen sollte rechtlicher Rat eingeholt werden, da Fristen, Zuständigkeiten und die Interessenabwägung entscheidend sein können.

So schützen Sie Ihre persönlichen Daten

  • Teilen Sie online nur Informationen, die tatsächlich öffentlich werden dürfen.
  • Prüfen Sie Privatsphäre- und Freigabeeinstellungen regelmäßig.
  • Verwenden Sie starke, unterschiedliche Passwörter und aktivieren Sie, wo möglich, die Zwei-Faktor-Authentifizierung.
  • Lesen Sie bei Apps und Online-Diensten, welche Daten erhoben und wofür sie genutzt werden.
  • Fragen Sie vor dem Veröffentlichen von Bildern oder persönlichen Angaben anderer Personen nach deren Einverständnis.

Fazit

Persönlichkeitsrecht und Datenschutz sorgen dafür, dass Menschen ihre Privatsphäre und den Umgang mit ihren persönlichen Informationen schützen können. Gleichzeitig müssen diese Rechte im Einzelfall mit anderen Interessen abgewogen werden. Wer Daten erhebt oder Inhalte veröffentlicht, sollte deshalb sorgfältig prüfen, ob dafür eine rechtliche Grundlage besteht und ob die betroffenen Personen angemessen geschützt werden.

Dieser Beitrag dient der allgemeinen Information und ersetzt keine individuelle Rechtsberatung.


Persönlichkeitsrecht und Datenschutz: 7 häufige Fragen zu Grundlagen und Rechtsverletzungen

  1. Was verstößt gegen das Persönlichkeitsrecht?
  2. Was fällt alles unter das allgemeine Persönlichkeitsrecht?
  3. Wann ist Persönlichkeitsrecht verletzt?
  4. Ist Datenschutz ein Persönlichkeitsrecht?
  5. Welches Persönlichkeitsrecht stellt die Grundlage des Datenschutzes dar?
  6. Was fällt unter das Persönlichkeitsrecht?
  7. Wann wird das Persönlichkeitsrecht verletzt?

Was verstößt gegen das Persönlichkeitsrecht?

Gegen das Persönlichkeitsrecht kann verstoßen, wer ohne ausreichende rechtliche Grundlage in die Privatsphäre, Ehre oder Selbstbestimmung einer Person eingreift. Beispiele sind die unerlaubte Veröffentlichung privater Informationen oder bestimmter Fotos, beleidigende oder unwahre Behauptungen sowie die heimliche Aufnahme oder Weitergabe vertraulicher Inhalte. Ob tatsächlich eine Rechtsverletzung vorliegt, hängt jedoch immer vom Einzelfall ab: Dabei werden unter anderem die betroffenen Persönlichkeitsrechte, eine mögliche Einwilligung und entgegenstehende Interessen wie die Meinungs- oder Pressefreiheit abgewogen.

Was fällt alles unter das allgemeine Persönlichkeitsrecht?

Das allgemeine Persönlichkeitsrecht schützt die Persönlichkeit eines Menschen in verschiedenen Lebensbereichen. Dazu gehören insbesondere die Privatsphäre, die persönliche Ehre, das Recht am eigenen Bild und am gesprochenen Wort sowie das Recht auf informationelle Selbstbestimmung – also grundsätzlich mitentscheiden zu können, wie persönliche Daten erhoben und verwendet werden. Auch der Schutz der persönlichen Identität und ein vertraulicher Bereich des Lebens können umfasst sein. Welche Aspekte im Einzelfall geschützt sind, hängt von den Umständen ab und muss häufig gegen andere Rechte und Interessen abgewogen werden.

Wann ist Persönlichkeitsrecht verletzt?

Das Persönlichkeitsrecht kann verletzt sein, wenn ohne ausreichende rechtliche Grundlage in geschützte Bereiche einer Person eingegriffen wird – etwa durch die Veröffentlichung privater Informationen oder von Fotos, eine ehrverletzende Behauptung oder den unzulässigen Umgang mit personenbezogenen Daten. Ob eine Verletzung vorliegt, hängt vom Einzelfall ab: Dabei werden die Interessen der betroffenen Person gegen mögliche Rechte anderer, etwa die Meinungs- und Pressefreiheit, abgewogen. Ein Datenschutzverstoß kann zugleich das Persönlichkeitsrecht beeinträchtigen, ist damit aber nicht automatisch gleichzusetzen.

Ist Datenschutz ein Persönlichkeitsrecht?

Ja, Datenschutz steht in engem Zusammenhang mit dem Persönlichkeitsrecht. Das Recht auf informationelle Selbstbestimmung gilt als Teil des allgemeinen Persönlichkeitsrechts und schützt Menschen davor, dass ihre personenbezogenen Daten ohne rechtliche Grundlage oder gegen ihren Willen verwendet werden. Die Datenschutz-Grundverordnung (DSGVO) legt fest, unter welchen Voraussetzungen solche Daten verarbeitet werden dürfen und welche Rechte Betroffene haben. Datenschutz und Persönlichkeitsrecht sind jedoch nicht dasselbe: Das Persönlichkeitsrecht schützt auch weitere Bereiche, etwa Privatsphäre, Ehre und das Recht am eigenen Bild.

Welches Persönlichkeitsrecht stellt die Grundlage des Datenschutzes dar?

Die Grundlage des Datenschutzes bildet das Recht auf informationelle Selbstbestimmung. Es ist eine Ausprägung des allgemeinen Persönlichkeitsrechts und gibt jeder Person grundsätzlich das Recht, selbst darüber zu entscheiden, wann und in welchem Umfang persönliche Daten offengelegt und verwendet werden. In Deutschland leitet es sich aus dem Grundrecht auf Menschenwürde und dem Recht auf freie Entfaltung der Persönlichkeit ab.

Was fällt unter das Persönlichkeitsrecht?

Unter das Persönlichkeitsrecht fallen verschiedene Aspekte, die die Würde, Privatsphäre und freie Entfaltung eines Menschen schützen. Dazu gehören insbesondere das Recht auf informationelle Selbstbestimmung, der Schutz des Privat- und Intimlebens, das Recht am eigenen Bild und gesprochenen Wort sowie der Schutz vor Beleidigungen, falschen Behauptungen und unzulässiger Veröffentlichung persönlicher Informationen. Welche Ansprüche im Einzelfall bestehen, hängt davon ab, welche Rechte betroffen sind und wie sie mit anderen Interessen, etwa der Meinungs- oder Pressefreiheit, abzuwägen sind.

Wann wird das Persönlichkeitsrecht verletzt?

Das Persönlichkeitsrecht wird verletzt, wenn unbefugt in geschützte Bereiche des persönlichen Lebens eingegriffen wird – etwa durch die Veröffentlichung privater Informationen, Fotos oder Videos ohne erforderliche Zustimmung, durch Beleidigungen oder unwahre, rufschädigende Behauptungen. Auch die unzulässige Erhebung, Nutzung oder Weitergabe personenbezogener Daten kann das Recht auf informationelle Selbstbestimmung beeinträchtigen. Ob tatsächlich eine Rechtsverletzung vorliegt, hängt jedoch vom Einzelfall ab: Dabei werden unter anderem die betroffenen Rechte, der Zweck der Veröffentlichung und mögliche Interessen der Öffentlichkeit gegeneinander abgewogen.