Europäischer Datenschutzausschuss: Aufgaben und Bedeutung

Der Europäische Datenschutzausschuss (EDSA; englisch: European Data Protection Board, EDPB) ist ein unabhängiges Gremium der Europäischen Union. Er trägt dazu bei, dass die Datenschutz-Grundverordnung (DSGVO) in der EU einheitlich angewendet wird. Damit spielt der Ausschuss eine wichtige Rolle für den Schutz personenbezogener Daten und die Zusammenarbeit der europäischen Datenschutzaufsichtsbehörden.

Was ist der Europäische Datenschutzausschuss?

Der EDSA wurde mit der DSGVO eingerichtet und nahm seine Arbeit am 25. Mai 2018 auf. In ihm sind die nationalen Datenschutzaufsichtsbehörden der EU-Mitgliedstaaten sowie der Europäische Datenschutzbeauftragte vertreten. In Deutschland wirken die zuständigen Datenschutzaufsichtsbehörden von Bund und Ländern an der europäischen Zusammenarbeit mit.

Der Ausschuss ist keine zentrale Datenschutzbehörde, die selbst alle Unternehmen oder Organisationen in Europa beaufsichtigt. Die laufende Aufsicht und die Bearbeitung vieler Beschwerden liegen weiterhin bei den zuständigen nationalen Datenschutzbehörden. Der EDSA unterstützt sie dabei, ihre Aufgaben nach gemeinsamen Grundsätzen wahrzunehmen.

Die wichtigsten Aufgaben des EDSA

  • Einheitliche Auslegung der DSGVO: Der Ausschuss veröffentlicht Leitlinien, Empfehlungen und bewährte Verfahren zu Datenschutzfragen.
  • Zusammenarbeit der Aufsichtsbehörden: Er fördert den Austausch und die Abstimmung zwischen den nationalen Behörden.
  • Entscheidungen bei grenzüberschreitenden Fällen: Können sich Datenschutzbehörden bei bestimmten Verfahren nicht einigen, kann der EDSA verbindliche Entscheidungen treffen.
  • Stellungnahmen und Beratung: Der Ausschuss berät zu datenschutzrechtlichen Fragen und kann Stellungnahmen zu Entwürfen europäischer Regelungen abgeben.
  • Förderung gemeinsamer Standards: Er unterstützt eine möglichst kohärente Anwendung der Datenschutzvorschriften im Europäischen Wirtschaftsraum.

Warum ist der Ausschuss für Unternehmen wichtig?

Unternehmen, die personenbezogene Daten verarbeiten, müssen die DSGVO einhalten. Die Leitlinien des EDSA helfen dabei, zentrale Anforderungen besser zu verstehen – etwa zu Einwilligungen, Auskunftsrechten, Datenübermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums oder zur Rolle von Verantwortlichen und Auftragsverarbeitern.

Besonders relevant ist die Zusammenarbeit bei grenzüberschreitenden Verarbeitungsvorgängen. Ist ein Unternehmen in mehreren EU-Staaten tätig, können Datenschutzbehörden gemeinsam an einem Verfahren arbeiten. Der EDSA trägt dazu bei, unterschiedliche Auffassungen zu klären und eine einheitlichere Anwendung der Regeln zu fördern.

Welche Bedeutung hat der EDSA für Bürgerinnen und Bürger?

Der Ausschuss stärkt den Schutz personenbezogener Daten, indem er gemeinsame Auslegungen der DSGVO fördert. Das ist wichtig, wenn Daten in mehreren europäischen Ländern verarbeitet werden oder Beschwerden verschiedene Staaten betreffen. Einzelne Beschwerden werden in der Regel weiterhin bei der zuständigen nationalen Datenschutzbehörde eingereicht – in Deutschland meist bei der Datenschutzaufsichtsbehörde des jeweiligen Bundeslandes oder, je nach Zuständigkeit, beim Bund.

EDSA und Europäischer Datenschutzbeauftragter: der Unterschied

Der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte (EDSB) haben unterschiedliche Aufgaben. Der EDSA koordiniert die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden und unterstützt die einheitliche Anwendung der DSGVO. Der EDSB überwacht dagegen vor allem, wie die Organe und Einrichtungen der EU personenbezogene Daten verarbeiten.

Fazit

Der Europäische Datenschutzausschuss ist ein zentrales Gremium für die Abstimmung und einheitliche Anwendung des europäischen Datenschutzrechts. Durch Leitlinien, Zusammenarbeit und verbindliche Entscheidungen in bestimmten Streitfällen trägt er dazu bei, dass Datenschutzregeln in Europa möglichst konsistent ausgelegt werden. Für Unternehmen, Behörden und Bürgerinnen und Bürger ist seine Arbeit daher ein wichtiger Bestandteil des europäischen Datenschutzsystems.


Häufig gestellte Fragen zum Europäischen Datenschutzausschuss (EDSA)

  1. Was ist der Europäische Datenschutzausschuss (EDSA)?
  2. Welche Aufgaben hat der Europäische Datenschutzausschuss?
  3. Wer gehört dem Europäischen Datenschutzausschuss an?
  4. Wie trägt der EDSA zur einheitlichen Anwendung der DSGVO bei?
  5. Kann der Europäische Datenschutzausschuss Bußgelder verhängen?
  6. Welche Rolle spielt der EDSA bei grenzüberschreitenden Datenschutzfällen?
  7. Wie unterscheidet sich der EDSA vom Europäischen Datenschutzbeauftragten (EDSB)?
  8. Wie können Bürgerinnen und Bürger eine Beschwerde bei einer Datenschutzbehörde einreichen?
  9. Wo finde ich Leitlinien und Entscheidungen des Europäischen Datenschutzausschusses?

Was ist der Europäische Datenschutzausschuss (EDSA)?

Der Europäische Datenschutzausschuss (EDSA) ist ein unabhängiges Gremium der Europäischen Union, das die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden fördert und eine einheitliche Anwendung der Datenschutz-Grundverordnung (DSGVO) unterstützt. Er veröffentlicht unter anderem Leitlinien und Empfehlungen zu Datenschutzfragen und kann bei bestimmten grenzüberschreitenden Fällen verbindliche Entscheidungen treffen. Der EDSA beaufsichtigt jedoch nicht selbst alle Unternehmen; Beschwerden und konkrete Aufsichtsverfahren bearbeiten grundsätzlich die zuständigen nationalen Datenschutzbehörden.

Welche Aufgaben hat der Europäische Datenschutzausschuss?

Der Europäische Datenschutzausschuss (EDSA) fördert die einheitliche Anwendung der Datenschutz-Grundverordnung (DSGVO) in der EU. Dazu veröffentlicht er Leitlinien und Empfehlungen, unterstützt die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden und gibt Stellungnahmen zu Datenschutzfragen ab. Bei grenzüberschreitenden Fällen kann der EDSA außerdem verbindliche Entscheidungen treffen, wenn sich die beteiligten Aufsichtsbehörden nicht einigen.

Wer gehört dem Europäischen Datenschutzausschuss an?

Dem Europäischen Datenschutzausschuss gehören die Leiterinnen und Leiter der unabhängigen Datenschutzaufsichtsbehörden der EU-Mitgliedstaaten sowie der Europäische Datenschutzbeauftragte an. Auch die Europäische Kommission nimmt an den Sitzungen teil, hat jedoch kein Stimmrecht. Vertreterinnen und Vertreter der Datenschutzbehörden der EWR-Staaten Island, Liechtenstein und Norwegen können ebenfalls mitwirken, besitzen aber ebenfalls kein Stimmrecht.

Wie trägt der EDSA zur einheitlichen Anwendung der DSGVO bei?

Der Europäische Datenschutzausschuss (EDSA) fördert die einheitliche Anwendung der DSGVO, indem er die Zusammenarbeit zwischen den nationalen Datenschutzaufsichtsbehörden koordiniert und gemeinsame Leitlinien, Empfehlungen sowie bewährte Verfahren veröffentlicht. Bei grenzüberschreitenden Fällen unterstützt er die Behörden dabei, sich abzustimmen; wenn sie keine Einigung erzielen, kann der EDSA in bestimmten Verfahren verbindliche Entscheidungen treffen. So trägt er dazu bei, dass Datenschutzregeln in den EU-Mitgliedstaaten möglichst einheitlich ausgelegt und angewendet werden.

Kann der Europäische Datenschutzausschuss Bußgelder verhängen?

Nein, der Europäische Datenschutzausschuss verhängt grundsätzlich keine Bußgelder gegen Unternehmen oder andere Verantwortliche. Dafür sind die zuständigen nationalen Datenschutzaufsichtsbehörden zuständig, die bei Verstößen gegen die DSGVO Geldbußen festsetzen können. Der Ausschuss kann jedoch bei bestimmten grenzüberschreitenden Fällen verbindliche Entscheidungen treffen, etwa wenn sich beteiligte Aufsichtsbehörden nicht einigen. Die Umsetzung und Verhängung einer möglichen Geldbuße bleibt anschließend Aufgabe der zuständigen nationalen Behörde.

Welche Rolle spielt der EDSA bei grenzüberschreitenden Datenschutzfällen?

Bei grenzüberschreitenden Datenschutzfällen unterstützt der Europäische Datenschutzausschuss (EDSA) die zuständigen nationalen Aufsichtsbehörden dabei, die DSGVO einheitlich anzuwenden. Die Behörden arbeiten im sogenannten Kohärenzverfahren zusammen, wobei in der Regel die Aufsichtsbehörde am Hauptsitz des Unternehmens federführend ist. Können sich die beteiligten Behörden über einen Entscheidungsentwurf nicht einigen, kann der EDSA eine verbindliche Entscheidung treffen, die zur Klärung des Falls und zu einer einheitlichen Lösung in den betroffenen Mitgliedstaaten beiträgt.

Wie unterscheidet sich der EDSA vom Europäischen Datenschutzbeauftragten (EDSB)?

Der Europäische Datenschutzausschuss (EDSA) und der Europäische Datenschutzbeauftragte (EDSB) haben unterschiedliche Aufgaben. Der EDSA koordiniert die Zusammenarbeit der nationalen Datenschutzaufsichtsbehörden und fördert eine einheitliche Anwendung der DSGVO in Europa. Der EDSB hingegen überwacht, wie die Organe und Einrichtungen der Europäischen Union personenbezogene Daten verarbeiten, und berät sie zu Datenschutzfragen.

Wie können Bürgerinnen und Bürger eine Beschwerde bei einer Datenschutzbehörde einreichen?

Bürgerinnen und Bürger können eine Beschwerde bei der zuständigen Datenschutzaufsichtsbehörde einreichen, wenn sie vermuten, dass ihre personenbezogenen Daten rechtswidrig verarbeitet wurden. In der Regel ist die Behörde des Bundeslandes zuständig, in dem die betroffene Person wohnt oder arbeitet; bei Bundesbehörden und bestimmten Unternehmen kann der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit zuständig sein. Die Beschwerde lässt sich meist online, per E-Mail oder per Post einreichen. Sinnvoll ist es, den Sachverhalt möglichst genau zu schildern, das betroffene Unternehmen oder die Organisation zu nennen und relevante Unterlagen wie Schriftwechsel oder Screenshots beizufügen. Die Kontaktdaten und Hinweise zum Verfahren finden sich auf der Website der zuständigen Behörde.

Wo finde ich Leitlinien und Entscheidungen des Europäischen Datenschutzausschusses?

Leitlinien, Empfehlungen und Entscheidungen des Europäischen Datenschutzausschusses finden Sie auf der offiziellen Website des EDSA unter edpb.europa.eu, insbesondere in den Bereichen „Guidelines, Recommendations, Best Practices“ und „Consistency Findings“. Dort können Sie die Dokumente nach Thema, Veröffentlichungsdatum und Dokumenttyp durchsuchen. Viele Inhalte sind auf Englisch verfügbar; wichtige Leitlinien und Zusammenfassungen werden teilweise auch in anderen EU-Amtssprachen veröffentlicht.
Meur Media und Datenschutz: Was Nutzerinnen und Nutzer wissen sollten

Datenschutz ist ein wichtiger Bestandteil jeder digitalen Kommunikation. Wenn Nutzerinnen und Nutzer die Website oder Angebote von Meur Media besuchen, können personenbezogene Daten verarbeitet werden – zum Beispiel dann, wenn sie ein Kontaktformular ausfüllen, einen Newsletter abonnieren oder mit eingebetteten Inhalten interagieren. Welche Daten dabei tatsächlich erhoben werden und zu welchem Zweck, sollte in der Datenschutzerklärung des jeweiligen Angebots nachvollziehbar beschrieben sein.

Welche Daten können verarbeitet werden?

Je nach den Funktionen einer Website können unterschiedliche Informationen anfallen. Dazu gehören Angaben, die Nutzerinnen und Nutzer selbst übermitteln, etwa Name, E-Mail-Adresse oder Nachrichtentext. Beim Aufruf einer Website können außerdem technische Informationen verarbeitet werden, beispielsweise IP-Adresse, Zeitpunkt des Zugriffs, Browsertyp und aufgerufene Seiten. Ob und in welchem Umfang dies bei Meur Media geschieht, ist den offiziellen Datenschutzhinweisen zu entnehmen.

Transparenz und Zweckbindung

Eine verständliche Datenschutzerklärung erläutert, wer für die Verarbeitung verantwortlich ist, welche Daten verarbeitet werden und aus welchen Gründen dies geschieht. Sie sollte außerdem Angaben zu Rechtsgrundlagen, Speicherdauer und möglichen Empfängern der Daten enthalten. Werden externe Dienste eingesetzt – etwa für Reichweitenmessung, Videos oder soziale Medien –, sollten diese ebenfalls verständlich aufgeführt werden.

Cookies und externe Dienste

Cookies und ähnliche Technologien können beispielsweise dazu dienen, grundlegende Funktionen bereitzustellen oder Einstellungen zu speichern. Analyse- und Marketingtechnologien können zusätzliche Daten erfassen. Ob solche Technologien verwendet werden und ob dafür eine Einwilligung erforderlich ist, hängt von ihrer konkreten Ausgestaltung ab. Nutzerinnen und Nutzer sollten die Cookie-Einstellungen und Hinweise von Meur Media prüfen, um zu erfahren, welche Möglichkeiten zur Auswahl oder zum Widerruf angeboten werden.

Rechte betroffener Personen

Nach der Datenschutz-Grundverordnung haben betroffene Personen – unter bestimmten Voraussetzungen – unter anderem das Recht auf Auskunft, Berichtigung und Löschung ihrer personenbezogenen Daten. Auch eine Einschränkung der Verarbeitung, ein Widerspruch oder eine Datenübertragbarkeit kann in Betracht kommen. Für Fragen oder Anliegen sollte der in der Datenschutzerklärung genannte Kontakt genutzt werden. Außerdem besteht grundsätzlich das Recht, sich bei einer zuständigen Datenschutzaufsichtsbehörde zu beschweren.

So können Sie Ihre Daten besser schützen

  • Lesen Sie die Datenschutzerklärung und die Hinweise zu Cookies, bevor Sie persönliche Angaben machen.
  • Übermitteln Sie nur Informationen, die für den jeweiligen Zweck erforderlich sind.
  • Prüfen Sie bei externen Inhalten, ob Daten an Drittanbieter weitergegeben werden.
  • Nutzen Sie die Kontaktmöglichkeiten in den offiziellen Datenschutzhinweisen, wenn Sie Auskunft wünschen oder Ihre Rechte ausüben möchten.

Fazit

Ein sorgfältiger Umgang mit personenbezogenen Daten setzt klare Informationen und nachvollziehbare Wahlmöglichkeiten voraus. Wer wissen möchte, wie Meur Media Daten verarbeitet, sollte die aktuelle Datenschutzerklärung des jeweiligen Angebots heranziehen. Dort finden sich die verbindlichen Angaben zu Verantwortlichkeit, Verarbeitungszwecken, eingesetzten Diensten und den Rechten der Nutzerinnen und Nutzer.


Häufig gestellte Fragen zum Datenschutz bei Meur Media

  1. Welche personenbezogenen Daten verarbeitet Meur Media?
  2. Zu welchen Zwecken verarbeitet Meur Media meine Daten?
  3. Verwendet Meur Media Cookies oder Tracking-Technologien?
  4. Gibt Meur Media personenbezogene Daten an Dritte weiter?
  5. Wie kann ich Auskunft über meine bei Meur Media gespeicherten Daten erhalten oder deren Löschung beantragen?
  6. Wie kann ich der Datenverarbeitung durch Meur Media widersprechen oder meine Einwilligung widerrufen?

Welche personenbezogenen Daten verarbeitet Meur Media?

Welche personenbezogenen Daten Meur Media verarbeitet, hängt davon ab, wie Sie die Website oder die angebotenen Dienste nutzen. Dazu können Angaben gehören, die Sie selbst übermitteln, etwa Name, E-Mail-Adresse und Inhalt Ihrer Nachricht. Beim Besuch der Website können außerdem technische Nutzungsdaten wie IP-Adresse, Zeitpunkt des Zugriffs, Browsertyp und aufgerufene Seiten verarbeitet werden. Welche Daten im Einzelnen erhoben werden, zu welchen Zwecken und wie lange sie gespeichert bleiben, erfahren Sie in der aktuellen Datenschutzerklärung von Meur Media.

Zu welchen Zwecken verarbeitet Meur Media meine Daten?

Meur Media verarbeitet personenbezogene Daten zu den Zwecken, die in der Datenschutzerklärung des jeweiligen Angebots erläutert werden. Je nach Ihrer Nutzung kann dies beispielsweise die Bereitstellung und Sicherheit der Website, die Beantwortung von Anfragen, die Abwicklung angeforderter Leistungen sowie – sofern eingesetzt und rechtlich zulässig – die Reichweitenmessung oder Personalisierung von Inhalten umfassen. Welche Zwecke im Einzelfall gelten, welche Rechtsgrundlage herangezogen wird und wie lange Daten gespeichert bleiben, erfahren Sie in den aktuellen Datenschutzhinweisen von Meur Media.

Verwendet Meur Media Cookies oder Tracking-Technologien?

Ob Meur Media Cookies oder andere Tracking-Technologien verwendet, hängt von den Funktionen der jeweiligen Website ab. Technisch notwendige Cookies können für den Betrieb erforderlich sein; Analyse- oder Marketingtechnologien können zusätzliche Informationen erfassen und gegebenenfalls eine Einwilligung erfordern. Welche Technologien konkret eingesetzt werden und wie sich Einstellungen ändern oder Einwilligungen widerrufen lassen, erfahren Sie in der Datenschutzerklärung und den Cookie-Einstellungen von Meur Media.

Gibt Meur Media personenbezogene Daten an Dritte weiter?

Ob Meur Media personenbezogene Daten an Dritte weitergibt, hängt davon ab, welche Dienste genutzt werden und welche Angaben Sie übermitteln. Eine Weitergabe kann beispielsweise an technische Dienstleister erfolgen, die Meur Media bei Hosting oder dem Betrieb der Website unterstützen, oder wenn gesetzliche Pflichten dies erfordern. Welche Empfänger betroffen sind und zu welchen Zwecken Daten verarbeitet werden, sollte in der aktuellen Datenschutzerklärung von Meur Media erläutert sein.

Wie kann ich Auskunft über meine bei Meur Media gespeicherten Daten erhalten oder deren Löschung beantragen?

Um Auskunft über die bei Meur Media gespeicherten personenbezogenen Daten zu erhalten oder deren Löschung zu beantragen, wenden Sie sich an die in der Datenschutzerklärung angegebenen Kontaktdaten. Beschreiben Sie Ihr Anliegen möglichst konkret und geben Sie an, welche Daten oder welcher Kontakt betroffen sind. Meur Media kann Sie bitten, Ihre Identität nachzuweisen, damit Ihre Daten vor unbefugtem Zugriff geschützt sind. Bitte beachten Sie, dass eine Löschung nicht in jedem Fall sofort oder vollständig möglich ist, etwa wenn gesetzliche Aufbewahrungspflichten entgegenstehen.

Wie kann ich der Datenverarbeitung durch Meur Media widersprechen oder meine Einwilligung widerrufen?

Sie können einer Datenverarbeitung, die auf berechtigtem Interesse beruht, aus Gründen, die sich aus Ihrer besonderen Situation ergeben, widersprechen. Eine erteilte Einwilligung können Sie jederzeit mit Wirkung für die Zukunft widerrufen; die Rechtmäßigkeit der Verarbeitung bis zum Widerruf bleibt davon unberührt. Nutzen Sie dafür die in der Datenschutzerklärung von Meur Media genannten Kontaktmöglichkeiten oder – bei Cookies und ähnlichen Technologien – die verfügbaren Datenschutz- bzw. Cookie-Einstellungen. In Ihrer Nachricht sollten Sie angeben, auf welche Verarbeitung sich Ihr Anliegen bezieht.

PDF24 und Datenschutz: Was Sie bei der Nutzung beachten sollten

PDF24 bietet verschiedene Werkzeuge zum Erstellen, Bearbeiten und Umwandeln von PDF-Dateien. Dazu gehören Online-Tools im Browser und Programme für den Computer. Für den Datenschutz ist vor allem wichtig, wie Sie ein Werkzeug verwenden: Wird ein Dokument lokal auf Ihrem Gerät verarbeitet oder dafür an einen Online-Dienst übertragen?

Online-Tools und lokale Verarbeitung

Bei einem Online-PDF-Tool wird die Datei in der Regel über das Internet an den Dienst übermittelt, damit die gewünschte Bearbeitung stattfinden kann. Das kann praktisch sein, bedeutet aber, dass Sie vor dem Hochladen prüfen sollten, ob das Dokument vertrauliche oder personenbezogene Angaben enthält.

PDF24 Creator ist ein Desktop-Programm für Windows. Bei Funktionen, die lokal ausgeführt werden, kann die Verarbeitung auf dem eigenen Computer stattfinden, ohne dass die Datei an einen Online-Dienst gesendet werden muss. Welche Funktionen tatsächlich lokal arbeiten und ob einzelne Features eine Internetverbindung benötigen, sollten Sie für Ihre konkrete Version und Nutzung prüfen.

Welche Daten können betroffen sein?

Ein PDF kann mehr enthalten als den sichtbaren Text. Dazu zählen Namen, Adressen, Unterschriften, Kundendaten, Gesundheitsinformationen, Kommentare, Formularangaben oder eingebettete Metadaten. Auch eine scheinbar harmlose Datei kann deshalb vertrauliche Informationen enthalten.

Bei der Nutzung eines Online-Dienstes können neben der Datei technische Nutzungsdaten anfallen, etwa Informationen zur Verbindung oder zum verwendeten Browser. Welche Daten erhoben und wie lange sie gespeichert werden, hängt von den geltenden Datenschutzinformationen des Anbieters und dem jeweiligen Dienst ab.

So nutzen Sie PDF24 datenschutzbewusst

  • Vertrauliche Dateien nicht unüberlegt hochladen: Prüfen Sie vor der Nutzung eines Online-Tools, ob das Dokument sensible oder personenbezogene Daten enthält.
  • Lokale Verarbeitung erwägen: Für vertrauliche Dokumente kann ein lokal installiertes Programm geeigneter sein, sofern die gewünschte Funktion ohne Dateiübertragung arbeitet.
  • Datenschutzinformationen lesen: Informieren Sie sich in den aktuellen Datenschutz- und Nutzungsbedingungen über Verarbeitung, Speicherung und Löschung.
  • Dateien vor dem Teilen bereinigen: Entfernen Sie nicht benötigte Kommentare, Metadaten und persönliche Angaben. Beachten Sie, dass das bloße Überdecken von Text in einem PDF ihn nicht immer dauerhaft entfernt.
  • Arbeitsgeräte absichern: Verwenden Sie aktuelle Software, starke Zugangsdaten und eine verschlüsselte Festplatte, wenn Sie Dokumente lokal bearbeiten.
  • Vorgaben im Unternehmen beachten: Bei Kunden-, Beschäftigten- oder Gesundheitsdaten sollten interne Datenschutzregeln und gegebenenfalls Vorgaben zur Auftragsverarbeitung berücksichtigt werden.

PDF24 im beruflichen Einsatz

Unternehmen und öffentliche Stellen sollten vor der Verarbeitung personenbezogener Daten prüfen, ob die eingesetzte PDF24-Funktion zu ihrem Datenschutzkonzept passt. Dabei spielen unter anderem der Zweck der Verarbeitung, die Art der Daten, die technische Umsetzung und die geltenden vertraglichen Bedingungen eine Rolle. Bei besonders sensiblen Informationen empfiehlt sich eine Prüfung durch die zuständige Datenschutzstelle oder eine fachkundige Beratung.

Fazit

PDF24 kann je nach Werkzeug und Arbeitsweise unterschiedlich genutzt werden. Für den Datenschutz ist entscheidend, ob eine Datei lokal verarbeitet oder an einen Online-Dienst übertragen wird. Prüfen Sie deshalb vor jeder Bearbeitung die gewählte Funktion, die aktuellen Datenschutzinformationen und den Inhalt des Dokuments. So lässt sich besser einschätzen, welche Nutzung für Ihre Dateien angemessen ist.


9 Tipps für den sicheren Umgang mit PDF24 und Datenschutz

  1. Prüfe die Datenschutzhinweise von PDF24 vor der Nutzung.
  2. Lade keine vertraulichen Dokumente in Online-Tools hoch.
  3. Entferne persönliche Daten aus PDFs, wenn sie nicht benötigt werden.
  4. Achte beim Schwärzen darauf, Text dauerhaft zu entfernen.
  5. Nutze für sensible Dateien möglichst eine lokale Anwendung.
  6. Prüfe Berechtigungen und Einstellungen der verwendeten PDF24-App.
  7. Teile bearbeitete PDFs nur mit vertrauenswürdigen Personen.
  8. Lösche temporäre Dateien und Downloads nach der Nutzung.
  9. Verwende starke Passwörter für geschützte PDF-Dateien.

Prüfe die Datenschutzhinweise von PDF24 vor der Nutzung.

Prüfen Sie vor der Nutzung die aktuellen Datenschutzhinweise von PDF24. Dort erfahren Sie, welche Daten bei den jeweiligen Online- und Desktop-Tools verarbeitet werden, ob Dateien übertragen oder gespeichert werden und welche Löschfristen gelten. So können Sie besser einschätzen, ob der gewählte Dienst für Ihr Dokument geeignet ist – insbesondere, wenn es vertrauliche oder personenbezogene Informationen enthält.

Lade keine vertraulichen Dokumente in Online-Tools hoch.

Lade keine vertraulichen Dokumente in Online-Tools hoch, wenn du nicht sicher bist, wie die Dateien verarbeitet und gespeichert werden. PDFs können sensible Angaben wie Namen, Adressen, Unterschriften oder Kundendaten enthalten. Nutze für solche Dateien möglichst ein Programm, das sie lokal auf deinem Gerät verarbeitet, und prüfe vorab die Datenschutzinformationen des jeweiligen Dienstes.

Entferne persönliche Daten aus PDFs, wenn sie nicht benötigt werden.

Entfernen Sie persönliche Daten aus PDFs, wenn sie für den vorgesehenen Zweck nicht benötigt werden. Dazu können beispielsweise Namen, Adressen, Unterschriften, Kommentare oder Metadaten gehören. Prüfen Sie nach der Bearbeitung, ob die Angaben tatsächlich dauerhaft gelöscht wurden: Text lediglich mit einem schwarzen Balken zu überdecken, reicht oft nicht aus, da er sich möglicherweise weiterhin kopieren oder wiederherstellen lässt.

Achte beim Schwärzen darauf, Text dauerhaft zu entfernen.

Achte beim Schwärzen darauf, dass der Text dauerhaft aus dem PDF entfernt wird und nicht nur durch einen schwarzen Balken verdeckt ist. Sonst kann der Inhalt möglicherweise weiterhin kopiert, durchsucht oder durch Entfernen der Abdeckung sichtbar gemacht werden. Verwende in PDF24 eine Funktion zum echten Schwärzen und prüfe anschließend, ob sich der geschwärzte Text weder markieren noch in der Suche finden lässt.

Nutze für sensible Dateien möglichst eine lokale Anwendung.

Nutze für sensible Dateien möglichst eine lokale Anwendung wie PDF24 Creator. So können Dokumente direkt auf deinem Computer verarbeitet werden, ohne sie für die Bearbeitung an einen Online-Dienst hochzuladen. Prüfe dennoch, ob die jeweilige Funktion tatsächlich lokal arbeitet, und beachte die Datenschutz- und Sicherheitseinstellungen deiner Software.

Prüfe Berechtigungen und Einstellungen der verwendeten PDF24-App.

Prüfen Sie regelmäßig die Berechtigungen und Einstellungen der verwendeten PDF24-App. Erlauben Sie nur Zugriffe, die für die gewünschte Funktion erforderlich sind, und kontrollieren Sie beispielsweise, ob die App auf Dateien, Speicher oder Netzwerk zugreifen darf. Achten Sie außerdem auf Datenschutzoptionen und deaktivieren Sie Funktionen, die Sie nicht benötigen. So behalten Sie besser im Blick, welche Daten die App verarbeiten kann.

Teile bearbeitete PDFs nur mit vertrauenswürdigen Personen.

Teile bearbeitete PDFs nur mit vertrauenswürdigen Personen und prüfe vor dem Versand sorgfältig, welche Informationen die Datei enthält. Auch nach der Bearbeitung können vertrauliche Angaben, Kommentare oder Metadaten im Dokument verbleiben. Entferne nicht benötigte Inhalte, schütze die Datei bei Bedarf mit einem Kennwort und versende sie über einen sicheren Kommunikationsweg.

Lösche temporäre Dateien und Downloads nach der Nutzung.

Lösche temporäre Dateien und heruntergeladene PDFs nach der Nutzung, besonders wenn du Dokumente mit personenbezogenen oder vertraulichen Angaben bearbeitet hast. Leere anschließend bei Bedarf auch den Papierkorb und entferne Dateien aus dem Download-Ordner. So verringerst du das Risiko, dass andere Personen auf gemeinsam genutzten Geräten Zugriff auf deine Dokumente erhalten.

Verwende starke Passwörter für geschützte PDF-Dateien.

Verwende starke Passwörter, wenn du PDF-Dateien mit vertraulichen oder personenbezogenen Informationen schützt. Ein gutes Passwort ist lang, schwer zu erraten und besteht idealerweise aus einer zufälligen Kombination verschiedener Wörter, Zahlen und Sonderzeichen. Vermeide leicht erkennbare Angaben wie Namen oder Geburtsdaten und teile das Passwort möglichst über einen separaten, sicheren Kommunikationsweg mit. So erschwerst du Unbefugten den Zugriff auf deine Dokumente.

Risikomanagement-Schulung: Risiken erkennen, bewerten und steuern

Risiken gehören zum Geschäftsalltag: Neue Vorschriften, technische Störungen, Lieferengpässe oder veränderte Marktbedingungen können die Ziele eines Unternehmens beeinträchtigen. Eine Risikomanagement-Schulung vermittelt, wie Risiken systematisch erkannt, eingeschätzt und behandelt werden. So können Mitarbeitende und Führungskräfte fundierter entscheiden und besser auf mögliche Veränderungen vorbereitet sein.

Was bedeutet Risikomanagement?

Risikomanagement umfasst alle abgestimmten Maßnahmen, mit denen eine Organisation Unsicherheiten im Hinblick auf ihre Ziele handhabt. Dazu gehört nicht nur, mögliche Gefahren zu reduzieren. Auch Chancen können berücksichtigt werden, wenn sie sich aus Veränderungen oder neuen Entwicklungen ergeben.

Ein strukturierter Prozess besteht meist aus mehreren Schritten: Zunächst werden Rahmenbedingungen und Ziele festgelegt. Anschließend identifiziert das Unternehmen relevante Risiken, analysiert ihre Ursachen und möglichen Folgen und bewertet ihre Bedeutung. Darauf aufbauend werden geeignete Maßnahmen geplant und umgesetzt. Eine regelmäßige Überwachung stellt sicher, dass sich Veränderungen frühzeitig bemerkbar machen.

Was vermittelt eine Risikomanagement-Schulung?

Die genauen Inhalte richten sich nach Branche, Funktion und Kenntnisstand der Teilnehmenden. Häufig behandelt eine Schulung folgende Themen:

  • Grundbegriffe und Ziele des Risikomanagements
  • Methoden zur Identifikation von Risiken, etwa Workshops, Checklisten oder Prozessanalysen
  • Bewertung von Eintrittswahrscheinlichkeit und möglichen Auswirkungen
  • Priorisierung und Dokumentation von Risiken
  • Auswahl und Planung geeigneter Maßnahmen
  • Verantwortlichkeiten, Meldewege und Kommunikation
  • Überwachung, Berichterstattung und regelmäßige Überprüfung
  • Einbindung des Risikomanagements in bestehende Unternehmensprozesse

Je nach Bedarf kann die Schulung auch spezielle Bereiche aufgreifen, beispielsweise Informationssicherheit, Datenschutz, Arbeitsschutz, Lieferketten oder Projektmanagement. Internationale Leitlinien wie ISO 31000 können dabei als Orientierung dienen.

Für wen ist die Schulung geeignet?

Eine Risikomanagement-Schulung ist für unterschiedliche Personengruppen sinnvoll. Führungskräfte lernen, Risiken in Entscheidungen einzubeziehen und Zuständigkeiten klar zu definieren. Mitarbeitende erhalten Werkzeuge, um Risiken in ihrem Arbeitsbereich zu erkennen und weiterzugeben. Fachkräfte aus den Bereichen Compliance, Qualität, Revision, Informationssicherheit oder Projektmanagement können ihre Kenntnisse vertiefen und Methoden gezielter anwenden.

Auch für Unternehmen, die ihr Risikomanagement neu aufbauen oder bestehende Abläufe verbessern möchten, kann eine gemeinsame Schulung hilfreich sein. Ein einheitliches Verständnis erleichtert die Zusammenarbeit zwischen Abteilungen und unterstützt eine offene Kommunikation über mögliche Probleme.

Welche Vorteile bietet eine Risikomanagement-Schulung?

Gut geschulte Beschäftigte können mögliche Schwachstellen früher erkennen und nachvollziehbar einschätzen. Das ermöglicht es, Maßnahmen rechtzeitig zu planen, statt erst auf einen Vorfall zu reagieren. Gleichzeitig schafft ein gemeinsames Vorgehen mehr Klarheit darüber, wer für welche Aufgaben verantwortlich ist.

Eine Schulung kann außerdem dazu beitragen, Risiken einheitlicher zu dokumentieren und Informationen verständlicher weiterzugeben. Dadurch wird die Grundlage für fundierte Entscheidungen verbessert. Sie ersetzt jedoch weder die Verantwortung der Unternehmensleitung noch eine individuelle Analyse der konkreten Unternehmensrisiken.

Wie läuft eine Schulung ab?

Risikomanagement-Schulungen werden als Präsenzveranstaltung, Online-Seminar oder internes Training angeboten. Neben der Vermittlung von Grundlagen sind praktische Übungen besonders nützlich: Die Teilnehmenden können beispielsweise Risiken aus einem beispielhaften Prozess erfassen, nach festgelegten Kriterien bewerten und passende Maßnahmen entwickeln.

Für Unternehmen empfiehlt es sich, Beispiele aus dem eigenen Arbeitsalltag einzubeziehen. Dadurch lässt sich das Gelernte leichter auf konkrete Abläufe übertragen. Je nach Zielgruppe kann die Schulung als kompakter Überblick oder als vertiefendes Programm mit mehreren Modulen gestaltet werden.

Worauf sollte man bei der Auswahl achten?

Bei der Auswahl einer Schulung sollten die Lernziele, die Vorkenntnisse der Teilnehmenden und die branchenspezifischen Anforderungen berücksichtigt werden. Wichtig ist, dass Inhalte und Übungen zum tatsächlichen Arbeitsumfeld passen. Auch die Erfahrung der Schulungsleitung, die verwendeten Methoden und die Möglichkeit für Fragen sollten in die Entscheidung einfließen.

Vorab kann es hilfreich sein, folgende Punkte zu klären:

  • Welche Risiken und Geschäftsbereiche stehen im Mittelpunkt?
  • Welche Rollen und Verantwortlichkeiten sollen geschult werden?
  • Wie viel Zeit steht zur Verfügung?
  • Soll die Schulung allgemeine Grundlagen oder vertiefte Fachkenntnisse vermitteln?
  • Wie werden die Lernergebnisse in die tägliche Arbeit übertragen?

Fazit

Eine Risikomanagement-Schulung stärkt die Fähigkeit, Unsicherheiten strukturiert zu behandeln. Sie vermittelt Methoden zur Risikoerkennung und -bewertung und unterstützt eine klare Kommunikation im Unternehmen. Entscheidend ist, dass das erworbene Wissen regelmäßig angewendet und an veränderte Bedingungen angepasst wird. So wird Risikomanagement zu einem fortlaufenden Bestandteil verantwortungsvoller Unternehmensführung.


8 Wichtige Tipps für eine Effektive Risikomanagement-Schulung

  1. Lernziele der Schulung klar definieren.
  2. Risiken systematisch identifizieren und bewerten.
  3. Praxisnahe Fallbeispiele einsetzen.
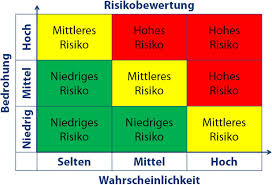
  4. Risikomatrix verständlich erklären.
  5. Maßnahmen nach Dringlichkeit priorisieren.
  6. Zuständigkeiten eindeutig festlegen.
  7. Meldewege und Eskalation üben.
  8. Wissen regelmäßig auffrischen und überprüfen.

Lernziele der Schulung klar definieren.

Klare Lernziele bilden die Grundlage für eine wirksame Risikomanagement-Schulung. Legen Sie vorab fest, was die Teilnehmenden anschließend wissen und praktisch anwenden sollen – etwa Risiken systematisch zu erkennen, ihre Eintrittswahrscheinlichkeit und Auswirkungen einzuschätzen oder geeignete Maßnahmen abzuleiten. Stimmen Sie die Ziele auf die jeweiligen Aufgaben und Vorkenntnisse ab und formulieren Sie sie möglichst konkret. So lassen sich passende Inhalte und Übungen auswählen und der Lernerfolg später besser beurteilen.

Risiken systematisch identifizieren und bewerten.

Ein zentraler Bestandteil jeder Risikomanagement-Schulung ist, Risiken systematisch zu identifizieren und zu bewerten. Dabei werden mögliche Gefahren und Unsicherheiten aus verschiedenen Bereichen erfasst, ihre Ursachen untersucht und ihre potenziellen Auswirkungen eingeschätzt. Werden zusätzlich Eintrittswahrscheinlichkeit und mögliche Schadenshöhe berücksichtigt, lassen sich Risiken nachvollziehbar priorisieren. So können Unternehmen ihre Ressourcen gezielt einsetzen und passende Maßnahmen rechtzeitig planen.

Praxisnahe Fallbeispiele einsetzen.

Praxisnahe Fallbeispiele machen eine Risikomanagement-Schulung besonders anschaulich. Anhand realistischer Situationen aus dem Arbeitsalltag können Teilnehmende üben, Risiken frühzeitig zu erkennen, ihre möglichen Auswirkungen einzuschätzen und geeignete Maßnahmen abzuleiten. Beispiele aus der eigenen Branche oder dem Unternehmen erleichtern den Transfer in die Praxis und fördern den Austausch über unterschiedliche Perspektiven.

Risikomatrix verständlich erklären.

Eine Risikomatrix hilft dabei, Risiken übersichtlich einzuordnen und zu priorisieren. In einer Risikomanagement-Schulung sollte verständlich erklärt werden, wie Eintrittswahrscheinlichkeit und mögliche Auswirkungen bewertet und in der Matrix miteinander kombiniert werden. Anhand konkreter Beispiele lernen die Teilnehmenden, die Ergebnisse richtig zu interpretieren, wichtige Risiken zu erkennen und passende Maßnahmen abzuleiten. Dabei ist wichtig zu betonen, dass die Matrix eine Orientierung bietet und eine fachliche Einschätzung nicht ersetzt.

Maßnahmen nach Dringlichkeit priorisieren.

Maßnahmen nach Dringlichkeit zu priorisieren hilft dabei, begrenzte Zeit und Ressourcen gezielt einzusetzen. Beginnen Sie mit den Risiken, die besonders schwerwiegende Folgen haben können oder unmittelbar eintreten könnten. Berücksichtigen Sie dabei sowohl die Eintrittswahrscheinlichkeit als auch das mögliche Ausmaß des Schadens. Legen Sie für jede Maßnahme eine verantwortliche Person und einen realistischen Termin fest und überprüfen Sie regelmäßig, ob sich die Prioritäten verändert haben.

Zuständigkeiten eindeutig festlegen.

Eindeutig festgelegte Zuständigkeiten sind eine wichtige Grundlage für wirksames Risikomanagement. In einer Schulung sollte geklärt werden, wer Risiken erkennt und meldet, wer sie bewertet und wer über geeignete Maßnahmen entscheidet. Sind Aufgaben und Meldewege transparent, lassen sich Informationen schneller weitergeben und Verzögerungen vermeiden. So wissen alle Beteiligten, welchen Beitrag sie leisten und an wen sie sich bei Fragen oder neuen Risiken wenden können.

Meldewege und Eskalation üben.

Klare Meldewege und Eskalationsstufen helfen dabei, Risiken rechtzeitig an die richtigen Stellen weiterzugeben. Üben Sie in der Risikomanagement-Schulung anhand realistischer Szenarien, wer wann informiert werden muss, welche Informationen wichtig sind und wie dringende Fälle eskaliert werden. So gewinnen Mitarbeitende Sicherheit im Ernstfall, Missverständnisse werden reduziert und notwendige Maßnahmen können schneller eingeleitet werden.

Wissen regelmäßig auffrischen und überprüfen.

Wissen im Risikomanagement sollte regelmäßig aufgefrischt und überprüft werden, da sich Risiken, Vorschriften und betriebliche Abläufe verändern können. Wiederholungsschulungen, kurze Wissenschecks und praxisnahe Übungen helfen dabei, wichtige Methoden im Gedächtnis zu behalten und Wissenslücken frühzeitig zu erkennen. So bleibt das Team darauf vorbereitet, Risiken sicher einzuschätzen und angemessen darauf zu reagieren.

Kontaktformular und DSGVO: Was Betreiber beachten sollten

Ein Kontaktformular macht es Besucherinnen und Besuchern leicht, Fragen zu stellen oder Angebote anzufordern. Gleichzeitig werden dabei personenbezogene Daten erhoben. Damit das Formular den Anforderungen der Datenschutz-Grundverordnung (DSGVO) entspricht, sollten Unternehmen transparent erklären, welche Daten sie wofür benötigen, und diese sicher sowie nicht länger als erforderlich speichern.

Welche Daten dürfen abgefragt werden?

Es gilt der Grundsatz der Datenminimierung: Erheben Sie nur Angaben, die für die Bearbeitung der Anfrage tatsächlich nötig sind. Für eine einfache Nachricht reichen häufig ein Name, eine E-Mail-Adresse und der Nachrichtentext. Weitere Felder – etwa Telefonnummer, Unternehmen oder Anschrift – sollten nur dann verpflichtend sein, wenn sie für den jeweiligen Zweck gebraucht werden.

Markieren Sie Pflichtfelder eindeutig. Optionale Angaben sollten freiwillig bleiben. Vermeiden Sie außerdem, über ein allgemeines Kontaktformular unnötig sensible Informationen abzufragen, etwa Gesundheitsdaten oder Angaben zu politischen Überzeugungen.

Welche Rechtsgrundlage gilt?

Eine Einwilligung ist nicht automatisch erforderlich, nur weil ein Formular Daten erhebt. Die passende Rechtsgrundlage hängt vom Zweck der Anfrage ab. Geht es etwa um die Anbahnung eines Vertrags, kann die Verarbeitung zur Durchführung vorvertraglicher Maßnahmen erforderlich sein (Art. 6 Abs. 1 lit. b DSGVO). Bei allgemeinen Anfragen kann – je nach konkreter Situation – ein berechtigtes Interesse an der Bearbeitung und Beantwortung der Nachricht (Art. 6 Abs. 1 lit. f DSGVO) in Betracht kommen.

Werden Daten für einen zusätzlichen Zweck genutzt, beispielsweise für den Versand eines Newsletters, ist dafür eine gesonderte Rechtsgrundlage nötig. Eine solche Nutzung sollte nicht einfach in die Bearbeitung der Kontaktanfrage hineingemischt werden. Für Werbung per E-Mail gelten außerdem weitere rechtliche Anforderungen.

Datenschutzhinweise direkt am Formular

Nach Art. 13 DSGVO müssen Betroffene bei der Datenerhebung über bestimmte Punkte informiert werden. Die vollständigen Informationen können in der Datenschutzerklärung stehen. Sinnvoll ist ein gut sichtbarer Hinweis direkt beim Kontaktformular, der auf den passenden Abschnitt verlinkt. Dazu gehören insbesondere:

  • wer für die Datenverarbeitung verantwortlich ist und wie die verantwortliche Stelle erreichbar ist,
  • zu welchen Zwecken und auf welcher Rechtsgrundlage die Daten verarbeitet werden,
  • wer die Daten erhält, zum Beispiel technische Dienstleister,
  • wie lange die Daten gespeichert werden beziehungsweise nach welchen Kriterien sich die Speicherdauer richtet,
  • welche Datenschutzrechte bestehen und wie eine Beschwerde bei einer Aufsichtsbehörde möglich ist,
  • ob Angaben gesetzlich oder vertraglich erforderlich sind und welche Folgen es hat, wenn sie nicht bereitgestellt werden.

Ein möglicher kurzer Formularhinweis lautet: „Wir verwenden Ihre Angaben, um Ihre Anfrage zu bearbeiten. Weitere Informationen zur Verarbeitung Ihrer Daten und zu Ihren Rechten finden Sie in unserer Datenschutzerklärung.“ Dieser Hinweis ersetzt nicht die vollständigen Datenschutzinformationen.

Muss es ein Einwilligungs-Kästchen geben?

Ein Pflicht-Kästchen mit dem Text „Ich stimme der Datenschutzerklärung zu“ ist für eine gewöhnliche Kontaktanfrage in der Regel nicht die passende Lösung. Die Datenschutzerklärung dient der Information; sie ist kein Vertrag, dem Nutzerinnen und Nutzer zustimmen müssen. Wird die Anfrage auf einer anderen Rechtsgrundlage bearbeitet, sollte das Formular transparent darüber informieren, statt eine unnötige Einwilligung einzuholen.

Eine separate, freiwillige Einwilligung kann erforderlich sein, wenn Daten für einen zusätzlichen Zweck verarbeitet werden sollen, der nicht von der ursprünglichen Anfrage umfasst ist. Sie muss verständlich, eindeutig und widerrufbar sein. Das Absenden des Kontaktformulars darf nicht davon abhängig gemacht werden, dass einer optionalen Nutzung zugestimmt wird.

Speicherdauer und Zugriffsschutz

Kontaktanfragen sollten nur so lange aufbewahrt werden, wie es für ihre Bearbeitung und mögliche Anschlussfragen erforderlich ist. Danach sind sie zu löschen oder – sofern eine weitere Aufbewahrung rechtlich erforderlich ist – entsprechend zu beschränken. Eine pauschale, unbegrenzte Speicherung ist zu vermeiden.

Schützen Sie die übermittelten Daten durch angemessene technische und organisatorische Maßnahmen. Dazu gehören beispielsweise eine verschlüsselte Verbindung zur Website, beschränkte Zugriffsrechte und sichere Abläufe für den Umgang mit Nachrichten. Prüfen Sie außerdem, ob Formulardaten zusätzlich in Datenbanken, CRM-Systemen oder E-Mail-Postfächern gespeichert werden und ob die dortigen Zugriffe und Löschfristen geregelt sind.

Dienstleister, Spam-Schutz und Drittanbieter

Wird das Formular durch einen externen Anbieter betrieben oder werden Nachrichten über einen Dienstleister versendet, muss geprüft werden, welche Daten dieser erhält und in welcher Rolle er tätig ist. Bei einer Auftragsverarbeitung ist grundsätzlich ein Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO erforderlich. Werden Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt, sind zusätzlich die hierfür geltenden Anforderungen zu beachten.

Auch Spam-Schutz und CAPTCHA-Dienste können personenbezogene Daten verarbeiten. Informieren Sie sich über die Datenflüsse, prüfen Sie die rechtliche Grundlage und beschreiben Sie den Einsatz in der Datenschutzerklärung. Wählen Sie möglichst eine datensparsame Lösung.

Checkliste für ein DSGVO-konformes Kontaktformular

  • Nur erforderliche Daten abfragen und Pflichtfelder klar kennzeichnen.
  • Den Zweck und die passende Rechtsgrundlage für die Bearbeitung festlegen.
  • Direkt am Formular auf die vollständigen Datenschutzhinweise verweisen.
  • Keine pauschale Einwilligung als Voraussetzung für das Absenden verlangen.
  • Speicherfristen festlegen und Anfragen nach Wegfall des Zwecks löschen.
  • Formulardaten angemessen sichern und Zugriffe begrenzen.
  • Externe Formulardienste, Mailanbieter und Spam-Schutz-Lösungen prüfen.

Die konkrete Ausgestaltung hängt davon ab, welche Daten das Formular erhebt, wie die Anfragen verarbeitet werden und welche Dienste eingebunden sind. Eine sorgfältige Prüfung des gesamten Datenflusses hilft, Datenschutzinformationen verständlich zu halten und die Verarbeitung auf das notwendige Maß zu beschränken.


9 Vorteile eines DSGVO-konformen Kontaktformulars

  1. Schafft Transparenz bei der Datenerhebung.
  2. Stärkt das Vertrauen der Nutzer.
  3. Erhebt nur erforderliche Angaben.
  4. Verweist klar auf Datenschutzhinweise.
  5. Vermeidet unnötige Pflicht-Einwilligungen.
  6. Legt nachvollziehbare Speicherfristen fest.
  7. Schützt übermittelte Kontaktdaten.
  8. Macht den Einsatz externer Dienste sichtbar.
  9. Unterstützt eine DSGVO-konforme Anfragebearbeitung.


Herausforderungen bei der Erstellung eines DSGVO-konformen Kontaktformulars: Wichtige Aspekte und Fallstricke

  1. Ein DSGVO-konformes Kontaktformular erfordert klare Datenschutzhinweise.
  2. Zu viele Pflichtfelder verletzen den Grundsatz der Datenminimierung.
  3. Unnötige Einwilligungs-Checkboxen können Nutzer verwirren.
  4. Externe Formular- und CAPTCHA-Dienste können zusätzliche Datenschutzrisiken schaffen.

Schafft Transparenz bei der Datenerhebung.

Ein DSGVO-konformes Kontaktformular schafft Transparenz bei der Datenerhebung: Nutzerinnen und Nutzer erfahren direkt beim Ausfüllen, welche Angaben benötigt werden, zu welchem Zweck sie verarbeitet werden und wo sie weitere Informationen zum Datenschutz finden. So können sie bewusster entscheiden, welche Daten sie mitteilen, und besser nachvollziehen, was nach dem Absenden ihrer Anfrage geschieht.

Stärkt das Vertrauen der Nutzer.

Ein DSGVO-konformes Kontaktformular stärkt das Vertrauen der Nutzer, weil es transparent macht, welche Daten abgefragt werden und wie diese verwendet und geschützt werden. Wenn Besucher erkennen, dass nur notwendige Angaben verlangt und ihre Datenschutzrechte ernst genommen werden, fällt es ihnen leichter, eine Anfrage zu senden.

Erhebt nur erforderliche Angaben.

Ein DSGVO-konformes Kontaktformular fragt nur die Angaben ab, die zur Bearbeitung der Anfrage tatsächlich erforderlich sind. So müssen Nutzerinnen und Nutzer keine unnötigen persönlichen Informationen preisgeben, und das Unternehmen reduziert zugleich die Menge der gespeicherten Daten. Pflichtfelder sollten deshalb auf das Wesentliche beschränkt und zusätzliche Angaben als freiwillig gekennzeichnet werden.

Verweist klar auf Datenschutzhinweise.

Ein DSGVO-konformes Kontaktformular verweist klar und gut sichtbar auf die Datenschutzhinweise. So erfahren Nutzerinnen und Nutzer, welche personenbezogenen Daten für die Bearbeitung ihrer Anfrage erhoben werden, zu welchem Zweck sie verwendet werden und welche Rechte ihnen zustehen. Diese Transparenz schafft Vertrauen und hilft Websitebetreibern, ihre Informationspflichten verständlich zu erfüllen.

Vermeidet unnötige Pflicht-Einwilligungen.

Ein datenschutzgerecht gestaltetes Kontaktformular vermeidet unnötige Pflicht-Einwilligungen: Für die Bearbeitung einer Anfrage ist meist keine pauschale Zustimmung zur Datenschutzerklärung nötig. Stattdessen werden Besucher transparent darüber informiert, welche Daten zu welchem Zweck verarbeitet werden und auf welcher Rechtsgrundlage dies geschieht. Das macht den Kontakt einfacher und sorgt dafür, dass Einwilligungen nur dort eingeholt werden, wo sie tatsächlich erforderlich sind.

Legt nachvollziehbare Speicherfristen fest.

Ein DSGVO-konformes Kontaktformular hilft dabei, nachvollziehbare Speicherfristen festzulegen. So ist klar geregelt, wie lange Anfragen und die dazugehörigen personenbezogenen Daten aufbewahrt werden und wann sie gelöscht oder – falls erforderlich – gesperrt werden. Das schafft Transparenz für die Nutzerinnen und Nutzer und unterstützt den Betreiber dabei, Daten nicht länger als nötig zu speichern.

Schützt übermittelte Kontaktdaten.

Ein DSGVO-konformes Kontaktformular hilft, übermittelte Kontaktdaten zu schützen. Es fragt nur die notwendigen Angaben ab, überträgt diese über eine verschlüsselte Verbindung und beschränkt den Zugriff auf befugte Personen. Klare Speicher- und Löschfristen tragen zusätzlich dazu bei, dass persönliche Daten nicht länger als nötig aufbewahrt werden.

Macht den Einsatz externer Dienste sichtbar.

Ein DSGVO-konformes Kontaktformular macht transparent, ob externe Dienste an der Verarbeitung beteiligt sind – etwa Anbieter für Hosting, Spam-Schutz oder den Versand von Nachrichten. So wird deutlich, welche Daten möglicherweise an diese Dienstleister übermittelt werden und zu welchem Zweck. Diese Offenheit erleichtert es Website-Betreibern, ihre Datenverarbeitung nachvollziehbar zu dokumentieren, und hilft Nutzerinnen und Nutzern, besser zu verstehen, was mit ihren Angaben geschieht.

Unterstützt eine DSGVO-konforme Anfragebearbeitung.

Ein DSGVO-gerecht gestaltetes Kontaktformular unterstützt eine datenschutzkonforme Bearbeitung von Anfragen: Es erhebt nur die erforderlichen Angaben, informiert transparent über Zweck und Verarbeitung der Daten und ermöglicht klare Abläufe für Zugriff und Löschung. So können Unternehmen Anfragen strukturiert beantworten und zugleich die Datenschutzrechte der Nutzerinnen und Nutzer berücksichtigen.

Ein DSGVO-konformes Kontaktformular erfordert klare Datenschutzhinweise.

Ein DSGVO-konformes Kontaktformular erfordert klare und vollständige Datenschutzhinweise. Betreiber müssen verständlich erklären, welche personenbezogenen Daten zu welchem Zweck verarbeitet werden, auf welcher Rechtsgrundlage dies geschieht und wie lange die Angaben gespeichert bleiben. Diese Informationen aktuell zu halten und direkt mit dem Formular zu verknüpfen, kann zusätzlichen Aufwand verursachen – insbesondere, wenn sich Abläufe, eingesetzte Dienstleister oder Speicherfristen ändern.

Zu viele Pflichtfelder verletzen den Grundsatz der Datenminimierung.

Zu viele Pflichtfelder in einem Kontaktformular können dem Grundsatz der Datenminimierung aus der DSGVO widersprechen. Unternehmen sollten nur jene personenbezogenen Angaben verpflichtend abfragen, die für die Bearbeitung der Anfrage tatsächlich erforderlich sind. Zusätzliche Informationen sollten freiwillig bleiben – so wird die Datenerhebung auf das notwendige Maß beschränkt und das Formular zugleich einfacher und nutzerfreundlicher.

Unnötige Einwilligungs-Checkboxen können Nutzer verwirren.

Unnötige Einwilligungs-Checkboxen können Nutzerinnen und Nutzer verwirren und den Eindruck erwecken, dass sie der Datenschutzerklärung aktiv zustimmen müssen, um das Kontaktformular absenden zu können. Dabei dient die Datenschutzerklärung in erster Linie der Information; eine Einwilligung ist nicht für jede Verarbeitung erforderlich. Zu viele oder unklar formulierte Kästchen erschweren den Vorgang und können dazu führen, dass Anfragen abgebrochen werden. Deshalb sollten Checkboxen nur eingesetzt werden, wenn tatsächlich eine freiwillige Einwilligung für einen klar benannten Zweck benötigt wird.

Externe Formular- und CAPTCHA-Dienste können zusätzliche Datenschutzrisiken schaffen.

Externe Formular- und CAPTCHA-Dienste können zusätzliche Datenschutzrisiken mit sich bringen, weil dabei personenbezogene Daten wie IP-Adressen oder Formulareingaben an Drittanbieter übermittelt werden können. Je nach Anbieter, Serverstandort und eingesetzten Technologien ist möglicherweise auch eine Übermittlung in Länder außerhalb des Europäischen Wirtschaftsraums zu berücksichtigen. Betreiber sollten daher prüfen, welche Daten verarbeitet werden, geeignete Verträge und Rechtsgrundlagen sicherstellen und den Einsatz der Dienste transparent in der Datenschutzerklärung erläutern.

Kirchlicher Datenschutz: Was gilt für Kirchen und ihre Einrichtungen?

Kirchen und religiöse Einrichtungen verarbeiten täglich personenbezogene Daten – etwa bei Taufen, Trauungen, Seelsorge, Gemeindearbeit, Beschäftigung oder der Betreuung in kirchlichen Schulen und sozialen Einrichtungen. Dabei gelten besondere Datenschutzregeln. In Deutschland spricht man häufig vom kirchlichen Datenschutz: einem eigenständigen Datenschutzrecht, das die kirchliche Selbstbestimmung berücksichtigt und zugleich den Schutz persönlicher Daten gewährleisten soll.

Warum gibt es eigene kirchliche Datenschutzgesetze?

Die Datenschutz-Grundverordnung (DSGVO) eröffnet Kirchen und bestimmten religiösen Gemeinschaften die Möglichkeit, eigene umfassende Datenschutzregeln anzuwenden. Voraussetzung ist, dass diese Regeln mit der DSGVO in Einklang stehen. Diese Möglichkeit knüpft an Artikel 91 DSGVO an.

In Deutschland nutzen insbesondere die katholische und die evangelische Kirche eigene Datenschutzordnungen. Sie regeln unter anderem, wann Daten verarbeitet werden dürfen, welche Informationspflichten bestehen und wie die Rechte betroffener Personen geschützt werden. Die kirchlichen Vorschriften orientieren sich dabei an den grundlegenden Anforderungen der DSGVO.

Die wichtigsten Regelwerke

Katholische Kirche: KDG

Für viele katholische kirchliche Stellen gilt das Gesetz über den kirchlichen Datenschutz (KDG). Es enthält Vorgaben zur Verarbeitung personenbezogener Daten, zu technischen und organisatorischen Schutzmaßnahmen sowie zu den Rechten der betroffenen Personen. Welche konkreten Regelungen gelten, kann von der zuständigen kirchlichen Stelle und ihrem Anwendungsbereich abhängen.

Evangelische Kirche: DSG-EKD

Im Bereich der Evangelischen Kirche in Deutschland gilt das Datenschutzgesetz der Evangelischen Kirche in Deutschland (DSG-EKD). Es bildet den Rahmen für den Datenschutz in der EKD und ihren Gliedkirchen sowie in weiteren erfassten kirchlichen Einrichtungen. Ergänzende Regelungen können je nach Landeskirche oder Einrichtung relevant sein.

Andere Religionsgemeinschaften können ebenfalls eigene Datenschutzregelungen haben. Ob ein kirchliches Datenschutzgesetz auf eine bestimmte Organisation anwendbar ist, hängt von deren rechtlicher Zugehörigkeit und dem jeweiligen Regelwerk ab. Nicht jede Einrichtung mit religiösem Bezug fällt automatisch darunter.

Besonders sensible Daten

Informationen über religiöse Überzeugungen gehören nach der DSGVO zu den besonderen Kategorien personenbezogener Daten. Solche Angaben können beispielsweise aus Mitgliedschaftsverzeichnissen, Spendenunterlagen, seelsorgerischen Kontakten oder der Teilnahme an religiösen Angeboten hervorgehen.

Für ihre Verarbeitung gelten erhöhte Anforderungen. Eine kirchliche Stelle benötigt eine passende Rechtsgrundlage und muss den Zugriff auf die Daten angemessen beschränken. Auch der Grundsatz der Datenminimierung ist wichtig: Es sollen nur solche Informationen erhoben und genutzt werden, die für den jeweiligen Zweck tatsächlich erforderlich sind.

Welche Rechte haben betroffene Personen?

Werden personenbezogene Daten verarbeitet, stehen den betroffenen Personen grundsätzlich verschiedene Rechte zu. Dazu gehören insbesondere:

  • das Recht auf Information darüber, wie und zu welchem Zweck Daten verwendet werden,
  • das Recht auf Auskunft über gespeicherte personenbezogene Daten,
  • das Recht, unrichtige Daten berichtigen zu lassen,
  • unter bestimmten Voraussetzungen das Recht auf Löschung oder Einschränkung der Verarbeitung,
  • das Recht, einer Verarbeitung zu widersprechen, soweit die gesetzlichen Voraussetzungen erfüllt sind,
  • das Recht, sich bei der zuständigen Datenschutzaufsicht zu beschweren.

Diese Rechte können im Einzelfall gesetzlichen Einschränkungen unterliegen. So kann beispielsweise die Löschung bestimmter Informationen ausgeschlossen sein, wenn eine kirchliche Stelle sie aufgrund einer rechtlichen Pflicht oder eines berechtigten Aufbewahrungszwecks weiterhin speichern muss. Ob eine Einschränkung greift, ist anhand des konkreten Falls zu prüfen.

Datenschutzaufsicht in der Kirche

Kirchliche Datenschutzgesetze sehen eigene Aufsichtsstrukturen vor. Je nach kirchlicher Zugehörigkeit ist eine kirchliche Datenschutzaufsichtsbehörde zuständig. Diese überwacht die Einhaltung der Datenschutzregeln, bearbeitet Beschwerden und kann kirchliche Stellen beraten oder Maßnahmen anordnen.

Auch innerhalb kirchlicher Organisationen können Datenschutzbeauftragte eine wichtige Rolle spielen. Sie unterstützen Verantwortliche und Beschäftigte, beraten bei datenschutzrechtlichen Fragen und helfen dabei, Risiken frühzeitig zu erkennen. Die Zuständigkeit richtet sich nach dem jeweils geltenden kirchlichen Regelwerk.

Was müssen kirchliche Einrichtungen praktisch beachten?

Kirchengemeinden, Verbände, Schulen, Krankenhäuser und soziale Träger sollten zunächst feststellen, welches Datenschutzrecht für sie gilt. Anschließend empfiehlt sich eine systematische Prüfung der Datenverarbeitung. Dazu zählen unter anderem:

  • Verarbeitungszwecke und Rechtsgrundlagen nachvollziehbar festzuhalten,
  • betroffene Personen verständlich über die Verarbeitung zu informieren,
  • Zugriffsrechte nach dem Erforderlichkeitsprinzip zu vergeben,
  • Daten durch angemessene technische und organisatorische Maßnahmen zu schützen,
  • Aufbewahrungs- und Löschfristen festzulegen,
  • Auftragsverarbeitungsverträge mit externen Dienstleistern zu prüfen,
  • Beschäftigte regelmäßig für den Umgang mit personenbezogenen Daten zu sensibilisieren.

Besondere Aufmerksamkeit verdienen Daten aus Seelsorge und Beratung. Hier können Informationen anvertraut werden, deren Offenlegung erhebliche persönliche Folgen hätte. Deshalb sollten kirchliche Stellen klare Zuständigkeiten, sichere Kommunikationswege und passende Zugriffsbeschränkungen vorsehen.

Fazit

Kirchlicher Datenschutz verbindet den Schutz persönlicher Daten mit den besonderen Strukturen und Aufgaben religiöser Gemeinschaften. Für viele katholische und evangelische Einrichtungen bilden KDG beziehungsweise DSG-EKD die maßgeblichen Regelwerke. Welche Vorschriften konkret gelten, hängt jedoch von der jeweiligen Organisation ab. Eine sorgfältige Prüfung der Zuständigkeit und der verarbeiteten Daten ist daher ein wichtiger erster Schritt zu einem wirksamen Datenschutz.

Hinweis: Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle rechtliche Beratung. Maßgeblich sind die jeweils geltenden Gesetze und die konkrete Situation der betreffenden Einrichtung.


Vorteile des Kirchlichen Datenschutzes: Schutz, Vertrauen und Verantwortung in kirchlichen Einrichtungen

  1. Schützt sensible religiöse und persönliche Daten.
  2. Stärkt das Vertrauen in kirchliche Einrichtungen.
  3. Berücksichtigt die besonderen Aufgaben der Kirchen.
  4. Gibt Betroffenen klare Datenschutzrechte.
  5. Fördert einen verantwortungsvollen Umgang mit Daten.


Herausforderungen des Kirchlichen Datenschutzes: Komplexität, Zuständigkeiten und Unsicherheiten

  1. Unterschiedliche Regelwerke erschweren den Überblick.
  2. Zuständigkeiten der Aufsichtsstellen können unklar sein.
  3. Die Umsetzung bindet Zeit und Ressourcen.
  4. Ausnahmen können Betroffene verunsichern.

Schützt sensible religiöse und persönliche Daten.

Ein wichtiger Vorteil des kirchlichen Datenschutzes ist der besondere Schutz sensibler religiöser und persönlicher Daten. Angaben zur Religionszugehörigkeit, seelsorgerische Gespräche oder Informationen aus der Gemeindearbeit können sehr vertraulich sein. Klare Datenschutzregeln helfen, den Zugriff auf solche Daten zu begrenzen und sie nur für festgelegte, rechtmäßige Zwecke zu verwenden. So wird die Privatsphäre der betroffenen Personen gewahrt.

Stärkt das Vertrauen in kirchliche Einrichtungen.

Kirchlicher Datenschutz stärkt das Vertrauen in kirchliche Einrichtungen, indem er den sorgfältigen und verantwortungsvollen Umgang mit persönlichen Informationen sicherstellt. Wenn Mitglieder, Beschäftigte und Ratsuchende wissen, dass sensible Angaben geschützt und nur für festgelegte Zwecke verwendet werden, fühlen sie sich eher sicher, persönliche Anliegen oder Daten anzuvertrauen. So fördert ein verlässlicher Datenschutz transparente Beziehungen und unterstützt die Glaubwürdigkeit kirchlicher Arbeit.

Berücksichtigt die besonderen Aufgaben der Kirchen.

Ein wesentlicher Vorteil des kirchlichen Datenschutzes ist, dass er die besonderen Aufgaben und Strukturen der Kirchen berücksichtigt. Dazu zählen beispielsweise Seelsorge, Gemeindearbeit und die Begleitung von Menschen in unterschiedlichen Lebenssituationen. Die Datenschutzregeln können so auf kirchliche Abläufe zugeschnitten werden und zugleich den verantwortungsvollen Umgang mit sensiblen persönlichen Informationen unterstützen.

Gibt Betroffenen klare Datenschutzrechte.

Ein wesentlicher Vorteil des kirchlichen Datenschutzes ist, dass er Betroffenen klare Rechte einräumt. Sie können beispielsweise Auskunft darüber verlangen, welche personenbezogenen Daten eine kirchliche Stelle verarbeitet und zu welchem Zweck. Außerdem können sie unter bestimmten Voraussetzungen die Berichtigung oder Löschung ihrer Daten beantragen, der Verarbeitung widersprechen und sich bei der zuständigen Datenschutzaufsicht beschweren. Diese Rechte schaffen Transparenz und ermöglichen es Betroffenen, besser nachzuvollziehen und mitzubestimmen, wie ihre persönlichen Informationen verwendet werden.

Fördert einen verantwortungsvollen Umgang mit Daten.

Kirchlicher Datenschutz fördert einen verantwortungsvollen Umgang mit personenbezogenen Daten. Klare Regeln helfen kirchlichen Einrichtungen, Informationen nur für festgelegte Zwecke und im erforderlichen Umfang zu nutzen. Zugleich stärken sichere Abläufe und ein bewusster Umgang mit sensiblen Angaben das Vertrauen von Gemeindemitgliedern, Mitarbeitenden und Ratsuchenden.

Unterschiedliche Regelwerke erschweren den Überblick.

Ein Nachteil des kirchlichen Datenschutzes ist, dass unterschiedliche Regelwerke den Überblick erschweren können. Je nach kirchlicher Zugehörigkeit und Art der Einrichtung gelten beispielsweise verschiedene Datenschutzgesetze und Zuständigkeiten. Für Gemeinden, Mitarbeitende und externe Dienstleister ist deshalb nicht immer sofort klar, welche Vorschriften maßgeblich sind und an wen sie sich bei Fragen wenden müssen. Das kann die Umsetzung im Alltag komplizierter machen und zusätzlichen Abstimmungsaufwand verursachen.

Zuständigkeiten der Aufsichtsstellen können unklar sein.

Ein möglicher Nachteil des kirchlichen Datenschutzes ist, dass die Zuständigkeiten der Aufsichtsstellen nicht immer leicht zu erkennen sind. Je nach Konfession, kirchlicher Zugehörigkeit und Art der Einrichtung können unterschiedliche Datenschutzgesetze und Aufsichtsbehörden gelten. Für Betroffene und Organisationen kann es dadurch schwierig sein, die richtige Anlaufstelle für Fragen oder Beschwerden zu finden.

Die Umsetzung bindet Zeit und Ressourcen.

Die Umsetzung des kirchlichen Datenschutzes kann erhebliche Zeit und Ressourcen binden. Einrichtungen müssen Zuständigkeiten klären, Datenverarbeitungen dokumentieren, Beschäftigte schulen und technische sowie organisatorische Schutzmaßnahmen regelmäßig überprüfen. Gerade kleinere Gemeinden und Organisationen verfügen dafür oft nur über begrenzte personelle und finanzielle Mittel. Die laufende Pflege der Prozesse kann dadurch zusätzliche Arbeit verursachen und Kapazitäten beanspruchen, die andernorts benötigt werden.

Ausnahmen können Betroffene verunsichern.

Ausnahmen im kirchlichen Datenschutz können Betroffene verunsichern, wenn unklar bleibt, welche Regeln für ihre Daten gelten und warum bestimmte Informationen verarbeitet oder gespeichert werden dürfen. Unterschiedliche Zuständigkeiten und besondere kirchliche Vorschriften sind für Außenstehende nicht immer leicht zu durchschauen. Um Vertrauen zu schaffen, sollten kirchliche Einrichtungen ihre Datenschutzpraxis verständlich erklären und transparent über Rechte, Ausnahmen und Ansprechpersonen informieren.

IT-Sicherheitssysteme: Unternehmen wirksam vor digitalen Bedrohungen schützen

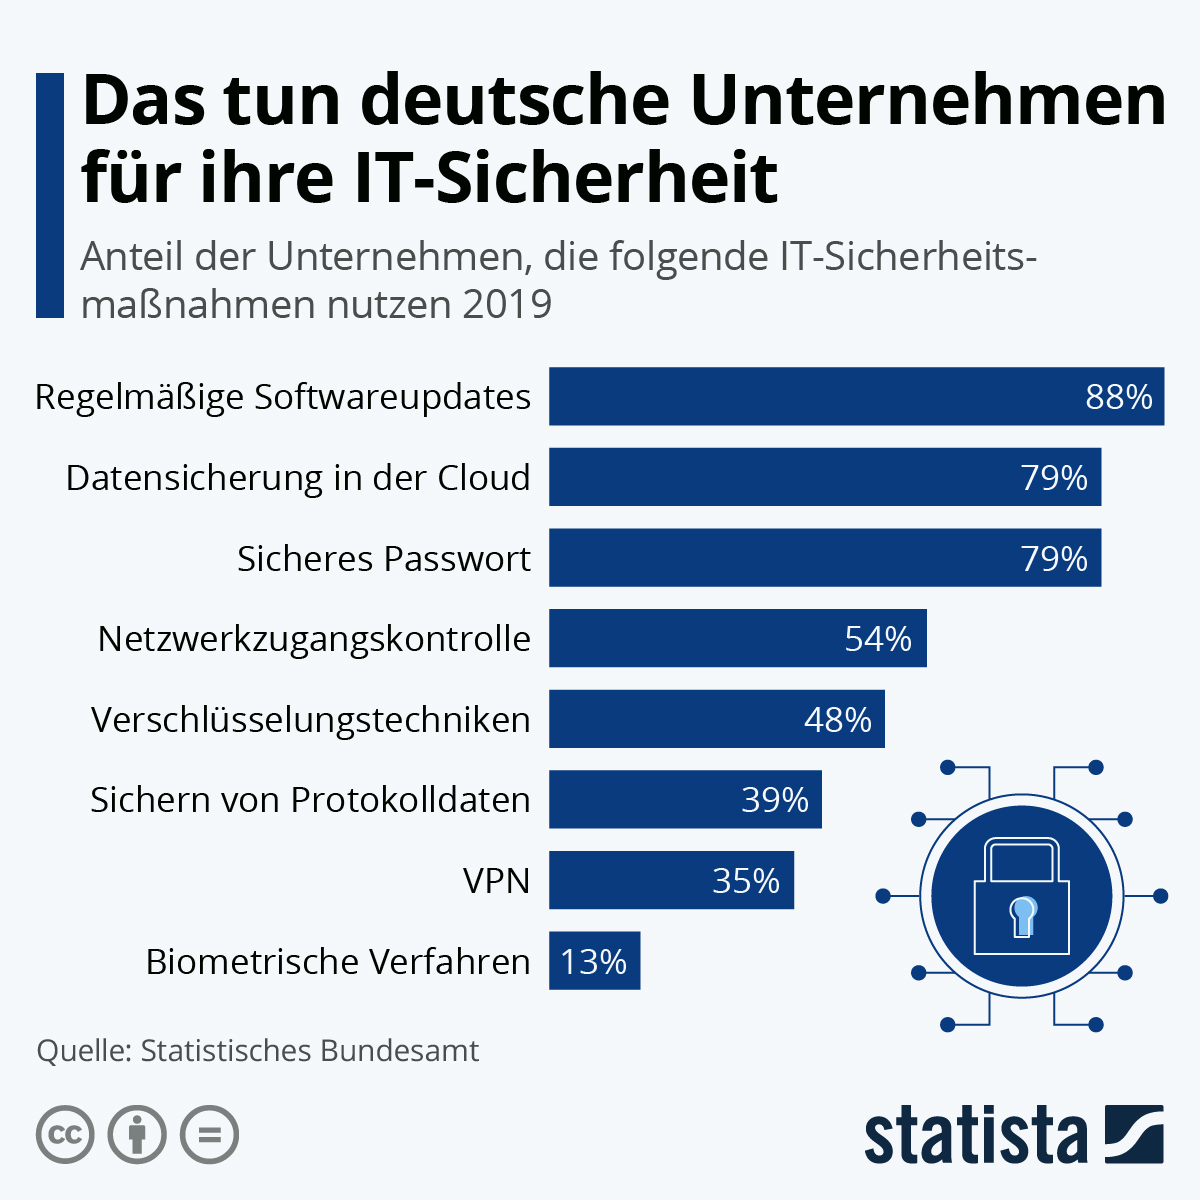
Digitale Technologien sind aus dem Geschäftsalltag nicht mehr wegzudenken. Unternehmen speichern vertrauliche Informationen, kommunizieren über vernetzte Systeme und nutzen Cloud-Dienste für wichtige Arbeitsabläufe. Gleichzeitig nehmen Cyberangriffe, Datenmissbrauch und technische Ausfälle zu. Moderne IT-Sicherheitssysteme helfen dabei, Risiken zu erkennen, Zugriffe zu kontrollieren und wichtige Daten sowie IT-Infrastrukturen zu schützen.

Was sind IT-Sicherheitssysteme?

IT-Sicherheitssysteme umfassen technische Lösungen, organisatorische Maßnahmen und festgelegte Prozesse, die Computer, Netzwerke, Anwendungen und Daten vor unbefugtem Zugriff oder Schaden schützen. Sie bilden keine einzelne Software, sondern bestehen aus mehreren aufeinander abgestimmten Komponenten.

Zu den wichtigsten Schutzzielen gehören:

  • Vertraulichkeit: Informationen sind nur für berechtigte Personen zugänglich.
  • Integrität: Daten bleiben korrekt und werden nicht unbemerkt verändert.
  • Verfügbarkeit: Systeme und Informationen stehen bei Bedarf zur Verfügung.

Wichtige Bestandteile moderner IT-Sicherheit

Firewalls und Netzwerkschutz

Firewalls überwachen den Datenverkehr zwischen Netzwerken und können Verbindungen anhand festgelegter Regeln blockieren oder zulassen. Ergänzende Systeme zur Erkennung und Abwehr von Angriffen helfen, verdächtige Aktivitäten im Netzwerk aufzuspüren. Eine sichere Konfiguration ist dabei ebenso wichtig wie regelmäßige Aktualisierungen.

Schutz vor Schadsoftware

Antiviren- und Endpoint-Security-Lösungen schützen Computer, Server und mobile Geräte vor Schadprogrammen. Moderne Systeme analysieren neben bekannten Bedrohungen auch auffälliges Verhalten. So können sie unter Umständen neue oder bislang unbekannte Angriffe erkennen.

Identitäts- und Zugriffsmanagement

Ein durchdachtes Berechtigungsmanagement stellt sicher, dass Mitarbeitende nur auf die Informationen und Anwendungen zugreifen können, die sie für ihre Aufgaben benötigen. Mehr-Faktor-Authentifizierung bietet zusätzlichen Schutz, indem bei der Anmeldung neben dem Passwort ein weiterer Nachweis erforderlich ist.

Verschlüsselung und Datensicherung

Verschlüsselung schützt Daten während der Übertragung und Speicherung vor unbefugtem Einblick. Regelmäßige Backups ermöglichen es, Informationen nach einem technischen Defekt, einem Cyberangriff oder einem versehentlichen Löschen wiederherzustellen. Sicherungskopien sollten regelmäßig geprüft und getrennt von den produktiven Systemen aufbewahrt werden.

Überwachung und Protokollierung

Monitoring- und Protokollierungslösungen erfassen Ereignisse in Netzwerken und IT-Systemen. Sie können ungewöhnliche Anmeldungen, unerwartete Datenübertragungen oder andere Auffälligkeiten sichtbar machen. Eine zeitnahe Auswertung erleichtert es, mögliche Sicherheitsvorfälle frühzeitig zu untersuchen.

Warum ein mehrschichtiger Schutz wichtig ist

Keine einzelne Sicherheitsmaßnahme kann sämtliche Risiken beseitigen. Eine Firewall verhindert beispielsweise nicht, dass jemand auf eine gefälschte E-Mail hereinfällt. Ebenso ersetzt ein starkes Passwort keine Datensicherung. Deshalb setzen Unternehmen auf ein mehrschichtiges Sicherheitskonzept, bei dem technische Lösungen, klare Regeln und geschulte Mitarbeitende zusammenwirken.

Ein solches Konzept sollte zur Größe des Unternehmens, zu den verarbeiteten Daten und zu den konkreten Arbeitsabläufen passen. Dabei sind auch mobile Geräte, externe Dienstleister, Cloud-Anwendungen und der Fernzugriff auf Unternehmenssysteme zu berücksichtigen.

IT-Sicherheit beginnt bei den Mitarbeitenden

Viele Sicherheitsvorfälle werden durch Phishing, unsichere Passwörter oder unbeabsichtigte Fehler begünstigt. Regelmäßige Schulungen helfen Mitarbeitenden, verdächtige Nachrichten zu erkennen, vertrauliche Informationen sorgfältig zu behandeln und Sicherheitsvorfälle richtig zu melden. Verständliche Richtlinien und feste Ansprechpersonen unterstützen eine sichere Arbeitsweise im Alltag.

IT-Sicherheitssysteme regelmäßig überprüfen

Bedrohungen und technische Umgebungen verändern sich laufend. Deshalb sollten Unternehmen ihre IT-Sicherheit regelmäßig überprüfen. Dazu gehören Software-Updates, die Kontrolle von Benutzerrechten, Schwachstellenanalysen und Tests der Wiederherstellungsverfahren. Ein Notfallplan legt fest, wer im Ernstfall welche Schritte übernimmt und wie wichtige Geschäftsprozesse möglichst schnell wieder aufgenommen werden.

Fazit

IT-Sicherheitssysteme sind ein zentraler Bestandteil eines verantwortungsvollen Umgangs mit digitalen Informationen. Wirksamer Schutz entsteht durch das Zusammenspiel von Netzwerksicherheit, Zugriffskontrollen, Verschlüsselung, Datensicherung, Überwachung und geschulten Mitarbeitenden. Wer Risiken regelmäßig bewertet und Maßnahmen an die eigenen Anforderungen anpasst, kann die Widerstandsfähigkeit seiner IT verbessern und digitale Geschäftsprozesse verlässlicher schützen.


Häufig gestellte Fragen zu IT-Sicherheitssystemen: Grundlagen, Anbieter und Beispiele

  1. Was sind die 3 Grundsätze der Informationssicherheit?
  2. Welche IT-Sicherheitsanbieter gibt es?
  3. Welche Arten von IT-Sicherheit gibt es?
  4. Was ist IT-Sicherheit einfach erklärt?
  5. Was gehört alles zur IT-Sicherheit?
  6. Was sind die 3 primären Schutzziele der IT-Sicherheit?
  7. Was sind die vier Säulen der IT-Sicherheit?
  8. Welche Beispiele gibt es für IT-Sicherheit?

Was sind die 3 Grundsätze der Informationssicherheit?

Die drei Grundsätze der Informationssicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Informationen nur von dazu berechtigten Personen eingesehen werden können. Integrität stellt sicher, dass Daten korrekt und vollständig bleiben und nicht unbemerkt verändert werden. Verfügbarkeit bedeutet, dass Informationen und IT-Systeme bei Bedarf zuverlässig nutzbar sind. Gemeinsam bilden diese Schutzziele die Grundlage für wirksame IT-Sicherheitsmaßnahmen.

Welche IT-Sicherheitsanbieter gibt es?

Zu den bekannten IT-Sicherheitsanbietern zählen internationale Unternehmen wie Microsoft, Cisco, Palo Alto Networks, Fortinet, Sophos, CrowdStrike und ESET. Sie bieten unter anderem Lösungen für Netzwerkschutz, Endgerätesicherheit, Cloud-Sicherheit und Bedrohungserkennung an. Welcher Anbieter geeignet ist, hängt von Faktoren wie Unternehmensgröße, bestehender IT-Infrastruktur, Schutzbedarf und Budget ab. Vergleichen Sie daher nicht nur Funktionen und Kosten, sondern auch Support, Integrationsmöglichkeiten und die Anforderungen an Datenschutz und Compliance.

Welche Arten von IT-Sicherheit gibt es?

Zu den wichtigsten Arten der IT-Sicherheit gehören Netzwerksicherheit, die Datenverkehr und Netzwerke vor Angriffen schützt, sowie Endgerätesicherheit für Computer, Smartphones und Server. Anwendungssicherheit schützt Software vor Schwachstellen, während Informations- und Datensicherheit den Schutz vertraulicher Daten durch Zugriffskontrollen, Verschlüsselung und Backups gewährleistet. Ergänzend sorgen Identitäts- und Zugriffsschutz, Cloud-Sicherheit und organisatorische Maßnahmen wie Sicherheitsrichtlinien und Mitarbeiterschulungen für einen umfassenden Schutz. In der Praxis greifen diese Bereiche ineinander und sollten gemeinsam auf die individuellen Risiken eines Unternehmens abgestimmt werden.

Was ist IT-Sicherheit einfach erklärt?

IT-Sicherheit bedeutet, Computer, Netzwerke, Programme und Daten vor unbefugtem Zugriff, Manipulation, Verlust und Ausfällen zu schützen. Dazu gehören technische Maßnahmen wie Firewalls, sichere Passwörter, Verschlüsselung und regelmäßige Datensicherungen ebenso wie klare Regeln und geschulte Mitarbeitende. Einfach gesagt: IT-Sicherheit sorgt dafür, dass Informationen vertraulich bleiben, korrekt sind und bei Bedarf verfügbar stehen.

Was gehört alles zur IT-Sicherheit?

Zur IT-Sicherheit gehören alle technischen und organisatorischen Maßnahmen, die IT-Systeme, Netzwerke und Daten vor unbefugtem Zugriff, Verlust, Manipulation und Ausfällen schützen. Dazu zählen unter anderem Firewalls, Virenschutz, sichere Passwörter und Mehr-Faktor-Authentifizierung, Zugriffskontrollen, Verschlüsselung, regelmäßige Software-Updates und Datensicherungen. Ebenso wichtig sind die Überwachung von Systemen, Notfallpläne und die Schulung von Mitarbeitenden, damit sie Risiken wie Phishing erkennen und sicher mit Informationen umgehen können.

Was sind die 3 primären Schutzziele der IT-Sicherheit?

Die drei primären Schutzziele der IT-Sicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Informationen nur für berechtigte Personen zugänglich sind. Integrität stellt sicher, dass Daten korrekt und vollständig bleiben und nicht unbemerkt verändert werden. Verfügbarkeit bedeutet, dass Systeme und Informationen bei Bedarf zuverlässig genutzt werden können. Gemeinsam bilden diese Schutzziele die Grundlage für den Schutz von Daten und IT-Systemen.

Was sind die vier Säulen der IT-Sicherheit?

Die vier Säulen der IT-Sicherheit werden häufig als Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität beschrieben. Vertraulichkeit bedeutet, dass nur berechtigte Personen auf Informationen zugreifen können. Integrität stellt sicher, dass Daten korrekt und vor unbemerkten Veränderungen geschützt sind. Verfügbarkeit sorgt dafür, dass Systeme und Informationen bei Bedarf erreichbar sind. Authentizität bestätigt, dass Nutzer, Geräte oder Daten tatsächlich die Identität besitzen, die sie vorgeben. Je nach Sicherheitsmodell wird statt Authentizität auch die Nachvollziehbarkeit als vierte Säule genannt.

Welche Beispiele gibt es für IT-Sicherheit?

Beispiele für IT-Sicherheit sind Firewalls, die unerwünschte Netzwerkverbindungen blockieren, sowie Antiviren- und Endpoint-Security-Programme, die Geräte vor Schadsoftware schützen. Mehr-Faktor-Authentifizierung und sichere Passwörter erschweren unbefugte Zugriffe, während Verschlüsselung vertrauliche Daten schützt. Regelmäßige Backups helfen, Informationen nach einem Ausfall oder Cyberangriff wiederherzustellen. Ergänzend gehören Software-Updates, Zugriffsbeschränkungen, Mitarbeiterschulungen und die Überwachung von IT-Systemen zu wichtigen Sicherheitsmaßnahmen.

IT-Sicherheitscheck: So schützen Sie Ihr Unternehmen vor digitalen Risiken

Cyberangriffe, Datenverlust und technische Ausfälle können Unternehmen jeder Größe treffen. Ein regelmäßiger IT-Sicherheitscheck hilft dabei, Schwachstellen frühzeitig zu erkennen und geeignete Schutzmaßnahmen einzuleiten. Dabei wird geprüft, wie gut Systeme, Daten und Arbeitsabläufe gegen aktuelle Bedrohungen abgesichert sind.

Was ist ein IT-Sicherheitscheck?

Ein IT-Sicherheitscheck ist eine strukturierte Bestandsaufnahme der technischen und organisatorischen Sicherheitsmaßnahmen eines Unternehmens. Er betrachtet beispielsweise Computer, Server, Netzwerke, Cloud-Dienste, Benutzerkonten und Datensicherungen. Auch der Umgang mit Passwörtern, Zugriffsrechten und Sicherheitsvorfällen kann Teil der Prüfung sein.

Der Umfang richtet sich nach den individuellen Anforderungen. Ein kleiner Betrieb benötigt möglicherweise eine kompakte Überprüfung der wichtigsten Systeme. Bei größeren oder besonders regulierten Organisationen kann eine umfassendere Analyse erforderlich sein.

Warum ist ein regelmäßiger Sicherheitscheck wichtig?

IT-Systeme und Bedrohungen verändern sich laufend. Neue Geräte, Softwareupdates, Mitarbeitende oder externe Dienstleister können die Sicherheitslage beeinflussen. Ein einmaliger Check bietet daher keine dauerhafte Garantie. Wiederkehrende Prüfungen unterstützen Unternehmen dabei, Veränderungen zu berücksichtigen und Sicherheitslücken rechtzeitig zu schließen.

Ein IT-Sicherheitscheck kann unter anderem dabei helfen:

  • veraltete Software und fehlende Sicherheitsupdates zu erkennen,
  • unsichere Einstellungen oder übermäßige Zugriffsrechte aufzudecken,
  • Datensicherungen und Wiederherstellungsverfahren zu überprüfen,
  • Risiken durch Phishing und andere Angriffe zu verringern,
  • Prioritäten für geplante Sicherheitsmaßnahmen festzulegen.

Welche Bereiche sollten geprüft werden?

Geräte und Software

Prüfen Sie, ob Betriebssysteme, Anwendungen und Firmware aktuell sind. Nicht mehr unterstützte Programme erhalten häufig keine Sicherheitsupdates und sollten ersetzt oder vom Netzwerk getrennt werden. Ebenso wichtig sind einheitliche Sicherheitskonfigurationen für Computer, Smartphones und andere Geräte.

Benutzerkonten und Zugriffsrechte

Jede Person sollte nur auf die Systeme und Daten zugreifen können, die für ihre Arbeit erforderlich sind. Entfernen Sie nicht mehr benötigte Konten und überprüfen Sie regelmäßig administrative Berechtigungen. Für wichtige Dienste sollte eine Mehr-Faktor-Authentifizierung aktiviert sein.

Passwörter und Anmeldung

Schwache oder wiederverwendete Passwörter erleichtern unbefugten Zugriff. Unternehmen sollten sichere Anmeldeverfahren vorgeben und die Nutzung eines Passwortmanagers erwägen. Wo möglich, sollten zusätzliche Schutzfaktoren wie Authentifizierungs-Apps oder Sicherheitsschlüssel eingesetzt werden.

Netzwerk und Fernzugriff

Netzwerkgeräte wie Router und Firewalls müssen sicher konfiguriert und aktuell gehalten werden. Prüfen Sie, welche Dienste von außen erreichbar sind und ob Fernzugriffe ausreichend geschützt sind. Nicht benötigte Netzwerkverbindungen und offene Zugänge sollten deaktiviert werden.

Datensicherung und Wiederherstellung

Backups sind nur dann hilfreich, wenn sie verfügbar und wiederherstellbar sind. Kontrollieren Sie, ob wichtige Daten regelmäßig gesichert werden und ob Kopien vor unbefugter Änderung oder Verschlüsselung geschützt sind. Testen Sie die Wiederherstellung in festgelegten Abständen.

E-Mail und Schutz vor Phishing

E-Mail zählt zu den häufig genutzten Einfallstoren für Cyberangriffe. Neben technischen Schutzmaßnahmen ist die Aufmerksamkeit der Mitarbeitenden entscheidend. Schulungen und klare Meldewege helfen dabei, verdächtige Nachrichten schneller zu erkennen und sicher darauf zu reagieren.

Notfallplanung

Ein Sicherheitsvorfall lässt sich nicht immer verhindern. Legen Sie deshalb fest, wer im Ernstfall informiert wird, welche Systeme zuerst abgesichert werden und wie der Geschäftsbetrieb fortgeführt werden kann. Ein verständlicher Notfallplan sollte regelmäßig überprüft und geübt werden.

Wie läuft ein IT-Sicherheitscheck ab?

  1. Bestandsaufnahme: Erfassen Sie wichtige Systeme, Daten, Konten und Dienstleister.
  2. Risikobewertung: Bewerten Sie mögliche Bedrohungen und deren Auswirkungen auf den Betrieb.
  3. Prüfung: Untersuchen Sie technische Einstellungen und organisatorische Abläufe.
  4. Maßnahmenplanung: Priorisieren Sie Schwachstellen nach Dringlichkeit und möglichem Schaden.
  5. Umsetzung und Nachkontrolle: Beheben Sie festgestellte Probleme und überprüfen Sie anschließend die Wirksamkeit der Maßnahmen.

Was sollte nach dem Check passieren?

Ein Ergebnisbericht ist erst dann wertvoll, wenn daraus konkrete Schritte folgen. Beginnen Sie mit Maßnahmen, die ein hohes Risiko reduzieren und mit vertretbarem Aufwand umgesetzt werden können. Dazu zählen häufig das Installieren ausstehender Updates, das Aktivieren der Mehr-Faktor-Authentifizierung und die Überprüfung von Backups.

Halten Sie Verantwortlichkeiten und Fristen fest. So lässt sich nachvollziehen, welche Risiken bereits behandelt wurden und wo weiterer Handlungsbedarf besteht. Bei komplexen Systemen oder besonders sensiblen Daten kann die Unterstützung qualifizierter IT-Sicherheitsfachleute sinnvoll sein.

Fazit

Ein IT-Sicherheitscheck schafft einen Überblick über den Schutzstatus eines Unternehmens und macht Verbesserungsbedarf sichtbar. Er ersetzt weder eine umfassende Sicherheitsstrategie noch eine professionelle Prüfung, kann aber ein wirksamer erster Schritt sein. Wer Systeme, Zugriffsrechte, Backups und Notfallabläufe regelmäßig überprüft, stärkt die Widerstandsfähigkeit gegenüber digitalen Bedrohungen.


5 Wichtige Tipps für einen effektiven IT-Sicherheitscheck

  1. Verwende starke, einzigartige Passwörter.
  2. Aktiviere die Mehr-Faktor-Authentifizierung.
  3. Installiere Sicherheitsupdates zeitnah.
  4. Prüfe regelmäßig Zugriffsrechte und Benutzerkonten.
  5. Sichere wichtige Daten verschlüsselt und regelmäßig.

Verwende starke, einzigartige Passwörter.

Verwende für jedes Konto ein starkes, einzigartiges Passwort. Lange Passwörter oder Passphrasen aus mehreren zufälligen Wörtern sind meist schwerer zu erraten als kurze, einfache Kombinationen. Wiederhole Passwörter nicht für verschiedene Dienste, denn wird eines offengelegt, könnten Angreifer sonst auch auf weitere Konten zugreifen. Ein Passwortmanager hilft dabei, sichere Zugangsdaten zu erstellen und bequem zu verwalten.

Aktiviere die Mehr-Faktor-Authentifizierung.

Aktivieren Sie die Mehr-Faktor-Authentifizierung (MFA) für E-Mail-Konten, Cloud-Dienste und andere wichtige Systeme. Neben dem Passwort ist dabei ein zusätzlicher Nachweis erforderlich, zum Beispiel ein einmaliger Code aus einer Authentifizierungs-App oder ein Sicherheitsschlüssel. So bleiben Konten besser geschützt, selbst wenn ein Passwort gestohlen oder erraten wird. Bevorzugen Sie sichere Verfahren wie Authentifizierungs-Apps oder Sicherheitsschlüssel und prüfen Sie regelmäßig, für welche Konten MFA aktiviert ist.

Installiere Sicherheitsupdates zeitnah.

Installiere Sicherheitsupdates zeitnah, damit bekannte Schwachstellen in Betriebssystemen, Programmen und Geräten geschlossen werden. Aktiviere automatische Updates, wo dies sinnvoll ist, und prüfe regelmäßig, ob auch Router, Sicherheitssoftware und mobile Geräte auf dem neuesten Stand sind. So verringerst du das Risiko, dass Angreifer veraltete Software als Einfallstor nutzen.

Prüfe regelmäßig Zugriffsrechte und Benutzerkonten.

Prüfen Sie regelmäßig, wer Zugriff auf Ihre Systeme und Daten hat. Entfernen Sie nicht mehr benötigte Benutzerkonten und passen Sie Berechtigungen an, wenn sich Aufgaben oder Zuständigkeiten ändern. So stellen Sie sicher, dass Mitarbeitende nur auf die Informationen zugreifen können, die sie für ihre Arbeit benötigen, und verringern das Risiko unbefugter Zugriffe.

Sichere wichtige Daten verschlüsselt und regelmäßig.

Wichtige Daten sollten regelmäßig verschlüsselt gesichert werden, damit sie bei einem Cyberangriff, Geräteausfall oder Datenverlust geschützt und wiederherstellbar bleiben. Verwenden Sie dafür eine zuverlässige Backup-Lösung, bewahren Sie Sicherungskopien getrennt von den Originaldaten auf und schützen Sie sie mit starken Passwörtern oder zusätzlichen Sicherheitsmaßnahmen. Testen Sie außerdem regelmäßig, ob sich die gesicherten Daten tatsächlich wiederherstellen lassen.