
IT-Sicherheitssysteme: Unternehmen wirksam vor digitalen Bedrohungen schützen
Digitale Technologien sind aus dem Geschäftsalltag nicht mehr wegzudenken. Unternehmen speichern vertrauliche Informationen, kommunizieren über vernetzte Systeme und nutzen Cloud-Dienste für wichtige Arbeitsabläufe. Gleichzeitig nehmen Cyberangriffe, Datenmissbrauch und technische Ausfälle zu. Moderne IT-Sicherheitssysteme helfen dabei, Risiken zu erkennen, Zugriffe zu kontrollieren und wichtige Daten sowie IT-Infrastrukturen zu schützen.
Was sind IT-Sicherheitssysteme?
IT-Sicherheitssysteme umfassen technische Lösungen, organisatorische Maßnahmen und festgelegte Prozesse, die Computer, Netzwerke, Anwendungen und Daten vor unbefugtem Zugriff oder Schaden schützen. Sie bilden keine einzelne Software, sondern bestehen aus mehreren aufeinander abgestimmten Komponenten.
Zu den wichtigsten Schutzzielen gehören:
- Vertraulichkeit: Informationen sind nur für berechtigte Personen zugänglich.
- Integrität: Daten bleiben korrekt und werden nicht unbemerkt verändert.
- Verfügbarkeit: Systeme und Informationen stehen bei Bedarf zur Verfügung.
Wichtige Bestandteile moderner IT-Sicherheit
Firewalls und Netzwerkschutz
Firewalls überwachen den Datenverkehr zwischen Netzwerken und können Verbindungen anhand festgelegter Regeln blockieren oder zulassen. Ergänzende Systeme zur Erkennung und Abwehr von Angriffen helfen, verdächtige Aktivitäten im Netzwerk aufzuspüren. Eine sichere Konfiguration ist dabei ebenso wichtig wie regelmäßige Aktualisierungen.
Schutz vor Schadsoftware
Antiviren- und Endpoint-Security-Lösungen schützen Computer, Server und mobile Geräte vor Schadprogrammen. Moderne Systeme analysieren neben bekannten Bedrohungen auch auffälliges Verhalten. So können sie unter Umständen neue oder bislang unbekannte Angriffe erkennen.
Identitäts- und Zugriffsmanagement
Ein durchdachtes Berechtigungsmanagement stellt sicher, dass Mitarbeitende nur auf die Informationen und Anwendungen zugreifen können, die sie für ihre Aufgaben benötigen. Mehr-Faktor-Authentifizierung bietet zusätzlichen Schutz, indem bei der Anmeldung neben dem Passwort ein weiterer Nachweis erforderlich ist.
Verschlüsselung und Datensicherung
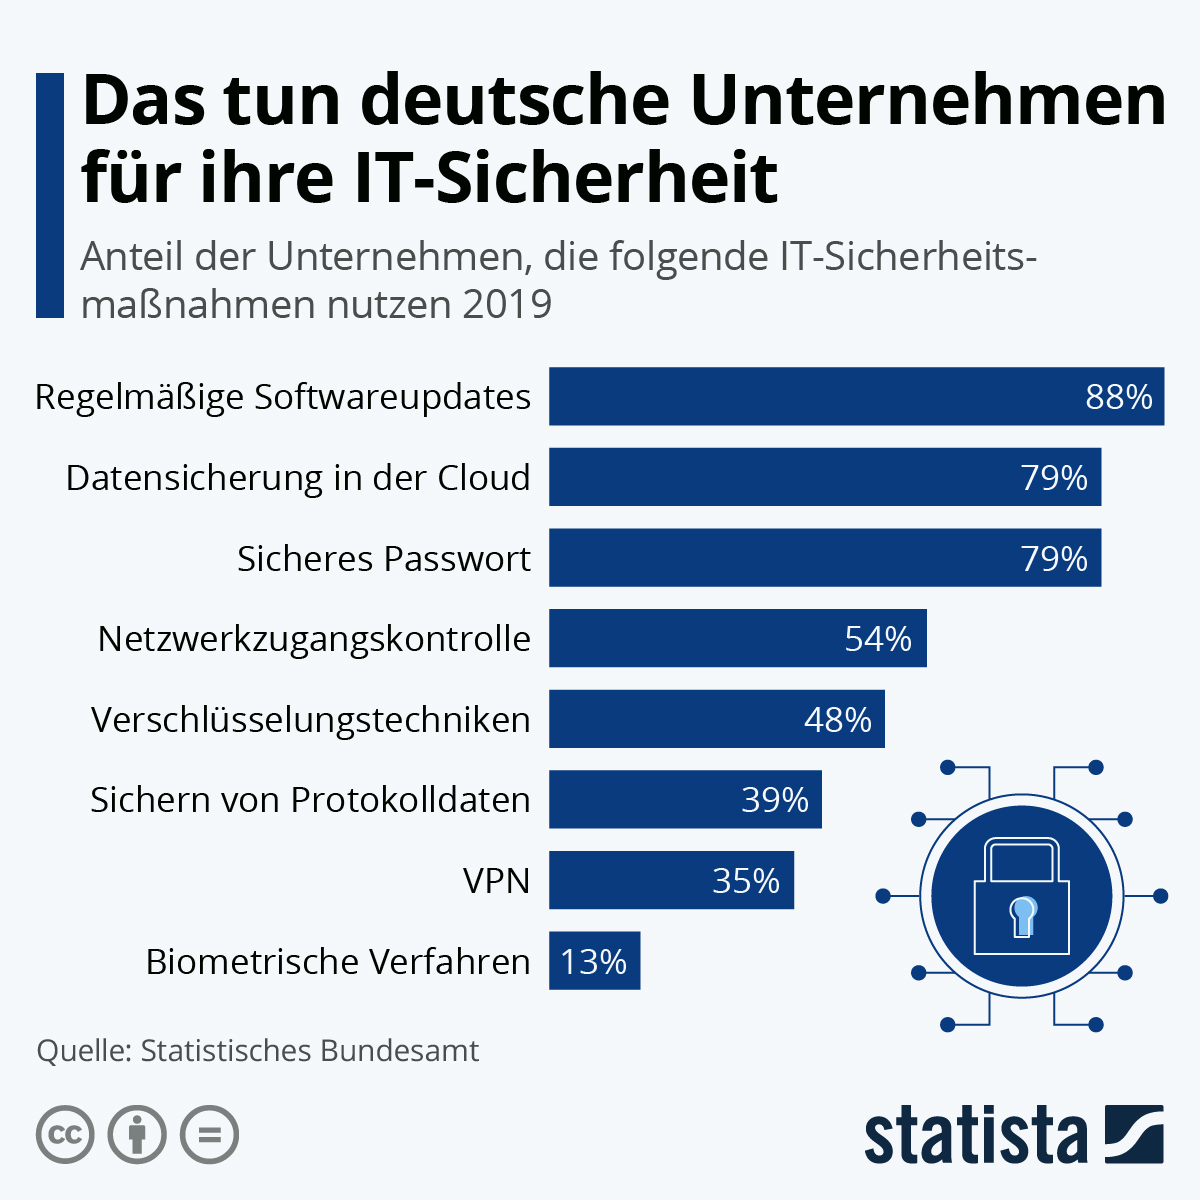
Verschlüsselung schützt Daten während der Übertragung und Speicherung vor unbefugtem Einblick. Regelmäßige Backups ermöglichen es, Informationen nach einem technischen Defekt, einem Cyberangriff oder einem versehentlichen Löschen wiederherzustellen. Sicherungskopien sollten regelmäßig geprüft und getrennt von den produktiven Systemen aufbewahrt werden.
Überwachung und Protokollierung
Monitoring- und Protokollierungslösungen erfassen Ereignisse in Netzwerken und IT-Systemen. Sie können ungewöhnliche Anmeldungen, unerwartete Datenübertragungen oder andere Auffälligkeiten sichtbar machen. Eine zeitnahe Auswertung erleichtert es, mögliche Sicherheitsvorfälle frühzeitig zu untersuchen.
Warum ein mehrschichtiger Schutz wichtig ist
Keine einzelne Sicherheitsmaßnahme kann sämtliche Risiken beseitigen. Eine Firewall verhindert beispielsweise nicht, dass jemand auf eine gefälschte E-Mail hereinfällt. Ebenso ersetzt ein starkes Passwort keine Datensicherung. Deshalb setzen Unternehmen auf ein mehrschichtiges Sicherheitskonzept, bei dem technische Lösungen, klare Regeln und geschulte Mitarbeitende zusammenwirken.
Ein solches Konzept sollte zur Größe des Unternehmens, zu den verarbeiteten Daten und zu den konkreten Arbeitsabläufen passen. Dabei sind auch mobile Geräte, externe Dienstleister, Cloud-Anwendungen und der Fernzugriff auf Unternehmenssysteme zu berücksichtigen.
IT-Sicherheit beginnt bei den Mitarbeitenden
Viele Sicherheitsvorfälle werden durch Phishing, unsichere Passwörter oder unbeabsichtigte Fehler begünstigt. Regelmäßige Schulungen helfen Mitarbeitenden, verdächtige Nachrichten zu erkennen, vertrauliche Informationen sorgfältig zu behandeln und Sicherheitsvorfälle richtig zu melden. Verständliche Richtlinien und feste Ansprechpersonen unterstützen eine sichere Arbeitsweise im Alltag.
IT-Sicherheitssysteme regelmäßig überprüfen
Bedrohungen und technische Umgebungen verändern sich laufend. Deshalb sollten Unternehmen ihre IT-Sicherheit regelmäßig überprüfen. Dazu gehören Software-Updates, die Kontrolle von Benutzerrechten, Schwachstellenanalysen und Tests der Wiederherstellungsverfahren. Ein Notfallplan legt fest, wer im Ernstfall welche Schritte übernimmt und wie wichtige Geschäftsprozesse möglichst schnell wieder aufgenommen werden.
Fazit
IT-Sicherheitssysteme sind ein zentraler Bestandteil eines verantwortungsvollen Umgangs mit digitalen Informationen. Wirksamer Schutz entsteht durch das Zusammenspiel von Netzwerksicherheit, Zugriffskontrollen, Verschlüsselung, Datensicherung, Überwachung und geschulten Mitarbeitenden. Wer Risiken regelmäßig bewertet und Maßnahmen an die eigenen Anforderungen anpasst, kann die Widerstandsfähigkeit seiner IT verbessern und digitale Geschäftsprozesse verlässlicher schützen.
Häufig gestellte Fragen zu IT-Sicherheitssystemen: Grundlagen, Anbieter und Beispiele
- Was sind die 3 Grundsätze der Informationssicherheit?
- Welche IT-Sicherheitsanbieter gibt es?
- Welche Arten von IT-Sicherheit gibt es?
- Was ist IT-Sicherheit einfach erklärt?
- Was gehört alles zur IT-Sicherheit?
- Was sind die 3 primären Schutzziele der IT-Sicherheit?
- Was sind die vier Säulen der IT-Sicherheit?
- Welche Beispiele gibt es für IT-Sicherheit?
Was sind die 3 Grundsätze der Informationssicherheit?
Die drei Grundsätze der Informationssicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Informationen nur von dazu berechtigten Personen eingesehen werden können. Integrität stellt sicher, dass Daten korrekt und vollständig bleiben und nicht unbemerkt verändert werden. Verfügbarkeit bedeutet, dass Informationen und IT-Systeme bei Bedarf zuverlässig nutzbar sind. Gemeinsam bilden diese Schutzziele die Grundlage für wirksame IT-Sicherheitsmaßnahmen.
Welche IT-Sicherheitsanbieter gibt es?
Zu den bekannten IT-Sicherheitsanbietern zählen internationale Unternehmen wie Microsoft, Cisco, Palo Alto Networks, Fortinet, Sophos, CrowdStrike und ESET. Sie bieten unter anderem Lösungen für Netzwerkschutz, Endgerätesicherheit, Cloud-Sicherheit und Bedrohungserkennung an. Welcher Anbieter geeignet ist, hängt von Faktoren wie Unternehmensgröße, bestehender IT-Infrastruktur, Schutzbedarf und Budget ab. Vergleichen Sie daher nicht nur Funktionen und Kosten, sondern auch Support, Integrationsmöglichkeiten und die Anforderungen an Datenschutz und Compliance.
Welche Arten von IT-Sicherheit gibt es?
Zu den wichtigsten Arten der IT-Sicherheit gehören Netzwerksicherheit, die Datenverkehr und Netzwerke vor Angriffen schützt, sowie Endgerätesicherheit für Computer, Smartphones und Server. Anwendungssicherheit schützt Software vor Schwachstellen, während Informations- und Datensicherheit den Schutz vertraulicher Daten durch Zugriffskontrollen, Verschlüsselung und Backups gewährleistet. Ergänzend sorgen Identitäts- und Zugriffsschutz, Cloud-Sicherheit und organisatorische Maßnahmen wie Sicherheitsrichtlinien und Mitarbeiterschulungen für einen umfassenden Schutz. In der Praxis greifen diese Bereiche ineinander und sollten gemeinsam auf die individuellen Risiken eines Unternehmens abgestimmt werden.
Was ist IT-Sicherheit einfach erklärt?
IT-Sicherheit bedeutet, Computer, Netzwerke, Programme und Daten vor unbefugtem Zugriff, Manipulation, Verlust und Ausfällen zu schützen. Dazu gehören technische Maßnahmen wie Firewalls, sichere Passwörter, Verschlüsselung und regelmäßige Datensicherungen ebenso wie klare Regeln und geschulte Mitarbeitende. Einfach gesagt: IT-Sicherheit sorgt dafür, dass Informationen vertraulich bleiben, korrekt sind und bei Bedarf verfügbar stehen.
Was gehört alles zur IT-Sicherheit?
Zur IT-Sicherheit gehören alle technischen und organisatorischen Maßnahmen, die IT-Systeme, Netzwerke und Daten vor unbefugtem Zugriff, Verlust, Manipulation und Ausfällen schützen. Dazu zählen unter anderem Firewalls, Virenschutz, sichere Passwörter und Mehr-Faktor-Authentifizierung, Zugriffskontrollen, Verschlüsselung, regelmäßige Software-Updates und Datensicherungen. Ebenso wichtig sind die Überwachung von Systemen, Notfallpläne und die Schulung von Mitarbeitenden, damit sie Risiken wie Phishing erkennen und sicher mit Informationen umgehen können.
Was sind die 3 primären Schutzziele der IT-Sicherheit?
Die drei primären Schutzziele der IT-Sicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Vertraulichkeit bedeutet, dass Informationen nur für berechtigte Personen zugänglich sind. Integrität stellt sicher, dass Daten korrekt und vollständig bleiben und nicht unbemerkt verändert werden. Verfügbarkeit bedeutet, dass Systeme und Informationen bei Bedarf zuverlässig genutzt werden können. Gemeinsam bilden diese Schutzziele die Grundlage für den Schutz von Daten und IT-Systemen.
Was sind die vier Säulen der IT-Sicherheit?
Die vier Säulen der IT-Sicherheit werden häufig als Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität beschrieben. Vertraulichkeit bedeutet, dass nur berechtigte Personen auf Informationen zugreifen können. Integrität stellt sicher, dass Daten korrekt und vor unbemerkten Veränderungen geschützt sind. Verfügbarkeit sorgt dafür, dass Systeme und Informationen bei Bedarf erreichbar sind. Authentizität bestätigt, dass Nutzer, Geräte oder Daten tatsächlich die Identität besitzen, die sie vorgeben. Je nach Sicherheitsmodell wird statt Authentizität auch die Nachvollziehbarkeit als vierte Säule genannt.
Welche Beispiele gibt es für IT-Sicherheit?
Beispiele für IT-Sicherheit sind Firewalls, die unerwünschte Netzwerkverbindungen blockieren, sowie Antiviren- und Endpoint-Security-Programme, die Geräte vor Schadsoftware schützen. Mehr-Faktor-Authentifizierung und sichere Passwörter erschweren unbefugte Zugriffe, während Verschlüsselung vertrauliche Daten schützt. Regelmäßige Backups helfen, Informationen nach einem Ausfall oder Cyberangriff wiederherzustellen. Ergänzend gehören Software-Updates, Zugriffsbeschränkungen, Mitarbeiterschulungen und die Überwachung von IT-Systemen zu wichtigen Sicherheitsmaßnahmen.