
OH KIS Datenschutz: sicherer Umgang mit sensiblen Gesundheitsdaten
Wer nach „OH KIS Datenschutz“ sucht, möchte wissen, wie persönliche Informationen in einem Krankenhausinformationssystem geschützt werden. Gerade im Gesundheitswesen ist das Thema besonders wichtig: Patientendaten enthalten häufig Angaben zur Gesundheit und zählen nach der Datenschutz-Grundverordnung (DSGVO) zu den besonders geschützten personenbezogenen Daten.
Welche konkreten Funktionen und Datenschutzmaßnahmen ein bestimmtes OH-KIS-System bietet, hängt vom jeweiligen Produkt, Anbieter und Einsatzort ab. Die folgenden Grundsätze zeigen, worauf Einrichtungen bei der Nutzung eines Krankenhausinformationssystems achten sollten.
Welche Daten verarbeitet ein KIS?
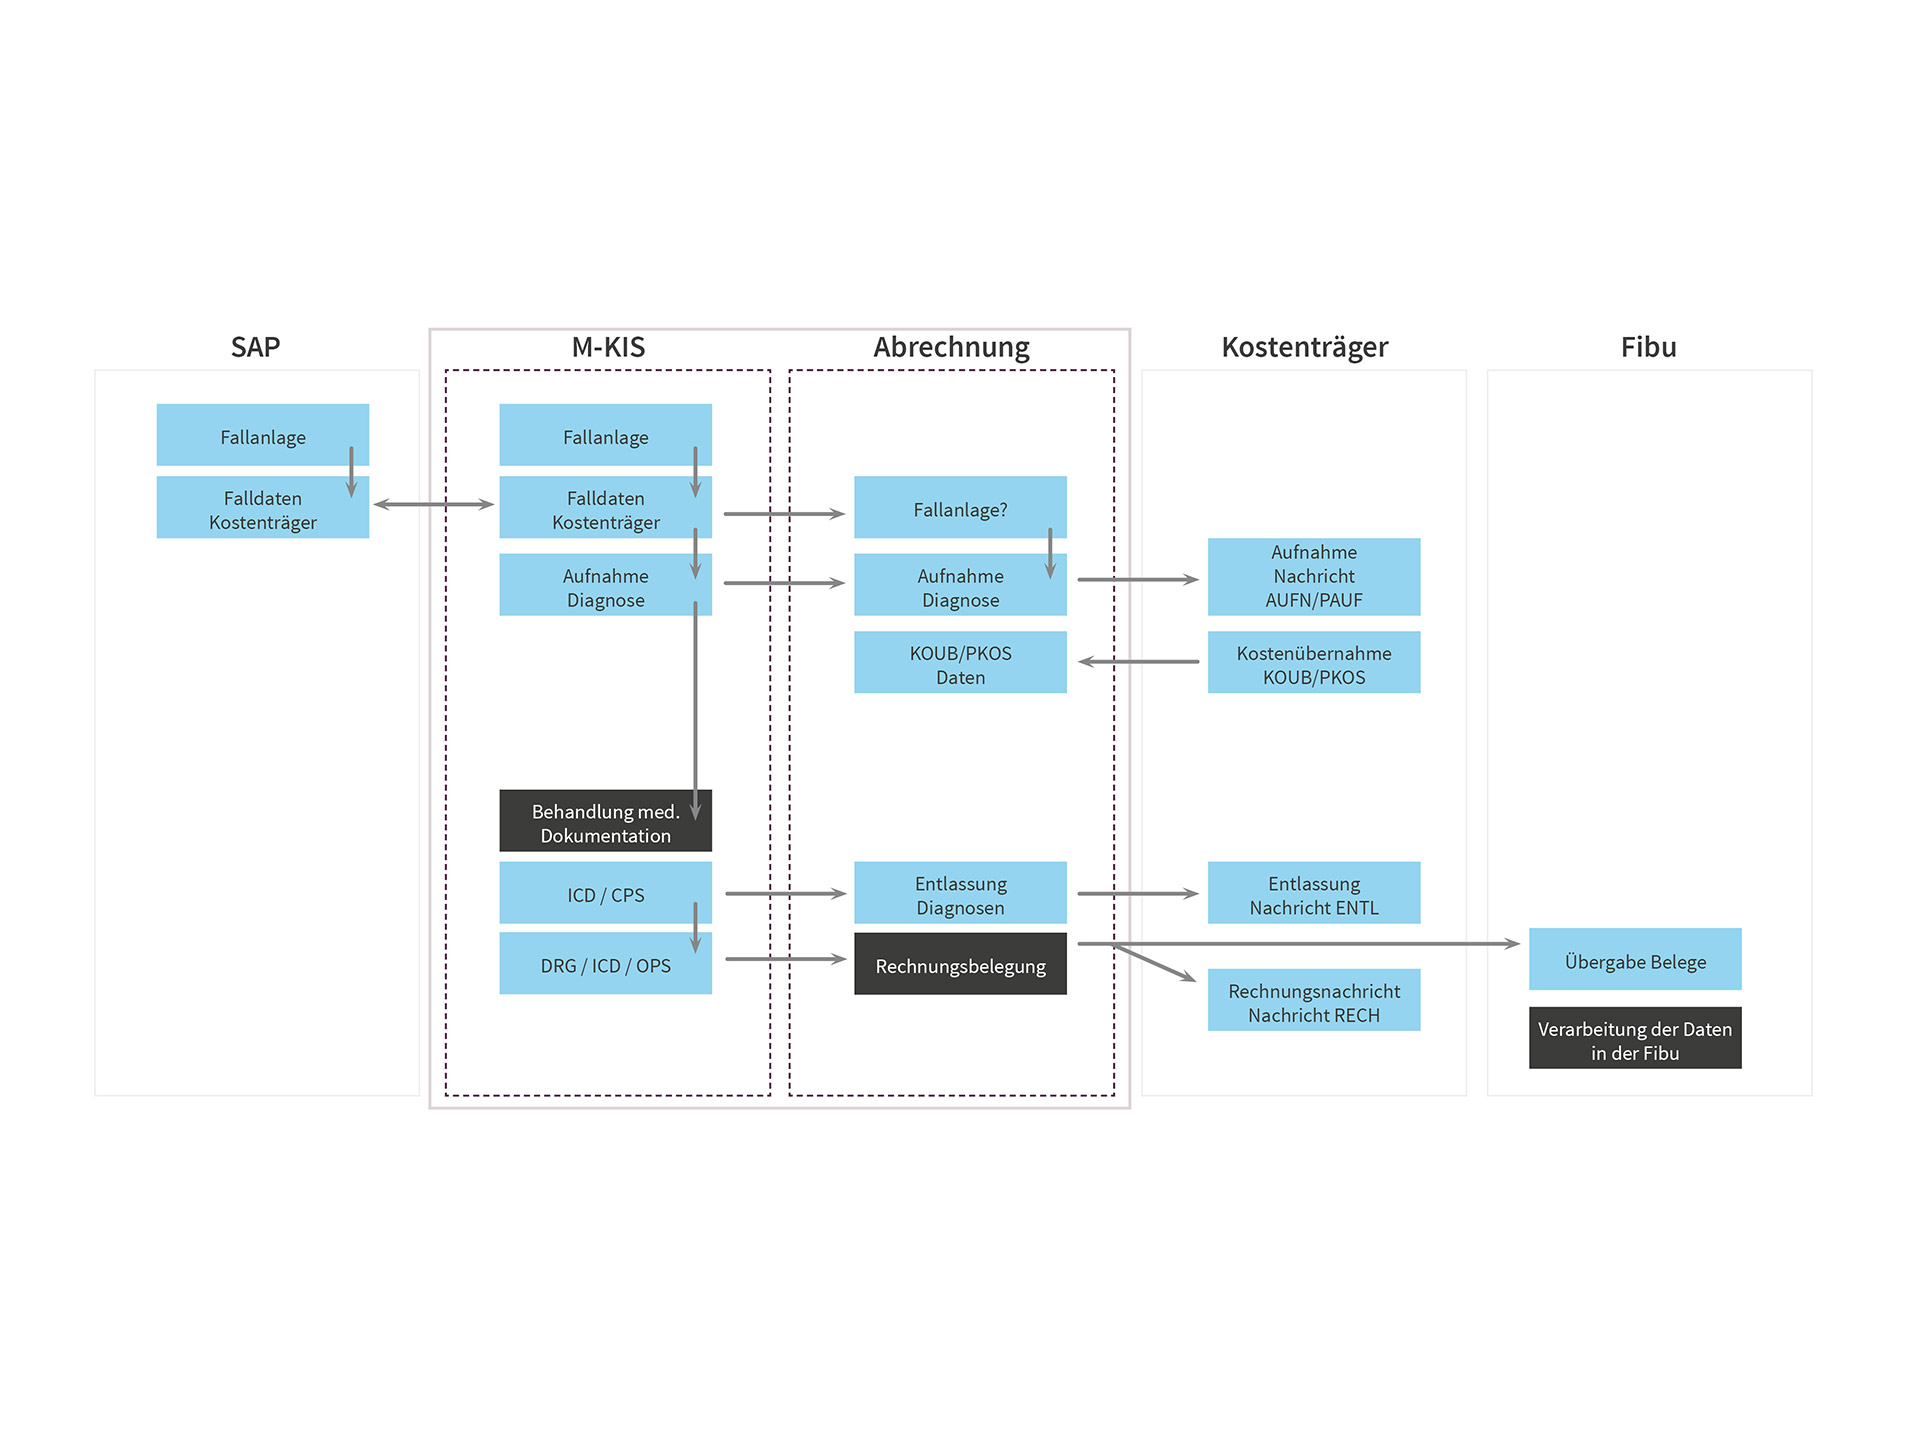
Ein Krankenhausinformationssystem (KIS) kann Informationen erfassen, speichern und für berechtigte Mitarbeitende verfügbar machen. Dazu gehören je nach Einsatz beispielsweise:
- Stammdaten und Kontaktdaten von Patientinnen und Patienten
- Aufnahme-, Behandlungs- und Entlassungsinformationen
- Diagnosen, Befunde und Therapieangaben
- Abrechnungs- und Versicherungsdaten
- Informationen über Zugriffe und Änderungen im System
Gesundheitsdaten unterliegen einem besonderen Schutz. Ihre Verarbeitung muss auf einer zulässigen Rechtsgrundlage beruhen und auf das erforderliche Maß beschränkt sein.
Wichtige Datenschutzanforderungen
Ein datenschutzgerechter Betrieb eines KIS beginnt mit klaren Verantwortlichkeiten und nachvollziehbaren Abläufen. Die Einrichtung sollte festlegen, zu welchen Zwecken Daten verarbeitet werden, wer darauf zugreifen darf und wie lange sie gespeichert werden müssen. Auch die Informationspflichten gegenüber den betroffenen Personen sind zu berücksichtigen.
Zu den zentralen Schutzmaßnahmen zählen:
- Rollen- und Berechtigungskonzepte: Mitarbeitende erhalten nur Zugriff auf die Informationen, die sie für ihre Aufgaben benötigen.
- Starke Authentifizierung: Sichere Passwörter und gegebenenfalls eine zusätzliche Anmeldung erschweren unbefugte Zugriffe.
- Protokollierung: Zugriffe und wichtige Änderungen sollten nachvollziehbar dokumentiert und regelmäßig überprüft werden.
- Verschlüsselung: Geeignete Verschlüsselungsverfahren können Daten bei der Übertragung und Speicherung schützen.
- Datensicherung und Notfallplanung: Regelmäßige Backups und getestete Wiederherstellungsprozesse unterstützen den Betrieb bei technischen Störungen.
- Schulung der Beschäftigten: Klare Regeln helfen, Fehlversand, unberechtigte Einsichtnahmen und andere Datenschutzvorfälle zu vermeiden.
Verantwortlichkeiten und externe Anbieter
Die Gesundheitseinrichtung bleibt für die rechtmäßige Verarbeitung der Daten verantwortlich, auch wenn ein externer Dienstleister an Betrieb, Wartung oder Hosting beteiligt ist. In solchen Fällen muss geprüft werden, welche Rolle der Anbieter einnimmt und ob die erforderlichen vertraglichen Vereinbarungen bestehen. Dazu gehört, die technischen und organisatorischen Maßnahmen des Anbieters angemessen zu bewerten.
Vor der Einführung oder einer wesentlichen Änderung eines KIS sollte außerdem geprüft werden, ob eine Datenschutz-Folgenabschätzung erforderlich ist. Das kann insbesondere bei umfangreicher Verarbeitung sensibler Daten oder beim Einsatz neuer Technologien relevant sein.
Datenschutz im Alltag
Technische Schutzmaßnahmen allein reichen nicht aus. Auch der Arbeitsalltag spielt eine wichtige Rolle. Bildschirme sollten vor Einblicken geschützt, Benutzerkonten nicht gemeinsam genutzt und Unterlagen sicher aufbewahrt werden. Zugriffe auf Patientendaten aus Neugier oder ohne dienstlichen Anlass sind zu unterlassen. Verdächtige Zugriffe oder mögliche Datenpannen sollten unverzüglich nach den internen Meldewegen behandelt werden.
Was Patientinnen und Patienten beachten können
Patientinnen und Patienten können sich bei der behandelnden Einrichtung darüber informieren, welche Daten verarbeitet werden, zu welchen Zwecken dies geschieht und an wen Daten gegebenenfalls übermittelt werden. Die zuständige Datenschutzinformation erläutert außerdem, welche Rechte bestehen und an wen sich Fragen oder Anliegen richten lassen.
Fazit: OH KIS Datenschutz regelmäßig überprüfen
Ein wirksamer Datenschutz bei OH KIS oder einem anderen Krankenhausinformationssystem verbindet rechtliche Anforderungen mit technischen und organisatorischen Maßnahmen. Entscheidend sind klar geregelte Zugriffsrechte, transparente Verantwortlichkeiten, sichere Abläufe und regelmäßige Kontrollen. Da die konkrete Umsetzung vom jeweiligen System und dessen Einsatz abhängt, sollten Einrichtungen die Produktunterlagen, Verträge und Datenschutzinformationen des Anbieters sorgfältig prüfen.
Häufig gestellte Fragen zum Datenschutz bei OH KIS: Verarbeitung, Schutz und Rechte von Patientendaten
- Welche personenbezogenen Daten verarbeitet OH KIS?
- Wie schützt OH KIS sensible Gesundheitsdaten?
- Wer kann in OH KIS auf Patientendaten zugreifen?
- Auf welcher Rechtsgrundlage werden Daten in OH KIS verarbeitet?
- Wo werden die in OH KIS gespeicherten Daten gespeichert?
- Werden Daten aus OH KIS an Dritte oder externe Dienstleister weitergegeben?
- Welche Datenschutzrechte haben Patientinnen und Patienten bei der Verarbeitung ihrer Daten in OH KIS?
- Was sollte ich tun, wenn ich einen Datenschutzvorfall oder unberechtigten Zugriff in OH KIS vermute?
Welche personenbezogenen Daten verarbeitet OH KIS?
Welche personenbezogenen Daten OH KIS verarbeitet, hängt von der eingesetzten Lösung, ihrer Konfiguration und den Abläufen der jeweiligen Einrichtung ab. Typischerweise können dazu Stammdaten wie Name, Geburtsdatum und Kontaktdaten, Angaben zur Versicherung sowie Gesundheitsdaten wie Diagnosen, Befunde, Behandlungen und Medikationsinformationen gehören. Je nach Nutzung können außerdem Abrechnungsdaten sowie Protokolldaten zu Anmeldungen und Zugriffen verarbeitet werden. Welche Daten im konkreten Fall erhoben werden und zu welchem Zweck, erfahren Sie in der Datenschutzerklärung der zuständigen Einrichtung.
Wie schützt OH KIS sensible Gesundheitsdaten?
OH KIS sollte sensible Gesundheitsdaten durch ein Zusammenspiel aus technischen und organisatorischen Maßnahmen schützen. Dazu gehören rollenbasierte Zugriffsrechte, sodass Mitarbeitende nur die Daten sehen, die sie für ihre Aufgaben benötigen, sowie sichere Anmeldemethoden, Verschlüsselung und eine Protokollierung von Zugriffen. Regelmäßige Updates, Datensicherungen und Schulungen können den Schutz zusätzlich unterstützen. Welche Maßnahmen tatsächlich eingesetzt werden, hängt von der konkreten OH-KIS-Version und ihrer Konfiguration ab. Für verbindliche Informationen empfiehlt es sich, die Datenschutzunterlagen des Anbieters und die Hinweise der jeweiligen Gesundheitseinrichtung zu prüfen.
Wer kann in OH KIS auf Patientendaten zugreifen?
In OH KIS sollten nur berechtigte Mitarbeitende auf Patientendaten zugreifen können – und nur, soweit dies für ihre jeweiligen Aufgaben erforderlich ist. Die Zugriffsrechte werden üblicherweise über persönliche Benutzerkonten und rollenbasierte Berechtigungen geregelt; Zugriffe können zudem protokolliert und überprüft werden. Welche Personen konkret Zugriff haben und welche Daten sie einsehen dürfen, hängt von der Konfiguration des Systems und den Vorgaben der jeweiligen Gesundheitseinrichtung ab.
Auf welcher Rechtsgrundlage werden Daten in OH KIS verarbeitet?
Die Verarbeitung von Daten in OH KIS richtet sich nach dem jeweiligen Zweck und der verantwortlichen Einrichtung; das System selbst ist keine Rechtsgrundlage. Für Behandlungsdaten kommen insbesondere die Erfüllung des Behandlungsvertrags oder gesetzliche Pflichten sowie die einschlägigen Regelungen für Gesundheitsdaten nach Artikel 9 DSGVO in Betracht. Welche Grundlage im konkreten Fall gilt, muss die verantwortliche Einrichtung prüfen und in ihrer Datenschutzerklärung erläutern.
Wo werden die in OH KIS gespeicherten Daten gespeichert?
Wo die in OH KIS gespeicherten Daten liegen, hängt davon ab, wie die jeweilige Einrichtung das System betreibt und welche Hosting-Vereinbarungen gelten. Die Speicherung kann beispielsweise auf eigenen Servern der Einrichtung oder in einem externen Rechenzentrum erfolgen. Verbindliche Angaben zum Speicherort, zu möglichen Übermittlungen in andere Länder und zu den Schutzmaßnahmen finden Sie in den Datenschutzinformationen und Verträgen der zuständigen Einrichtung beziehungsweise des Anbieters.
Werden Daten aus OH KIS an Dritte oder externe Dienstleister weitergegeben?
Ob Daten aus OH KIS an Dritte oder externe Dienstleister weitergegeben werden, hängt davon ab, wie die jeweilige Einrichtung das System nutzt und welche Anbieter eingebunden sind. Eine Weitergabe kann beispielsweise für Hosting, Wartung oder technischen Support erforderlich sein. Dabei müssen die geltenden Datenschutzvorschriften eingehalten werden; externe Dienstleister dürfen Daten nur im vereinbarten Umfang und zu festgelegten Zwecken verarbeiten. Welche Empfänger beteiligt sind und auf welcher Rechtsgrundlage die Verarbeitung erfolgt, erfahren Sie in den Datenschutzinformationen Ihrer Einrichtung.
Welche Datenschutzrechte haben Patientinnen und Patienten bei der Verarbeitung ihrer Daten in OH KIS?
Patientinnen und Patienten haben nach der DSGVO unter anderem das Recht, Auskunft über die Verarbeitung ihrer Daten zu erhalten und eine Kopie der gespeicherten personenbezogenen Daten anzufordern. Je nach Situation können sie außerdem die Berichtigung unrichtiger Angaben, die Einschränkung der Verarbeitung oder – sofern die gesetzlichen Voraussetzungen erfüllt sind – die Löschung ihrer Daten verlangen. Auch Widerspruchs- und Beschwerderechte können bestehen. Da Gesundheitsdaten häufig aufgrund gesetzlicher Pflichten oder zur medizinischen Behandlung verarbeitet werden, gelten für manche Rechte Ausnahmen und besondere Voraussetzungen. Für eine Anfrage zu Daten im OH KIS wenden sich Betroffene am besten an die behandelnde Einrichtung oder deren Datenschutzbeauftragte.
Was sollte ich tun, wenn ich einen Datenschutzvorfall oder unberechtigten Zugriff in OH KIS vermute?
Wenn Sie in OH KIS einen Datenschutzvorfall oder unberechtigten Zugriff vermuten, melden Sie den Verdacht unverzüglich über die dafür vorgesehenen internen Meldewege, zum Beispiel an Ihre Führungskraft, die IT-Sicherheitsstelle oder den Datenschutzbeauftragten. Sichern Sie relevante Angaben wie Zeitpunkt, betroffene Daten und beobachtete Auffälligkeiten, ohne selbst weitere Nachforschungen anzustellen oder Spuren zu verändern. Geben Sie Ihre Zugangsdaten nicht weiter und ändern Sie diese nur nach den geltenden internen Anweisungen. Die zuständigen Stellen prüfen den Vorfall, begrenzen mögliche Folgen und veranlassen gegebenenfalls die erforderlichen Meldungen.