Hotjar und DSGVO: Was Unternehmen beachten sollten

Hotjar hilft Websitebetreibern dabei, das Verhalten ihrer Besucher besser zu verstehen. Je nach eingesetzten Funktionen können beispielsweise Klicks, Scrollbewegungen und Interaktionen auf einer Website erfasst werden. Diese Einblicke können bei der Verbesserung der Nutzerfreundlichkeit helfen. Gleichzeitig stellt sich die Frage: Lässt sich Hotjar datenschutzkonform nach der Datenschutz-Grundverordnung (DSGVO) einsetzen?

Die kurze Antwort lautet: Das kann möglich sein, erfordert aber eine sorgfältige Prüfung und passende Einstellungen. Ein Cookie-Banner allein macht die Nutzung nicht automatisch DSGVO-konform.

Welche Daten kann Hotjar erfassen?

Hotjar bietet Funktionen zur Analyse des Nutzerverhaltens, darunter Heatmaps, Sitzungsaufzeichnungen und Umfragen. Dabei können – abhängig von der Konfiguration und den besuchten Seiten – Informationen wie Seitenaufrufe, Klicks, Scrollverhalten, Geräte- und Browserdaten sowie technische Kennungen verarbeitet werden. Auch Angaben, die Nutzer in Formularen machen, können ein Risiko darstellen, wenn sie in Aufzeichnungen sichtbar werden.

Websitebetreiber sollten deshalb nicht pauschal davon ausgehen, dass die erfassten Informationen anonym sind. Sobald sich Daten einer Person zuordnen lassen oder eine Identifizierung ermöglichen, können sie personenbezogene Daten im Sinne der DSGVO sein.

Einwilligung vor dem Einsatz einholen

Für viele Analyse- und Tracking-Technologien ist in Deutschland vor dem Zugriff auf Informationen im Endgerät oder deren Speicherung eine Einwilligung erforderlich. Maßgeblich sind dabei neben der DSGVO auch die Regeln des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG). Ob eine Einwilligung erforderlich ist, hängt unter anderem von der konkreten Funktion und ihrer technischen Umsetzung ab.

Wenn eine Einwilligung erforderlich ist, sollte Hotjar erst aktiviert werden, nachdem die betreffende Person ausdrücklich zugestimmt hat. Die Einwilligung muss freiwillig, informiert und widerrufbar sein. Eine Ablehnung sollte genauso einfach möglich sein wie eine Zustimmung. Wird die Einwilligung widerrufen, müssen die entsprechenden Funktionen beendet werden.

Auftragsverarbeitung und internationale Datenübermittlungen

Unternehmen müssen klären, welche Rolle Hotjar bei der Verarbeitung einnimmt und ob ein Vertrag zur Auftragsverarbeitung nach Artikel 28 DSGVO erforderlich ist. Dazu gehören auch die jeweils geltenden Vertragsunterlagen, Angaben zu Unterauftragsverarbeitern und Informationen darüber, wo Daten verarbeitet werden.

Werden personenbezogene Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt, sind zusätzlich die Anforderungen der DSGVO für Drittlandübermittlungen zu prüfen. Dabei können etwa Angemessenheitsbeschlüsse oder geeignete Garantien wie Standardvertragsklauseln relevant sein. Die aktuelle Dokumentation des Anbieters sollte vor der Nutzung geprüft und regelmäßig erneut bewertet werden.

Datenschutzfreundliche Einstellungen

Vor dem Start sollten Unternehmen die Hotjar-Einstellungen und die eigene Website so konfigurieren, dass möglichst wenige Daten erfasst werden. Besonders wichtig sind Maßnahmen gegen die Aufzeichnung sensibler Inhalte:

  • Formularfelder mit Passwörtern, Zahlungsdaten oder anderen vertraulichen Angaben von Aufzeichnungen ausschließen.
  • Bereiche mit sensiblen Informationen ausblenden oder die Aufzeichnung auf den erforderlichen Umfang begrenzen.
  • Nur die Funktionen aktivieren, die für einen klar definierten Zweck benötigt werden.
  • Aufbewahrungsfristen festlegen und Daten nicht länger als erforderlich speichern.
  • Verfügbare Optionen zur Reduzierung oder Maskierung personenbezogener Daten nutzen.

Die konkrete Bezeichnung und Verfügbarkeit einzelner Funktionen kann sich ändern. Daher sollten die technischen Einstellungen anhand der aktuellen Hotjar-Dokumentation überprüft werden.

Websitebesucher transparent informieren

Die Datenschutzerklärung sollte verständlich erklären, dass Hotjar eingesetzt wird und zu welchen Zwecken. Sie sollte außerdem die verarbeiteten Datenkategorien, die Rechtsgrundlage, die Empfänger beziehungsweise Dienstleister, mögliche Drittlandübermittlungen, die Speicherdauer und die Rechte der betroffenen Personen beschreiben.

Auch der Einwilligungsdialog sollte den Einsatz der entsprechenden Analysefunktion klar benennen. Allgemeine Formulierungen wie „Wir verwenden Cookies“ reichen häufig nicht aus, wenn damit nicht erkennbar wird, welche Art von Verarbeitung stattfindet.

Verantwortlichkeiten dokumentieren

Die Nutzung sollte in das Verzeichnis der Verarbeitungstätigkeiten aufgenommen werden, sofern dies erforderlich ist. Unternehmen sollten außerdem dokumentieren, warum Hotjar eingesetzt wird, welche Rechtsgrundlage sie heranziehen, welche Schutzmaßnahmen gelten und wie Einwilligungen verwaltet werden. Bei umfangreicher oder besonders risikoreicher Verarbeitung kann zusätzlich eine Datenschutz-Folgenabschätzung zu prüfen sein.

Fazit: Hotjar nur nach sorgfältiger Prüfung einsetzen

Hotjar kann wertvolle Erkenntnisse zur Verbesserung einer Website liefern. Für einen datenschutzgerechten Einsatz müssen Unternehmen jedoch mehr tun, als ein Skript einzubinden: Sie sollten die Rechtsgrundlage prüfen, erforderliche Einwilligungen vor der Aktivierung einholen, sensible Inhalte schützen, Verträge und Datenübermittlungen bewerten und ihre Datenschutzhinweise anpassen.

Die passende Umsetzung hängt vom konkreten Einsatz, den Einstellungen und den verarbeiteten Daten ab. Dieser Artikel bietet eine allgemeine Orientierung und ersetzt keine individuelle Rechtsberatung.


7 Vorteile von Hotjar für DSGVO-konforme Nutzeranalyse

  1. Ermöglicht datenschutzbewusste Analyse des Nutzerverhaltens.
  2. Hilft, Einwilligungen transparent einzuholen.
  3. Bietet Möglichkeiten zum Maskieren sensibler Inhalte.
  4. Unterstützt die Optimierung der Nutzerfreundlichkeit.
  5. Kann mit klaren Datenschutzhinweisen eingesetzt werden.
  6. Erleichtert die Auswertung von Website-Interaktionen.
  7. Lässt sich bei sorgfältiger Konfiguration in Datenschutzprozesse einbinden.


Herausforderungen der DSGVO-Konformität bei der Nutzung von Hotjar: Fünf wichtige Aspekte

  1. Einwilligung kann vor dem Laden erforderlich sein.
  2. Fehlkonfiguration kann sensible Daten offenlegen.
  3. Datenschutzerklärung muss angepasst werden.
  4. Drittlandübermittlungen müssen geprüft werden.
  5. Die DSGVO-Konformität erfordert laufende Kontrolle.

Ermöglicht datenschutzbewusste Analyse des Nutzerverhaltens.

Hotjar ermöglicht eine datenschutzbewusste Analyse des Nutzerverhaltens, wenn das Tool sorgfältig konfiguriert und nur im erforderlichen Umfang eingesetzt wird. Funktionen wie Heatmaps können zeigen, welche Bereiche einer Website besonders häufig angeklickt oder angesehen werden, ohne dass dafür zwangsläufig umfangreiche personenbezogene Profile erstellt werden müssen. Durch geeignete Einstellungen, das Ausblenden sensibler Inhalte und – sofern erforderlich – eine vorherige Einwilligung lassen sich wertvolle Erkenntnisse zur Verbesserung der Nutzerfreundlichkeit gewinnen und zugleich Datenschutzanforderungen berücksichtigen.

Hilft, Einwilligungen transparent einzuholen.

Ein datenschutzkonformer Einsatz von Hotjar kann dazu beitragen, Einwilligungen transparent einzuholen. Wird das Tool erst nach einer aktiven Zustimmung über ein Consent-Management-Tool geladen, können Websitebesucher klar darüber informiert werden, welche Analysefunktionen eingesetzt werden und welche Daten dabei verarbeitet werden. Eine verständliche Auswahl zwischen Zustimmung und Ablehnung stärkt die Selbstbestimmung der Nutzer und unterstützt eine nachvollziehbare Einwilligung nach DSGVO.

Bietet Möglichkeiten zum Maskieren sensibler Inhalte.

Ein wichtiger Vorteil von Hotjar im Hinblick auf den Datenschutz ist die Möglichkeit, sensible Inhalte in Sitzungsaufzeichnungen zu maskieren. So können Websitebetreiber beispielsweise Formularfelder oder andere Bereiche ausblenden, in denen Besucher persönliche oder vertrauliche Angaben machen. Dadurch lässt sich das Risiko verringern, dass solche Informationen in Analyseaufzeichnungen sichtbar werden. Die Maskierung sollte passend zur Website konfiguriert und regelmäßig überprüft werden, damit sensible Daten zuverlässig geschützt bleiben.

Unterstützt die Optimierung der Nutzerfreundlichkeit.

Hotjar kann dabei helfen, die Nutzerfreundlichkeit einer Website gezielt zu verbessern. Mithilfe von Heatmaps und – sofern datenschutzkonform eingerichtet – Sitzungsaufzeichnungen lassen sich beispielsweise schwer auffindbare Schaltflächen, unübersichtliche Seitenbereiche oder mögliche Hürden im Bestellprozess erkennen. Unternehmen können diese Erkenntnisse nutzen, um Seiten verständlicher und einfacher bedienbar zu gestalten. Voraussetzung ist, dass die Datenerfassung transparent erfolgt, erforderliche Einwilligungen eingeholt werden und sensible Informationen geschützt bleiben.

Kann mit klaren Datenschutzhinweisen eingesetzt werden.

Hotjar kann eingesetzt werden, wenn Besucher klar und verständlich über die Datenverarbeitung informiert werden. Datenschutzhinweise sollten erklären, welche Daten zu welchem Zweck erfasst werden, welche Funktionen von Hotjar zum Einsatz kommen und wie lange die Daten gespeichert bleiben. So können Nutzer eine informierte Entscheidung treffen; sofern eine Einwilligung erforderlich ist, muss diese vor dem Start der entsprechenden Analysefunktionen eingeholt werden.

Erleichtert die Auswertung von Website-Interaktionen.

Ein wesentlicher Vorteil von Hotjar ist, dass sich Website-Interaktionen leichter auswerten lassen: Heatmaps und Sitzungsaufzeichnungen zeigen beispielsweise, welche Bereiche Besucher anklicken, wie weit sie scrollen und an welchen Stellen sie die Seite verlassen. So können Unternehmen mögliche Hürden erkennen und ihre Website gezielter verbessern. Für einen DSGVO-konformen Einsatz sollten die nötigen Einwilligungen eingeholt, sensible Inhalte geschützt und nur die erforderlichen Daten verarbeitet werden.

Lässt sich bei sorgfältiger Konfiguration in Datenschutzprozesse einbinden.

Ein wesentlicher Vorteil von Hotjar: Bei sorgfältiger Konfiguration lässt sich das Tool in bestehende Datenschutzprozesse einbinden. Dazu gehören beispielsweise eine kontrollierte Aktivierung nach der erforderlichen Einwilligung, das Ausblenden sensibler Inhalte und eine transparente Information in der Datenschutzerklärung. So können Unternehmen Nutzungserkenntnisse gewinnen und zugleich ihre Datenschutzmaßnahmen berücksichtigen. Die konkrete DSGVO-Konformität hängt jedoch vom jeweiligen Einsatz und der technischen Umsetzung ab.

Einwilligung kann vor dem Laden erforderlich sein.

Ein wichtiger Nachteil beim Einsatz von Hotjar ist, dass eine Einwilligung der Nutzerinnen und Nutzer erforderlich sein kann, bevor das Tool geladen oder Daten im Endgerät gespeichert beziehungsweise ausgelesen werden. In diesem Fall darf Hotjar erst aktiviert werden, nachdem eine gültige Einwilligung über das Consent-Management eingeholt wurde. Das kann die technische Einrichtung komplexer machen und dazu führen, dass weniger Nutzungsdaten erfasst werden, wenn Besucherinnen und Besucher ablehnen. Die konkreten Anforderungen hängen von der eingesetzten Funktion und ihrer technischen Umsetzung ab.

Fehlkonfiguration kann sensible Daten offenlegen.

Eine Fehlkonfiguration von Hotjar kann dazu führen, dass sensible Informationen in Heatmaps oder Sitzungsaufzeichnungen sichtbar werden. Werden etwa Formularfelder, Kontodaten oder andere vertrauliche Bereiche nicht zuverlässig ausgeblendet, können personenbezogene Daten unbeabsichtigt erfasst und verarbeitet werden. Unternehmen sollten deshalb die Einstellungen sorgfältig prüfen, sensible Inhalte konsequent maskieren und regelmäßig testen, welche Daten tatsächlich aufgezeichnet werden.

Datenschutzerklärung muss angepasst werden.

Wenn Sie Hotjar auf Ihrer Website einsetzen, muss Ihre Datenschutzerklärung entsprechend angepasst werden. Darin sollten Sie transparent erläutern, welche Daten Hotjar erfasst, zu welchem Zweck und auf welcher Rechtsgrundlage die Verarbeitung erfolgt. Außerdem gehören Informationen zu möglichen Empfängern, Speicherfristen, Drittlandübermittlungen und den Rechten der betroffenen Personen dazu. Das erfordert zusätzlichen Aufwand und eine sorgfältige Prüfung, damit die Angaben mit der tatsächlichen Nutzung und Konfiguration von Hotjar übereinstimmen.

Drittlandübermittlungen müssen geprüft werden.

Ein möglicher Nachteil beim Einsatz von Hotjar ist, dass Unternehmen prüfen müssen, ob personenbezogene Daten in ein Drittland außerhalb des Europäischen Wirtschaftsraums übermittelt werden. In diesem Fall sind die Anforderungen der DSGVO an internationale Datentransfers zu beachten, etwa hinsichtlich eines Angemessenheitsbeschlusses oder geeigneter Garantien wie Standardvertragsklauseln. Dafür müssen Unternehmen die aktuellen Angaben des Anbieters und die eigenen Einstellungen sorgfältig überprüfen und die Bewertung dokumentieren.

Die DSGVO-Konformität erfordert laufende Kontrolle.

Die DSGVO-Konformität von Hotjar ist keine einmalige Aufgabe, sondern erfordert eine laufende Kontrolle. Unternehmen sollten regelmäßig prüfen, ob Einwilligungen korrekt eingeholt werden, die gewählten Einstellungen weiterhin datenschutzfreundlich sind und sich Funktionen, Vertragsbedingungen oder Datenverarbeitungsorte geändert haben. Auch die Datenschutzerklärung und die internen Datenschutzunterlagen müssen bei Bedarf aktualisiert werden. Ohne diese kontinuierliche Überprüfung kann eine ursprünglich passende Konfiguration mit der Zeit nicht mehr den geltenden Anforderungen oder dem tatsächlichen Einsatz entsprechen.
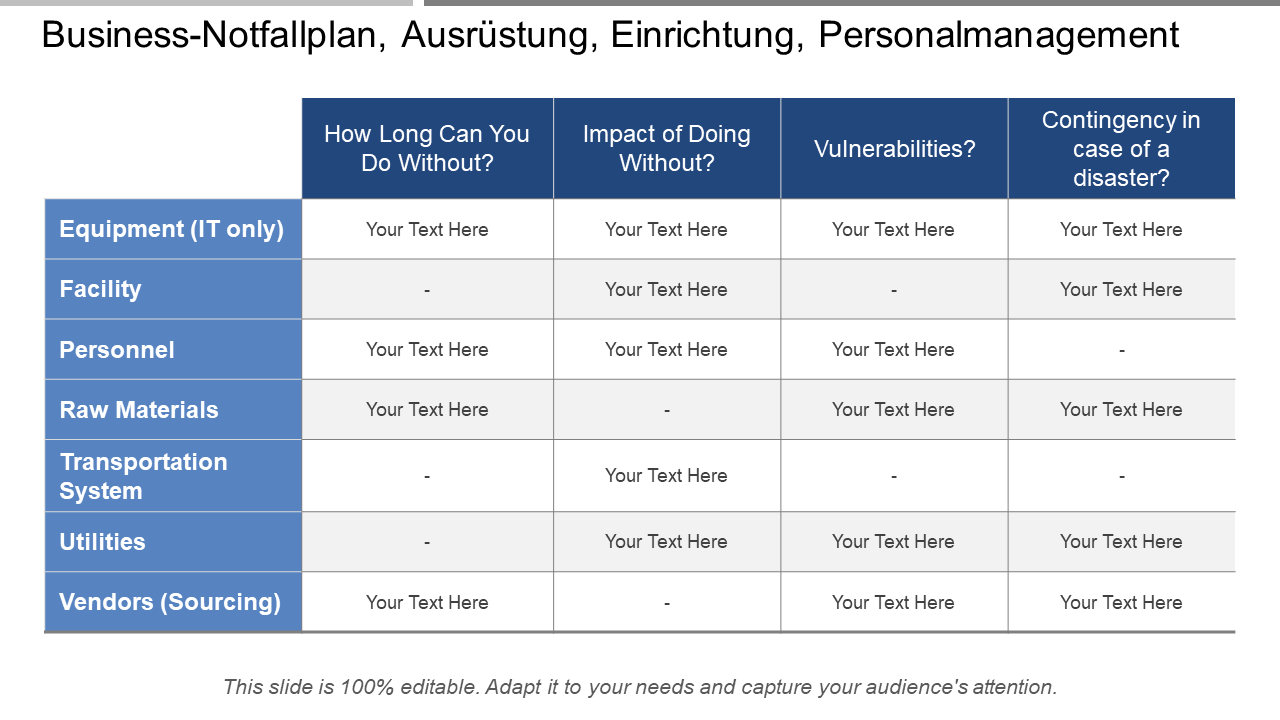
IT-Notfallplan: So bleibt Ihr Unternehmen handlungsfähig

Ein Serverausfall, ein Cyberangriff oder ein beschädigtes Rechenzentrum kann den Geschäftsbetrieb erheblich beeinträchtigen. Ein IT-Notfallplan hilft Unternehmen, in solchen Situationen schnell und geordnet zu reagieren. Er legt fest, wer welche Aufgaben übernimmt, welche Systeme zuerst wiederhergestellt werden und wie Mitarbeitende, Kunden und weitere Beteiligte informiert werden.

Was ist ein IT-Notfallplan?

Ein IT-Notfallplan ist eine dokumentierte Anleitung für den Umgang mit schwerwiegenden Störungen der IT. Er beschreibt Maßnahmen, Zuständigkeiten und Kommunikationswege – von den ersten Schritten nach einem Vorfall bis zur Wiederaufnahme des regulären Betriebs.

Der Plan sollte nicht nur technische Wiederherstellungsmaßnahmen enthalten. Auch Geschäftsprozesse, Mitarbeitende, externe Dienstleister und mögliche Auswirkungen auf Kunden müssen berücksichtigt werden. Ein IT-Notfallplan ist damit ein wichtiger Teil des betrieblichen Notfall- und Krisenmanagements.

Welche Notfälle sollte der Plan abdecken?

Die möglichen Szenarien hängen von der Größe und Tätigkeit des Unternehmens ab. Typische Beispiele sind:

  • Cyberangriffe, etwa Ransomware oder unbefugte Zugriffe
  • Ausfälle von Servern, Netzwerken oder Cloud-Diensten
  • Verlust oder Beschädigung wichtiger Daten
  • Stromausfälle, Feuer, Wasserschäden oder andere Schäden an IT-Räumen
  • Ausfall zentraler Dienstleister oder Kommunikationssysteme
  • Fehlerhafte Updates oder Änderungen an IT-Systemen

Die wichtigsten Bestandteile eines IT-Notfallplans

Kritische Systeme und Prozesse

Erfassen Sie, welche IT-Systeme und Geschäftsprozesse für den Betrieb unverzichtbar sind. Dokumentieren Sie außerdem, wovon sie abhängen – zum Beispiel von bestimmten Anwendungen, Netzwerken, Datenbanken oder Dienstleistern. So lässt sich festlegen, was im Notfall zuerst wiederhergestellt werden muss.

Zuständigkeiten und Vertretungen

Benennen Sie eine Person oder ein Team, das den Notfall koordiniert. Halten Sie fest, wer technische Maßnahmen umsetzt, wer Entscheidungen trifft und wer die interne sowie externe Kommunikation übernimmt. Für jede wichtige Funktion sollte es eine Vertretung geben, damit der Plan auch bei Abwesenheiten funktioniert.

Alarmierung und Eskalation

Beschreiben Sie, wie ein Vorfall gemeldet und bewertet wird. Legen Sie fest, ab wann eine Störung als IT-Notfall gilt, wen die Meldung erreichen muss und wann weitere Verantwortliche oder externe Fachleute hinzugezogen werden. Kontaktdaten sollten auch dann erreichbar sein, wenn die Unternehmens-IT nicht funktioniert.

Wiederherstellungsziele und Prioritäten

Für wichtige Systeme sollte geklärt sein, wie schnell sie wieder verfügbar sein müssen und welcher Datenverlust höchstens akzeptabel ist. Diese Ziele helfen dabei, passende technische und organisatorische Maßnahmen zu planen. Sie sollten mit den Verantwortlichen der betroffenen Geschäftsbereiche abgestimmt werden.

Datensicherung und Wiederherstellung

Backups sind nur dann hilfreich, wenn sie verfügbar und wiederherstellbar sind. Der Plan sollte daher festlegen, welche Daten gesichert werden, wie die Sicherungen geschützt sind und wer eine Wiederherstellung durchführen darf. Regelmäßige Wiederherstellungstests zeigen, ob Sicherungen im Ernstfall tatsächlich funktionieren.

Kommunikationsplan

Im Notfall müssen Mitarbeitende wissen, was sie tun sollen und über welche Kanäle sie informiert werden. Legen Sie alternative Kommunikationswege fest, falls E-Mail oder Telefonie ausfallen. Je nach Vorfall können auch Kunden, Partner, Dienstleister oder zuständige Stellen informiert werden müssen. Dabei sollten Verantwortlichkeiten und Freigabeprozesse klar geregelt sein.

Was ist im IT-Notfall zuerst zu tun?

  1. Vorfall melden: Mitarbeitende sollten wissen, an wen sie eine Störung oder einen möglichen Sicherheitsvorfall melden.
  2. Lage bewerten: Prüfen Sie, welche Systeme und Geschäftsprozesse betroffen sind und ob sich der Vorfall ausbreitet.
  3. Schäden begrenzen: Ergreifen Sie geeignete Maßnahmen, um weitere Auswirkungen zu verhindern. Bei einem vermuteten Cyberangriff sollte nicht unüberlegt gehandelt werden; ziehen Sie die zuständigen IT- und Sicherheitsexperten hinzu.
  4. Notfallteam aktivieren: Informieren Sie die festgelegten Verantwortlichen und dokumentieren Sie wichtige Entscheidungen und Maßnahmen.
  5. Priorisiert wiederherstellen: Bringen Sie zuerst die für den Geschäftsbetrieb wichtigsten Systeme und Daten zurück.
  6. Betrieb kontrolliert aufnehmen: Prüfen Sie, ob Systeme sicher und zuverlässig funktionieren, bevor sie wieder vollständig genutzt werden.

Den IT-Notfallplan regelmäßig testen

Ein Dokument allein schützt nicht vor Ausfällen. Mitarbeitende und Verantwortliche müssen wissen, wo der Plan liegt und wie er angewendet wird. Übungen können als kurze Besprechung, Szenarioübung oder technischer Wiederherstellungstest durchgeführt werden. Dabei lässt sich feststellen, ob Kontaktdaten aktuell, Zuständigkeiten eindeutig und Wiederherstellungsmaßnahmen praktikabel sind.

Nach Änderungen an Systemen, Geschäftsprozessen oder Dienstleistern sollte der Plan überprüft und angepasst werden. Auch nach einem tatsächlichen Vorfall empfiehlt sich eine Auswertung: Was hat funktioniert, wo gab es Verzögerungen und welche Maßnahmen sollten verbessert werden?

Häufige Fehler bei der Notfallplanung

  • Der Plan ist veraltet oder nur einer einzelnen Person bekannt.
  • Kontaktdaten und Zugänge sind im Notfall nicht verfügbar.
  • Backups werden erstellt, aber ihre Wiederherstellung wird nicht getestet.
  • Abhängigkeiten von Dienstleistern und Cloud-Diensten bleiben unberücksichtigt.
  • Es gibt keine klaren Prioritäten für die Wiederaufnahme des Betriebs.
  • Kommunikation und Vertretungsregelungen sind nicht festgelegt.

Fazit

Ein gut gepflegter IT-Notfallplan kann Ausfallzeiten verkürzen, Schäden begrenzen und für klare Abläufe sorgen. Entscheidend sind realistische Prioritäten, eindeutige Zuständigkeiten, verlässliche Backups und regelmäßige Übungen. Unternehmen sollten den Plan an ihre tatsächlichen Geschäftsprozesse anpassen und ihn als lebendiges Dokument behandeln – nicht als einmalige Pflichtaufgabe.


Häufig gestellte Fragen zum IT-Notfallplan: Alles, was Sie wissen müssen

  1. Was ist ein IT Notfallplan?
  2. Was gehört in einen Notfallplan?
  3. Wie sieht ein IT-Notfallplan aus?
  4. Was ist ein Notfall in der IT?
  5. Welche Notfallmanagement-Tools gibt es?
  6. Was gehört in einen IT-Notfallplan?
  7. Wer erstellt IT-Notfallplan?
  8. Was bedeutet Notfallplan?

Was ist ein IT Notfallplan?

Ein IT-Notfallplan ist eine dokumentierte Anleitung dafür, wie ein Unternehmen bei schwerwiegenden IT-Störungen vorgeht – etwa bei einem Cyberangriff, einem Serverausfall oder dem Verlust wichtiger Daten. Er legt fest, wer im Notfall welche Aufgaben übernimmt, wie Mitarbeitende informiert werden, welche Systeme zuerst wiederhergestellt werden und welche Maßnahmen zur Sicherung und Wiederherstellung von Daten erforderlich sind. Ziel ist es, Schäden und Ausfallzeiten zu begrenzen und den Geschäftsbetrieb möglichst schnell wieder aufzunehmen.

Was gehört in einen Notfallplan?

Ein IT-Notfallplan sollte die wichtigsten Risiken und kritischen Systeme des Unternehmens benennen sowie klare Zuständigkeiten, Vertretungen und Alarmierungswege festlegen. Außerdem gehören konkrete Maßnahmen zur Eindämmung eines Vorfalls und zur Wiederherstellung von Systemen und Daten hinein – einschließlich Backup-Verfahren, Wiederherstellungsprioritäten und alternativer Kommunikationswege. Ergänzt wird der Plan durch aktuelle Kontaktlisten, wichtige Abhängigkeiten von Dienstleistern und regelmäßige Tests, damit die Abläufe im Ernstfall funktionieren.

Wie sieht ein IT-Notfallplan aus?

Ein IT-Notfallplan ist ein übersichtliches Dokument, das festlegt, wie ein Unternehmen bei einem IT-Ausfall oder Cybervorfall vorgeht. Er enthält typischerweise eine Liste kritischer Systeme und Geschäftsprozesse, klare Zuständigkeiten und Vertretungen, Alarmierungs- und Kommunikationswege sowie konkrete Schritte zur Eindämmung des Vorfalls und zur Wiederherstellung des Betriebs. Auch Backup-Verfahren, Prioritäten und wichtige Kontaktdaten gehören dazu. Der Plan sollte leicht zugänglich, regelmäßig aktualisiert und durch Übungen getestet werden.

Was ist ein Notfall in der IT?

Ein IT-Notfall liegt vor, wenn eine Störung oder ein Ereignis wichtige IT-Systeme, Daten oder Geschäftsprozesse erheblich beeinträchtigt oder deren Sicherheit gefährdet. Dazu zählen beispielsweise ein längerer Server- oder Netzwerkausfall, ein Cyberangriff, der Verlust wichtiger Daten oder Schäden durch Feuer und Wassereinbruch. Entscheidend ist, ob der normale Betrieb nicht mehr zuverlässig möglich ist und schnelle, koordinierte Maßnahmen nötig sind, um den Schaden zu begrenzen und die Systeme wiederherzustellen.

Welche Notfallmanagement-Tools gibt es?

Für das IT-Notfallmanagement gibt es verschiedene Tools: Incident- und Ticketing-Systeme helfen, Störungen zu erfassen, zu priorisieren und Verantwortlichen zuzuweisen. Alarmierungs- und Krisenkommunikationslösungen informieren Mitarbeitende über alternative Kanäle, während Business-Continuity- und Notfallmanagement-Software Pläne, Zuständigkeiten, Kontaktlisten und Übungen zentral verwaltet. Ergänzend unterstützen Backup- und Monitoring-Tools dabei, Ausfälle frühzeitig zu erkennen und Systeme wiederherzustellen. Wichtig ist, dass die gewählten Lösungen zum Unternehmen passen und im Notfall auch dann erreichbar sind, wenn die reguläre IT-Infrastruktur ausfällt.

Was gehört in einen IT-Notfallplan?

Ein IT-Notfallplan sollte die wichtigsten IT-Systeme und Geschäftsprozesse, klare Zuständigkeiten und Vertretungen sowie Alarmierungs- und Kommunikationswege festlegen. Außerdem gehören konkrete Abläufe zur Eindämmung von Vorfällen, zur Wiederherstellung von Systemen und Daten sowie Prioritäten und Wiederherstellungsziele hinein. Wichtig sind auch aktuelle Kontaktdaten, Hinweise zu Backups und externen Dienstleistern sowie regelmäßige Tests und Aktualisierungen des Plans.

Wer erstellt IT-Notfallplan?

Ein IT-Notfallplan wird idealerweise gemeinsam von der IT-Abteilung, der Geschäftsführung und den Verantwortlichen für wichtige Geschäftsprozesse erstellt. Die IT kennt die Systeme, Abhängigkeiten und Wiederherstellungsmaßnahmen; die Fachbereiche legen fest, welche Abläufe besonders kritisch sind; die Geschäftsführung entscheidet über Prioritäten und Ressourcen. Je nach Bedarf können außerdem Datenschutz-, Informationssicherheits- und externe IT-Fachleute eingebunden werden. Wichtig ist, dass Zuständigkeiten klar geregelt sind und der Plan regelmäßig geprüft und aktualisiert wird.

Was bedeutet Notfallplan?

Ein Notfallplan ist eine dokumentierte Anleitung, die festlegt, wie ein Unternehmen auf eine schwerwiegende Störung oder Krise reagiert. Ein IT-Notfallplan beschreibt beispielsweise, wer im Fall eines Cyberangriffs, Systemausfalls oder Datenverlusts welche Aufgaben übernimmt, wie wichtige Systeme wiederhergestellt werden und wie Mitarbeitende informiert werden. Ziel ist es, Schäden und Ausfallzeiten zu begrenzen und den Betrieb so schnell und sicher wie möglich fortzusetzen.

DSGVO Artikel 17: Recht auf Löschung

Artikel 17 der Datenschutz-Grundverordnung (DSGVO) regelt das Recht auf Löschung personenbezogener Daten. Dieses Recht wird häufig auch als „Recht auf Vergessenwerden“ bezeichnet. Es ermöglicht betroffenen Personen, unter bestimmten Voraussetzungen die Löschung ihrer Daten von einem Unternehmen, einer Behörde oder einer anderen verantwortlichen Stelle zu verlangen.

Wann besteht ein Anspruch auf Löschung?

Verantwortliche müssen personenbezogene Daten unverzüglich löschen, wenn einer der in Artikel 17 Absatz 1 DSGVO genannten Gründe vorliegt. Das ist insbesondere der Fall, wenn:

  • die Daten für den Zweck, für den sie erhoben oder verarbeitet wurden, nicht mehr erforderlich sind;
  • die betroffene Person ihre Einwilligung widerruft und es keine andere Rechtsgrundlage für die Verarbeitung gibt;
  • die betroffene Person Widerspruch gegen die Verarbeitung einlegt und keine vorrangigen berechtigten Gründe für die Verarbeitung bestehen;
  • die Daten unrechtmäßig verarbeitet wurden;
  • die Löschung erforderlich ist, um eine rechtliche Verpflichtung nach EU- oder nationalem Recht zu erfüllen;
  • die Daten im Zusammenhang mit dem Angebot von Diensten der Informationsgesellschaft an ein Kind erhoben wurden.

Bei Direktwerbung gilt eine besondere Regel: Widerspricht eine Person der Verarbeitung ihrer Daten zu diesem Zweck, dürfen die Daten nicht weiter für Direktwerbung verarbeitet werden.

Das Recht ist nicht uneingeschränkt

Ein Löschungsantrag führt nicht in jedem Fall dazu, dass Daten entfernt werden müssen. Artikel 17 Absatz 3 DSGVO sieht Ausnahmen vor. Eine Löschung kann beispielsweise ausgeschlossen sein, wenn die Verarbeitung erforderlich ist, um das Recht auf freie Meinungsäußerung und Information auszuüben oder eine rechtliche Verpflichtung zu erfüllen.

Weitere Ausnahmen betreffen unter anderem Aufgaben im öffentlichen Interesse, bestimmte Zwecke der öffentlichen Gesundheit sowie Archiv-, Forschungs- und Statistikzwecke. Auch wenn Daten zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen benötigt werden, kann eine Löschung abgelehnt werden.

Besondere Regeln für öffentlich zugängliche Daten

Hat eine verantwortliche Stelle personenbezogene Daten öffentlich gemacht und muss sie diese löschen, muss sie unter Berücksichtigung der verfügbaren Technologie und der Umsetzungskosten angemessene Schritte unternehmen, um andere Verantwortliche über das Löschungsverlangen zu informieren. Das betrifft insbesondere Links, Kopien oder Replikationen der Daten.

Wie kann ein Löschungsantrag gestellt werden?

Ein Antrag kann direkt an die verantwortliche Stelle gerichtet werden, zum Beispiel an deren Datenschutzkontakt oder Datenschutzbeauftragte. Es empfiehlt sich, klar zu benennen, welche Daten gelöscht werden sollen und – soweit bekannt – weshalb ein Löschungsgrund vorliegt. Ein Antrag muss jedoch nicht zwingend eine bestimmte Form haben.

Die verantwortliche Stelle muss grundsätzlich innerhalb eines Monats über die ergriffenen Maßnahmen oder die Gründe für eine Ablehnung informieren. Bei komplexen oder zahlreichen Anträgen kann diese Frist um bis zu zwei weitere Monate verlängert werden. Über die Verlängerung und deren Gründe muss die antragstellende Person innerhalb des ersten Monats informiert werden.

Die Bearbeitung ist grundsätzlich kostenlos. Bei offensichtlich unbegründeten oder exzessiven Anträgen darf die verantwortliche Stelle jedoch ein angemessenes Entgelt verlangen oder die Bearbeitung verweigern. Sie muss dies begründen können. Bestehen begründete Zweifel an der Identität der antragstellenden Person, kann sie zusätzliche Informationen zur Identitätsbestätigung anfordern.

Was tun, wenn der Antrag abgelehnt wird?

Wird ein Löschungsantrag abgelehnt, muss die verantwortliche Stelle die Gründe mitteilen. Betroffene Personen können sich an die zuständige Datenschutzaufsichtsbehörde wenden oder gerichtlichen Rechtsschutz in Anspruch nehmen. Welche Aufsichtsbehörde zuständig ist, hängt vom jeweiligen Fall und dem Sitz der verantwortlichen Stelle ab.

Fazit

Artikel 17 DSGVO gibt Menschen ein wichtiges Recht, die Löschung ihrer personenbezogenen Daten zu verlangen. Es greift jedoch nur unter bestimmten Voraussetzungen und kann durch gesetzliche Pflichten, öffentliche Interessen oder andere Ausnahmen begrenzt sein. Ob ein Anspruch besteht, hängt daher immer von den konkreten Umständen und der jeweiligen Rechtsgrundlage der Datenverarbeitung ab.

Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar.


Häufig gestellte Fragen zu Artikel 17 der DSGVO: Ihr Recht auf Datenlöschung verstehen

  1. Was regelt Artikel 17 der DSGVO?
  2. Wann habe ich nach Artikel 17 DSGVO ein Recht auf Löschung meiner personenbezogenen Daten?
  3. Wie kann ich die Löschung meiner Daten nach der DSGVO beantragen?
  4. Wie lange darf ein Unternehmen für die Bearbeitung meines Löschungsantrags benötigen?
  5. Muss ein Unternehmen alle meine Daten löschen, wenn ich es dazu auffordere?
  6. Welche Ausnahmen vom Recht auf Löschung sieht Artikel 17 DSGVO vor?
  7. Was kann ich tun, wenn mein Antrag auf Datenlöschung abgelehnt wird?
  8. Ist die Bearbeitung eines Löschungsantrags nach Artikel 17 DSGVO kostenlos?

Was regelt Artikel 17 der DSGVO?

Artikel 17 der DSGVO regelt das Recht auf Löschung personenbezogener Daten, auch „Recht auf Vergessenwerden“ genannt. Unter bestimmten Voraussetzungen können Betroffene verlangen, dass ihre Daten unverzüglich gelöscht werden – zum Beispiel, wenn sie für den ursprünglichen Zweck nicht mehr benötigt werden oder eine Einwilligung widerrufen wurde und keine andere Rechtsgrundlage besteht. Das Recht gilt jedoch nicht uneingeschränkt: Gesetzliche Aufbewahrungspflichten und weitere Ausnahmen können einer Löschung entgegenstehen.

Wann habe ich nach Artikel 17 DSGVO ein Recht auf Löschung meiner personenbezogenen Daten?

Nach Artikel 17 DSGVO haben Sie grundsätzlich das Recht, die Löschung Ihrer personenbezogenen Daten zu verlangen, wenn diese für den ursprünglichen Zweck nicht mehr erforderlich sind, Sie eine Einwilligung widerrufen und keine andere Rechtsgrundlage besteht, Sie erfolgreich Widerspruch gegen die Verarbeitung einlegen oder die Daten unrechtmäßig verarbeitet wurden. Ein Löschungsanspruch kann außerdem bestehen, wenn die Löschung gesetzlich vorgeschrieben ist. Das Recht gilt jedoch nicht uneingeschränkt: Eine verantwortliche Stelle darf Daten unter bestimmten Voraussetzungen weiter speichern, etwa zur Erfüllung gesetzlicher Pflichten oder zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen.

Wie kann ich die Löschung meiner Daten nach der DSGVO beantragen?

Sie können die Löschung Ihrer personenbezogenen Daten beantragen, indem Sie sich direkt an das Unternehmen oder die Organisation wenden, die Ihre Daten verarbeitet – zum Beispiel per E-Mail an den Datenschutzkontakt oder die Datenschutzbeauftragte. Beschreiben Sie möglichst konkret, welche Daten gelöscht werden sollen, und geben Sie gegebenenfalls den Grund für Ihren Antrag an. Eine bestimmte Form ist grundsätzlich nicht vorgeschrieben. Die verantwortliche Stelle muss Ihnen in der Regel innerhalb eines Monats antworten. Wird Ihr Antrag abgelehnt, muss sie die Gründe dafür nennen.

Wie lange darf ein Unternehmen für die Bearbeitung meines Löschungsantrags benötigen?

Ein Unternehmen muss Ihren Löschungsantrag grundsätzlich unverzüglich und spätestens innerhalb eines Monats nach Eingang bearbeiten. Ist der Antrag besonders komplex oder liegen mehrere Anträge vor, darf die Frist um bis zu zwei weitere Monate verlängert werden. Das Unternehmen muss Sie jedoch innerhalb des ersten Monats über die Verlängerung und deren Gründe informieren. Wird der Antrag abgelehnt, muss es Ihnen ebenfalls innerhalb der geltenden Frist die Gründe dafür mitteilen und Sie über Ihre Beschwerde- und Rechtsschutzmöglichkeiten informieren.

Muss ein Unternehmen alle meine Daten löschen, wenn ich es dazu auffordere?

Nein, ein Unternehmen muss nicht automatisch alle Ihre Daten löschen, nur weil Sie dies verlangen. Nach Artikel 17 DSGVO besteht ein Anspruch auf Löschung, wenn bestimmte Voraussetzungen erfüllt sind – etwa wenn die Daten für ihren ursprünglichen Zweck nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden. Das Unternehmen darf oder muss Daten jedoch unter Umständen weiterhin speichern, zum Beispiel aufgrund gesetzlicher Aufbewahrungspflichten oder zur Geltendmachung und Verteidigung von Rechtsansprüchen. Es muss Ihren Antrag prüfen und Sie grundsätzlich innerhalb eines Monats über die Entscheidung informieren.

Welche Ausnahmen vom Recht auf Löschung sieht Artikel 17 DSGVO vor?

Artikel 17 DSGVO sieht Ausnahmen vom Recht auf Löschung vor, wenn die weitere Verarbeitung beispielsweise zur Wahrnehmung des Rechts auf freie Meinungsäußerung und Information oder zur Erfüllung einer rechtlichen Verpflichtung erforderlich ist. Eine Löschung kann außerdem ausgeschlossen sein, wenn die Daten für eine Aufgabe im öffentlichen Interesse, aus Gründen der öffentlichen Gesundheit oder für Archiv-, Forschungs- und Statistikzwecke benötigt werden und die gesetzlichen Voraussetzungen erfüllt sind. Auch zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen dürfen Daten unter Umständen weiterhin gespeichert werden. Ob eine Ausnahme greift, hängt stets vom Einzelfall ab.

Was kann ich tun, wenn mein Antrag auf Datenlöschung abgelehnt wird?

Wird Ihr Antrag auf Datenlöschung abgelehnt, muss die verantwortliche Stelle Ihnen die Gründe dafür mitteilen. Prüfen Sie, ob die Begründung nachvollziehbar ist und ob eine Ausnahme nach Artikel 17 Absatz 3 DSGVO greift, etwa weil die Daten aufgrund einer gesetzlichen Pflicht aufbewahrt werden müssen. Können Sie die Entscheidung nicht nachvollziehen, bitten Sie um eine genauere Erklärung oder wenden Sie sich an die zuständige Datenschutzaufsichtsbehörde. Außerdem können Sie gerichtlichen Rechtsschutz in Anspruch nehmen. Dies ist eine allgemeine Information und keine Rechtsberatung.

Ist die Bearbeitung eines Löschungsantrags nach Artikel 17 DSGVO kostenlos?

Grundsätzlich ist die Bearbeitung eines Löschungsantrags nach Artikel 17 DSGVO kostenlos. Bei offensichtlich unbegründeten oder exzessiven Anträgen darf die verantwortliche Stelle jedoch ein angemessenes Entgelt verlangen oder die Bearbeitung ablehnen. Sie muss dies im Einzelfall begründen können.

Personio und Datenschutz: Was Unternehmen wissen sollten

Personio ist eine HR-Software, mit der Unternehmen unter anderem Personalstammdaten, Abwesenheiten, Bewerbungen und Gehaltsinformationen verwalten können. Weil dabei personenbezogene und teilweise besonders schützenswerte Daten verarbeitet werden, ist der Datenschutz ein wichtiger Teil der Einführung und Nutzung. Unternehmen sollten nicht nur die technischen Funktionen betrachten, sondern auch klären, welche Daten zu welchem Zweck verarbeitet werden und wer dafür verantwortlich ist.

Wer ist für die Daten verantwortlich?

Bei der Nutzung einer HR-Plattform ist die Rollenverteilung entscheidend. In der Regel bestimmt das Unternehmen, welche Beschäftigten- oder Bewerberdaten zu welchen Zwecken verarbeitet werden. Damit bleibt es grundsätzlich für die Rechtmäßigkeit dieser Verarbeitung verantwortlich. Der Softwareanbieter verarbeitet Daten typischerweise im Auftrag des Unternehmens. Die konkrete Einordnung muss jedoch anhand der tatsächlichen Leistungen und Vertragsunterlagen geprüft werden.

Unternehmen sollten deshalb vor dem Einsatz die aktuellen Datenschutz- und Vertragsdokumente von Personio prüfen. Dazu gehört insbesondere eine Vereinbarung zur Auftragsverarbeitung gemäß Artikel 28 der Datenschutz-Grundverordnung (DSGVO), sofern Personio als Auftragsverarbeiter tätig ist.

Welche personenbezogenen Daten können verarbeitet werden?

Der Umfang hängt davon ab, welche Personio-Funktionen ein Unternehmen verwendet und welche Informationen es dort einträgt. Dazu können beispielsweise gehören:

  • Kontaktdaten und Angaben zur Beschäftigung,
  • Arbeitszeiten, Abwesenheiten und Urlaubsanträge,
  • Gehalts- und Bankdaten,
  • Bewerbungsunterlagen und Gesprächsnotizen,
  • Leistungs- oder Entwicklungsinformationen,
  • in bestimmten Fällen besondere Kategorien personenbezogener Daten, etwa Gesundheitsangaben.

Besonders sensible Informationen sollten nur verarbeitet werden, wenn dafür eine klare Rechtsgrundlage und ein konkreter betrieblicher Zweck bestehen. Zugriffsrechte sollten auf die Personen beschränkt sein, die diese Daten tatsächlich benötigen.

Rechtsgrundlage und Zweckbindung

Die Nutzung einer Software allein begründet noch keine Rechtsgrundlage für die Verarbeitung. Unternehmen müssen für die jeweiligen Datenverarbeitungen eine passende Grundlage nach der DSGVO bestimmen und dokumentieren. Im Beschäftigungskontext können je nach Zweck gesetzliche Pflichten, die Durchführung des Arbeitsverhältnisses oder andere zulässige Grundlagen relevant sein. Eine Einwilligung ist nicht automatisch die passende Lösung, da sie im Beschäftigungsverhältnis besondere Anforderungen mit sich bringt.

Außerdem gilt der Grundsatz der Zweckbindung: Daten sollten nur für festgelegte, nachvollziehbare Zwecke genutzt werden. Informationen, die für die Personalverwaltung erhoben wurden, dürfen nicht ohne Weiteres für andere Zwecke verwendet werden.

Datenschutz bei Einführung und täglicher Nutzung

Ein datenschutzgerechter Einsatz beginnt mit einer sorgfältigen Konfiguration. Unternehmen sollten vor dem Start festlegen, welche Module benötigt werden, welche Datenfelder verpflichtend sind und wer auf welche Informationen zugreifen darf. Eine sparsame Datenerhebung und ein klar geregeltes Berechtigungskonzept senken das Risiko unnötiger Zugriffe.

Zu den praktischen Maßnahmen gehören:

  • Rollen und Zugriffsrechte regelmäßig überprüfen,
  • administrative Konten und Passwörter angemessen schützen,
  • Beschäftigte über die Nutzung und Verarbeitung ihrer Daten informieren,
  • Schulungen für Personalverantwortliche und Systemadministratoren anbieten,
  • Daten nicht länger speichern, als es für den jeweiligen Zweck erforderlich ist,
  • Austritte und Rollenwechsel zeitnah im System berücksichtigen.

Aufbewahrung und Löschung

Für Personal- und Bewerbungsdaten gelten unterschiedliche Aufbewahrungsfristen. Manche Informationen müssen aufgrund gesetzlicher Pflichten über einen bestimmten Zeitraum aufbewahrt werden; andere sollten gelöscht werden, sobald der Zweck entfällt. Unternehmen sollten deshalb ein Löschkonzept erstellen, das die jeweiligen Datenarten, Fristen und Verantwortlichkeiten berücksichtigt.

Bei der Nutzung von Personio sollte geprüft werden, welche Möglichkeiten zur Löschung, Archivierung oder Anonymisierung verfügbar sind und wie sich diese in die internen Abläufe integrieren lassen. Dabei sind auch Datenexporte, verbundene Systeme und gegebenenfalls vorhandene Sicherungskopien zu berücksichtigen.

Betroffenenrechte und Informationspflichten

Beschäftigte und Bewerberinnen oder Bewerber haben nach der DSGVO verschiedene Rechte. Dazu zählen unter anderem das Recht auf Auskunft, Berichtigung und – unter den gesetzlichen Voraussetzungen – Löschung oder Einschränkung der Verarbeitung. Das Unternehmen muss Anfragen fristgerecht bearbeiten und nachvollziehen können, welche personenbezogenen Daten in den verwendeten Systemen gespeichert sind.

Auch die Informationspflichten sollten erfüllt werden. Betroffene müssen verständlich erfahren, welche Daten zu welchen Zwecken verarbeitet werden, auf welcher Rechtsgrundlage dies geschieht, wie lange die Daten gespeichert werden und an wen sie gegebenenfalls übermittelt werden.

Hosting, Unterauftragnehmer und internationale Übermittlungen

Vor Vertragsabschluss sollten Unternehmen nachvollziehen, wo Daten gespeichert und verarbeitet werden und welche Unterauftragnehmer beteiligt sind. Ebenso wichtig ist die Prüfung, ob Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt werden können und welche Garantien dafür gelten. Maßgeblich sind die jeweils aktuellen Vertragsunterlagen und Datenschutzinformationen des Anbieters.

Solche Angaben können sich ändern. Daher empfiehlt es sich, die Dokumentation nicht nur bei der Einführung, sondern auch regelmäßig danach zu prüfen.

Checkliste für Unternehmen

  • Verarbeitungszwecke und Rechtsgrundlagen für jede Datenkategorie festlegen.
  • Aktuelle Vereinbarung zur Auftragsverarbeitung und Datenschutzinformationen prüfen.
  • Verzeichnis der Verarbeitungstätigkeiten aktualisieren.
  • Zugriffsrechte nach dem Erforderlichkeitsprinzip konfigurieren.
  • Lösch- und Aufbewahrungsfristen festlegen und praktisch umsetzen.
  • Beschäftigte und Bewerbende transparent informieren.
  • Unterauftragnehmer, Speicherorte und mögliche Drittlandübermittlungen prüfen.
  • Prozesse für Auskunftsersuchen und Datenschutzvorfälle festlegen.

Fazit

Personio kann Personalprozesse digital unterstützen, entbindet Unternehmen aber nicht von ihren Datenschutzpflichten. Entscheidend sind eine passende Rechtsgrundlage, transparente Informationen, begrenzte Zugriffsrechte und ein durchdachtes Löschkonzept. Da die konkreten Einstellungen, Vertragsbedingungen und genutzten Funktionen variieren können, sollten Unternehmen die aktuelle Dokumentation von Personio prüfen und ihre Nutzung gegebenenfalls mit ihrer oder ihrem Datenschutzbeauftragten abstimmen. Dieser Beitrag bietet eine allgemeine Orientierung und keine individuelle Rechtsberatung.


5 Tipps für den Datenschutz in Personio: So schützen Sie sensible Personaldaten effektiv

  1. Vergib in Personio nur die nötigen Zugriffsrechte.
  2. Erfasse nur Daten, die für den Personalprozess erforderlich sind.
  3. Nutze starke Passwörter und aktiviere Mehr-Faktor-Authentifizierung.
  4. Lösche oder anonymisiere Daten gemäß den geltenden Aufbewahrungsfristen.
  5. Teile sensible Personaldaten nur über freigegebene, sichere Wege.

Vergib in Personio nur die nötigen Zugriffsrechte.

Vergib in Personio nur die Zugriffsrechte, die Mitarbeitende für ihre jeweilige Aufgabe tatsächlich benötigen. So können sensible Personal-, Gehalts- und Bewerbungsdaten vor unnötigen Zugriffen geschützt werden. Prüfe Rollen und Berechtigungen regelmäßig und passe sie an, wenn sich Zuständigkeiten ändern oder Mitarbeitende das Unternehmen verlassen.

Erfasse nur Daten, die für den Personalprozess erforderlich sind.

Erfasse in Personio nur personenbezogene Daten, die für den jeweiligen Personalprozess tatsächlich erforderlich sind. So bleibt die Datenverarbeitung auf das notwendige Maß beschränkt und entspricht dem Grundsatz der Datenminimierung gemäß DSGVO. Prüfe regelmäßig, ob vorhandene Datenfelder und gespeicherte Angaben noch gebraucht werden, und verzichte auf zusätzliche Informationen ohne klaren Zweck.

Nutze starke Passwörter und aktiviere Mehr-Faktor-Authentifizierung.

Verwende für Personio ein starkes, einzigartiges Passwort, das du nicht für andere Dienste nutzt. Aktiviere zusätzlich die Mehr-Faktor-Authentifizierung, sofern sie für dein Konto verfügbar ist. So reicht ein gestohlenes oder erratenes Passwort allein nicht aus, um auf sensible Personal- und Bewerbungsdaten zuzugreifen. Bewahre Zugangsdaten sicher auf und gib Bestätigungscodes niemals an andere Personen weiter.

Lösche oder anonymisiere Daten gemäß den geltenden Aufbewahrungsfristen.

Lösche oder anonymisiere personenbezogene Daten in Personio, sobald der Zweck ihrer Verarbeitung entfällt und keine gesetzlichen Aufbewahrungspflichten mehr bestehen. Lege für unterschiedliche Datenarten klare Fristen fest und überprüfe regelmäßig, ob sie noch benötigt werden. So vermeidest du eine unnötig lange Speicherung und unterstützt die Einhaltung der Datenschutz-Grundverordnung (DSGVO).

Teile sensible Personaldaten nur über freigegebene, sichere Wege.

Sensible Personaldaten sollten ausschließlich über die vom Unternehmen freigegebenen und angemessen geschützten Wege geteilt werden. Nutzen Sie dafür vorgesehene Systeme und Berechtigungen, statt Informationen etwa über private E-Mail-Konten, Messenger oder ungeschützte Dateien zu versenden. Prüfen Sie vor dem Teilen, ob die empfangende Person tatsächlich Zugriff benötigt, und verwenden Sie zusätzliche Schutzmaßnahmen wie Verschlüsselung, sofern verfügbar.

Vertrag zur Auftragsdatenverarbeitung: Was Unternehmen wissen müssen

Wenn ein Unternehmen personenbezogene Daten durch einen externen Dienstleister verarbeiten lässt, reicht ein gewöhnlicher Dienstleistungsvertrag häufig nicht aus. Die Datenschutz-Grundverordnung (DSGVO) verlangt in solchen Fällen einen besonderen Vertrag zur Auftragsverarbeitung – oft kurz AV-Vertrag oder AVV genannt. Der ältere Begriff „Auftragsdatenverarbeitung“ wird umgangssprachlich weiterhin verwendet; die DSGVO spricht von „Auftragsverarbeitung“.

Der Vertrag legt fest, wie der Dienstleister die Daten verarbeiten darf und welche Pflichten beide Seiten haben. Er hilft dabei, Datenschutzanforderungen nachvollziehbar umzusetzen und Zuständigkeiten klar zu regeln.

Was bedeutet Auftragsverarbeitung?

Bei einer Auftragsverarbeitung verarbeitet ein Dienstleister personenbezogene Daten im Auftrag und nach Weisung eines anderen Unternehmens oder einer anderen Organisation. Das Unternehmen, das über Zwecke und wesentliche Mittel der Verarbeitung entscheidet, ist der Verantwortliche. Der Dienstleister wird als Auftragsverarbeiter bezeichnet.

Typische Beispiele sind:

  • Cloud- und Hosting-Dienste, bei denen Kundendaten gespeichert werden
  • externe Lohn- und Gehaltsabrechnung
  • IT-Wartung oder technischer Support mit möglichem Zugriff auf personenbezogene Daten
  • Versand- und Fulfillment-Dienstleistungen
  • externe Anbieter für Newsletter, Kundenmanagement oder Bewerbungsmanagement

Ob tatsächlich eine Auftragsverarbeitung vorliegt, hängt von der konkreten Zusammenarbeit ab. Entscheidend ist unter anderem, wer über den Zweck der Datenverarbeitung entscheidet und ob der Dienstleister die Daten eigenständig für eigene Zwecke nutzt.

Wann ist ein AV-Vertrag erforderlich?

Nach Artikel 28 DSGVO muss die Verarbeitung durch einen Auftragsverarbeiter durch einen Vertrag oder ein anderes verbindliches Rechtsinstrument geregelt sein. Ein AVV ist daher erforderlich, wenn ein Dienstleister personenbezogene Daten im Auftrag des Verantwortlichen verarbeitet.

Ein Vertrag ist nicht allein deshalb ein AVV, weil ein Anbieter mit personenbezogenen Daten in Berührung kommen könnte. Die tatsächliche Rolle des Anbieters muss geprüft werden. Verarbeitet ein Dienstleister Daten für eigene Zwecke und entscheidet selbst über deren Nutzung, kann er beispielsweise eigenständig Verantwortlicher sein. Sind mehrere Stellen gemeinsam für Zwecke und Mittel verantwortlich, kann eine Vereinbarung über gemeinsame Verantwortlichkeit nach Artikel 26 DSGVO erforderlich sein.

Welche Inhalte muss der Vertrag enthalten?

Artikel 28 DSGVO nennt verbindliche Mindestanforderungen. Der AVV sollte insbesondere folgende Punkte regeln:

  • Gegenstand und Dauer: Welche Dienstleistung wird erbracht und wie lange dauert die Verarbeitung?
  • Art und Zweck der Verarbeitung: Welche Verarbeitungsvorgänge führt der Dienstleister durch und zu welchem Zweck?
  • Art der personenbezogenen Daten und betroffene Personen: Zum Beispiel Kontaktdaten von Kunden oder Beschäftigtendaten.
  • Weisungen: Der Auftragsverarbeiter darf Daten grundsätzlich nur auf dokumentierte Weisung des Verantwortlichen verarbeiten.
  • Vertraulichkeit: Personen, die Zugriff auf die Daten haben, müssen zur Vertraulichkeit verpflichtet sein.
  • Technische und organisatorische Maßnahmen: Der Vertrag muss angemessene Maßnahmen zum Schutz der Daten beschreiben oder verbindlich einbeziehen.
  • Unterauftragsverarbeiter: Es muss geregelt sein, ob und unter welchen Voraussetzungen weitere Dienstleister eingesetzt werden dürfen.
  • Unterstützung des Verantwortlichen: Der Dienstleister muss, soweit möglich, bei Betroffenenanfragen, Datenschutzverletzungen und Datenschutz-Folgenabschätzungen unterstützen.
  • Umgang mit Daten nach Vertragsende: Der Vertrag muss vorsehen, ob Daten zurückgegeben oder gelöscht werden, sofern keine gesetzliche Aufbewahrungspflicht entgegensteht.
  • Nachweise und Prüfungen: Der Verantwortliche muss die Einhaltung der vereinbarten Pflichten überprüfen können.

Technische und organisatorische Maßnahmen

Die technischen und organisatorischen Maßnahmen (TOM) sind ein zentraler Bestandteil eines AV-Vertrags. Sie sollen ein dem Risiko angemessenes Schutzniveau gewährleisten. Dazu können beispielsweise Zugriffskontrollen, Verschlüsselung, Datensicherungen, Berechtigungskonzepte und Verfahren zur Wiederherstellung der Verfügbarkeit gehören.

Die Maßnahmen sollten nicht nur allgemein erwähnt, sondern für die konkrete Dienstleistung nachvollziehbar beschrieben werden. Da sich Systeme und Risiken ändern können, sollte außerdem festgelegt sein, wie Änderungen dokumentiert und kommuniziert werden.

Unterauftragsverarbeiter und Drittlandübermittlungen

Setzt der Auftragsverarbeiter weitere Dienstleister ein, gelten diese als Unterauftragsverarbeiter, sofern sie ebenfalls personenbezogene Daten im Auftrag verarbeiten. Der AVV muss die Voraussetzungen für ihren Einsatz regeln. Dazu gehören etwa eine vorherige Genehmigung oder ein allgemeines Genehmigungsverfahren mit Informations- und Widerspruchsmöglichkeiten.

Der Auftragsverarbeiter muss die Datenschutzpflichten an seine Unterauftragsverarbeiter weitergeben und bleibt gegenüber dem Verantwortlichen für deren Einhaltung verantwortlich. Werden Daten in Länder außerhalb des Europäischen Wirtschaftsraums übermittelt oder können Anbieter aus solchen Ländern darauf zugreifen, sind zusätzlich die Regeln für internationale Datenübermittlungen zu prüfen.

Pflichten des Verantwortlichen

Mit dem Abschluss eines AVV gibt der Verantwortliche seine Verantwortung für den Datenschutz nicht ab. Er muss den Dienstleister sorgfältig auswählen und prüfen, ob dieser ausreichende Garantien für eine datenschutzkonforme Verarbeitung bietet. Außerdem muss er die Verarbeitung rechtmäßig gestalten, geeignete Weisungen erteilen und die Einhaltung der vereinbarten Maßnahmen in angemessenen Abständen überprüfen.

Häufige Fehler bei AV-Verträgen

  • Ein Mustervertrag wird unterschrieben, ohne zu prüfen, ob er zur konkreten Dienstleistung passt.
  • Die betroffenen Datenarten, Personengruppen und Verarbeitungsvorgänge bleiben zu ungenau beschrieben.
  • Technische und organisatorische Maßnahmen werden nur pauschal oder veraltet aufgeführt.
  • Unterauftragsverarbeiter und deren Standorte sind nicht transparent geregelt.
  • Es gibt keine praktikablen Abläufe für Weisungen, Datenschutzvorfälle oder Betroffenenanfragen.
  • Die Regelungen zu Rückgabe und Löschung nach Vertragsende fehlen oder sind unklar.

Checkliste vor der Unterzeichnung

  1. Ist der Dienstleister tatsächlich Auftragsverarbeiter und nicht eigenständig oder gemeinsam Verantwortlicher?
  2. Sind Zweck, Dauer und Umfang der Verarbeitung konkret beschrieben?
  3. Sind die TOM angemessen, aktuell und nachvollziehbar dokumentiert?
  4. Ist der Einsatz von Unterauftragsverarbeitern geregelt?
  5. Gibt es klare Verfahren für Weisungen, Sicherheitsvorfälle und Anfragen betroffener Personen?
  6. Sind Prüf- und Nachweismöglichkeiten vorgesehen?
  7. Ist festgelegt, was nach Ende der Zusammenarbeit mit den Daten geschieht?
  8. Wurden mögliche Übermittlungen in Drittländer gesondert geprüft?

Fazit

Ein Vertrag zur Auftragsverarbeitung ist mehr als eine formale Anlage zum Dienstleistungsvertrag. Er schafft verbindliche Regeln für den Umgang mit personenbezogenen Daten und verteilt Aufgaben zwischen Verantwortlichem und Auftragsverarbeiter. Unternehmen sollten den AVV deshalb auf die tatsächliche Verarbeitung abstimmen, regelmäßig überprüfen und gemeinsam mit den dazugehörigen technischen und organisatorischen Maßnahmen aktuell halten.

Hinweis: Dieser Beitrag bietet allgemeine Informationen und ersetzt keine individuelle rechtliche Beratung.


Häufig gestellte Fragen zum Vertrag zur Auftragsdatenverarbeitung (ADV)

  1. Was muss ein AV-Vertrag enthalten?
  2. Wann braucht man einen Auftragsdatenverarbeitungsvertrag?
  3. Wann brauche ich einen Vertrag zur Auftragsdatenverarbeitung?
  4. Was ist ein Auftragsverarbeitungsvertrag?
  5. Unter welchen Voraussetzungen ist eine Auftragsdatenbearbeitung zulässig?
  6. Wer muss Auftragsverarbeitungsvertrag erstellen?

Was muss ein AV-Vertrag enthalten?

Ein AV-Vertrag muss die Verarbeitung personenbezogener Daten konkret beschreiben. Dazu gehören insbesondere Gegenstand und Dauer der Verarbeitung, Art und Zweck, die betroffenen Personengruppen und Datenarten sowie die Rechte und Pflichten des Verantwortlichen. Außerdem regelt der Vertrag die dokumentierten Weisungen, Vertraulichkeit, technische und organisatorische Schutzmaßnahmen, den Einsatz von Unterauftragsverarbeitern und die Unterstützung bei Betroffenenanfragen oder Datenschutzverletzungen. Auch muss festgelegt sein, wie Prüfungen ermöglicht und die Daten nach Vertragsende zurückgegeben oder gelöscht werden.

Wann braucht man einen Auftragsdatenverarbeitungsvertrag?

Einen Auftragsverarbeitungsvertrag (AVV) braucht man, wenn ein Unternehmen personenbezogene Daten von einem externen Dienstleister verarbeiten lässt und dieser dabei nach den Weisungen des Unternehmens handelt. Typische Beispiele sind Cloud-Hosting, Lohnabrechnung oder Newsletter-Dienste. Grundlage ist Artikel 28 DSGVO. Ob ein AVV erforderlich ist, hängt von der konkreten Zusammenarbeit ab: Verwendet der Dienstleister die Daten für eigene Zwecke oder entscheidet selbst über die Verarbeitung, kann er eine andere datenschutzrechtliche Rolle haben.

Wann brauche ich einen Vertrag zur Auftragsdatenverarbeitung?

Einen Vertrag zur Auftragsverarbeitung (AVV) benötigen Sie, wenn ein externer Dienstleister personenbezogene Daten in Ihrem Auftrag und nach Ihren Weisungen verarbeitet. Das ist beispielsweise bei Cloud- oder Hosting-Anbietern, externen Lohnabrechnungen oder Newsletter-Diensten häufig der Fall. Der AVV regelt unter anderem den Zweck und Umfang der Verarbeitung, Sicherheitsmaßnahmen sowie den Umgang mit Unterauftragnehmern. Prüfen Sie die konkrete Zusammenarbeit: Nutzt der Anbieter Daten für eigene Zwecke oder entscheidet selbst über deren Verarbeitung, kann eine andere datenschutzrechtliche Vereinbarung erforderlich sein.

Was ist ein Auftragsverarbeitungsvertrag?

Ein Auftragsverarbeitungsvertrag (AV-Vertrag oder AVV) ist eine verbindliche Vereinbarung zwischen einem Verantwortlichen und einem Dienstleister, der personenbezogene Daten im Auftrag verarbeitet. Er legt unter anderem fest, welche Daten zu welchem Zweck und für welche Dauer verarbeitet werden, welche Sicherheitsmaßnahmen gelten und wie mit Unterauftragsverarbeitern, Betroffenenanfragen sowie der Rückgabe oder Löschung der Daten nach Vertragsende umzugehen ist. Nach der DSGVO ist ein solcher Vertrag erforderlich, wenn eine Verarbeitung im Auftrag vorliegt.

Unter welchen Voraussetzungen ist eine Auftragsdatenbearbeitung zulässig?

Eine Auftragsdatenverarbeitung ist zulässig, wenn der Verantwortliche den Dienstleister sorgfältig auswählt und dieser ausreichende Garantien für eine datenschutzkonforme Verarbeitung bietet. Außerdem muss die Verarbeitung selbst rechtmäßig sein und durch einen Vertrag nach Artikel 28 DSGVO geregelt werden. Darin sind unter anderem Zweck und Umfang der Verarbeitung, dokumentierte Weisungen, technische und organisatorische Schutzmaßnahmen sowie der Einsatz von Unterauftragsverarbeitern festzulegen. Der Dienstleister darf die Daten grundsätzlich nur nach Weisung verarbeiten; auch bei einer Beauftragung bleibt der Verantwortliche für die Einhaltung der Datenschutzvorschriften mitverantwortlich.

Wer muss Auftragsverarbeitungsvertrag erstellen?

Grundsätzlich ist der Verantwortliche dafür zuständig, sicherzustellen, dass ein Auftragsverarbeitungsvertrag (AVV) abgeschlossen wird, bevor der Dienstleister personenbezogene Daten in seinem Auftrag verarbeitet. Der Entwurf kann jedoch vom Verantwortlichen, vom Auftragsverarbeiter oder gemeinsam erstellt werden. Entscheidend ist, dass der Vertrag die Anforderungen des Artikels 28 DSGVO erfüllt, zur konkreten Verarbeitung passt und von beiden Parteien verbindlich vereinbart wird.

Aufbewahrungsfristen nach der DSGVO: Wie lange dürfen Daten gespeichert werden?

Unternehmen müssen personenbezogene Daten nicht nur sicher verarbeiten, sondern auch rechtzeitig löschen. Die Datenschutz-Grundverordnung (DSGVO) nennt dafür jedoch keine einheitliche Aufbewahrungsfrist. Entscheidend ist, zu welchem Zweck Daten erhoben wurden und ob dieser Zweck oder eine gesetzliche Pflicht ihre weitere Speicherung noch rechtfertigt.

Was bedeutet der Grundsatz der Speicherbegrenzung?

Nach Artikel 5 Absatz 1 Buchstabe e DSGVO dürfen personenbezogene Daten nur so lange in einer Form gespeichert werden, die eine Identifizierung der betroffenen Personen ermöglicht, wie es für den jeweiligen Verarbeitungszweck erforderlich ist. Dieser Grundsatz wird als Speicherbegrenzung bezeichnet.

Ist der Zweck erfüllt und besteht keine andere Rechtsgrundlage für die weitere Speicherung, müssen die Daten gelöscht oder anonymisiert werden. Eine pauschale Regel wie „alle Daten werden zehn Jahre gespeichert“ ist deshalb meist nicht ausreichend. Unternehmen sollten für unterschiedliche Datenarten und Zwecke jeweils passende Fristen festlegen.

Wann müssen Daten länger aufbewahrt werden?

Eine längere Speicherung kann zulässig oder vorgeschrieben sein, wenn sie weiterhin erforderlich ist. Typische Gründe sind:

  • Gesetzliche Aufbewahrungspflichten: Zum Beispiel für Buchführungsunterlagen und Geschäftsbriefe.
  • Vertragliche Zwecke: Bestimmte Daten können während der Vertragslaufzeit benötigt werden, etwa zur Abwicklung von Zahlungen oder zur Erfüllung von Gewährleistungspflichten.
  • Rechtsansprüche: Unterlagen können vorübergehend benötigt werden, um Ansprüche geltend zu machen, auszuüben oder abzuwehren.
  • Besondere gesetzliche oder öffentliche Zwecke: In bestimmten Fällen sehen Gesetze längere Speicherungen vor.

Auch während einer gesetzlichen Aufbewahrungsfrist dürfen Daten nicht automatisch für beliebige andere Zwecke verwendet werden. Es kann erforderlich sein, sie für den laufenden Zugriff zu sperren oder ihre Nutzung einzuschränken.

Wichtige Aufbewahrungsfristen in Deutschland

Für viele geschäftliche Unterlagen gelten neben der DSGVO besondere Aufbewahrungspflichten. Die folgenden Angaben geben einen allgemeinen Überblick. Welche Frist im Einzelfall gilt, hängt von der Art der Unterlage und den Umständen ab.

  • Zehn Jahre: Unter anderem für Bücher und bestimmte Aufzeichnungen, Inventare, Jahresabschlüsse sowie Eröffnungsbilanzen.
  • Acht Jahre: Für Buchungsbelege. Die Frist wurde zum 1. Januar 2025 in vielen Fällen von zehn auf acht Jahre verkürzt.
  • Sechs Jahre: Unter anderem für empfangene und abgesandte Handels- oder Geschäftsbriefe sowie weitere steuerlich relevante Unterlagen, soweit keine längere Frist greift.

Die wichtigsten Regelungen finden sich insbesondere in § 147 Abgabenordnung (AO) und § 257 Handelsgesetzbuch (HGB). Der Beginn der Frist richtet sich nach der jeweiligen Unterlagenart. Häufig beginnt sie mit dem Ende des Kalenderjahres, in dem die Unterlage erstellt, empfangen oder versendet wurde beziehungsweise die letzte Eintragung vorgenommen wurde. In besonderen Fällen kann die Aufbewahrung länger erforderlich sein, etwa wenn die Unterlagen für eine noch offene Steuerfestsetzung bedeutsam sind.

Beispiele für personenbezogene Daten

Kunden- und Vertragsdaten

Daten können grundsätzlich so lange gespeichert werden, wie sie für die Durchführung eines Vertrags benötigt werden. Nach dessen Ende ist zu prüfen, ob einzelne Angaben noch für offene Zahlungen, Gewährleistungsfragen oder mögliche Rechtsansprüche gebraucht werden. Nicht benötigte Daten sollten gelöscht oder anonymisiert werden. Eine allgemeine Verjährungsfrist bedeutet nicht automatisch, dass sämtliche Kundendaten während des gesamten Zeitraums vollständig gespeichert bleiben dürfen.

Bewerbungsunterlagen

Nach Abschluss eines Bewerbungsverfahrens sollten nicht berücksichtigte Bewerbungsdaten grundsätzlich zeitnah gelöscht werden, sofern keine Einwilligung für eine längere Speicherung vorliegt. In der Praxis kann eine begrenzte Aufbewahrung zur Abwehr möglicher Ansprüche sinnvoll sein. Die Frist sollte jedoch auf den konkreten Zweck abgestimmt und dokumentiert werden; eine pauschale, unbegrenzte Speicherung ist nicht angemessen.

Beschäftigtendaten

Für Personalunterlagen gelten je nach Dokument unterschiedliche gesetzliche Fristen. Abrechnungs-, Steuer- und Sozialversicherungsunterlagen können speziellen Vorgaben unterliegen. Nach dem Ende des Beschäftigungsverhältnisses sollte daher geprüft werden, welche Unterlagen noch aufbewahrt werden müssen und welche Daten gelöscht werden können.

So legen Unternehmen angemessene Löschfristen fest

  1. Daten erfassen: Bestimmen Sie, welche personenbezogenen Daten gespeichert werden, wo sie liegen und welchem Zweck sie dienen.
  2. Rechtsgrundlage prüfen: Klären Sie, ob die Verarbeitung auf einem Vertrag, einer gesetzlichen Pflicht, einer Einwilligung oder einer anderen Rechtsgrundlage beruht.
  3. Frist je Datenart bestimmen: Berücksichtigen Sie gesetzliche Aufbewahrungspflichten, Vertragszwecke und mögliche Rechtsansprüche.
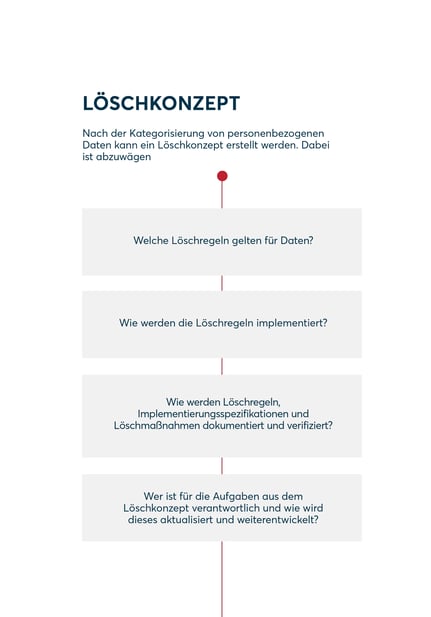
  4. Löschkonzept erstellen: Legen Sie fest, wann Daten gelöscht, anonymisiert oder für die weitere Nutzung gesperrt werden.
  5. Prozesse regelmäßig kontrollieren: Überprüfen Sie, ob die Fristen technisch und organisatorisch eingehalten werden – auch in Back-ups, E-Mail-Postfächern und bei Dienstleistern.
  6. Entscheidungen dokumentieren: Halten Sie fest, warum eine Frist gilt und welche Ausnahmen eine längere Speicherung rechtfertigen.

Löschen oder archivieren?

Wenn eine gesetzliche Pflicht die weitere Aufbewahrung verlangt, muss ein Unternehmen die betreffenden Unterlagen nicht zwingend löschen. Es sollte aber sicherstellen, dass sie nur für den erforderlichen Zweck verfügbar sind. Dazu können Zugriffsbeschränkungen, getrennte Archive und klare Berechtigungskonzepte beitragen.

Nach Ablauf der maßgeblichen Frist sind die Daten grundsätzlich zu löschen oder so zu anonymisieren, dass kein Personenbezug mehr hergestellt werden kann. Dabei sollte auch geprüft werden, ob Kopien in Sicherungssystemen oder bei externen Dienstleistern bestehen. Für technische Back-ups können besondere Löschverfahren erforderlich sein.

Fazit

Die DSGVO schreibt keine pauschale Aufbewahrungsfrist für personenbezogene Daten vor. Sie verlangt vielmehr, dass Daten nur so lange gespeichert werden, wie ein nachvollziehbarer Zweck oder eine gesetzliche Pflicht dies erfordert. Unternehmen sollten deshalb für jede Datenkategorie eine begründete Frist festlegen, ein Löschkonzept umsetzen und die Einhaltung regelmäßig überprüfen.

Hinweis: Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle Rechtsberatung. Die jeweils geltenden Fristen sollten anhand der konkreten Unterlagen und der aktuellen Gesetzeslage geprüft werden.


Vorteile der Aufbewahrungsfristen gemäß DSGVO: Datenschutz, Compliance und Transparenz fördern

  1. Schützt personenbezogene Daten vor unnötiger Speicherung.
  2. Hilft Unternehmen, DSGVO-Pflichten einzuhalten.
  3. Schafft klare Regeln für Archivierung und Löschung.
  4. Verringert Risiken bei Datenschutzverletzungen.
  5. Fördert transparente und verantwortungsvolle Datenverarbeitung.


7 Herausforderungen der DSGVO-Aufbewahrungsfristen: Risiken und Komplexitäten im Überblick

  1. Keine einheitlichen Fristen für alle Datenarten.
  2. Gesetzliche Vorgaben können komplex sein.
  3. Zu lange Speicherung erhöht Datenschutzrisiken.
  4. Zu frühes Löschen kann Aufbewahrungspflichten verletzen.
  5. Löschfristen sind oft schwer zu überblicken.
  6. Back-ups erschweren die vollständige Löschung.
  7. Regelmäßige Prüfungen kosten Zeit und Ressourcen.

Schützt personenbezogene Daten vor unnötiger Speicherung.

Aufbewahrungsfristen nach der DSGVO schützen personenbezogene Daten vor unnötiger Speicherung. Unternehmen müssen regelmäßig prüfen, ob sie Informationen noch für den ursprünglichen Zweck oder aufgrund gesetzlicher Pflichten benötigen. Sind die Daten nicht mehr erforderlich, müssen sie gelöscht oder anonymisiert werden. So sinkt das Risiko, dass sensible Angaben unbefugt eingesehen, weitergegeben oder bei einem Sicherheitsvorfall offengelegt werden.

Hilft Unternehmen, DSGVO-Pflichten einzuhalten.

Klare Aufbewahrungs- und Löschfristen helfen Unternehmen, ihre Pflichten aus der DSGVO zuverlässig einzuhalten. Wenn festgelegt ist, welche personenbezogenen Daten wie lange gespeichert werden dürfen, können unnötige Daten rechtzeitig gelöscht oder anonymisiert werden. So unterstützen Fristen insbesondere den Grundsatz der Speicherbegrenzung und erleichtern es, Datenschutzprozesse nachvollziehbar zu dokumentieren und bei Bedarf nachzuweisen.

Schafft klare Regeln für Archivierung und Löschung.

Aufbewahrungsfristen nach der DSGVO schaffen klare Regeln dafür, wie lange personenbezogene Daten archiviert werden dürfen und wann sie gelöscht werden müssen. Dadurch können Unternehmen einheitliche Abläufe festlegen, Verantwortlichkeiten besser zuordnen und vermeiden, dass Daten unnötig lange gespeichert bleiben. Klare Fristen erleichtern außerdem die Planung von Archivierung und Löschung und unterstützen einen verantwortungsvollen Umgang mit personenbezogenen Daten.

Verringert Risiken bei Datenschutzverletzungen.

Klare Aufbewahrungs- und Löschfristen verringern die Risiken bei Datenschutzverletzungen: Werden personenbezogene Daten gelöscht, sobald sie nicht mehr benötigt werden, stehen potenziellen Angreifern weniger sensible Informationen zur Verfügung. Das kann den möglichen Schaden eines Sicherheitsvorfalls begrenzen und erleichtert Unternehmen, ihre Datenbestände übersichtlich und sicher zu verwalten.

Fördert transparente und verantwortungsvolle Datenverarbeitung.

Aufbewahrungsfristen nach der DSGVO fördern eine transparente und verantwortungsvolle Datenverarbeitung, weil Unternehmen festlegen und nachvollziehbar dokumentieren müssen, warum sie personenbezogene Daten speichern und wann sie diese löschen. Klare Fristen helfen dabei, unnötige Datensammlungen zu vermeiden, Verantwortlichkeiten zu schaffen und Betroffenen verständlich zu erklären, wie lange ihre Informationen aufbewahrt werden.

Keine einheitlichen Fristen für alle Datenarten.

Ein Nachteil der Aufbewahrungsfristen im Zusammenhang mit der DSGVO ist, dass es keine einheitliche Frist für alle Datenarten gibt. Unternehmen müssen für jede Kategorie prüfen, welchem Zweck die Daten dienen und ob besondere gesetzliche Pflichten gelten. Dadurch wird die Verwaltung komplexer: Unterschiedliche Fristen müssen dokumentiert, regelmäßig überprüft und technisch umgesetzt werden. Ohne klare Zuständigkeiten oder ein gut organisiertes Löschkonzept steigt das Risiko, Daten zu lange aufzubewahren oder erforderliche Unterlagen zu früh zu löschen.

Gesetzliche Vorgaben können komplex sein.

Gesetzliche Vorgaben zu Aufbewahrungsfristen können komplex sein, weil je nach Datenart, Branche und Zweck unterschiedliche Gesetze und Fristen gelten. Unternehmen müssen beispielsweise datenschutzrechtliche Löschpflichten mit steuer- und handelsrechtlichen Aufbewahrungspflichten in Einklang bringen. Das erfordert sorgfältige Prüfung und regelmäßige Aktualisierungen, denn falsch angesetzte Fristen können sowohl zu einer unzulässigen Speicherung als auch zu einer verfrühten Löschung wichtiger Unterlagen führen.

Zu lange Speicherung erhöht Datenschutzrisiken.

Eine zu lange Speicherung personenbezogener Daten erhöht die Datenschutzrisiken: Je länger sensible Informationen aufbewahrt werden, desto größer ist die Gefahr, dass sie durch unbefugte Zugriffe, Datenpannen oder Sicherheitslücken offengelegt werden. Außerdem können überholte oder nicht mehr benötigte Daten missbraucht werden und das Vertrauen von Kundinnen, Kunden und Beschäftigten beeinträchtigen. Unternehmen sollten daher regelmäßig prüfen, ob der ursprüngliche Speicherzweck noch besteht, und Daten nach Ablauf der maßgeblichen Frist sicher löschen oder anonymisieren.

Zu frühes Löschen kann Aufbewahrungspflichten verletzen.

Ein Nachteil zu kurzer Aufbewahrungsfristen ist, dass Daten oder Unterlagen möglicherweise gelöscht werden, bevor gesetzliche Pflichten erfüllt sind. Das kann etwa Buchungsbelege, Steuerunterlagen oder wichtige Vertragsdokumente betreffen. Eine verfrühte Löschung kann zu rechtlichen und finanziellen Folgen führen und die Nachweisführung bei Prüfungen oder Streitfällen erschweren. Unternehmen sollten deshalb für jede Datenart sorgfältig prüfen, welche gesetzlichen Fristen gelten, und diese mit ihren datenschutzrechtlichen Löschpflichten abstimmen.

Löschfristen sind oft schwer zu überblicken.

Ein Nachteil der Aufbewahrungsfristen nach der DSGVO ist, dass Löschfristen oft schwer zu überblicken sind. Für unterschiedliche Datenarten gelten verschiedene gesetzliche, vertragliche oder zweckgebundene Fristen, die sich zudem ändern können. Unternehmen müssen deshalb genau dokumentieren, welche Daten wo gespeichert sind und wann sie gelöscht werden müssen. Ohne klare Zuständigkeiten und regelmäßige Kontrollen besteht das Risiko, Daten zu früh oder zu spät zu löschen – und damit rechtliche Vorgaben zu verletzen.

Back-ups erschweren die vollständige Löschung.

Ein Nachteil der Aufbewahrungsfristen nach der DSGVO ist, dass Back-ups die vollständige Löschung personenbezogener Daten erschweren können. Selbst wenn Daten aus dem aktiven System entfernt wurden, können sie in Sicherungskopien weiterhin enthalten sein und dort bis zum regulären Ablauf des Backup-Zyklus bestehen bleiben. Unternehmen sollten deshalb dokumentierte Löschverfahren einrichten, auch für Sicherungssysteme, und sicherstellen, dass wiederhergestellte Back-ups nicht bereits gelöschte Daten erneut dauerhaft in den laufenden Betrieb übernehmen.

Regelmäßige Prüfungen kosten Zeit und Ressourcen.

Regelmäßige Prüfungen der Aufbewahrungsfristen kosten Zeit und Ressourcen. Unternehmen müssen Datenbestände laufend überprüfen, gesetzliche Vorgaben im Blick behalten und Lösch- oder Archivierungsprozesse dokumentieren. Besonders bei großen Datenmengen und unterschiedlichen Speicherorten kann das zusätzlichen organisatorischen und technischen Aufwand verursachen.

Arbeitszeiterfassung und Datenschutz: Was Arbeitgeber beachten sollten

Arbeitszeiten zu erfassen ist für Arbeitgeber nicht nur eine Frage der Organisation. Beginn, Ende und Dauer der täglichen Arbeitszeit sind personenbezogene Daten und unterliegen deshalb den Vorgaben der Datenschutz-Grundverordnung (DSGVO) sowie des deutschen Beschäftigtendatenschutzes. Eine gute Arbeitszeiterfassung muss daher beides leisten: Arbeitszeiten verlässlich dokumentieren und die Privatsphäre der Beschäftigten schützen.

Warum Arbeitszeiten erfasst werden

Arbeitgeber sind verpflichtet, die Arbeitszeit im Rahmen der geltenden Vorgaben zu dokumentieren. Das Bundesarbeitsgericht hat 2022 klargestellt, dass Arbeitgeber ein System einrichten müssen, mit dem die Arbeitszeit erfasst werden kann. Die konkrete Ausgestaltung richtet sich nach den jeweils geltenden gesetzlichen Anforderungen und den betrieblichen Umständen.

Die Aufzeichnungen können unter anderem dazu dienen, Arbeitszeitgrenzen und Ruhezeiten einzuhalten, Überstunden nachvollziehbar zu behandeln und Nachweise gegenüber zuständigen Stellen zu führen. Für jeden Zweck sollten nur die Daten erhoben werden, die tatsächlich benötigt werden.

Welche Daten sind erforderlich?

Im Regelfall reichen Angaben wie Name oder Personalnummer sowie Beginn, Ende und Dauer der Arbeitszeit aus. Je nach Arbeitsmodell können auch Pausen, Abwesenheiten oder Korrekturen relevant sein. Zusätzliche Informationen sollten nur erfasst werden, wenn es dafür einen nachvollziehbaren und rechtmäßigen Grund gibt.

Besonders weitreichende Überwachung ist nicht automatisch gerechtfertigt. Eine Zeiterfassung per GPS, dauerhafte Standortkontrolle oder Bildschirmüberwachung dürfte für die gewöhnliche Erfassung von Arbeitszeiten meist nicht erforderlich sein. Solche Funktionen brauchen eine gesonderte Prüfung und eine klare Begründung.

Rechtsgrundlage und Transparenz

Die Verarbeitung von Arbeitszeitdaten benötigt eine Rechtsgrundlage. Je nach konkreter Pflicht und Ausgestaltung kommen insbesondere gesetzliche Verpflichtungen nach Artikel 6 Absatz 1 Buchstabe c DSGVO sowie Regelungen des Beschäftigtendatenschutzes, etwa § 26 BDSG, in Betracht. Welche Grundlage im Einzelfall trägt, sollte anhand des Zwecks und der geltenden Vorschriften geprüft werden. Eine Einwilligung ist im Arbeitsverhältnis wegen des Abhängigkeitsverhältnisses nicht ohne Weiteres die passende Grundlage.

Beschäftigte müssen verständlich darüber informiert werden, welche Daten erfasst werden, zu welchem Zweck, wer darauf zugreifen kann und wie lange die Daten gespeichert bleiben. Auch Informationen über eingesetzte Dienstleister oder digitale Systeme gehören dazu, sofern sie für die Verarbeitung relevant sind.

Zugriff, Sicherheit und Aufbewahrung

Der Zugriff auf Zeitaufzeichnungen sollte auf Personen beschränkt sein, die ihn für ihre Aufgaben benötigen, beispielsweise zuständige Mitarbeitende in der Personalverwaltung oder Führungskräfte im erforderlichen Umfang. Technische und organisatorische Maßnahmen wie individuelle Zugänge, Rollenberechtigungen, Protokollierung und sichere Übertragung helfen, unbefugte Einsicht oder Veränderung zu verhindern.

Arbeitszeitdaten dürfen nicht unbegrenzt gespeichert werden. Arbeitgeber sollten festlegen, welche Aufbewahrungsfristen für die jeweiligen Aufzeichnungen gelten, und Daten löschen oder anonymisieren, sobald sie für den Zweck und mögliche gesetzliche Nachweispflichten nicht mehr benötigt werden. Unterschiedliche Datenarten – etwa Arbeitszeitnachweise und Abrechnungsunterlagen – können dabei verschiedenen Fristen unterliegen.

Mitbestimmung und Auswahl eines Zeiterfassungssystems

Bei der Einführung technischer Systeme ist die betriebliche Mitbestimmung zu beachten. Insbesondere kann ein Mitbestimmungsrecht des Betriebsrats nach § 87 Absatz 1 Nummer 6 BetrVG bestehen, wenn eine technische Einrichtung dazu geeignet ist, Verhalten oder Leistung der Beschäftigten zu überwachen. Auch die Gestaltung der Arbeitszeit kann mitbestimmungsrechtliche Fragen aufwerfen.

Bei der Auswahl eines Systems sollten Arbeitgeber deshalb nicht nur Bedienbarkeit und Kosten prüfen. Wichtig sind auch Datenschutz durch Technikgestaltung, sparsame Datenerhebung, klare Berechtigungen, sichere Speicherung und eine nachvollziehbare Möglichkeit, fehlerhafte Einträge zu berichtigen. Wird ein externer Anbieter eingesetzt, müssen außerdem die datenschutzrechtlichen Rollen und erforderlichen Vereinbarungen geklärt werden.

Fazit

Datenschutzgerechte Arbeitszeiterfassung bedeutet nicht, auf Dokumentation zu verzichten. Entscheidend ist, ein geeignetes und verhältnismäßiges Verfahren einzusetzen: nur notwendige Daten erfassen, Beschäftigte transparent informieren, Zugriffe begrenzen und Daten nicht länger als erforderlich speichern. Eine frühzeitige Prüfung durch Personalabteilung, Datenschutzbeauftragte und gegebenenfalls Betriebsrat schafft Klarheit für alle Beteiligten.


Datenschutz bei der Arbeitszeiterfassung: 5 Wichtige Tipps

  1. Nur notwendige Arbeitszeitdaten erfassen.
  2. Beschäftigte transparent über Zweck und Umfang informieren.
  3. Zugriff auf Zeitdaten strikt begrenzen.
  4. Daten sicher speichern und übertragen.
  5. Löschfristen festlegen und einhalten.

Nur notwendige Arbeitszeitdaten erfassen.

Erfassen Sie bei der Arbeitszeiterfassung nur die Daten, die für die Dokumentation und Abrechnung der Arbeitszeit tatsächlich erforderlich sind – etwa Arbeitsbeginn, Arbeitsende und Pausen. Zusätzliche Angaben wie Standortdaten oder detaillierte Aktivitätsprotokolle sollten nur erhoben werden, wenn dafür ein klarer, rechtmäßiger Zweck besteht. So schützen Sie die Privatsphäre der Beschäftigten und setzen den Grundsatz der Datenminimierung nach der DSGVO um.

Beschäftigte transparent über Zweck und Umfang informieren.

Beschäftigte sollten klar und verständlich erfahren, warum ihre Arbeitszeit erfasst wird und welche Daten dabei anfallen. Informieren Sie beispielsweise darüber, ob Beginn, Ende und Pausen dokumentiert werden, wer auf die Aufzeichnungen zugreifen darf und wie lange sie gespeichert bleiben. Erklären Sie auch, ob ein digitales System oder ein externer Dienstleister eingesetzt wird. Eine transparente Information schafft Vertrauen und hilft Beschäftigten, ihre Datenschutzrechte wahrzunehmen.

Zugriff auf Zeitdaten strikt begrenzen.

Der Zugriff auf Arbeitszeitdaten sollte auf diejenigen Personen beschränkt sein, die diese Informationen für ihre konkrete Aufgabe benötigen – etwa zuständige Mitarbeitende in der Personalverwaltung. Führungskräfte sollten nur die für ihre Arbeit erforderlichen Angaben einsehen können; ein allgemeiner Zugriff im Unternehmen ist zu vermeiden. Individuelle Benutzerkonten, klare Rollen- und Berechtigungskonzepte sowie regelmäßige Überprüfungen helfen, unbefugte Einsichtnahmen zu verhindern und den Schutz der Beschäftigtendaten sicherzustellen.

Daten sicher speichern und übertragen.

Daten sicher speichern und übertragen

Arbeitszeitdaten sollten so gespeichert und übertragen werden, dass Unbefugte keinen Zugriff darauf erhalten. Nutzen Sie dafür aktuelle Verschlüsselungsverfahren, sichere Verbindungen und individuelle Benutzerkonten mit passenden Zugriffsrechten. Beschränken Sie den Zugriff auf Personen, die die Daten für ihre Aufgaben benötigen, und prüfen Sie Berechtigungen regelmäßig. Werden externe Dienstleister eingesetzt, sollten deren Datenschutz- und Sicherheitsmaßnahmen sorgfältig geprüft und die erforderlichen Vereinbarungen getroffen werden.

Löschfristen festlegen und einhalten.

Löschfristen festlegen und einhalten: Legen Sie für Arbeitszeitdaten klare Aufbewahrungs- und Löschfristen fest. Berücksichtigen Sie dabei gesetzliche Nachweispflichten und löschen oder anonymisieren Sie die Daten, sobald sie für den jeweiligen Zweck nicht mehr benötigt werden. Ein dokumentierter Löschprozess hilft, unnötige Datenspeicherung zu vermeiden und Datenschutzvorgaben zuverlässig einzuhalten.

Risikoanalyse im Datenschutz: Risiken erkennen und wirksam reduzieren

Eine Risikoanalyse im Datenschutz hilft Unternehmen und Organisationen dabei, Gefahren für personenbezogene Daten frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu planen. Sie ist ein wichtiger Bestandteil eines verantwortungsvollen Datenschutzmanagements und unterstützt dabei, die Anforderungen der Datenschutz-Grundverordnung (DSGVO) umzusetzen.

Im Mittelpunkt steht die Frage: Was könnte mit den Daten passieren, welche Folgen hätte das für die betroffenen Personen und wie lässt sich das Risiko verringern? Eine nachvollziehbare Analyse schafft Klarheit über mögliche Schwachstellen – von fehlenden Zugriffsregelungen bis hin zu technischen Sicherheitslücken.

Was bedeutet Risikoanalyse im Datenschutz?

Bei einer datenschutzbezogenen Risikoanalyse werden Verarbeitungstätigkeiten und die dazugehörigen Risiken systematisch betrachtet. Untersucht wird, ob personenbezogene Daten beispielsweise verloren gehen, verändert, offengelegt oder unrechtmäßig verarbeitet werden könnten. Ebenso wichtig ist die Einschätzung, welche Auswirkungen ein Vorfall auf die Rechte und Freiheiten der betroffenen Personen hätte.

Eine Risikoanalyse ist nicht mit einer Datenschutz-Folgenabschätzung gleichzusetzen. Die Risikoanalyse ist ein allgemeines Instrument zur Bewertung und Behandlung von Datenschutzrisiken. Eine Datenschutz-Folgenabschätzung (DSFA) nach Artikel 35 DSGVO ist erforderlich, wenn eine geplante Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt.

Warum ist eine Risikoanalyse wichtig?

  • Risiken werden frühzeitig sichtbar: Schwachstellen können erkannt werden, bevor es zu einer Datenpanne kommt.
  • Schutzmaßnahmen lassen sich gezielt planen: Ressourcen werden dort eingesetzt, wo sie den größten Nutzen haben.
  • Entscheidungen werden nachvollziehbar: Die Organisation kann dokumentieren, wie Risiken bewertet und behandelt wurden.
  • Betroffene Personen werden besser geschützt: Mögliche Schäden wie Identitätsmissbrauch, finanzielle Nachteile oder der Verlust der Vertraulichkeit werden berücksichtigt.
  • Die Rechenschaftspflicht wird unterstützt: Die DSGVO verlangt, dass Verantwortliche die Einhaltung ihrer Datenschutzpflichten nachweisen können.

So führen Sie eine Datenschutz-Risikoanalyse durch

Verarbeitung und Daten erfassen

Beschreiben Sie zunächst, welche personenbezogenen Daten verarbeitet werden, zu welchem Zweck dies geschieht und wer Zugriff darauf hat. Berücksichtigen Sie auch, wo die Daten gespeichert werden, wie lange sie aufbewahrt bleiben und ob sie an Dienstleister oder andere Empfänger weitergegeben werden.

Hilfreich ist ein Verzeichnis der Verarbeitungstätigkeiten. Es bietet einen Überblick über die Verarbeitung und kann als Ausgangspunkt für die Analyse dienen.

Mögliche Bedrohungen und Schwachstellen ermitteln

Überlegen Sie, wodurch Daten beeinträchtigt werden könnten. Risiken entstehen nicht nur durch Hackerangriffe. Auch organisatorische Fehler, technische Störungen oder menschliches Versagen können dazu führen, dass Daten unbefugt zugänglich, verändert, verloren oder nicht verfügbar sind.

  • Fehlversand einer E-Mail mit personenbezogenen Daten
  • Unberechtigter Zugriff aufgrund zu weit gefasster Benutzerrechte
  • Verlust eines unverschlüsselten Laptops oder Datenträgers
  • Ausfall eines Systems ohne ausreichende Datensicherung
  • Phishing-Angriff oder Schadsoftware
  • Unklare Löschfristen oder nicht gelöschte Altbestände
  • Fehlerhafte Konfiguration eines Cloud-Dienstes

Auswirkungen auf betroffene Personen bewerten

Bewerten Sie nicht nur den möglichen Schaden für die Organisation, sondern vor allem die Folgen für die Menschen, deren Daten verarbeitet werden. Je nach Situation können beispielsweise Diskriminierung, finanzielle Verluste, Rufschädigung, Identitätsdiebstahl oder der Verlust der Kontrolle über persönliche Informationen drohen.

Besondere Aufmerksamkeit ist geboten, wenn sensible Daten verarbeitet werden, etwa Gesundheitsdaten oder Informationen über religiöse Überzeugungen. Auch Daten von Kindern oder Daten, die in großem Umfang verarbeitet werden, können eine erhöhte Schutzbedürftigkeit mit sich bringen.

Eintrittswahrscheinlichkeit und Schadenshöhe einschätzen

Für jedes Risiko wird eingeschätzt, wie wahrscheinlich es ist und wie schwerwiegend die möglichen Folgen wären. Eine einfache Risikomatrix kann dabei helfen, Risiken vergleichbar zu machen:

Eintrittswahrscheinlichkeit Mögliche Auswirkungen Beispielhafte Einstufung
Niedrig Gering Niedriges Risiko
Mittel Mittel Mittleres Risiko
Hoch Schwerwiegend Hohes Risiko

Eine Risikomatrix ist eine Orientierungshilfe, aber kein Ersatz für eine sorgfältige fachliche Bewertung. Die Kriterien und Einstufungen sollten zur jeweiligen Organisation und Verarbeitung passen.

Geeignete Maßnahmen festlegen

Im nächsten Schritt werden Maßnahmen ausgewählt, die das Risiko reduzieren. Dazu gehören technische und organisatorische Maßnahmen, häufig kurz TOM genannt. Die Maßnahmen sollten zum Risiko, zum Stand der Technik und zu den Kosten ihrer Umsetzung passen.

  • Verschlüsselung und sichere Übertragung von Daten
  • Rollen- und Berechtigungskonzepte nach dem Erforderlichkeitsprinzip
  • Mehr-Faktor-Authentifizierung für sensible Systeme
  • Regelmäßige Sicherheitsupdates und Datensicherungen
  • Schulungen zu Datenschutz, Phishing und sicherem Umgang mit Informationen
  • Verbindliche Lösch- und Aufbewahrungskonzepte
  • Vertragliche und organisatorische Prüfung von Dienstleistern
  • Verfahren zur Erkennung und Bearbeitung von Datenschutzvorfällen

Ergebnisse dokumentieren und regelmäßig überprüfen

Dokumentieren Sie die Verarbeitung, die ermittelten Risiken, die Bewertung und die beschlossenen Maßnahmen. Halten Sie außerdem fest, wer für die Umsetzung verantwortlich ist und bis wann sie erfolgen soll. Die Analyse sollte regelmäßig sowie bei wesentlichen Änderungen überprüft werden – zum Beispiel bei neuen IT-Systemen, geänderten Zwecken, neuen Dienstleistern oder veränderten gesetzlichen Anforderungen.

Wann ist eine Datenschutz-Folgenabschätzung erforderlich?

Ergibt die erste Bewertung, dass eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen verursacht, muss geprüft werden, ob eine Datenschutz-Folgenabschätzung erforderlich ist. Die DSGVO nennt als mögliche Fälle unter anderem die systematische und umfassende Bewertung persönlicher Aspekte mit automatisierten Verfahren, die umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten und die systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche.

Die DSFA ist eine vertiefte Prüfung. Sie beschreibt unter anderem die Verarbeitung, bewertet deren Notwendigkeit und Verhältnismäßigkeit, analysiert Risiken und legt Maßnahmen zu deren Bewältigung fest. Im Zweifel sollten Verantwortliche die einschlägigen Vorgaben und die Orientierungshilfen der zuständigen Datenschutzaufsichtsbehörde heranziehen.

Häufige Fehler bei der Risikoanalyse

  • Nur technische Risiken betrachten: Organisatorische Abläufe und menschliche Fehler gehören ebenfalls in die Analyse.
  • Die Auswirkungen auf Menschen übersehen: Entscheidend sind nicht allein finanzielle oder operative Folgen für die Organisation.
  • Risiken pauschal einstufen: Bewertungen sollten durch konkrete Annahmen und nachvollziehbare Kriterien gestützt sein.
  • Maßnahmen nicht nachverfolgen: Eine dokumentierte Maßnahme schützt nicht, wenn sie nicht umgesetzt und geprüft wird.
  • Die Analyse als einmalige Aufgabe behandeln: Datenschutzrisiken verändern sich mit Prozessen, Technologien und Bedrohungslagen.

Fazit

Eine strukturierte Risikoanalyse im Datenschutz schafft eine fundierte Grundlage für den Schutz personenbezogener Daten. Sie beginnt mit einem klaren Überblick über die Verarbeitung, bewertet mögliche Bedrohungen und deren Folgen für betroffene Personen und führt zu konkreten Schutzmaßnahmen. Wird die Analyse dokumentiert und regelmäßig aktualisiert, unterstützt sie sowohl die praktische Datensicherheit als auch die Erfüllung datenschutzrechtlicher Pflichten.


Sechs Tipps zur Durchführung einer Datenschutz-Risikoanalyse

  1. Erfasse alle personenbezogenen Daten und Verarbeitungszwecke.
  2. Bewerte Eintrittswahrscheinlichkeit und mögliche Schäden.
  3. Berücksichtige besonders schutzbedürftige Personengruppen.
  4. Prüfe Zugriffsrechte, Speicherorte und Übermittlungen.
  5. Leite konkrete Schutzmaßnahmen aus den Risiken ab.
  6. Dokumentiere und aktualisiere die Analyse regelmäßig.

Erfasse alle personenbezogenen Daten und Verarbeitungszwecke.

Erfassen Sie zunächst alle personenbezogenen Daten, die in Ihrer Organisation verarbeitet werden – etwa Namen, Kontaktdaten, Zahlungsinformationen oder Gesundheitsdaten. Halten Sie für jede Datenart fest, zu welchem Zweck sie verwendet wird, woher sie stammt, wer darauf zugreifen kann, wo sie gespeichert ist und wie lange sie aufbewahrt wird. Eine vollständige Übersicht macht Datenflüsse und mögliche Schwachstellen sichtbar und bildet die Grundlage für eine fundierte Risikoanalyse im Datenschutz.

Bewerte Eintrittswahrscheinlichkeit und mögliche Schäden.

Bewerten Sie für jedes identifizierte Datenschutzrisiko sowohl die Wahrscheinlichkeit seines Eintritts als auch die möglichen Folgen für die betroffenen Personen. Berücksichtigen Sie dabei zum Beispiel, wie viele Menschen betroffen sein könnten, welche Art von Daten gefährdet ist und ob daraus finanzielle Nachteile, Identitätsmissbrauch oder ein Verlust der Privatsphäre entstehen kann. Eine Risikomatrix kann helfen, die Ergebnisse einheitlich einzuordnen und dringende Maßnahmen zu priorisieren.

Berücksichtige besonders schutzbedürftige Personengruppen.

Berücksichtigen Sie bei der Datenschutz-Risikoanalyse besonders schutzbedürftige Personengruppen, etwa Kinder, ältere Menschen, pflegebedürftige Personen oder Menschen in Abhängigkeitsverhältnissen. Ein Datenverlust oder eine unbefugte Offenlegung kann für sie besonders schwerwiegende Folgen haben – zum Beispiel Diskriminierung, Ausgrenzung oder den Verlust wichtiger Unterstützungsleistungen. Prüfen Sie deshalb, welche spezifischen Risiken für diese Personen entstehen, und planen Sie passende Schutzmaßnahmen ein.

Prüfe Zugriffsrechte, Speicherorte und Übermittlungen.

Prüfen Sie regelmäßig, wer auf personenbezogene Daten zugreifen kann und ob die vergebenen Berechtigungen tatsächlich erforderlich sind. Kontrollieren Sie außerdem, an welchen Orten die Daten gespeichert werden – etwa auf lokalen Servern, in Cloud-Diensten oder bei externen Dienstleistern – und ob diese Speicherorte ausreichend geschützt sind. Beziehen Sie auch Übermittlungen innerhalb und außerhalb Ihrer Organisation ein: Klären Sie, welche Daten weitergegeben werden, an wen und über welche Kanäle. So lassen sich unnötige Zugriffe, unsichere Speicherorte und ungeschützte Datenübertragungen frühzeitig erkennen und reduzieren.

Leite konkrete Schutzmaßnahmen aus den Risiken ab.

Leiten Sie aus jedem erkannten Datenschutzrisiko konkrete und angemessene Schutzmaßnahmen ab. Bei einem hohen Risiko durch unbefugten Zugriff können beispielsweise strengere Berechtigungen und eine Mehr-Faktor-Authentifizierung helfen; bei möglichem Datenverlust sind regelmäßige, getestete Backups sinnvoll. Legen Sie fest, wer für die Umsetzung verantwortlich ist und bis wann sie erfolgen soll. Prüfen Sie anschließend regelmäßig, ob die Maßnahmen tatsächlich greifen und bei veränderten Abläufen oder Bedrohungen angepasst werden müssen.

Dokumentiere und aktualisiere die Analyse regelmäßig.

Dokumentiere die Risikoanalyse nachvollziehbar: Halte fest, welche Risiken bewertet wurden, wie du sie eingestuft hast und welche Maßnahmen vereinbart wurden. Prüfe regelmäßig, ob die Maßnahmen umgesetzt werden und weiterhin wirksam sind. Aktualisiere die Analyse außerdem, wenn sich Verarbeitungszwecke, Systeme, Dienstleister oder die Bedrohungslage ändern. So bleibt sie aussagekräftig und unterstützt den fortlaufenden Schutz personenbezogener Daten.

Sächsisches Datenschutzgesetz: Schutz und Regelungen für den Umgang mit Daten in Sachsen

Das Sächsische Datenschutzgesetz (SächsDSG) ist ein wichtiger rechtlicher Rahmen, der den Umgang mit personenbezogenen Daten in Sachsen regelt und den Schutz der Privatsphäre von Bürgerinnen und Bürgern sicherstellt. Es basiert auf den Vorgaben der Datenschutz-Grundverordnung (DSGVO) der Europäischen Union und ergänzt diese um spezifische Bestimmungen für das Bundesland Sachsen.

Eines der zentralen Ziele des Sächsischen Datenschutzgesetzes ist es, die Rechte und Freiheiten natürlicher Personen in Bezug auf die Verarbeitung ihrer Daten zu schützen. Dazu gehören unter anderem das Recht auf Auskunft über gespeicherte Daten, das Recht auf Berichtigung unrichtiger Daten sowie das Recht auf Löschung von Daten, wenn diese nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden.

Das Gesetz legt auch fest, dass Unternehmen und Organisationen, die personenbezogene Daten verarbeiten, bestimmte Sicherheitsvorkehrungen treffen müssen, um die Vertraulichkeit, Integrität und Verfügbarkeit dieser Daten zu gewährleisten. Dazu gehören beispielsweise Maßnahmen zur Verschlüsselung von Daten, zur Zugriffskontrolle und zur regelmäßigen Überprüfung der Datensicherheit.

Weiterhin enthält das Sächsische Datenschutzgesetz Regelungen zur Aufsicht und Kontrolle der Einhaltung datenschutzrechtlicher Vorschriften. Die Landesdatenschutzbeauftragte von Sachsen ist zuständig für die Überwachung der Einhaltung des Gesetzes sowie für die Beratung von Bürgerinnen und Bürgern in datenschutzrechtlichen Fragen.

Insgesamt trägt das Sächsische Datenschutzgesetz dazu bei, das Grundrecht auf informationelle Selbstbestimmung zu schützen und einen verantwortungsvollen Umgang mit personenbezogenen Daten sicherzustellen. Indem es klare Regeln für die Verarbeitung von Daten vorgibt und Mechanismen zur Durchsetzung dieser Regeln bereitstellt, schafft es Vertrauen bei Bürgerinnen und Bürgern sowie bei Unternehmen und Organisationen im Umgang mit sensiblen Informationen.


Neun Tipps zur Einhaltung des Sächsischen Datenschutzgesetzes (SächsDSG)

  1. Informieren Sie sich über die wichtigsten Bestimmungen des Sächsischen Datenschutzgesetzes (SächsDSG).
  2. Stellen Sie sicher, dass personenbezogene Daten gemäß dem Gesetz rechtmäßig und transparent verarbeitet werden.
  3. Achten Sie darauf, dass Daten nur für festgelegte Zwecke verwendet und nicht unberechtigt weitergegeben werden.
  4. Sorgen Sie für angemessene Sicherheitsmaßnahmen zum Schutz der Daten vor Verlust oder Missbrauch.
  5. Berücksichtigen Sie die Rechte der Betroffenen, wie das Recht auf Auskunft und Löschung ihrer Daten.
  6. Führen Sie Datenschutz-Folgenabschätzungen durch, wenn geplante Maßnahmen ein hohes Risiko für die Rechte und Freiheiten von Personen darstellen.
  7. Benennen Sie einen Datenschutzbeauftragten, falls dies gesetzlich vorgeschrieben ist oder es aufgrund der Art Ihrer Datenverarbeitung erforderlich ist.
  8. Dokumentieren Sie Ihre Datenschutzmaßnahmen sorgfältig, um die Einhaltung des Sächsischen Datenschutzgesetzes nachweisen zu können.
  9. Regelmäßige Schulungen und Sensibilisierung Ihrer Mitarbeiter zum Thema Datenschutz sind empfehlenswert.

Informieren Sie sich über die wichtigsten Bestimmungen des Sächsischen Datenschutzgesetzes (SächsDSG).

Informieren Sie sich über die wichtigsten Bestimmungen des Sächsischen Datenschutzgesetzes (SächsDSG), um ein Verständnis für die rechtlichen Vorgaben und den Schutz personenbezogener Daten in Sachsen zu erhalten. Durch die Kenntnis der zentralen Regelungen des Gesetzes können Sie sicherstellen, dass Sie den Anforderungen an den Datenschutz gerecht werden und Ihre Datenverarbeitungsprozesse rechtmäßig und datenschutzkonform gestalten. Bleiben Sie über die aktuellen Bestimmungen des Sächsischen Datenschutzgesetzes informiert, um einen verantwortungsvollen Umgang mit Daten zu gewährleisten und das Vertrauen Ihrer Kunden sowie Partner in Bezug auf Datenschutz zu stärken.

Stellen Sie sicher, dass personenbezogene Daten gemäß dem Gesetz rechtmäßig und transparent verarbeitet werden.

Es ist von entscheidender Bedeutung, sicherzustellen, dass personenbezogene Daten gemäß dem Sächsischen Datenschutzgesetz rechtmäßig und transparent verarbeitet werden. Dies bedeutet, dass Unternehmen und Organisationen klare rechtliche Grundlagen haben müssen, um personenbezogene Daten zu verarbeiten, und dass Betroffene über die Verarbeitung ihrer Daten informiert werden müssen. Die Einhaltung dieser Vorschriften gewährleistet nicht nur den Schutz der Privatsphäre und Rechte der Bürgerinnen und Bürger, sondern stärkt auch das Vertrauen in den Umgang mit sensiblen Informationen.

Achten Sie darauf, dass Daten nur für festgelegte Zwecke verwendet und nicht unberechtigt weitergegeben werden.

Es ist entscheidend, sicherzustellen, dass Daten gemäß den festgelegten Zwecken verwendet werden und nicht unberechtigt weitergegeben werden. Dieser Grundsatz des Sächsischen Datenschutzgesetzes unterstreicht die Bedeutung der Transparenz und Rechtmäßigkeit bei der Verarbeitung personenbezogener Daten. Durch die Einhaltung dieser Bestimmung wird nicht nur die Privatsphäre und Selbstbestimmung der Betroffenen geschützt, sondern auch das Vertrauen in den Umgang mit sensiblen Informationen gestärkt. Daher ist es unerlässlich, verantwortungsbewusst mit Daten umzugehen und sicherzustellen, dass diese nur für vorab definierte Zwecke genutzt werden.

Sorgen Sie für angemessene Sicherheitsmaßnahmen zum Schutz der Daten vor Verlust oder Missbrauch.

Es ist entscheidend, angemessene Sicherheitsmaßnahmen gemäß dem Sächsischen Datenschutzgesetz zu implementieren, um die Daten vor Verlust oder Missbrauch zu schützen. Dazu gehören Maßnahmen wie die Verschlüsselung von sensiblen Informationen, die Einführung von Zugriffskontrollen und die regelmäßige Überprüfung der Datensicherheit. Indem solche Schutzmechanismen etabliert werden, können Unternehmen und Organisationen sicherstellen, dass die Vertraulichkeit, Integrität und Verfügbarkeit der Daten gewährleistet sind und somit den Anforderungen des Datenschutzgesetzes entsprechen.

Berücksichtigen Sie die Rechte der Betroffenen, wie das Recht auf Auskunft und Löschung ihrer Daten.

Es ist von entscheidender Bedeutung, die Rechte der Betroffenen gemäß dem Sächsischen Datenschutzgesetz zu respektieren und zu berücksichtigen. Dazu gehört insbesondere das Recht auf Auskunft über die gespeicherten Daten sowie das Recht auf Löschung dieser Daten, wenn sie nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden. Indem Unternehmen und Organisationen diese Rechte ernst nehmen und entsprechende Maßnahmen ergreifen, tragen sie dazu bei, das Vertrauen der Bürgerinnen und Bürger in den Umgang mit ihren persönlichen Informationen zu stärken und die Datenschutzstandards zu wahren.

Führen Sie Datenschutz-Folgenabschätzungen durch, wenn geplante Maßnahmen ein hohes Risiko für die Rechte und Freiheiten von Personen darstellen.

Es ist wichtig, Datenschutz-Folgenabschätzungen gemäß dem Sächsischen Datenschutzgesetz durchzuführen, wenn geplante Maßnahmen ein hohes Risiko für die Rechte und Freiheiten von Personen darstellen. Durch eine gründliche Analyse können potenzielle Risiken frühzeitig identifiziert und geeignete Maßnahmen zur Minimierung dieser Risiken ergriffen werden. Auf diese Weise wird sichergestellt, dass der Schutz personenbezogener Daten gewährleistet ist und die Einhaltung der datenschutzrechtlichen Bestimmungen im Sinne der Betroffenen gewährleistet wird.

Benennen Sie einen Datenschutzbeauftragten, falls dies gesetzlich vorgeschrieben ist oder es aufgrund der Art Ihrer Datenverarbeitung erforderlich ist.

Es ist wichtig, einen Datenschutzbeauftragten zu benennen, wenn dies gesetzlich vorgeschrieben ist oder aufgrund der Art der Datenverarbeitung erforderlich ist. Gemäß dem Sächsischen Datenschutzgesetz sollten Unternehmen und Organisationen prüfen, ob sie verpflichtet sind, einen Datenschutzbeauftragten zu bestellen. Dieser Experte trägt dazu bei, die Einhaltung der Datenschutzvorschriften sicherzustellen und die Rechte und Freiheiten der Betroffenen zu schützen. Durch die Benennung eines Datenschutzbeauftragten zeigen Unternehmen ihr Engagement für den verantwortungsvollen Umgang mit personenbezogenen Daten und stärken das Vertrauen ihrer Kunden und Partner in ihre Datenschutzpraktiken.

Dokumentieren Sie Ihre Datenschutzmaßnahmen sorgfältig, um die Einhaltung des Sächsischen Datenschutzgesetzes nachweisen zu können.

Es ist entscheidend, Ihre Datenschutzmaßnahmen sorgfältig zu dokumentieren, um die Einhaltung des Sächsischen Datenschutzgesetzes nachweisen zu können. Durch eine detaillierte Dokumentation aller getroffenen Maßnahmen zur Sicherung und Verarbeitung von personenbezogenen Daten schaffen Sie Transparenz und Nachvollziehbarkeit. Im Falle einer Prüfung oder eines Vorfalls können Sie so belegen, dass Sie die gesetzlichen Anforderungen erfüllen und aktiv zum Schutz der Daten beitragen. Eine umfassende Dokumentation ist somit nicht nur ein wichtiger Bestandteil der Compliance, sondern auch ein Instrument zur Sicherstellung eines verantwortungsvollen Umgangs mit sensiblen Informationen.

Regelmäßige Schulungen und Sensibilisierung Ihrer Mitarbeiter zum Thema Datenschutz sind empfehlenswert.

Regelmäßige Schulungen und Sensibilisierung Ihrer Mitarbeiter zum Thema Datenschutz sind empfehlenswert, um die Einhaltung des Sächsischen Datenschutzgesetzes sicherzustellen. Durch gezielte Schulungsmaßnahmen können Ihre Mitarbeiter ein Bewusstsein für den richtigen Umgang mit personenbezogenen Daten entwickeln und Risiken im Umgang mit sensiblen Informationen minimieren. Dadurch wird nicht nur die Datensicherheit erhöht, sondern auch das Vertrauen von Kunden und Partnern gestärkt, da sie darauf vertrauen können, dass ihre Daten bei Ihrem Unternehmen in guten Händen sind.

Notfallplanung in der IT: Die Bedeutung von Vorbereitung und Reaktion

Die Notfallplanung in der IT ist ein entscheidender Bestandteil jeder Organisation, unabhängig von ihrer Größe oder Branche. In einer Welt, in der digitale Systeme und Daten eine zentrale Rolle spielen, ist es unerlässlich, auf mögliche Störungen vorbereitet zu sein und angemessen darauf zu reagieren.

Ein effektiver Notfallplan umfasst verschiedene Aspekte, darunter die Identifizierung potenzieller Risiken, die Entwicklung von Maßnahmen zur Prävention und Minimierung von Schäden sowie klare Anweisungen für den Ernstfall. Durch regelmäßige Schulungen und Tests kann sichergestellt werden, dass das Notfallmanagement reibungslos funktioniert, wenn es wirklich gebraucht wird.

Die Vorteile einer umfassenden Notfallplanung in der IT sind vielfältig. Sie hilft dabei, Ausfallzeiten zu minimieren, Datenverluste zu verhindern und die Kontinuität des Geschäftsbetriebs sicherzustellen. Darüber hinaus trägt sie dazu bei, das Vertrauen von Kunden und Partnern zu erhalten sowie rechtliche Anforderungen im Bereich Datenschutz und Sicherheit zu erfüllen.

Es ist wichtig zu betonen, dass die Notfallplanung nicht nur eine einmalige Aufgabe ist. Sie sollte kontinuierlich überprüft und aktualisiert werden, um auf veränderte Bedrohungen und Technologien reagieren zu können. Indem Organisationen proaktiv handeln und sich auf den Ernstfall vorbereiten, können sie ihre Widerstandsfähigkeit stärken und langfristigen Erfolg sicherstellen.


Häufig gestellte Fragen zur Notfallplanung in der IT: Bedeutung, Entwicklungsschritte und rechtliche Anforderungen

  1. Was ist Notfallplanung in der IT und warum ist sie wichtig?
  2. Welche Schritte umfasst die Entwicklung eines Notfallplans für die IT?
  3. Wie kann man potenzielle Risiken für die IT-Systeme identifizieren?
  4. Welche Maßnahmen können ergriffen werden, um Ausfallzeiten in der IT zu minimieren?
  5. Warum sind regelmäßige Schulungen und Tests im Rahmen der Notfallplanung entscheidend?
  6. Welche rechtlichen Anforderungen müssen bei der Notfallplanung in der IT beachtet werden?

Was ist Notfallplanung in der IT und warum ist sie wichtig?

Notfallplanung in der IT bezieht sich auf die strategische Vorbereitung und Reaktion auf unvorhergesehene Ereignisse oder Störungen, die den reibungslosen Betrieb von IT-Systemen und Daten gefährden könnten. Sie umfasst die Identifizierung potenzieller Risiken, die Entwicklung von Maßnahmen zur Prävention und Minimierung von Schäden sowie klare Anweisungen für den Ernstfall. Die Notfallplanung ist wichtig, da sie Unternehmen dabei unterstützt, Ausfallzeiten zu minimieren, Datenverluste zu verhindern und die Kontinuität des Geschäftsbetriebs sicherzustellen. Durch eine effektive Notfallplanung können Organisationen ihre Widerstandsfähigkeit stärken, das Vertrauen von Kunden und Partnern erhalten und rechtliche Anforderungen im Bereich Datenschutz und Sicherheit erfüllen.

Welche Schritte umfasst die Entwicklung eines Notfallplans für die IT?

Die Entwicklung eines Notfallplans für die IT umfasst mehrere entscheidende Schritte, um sicherzustellen, dass die Organisation angemessen auf mögliche Störungen reagieren kann. Zunächst ist es wichtig, potenzielle Risiken und Bedrohungen zu identifizieren, die den Betrieb der IT-Systeme beeinträchtigen könnten. Anschließend müssen Maßnahmen zur Prävention und Minimierung von Schäden definiert werden, um Ausfallzeiten zu reduzieren und Datenverluste zu verhindern. Klare Anweisungen für den Ernstfall sowie die Festlegung von Verantwortlichkeiten und Kommunikationswege sind ebenfalls entscheidend für einen effektiven Notfallplan. Regelmäßige Schulungen und Tests gewährleisten, dass das Notfallmanagement im Ernstfall reibungslos funktioniert und die Kontinuität des Geschäftsbetriebs gewährleistet ist.

Wie kann man potenzielle Risiken für die IT-Systeme identifizieren?

Um potenzielle Risiken für IT-Systeme zu identifizieren, ist es wichtig, eine gründliche Risikoanalyse durchzuführen. Hierbei sollten alle relevanten Aspekte der IT-Infrastruktur und -Prozesse sorgfältig untersucht werden. Dazu gehören beispielsweise Sicherheitslücken in der Software, physische Gefahren wie Feuer oder Wasserschäden, menschliche Fehler sowie externe Bedrohungen wie Cyberangriffe. Durch die Bewertung dieser potenziellen Risiken können Schwachstellen aufgedeckt und geeignete Maßnahmen zur Prävention und Minimierung entwickelt werden. Es ist entscheidend, dass diese Risikoanalyse regelmäßig wiederholt wird, um auf sich verändernde Bedingungen und neue Herausforderungen angemessen reagieren zu können.

Welche Maßnahmen können ergriffen werden, um Ausfallzeiten in der IT zu minimieren?

Um Ausfallzeiten in der IT zu minimieren, können verschiedene Maßnahmen ergriffen werden. Eine effektive Strategie umfasst die regelmäßige Wartung und Aktualisierung von Hardware und Software, um potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Die Implementierung redundanter Systeme und Backup-Lösungen kann ebenfalls dazu beitragen, einen reibungslosen Betrieb auch im Falle eines Ausfalls sicherzustellen. Darüber hinaus ist eine klare Dokumentation der IT-Infrastruktur sowie Schulungen für Mitarbeiterinnen und Mitarbeiter über Notfallverfahren entscheidend, um im Ernstfall schnell und angemessen reagieren zu können.

Warum sind regelmäßige Schulungen und Tests im Rahmen der Notfallplanung entscheidend?

Regelmäßige Schulungen und Tests im Rahmen der Notfallplanung sind entscheidend, da sie sicherstellen, dass das Notfallmanagement effektiv und reibungslos funktioniert, wenn es tatsächlich benötigt wird. Durch Schulungen werden Mitarbeiter auf mögliche Szenarien vorbereitet, lernen die richtigen Verhaltensweisen im Ernstfall und können schnell und angemessen reagieren. Tests ermöglichen es, die Wirksamkeit des Notfallplans zu überprüfen, Schwachstellen aufzudecken und Verbesserungen vorzunehmen. Auf diese Weise tragen regelmäßige Schulungen und Tests dazu bei, Ausfallzeiten zu minimieren, Datenverluste zu verhindern und die Organisation insgesamt widerstandsfähiger gegen Störungen zu machen.

Welche rechtlichen Anforderungen müssen bei der Notfallplanung in der IT beachtet werden?

Bei der Notfallplanung in der IT müssen verschiedene rechtliche Anforderungen beachtet werden, um die Compliance und Datensicherheit zu gewährleisten. Dazu gehören beispielsweise Vorschriften zum Datenschutz wie die DSGVO (Datenschutz-Grundverordnung) sowie branchenspezifische Regelungen. Es ist wichtig, sicherzustellen, dass der Notfallplan im Einklang mit diesen gesetzlichen Bestimmungen steht und entsprechende Maßnahmen zur Sicherung sensibler Daten vorsieht. Durch die Berücksichtigung rechtlicher Aspekte in der Notfallplanung können Unternehmen potenzielle Risiken minimieren und mögliche Konsequenzen bei Nichteinhaltung vermeiden.