
Bundesdatenschutzgesetz und personenbezogene Daten: Was gilt in Deutschland?
Personenbezogene Daten begegnen uns täglich – beim Online-Einkauf, in sozialen Netzwerken, am Arbeitsplatz oder bei einem Arztbesuch. Ihr Schutz ist in Deutschland vor allem durch die Datenschutz-Grundverordnung (DSGVO) und ergänzend durch das Bundesdatenschutzgesetz (BDSG) geregelt. Doch was zählt als personenbezogenes Datum, und welche Pflichten haben Unternehmen und Behörden?
Was sind personenbezogene Daten?
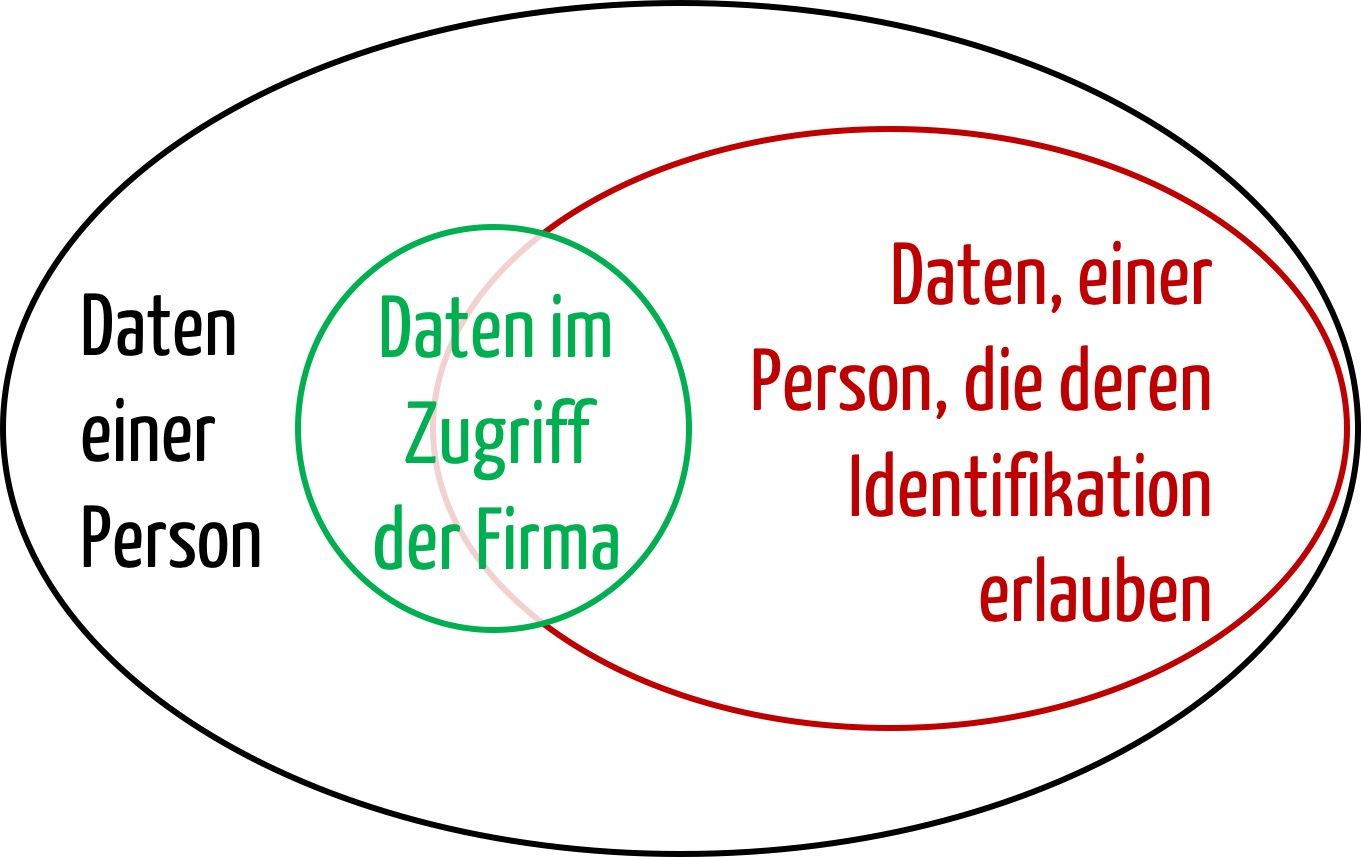
Nach der DSGVO sind personenbezogene Daten alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Eine Person kann unmittelbar oder mittelbar erkennbar sein – etwa anhand eines Namens oder durch die Kombination mehrerer Angaben.
Typische Beispiele sind:
- Name, Anschrift und Kontaktdaten
- Geburtsdatum und Kundennummer
- IP-Adresse und Standortdaten
- Fotos, Video- und Sprachaufnahmen
- Bankverbindungen und Angaben zu Käufen
- Gesundheitsdaten oder Informationen zur politischen Meinung
Auch Daten ohne Namen können personenbezogen sein, wenn eine Person durch zusätzliche Informationen identifiziert werden kann. Wirklich anonymisierte Daten, bei denen eine Zuordnung zu einer Person nicht mehr möglich ist, fallen grundsätzlich nicht unter die Datenschutzregeln für personenbezogene Daten.
Welche Rolle spielt das Bundesdatenschutzgesetz?
Die DSGVO gilt unmittelbar in Deutschland und bildet den zentralen Rechtsrahmen für die Verarbeitung personenbezogener Daten. Das BDSG ergänzt sie dort, wo die DSGVO den Mitgliedstaaten Gestaltungsspielraum lässt oder besondere nationale Regelungen vorsieht.
Das BDSG enthält Vorschriften für öffentliche Stellen des Bundes und nichtöffentliche Stellen, beispielsweise Unternehmen und Vereine. Daneben regelt es bestimmte Sonderbereiche. Dazu gehören unter anderem der Beschäftigtendatenschutz, der Datenschutzbeauftragte in bestimmten Unternehmen und besondere Anforderungen an einzelne Verarbeitungen. Für Behörden der Länder können zusätzlich die jeweiligen Landesdatenschutzgesetze gelten.
Wann dürfen personenbezogene Daten verarbeitet werden?
Das Erheben, Speichern, Verwenden, Übermitteln und Löschen personenbezogener Daten gilt als Verarbeitung. Sie ist grundsätzlich nur erlaubt, wenn dafür eine Rechtsgrundlage besteht. Die wichtigsten Grundlagen nach der DSGVO sind:
- Einwilligung: Die betroffene Person hat freiwillig und informiert zugestimmt.
- Vertrag: Die Verarbeitung ist erforderlich, um einen Vertrag zu erfüllen oder auf Wunsch vorvertragliche Maßnahmen durchzuführen.
- Rechtliche Verpflichtung: Ein Gesetz verpflichtet zur Verarbeitung, etwa bei bestimmten Aufbewahrungspflichten.
- Berechtigtes Interesse: Die Verarbeitung ist für ein berechtigtes Interesse erforderlich und die Interessen oder Grundrechte der betroffenen Person überwiegen nicht.
Welche Rechtsgrundlage passt, hängt vom konkreten Zweck und den Umständen ab. Eine Einwilligung ist daher nicht automatisch die beste oder notwendige Grundlage für jede Verarbeitung.
Besondere Kategorien personenbezogener Daten
Die DSGVO schützt bestimmte Informationen besonders. Dazu zählen unter anderem Daten über die Gesundheit, biometrische Daten zur eindeutigen Identifizierung, die rassische oder ethnische Herkunft, religiöse oder weltanschauliche Überzeugungen sowie politische Meinungen und Gewerkschaftszugehörigkeit. Auch Angaben zum Sexualleben oder zur sexuellen Orientierung gehören dazu.
Die Verarbeitung solcher Daten ist grundsätzlich untersagt, sofern keine besondere Ausnahme greift. Dafür gelten strengere Anforderungen als für gewöhnliche personenbezogene Daten.
Beschäftigtendaten und § 26 BDSG
Für Daten von Beschäftigten enthält § 26 BDSG besondere Regelungen. Personenbezogene Daten dürfen verarbeitet werden, wenn dies beispielsweise für die Begründung, Durchführung oder Beendigung des Beschäftigungsverhältnisses erforderlich ist. Auch die Aufdeckung bestimmter Straftaten kann unter gesetzlich festgelegten Voraussetzungen eine Verarbeitung rechtfertigen.
Bei Einwilligungen im Arbeitsverhältnis ist besonders zu prüfen, ob sie tatsächlich freiwillig erteilt wurden. Wegen des Abhängigkeitsverhältnisses zwischen Arbeitgeber und Beschäftigten gelten dafür besondere Maßstäbe. Unternehmen sollten Zweck, Umfang und Rechtsgrundlage der jeweiligen Verarbeitung nachvollziehbar dokumentieren.
Rechte betroffener Personen
Wer von einer Verarbeitung betroffen ist, hat nach der DSGVO verschiedene Rechte. Dazu gehören insbesondere:
- das Recht auf Auskunft über die gespeicherten Daten und deren Verwendung
- das Recht auf Berichtigung unrichtiger Angaben
- das Recht auf Löschung, sofern die gesetzlichen Voraussetzungen erfüllt sind
- das Recht auf Einschränkung der Verarbeitung
- das Recht auf Datenübertragbarkeit in bestimmten Fällen
- das Recht, einer Verarbeitung zu widersprechen, wenn die gesetzlichen Voraussetzungen vorliegen
Unternehmen und Behörden müssen Anfragen betroffener Personen grundsätzlich innerhalb der gesetzlichen Fristen beantworten. Je nach Art der Anfrage können Ausnahmen oder Einschränkungen gelten.
Pflichten für Unternehmen und Organisationen
Wer personenbezogene Daten verarbeitet, muss die Grundsätze der DSGVO beachten. Dazu zählen unter anderem Zweckbindung, Datenminimierung, Richtigkeit, begrenzte Speicherdauer sowie angemessene Sicherheit. Unternehmen sollten nur solche Daten erheben, die für einen klar festgelegten Zweck erforderlich sind, und sie nicht länger als nötig aufbewahren.
Weitere Pflichten können beispielsweise die Information der betroffenen Personen, ein Verzeichnis von Verarbeitungstätigkeiten, geeignete technische und organisatorische Schutzmaßnahmen sowie die Meldung bestimmter Datenschutzverletzungen umfassen. Ob eine Datenschutz-Folgenabschätzung oder die Bestellung einer oder eines Datenschutzbeauftragten erforderlich ist, hängt von den konkreten Tätigkeiten und gesetzlichen Voraussetzungen ab. Für nichtöffentliche Stellen enthält § 38 BDSG ergänzende Regeln zur Benennung eines Datenschutzbeauftragten.
Fazit
Das Bundesdatenschutzgesetz ist ein wichtiger Bestandteil des deutschen Datenschutzrechts, steht jedoch nicht allein: Für die meisten Verarbeitungen bildet die DSGVO den maßgeblichen Rahmen. Wer personenbezogene Daten verarbeitet, sollte zunächst klären, welche Daten betroffen sind, welchem Zweck die Verarbeitung dient und welche Rechtsgrundlage gilt. Transparente Informationen, eine sorgfältige Begrenzung der Datennutzung und wirksame Schutzmaßnahmen helfen dabei, die Rechte betroffener Personen zu wahren.
Dieser Artikel bietet eine allgemeine Orientierung und ersetzt keine individuelle Rechtsberatung. Für konkrete Fälle sollten die jeweils geltenden gesetzlichen Vorschriften und die Umstände der Verarbeitung geprüft werden.
Personenbezogene Daten schützen: 8 Tipps zu BDSG und DSGVO
- Personenbezogene Daten nur für klare Zwecke erheben.
- Nur notwendige Daten speichern.
- Betroffene transparent über die Verarbeitung informieren.
- Zugriffe auf Daten auf berechtigte Personen beschränken.
- Daten sicher speichern und vor Verlust schützen.
- Löschfristen festlegen und Daten danach entfernen.
- Auskunfts- und weitere Betroffenenrechte beachten.
- Bei Datenschutzfragen DSGVO und BDSG gemeinsam prüfen.
Personenbezogene Daten nur für klare Zwecke erheben.
Personenbezogene Daten sollten nur erhoben werden, wenn von Anfang an klar ist, wofür sie benötigt werden. Unternehmen und Organisationen müssen den Zweck verständlich festlegen und betroffenen Personen transparent mitteilen. Außerdem sollten nur die Daten abgefragt werden, die für diesen Zweck tatsächlich erforderlich sind. Eine spätere Nutzung für einen anderen Zweck ist nicht automatisch zulässig und muss datenschutzrechtlich gesondert geprüft werden.
Nur notwendige Daten speichern.
Speichern Sie nur personenbezogene Daten, die für einen klar festgelegten Zweck tatsächlich erforderlich sind. Dieses Prinzip der Datenminimierung ist ein wichtiger Grundsatz der DSGVO und trägt dazu bei, Datenschutzrisiken zu verringern. Prüfen Sie regelmäßig, ob gespeicherte Angaben noch benötigt werden, und löschen oder anonymisieren Sie sie, sobald der Zweck entfällt und keine gesetzlichen Aufbewahrungspflichten entgegenstehen.
Betroffene transparent über die Verarbeitung informieren.
Informieren Sie betroffene Personen transparent darüber, wie ihre personenbezogenen Daten verarbeitet werden. Erklären Sie verständlich, welche Daten Sie zu welchem Zweck erheben, auf welcher Rechtsgrundlage die Verarbeitung erfolgt, wie lange die Daten gespeichert werden und an wen sie gegebenenfalls weitergegeben werden. Weisen Sie außerdem auf die Rechte der Betroffenen und darauf hin, wie diese ausgeübt werden können. Klare, leicht zugängliche Datenschutzhinweise schaffen Vertrauen und unterstützen die Einhaltung der DSGVO und des Bundesdatenschutzgesetzes.
Zugriffe auf Daten auf berechtigte Personen beschränken.
Beschränken Sie den Zugriff auf personenbezogene Daten konsequent auf berechtigte Personen, die diese Informationen für ihre Aufgaben tatsächlich benötigen. Individuelle Benutzerkonten, rollenbasierte Berechtigungen und regelmäßige Prüfungen helfen dabei, unbefugte Einsichtnahmen oder Änderungen zu verhindern. Entziehen Sie Zugriffsrechte zeitnah, wenn sich Aufgaben ändern oder ein Beschäftigungsverhältnis endet. Solche Maßnahmen unterstützen Unternehmen dabei, personenbezogene Daten gemäß den Anforderungen der DSGVO und des Bundesdatenschutzgesetzes angemessen zu schützen.
Daten sicher speichern und vor Verlust schützen.
Speichern Sie personenbezogene Daten nur so lange und in dem Umfang, wie es für den jeweiligen Zweck erforderlich ist. Schützen Sie sie durch geeignete technische und organisatorische Maßnahmen, etwa Zugriffsbeschränkungen, sichere Passwörter, Verschlüsselung und regelmäßige, geschützte Backups. Prüfen Sie außerdem, ob Sicherungskopien zuverlässig wiederhergestellt werden können, und löschen Sie Daten sicher, sobald sie nicht mehr benötigt werden. So verringern Sie das Risiko von Verlust, unbefugtem Zugriff und Datenschutzverletzungen.
Löschfristen festlegen und Daten danach entfernen.
Legen Sie für jede Art personenbezogener Daten klare Löschfristen fest und dokumentieren Sie, wann diese gelten. Prüfen Sie regelmäßig, ob die Daten für den ursprünglichen Zweck oder aufgrund gesetzlicher Aufbewahrungspflichten noch benötigt werden. Sobald kein zulässiger Grund für die Speicherung mehr besteht, sollten die Daten sicher gelöscht oder – sofern eine Löschung nicht möglich ist – wirksam anonymisiert werden. So unterstützen Sie die Grundsätze der Speicherbegrenzung und Datenminimierung nach der DSGVO und dem Bundesdatenschutzgesetz.
Auskunfts- und weitere Betroffenenrechte beachten.
Betroffene Personen haben nach der DSGVO verschiedene Rechte, die auch bei der Anwendung des Bundesdatenschutzgesetzes zu beachten sind. Dazu zählen insbesondere das Recht auf Auskunft über gespeicherte personenbezogene Daten und deren Verwendung sowie – je nach Einzelfall – das Recht auf Berichtigung, Löschung, Einschränkung der Verarbeitung und Widerspruch. Unternehmen und Behörden sollten Anfragen sorgfältig prüfen, fristgerecht beantworten und verständlich über die Ergebnisse informieren. Ein klarer interner Ablauf hilft, die Rechte Betroffener zuverlässig zu wahren.
Bei Datenschutzfragen DSGVO und BDSG gemeinsam prüfen.
Bei Fragen zum Umgang mit personenbezogenen Daten sollten Sie die DSGVO und das Bundesdatenschutzgesetz (BDSG) gemeinsam prüfen. Die DSGVO bildet den europaweit geltenden Rahmen, während das BDSG bestimmte Regelungen für Deutschland ergänzt oder konkretisiert – zum Beispiel im Beschäftigtendatenschutz. Welche Vorschriften im Einzelfall gelten, hängt von der Art der Datenverarbeitung und den beteiligten Stellen ab.