
ISO und Datenschutz: Standards für den verantwortungsvollen Umgang mit Daten
Datenschutz ist für Unternehmen, öffentliche Einrichtungen und andere Organisationen eine zentrale Aufgabe. Neben gesetzlichen Vorgaben wie der Datenschutz-Grundverordnung (DSGVO) können internationale ISO-Standards dabei helfen, den Umgang mit personenbezogenen Daten systematisch zu organisieren. Sie bieten Orientierung für Prozesse, Zuständigkeiten und Sicherheitsmaßnahmen.
Was bedeutet „ISO Datenschutz“?
„ISO Datenschutz“ bezeichnet keine einzelne Norm. Gemeint sind meist internationale Standards, die Datenschutz und Informationssicherheit unterstützen. Besonders relevant sind die Normen der ISO/IEC-Reihe. Sie beschreiben Anforderungen und Leitlinien, mit denen Organisationen ihre Abläufe strukturieren und regelmäßig verbessern können.
Wichtige ISO-Normen im Überblick
ISO/IEC 27001: Informationssicherheits-Management
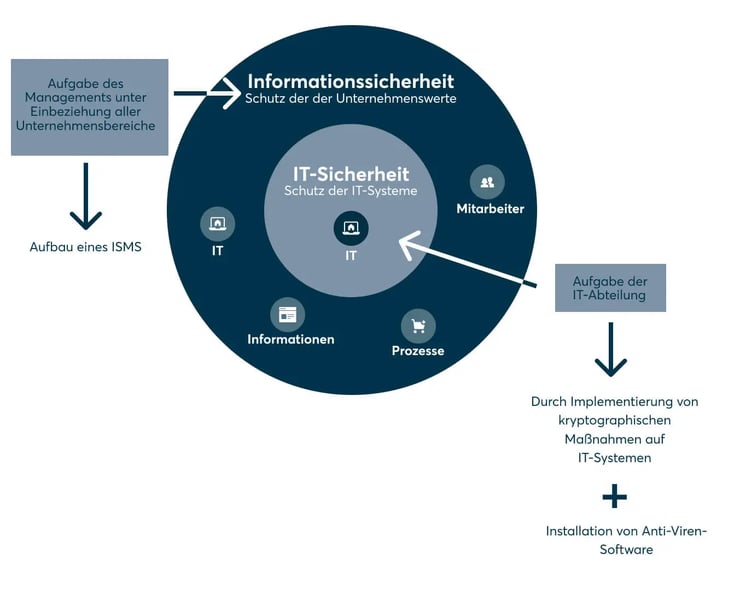
ISO/IEC 27001 legt Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) fest. Dabei geht es unter anderem darum, Risiken für Informationen zu erkennen und angemessen zu behandeln. Ein ISMS kann dazu beitragen, personenbezogene Daten vor unbefugtem Zugriff, Verlust oder Veränderung zu schützen.
Die Norm betrifft nicht ausschließlich Datenschutz. Sie umfasst Informationen allgemein und berücksichtigt beispielsweise auch technische Systeme, organisatorische Abläufe und die Verantwortung von Mitarbeitenden.
ISO/IEC 27701: Datenschutz-Management
ISO/IEC 27701 ergänzt das Informationssicherheits-Management um Anforderungen und Leitlinien zum Datenschutz. Der Standard unterstützt Organisationen dabei, ein Datenschutz-Informationsmanagementsystem aufzubauen oder in ein bestehendes Managementsystem zu integrieren.
Die Norm behandelt Datenschutzrollen und -prozesse sowohl für Verantwortliche als auch für Auftragsverarbeiter. Sie kann dabei helfen, Aufgaben nachvollziehbar festzulegen und den Umgang mit personenbezogenen Daten systematisch zu steuern. Welche Ausgabe und Anforderungen gelten, sollte anhand des aktuellen Normenstands geprüft werden.
ISO/IEC 29100: Datenschutzrahmenwerk
ISO/IEC 29100 beschreibt grundlegende Datenschutzprinzipien und ein Rahmenwerk für den Schutz personenbezogener Daten in Informations- und Kommunikationstechnologien. Der Standard kann als Orientierung dienen, wenn Datenschutzanforderungen und geeignete Maßnahmen geplant werden.
Ersetzt eine ISO-Zertifizierung die DSGVO?
Nein. Eine Zertifizierung nach einem ISO-Standard ersetzt weder die DSGVO noch andere gesetzliche Pflichten. Die DSGVO gilt unabhängig davon, ob eine Organisation zertifiziert ist. Unternehmen müssen weiterhin prüfen, welche Rechtsgrundlage für eine Verarbeitung vorliegt, Informationspflichten erfüllen, Betroffenenrechte beachten und angemessene technische und organisatorische Maßnahmen umsetzen.
Ein ISO-Managementsystem kann die praktische Umsetzung unterstützen und Nachweise über strukturierte Prozesse liefern. Es garantiert jedoch nicht automatisch, dass jede einzelne Verarbeitung DSGVO-konform ist. Dafür müssen die tatsächlichen Datenverarbeitungen und die konkreten rechtlichen Anforderungen bewertet werden.
Welche Vorteile können ISO-Standards bieten?
- Klare Zuständigkeiten: Rollen und Verantwortlichkeiten lassen sich verbindlich festlegen.
- Systematisches Risikomanagement: Risiken für Informationen und personenbezogene Daten werden regelmäßig betrachtet.
- Nachvollziehbare Prozesse: Abläufe, Maßnahmen und Entscheidungen können dokumentiert werden.
- Kontinuierliche Verbesserung: Regelmäßige Prüfungen helfen, Schwachstellen zu erkennen und Maßnahmen anzupassen.
- Vertrauen: Eine Zertifizierung kann Kunden und Geschäftspartnern zeigen, dass Sicherheits- und Datenschutzprozesse systematisch behandelt werden.
Wie lässt sich ein Datenschutz-Managementsystem einführen?
Am Anfang steht eine Bestandsaufnahme: Welche personenbezogenen Daten werden verarbeitet, zu welchen Zwecken und von wem? Anschließend sollten Risiken, Verantwortlichkeiten und bestehende Maßnahmen geprüft werden. Auf dieser Grundlage kann die Organisation passende Prozesse festlegen, Mitarbeitende schulen und die Wirksamkeit der Maßnahmen regelmäßig kontrollieren.
Ein Managementsystem sollte zur Größe, Tätigkeit und Risikolage der Organisation passen. Es geht nicht darum, möglichst viele Dokumente zu erstellen, sondern wirksame und im Alltag umsetzbare Abläufe zu etablieren. Interne Audits und regelmäßige Überprüfungen helfen dabei, das System aktuell zu halten.
Fazit
ISO-Standards können Organisationen dabei unterstützen, Informationssicherheit und Datenschutz strukturiert zu verwalten. ISO/IEC 27001 konzentriert sich auf Informationssicherheit, ISO/IEC 27701 auf Datenschutzmanagement und ISO/IEC 29100 auf grundlegende Datenschutzprinzipien. Sie sind hilfreiche Werkzeuge, ersetzen aber nicht die Prüfung der gesetzlichen Anforderungen. Entscheidend ist, dass Standards passend umgesetzt und mit den konkreten Pflichten nach der DSGVO verbunden werden.
Fünf Tipps zur Verbesserung des Datenschutzes nach ISO-Normen
- Datenschutzrisiken regelmäßig bewerten.
- Zugriffe nach dem Need-to-know-Prinzip vergeben.
- Personenbezogene Daten nur zweckgebunden verarbeiten.
- Datenschutzvorfälle dokumentieren und melden.
- Mitarbeitende regelmäßig schulen.
Datenschutzrisiken regelmäßig bewerten.
Bewerten Sie Datenschutzrisiken regelmäßig, denn Datenverarbeitungen, IT-Systeme und Bedrohungen können sich ändern. Prüfen Sie, welche personenbezogenen Daten verarbeitet werden, welche Gefahren für die Rechte und Freiheiten betroffener Personen bestehen und ob die bestehenden Schutzmaßnahmen noch angemessen sind. Halten Sie die Ergebnisse fest und passen Sie Prozesse sowie Maßnahmen bei Bedarf an. So bleibt Ihr Datenschutzmanagement wirksam und lässt sich kontinuierlich verbessern.
Zugriffe nach dem Need-to-know-Prinzip vergeben.
Vergeben Sie Zugriffsrechte nach dem Need-to-know-Prinzip: Mitarbeitende sollten nur auf die personenbezogenen Daten und Systeme zugreifen können, die sie für ihre jeweilige Aufgabe tatsächlich benötigen. So lässt sich das Risiko unbefugter Einsichtnahme oder versehentlicher Änderungen verringern. Prüfen Sie Berechtigungen regelmäßig und passen Sie sie an, wenn sich Aufgaben oder Zuständigkeiten ändern. Dieses Vorgehen unterstützt ein strukturiertes Datenschutz- und Informationssicherheitsmanagement nach ISO-Standards.
Personenbezogene Daten nur zweckgebunden verarbeiten.
Personenbezogene Daten dürfen nur für klar festgelegte und rechtmäßige Zwecke verarbeitet werden. Legen Sie daher bereits vor der Erhebung fest, wofür die Daten benötigt werden, und verwenden Sie sie nicht ohne passende Rechtsgrundlage für andere Zwecke weiter. Eine transparente Zweckbeschreibung und dokumentierte Prozesse unterstützen die Einhaltung der DSGVO und helfen, Datenschutzanforderungen im Rahmen eines ISO-konformen Managementsystems nachvollziehbar umzusetzen.
Datenschutzvorfälle dokumentieren und melden.
Datenschutzvorfälle sollten unverzüglich dokumentiert werden – auch dann, wenn ihre Auswirkungen zunächst unklar sind. Halten Sie fest, wann und wie der Vorfall entdeckt wurde, welche Daten und Personen betroffen sein könnten und welche Maßnahmen bereits ergriffen wurden. So kann die Organisation den Sachverhalt beurteilen, Risiken begrenzen und notwendige Schritte nachvollziehbar nachweisen. Ist eine Meldung an die zuständige Datenschutzaufsichtsbehörde erforderlich, muss sie nach der DSGVO grundsätzlich innerhalb von 72 Stunden nach Bekanntwerden erfolgen; betroffene Personen sind zu informieren, wenn voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten besteht. Klare interne Meldewege und dokumentierte Abläufe unterstützen dabei eine schnelle und angemessene Reaktion.
Mitarbeitende regelmäßig schulen.
Mitarbeitende sollten regelmäßig zum Datenschutz geschult werden, damit sie personenbezogene Daten sicher und verantwortungsvoll verarbeiten. Dabei helfen praxisnahe Beispiele, etwa zum Erkennen von Phishing-Nachrichten, zum sicheren Umgang mit Passwörtern und zur Weitergabe vertraulicher Informationen. Wiederkehrende Schulungen halten wichtige Regeln präsent und unterstützen ein Datenschutz-Managementsystem nach ISO dabei, im Arbeitsalltag wirksam zu sein.