
Microsoft Teams und DSGVO: Was Unternehmen beachten sollten
Microsoft Teams erleichtert die Zusammenarbeit per Chat, Videokonferenz und Dateiaustausch. Dabei werden personenbezogene Daten verarbeitet – etwa Namen, E-Mail-Adressen, Nachrichten, Audio- und Videodaten sowie Informationen zur Nutzung. Unternehmen müssen deshalb prüfen, wie Teams eingesetzt und konfiguriert wird, damit die Verarbeitung den Anforderungen der Datenschutz-Grundverordnung (DSGVO) entspricht.
Ist Microsoft Teams automatisch DSGVO-konform?
Die Nutzung von Microsoft Teams ist nicht allein deshalb DSGVO-konform, weil der Anbieter Datenschutzmaßnahmen bereitstellt. Microsoft stellt unter anderem vertragliche Datenschutzregelungen und Sicherheitsfunktionen zur Verfügung. Das Unternehmen, das Teams einsetzt, bleibt jedoch grundsätzlich dafür verantwortlich, die Verarbeitung rechtmäßig zu gestalten und geeignete Einstellungen zu wählen.
Entscheidend sind unter anderem der konkrete Einsatzzweck, die verarbeiteten Daten, die gewählten Einstellungen und die Vereinbarungen mit Microsoft. Eine pauschale Aussage, Teams sei für jeden Einsatz automatisch „DSGVO-konform“, greift daher zu kurz.
Rollen und Verträge klären
Unternehmen sollten dokumentieren, wer für welche Verarbeitung verantwortlich ist. Bei typischen geschäftlichen Nutzungen handelt das Unternehmen häufig als Verantwortlicher und Microsoft als Auftragsverarbeiter. In diesem Fall ist ein Vertrag zur Auftragsverarbeitung erforderlich. Die geltenden Microsoft-Vertragsbedingungen und Datenschutzunterlagen sollten geprüft und nachvollziehbar abgelegt werden.
Werden zusätzliche Apps, Bots oder Integrationen eingebunden, können weitere Anbieter Zugriff auf Daten erhalten. Für diese Dienste sind Zweck, Rechtsgrundlage, Berechtigungen und gegebenenfalls eigene Auftragsverarbeitungsverträge zu prüfen.
Rechtsgrundlage und Transparenz
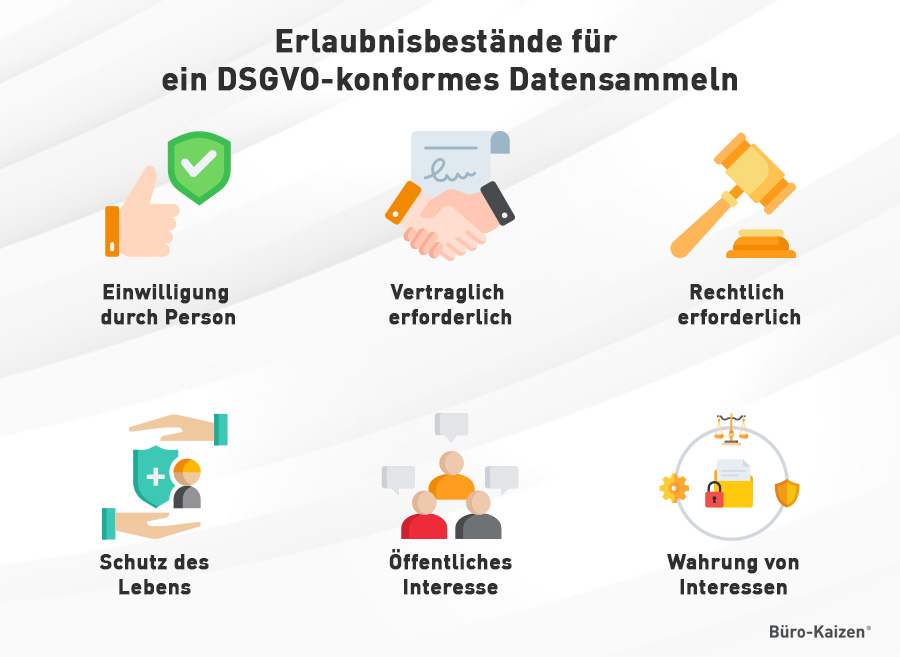
Für jede Verarbeitung personenbezogener Daten braucht es eine Rechtsgrundlage. Im Beschäftigungskontext kann je nach Zweck beispielsweise die Erforderlichkeit für das Arbeitsverhältnis relevant sein. Einwilligungen sind nicht automatisch die passende Lösung, insbesondere wenn wegen des Abhängigkeitsverhältnisses keine echte Freiwilligkeit besteht.
Beschäftigte und andere betroffene Personen sollten verständlich darüber informiert werden, welche Daten Teams verarbeitet, zu welchen Zwecken dies geschieht, wie lange Daten gespeichert werden und an wen sie gegebenenfalls übermittelt werden. Die Informationen gehören in die Datenschutzhinweise des Unternehmens.
Aufzeichnungen, Transkripte und Chats
Besondere Aufmerksamkeit verdienen Besprechungsaufzeichnungen und Transkripte. Audio, Video, Beiträge im Chat und automatisch erstellte Mitschriften können sensible oder vertrauliche Informationen enthalten. Vor einer Aufzeichnung sollte der Zweck feststehen; außerdem sollten Teilnehmende informiert und erforderliche Rechtsgrundlagen geprüft werden.
Unternehmen sollten festlegen, wer Aufzeichnungen starten, ansehen, herunterladen oder teilen darf. Nicht benötigte Aufzeichnungen und Chats sollten nach einem klaren Löschkonzept entfernt werden. Auch Aufbewahrungspflichten und mögliche rechtliche Sperren sind dabei zu berücksichtigen.
Datenschutzfreundliche Einstellungen
Viele Risiken lassen sich durch eine sorgfältige Konfiguration verringern. Dazu gehören insbesondere:
- Zugriffe auf Teams, Kanäle und Dateien nach dem Prinzip der geringsten Berechtigung vergeben.
- Gastzugänge und externe Zusammenarbeit gezielt freigeben und regelmäßig überprüfen.
- Aufzeichnungen, Transkriptionen und weitere Funktionen nur dort aktivieren, wo sie benötigt werden.
- Mehrstufige Anmeldung und geeignete Sicherheitsrichtlinien einsetzen.
- Aufbewahrungs- und Löschfristen festlegen und technisch unterstützen.
- Administrationsrechte begrenzen und Änderungen an wichtigen Einstellungen kontrollieren.
Datenübermittlungen und Speicherorte
Der Speicherort von Daten ist ein wichtiger Prüfpunkt, aber nicht der einzige. Unternehmen sollten anhand der aktuellen Vertrags- und Produktinformationen nachvollziehen, wo Daten gespeichert und verarbeitet werden und ob Zugriffe oder Übermittlungen in Länder außerhalb des Europäischen Wirtschaftsraums stattfinden können. Für solche Übermittlungen müssen die Anforderungen der DSGVO erfüllt sein. Dazu können geeignete Garantien und eine Bewertung der konkreten Umstände gehören.
Beschäftigtendatenschutz und Mitbestimmung
Teams kann technische Nutzungsinformationen erfassen, etwa zu Anmeldungen, Geräten oder Aktivitäten. Solche Daten dürfen nicht ohne Prüfung zur allgemeinen Leistungs- oder Verhaltenskontrolle eingesetzt werden. Unternehmen sollten den Zweck der Protokollierung begrenzen, Zugriffe regeln und die Beschäftigten transparent informieren.
Je nach Betrieb und geplanter Nutzung können außerdem Beteiligungsrechte des Betriebsrats betroffen sein. Eine frühzeitige Abstimmung hilft, Datenschutz, Sicherheitsanforderungen und betriebliche Interessen zusammenzuführen.
KI-Funktionen und neue Funktionen prüfen
Teams und verbundene Microsoft-Dienste entwickeln sich laufend weiter. Funktionen für automatische Zusammenfassungen, Transkriptionen oder KI-gestützte Unterstützung können zusätzliche Datenverarbeitungen mit sich bringen. Vor ihrer Aktivierung sollten Unternehmen prüfen, welche Daten verwendet werden, welche Einstellungen gelten, wer Zugriff erhält und ob die Funktion für den vorgesehenen Zweck erforderlich ist.
Praktische Prüfliste für Unternehmen
- Verarbeitungszwecke, Datenarten und Rechtsgrundlagen dokumentieren.
- Vertrag zur Auftragsverarbeitung und aktuelle Anbieterinformationen prüfen.
- Teams-Einstellungen für externe Zugriffe, Aufzeichnungen und Berechtigungen kontrollieren.
- Beschäftigte und weitere betroffene Personen verständlich informieren.
- Lösch-, Aufbewahrungs- und Zugriffskonzepte festlegen.
- Zusätzliche Apps, KI-Funktionen und internationale Datenübermittlungen gesondert bewerten.
- Bei hohem Risiko prüfen, ob eine Datenschutz-Folgenabschätzung erforderlich ist.
Fazit
Microsoft Teams kann in vielen Organisationen datenschutzgerecht eingesetzt werden. Dafür reicht es jedoch nicht, sich allein auf die Standardeinstellungen oder die Maßnahmen des Anbieters zu verlassen. Unternehmen sollten Rechtsgrundlagen, Verträge, Konfiguration, Transparenz und Löschfristen regelmäßig prüfen und ihre Nutzung an den tatsächlichen Bedarf anpassen. Dieser Beitrag bietet eine allgemeine Orientierung und ersetzt keine individuelle rechtliche Beratung.
8 Tipps für Teams: Datenschutz und DSGVO-konforme Zusammenarbeit
- Auftragsverarbeitungsvertrag mit Microsoft prüfen.
- Nur erforderliche personenbezogene Daten teilen.
- Zugriffsrechte regelmäßig kontrollieren.
- Externe Gäste gezielt freischalten.
- Vertrauliche Chats und Dateien schützen.
- Aufbewahrungs- und Löschfristen festlegen.
- Besprechungen nicht unnötig aufzeichnen.
- Teammitglieder zum Datenschutz schulen.
Auftragsverarbeitungsvertrag mit Microsoft prüfen.
Prüfen Sie den Auftragsverarbeitungsvertrag (AV-Vertrag) mit Microsoft, bevor Sie Teams geschäftlich nutzen. Darin sollte nachvollziehbar geregelt sein, welche personenbezogenen Daten Microsoft in Ihrem Auftrag verarbeitet, zu welchen Zwecken dies geschieht und welche Sicherheitsmaßnahmen gelten. Achten Sie außerdem auf Bestimmungen zu Unterauftragnehmern, Löschfristen und möglichen Datenübermittlungen in Drittländer. Dokumentieren Sie die Prüfung und kontrollieren Sie regelmäßig, ob die Vertragsunterlagen noch aktuell sind.
Nur erforderliche personenbezogene Daten teilen.
Teilen Sie in Microsoft Teams nur personenbezogene Daten, die für den jeweiligen Zweck tatsächlich erforderlich sind. Bevor Sie Nachrichten, Dateien oder Gesprächsinhalte veröffentlichen, prüfen Sie, ob sensible Angaben weggelassen, anonymisiert oder über einen geschützten Kanal übermittelt werden können. Begrenzen Sie den Zugriff auf die Personen, die die Informationen wirklich benötigen, und vermeiden Sie es, vertrauliche Daten in öffentlichen Teams oder unnötig großen Gruppen zu teilen. So reduzieren Sie Datenschutzrisiken und unterstützen die Einhaltung der DSGVO.
Zugriffsrechte regelmäßig kontrollieren.
Kontrollieren Sie die Zugriffsrechte in Microsoft Teams regelmäßig, damit nur berechtigte Personen auf Teams, Kanäle, Chats und Dateien zugreifen können. Prüfen Sie insbesondere Gastkonten, externe Freigaben und nicht mehr benötigte Mitgliedschaften und entfernen Sie überflüssige Berechtigungen zeitnah. So verringern Sie das Risiko unbefugter Zugriffe und unterstützen den datenschutzkonformen Umgang mit personenbezogenen und vertraulichen Informationen.
Externe Gäste gezielt freischalten.
Schalten Sie externe Gäste in Microsoft Teams nur dann frei, wenn die Zusammenarbeit mit ihnen tatsächlich erforderlich ist. Prüfen Sie, welche Teams, Kanäle und Dateien Gäste sehen dürfen, und vergeben Sie ausschließlich die nötigen Berechtigungen. Legen Sie außerdem fest, wer Gäste einladen kann, überprüfen Sie externe Zugänge regelmäßig und entfernen Sie sie, sobald sie nicht mehr benötigt werden. So verringern Sie das Risiko, dass personenbezogene oder vertrauliche Informationen unbeabsichtigt offengelegt werden.
Vertrauliche Chats und Dateien schützen.
Vertrauliche Chats und Dateien schützen: Teilen Sie sensible Informationen in Microsoft Teams nur mit den Personen, die sie tatsächlich benötigen. Prüfen Sie regelmäßig die Mitgliedschaften in Teams und Kanälen, beschränken Sie externe Zugriffe und vergeben Sie Berechtigungen nach dem Prinzip der geringsten Rechte. Vermeiden Sie außerdem, vertrauliche Inhalte in öffentlichen Kanälen oder über unkontrollierte Links zu teilen. Klare Aufbewahrungs- und Löschfristen helfen dabei, personenbezogene Daten nicht länger als notwendig zu speichern.
Aufbewahrungs- und Löschfristen festlegen.
Legen Sie für Microsoft Teams klare Aufbewahrungs- und Löschfristen fest, damit Chats, Dateien, Besprechungsaufzeichnungen und Transkripte nicht länger als erforderlich gespeichert bleiben. Berücksichtigen Sie dabei den jeweiligen Zweck der Datenverarbeitung sowie gesetzliche Aufbewahrungspflichten und dokumentieren Sie, wer für die regelmäßige Überprüfung und Löschung verantwortlich ist. Nutzen Sie, wo passend, die Aufbewahrungsrichtlinien in Microsoft 365 und prüfen Sie regelmäßig, ob sie weiterhin zu den betrieblichen Abläufen und Datenschutzanforderungen passen.
Besprechungen nicht unnötig aufzeichnen.
Zeichnen Sie Besprechungen in Microsoft Teams nur auf, wenn dafür ein klarer und erforderlicher Zweck besteht. Aufzeichnungen können Stimmen, Bilder, Chatbeiträge und vertrauliche Informationen enthalten. Informieren Sie die Teilnehmenden vorab über die Aufnahme, ihren Zweck und die vorgesehene Speicherdauer. Prüfen Sie außerdem, wer Zugriff erhält, und löschen Sie die Aufzeichnung, sobald sie nicht mehr benötigt wird.
Teammitglieder zum Datenschutz schulen.
Regelmäßige Datenschutzschulungen helfen Teammitgliedern, Microsoft Teams sicher und verantwortungsvoll zu nutzen. Dabei sollten sie lernen, vertrauliche Informationen nur mit berechtigten Personen zu teilen, Gäste und externe Zugriffe sorgfältig zu prüfen und keine sensiblen Daten unnötig in Chats oder Besprechungen offenzulegen. Wichtig ist auch, den Umgang mit Aufzeichnungen, Transkripten und KI-Funktionen zu kennen sowie verdächtige Nachrichten oder Datenschutzvorfälle umgehend zu melden. So wird Datenschutz im Arbeitsalltag verständlich und praktisch umgesetzt.